
Comment configurer le WiFi d'entreprise sur iOS et macOS avec le protocole 802.1X
Ce guide de référence fournit aux leaders informatiques les étapes concrètes pour déployer le WiFi d'entreprise 802.1X sur les appareils iOS et macOS. Il couvre l'authentification par certificat (EAP-TLS), les profils de configuration MDM et l'intégration de l'architecture pour sécuriser les réseaux d'entreprise tout en prenant en charge les initiatives BYOD.
Video overview
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Synthèse
Pour les CTO et les architectes réseau gérant de grands espaces - de l'hôtellerie et du commerce de détail aux centres de transport - la sécurisation de la périphérie sans fil de l'entreprise est primordiale. S'en remettre à des clés pré-partagées (PSK) ou à des Captive Portals hérités pour l'accès du personnel et des appareils de l'entreprise expose le réseau au vol d'identifiants et aux failles de conformité.
Cette référence technique détaille la mise en œuvre de 802.1X à l'aide d'EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) pour les appareils Apple (iOS et macOS). En imposant une authentification basée sur les certificats, les entreprises peuvent éliminer les vulnérabilités de sécurité liées aux mots de passe, simplifier l'intégration des appareils via les plateformes de gestion des appareils mobiles (MDM) telles que Jamf et Intune, et garantir une ségrégation réseau robuste. Tandis que les solutions de Guest WiFi gèrent l'accès public et la capture de données, un déploiement 802.1X bien architecturé protège les ressources internes, garantissant la conformité avec les exigences PCI-DSS et GDPR.
Écoutez le podcast d'information technique de 10 minutes ci-dessous pour un aperçu rapide de l'architecture et des pièges courants.
Analyse technique approfondie
L'architecture 802.1X
La norme IEEE 802.1X définit le contrôle d'accès réseau basé sur les ports (PNAC). Dans un contexte sans fil, elle empêche le client (supplicant) de faire passer du trafic via le point d'accès sans fil (authentificateur) jusqu'à ce qu'un serveur RADIUS (serveur d'authentification) ait vérifié son identité.
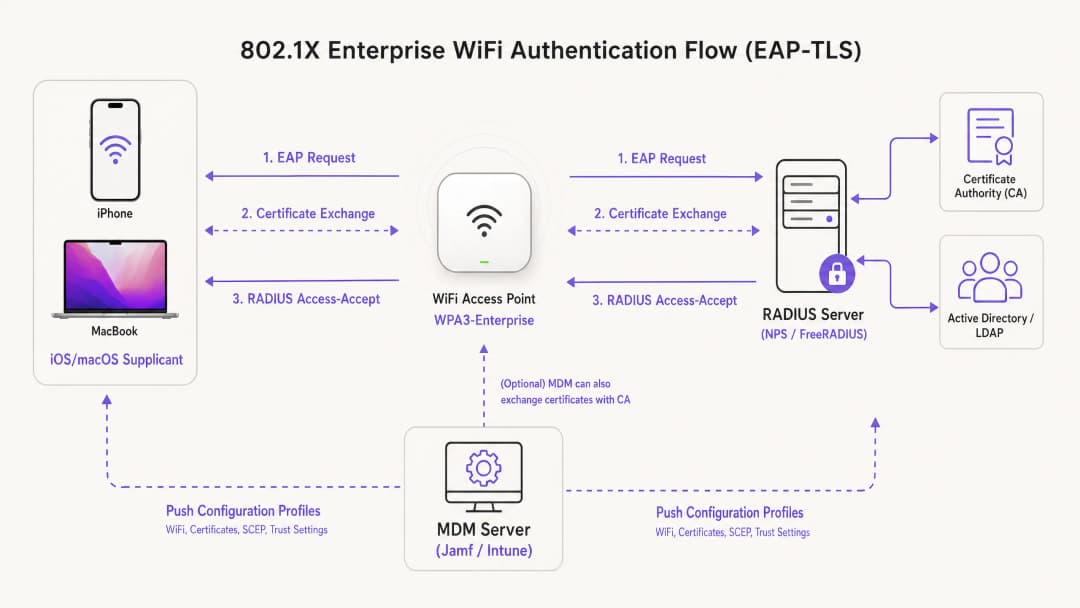
Pour les déploiements au sein de l'écosystème Apple, EAP-TLS est la norme de l'industrie. Contrairement à PEAP ou TTLS, qui reposent sur des identifiants d'utilisateur vulnérables aux menaces de sécurité, EAP-TLS exige que le serveur RADIUS et l'appareil client présentent tous deux des certificats numériques. Ce processus d'authentification mutuelle garantit que l'appareil est autorisé et que le réseau auquel il se connecte est légitime, protégeant ainsi contre les attaques de points d'accès malveillants.
Profils de configuration Apple
Les appareils Apple ne prennent pas en charge nativement l'enrôlement automatisé de certificats sans gestion externe. Pour déployer EAP-TLS à grande échelle, les équipes informatiques doivent utiliser des profils de configuration (fichiers .mobileconfig). Ces fichiers XML contiennent des charges utiles spécifiques :
- Charge utile WiFi : Définit l'SSID, le type de sécurité (WPA3-Enterprise) et les types EAP pris en charge.
- Charge utile de certificat : Fournit l'autorité de certification (CA) racine et toutes les CA intermédiaires requises pour faire confiance au serveur RADIUS.
- Charge utile SCEP/ACME : Configure le protocole utilisé pour demander un certificat client unique auprès de l'autorité de certification (CA).
Pour un aperçu plus approfondi de la sécurisation de votre infrastructure de points d'accès, consultez notre guide : Access Point Security: Your 2026 Enterprise Guide.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
Étape 1 : Préparation de la PKI et du RADIUS
Avant de commencer la configuration du MDM, votre infrastructure à clés publiques (PKI) et votre serveur RADIUS (tel que Cisco ISE, Aruba ClearPass ou FreeRADIUS) doivent être configurés pour émettre et valider des certificats. Assurez-vous que le certificat de votre serveur RADIUS est signé par une CA interne ou publique de confiance, et que le Subject Alternative Name (SAN) correspond au FQDN du serveur.
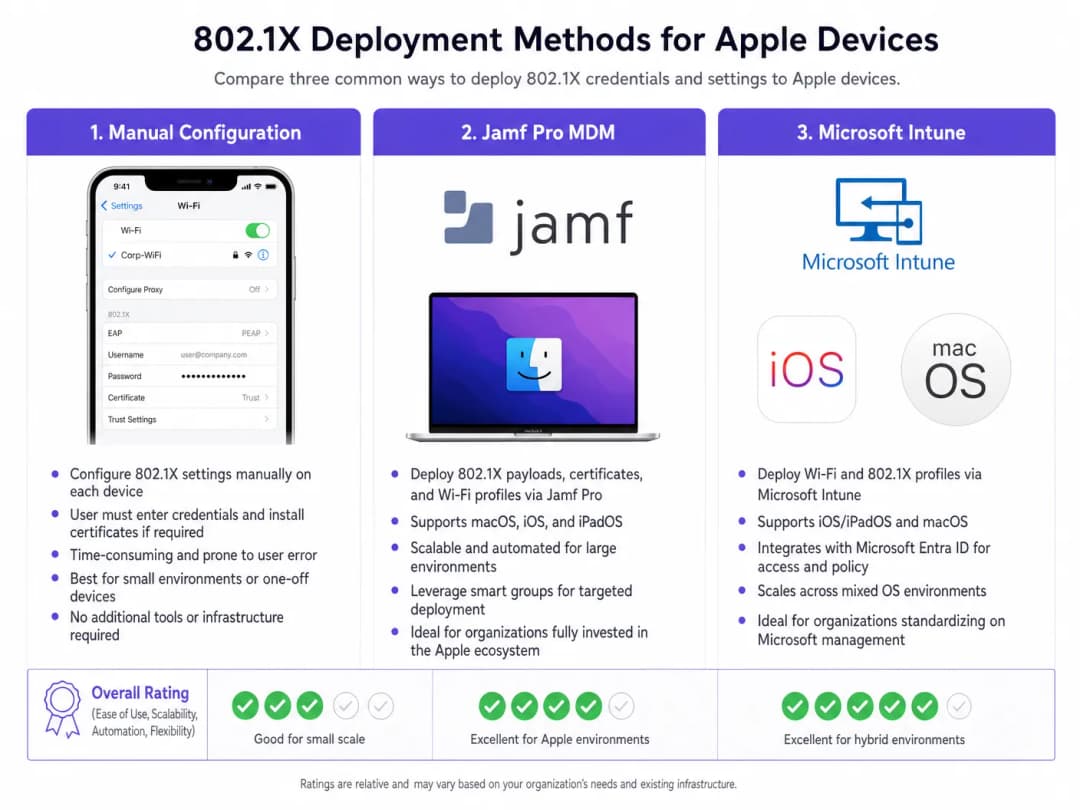
Étape 2 : Configuration de la charge utile MDM (Jamf / Intune)
Pour les déploiements d'entreprise évolutifs, le déploiement basé sur un MDM est obligatoire.
Création du profil :
- Paramètres de confiance : Cette étape est cruciale. Dans la charge utile WiFi, vous devez explicitement sélectionner le certificat de la CA racine (déployé en tant que charge utile distincte au sein du même profil) comme ancrage de confiance pour le serveur RADIUS. De plus, spécifiez le Common Name (CN) ou le SAN exact du serveur RADIUS dans le champ "Noms de certificats de serveurs approuvés". Ne pas le faire obligera iOS/macOS à inviter l'utilisateur à approuver le certificat manuellement, rompant ainsi le modèle de déploiement zéro-touch.
- Certificat d'identité : Liez la charge utile WiFi à la charge utile SCEP ou ACME afin que l'appareil sache quel certificat présenter lors de la phase de négociation EAP-TLS.
Étape 3 : Ségrégation du réseau
Les appareils d'entreprise authentifiés via 802.1X doivent être placés sur des VLAN dédiés, totalement isolés des réseaux d'accès publics. Pour les sites utilisant la solution WiFi Analytics de Purple, le SSID invité fonctionne en parallèle, garantissant que le trafic d'entreprise et les données d'analyse des invités ne se croisent jamais.
Pour les environnements avec des flottes d'appareils mixtes, vous pouvez également consulter le guide sur la configuration du WiFi d'entreprise sur les appareils Android avec EAP-TLS.
Bonnes pratiques
- Imposer le WPA3-Enterprise : Exigez le WPA3 pour tous les nouveaux déploiements afin de bénéficier d'une force de chiffrement de 192 bits. Assurez la compatibilité avec les anciens appareils uniquement lorsque cela est absolument nécessaire pour les opérations de l'entreprise.
- Automatiser le renouvellement des certificats : Configurez la charge utile SCEP pour renouveler automatiquement les certificats clients au moins 14 jours avant leur expiration.
- Désactiver la randomisation des adresses MAC : Pour les SSID d'entreprise poussés via MDM, désactivez l'option "Adresse WiFi privée" (iOS) afin de garantir un suivi cohérent et l'application des politiques dans les outils de gestion de réseau.* Exploiter la sécurité DNS : Combinez le 802.1X avec un filtrage DNS robuste pour empêcher les appareils d'entreprise compromis de se connecter à des serveurs de commande et de contrôle. Pour plus de détails sur la mise en œuvre, consultez la page Protéger votre réseau grâce à un DNS et une sécurité robustes.
Dépannage et atténuation des risques
Le scénario de « défaillance silencieuse »
Le problème le plus courant dans les déploiements 802.1X sur iOS/macOS est la défaillance silencieuse, où l'appareil refuse de se connecter sans en informer l'utilisateur. Cela indique presque toujours un problème de chaîne de confiance. Si le certificat du serveur RADIUS a été renouvelé et que la nouvelle autorité de certification (CA) racine/intermédiaire n'a pas été transmise aux appareils avant la transition, les appareils Apple interrompront la liaison EAP pour se protéger contre les attaques de l'homme du milieu.
Atténuation : Mettez en place un processus rigoureux de gestion du changement pour les certificats RADIUS. Déployez toujours la nouvelle chaîne de CA via MDM au moins une semaine avant de mettre à jour le serveur RADIUS.
Délais d'attente d'inscription SCEP dépassés
Si les appareils ne parviennent pas à recevoir leurs certificats clients, vérifiez le mot de passe de défi SCEP et assurez-vous que le serveur MDM peut communiquer avec le serveur NDES/CA via les ports requis.
ROI et impact commercial
Le déploiement du 802.1X avec EAP-TLS nécessite un investissement initial dans l'architecture PKI et MDM, mais le ROI se réalise à travers l'atténuation des risques et l'efficacité opérationnelle. En éliminant les réinitialisations de mots de passe et en automatisant l'intégration des appareils, les tickets d'assistance informatique liés à l'accès au WiFi diminuent généralement de 60 à 80 %. De plus, l'obtention d'une segmentation réseau stricte est fréquemment une exigence obligatoire pour les polices d'assurance cybersécurité et la conformité PCI-DSS, protégeant ainsi l'organisation contre des sanctions financières catastrophiques résultant de failles de sécurité.
Définitions clés
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Un cadre d'authentification nécessitant des certificats numériques à la fois sur le client et sur le serveur d'authentification.
Considéré comme la méthode 802.1X la plus sécurisée, éliminant le besoin de mots de passe et protégeant contre le vol d'identifiants.
Supplicant
L'appareil de l'utilisateur final (par exemple, iPhone, MacBook) qui demande l'accès au réseau.
Le supplicant doit être configuré via MDM pour présenter le bon certificat et faire confiance au bon serveur lors de l'établissement de liaison 802.1X.
Authentificateur
L'équipement réseau, généralement un point d'accès WiFi ou un commutateur, qui bloque le trafic tant que le supplicant n'est pas authentifié.
Le point d'accès agit comme un intermédiaire, transmettant les messages EAP entre le supplicant et le serveur RADIUS.
Serveur RADIUS
Remote Authentication Dial-In User Service. Le serveur qui vérifie les identifiants (certificats) du supplicant et autorise l'accès.
Le moteur de décision central pour l'accès au réseau d'entreprise, souvent intégré à Active Directory et à la PKI.
Profil de configuration MDM
Un fichier XML (.mobileconfig) envoyé aux appareils Apple pour appliquer des paramètres, déployer des certificats et configurer l'accès au réseau.
Le mécanisme de distribution indispensable pour réaliser des déploiements 802.1X sans intervention sur iOS et macOS.
SCEP
Simple Certificate Enrolment Protocol. Un protocole utilisé par les systèmes MDM pour demander et installer automatiquement des certificats sur les appareils.
Essentiel pour automatiser le cycle de vie des certificats clients requis pour EAP-TLS.
SAN (Subject Alternative Name)
Une extension d'un certificat X.509 qui permet d'associer plusieurs valeurs (telles que des FQDN ou des adresses IP) au certificat.
Les appareils Apple vérifient strictement le SAN du certificat du serveur RADIUS par rapport aux noms de confiance définis dans leur profil de configuration.
WPA3-Enterprise
La dernière certification de sécurité WiFi exigeant une force cryptographique de 192 bits et des cadres de gestion protégés (PMF) obligatoires.
La norme de sécurité recommandée pour les nouveaux déploiements d'entreprise, offrant une protection significative contre les écoutes clandestines.
Exemples concrets
Une chaîne de vente au détail mondiale déploie des iPads d'entreprise pour 500 directeurs de magasin. Ils utilisent actuellement un SSID masqué avec une clé PSK, qui a été divulguée. Ils doivent sécuriser le réseau à l'aide de Microsoft Intune sans exiger des directeurs qu'ils saisissent manuellement des identifiants.
- Déployer une autorité de certification d'entreprise et configurer l'intégration NDES/SCEP avec Intune.
- Créer un profil de certificat de confiance dans Intune contenant la CA racine du serveur RADIUS.
- Créer un profil de certificat SCEP ciblant les iPads pour émettre des certificats clients uniques.
- Créer un profil WiFi dans Intune. Définir le type de sécurité sur WPA2/WPA3-Enterprise et le type d'EAP sur EAP-TLS. Associer le profil SCEP en tant que certificat client et le profil de certificat de confiance pour la validation du serveur. Spécifier les noms des serveurs RADIUS.
- Pousser les profils vers un groupe de test, vérifier la connectivité, puis déployer sur les 500 appareils.
Une université met à jour son infrastructure réseau et doit s'assurer que les MacBooks du corps enseignant, gérés par Jamf Pro, migrent de manière transparente vers un nouveau cluster de serveurs RADIUS.
- Exporter les certificats racine et intermédiaire du nouveau cluster de serveurs RADIUS.
- Dans Jamf Pro, mettre à jour le profil de configuration existant (ou créer un profil de transition) pour inclure les nouveaux certificats de CA aux côtés des anciens.
- Mettre à jour les "Noms de certificats de serveurs approuvés" dans la charge utile WiFi pour inclure les FQDN des nouveaux serveurs RADIUS.
- Pousser le profil mis à jour sur tous les MacBooks.
- Une fois l'installation du profil confirmée sur l'ensemble du parc, basculer l'infrastructure réseau vers les nouveaux serveurs RADIUS.
Questions d'entraînement
Q1. Votre organisation déploie WPA3-Enterprise sur l'ensemble des MacBooks de l'entreprise. Lors des tests, les utilisateurs signalent que leurs appareils leur demandent à plusieurs reprises de « Vérifier le certificat » pour le serveur RADIUS, même si le profil a été poussé via Jamf. Quelle est l'erreur de configuration la plus probable ?
Conseil : Déterminez les informations spécifiques dont l'appareil Apple a besoin pour faire confiance au serveur de manière transparente.
Voir la réponse type
Il manque l'association explicite de confiance dans le profil de configuration. Bien que l'autorité de certification racine (Root CA) soit installée sur l'appareil, la charge utile WiFi doit explicitement répertorier le FQDN du serveur RADIUS dans le champ « Noms de certificats de serveurs approuvés », et l'autorité de certification racine doit être sélectionnée comme ancre de confiance pour ce réseau WiFi spécifique. Sans cela, macOS invitera l'utilisateur à vérifier et approuver manuellement le certificat.
Q2. Une chaîne hôtelière souhaite sécuriser ses opérations internes (iPads du personnel) à l'aide de 802.1X, tout en continuant à proposer un accès public via un portail captif. Comment l'architecture réseau doit-elle être conçue pour prendre en charge ces deux exigences de manière sécurisée ?
Conseil : Pensez à la séparation logique au niveau du point d'accès et du commutateur.
Voir la réponse type
L'architecture doit utiliser deux SSID distincts diffusés par les mêmes points d'accès. Le SSID interne sera configuré pour WPA3-Enterprise (802.1X), authentifiant les iPads du personnel via EAP-TLS et les plaçant sur un VLAN interne sécurisé. Le SSID public sera ouvert, redirigeant les utilisateurs vers le portail captif Purple Guest WiFi, et plaçant les invités authentifiés sur un VLAN très restreint, uniquement dédié à internet. Cela garantit une séparation complète du trafic d'entreprise et des invités.
Q3. Vous migrez votre infrastructure RADIUS d'un déploiement Cisco ISE sur site vers un fournisseur RADIUS basé sur le cloud. Le nouveau fournisseur utilise une autorité de certification publique différente. Quelle est la première étape essentielle avant de modifier la configuration RADIUS sur les points d'accès ?
Conseil : Considérez l'ordre des opérations pour éviter une perte totale de connectivité pour les appareils clients.
Voir la réponse type
La première étape essentielle consiste à pousser un profil de configuration MDM mis à jour vers tous les appareils Apple, incluant les certificats racine et intermédiaire de la nouvelle autorité de certification publique utilisée par le fournisseur RADIUS cloud. Cette chaîne de confiance doit être établie sur les suppliants avant que la bascule des points d'accès vers les nouveaux serveurs RADIUS ne soit effectuée ; sinon, les appareils rejetteront les nouveaux certificats de serveur et ne parviendront pas à se connecter.
Continuer la lecture de cette série
Alternatives à Portnox : Cloud RADIUS sans la totalité du NAC
Vous pourrez décider si votre parc a besoin d'un NAC complet ou seulement d'un cloud RADIUS pour le WiFi, en utilisant un test en trois questions. Vous pourrez ensuite comparer Portnox, Purple, SecureW2 et JumpCloud sur l'application filaire, les contrôles de posture, les certificats, l'accès invité et le coût de fonctionnement sur trois ans, puis planifier un projet pilote site par site.
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.