
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
82 guides in Network Design
Architecture VLAN par logement et PSK : un guide de conception pour les réseaux MDU
Vous pourrez choisir entre un VLAN par appartement et une politique portée par la clé unique de chaque résidents en vous appuyant sur quatre facteurs : les ports filaires, le taux de rotation, le nombre de segments et la prise en charge matérielle. Vous pourrez ensuite dimensionner les plages DHCP, comptabiliser les segments par rapport aux limites réelles de votre plateforme et estimer les coûts d'exploitation pour les sites BTR, PBSA et apparthôtels.
Rénovation vs construction neuve: planification du câblage WiFi MDU et de l'emplacement des points d'accès
Déterminez si un immeuble d'habitation nécessite des points d'accès dans les couloirs ou dans les logements, et planifiez le câblage, les colonnes montantes, le calfeutrage coupe-feu et le budget PoE requis par chaque option. Vous serez en mesure de dimensionner une rénovation en bâtiment occupé selon les contraintes d'accès, ou d'intégrer la conception réseau dans une construction neuve dès l'étape RIBA Stage 3 pour que chaque AP se situe dans la limite des 90 mètres de la liaison permanente.
Coût du WiFi géré par logement : un modèle d'application pour les gestionnaires d'MDU
Vous serez en mesure d'établir un coût du WiFi géré par logement parfaitement justifiable pour un projet MDU, ligne par ligne : câblage, points d'accès, commutation, licences et support. Vous pourrez ensuite normaliser les offres de services gérés, tester l'impact de l'échelle et de la durée de vie des équipements sur le montant, et comparer le coût mensuel global avec un tarif de référence Internet grand public.
Comment déployer iPSK sur Cisco Meraki, HPE Aruba et Ruckus
Ce guide de référence pratique explique comment déployer iPSK sur Cisco Meraki, MPSK sur HPE Aruba Central et DPSK sur Ruckus SmartZone, avec une brève annexe sur UniFi PPSK. Il se concentre sur l'émission de clés, l'attribution de VLAN ou de politiques, les flux de décision RADIUS et les tests de révocation qui prouvent le bon fonctionnement du déploiement dans un site réel.
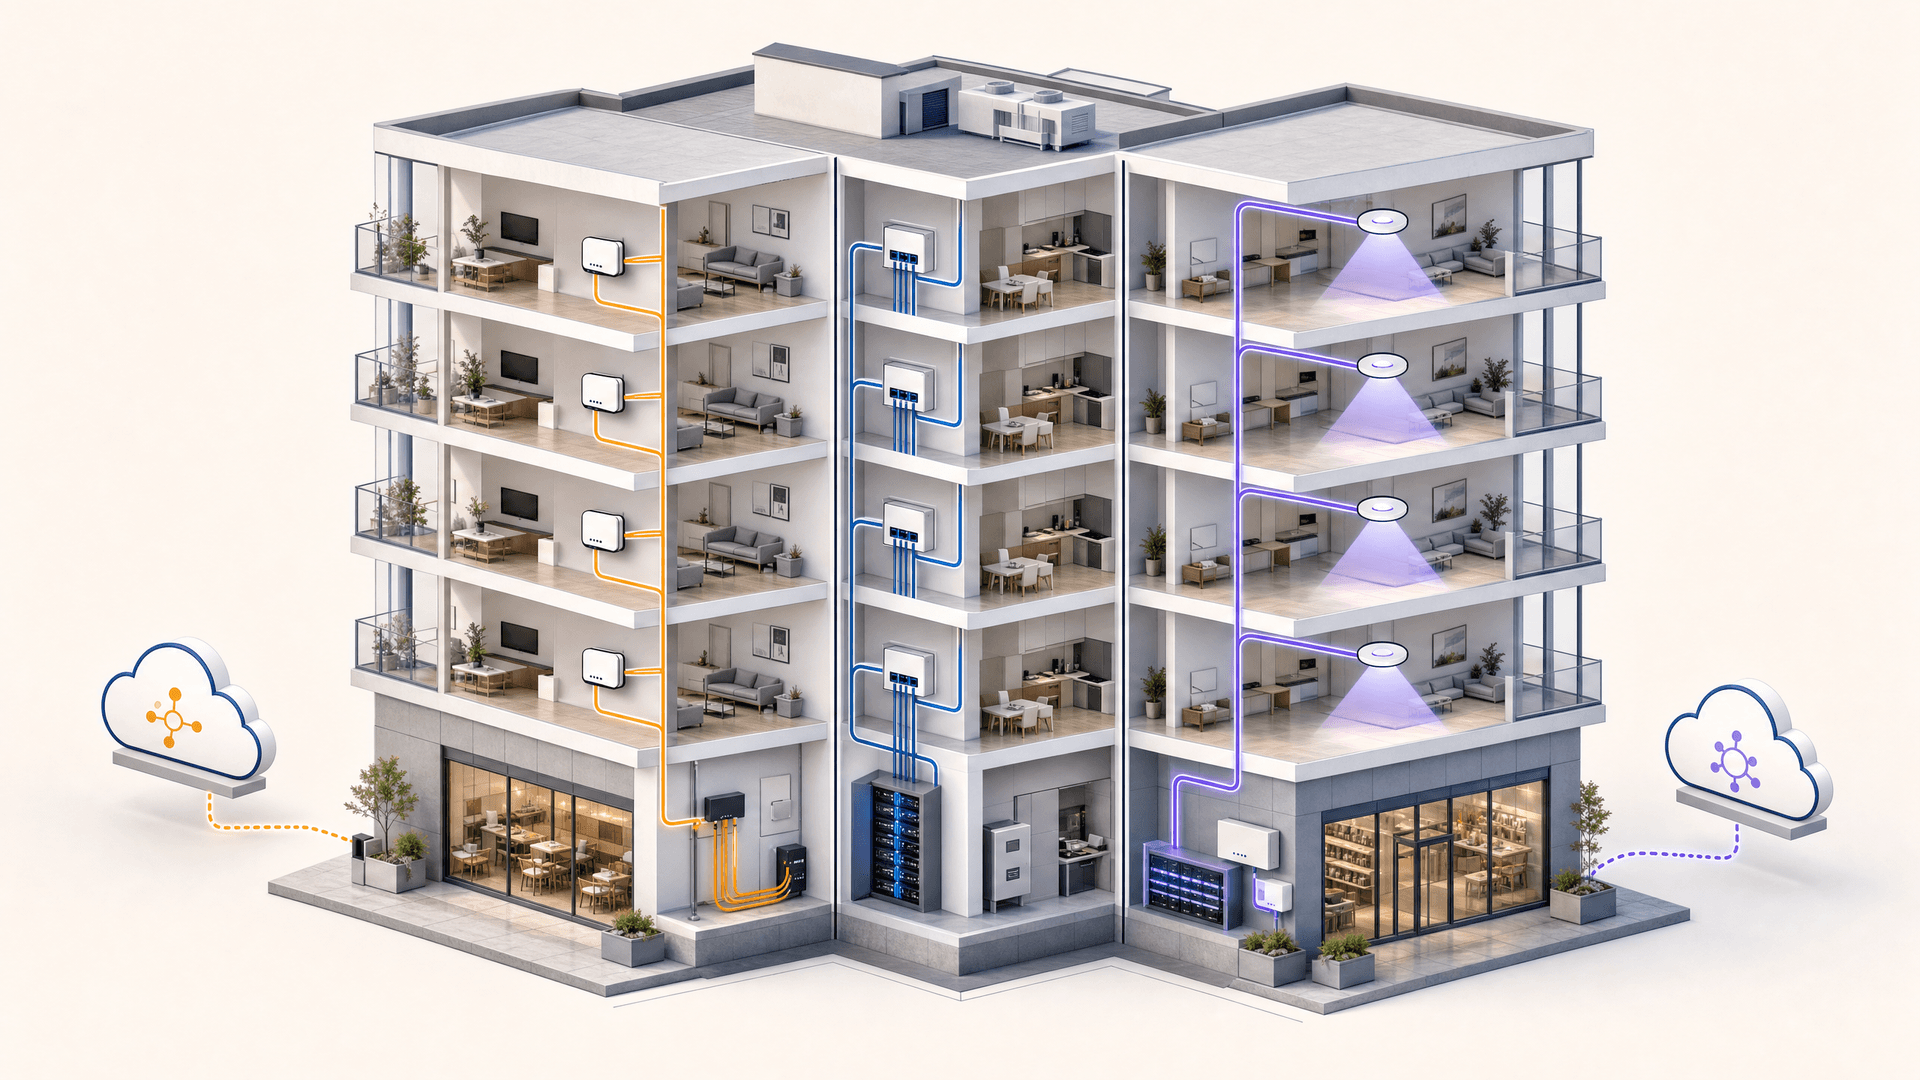
Accord internet groupé vs WiFi géré : quel modèle convient à votre bâtiment
Une référence pratique d'approvisionnement pour les responsables immobiliers, informatiques et opérationnels, comparant le haut débit résidentiel payé par l'habitant, un accord internet groupé et le WiFi géré. Elle clarifie la propriété, l'emménagement des résidents, la sécurité, l'étendue des coûts et la sortie contractuelle, en utilisant le concept américain de bulk internet et ses équivalents britanniques.
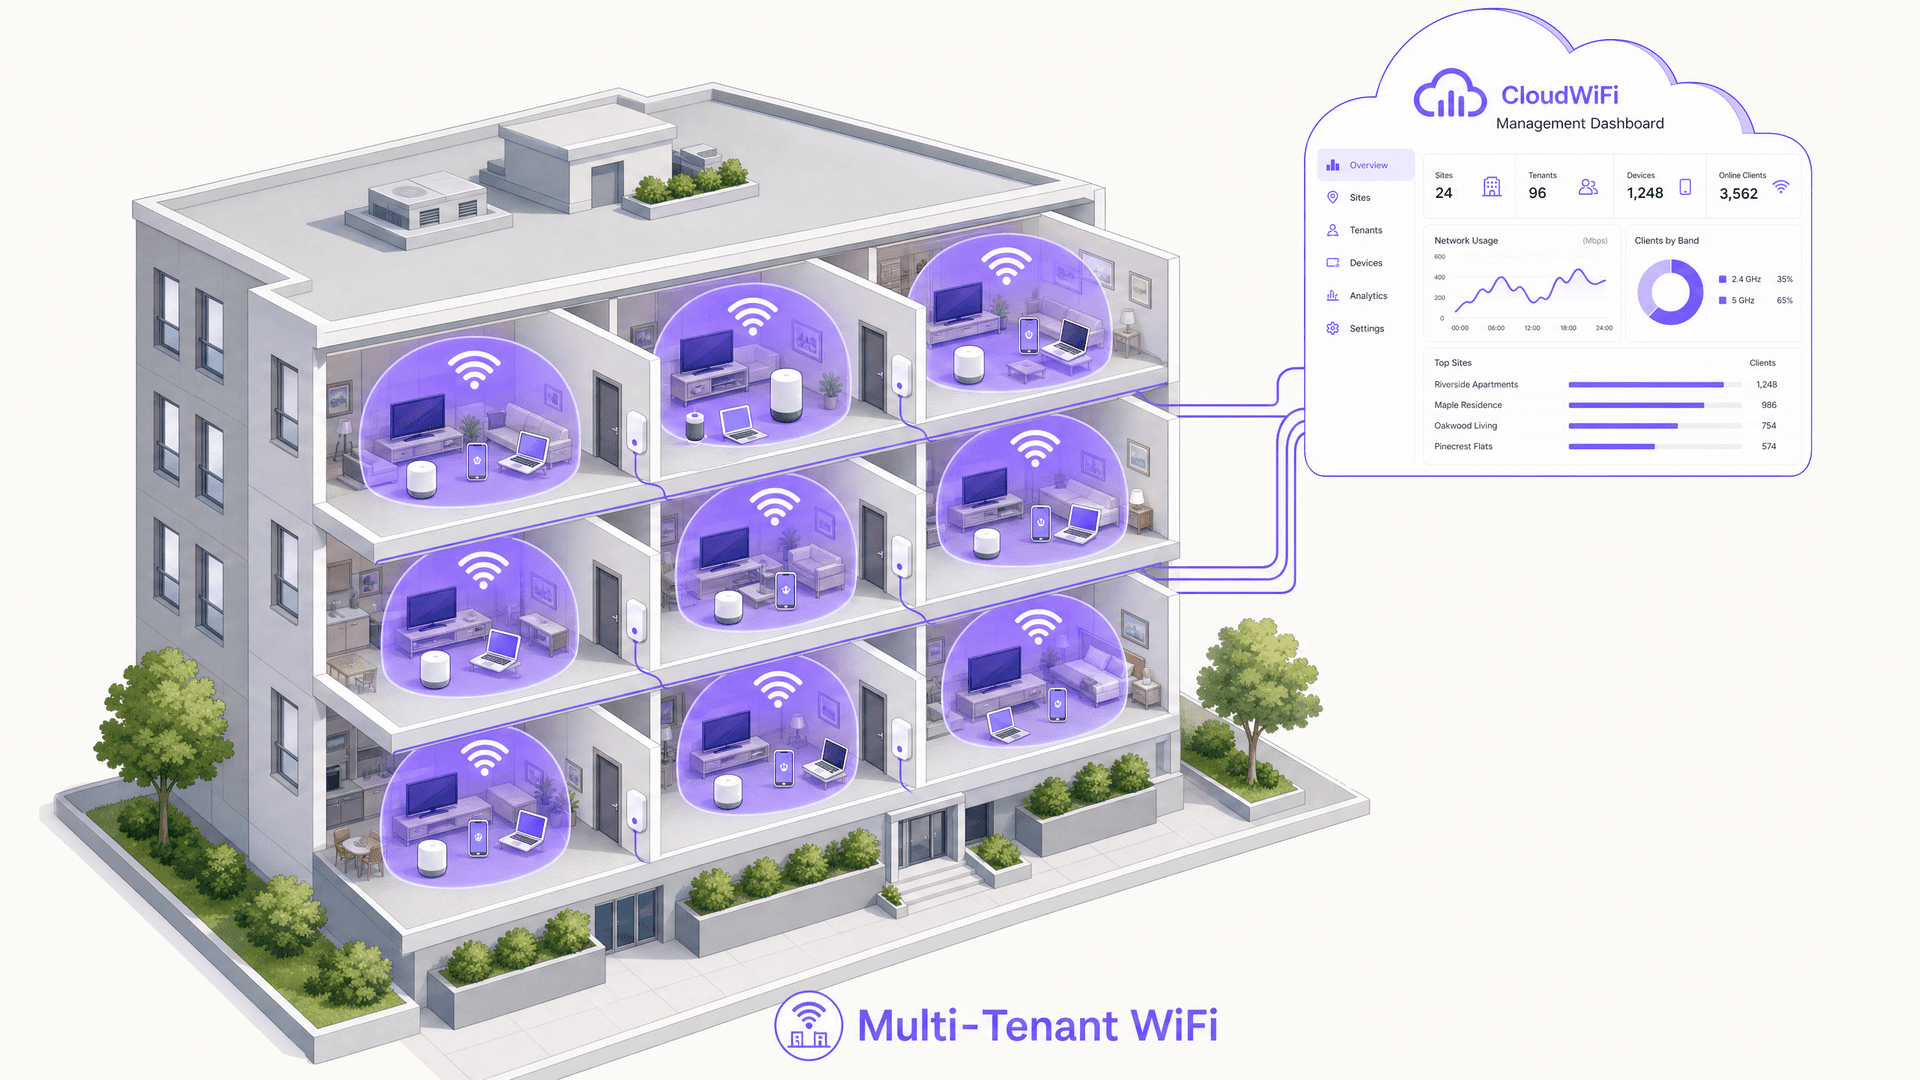
Solutions WiFi pour appartements : un guide complet pour les entreprises
Ce guide couvre l'architecture, le déploiement et l'analyse de rentabilisation des solutions WiFi pour appartements dans les résidences services, le locatif privé et les immeubles collectifs. Il explique comment la technologie iPSK (Identity Pre-Shared Key) crée des bulles de réseau sécurisées et isolées pour chaque résident, tout en prenant en charge les appareils intelligents et l'IoT. Les promoteurs immobiliers, les propriétaires et les exploitants trouveront des conseils de déploiement pratiques, des données sur le ROI et des scénarios d'implémentation concrets.
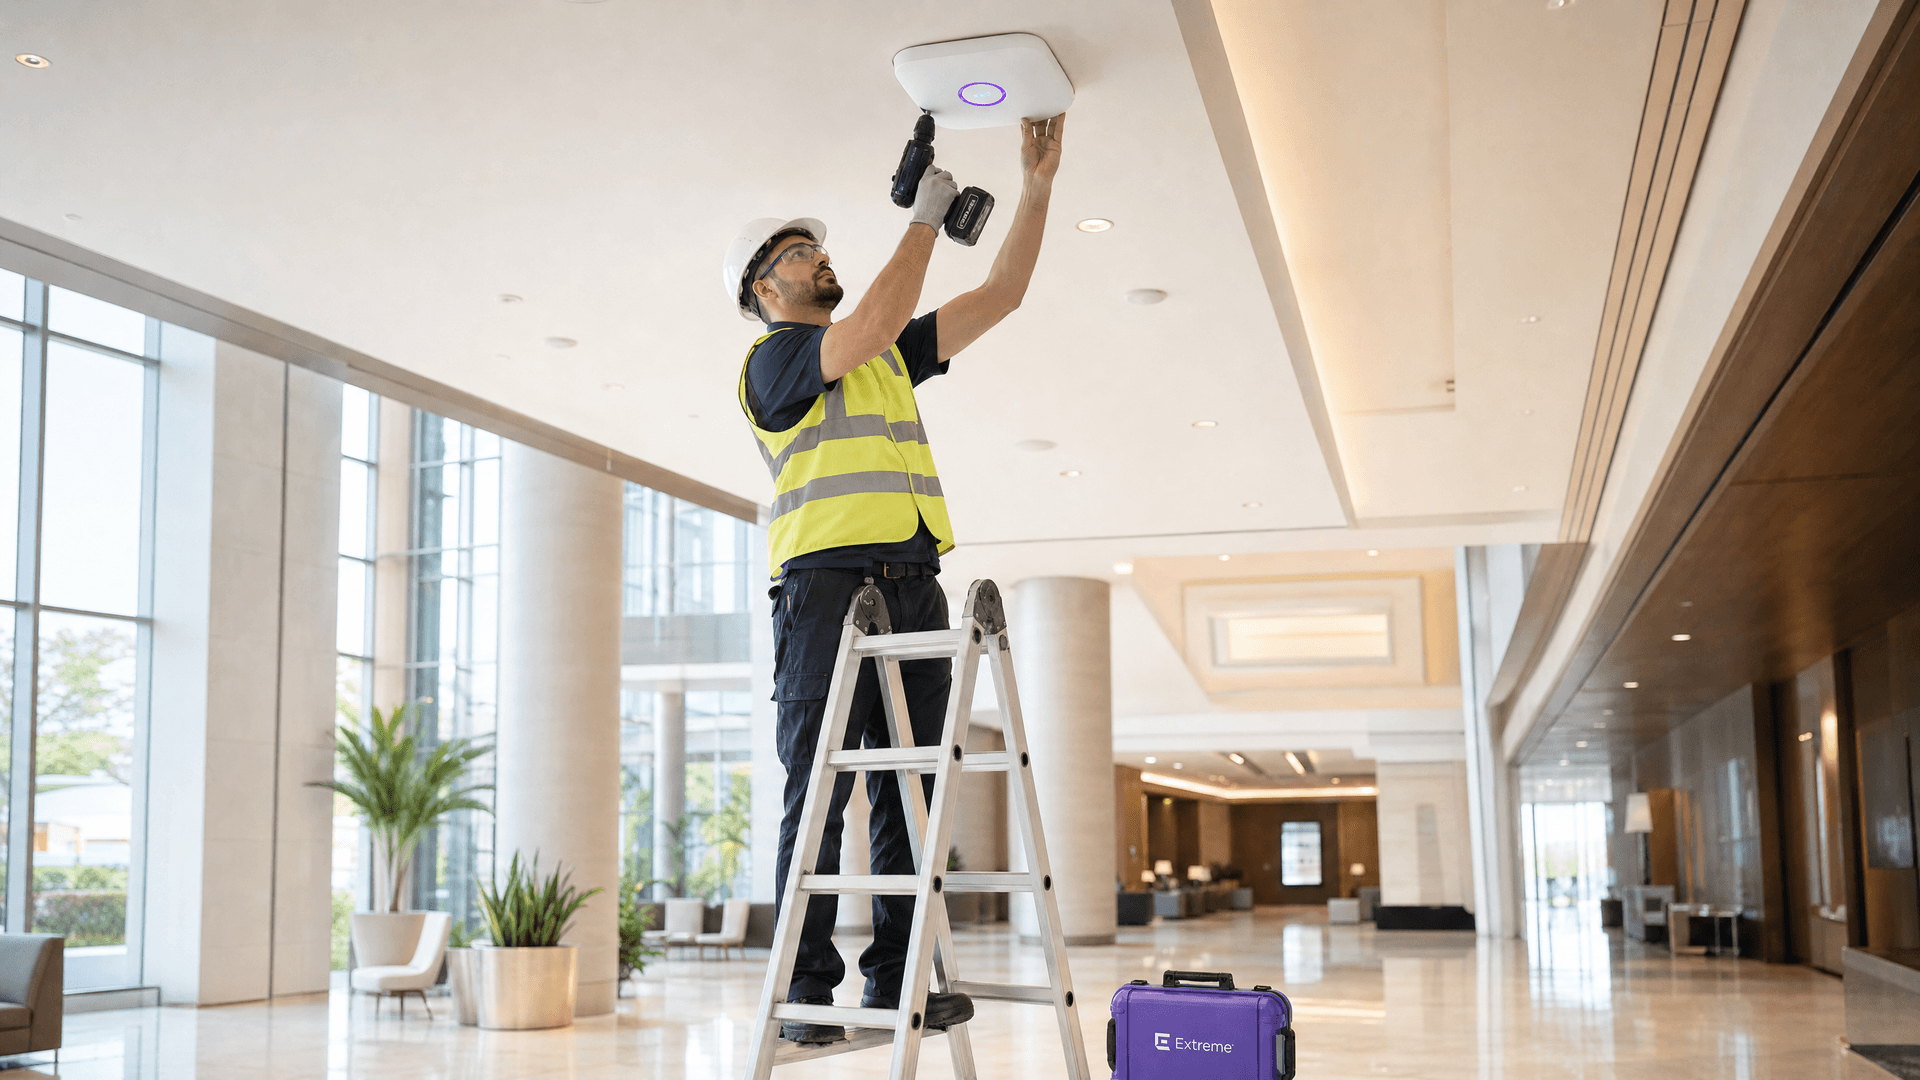
Cox business managed WiFi : un guide complet pour les entreprises
Ce guide détaille comment les promoteurs immobiliers et les opérateurs BTR peuvent déployer des réseaux évolutifs et sécurisés grâce à Cox Business managed WiFi. Il couvre l'architecture réseau, le déploiement de matériel indépendant du fournisseur, et l'impact commercial de la transition d'une connectivité complexe vers une infrastructure fiable.
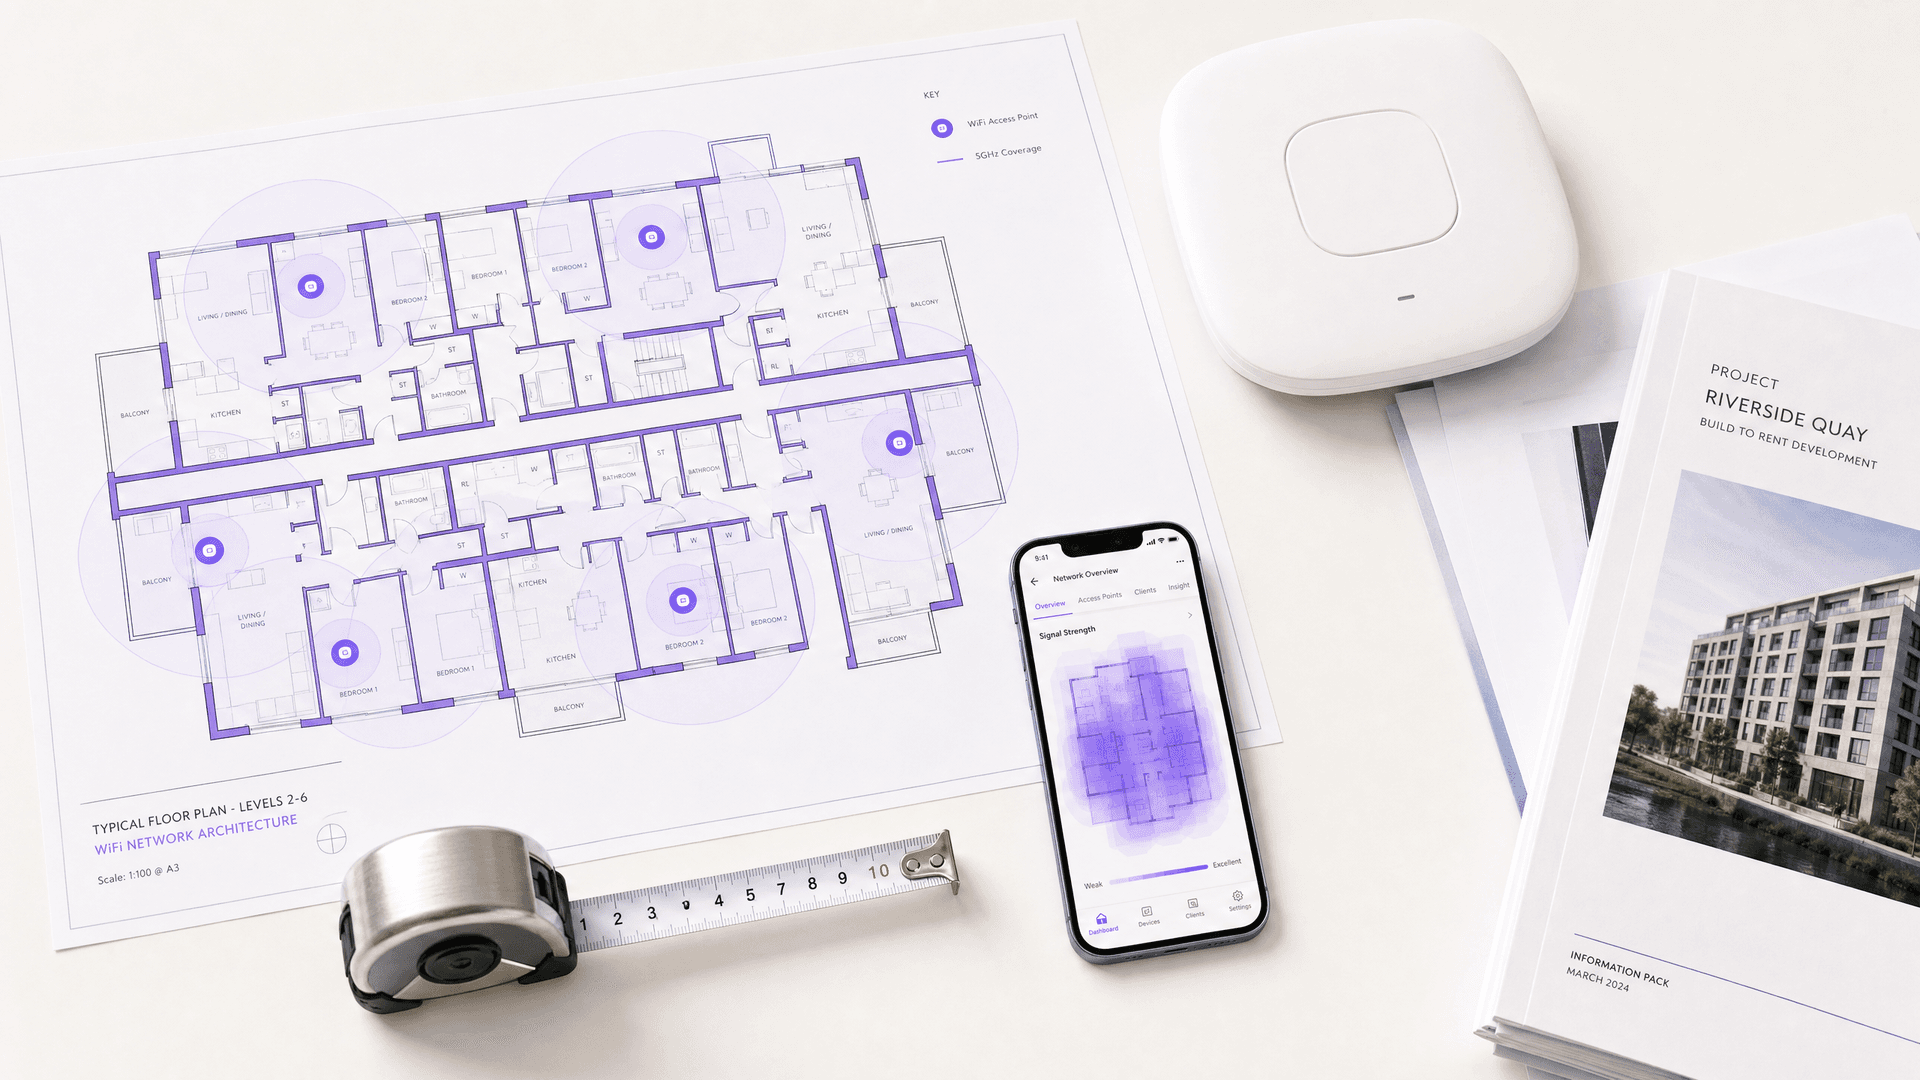
Service client pour le WiFi géré par spectre : un guide complet pour les entreprises
Ce guide complet explique comment les gestionnaires de logements locatifs à l'année (BTR) et les promoteurs immobiliers peuvent déployer un WiFi géré par spectre afin d'offrir des expériences réseau sécurisées et isolées aux résidents. Il couvre l'architecture technique de cloud RADIUS, l'isolation VLAN et l'iPSK, ainsi que des stratégies de mise en œuvre pratiques pour réduire les coûts de support.
Services de WiFi managé à Dubaï : un guide complet pour les entreprises
Ce guide offre aux responsables informatiques, architectes réseau et promoteurs immobiliers un cadre pratique pour déployer des services de WiFi managé à Dubaï. Il couvre l'isolation multi-locataire à l'aide d'iPSK, l'architecture de segmentation VLAN, la conformité avec la TDRA et la PDPL des Émirats arabes unis, ainsi que l'intérêt commercial de traiter la connectivité comme un service managé dans l'hôtellerie, le commerce de détail et les environnements résidentiels locatifs (BTR).
Solutions de WiFi managé à Dubaï : un guide complet pour les entreprises
Ce guide fournit aux responsables informatiques, architectes réseau et promoteurs immobiliers à Dubaï un plan pratique pour déployer des solutions de WiFi managé dans des environnements multi-locataires. Il couvre l'architecture technique de la segmentation VLAN, de l'iPSK et de l'authentification 802.1X, ainsi que les exigences de conformité de la TDRA et les arguments commerciaux pour traiter la connectivité comme un service managé. Que vous gériez un programme immobilier locatif (Build to Rent), un hôtel de luxe ou un centre commercial, ce guide vous apporte les cadres de décision et les étapes de mise en œuvre pour déployer et gérer un WiFi de qualité entreprise à grande échelle.
Solutions WiFi gérées dans le cloud : guide de déploiement en entreprise | Purple
Déployez un réseau WiFi géré dans le cloud au sein d'immeubles multi-locataires et commerciaux. Comparez les architectures, configurez l'isolation iPSK et VLAN, et modélisez le TCO et le ROI des services.
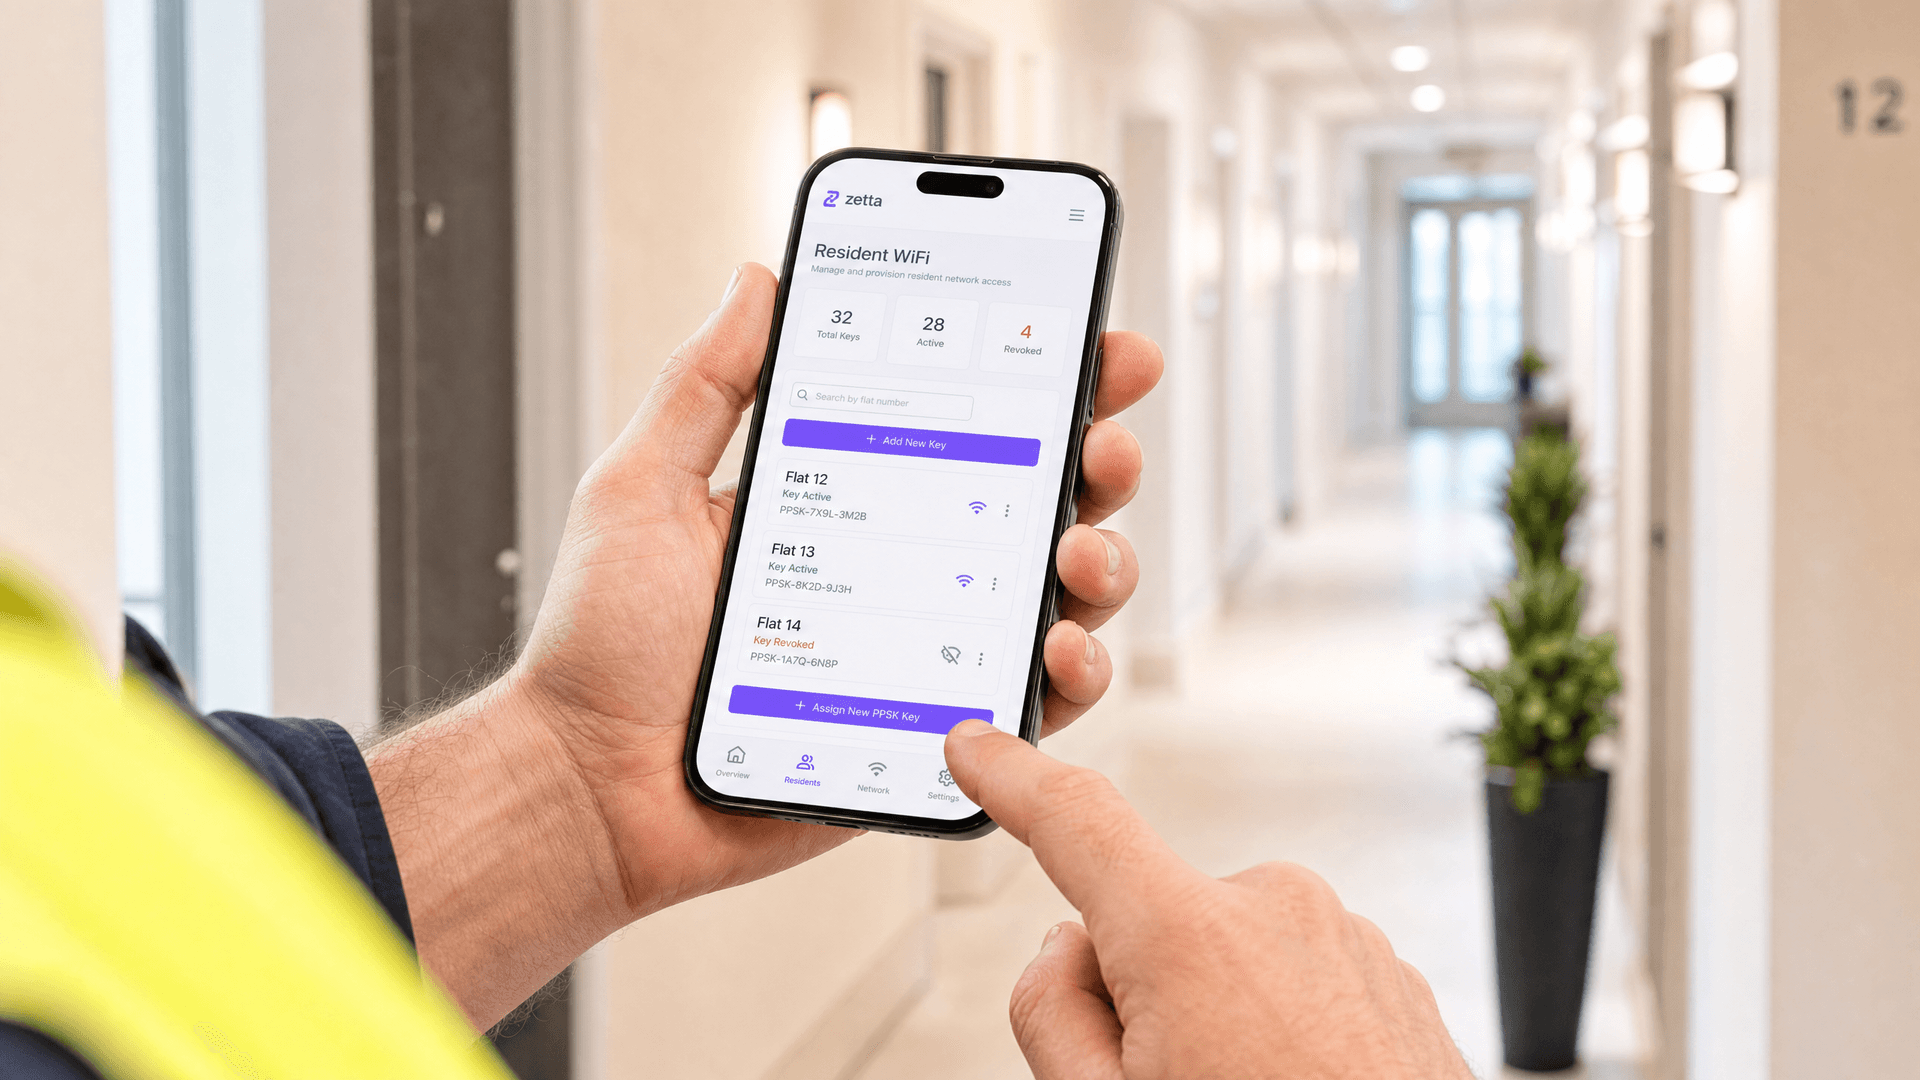
PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement
Guide technique des architectures Private Pre-Shared Key (PPSK) et Identity PSK (iPSK) : routage VLAN dynamique, isolation mDNS, intégration des objets connectés IoT et récupération de temps d'antenne au sein des résidences services et logements étudiants.
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
Qu'est-ce qu'une Probe Request ? Comprendre comment les appareils découvrent les réseaux
Ce guide de référence technique propose une analyse approfondie des probe requests IEEE 802.11, du balayage actif par rapport au balayage passif, et de l'impact de la randomisation MAC sur les analyses de fréquentation. Il fournit des stratégies de mise en œuvre concrètes pour les architectes réseau afin d'optimiser les déploiements à haute densité, d'atténuer les tempêtes de requêtes (probe storms) et de garantir une collecte de données précise et conforme au GDPR en utilisant des couches d'identité authentifiées.
Comment résoudre les lenteurs de votre WiFi sans augmenter le débit de votre forfait Internet
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'optimisation des performances WiFi d'entreprise sans augmenter la bande passante du FAI. Couvre le réglage RF, la gestion de la densité des clients, la mise en œuvre de la QoS et l'utilisation de l'analyse WiFi pour diagnostiquer et résoudre les goulots d'étranglement.
Comment mettre en œuvre le NAC Post-Admission pour une surveillance continue de la confiance
Ce guide fournit un schéma technique faisant autorité pour la mise en œuvre du contrôle d'accès réseau (NAC) Post-Admission avec une surveillance continue de la confiance dans les environnements d'entreprise, y compris l'hôtellerie, le commerce de détail, la santé et le secteur public. Il détaille la transition architecturale des contrôles statiques de pré-admission vers une application dynamique et sensible à la session à l'aide de RADIUS CoA, de la modélisation des comportements de référence et de l'intégration de la télémétrie. Les architectes informatiques et les équipes d'exploitation réseau y trouveront des conseils de déploiement exploitables, des études de cas réels, des notes d'alignement de conformité et des cadres de ROI mesurables.
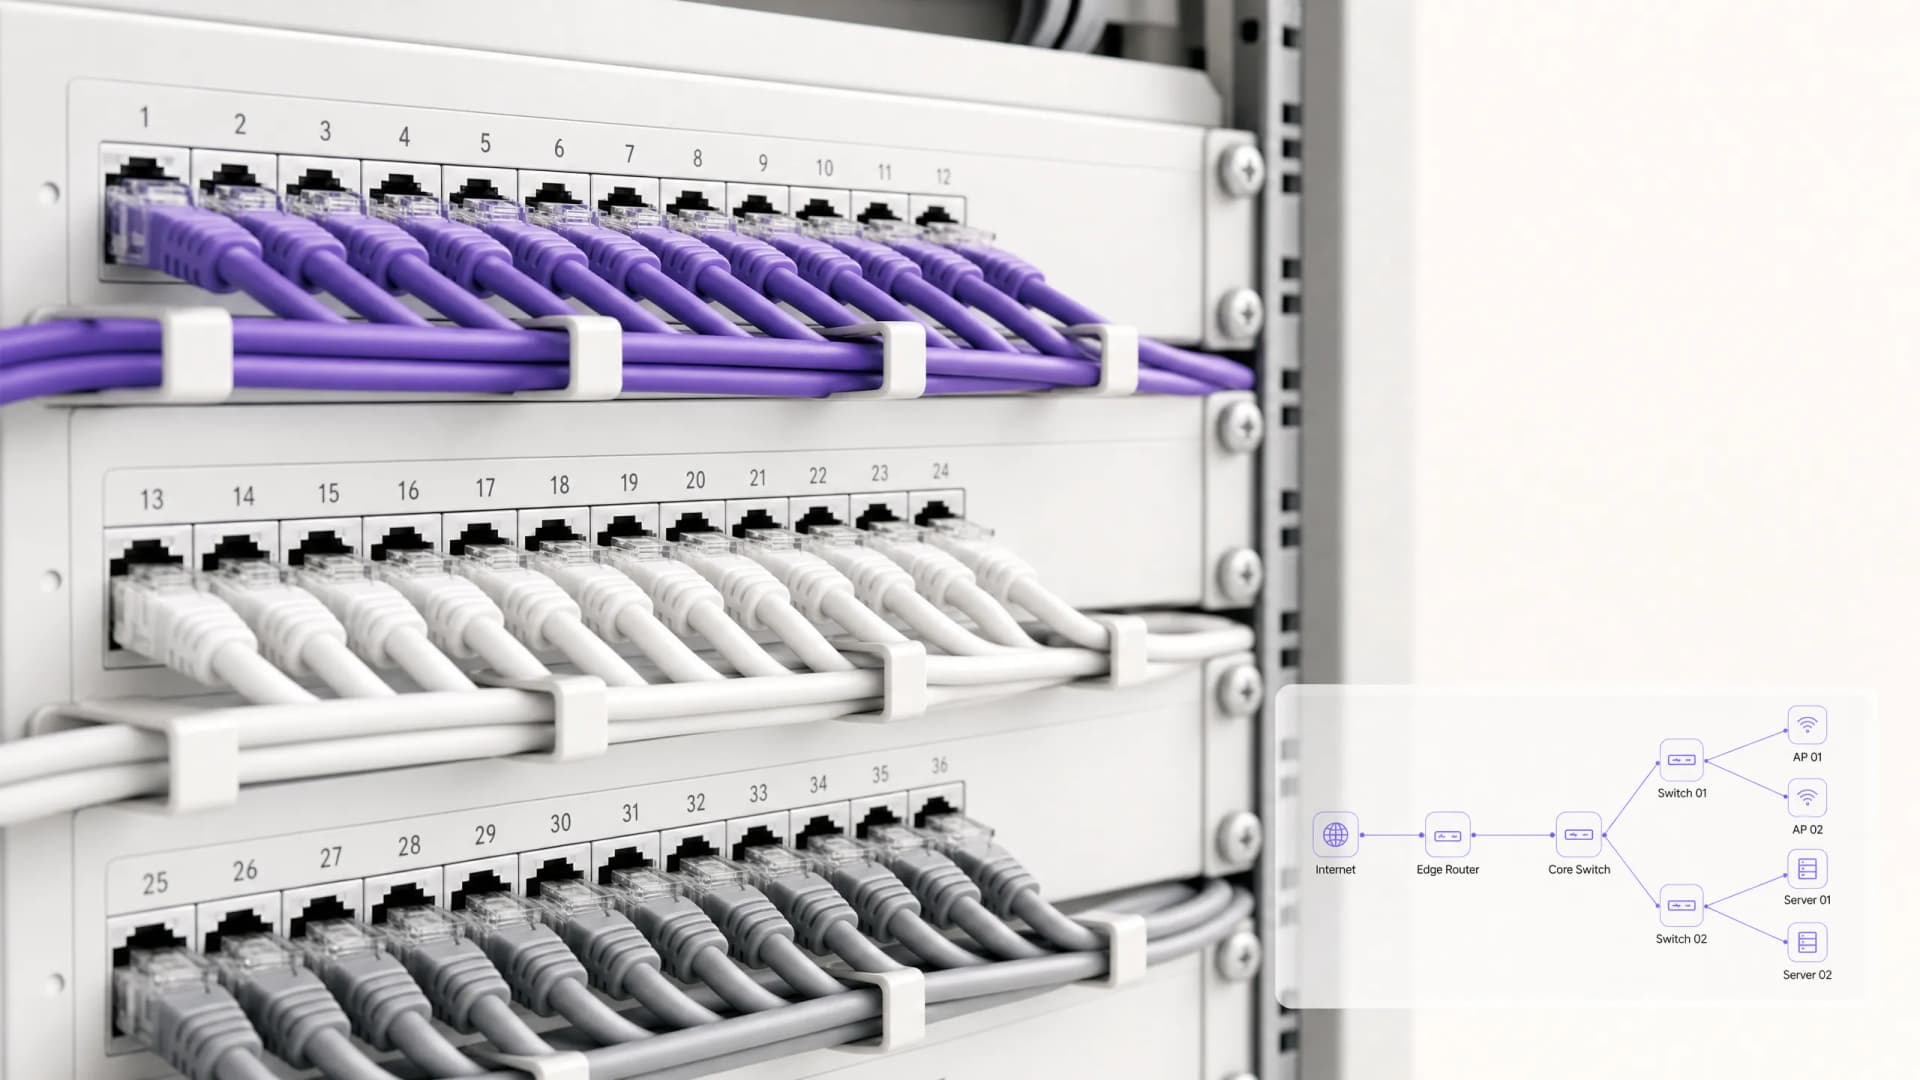
Sécuriser le travail hybride : Combiner le NAC et le ZTNA pour un accès transparent
Ce guide technique de référence traite de la convergence architecturale du Network Access Control (NAC) et du Zero Trust Network Access (ZTNA) pour sécuriser les environnements de travail hybrides dans les entreprises, les commerces de détail, l'hôtellerie et les espaces publics. Il fournit un plan de déploiement progressif, des études de cas réelles et des conseils de conformité pour les architectes informatiques et les CTO qui doivent éliminer les failles de sécurité générées par des domaines d'accès sur site et cloud isolés.
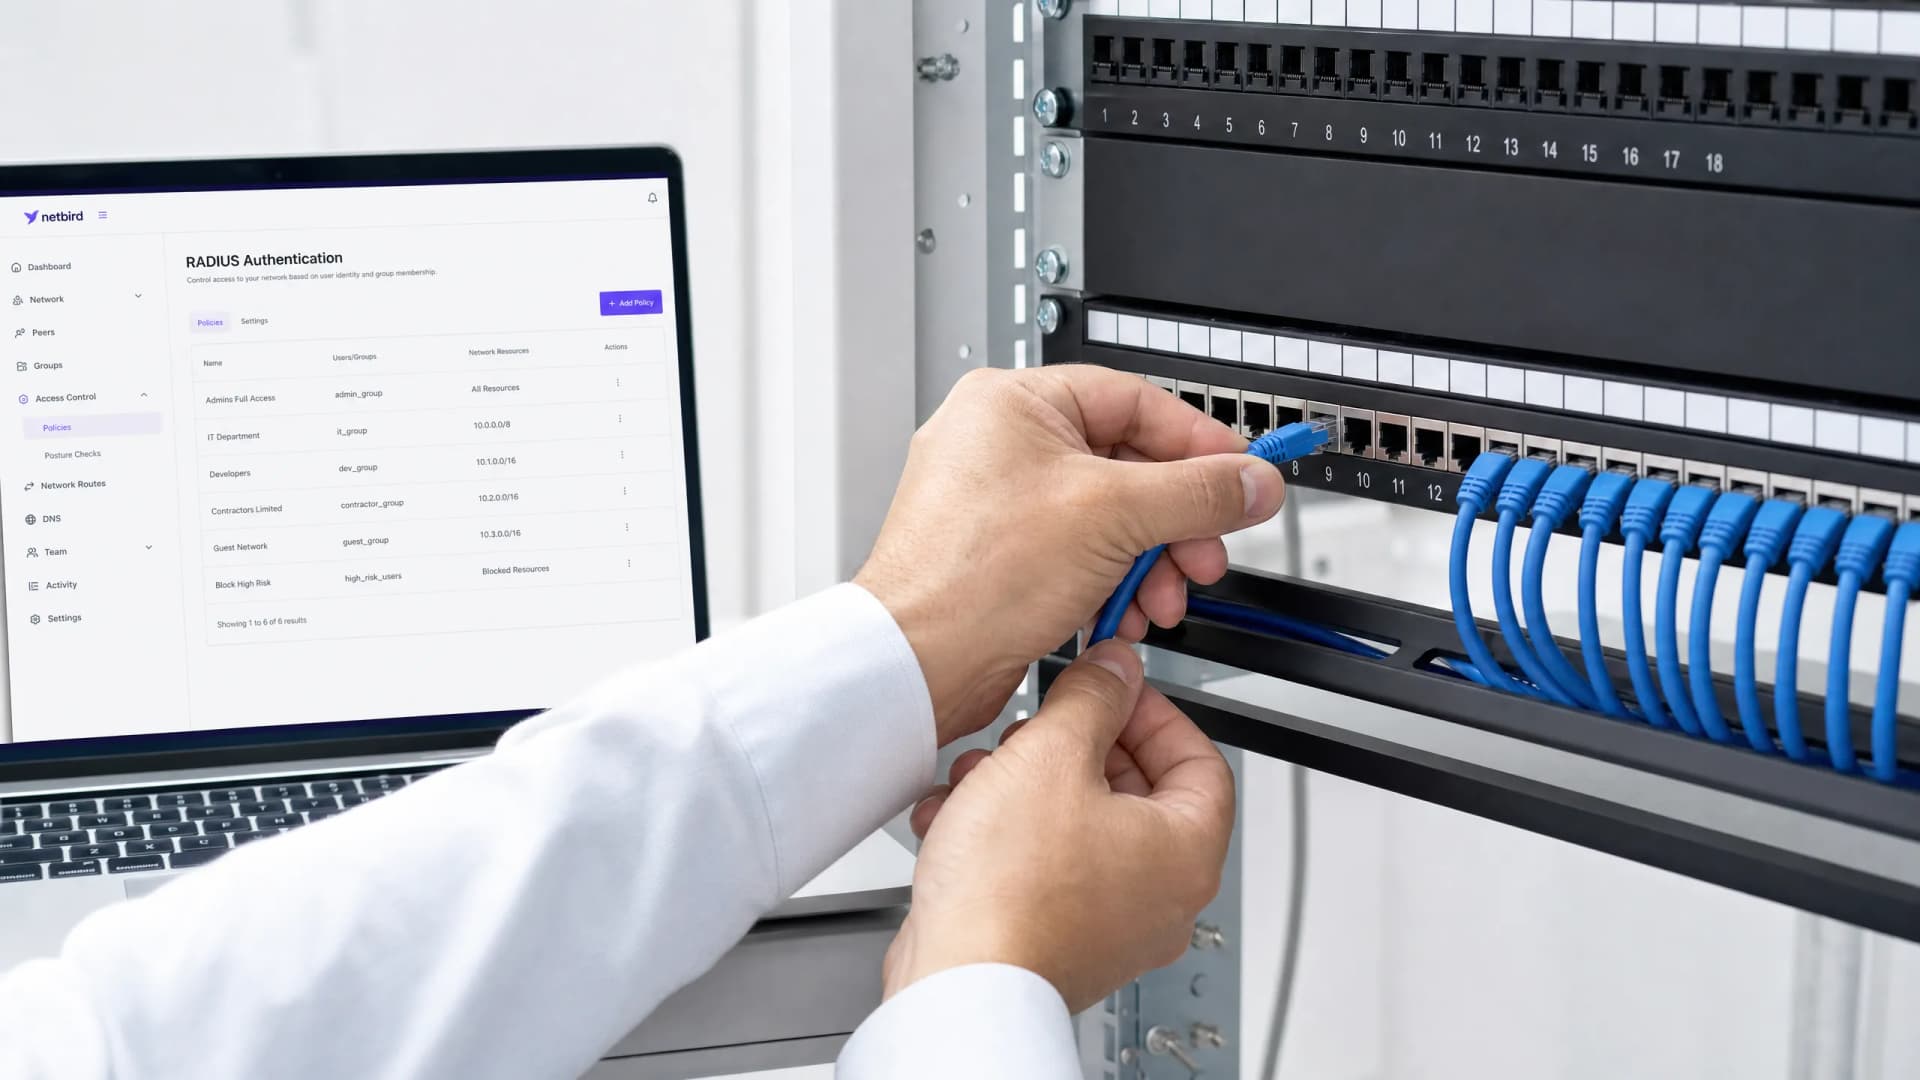
Configuration des politiques RADIUS pour un contrôle d'accès réseau granulaire
Ce guide de référence fournit aux responsables informatiques, aux architectes réseau et aux directeurs de l'exploitation des sites un modèle technique complet pour configurer les politiques RADIUS afin d'obtenir un contrôle d'accès réseau granulaire. Il couvre l'architecture 802.1X, l'attribution dynamique de VLAN, la sélection de la méthode EAP et les stratégies de déploiement progressif. Des scénarios de mise en œuvre réels dans les secteurs de l'hôtellerie et du commerce démontrent comment ces techniques offrent une conformité, une sécurité et un ROI opérationnel mesurables.
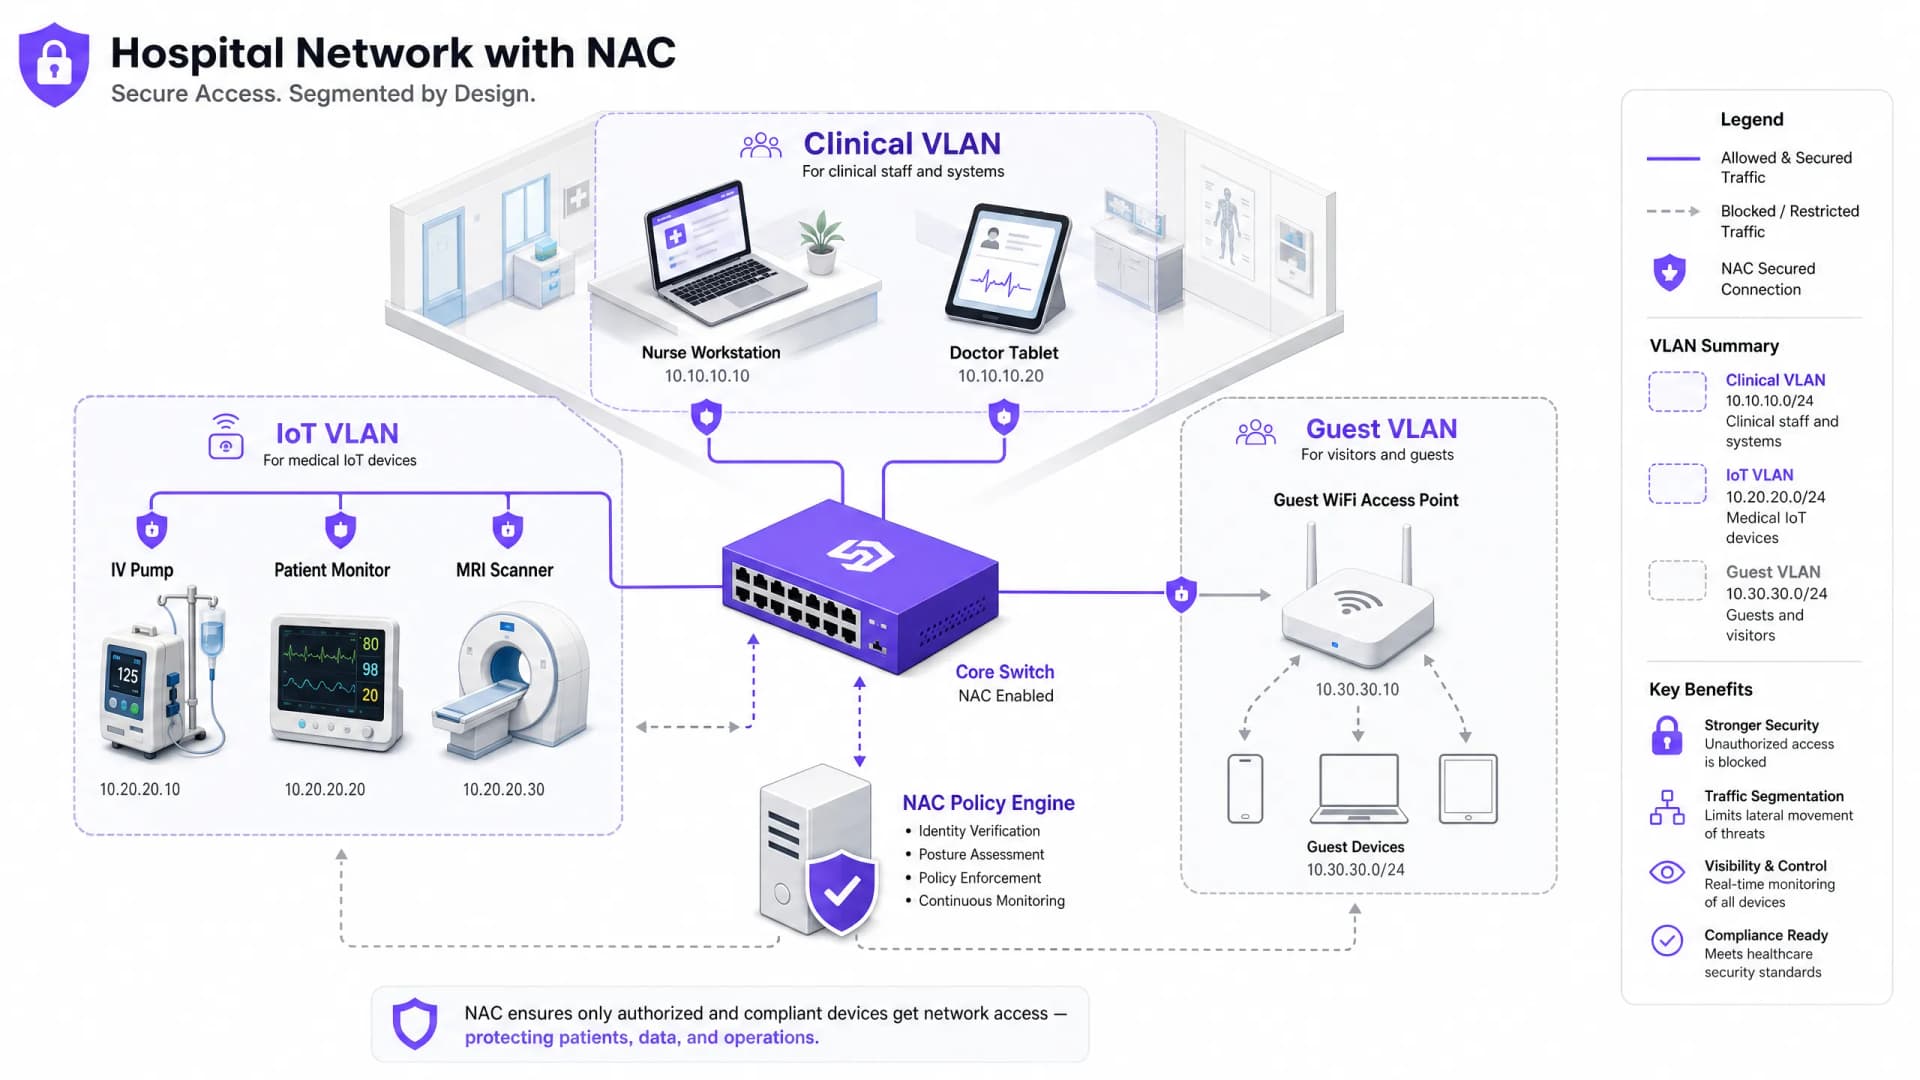
NAC pour le secteur de la santé : Sécuriser les dispositifs médicaux et les données des patients
Ce guide fournit une référence technique complète pour le déploiement du contrôle d'accès au réseau (NAC) dans les environnements de santé, couvrant la conception de l'architecture, les mécanismes d'authentification, le profilage des dispositifs et la segmentation VLAN pour l'IoT médical, les systèmes cliniques et l'accès invité. Il répond aux exigences de conformité HIPAA, NHS DSP Toolkit, ISO 27001 et GDPR, avec des scénarios de mise en œuvre concrets et des meilleures pratiques neutres vis-à-vis des fournisseurs. Pour les directeurs informatiques et les CTO du secteur de la santé, il s'agit du modèle opérationnel pour sécuriser les dispositifs médicaux et les données des patients sans perturber les flux de travail cliniques.
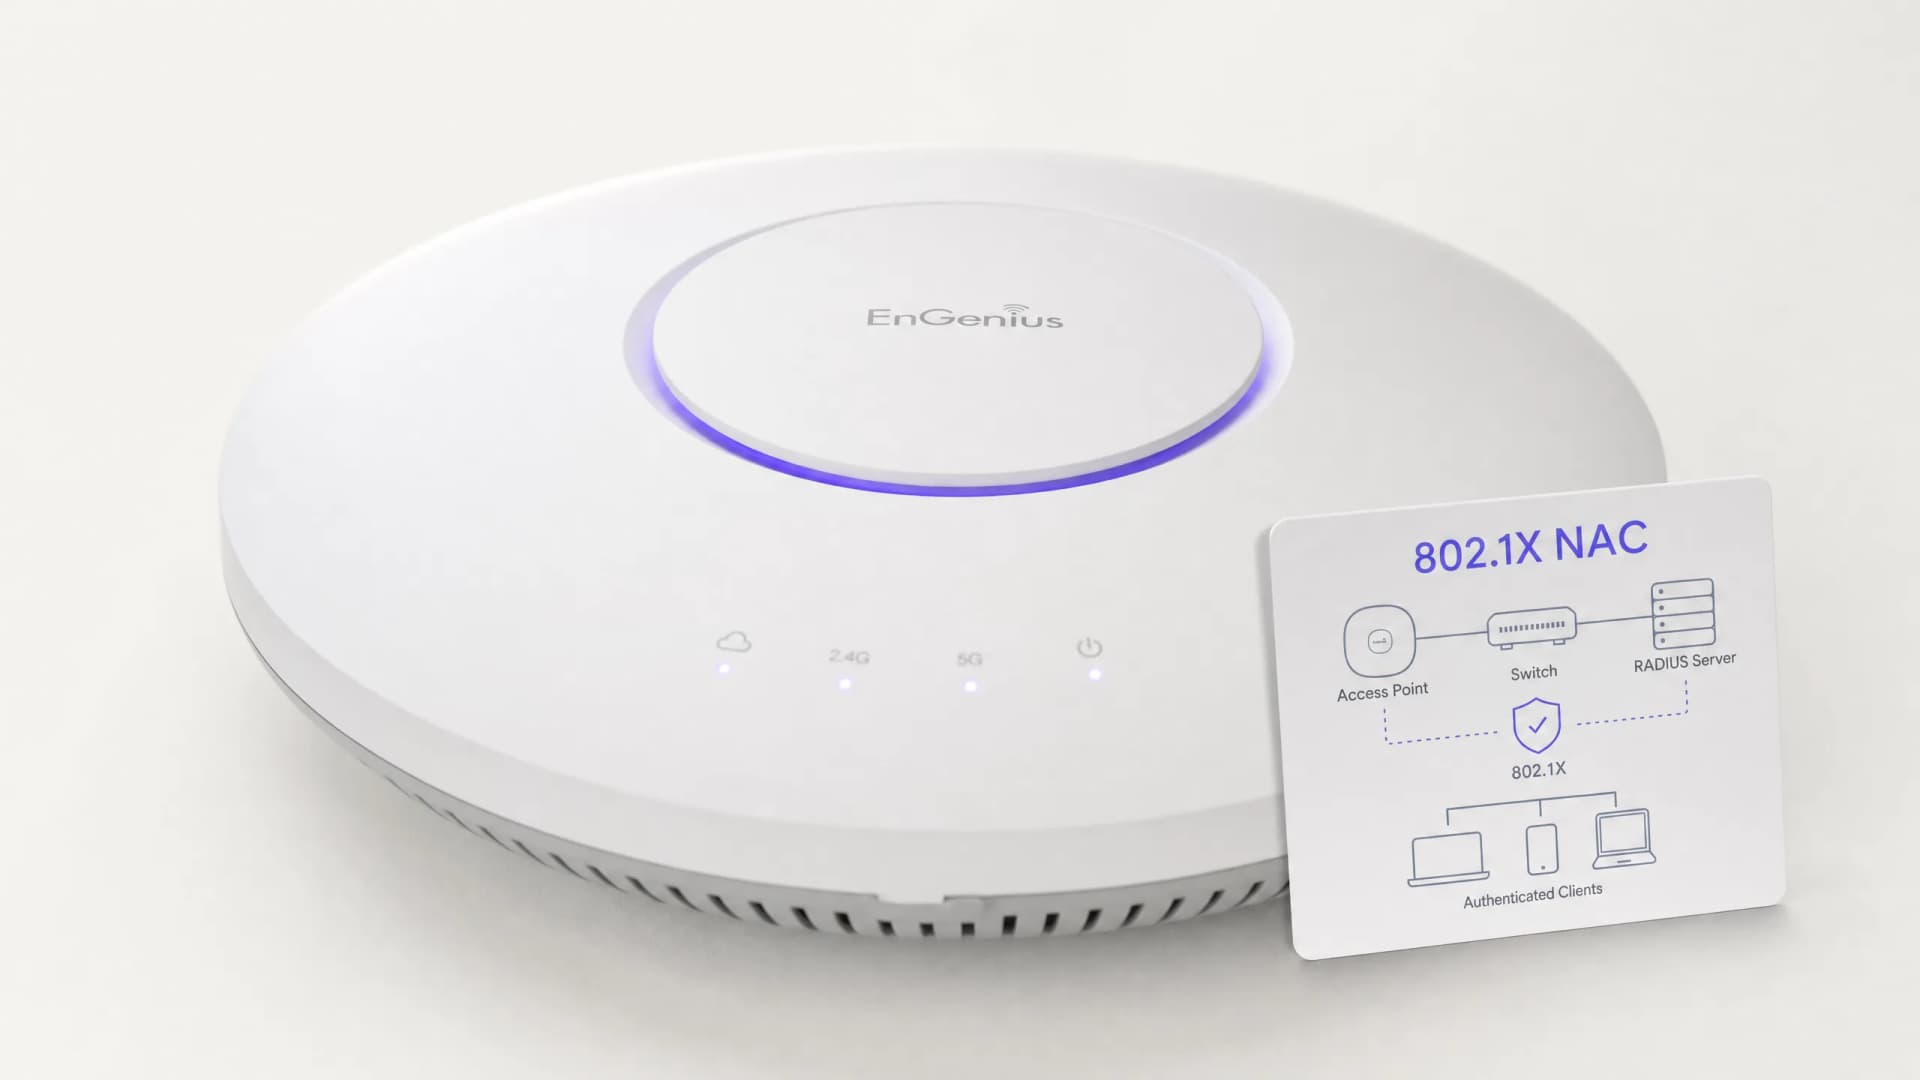
Meilleures pratiques pour sécuriser les réseaux scolaires K-12 avec un NAC
Ce guide de référence technique fournit des stratégies exploitables pour les responsables informatiques afin de concevoir, déployer et gérer le contrôle d'accès réseau (NAC) dans les environnements scolaires K-12. Il couvre les sujets essentiels, de l'authentification 802.1X et la segmentation VLAN à la gestion des appareils IoT avec MAB et MPSK, garantissant une protection et une conformité rigoureuses.
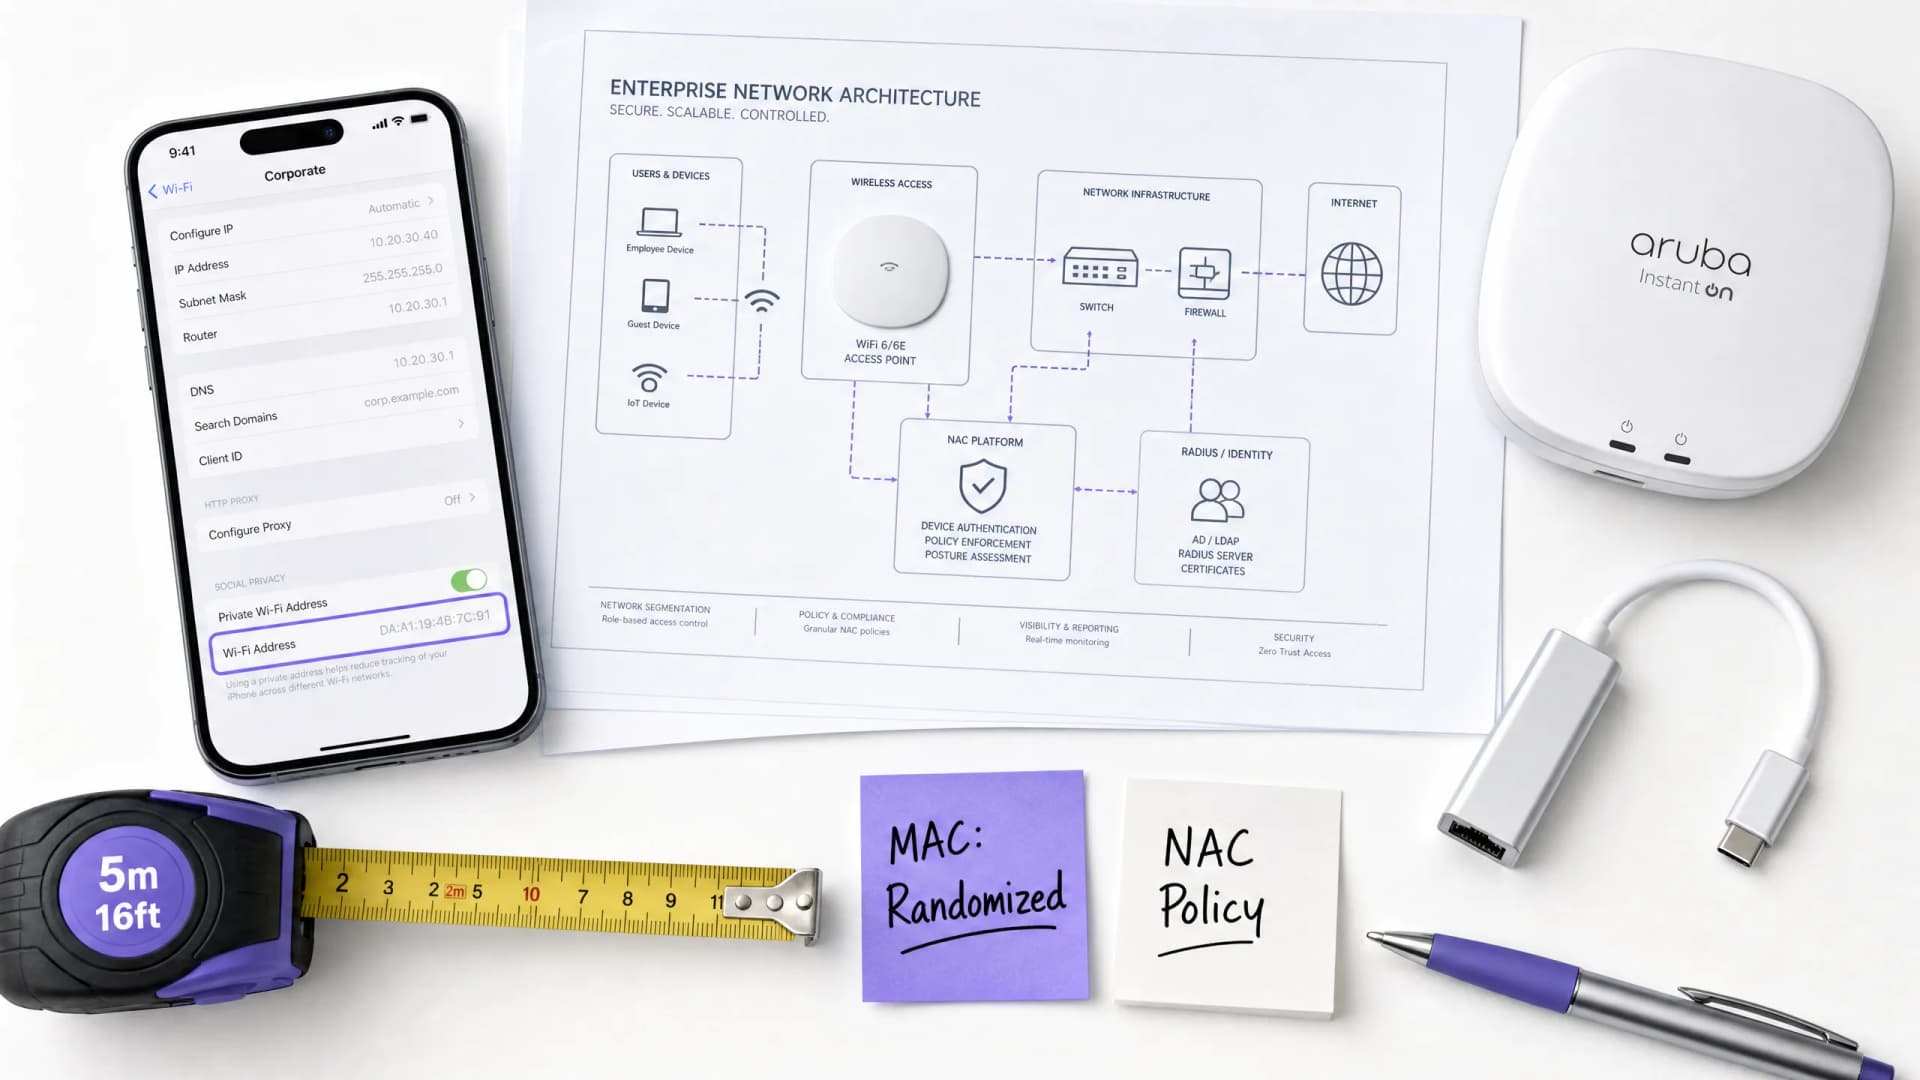
L'impact de la randomisation des adresses MAC sur le contrôle d'accès réseau (NAC) et comment le surmonter
Ce guide propose une référence technique approfondie sur l'impact de la randomisation des adresses MAC sur les systèmes de contrôle d'accès réseau (NAC) et les architectures WiFi invités. Il explique les mécanismes de rotation MAC par réseau et périodique sur iOS, Android et Windows, et détaille les pannes en cascade qui en découlent - de la lassitude face au Captive Portal et de l'épuisement DHCP à la rupture de l'application des politiques et aux analyses inexactes. Les responsables informatiques et les architectes réseau y trouveront des stratégies concrètes et indépendantes des fournisseurs pour migrer d'une authentification centrée sur l'appareil à une authentification centrée sur l'identité à l'aide de l'IEEE 802.1X, de Passpoint (Hotspot 2.0) et d'OpenRoaming, avec des conseils de mise en œuvre pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public.
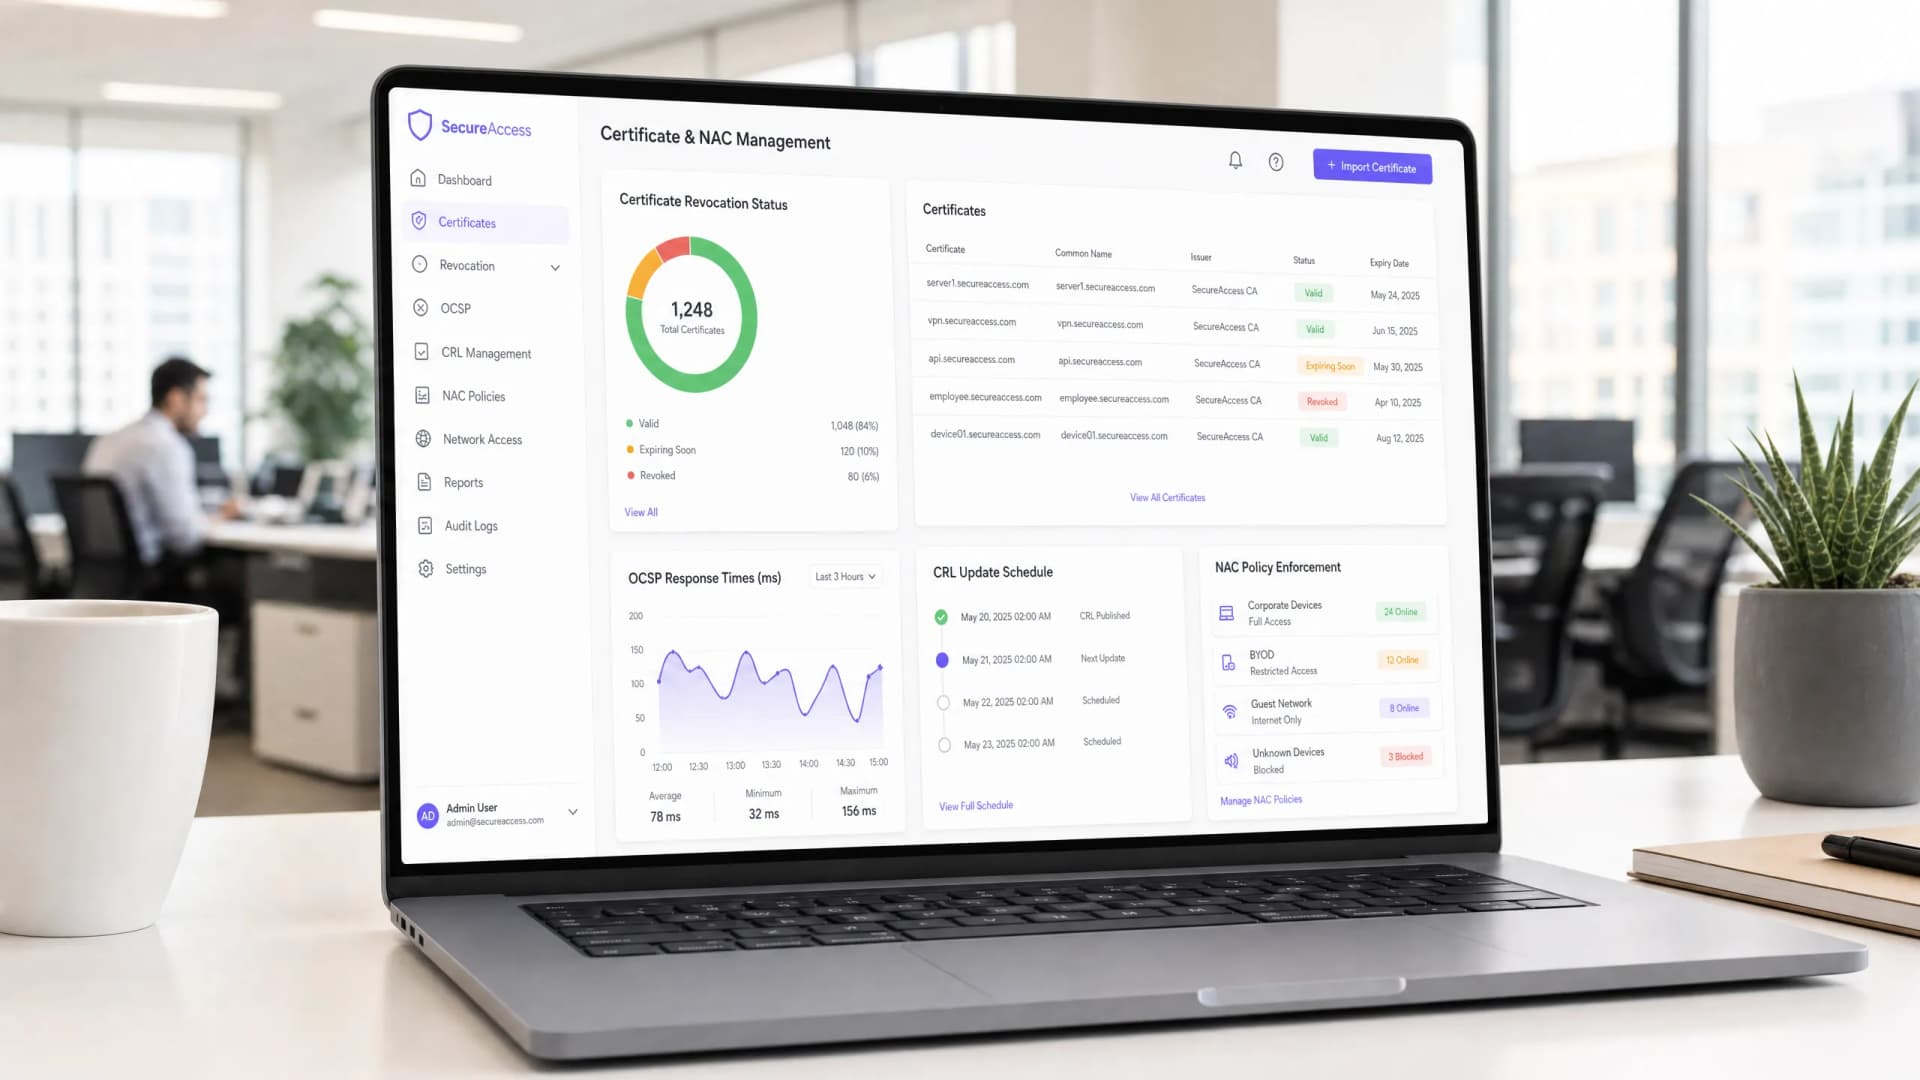
Automatisation de la révocation des certificats avec OCSP et CRL dans un environnement NAC
Ce guide de référence technique offre aux responsables informatiques et aux architectes réseau une analyse complète de l'automatisation de la révocation des certificats dans un environnement de contrôle d'accès au réseau (NAC). Il explore les compromis d'architecture entre OCSP et CRL, propose des conseils de mise en œuvre neutres vis-à-vis des fournisseurs et présente l'impact commercial de l'application des politiques en temps réel.
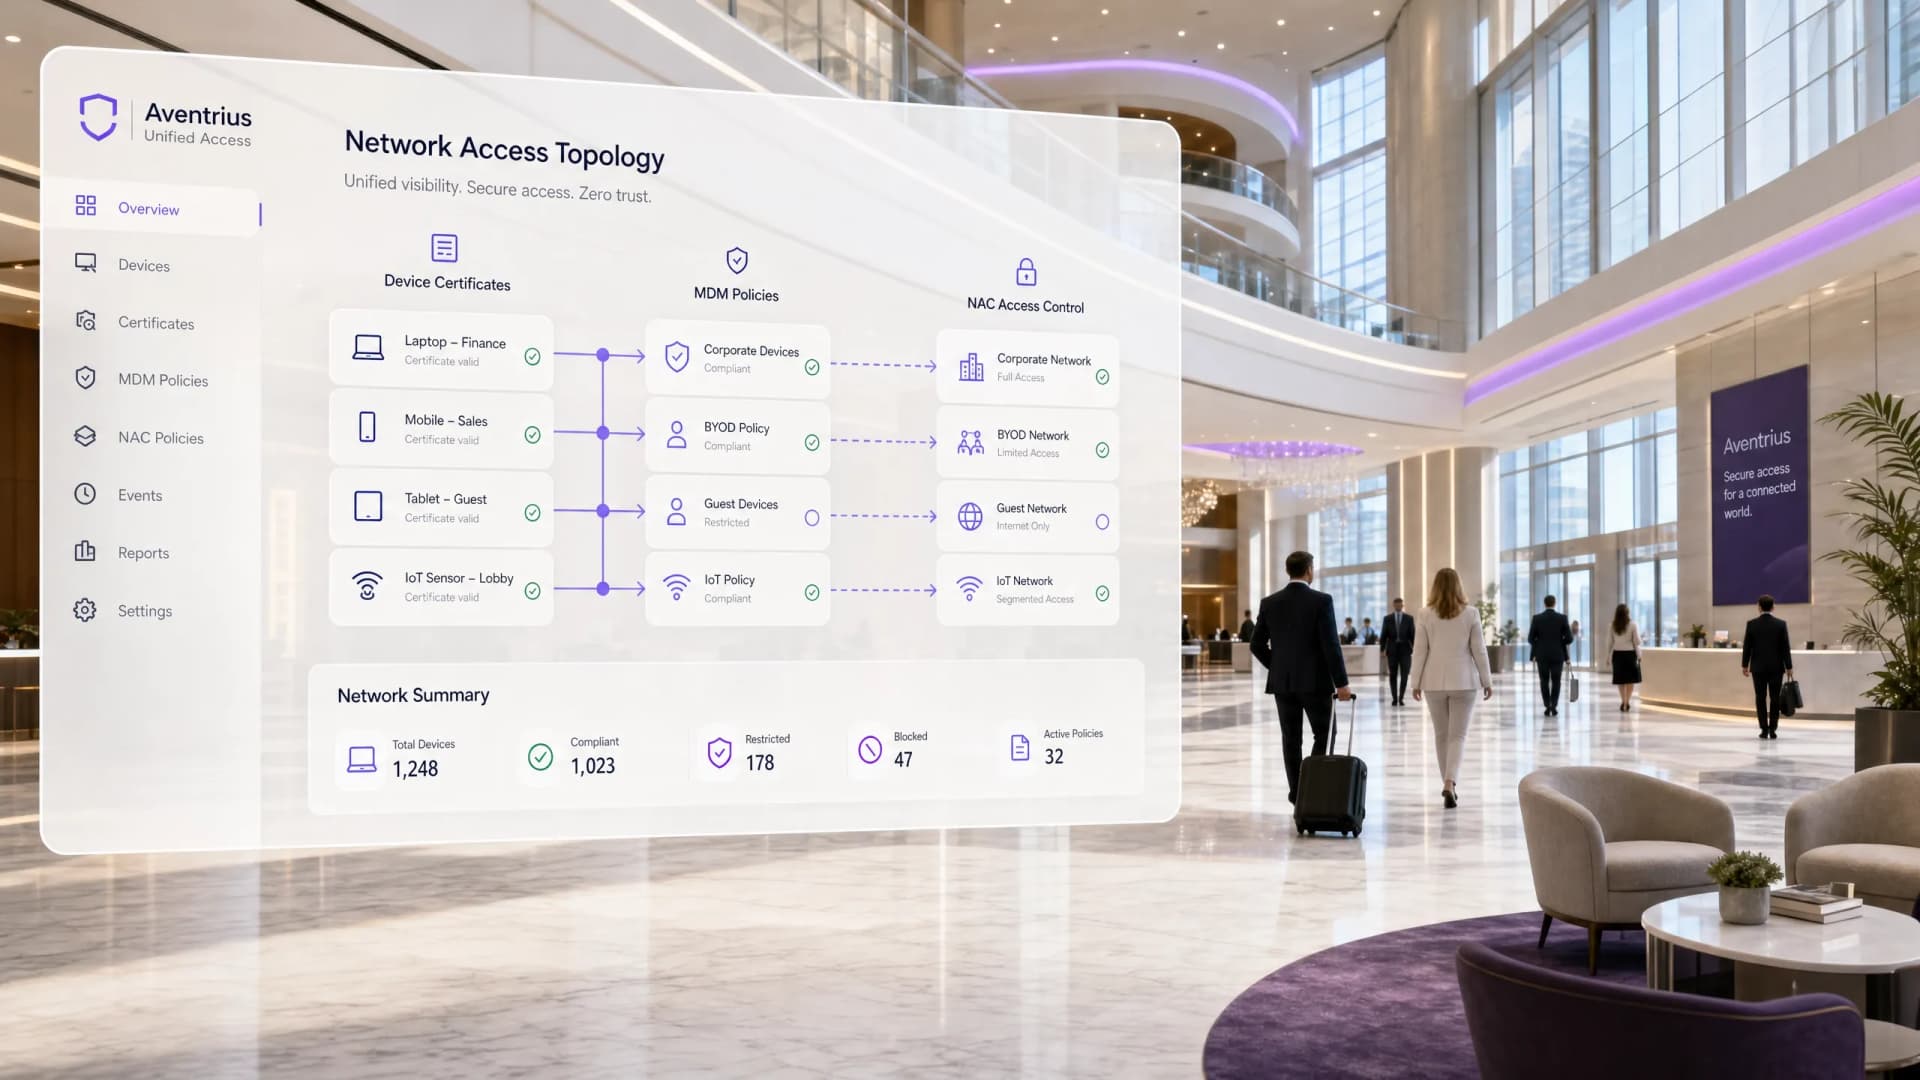
Le rôle de SCEP et du NAC dans l'infrastructure MDM moderne
Ce guide fournit une analyse technique complète de la manière dont SCEP et le NAC s'intègrent aux plateformes MDM pour offrir un accès réseau sécurisé et sans intervention à l'échelle de l'entreprise. Il couvre l'architecture complète, de la délivrance des certificats à l'application de la norme 802.1X, avec des scénarios de mise en œuvre réels issus de l'hôtellerie et du commerce de détail. Conçu pour les responsables informatiques des grands établissements qui doivent éliminer les vulnérabilités liées aux mots de passe, automatiser le provisionnement des appareils et répondre aux exigences de conformité ce trimestre.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
