Passer au contenu principal

PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement

Guide technique des architectures Private Pre-Shared Key (PPSK) et Identity PSK (iPSK) : routage VLAN dynamique, isolation mDNS, intégration des objets connectés IoT et récupération de temps d'antenne au sein des résidences services et logements étudiants.

Par Iain JewittPublié le Mis à jour le
📖 11 min de lecture1,639 mots2 exemples concrets3 questions d'entraînement6 définitions clés

Video overview

Écouter ce guide

Voir la transcription du podcast
Bienvenue dans cette présentation technique de Purple. Aujourd'hui, nous allons aborder le PPSK WiFi - Private Pre-Shared Key - de quoi il s'agit, comment il se compare aux alternatives et où il est réellement pertinent de le déployer. [medium pause] Commençons par le problème qu'il résout. Dans un réseau WPA2 Personnel traditionnel, chaque appareil sur le réseau partage le même mot de passe. C'est parfait pour un foyer. C'est un risque pour une résidence Build to Rent de 200 logements, une résidence étudiante ou un hôtel de 300 chambres. Lorsqu'un résident déménage, soit vous changez le mot de passe pour tout le monde - ce qui déconnecte la smart TV, le thermostat et la console de tous les autres résidents au passage - soit vous laissez l'ancien résident avec son accès. Aucune de ces options n'est acceptable. [short pause] Le PPSK résout ce problème en attribuant à chaque résident, chaque appartement ou chaque groupe d'appareils sa propre clé WiFi unique. Ils se connectent tous au même SSID - le même nom de réseau - mais chaque clé est associée à un VLAN distinct. L'appartement 12 est sur le VLAN 10. L'appartement 13 est sur le VLAN 20. Les appareils IoT sont sur le VLAN 99. Le point d'accès gère automatiquement l'association clé-VLAN. Aucun serveur RADIUS requis. Aucune infrastructure de certificats. Aucun suppliant 802.1X sur l'appareil. [medium pause] Parlons maintenant de la terminologie, car elle varie selon les constructeurs et cela s'avère une source de réelle confusion sur le marché. Aruba l'appelle PPSK - Private Pre-Shared Key. Cisco Meraki l'appelle iPSK - Identity PSK, ou Personal Private Network. Juniper Mist utilise le terme ePSK. Extreme Networks, qui a développé le concept à l'origine sous la marque Aerohive, l'appelle Private PSK. Ubiquiti UniFi l'appelle simplement PPSK. Cambium utilise également ePSK. Le mécanisme sous-jacent est identique pour tous : un seul SSID, plusieurs clés uniques, chaque clé étant liée à un VLAN ou à un groupe de politiques. [short pause] Techniquement, voici ce qui se passe au niveau de la couche d'association. Lorsqu'un appareil se connecte, il présente sa clé pré-partagée lors de l'établissement de la liaison WPA2 à quatre voies. Le point d'accès - ou le contrôleur cloud sous-jacent - recherche cette clé dans la base PPSK, identifie le VLAN auquel elle est associée et balise le trafic de l'appareil en conséquence à partir de ce moment. L'appareil voit une connexion WiFi normale. Il n'a aucune idée qu'il a été placé dans un segment isolé. Son Chromecast fonctionne. Son enceinte connectée s'associe. Sa console obtient le bon type de NAT. Tout se comporte comme un réseau domestique - car du point de vue de l'appareil, c'en est un. [medium pause] C'est la différence clé avec la norme 802.1X, qui est le standard d'entreprise pour les réseaux du personnel et les environnements professionnels. Le 802.1X nécessite un serveur RADIUS, un fournisseur d'identité - Microsoft Entra ID, Okta ou Google Workspace - et un suppliant sur chaque appareil. Ce suppliant est le composant logiciel qui gère l'échange d'authentification EAP. Chaque ordinateur portable géré, chaque téléphone d'entreprise en possède un. Le réfrigérateur connecté de votre résident n'en a pas. Le contrôleur de CVC de votre bâtiment n'en a pas. Vos capteurs IoT n'en ont pas. Le PPSK fonctionne avec tous ces appareils car il opère au niveau de la couche WPA Personnel, et non de la couche WPA Entreprise. [short pause] Ceci étant dit, PPSK ne remplace pas le 802.1X dans les environnements d'entreprise. C'est un outil différent pour un problème différent. Si vous gérez un réseau destiné au personnel où la responsabilité individuelle est importante - où vous devez savoir qu'une personne spécifique s'est authentifiée à un moment précis, et que vous devez révoquer son accès dès qu'elle quitte l'organisation - le 802.1X est la bonne réponse. Si vous gérez un réseau résidentiel où vous avez besoin d'une isolation par foyer, d'un support IoT et d'une simplicité opérationnelle à grande échelle, le PPSK est la bonne réponse. [medium pause] Examinons les modèles de déploiement. Il existe aujourd'hui trois schémas principaux en production. [short pause] Le premier est le modèle avec contrôleur cloud, qui est le plus courant pour les nouveaux déploiements. Vos points d'accès - qu'il s'agisse de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks ou Fortinet - se connectent à une plateforme de gestion cloud. Le magasin de clés PPSK réside dans le contrôleur cloud. Lorsque vous provisionnez un nouveau résident, vous créez une clé dans le portail, vous l'attribuez à un VLAN, et le contrôleur pousse la politique vers chaque point d'accès du bâtiment. Le résident reçoit sa clé - par e-mail, SMS ou code QR dans un pack de bienvenue - et se connecte. Lorsqu'il déménage, vous supprimez la clé. Ses appareils cessent de se connecter. Personne d'autre n'est affecté. [short pause] Le deuxième modèle est le PPSK avec un serveur RADIUS local. Certains déploiements d'entreprise utilisent un serveur RADIUS pour stocker et valider les identifiants PPSK, ce qui vous offre une journalisation centralisée, des pistes d'audit et une intégration avec votre plateforme de gestion des identités. Cela ajoute des frais d'infrastructure mais vous apporte la responsabilité du 802.1X avec la compatibilité matérielle du PPSK. C'est le bon modèle pour les environnements mixtes - par exemple, un espace de coworking où vous disposez à la fois d'appareils d'entreprise gérés et d'équipements IoT appartenant aux membres. [short pause] Le troisième modèle est hybride : PPSK pour les résidents et l'IoT, 802.1X pour le personnel et les systèmes de gestion. C'est l'architecture que Purple recommande pour les déploiements de logements locatifs privés (Build to Rent) et de copropriétés (multi-dwelling units). Les résidents bénéficient du PPSK. Les systèmes de gestion du bâtiment, la vidéosurveillance et le contrôle d'accès ont leur propre VLAN IoT avec PPSK. Les appareils de l'équipe de gestion immobilière utilisent le 802.1X relié à Microsoft Entra ID ou Okta. Trois modèles d'authentification distincts, trois VLAN distincts, une seule infrastructure physique. Passons maintenant à la mise en œuvre. Si vous déployez le PPSK pour un projet résidentiel ou une copropriété, voici la séquence qui fonctionne. [short pause] Commencez par votre conception logique avant de toucher au matériel. Planifiez votre nombre de résidents, vos catégories d'appareils IoT, ainsi que les systèmes du personnel ou de gestion. Attribuez les VLAN. Un déploiement résidentiel type ressemble à ceci : du VLAN 10 jusqu'au nombre requis par vos appartements pour les résidents, un VLAN par appartement ou un VLAN par étage selon votre densité. Le VLAN 99 pour l'IoT. Le VLAN 100 pour la gestion du bâtiment. Le VLAN 200 pour le WiFi invité dans les espaces communs. [short pause] Puis documentez votre plan d'adressage IP. Dans un immeuble de 200 appartements, vous devez vous attendre à avoir entre 3 000 et 5 000 appareils connectés sur le réseau à tout moment. Cela correspond au chiffre de 15 à 25 appareils par foyer issu des recherches de la British Property Federation. Vos plages DHCP doivent pouvoir absorber cela. Utilisez l'adressage privé RFC 1918 avec des tailles de sous-réseau suffisantes par VLAN. Un masque en slash 24 vous offre 254 adresses utilisables. Un slash 23 vous en offre 510. Adaptez la taille en conséquence. [medium pause] Concernant le choix du matériel : la technologie PPSK est prise en charge par toutes les principales plateformes de points d'accès d'entreprise. Cisco Meraki l'appelle iPSK et la gère via le tableau de bord Meraki avec des politiques de clés par SSID. HPE Aruba l'intègre nativement dans ArubaOS et Aruba Central. Ruckus la prend en charge via SmartZone et la plateforme Ruckus Cloud. Juniper Mist utilise ePSK avec une gestion RF pilotée par l'IA. Ubiquiti UniFi prend en charge la technologie PPSK depuis 2023, bien qu'il faille noter qu'elle est actuellement limitée au WPA2 et ne fonctionnera pas sur la bande des 6 gigahertz. Cambium et Extreme la prennent toutes deux en charge via leurs plateformes cloud respectives. [short pause] Une contrainte critique à signaler : l'implémentation PPSK de UniFi est limitée au WPA2. Si vous spécifiez des points d'accès WiFi 6E et souhaitez utiliser la bande des 6 gigahertz pour les clients PPSK, vous aurez besoin d'une plateforme prenant en charge le WPA3-SAE avec PPSK, ou vous devrez limiter les clients PPSK aux bandes 2,4 et 5 gigahertz. Aruba, Ruckus et Meraki prennent tous en charge la technologie PPSK sur les configurations WPA3. [medium pause] Parlons maintenant des pièges. Ce sont les scénarios de défaillance que je constate de manière répétée sur les déploiements en production. [short pause] Le premier est la prolifération des SSID. Chaque SSID que vous diffusez consomme du temps d'antenne pour les trames de balise. Dans un immeuble résidentiel dense, si vous diffusez six ou huit SSID par point d'accès, vous dégradez les performances pour tout le monde. Limitez-vous à un maximum de quatre SSID par radio. Utilisez la technologie PPSK pour desservir plusieurs segments de résidents à partir d'un seul SSID plutôt que de créer un SSID distinct par appartement ou par étage. [short pause] Le deuxième piège est la configuration insuffisante des ports trunk. Vous concevez un plan VLAN propre, vous déployez les points d'accès, puis le trafic est rejeté en silence parce que quelqu'un a oublié d'autoriser les VLAN correspondants sur une liaison trunk entre le commutateur de distribution et la couche d'accès. Validez chaque port trunk lors de la mise en service. Documentez-le. Testez-le avec un appareil sur chaque VLAN avant l'arrivée des résidents. [short pause] Le troisième piège est la distribution des clés. Générer des clés est facile. Les transmettre aux résidents d'une manière sécurisée et simple à gérer sur le plan opérationnel est plus difficile. Un code QR dans le pack de bienvenue fonctionne très bien pour le jour de l'emménagement. Un portail résident où ils peuvent récupérer leur clé et ajouter de nouveaux appareils est encore préférable pour la gestion quotidienne. Concevez le flux de distribution des clés avant votre déploiement, pas après. [short pause] Le quatrième piège, spécifique à l'IoT, consiste à placer les appareils domestiques intelligents sur le segment PPSK du résident sans en mesurer les conséquences. Un appareil IoT compromis sur le VLAN d'un résident peut potentiellement attaquer d'autres appareils sur ce même VLAN. Pour les catégories IoT à haut risque, envisagez un VLAN IoT distinct avec filtrage de sortie, même si cela signifie que les résidents doivent configurer leurs applications de maison intelligente pour utiliser un réseau différent. [medium pause] Examinons deux scénarios réels. [short pause] Premier scénario : un projet de Build to Rent de 180 logements en centre-ville. L'opérateur souhaitait inclure le WiFi dans le loyer en tant que service, avec une activation le jour de l'emménagement et une prise en charge complète de la maison intelligente. Ils ont déployé des points d'accès HPE Aruba gérés via Aruba Central. Chaque appartement reçoit une clé PPSK unique générée lors de la signature du bail. La clé est envoyée par e-mail au résident avec un QR code. Ils le scanne, tous leurs appareils se connectent, et leur Chromecast, enceinte intelligente et console fonctionnent immédiatement. Lorsqu'un résident déménage, le gestionnaire immobilier supprime la clé dans le portail. Le nouveau résident reçoit une nouvelle clé à son arrivée. Fini le casse-tête de la rotation des mots de passe. L'opérateur signale une réduction de 30 % des tickets de support liés au WiFi par rapport à leur déploiement précédent à mot de passe partagé. [short pause] Second scénario : une résidence étudiante de 400 lits spécialement conçue à cet effet. Le défi réside ici dans la semaine d'emménagement de la promotion, avec des centaines d'étudiants arrivant simultanément, essayant tous de connecter des dizaines d'appareils à la fois. L'opérateur a utilisé des points d'accès Ruckus avec SmartZone, en déployant PPSK avec une clé par chambre. Les clés ont été pré-générées et incluses dans le pack d'accueil envoyé avant l'arrivée. Les étudiants ont scanné le QR code à leur arrivée et ont été connectés en quelques secondes. Le réseau a géré le pic d'emménagement sans dégradation car le trafic de chaque étudiant était isolé sur son propre segment VLAN. [medium pause] Passons maintenant à une séance de questions - réponses rapide sur les interrogations les plus fréquentes. [short pause] Combien de clés PPSK un seul point d'accès peut-il gérer ? La plupart des plateformes d'entreprise prennent en charge des milliers de clés par SSID. Cisco Meraki prend en charge jusqu'à 5 000 entrées iPSK par réseau. Aruba prend en charge une échelle similaire. Ubiquiti UniFi prend en charge jusqu'à 1 000 entrées PPSK par réseau. Pour un bâtiment de 200 logements, vous êtes largement dans les limites sur n'importe quelle plateforme. [short pause] Est-ce que PPSK fonctionne avec WPA3 ? Oui, sur la plupart des plateformes d'entreprise. WPA3-SAE offre une protection plus forte contre les attaques par dictionnaire hors ligne par rapport à WPA2-PSK, donc déployer PPSK sur WPA3 là où vos appareils clients le prennent en charge est la bonne approche. L'exception est UniFi, qui est actuellement uniquement WPA2 pour PPSK. [short pause] Puis-je intégrer PPSK à mon système de gestion immobilière ? Oui, via l'API du fournisseur. Aruba Central, Meraki, Ruckus et Mist exposent tous des API REST pour la gestion des clés PPSK. Vous pouvez automatiser la création et la révocation des clés dans le cadre de votre flux de gestion des baux. [short pause] Quelle est la différence de sécurité entre le PPSK et le 802.1X ? La différence fondamentale est que le PPSK est un modèle à secret partagé. La clé est une chaîne de caractères qui peut être partagée ou interceptée. Le 802.1X avec EAP-TLS utilise des certificats numériques, qui ne peuvent pas être partagés de la même manière et fournissent une authentification mutuelle. Pour les environnements résidentiels où le modèle de menace concerne principalement l'isolation entre résidents, le PPSK offre une sécurité adéquate. Pour les réseaux du personnel d'entreprise, le 802.1X est le choix correct. [medium pause] Pour résumer : le PPSK WiFi est le bon modèle d'authentification pour les déploiements résidentiels multi-locataires, les environnements riches en IoT et tout scénario où vous avez besoin d'une isolation par utilisateur ou par foyer sans la complexité d'infrastructure du 802.1X. Il fonctionne sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Il s'intègre aux systèmes de gestion immobilière via API. Et il résout les trois problèmes opérationnels clés que les réseaux à mot de passe partagé ne peuvent pas gérer : le départ d'un résident sans perturber les autres, le support des appareils domotiques et la responsabilité par résident. [short pause] La grille de décision est simple. Si vos appareils prennent en charge le 802.1X et que vous disposez d'une infrastructure RADIUS, utilisez le 802.1X pour le personnel et les appareils gérés. Si vous gérez une propriété résidentielle multi-locataires, utilisez le PPSK. Si vous avez des appareils IoT qui ne peuvent pas utiliser le 802.1X, utilisez le PPSK avec un VLAN IoT dédié. Si vous avez besoin d'un accès WiFi invité dans les parties communes, utilisez une clé PSK standard ou un réseau ouvert associé à un Captive Portal. [short pause] Pour les prochaines étapes : examinez le diagramme d'architecture dans le guide, qui montre l'ensemble de la pile de déploiement PPSK, de la liaison du fournisseur d'accès Internet jusqu'à l'appareil du résident. Utilisez le diagramme de décision pour associer votre environnement spécifique au bon modèle d'authentification. Et si vous planifiez un déploiement résidentiel de type BTR ou MDU et souhaitez comprendre comment la plateforme WiFi multi-locataires de Purple s'intègre à votre matériel existant pour fournir la gestion des clés, le portail des résidents et la couche analytique, le lien se trouve dans le guide. [medium pause] C'est tout pour le point d'aujourd'hui. Merci pour votre écoute. Laissez-moi approfondir le modèle de sécurité, car c'est là que je constate le plus de confusion sur le marché. [short pause] Le PPSK fonctionne au niveau de la couche WPA Personal. Chaque clé est un secret pré-partagé. La garantie de sécurité offerte par le PPSK est l'isolation entre résidents - l'appareil A sur la clé A ne peut pas communiquer avec l'appareil B sur la clé B, même lorsqu'ils sont associés au même point d'accès physique. Cette isolation est appliquée au niveau de la couche VLAN, et non de la couche de chiffrement. Le chiffrement entre chaque appareil et le point d'accès utilise la même suite de chiffrement WPA2 ou WPA3, quelle que soit la clé PPSK utilisée par l'appareil pour s'authentifier. [short pause] Ce que le PPSK ne fournit pas, c'est l'authentification mutuelle offerte par le 802.1X. Dans un déploiement 802.1X avec EAP-TLS, le client s'authentifie auprès du réseau et le réseau s'authentifie auprès du client. Les deux parties présentent des certificats. Cela permet d'éviter les attaques par point d'accès malveillant. Avec le PPSK, le client n'a aucun moyen de vérifier qu'il est connecté au réseau légitime plutôt qu'à un point d'accès pirate diffusant le même SSID. Pour un immeuble résidentiel où le modèle de menace consiste principalement à isoler les résidents les uns des autres, c'est un compromis acceptable. Pour un environnement d'entreprise gérant des données sensibles, cela ne l'est pas. [medium pause] Parlons maintenant de la transition vers le WPA3. Le WPA3-SAE, qui signifie Simultaneous Authentication of Equals, remplace la poignée de main en quatre étapes du WPA2 par un protocole d'échange de clés plus sécurisé appelé Dragonfly. L'amélioration essentielle pour les déploiements PPSK est la confidentialité persistante : même si un attaquant intercepte le trafic WiFi et obtient ultérieurement la clé pré-partagée, il ne peut pas décrypter le trafic capturé. Le WPA2-PSK n'offre pas de confidentialité persistante. Le WPA3-SAE la fournit. Si vous déployez de nouveaux équipements aujourd'hui, spécifiez la prise en charge du WPA3-SAE et activez-la pour votre SSID PPSK. Les clients qui ne supportent pas le WPA3 basculeront vers le WPA2 en mode de transition, vous n'avez donc pas besoin d'imposer une transition brutale. [short pause] La perspective du GDPR mérite d'être abordée directement. Dans un déploiement résidentiel multi-locataires, vous traitez des données personnelles - plus précisément, l'association entre une clé WiFi et un résident nommé. Cette association constitue une donnée personnelle en vertu du UK GDPR et du EU GDPR. Vous devez disposer d'une base légale pour la traiter. Dans le contexte du secteur résidentiel locatif (BTR), la base légale est généralement l'exécution d'un contrat - le bail de location - ou les intérêts légitimes. Vous devez disposer d'une politique de confidentialité qui couvre le traitement des données WiFi. Vous avez besoin d'une politique de rétention des données pour les journaux de connexion. Et vous devez être en mesure de répondre aux demandes d'accès aux données, ce qui signifie que votre plateforme de gestion PPSK doit pouvoir exporter toutes les données associées à la clé d'un résident spécifique. [short pause] La plateforme de WiFi multi-locataires de Purple est conçue dans cette optique. Les données sont stockées dans une infrastructure certifiée ISO 27001. Nous sommes conformes au GDPR et à la CCPA. L'hébergement des données est au choix - Royaume-Uni, Union Européenne ou États-Unis - afin que vous puissiez respecter vos obligations réglementaires, quel que soit le lieu où se trouvent vos propriétés. De plus, notre plateforme fournit la piste d'audit et les capacités d'exportation de données indispensables à votre conformité. Permettez-moi d'aborder la question du ROI, car elle revient dans toutes les discussions d'achat du secteur résidentiel locatif. [short pause] Les recherches de la British Property Federation montrent régulièrement que la qualité du WiFi figure parmi les cinq critères d'équipement les plus importants dans les décisions de location en Build to Rent. Les opérateurs qui incluent un WiFi géré comme un équipement standard enregistrent des primes de loyer de quinze à trente livres par unité et par mois par rapport à des propriétés équivalentes sans connectivité incluse. Pour un immeuble de 200 unités, cela représente entre trente-six mille et soixante-douze mille livres par an de revenus locatifs supplémentaires. Face au coût de déploiement type d'une solution PPSK - matériel amorti sur cinq ans plus licence logicielle superposée - la période de retour sur investissement est généralement inférieure à 18 mois. [short pause] Les économies opérationnelles sont tout aussi importantes. Un réseau à mot de passe partagé dans un immeuble de 200 unités génère un volume prévisible de tickets d'assistance : des résidents qui ne peuvent pas connecter leur Chromecast, des résidents dont l'enceinte connectée ne s'associe pas, des résidents dont la console affiche un type de NAT strict. La résolution de ces tickets coûte du temps et de l'argent. Un réseau PPSK correctement déployé élimine la majorité d'entre eux. Un opérateur avec lequel nous collaborons a signalé une réduction de 30 % des demandes d'assistance liées au WiFi au cours des six premiers mois suivant la migration d'un déploiement à mot de passe partagé vers un déploiement PPSK. [short pause] Les périodes de vacance locative constituent l'autre levier. Un immeuble où le WiFi est actif et opérationnel dès le jour de l'emménagement réduit les frictions pour les nouveaux résidents. Un immeuble où un nouveau résident doit attendre un rendez-vous avec un technicien haut débit - généralement de sept à quatorze jours au Royaume-Uni - crée une première impression négative qui nuit à la fidélisation. Le PPSK avec activation le jour de l'emménagement élimine complètement cette friction. [medium pause] Un autre domaine à aborder : l'application au coworking et à l'usage mixte. Le PPSK n'est pas réservé au résidentiel. C'est également le modèle idéal pour les espaces de coworking où vous souhaitez une isolation par membre ou par entreprise sans la lourdeur du 802.1X. Un opérateur de coworking comptant 200 membres peut attribuer à chaque membre sa propre clé PPSK, l'associer à un VLAN dédié et s'assurer que les appareils du membre A sont invisibles pour le membre B. Lorsqu'un abonnement prend fin, la clé est révoquée. Lorsqu'un nouveau membre s'inscrit, une nouvelle clé est générée. L'expérience du membre est identique à celle d'un réseau domestique. [short pause] Pour le coworking, le modèle hybride fonctionne particulièrement bien. Les membres bénéficient du PPSK. Les visiteurs des membres - des clients assistant à des réunions, par exemple - disposent d'un SSID WiFi invité distinct avec un captive portal. Le personnel de l'immeuble utilise le 802.1X relié au fournisseur d'identité de l'opérateur. Trois modèles d'authentification, une seule infrastructure physique et une séparation nette entre ces trois groupes d'utilisateurs. [medium pause] Voilà qui brosse un tableau complet. Le PPSK WiFi est une technologie mature et bien supportée qui résout un problème spécifique et crucial : l'isolation par utilisateur ou par logement dans les environnements multi-locataires, sans la lourdeur d'infrastructure du 802.1X. Elle est indépendante du matériel, pilotée par API et déployable dès aujourd'hui sur les points d'accès que vous possédez déjà. Les critères de décision sont clairs. Les modèles de déploiement ont fait leurs preuves. Et l'analyse de rentabilisation, en particulier dans le secteur du Build to Rent et des résidences étudiantes de services, est largement démontrée.

Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise

PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement

Synthèse

L'architecture réseau pour les bâtiments multi-locataires exige un équilibre précis entre isolation, évolutivité et compatibilité des appareils. Les réseaux WPA2-Personal traditionnels échouent à grande échelle car le partage de mots de passe compromet la confidentialité des résidents et déconnecte tous les appareils lors de leur renouvellement. À l'inverse, la norme 802.1X offre une excellente sécurité mais échoue dans les environnements résidentiels car les appareils IoT, les enceintes connectées et les consoles de jeux ne disposent pas des supplicants requis pour l'authentification RADIUS.

Le PPSK WiFi résout ce problème structurel. En attribuant une clé pré-partagée unique à chaque résident et en associant cette clé à un VLAN isolé, les opérateurs peuvent offrir une expérience WiFi sécurisée et semblable à celle d'un foyer sur du matériel d'entreprise partagé. Ce guide détaille l'architecture, les modèles de déploiement et l'impact commercial du déploiement de PPSK sur Cisco Meraki, HPE Aruba, Ruckus et d'autres constructeurs leaders, en ciblant spécifiquement le Build to Rent (BTR), les logements étudiants et les environnements multi-logements (MDU).

Analyse technique approfondie

L'architecture de PPSK

La technologie PPSK (Private Pre-Shared Key) fonctionne au niveau de la couche WPA-Personal. L'innovation fondamentale consiste à dissocier l'SSID d'un mot de passe unique. Au lieu d'avoir un seul mot de passe pour l'ensemble du réseau, le point d'accès ou le contrôleur cloud gère une base de données contenant des milliers de clés uniques.

Lorsqu'un appareil se connecte, il présente sa clé lors de la liaison à quatre voies (four-way handshake) standard WPA2 ou WPA3. Le réseau valide la clé et vérifie la politique qui lui est associée. Cette politique inclut impérativement une attribution de VLAN. Le point d'accès marque ensuite tout le trafic provenant de cet appareil avec l'identifiant VLAN attribué avant de le transmettre au commutateur de distribution.

Cela crée une "bulle WiFi" pour chaque résident. L'appareil A et l'appareil B, utilisant la même clé, sont placés sur le VLAN 10 et peuvent se découvrir mutuellement via mDNS. L'appareil C, utilisant une clé différente, est placé sur le VLAN 20. L'appareil C ne peut ni voir ni communiquer avec les appareils A ou B, même si tous trois sont connectés exactement au même point d'accès physique.
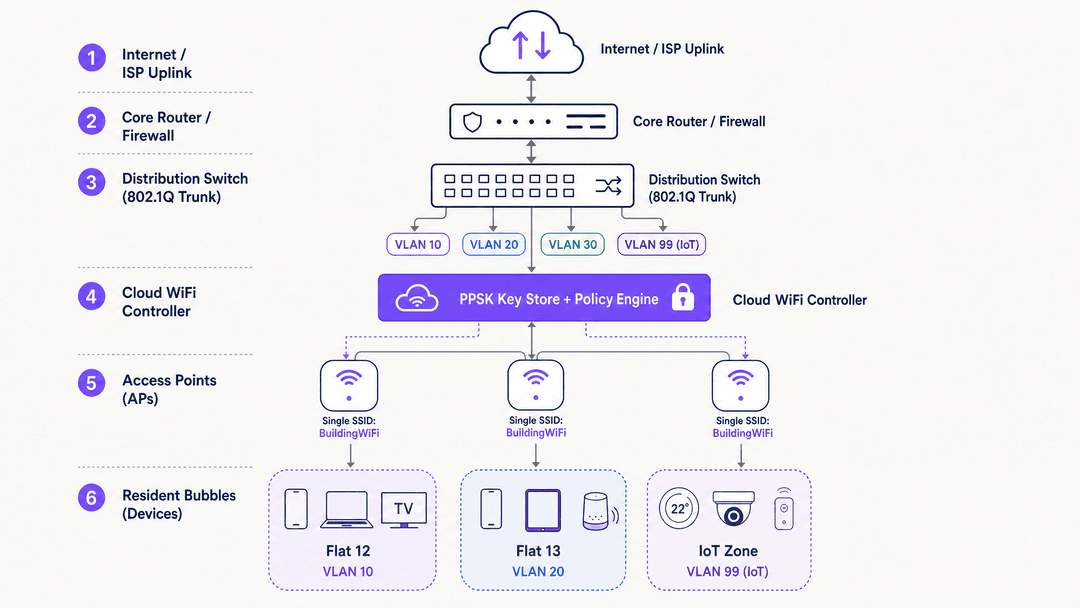
PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement - architecture overview

PPSK vs 802.1X

Il serait erroné de considérer PPSK comme un remplacement direct de 802.1X. Ces deux technologies répondent à des modèles de menaces différents.

Le protocole 802.1X avec EAP-TLS fournit une authentification mutuelle. Le client vérifie le réseau via un certificat de serveur, empêchant ainsi les attaques par point d'accès piraté, et le réseau vérifie le client via un certificat client. C'est la norme obligatoire pour les réseaux du personnel d'entreprise où la fuite de données constitue le risque principal.

PPSK assure l'isolation entre les résidents. Il ne fournit pas d'authentification mutuelle. Cependant, il prend en charge 100 % des appareils compatibles WiFi, y compris les équipements IoT sans interface utilisateur. Pour un opérateur BTR, le risque principal est que le résident A accède à la TV connectée du résident B ou observe son trafic réseau local. PPSK atténue efficacement ce risque sans la lourdeur administrative d'une infrastructure à clés publiques (PKI).
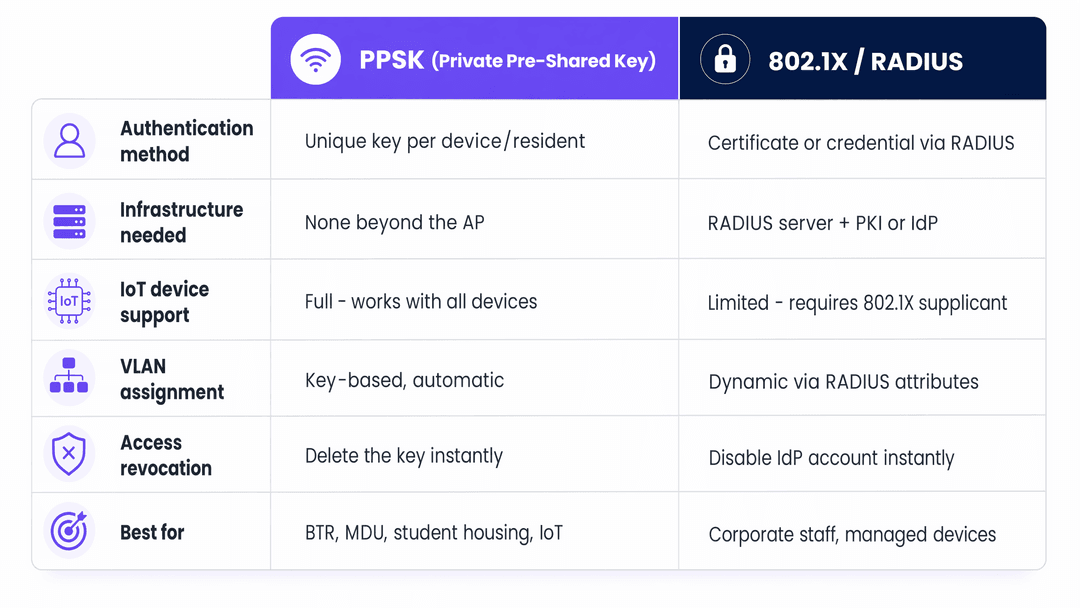
PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement - comparison chart

WPA3 et confidentialité persistante (Forward Secrecy)

La transition vers le WPA3 renforce considérablement les déploiements PPSK. La norme WPA3-Personal remplace la liaison PSK par le protocole SAE (Simultaneous Authentication of Equals). Le protocole SAE utilise l'échange de clés Dragonfly, qui assure une confidentialité persistante.

Dans un réseau WPA2-PSK, un attaquant qui capture la liaison initiale et obtient plus tard le mot de passe peut décrypter le trafic capturé. Dans un réseau WPA3-SAE, cela est cryptographiquement impossible. Si votre matériel le prend en charge, le WPA3-SAE doit être la configuration par défaut pour les nouveaux déploiements PPSK.

Guide de mise en œuvre

Le déploiement d'une architecture WiFi multi-locataire exige un respect strict des principes de segmentation de couche 2.

1. Stratégie de segmentation logique

Avant de configurer les points d'accès, définissez la taxonomie des VLAN. Un déploiement BTR standard nécessite :

  • VLANs résidents : un VLAN par logement (par exemple, VLAN 10 - 210 pour un immeuble de 200 logements).
  • VLAN IoT : un segment dédié (par exemple, VLAN 99) pour les systèmes de gestion technique de bâtiment, le CVC et le contrôle d'accès.
  • VLAN de gestion : un segment strictement isolé pour le trafic de gestion des AP et des switchs.
  • VLAN invités : un segment routé vers Internet pour les espaces communs.

2. Choix du matériel et du constructeur

La technologie PPSK est une fonctionnalité logicielle et non une norme IEEE, ce qui signifie que sa mise en œuvre varie selon les constructeurs :

  • Cisco Meraki : nommé iPSK (Identity PSK). Géré via le tableau de bord Meraki avec des politiques par SSID. Hautement évolutif.
  • HPE Aruba : nommé PPSK ou MPSK (Multiple PSK). Pris en charge nativement dans ArubaOS et Aruba Central.
  • Ruckus : nommé DPSK (Dynamic PSK). Géré via SmartZone ou Ruckus Cloud.
  • Juniper Mist : nommé ePSK. S'intègre étroitement à la gestion RF optimisée par l'IA de Mist.
  • Ubiquiti UniFi : nommé PPSK. Ajouté en 2023. Remarque : actuellement limité au WPA2 ; incompatible avec les bandes 6 GHz.

3. Gestion du cycle de vie des clés

La réussite opérationnelle d'un déploiement PPSK repose entièrement sur la distribution des clés. Générer des clés est simple ; les transmettre de manière sécurisée aux résidents est complexe.

Intégrez la génération de clés au logiciel de gestion immobilière via API. Lorsqu'un bail est signé, le système doit appeler l'API du contrôleur WiFi (par exemple, Aruba Central ou le tableau de bord Meraki) pour générer une clé et l'affecter au bon VLAN. La clé est ensuite transmise au résident par e-mail ou via une application résidente sécurisée. Lorsque le bail prend fin, l'appel API révoque la clé instantanément.
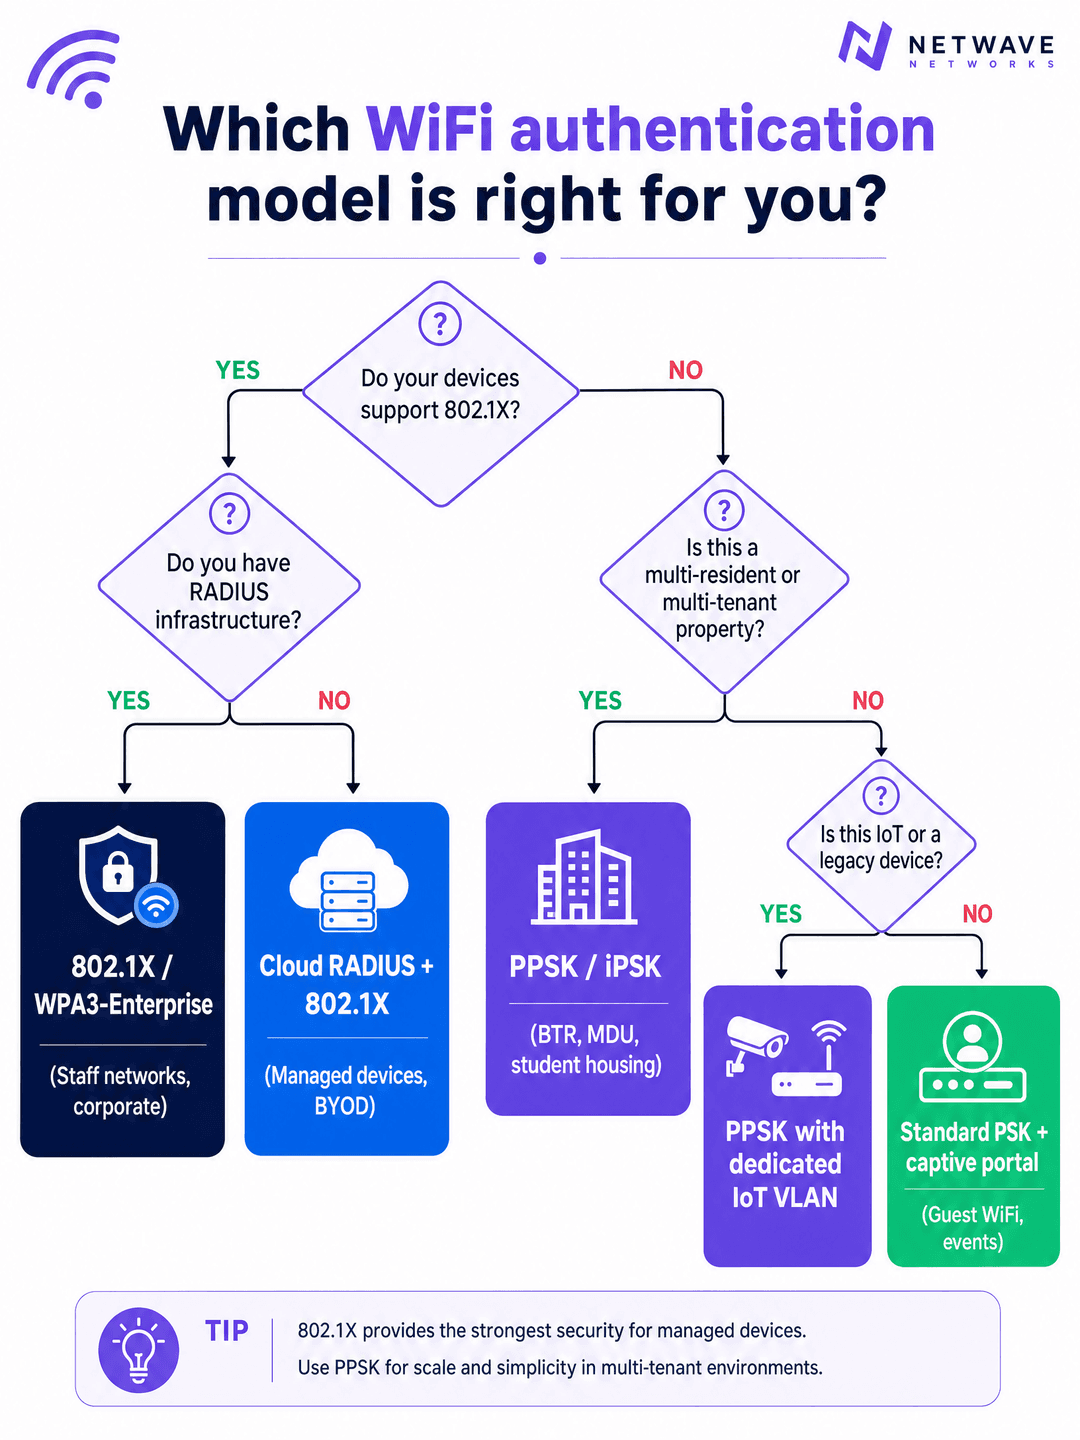
PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement - deployment decision guide

Vous avez des questions sur votre configuration spécifique ?

Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.

Bonnes pratiques

Planification RF et consolidation des SSID

Dans un environnement à forte densité, la prolifération des SSID détruit les performances du réseau. Chaque SSID diffusé par un point d'accès consomme du temps d'antenne pour les trames de gestion. Diffuser huit SSID dans un couloir dense peut consommer 25 % du temps d'antenne disponible avant même qu'un seul octet de données utilisateur ne soit transmis.

Le PPSK résout ce problème en permettant à des centaines de résidents de partager un seul et même SSID. Les bonnes pratiques préconisent de ne pas diffuser plus de trois SSID par radio :

  1. Building_Resident (PPSK pour les locataires)
  2. Building_Guest (Ouvert avec Captive Portal pour les visiteurs)
  3. Building_IoT (PPSK pour l'infrastructure)

Gestion du CGNAT et épuisement des adresses IP

Une propriété de type BTR de 200 logements accueillera entre 3 000 et 5 000 appareils connectés simultanément. Les sous-réseaux standard /24 s'épuiseront rapidement. Déployez des sous-réseaux /23 ou /22 pour les VLAN résidents.

Les adresses IPv4 étant limitées, les opérateurs doivent déployer un CGNAT (Carrier-Grade NAT). Assurez-vous que le pare-feu ou le routeur principal gérant la traduction NAT dispose d'une capacité de table d'état suffisante pour suivre des dizaines de milliers de connexions simultanées. Configurez les politiques NAT pour autoriser un NAT de "Type 2" ou "Modéré" pour les consoles de jeux, car un NAT strict perturbera les fonctionnalités multijoueurs en ligne.

Dépannage et atténuation des risques

Le mode de défaillance du port de tronc (Trunk Port)

La défaillance de déploiement la plus courante se produit au niveau de la couche du commutateur. Un AP est configuré pour associer une clé PPSK au VLAN 50, mais le port du commutateur reliant l'AP à la couche de distribution n'est pas configuré pour autoriser le VLAN 50 sur le trunk 802.1X. L'AP marque le trafic, le commutateur le rejette et le résident n'a pas d'accès internet. Documentez et auditez méticuleusement toutes les listes de VLAN autorisés sur les ports de tronc lors de la mise en service.

Isolation des appareils IoT

Les résidents connecteront inévitablement des appareils IoT vulnérables et bon marché à leurs VLAN personnels. Bien que le PPSK isole le Résident A du Résident B, il n'isole pas l'ordinateur portable du Résident A de l'ampoule connectée compromise du Résident A.

Implémentez une isolation client de couche 2 au sein du VLAN résident dans la mesure du possible, mais soyez prudent : une isolation client stricte empêche le bon fonctionnement de Chromecast et l'association des enceintes connectées. La meilleure atténuation consiste à déployer un VLAN IoT dédié pour l'infrastructure du bâtiment, tout en acceptant le risque localisé au sein des VLAN individuels des résidents.

ROI et impact commercial

Considérer le WiFi comme un service managé plutôt que comme une responsabilité du locataire offre des rendements commerciaux mesurables pour les exploitants de logements étudiants et de résidences locatives privées (BTR).

Primes de loyer : Les propriétés disposant d'un WiFi managé et opérationnel dès le premier jour permettent de demander une prime de loyer de 15 £ à 30 £ par logement et par mois. Pour un immeuble de 200 logements, cela génère entre 36 000 £ et 72 000 £ de revenu net d'exploitation annuel supplémentaire.

Efficacité opérationnelle : Les réseaux à mot de passe partagé génèrent des tickets d'assistance continuels concernant l'association d'appareils et la rotation des mots de passe lors des déménagements. Les déploiements PPSK réduisent généralement le volume d'assistance lié au WiFi de 30 % en imitant un environnement réseau domestique standard.

Fidélisation : Les frictions lors de l'emménagement sont le principal facteur d'insatisfaction précoce des locataires. En éliminant l'attente de 7 à 14 jours pour le passage d'un technicien haut débit et en offrant une connectivité immédiate, les exploitants améliorent l'expérience initiale des résidents, ce qui a un impact direct sur les indicateurs de fidélisation à long terme.

Liens internes

Pour en savoir plus sur les architectures associées, consultez nos guides sur le fournisseur de WiFi managé : un guide complet pour les entreprises et Trois SSIDs pour les gouverner tous : WiFi invité, Passpoint et IoT. Pour des implémentations spécifiques à un secteur, passez en revue nos modèles de déploiement pour l'Hôtellerie et le Commerce de détail, ou explorez les capacités d'analyse de WiFi Analytics.

Définitions clés

PPSK (Private Pre-Shared Key)

Un mécanisme d'authentification sans fil qui permet à plusieurs clés de passe pré-partagées distinctes de fonctionner simultanément sous un seul SSID, en associant chaque clé à un utilisateur spécifique, à un groupe d'appareils ou à un VLAN dynamique.

Contrôle d'accès sans fil d'entreprise et segmentation multi-locataire.

iPSK / DPSK / MPSK

Technologies multi-clés équivalentes chez les principaux constructeurs : Cisco Meraki et Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK), et Extreme Networks PPSK.

Implémentations propriétaires des clés pré-partagées privées (PPSK).

RFC 2868 Tunnel-Private-Group-ID

Un attribut RADIUS standard (attribut 81) renvoyé dans un paquet Access-Accept pour indiquer au point d'accès sans fil ou au contrôleur de lier la session client à un tag VLAN 802.1Q isolé.

Attribut RADIUS de l'IETF pour l'attribution dynamique de VLAN.

Surcharge de temps d'antenne des trames de balise (Beacon Frame Airtime Overhead)

La part de capacité du canal sans fil consommée par les points d'accès diffusant des trames de balise de gestion à des débits obligatoires faibles (1 ou 6 Mbps), qui augmente de manière linéaire avec le nombre de SSID diffusés.

Efficacité spectrale RF 802.11.

Passerelle mDNS / Proxy Bonjour

Un service réseau sur les contrôleurs et passerelles sans fil qui filtre et renvoie les annonces de service Multicast DNS (mDNS) exclusivement entre les appareils partageant la même clé PPSK ou le même VLAN d'appartement.

Découverte multicast locale à travers des micro-réseaux segmentés.

RADIUS Change of Authorization (CoA)

Un message asynchrone envoyé sur le port UDP 3799 depuis une plateforme d'identité centralisée comme Purple vers le point d'accès sans fil pour déconnecter ou réauthentifier instantanément une session utilisateur révoquée.

Gestion dynamique des sessions RFC 3576 / RFC 5176.

Exemples concrets

Une résidence service de 200 appartements propose actuellement une connexion WiFi en diffusant des SSID distincts pour chaque logement. Les résidents se plaignent d'une latence élevée lors des appels vidéo, et les consoles de jeux ne parviennent pas à rester connectées. Comment l'équipe d'ingénierie réseau doit-elle migrer ce site vers la technologie PPSK ?

  1. Remplacer les 200 SSID d'appartements individuels par un seul SSID haute performance (par exemple, Property-Resident-WiFi) fonctionnant avec PPSK WPA2/WPA3 Personal. 2. Configurer le contrôleur sans fil ou les points d'accès cloud avec une authentification RADIUS pointant vers Purple RADIUS (ports 1812/1813) avec CoA activé sur le port UDP 3799. 3. Définir des pools de VLAN dynamiques (VLAN 100-300) sur les commutateurs principaux en amont. 4. Provisionner des identifiants PPSK uniques pour chaque appartement via l'intégration de l'API PMS, en associant tous les téléphones, téléviseurs connectés et équipements IoT des résidents au VLAN attribué à leur appartement. 5. Activer la redirection mDNS au sein de chaque VLAN isolé pour permettre la diffusion Chromecast et AirPlay tout en bloquant la visibilité d'un appartement à l'autre.
Commentaire de l'examinateur : Le regroupement de 200 SSID en 1 seul SSID PPSK élimine les collisions de trames de balise, récupérant ainsi plus de 35 % de temps d'antenne RF tout en préservant une isolation stricte des locataires au niveau de la couche 2.

Un gestionnaire de logements étudiants avec 400 résidents signale que les téléviseurs connectés, les Chromecasts et les consoles Nintendo Switch ne peuvent pas se connecter à leur SSID 802.1X WPA3-Enterprise car ces appareils ne disposent pas de supplicant 802.1X pour l'authentification par nom d'utilisateur/mot de passe. Comment la technologie PPSK résout-elle ce problème ?

  1. Déployer un SSID résidentiel compatible PPSK parallèlement au réseau institutionnel 802.1X. 2. Générer une clé PPSK unique pour chaque étudiant via le portail d'accueil des résidents Purple lors de leur arrivée. 3. Lorsque l'étudiant saisit la clé PPSK sur sa console de jeux ou sa TV connectée, le point d'accès interroge le serveur RADIUS, reçoit le tag VLAN de l'étudiant via l'attribut Tunnel-Private-Group-ID, et place l'appareil dans le réseau personnel de l'étudiant. 4. L'ordinateur portable et le téléphone de l'étudiant peuvent se connecter à cette même clé PPSK ou au réseau 802.1X et détecter leur TV connectée de manière transparente.
Commentaire de l'examinateur : La technologie PPSK comble le fossé entre les objets connectés IoT grand public sans interface et la segmentation réseau d'entreprise, sans obliger les utilisateurs à se connecter à des réseaux ouverts non chiffrés et non sécurisés.

Questions d'entraînement

Q1. Quel attribut RADIUS est principalement utilisé par les points d'accès sans fil pour orienter un client authentifié via PPSK vers son VLAN de locataire spécifique ?

Voir la réponse type

Q2. Pourquoi la diffusion de 12 SSID résidentiels individuels sur un point d'accès dégrade-t-elle la capacité du réseau sans fil par rapport à l'utilisation d'un seul SSID PPSK consolidé ?

Voir la réponse type

Q3. Quelle technologie doit être activée sur l'infrastructure sans fil d'entreprise pour permettre à un smartphone résidentiel de diffuser du contenu sur une smart TV située sur le même VLAN PPSK lorsque l'isolation des clients de niveau 2 est active ?

Voir la réponse type

Continuer la lecture de cette série

Comment déployer iPSK sur Cisco Meraki, HPE Aruba et Ruckus

Ce guide de référence pratique explique comment déployer iPSK sur Cisco Meraki, MPSK sur HPE Aruba Central et DPSK sur Ruckus SmartZone, avec une brève annexe sur UniFi PPSK. Il se concentre sur l'émission de clés, l'attribution de VLAN ou de politiques, les flux de décision RADIUS et les tests de révocation qui prouvent le bon fonctionnement du déploiement dans un site réel.

Lire le guide →

Accord internet groupé vs WiFi géré : quel modèle convient à votre bâtiment

Une référence pratique d'approvisionnement pour les responsables immobiliers, informatiques et opérationnels, comparant le haut débit résidentiel payé par l'habitant, un accord internet groupé et le WiFi géré. Elle clarifie la propriété, l'emménagement des résidents, la sécurité, l'étendue des coûts et la sortie contractuelle, en utilisant le concept américain de bulk internet et ses équivalents britanniques.

Lire le guide →

Solutions WiFi pour appartements : un guide complet pour les entreprises

Ce guide couvre l'architecture, le déploiement et l'analyse de rentabilisation des solutions WiFi pour appartements dans les résidences services, le locatif privé et les immeubles collectifs. Il explique comment la technologie iPSK (Identity Pre-Shared Key) crée des bulles de réseau sécurisées et isolées pour chaque résident, tout en prenant en charge les appareils intelligents et l'IoT. Les promoteurs immobiliers, les propriétaires et les exploitants trouveront des conseils de déploiement pratiques, des données sur le ROI et des scénarios d'implémentation concrets.

Lire le guide →

Vous avez des questions sur votre configuration spécifique ?

Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.