
Solutions WiFi pour appartements : un guide complet pour les entreprises
Ce guide couvre l'architecture, le déploiement et l'analyse de rentabilisation des solutions WiFi pour appartements dans les résidences services, le locatif privé et les immeubles collectifs. Il explique comment la technologie iPSK (Identity Pre-Shared Key) crée des bulles de réseau sécurisées et isolées pour chaque résident, tout en prenant en charge les appareils intelligents et l'IoT. Les promoteurs immobiliers, les propriétaires et les exploitants trouveront des conseils de déploiement pratiques, des données sur le ROI et des scénarios d'implémentation concrets.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi multi-locataire →
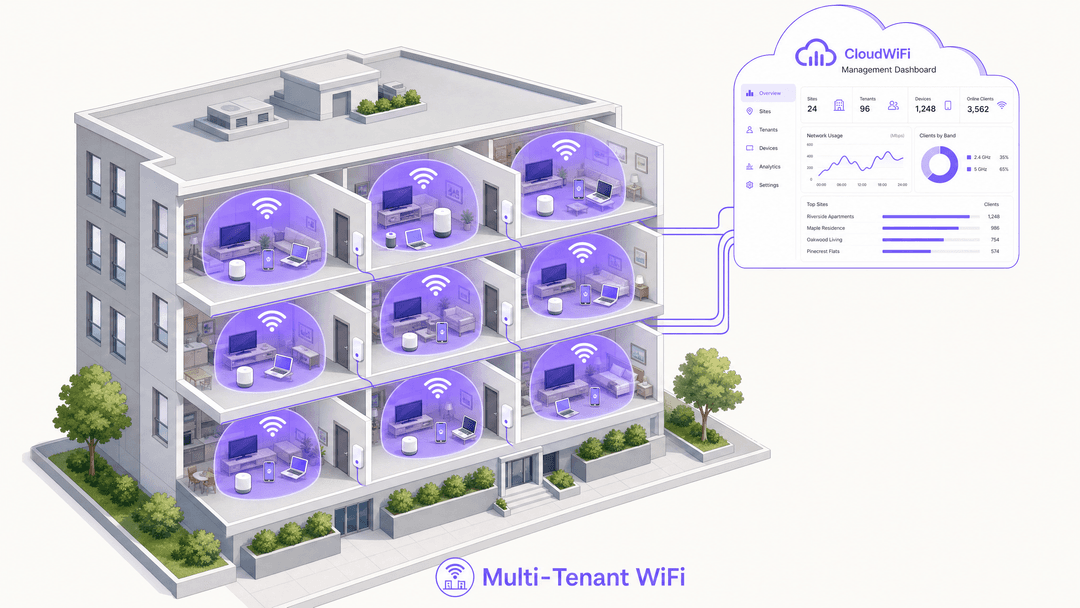
Résumé exécutif
Le WiFi multi-locataire n'est pas un WiFi visiteur. Dans les environnements de Build to Rent (BTR) et de résidences collectives (MDU), les résidents s'attendent à une expérience réseau comme à la maison dès le premier jour. Ils ont besoin que leurs télévisions connectées, consoles de jeux et appareils IoT se détectent mutuellement de manière fluide tout en restant complètement isolés de l'appartement d'à côté. Les Captive Portals standard et les mots de passe partagés échouent sur ces deux aspects.
La réponse technique réside dans les réseaux basés sur l'identité utilisant l'iPSK (Identity Pre-Shared Key). Cette architecture attribue à chaque résident une clé WiFi unique, que le serveur RADIUS cloud utilise pour placer dynamiquement chaque appareil dans un VLAN privé. Le résultat est une bulle réseau sécurisée et persistante qui suit le résident partout dans la propriété.
Pour les promoteurs immobiliers et les opérateurs de BTR, le déploiement d'un WiFi managé en tant que couche logicielle SaaS sur du matériel d'entreprise transforme un centre de coûts en un service générateur de revenus. Selon Parks Associates (2025), 70 % des propriétaires de MDU déclarent que le WiFi aide à attirer les résidents et près de 80 % affirment qu'il augmente la valeur de la propriété. Des suppléments de loyer de 15 à 30 £ par unité et par mois sont réalisables sur le marché du BTR au Royaume-Uni, selon les données de déploiement de Purple.
Ce guide couvre l'architecture technique, un processus de déploiement en cinq phases, des scénarios réels et les exigences de conformité sur lesquelles votre équipe juridique vous interrogera.
Analyse technique approfondie
Le problème de l'isolation des appareils
Dans un déploiement Guest WiFi standard, l'isolation des clients est absolue. Chaque appareil est séparé de tous les autres pour empêcher tout mouvement latéral sur le réseau. C'est le comportement correct pour un hall d'hôtel ou un environnement Retail où les utilisateurs sont de passage et ne se connaissent pas.
Dans un environnement résidentiel, cela interrompt le service. Le smartphone d'un résident ne peut pas communiquer avec son Chromecast sur le réseau local. Son enceinte connectée ne peut pas détecter ses ampoules intelligentes. Sa console de jeux ne peut pas trouver la télévision. Le réseau est techniquement fonctionnel mais pratiquement inutilisable pour la vie résidentielle moderne.
L'alternative - désactiver l'isolation des clients sur un SSID partagé - crée un problème bien plus grave. Les appareils de chaque résident deviennent visibles par tous les autres résidents du bâtiment. Un appareil de l'appartement 101 peut parcourir les partages de fichiers d'un appareil de l'appartement 405. C'est inacceptable dans un environnement résidentiel où les résidents ont une relation durable avec la propriété et une attente légitime en matière de confidentialité.
L'architecture iPSK
L'iPSK (Identity Pre-Shared Key) - appelé PPSK par HPE Aruba et Personal Private Network par Cisco Meraki - résout ce problème en découplant l'SSID de la clé de chiffrement. Au lieu d'un seul mot de passe pour tout le bâtiment, le réseau prend en charge des milliers de phrases secrètes uniques sur un seul SSID.
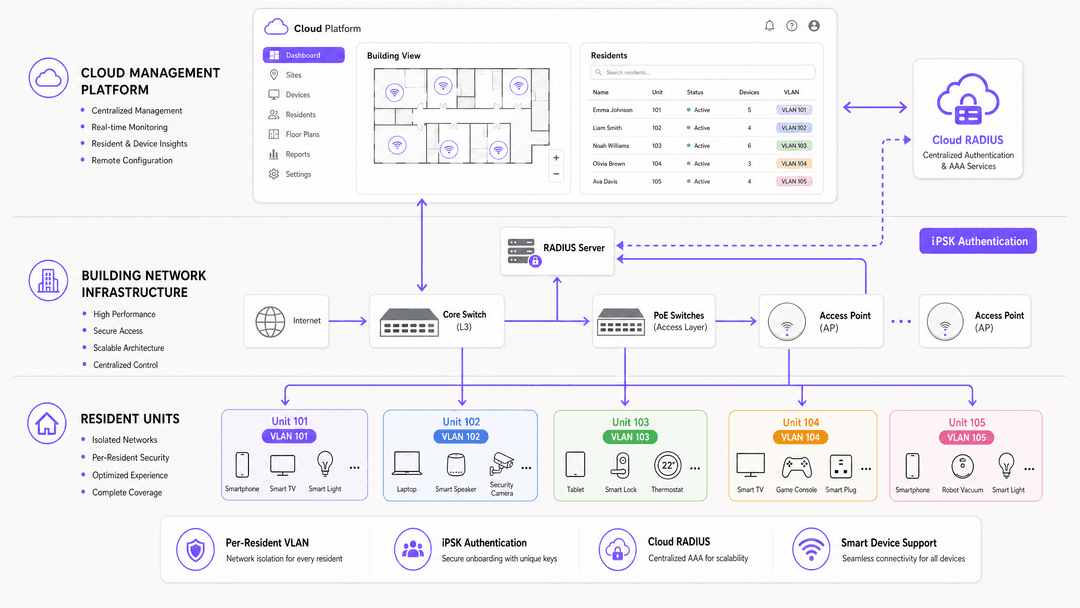
Lorsqu'un appareil s'associe à un point d'accès, le point d'accès transmet la phrase secrète au serveur RADIUS cloud. Le serveur RADIUS authentifie la clé spécifique, recherche le profil du résident et renvoie une attribution de VLAN dynamique via un message RADIUS Access-Accept. Le point d'accès place immédiatement l'appareil dans ce VLAN.
Le résultat est une bulle WiFi propre à chaque résident :
- Chaque appareil utilisant la clé du Résident A découvre tous les autres appareils associés à cette clé. Son téléphone trouve son Chromecast. Son enceinte connectée s'associe à ses ampoules intelligentes. Sa console se connecte à son téléviseur.
- Aucun appareil utilisant la clé du Résident A ne peut voir les appareils associés à une clé différente. Les appareils du Résident B sont invisibles, même si les deux résidents partagent le même point d'accès physique.
- Lorsque le Résident A déménage, Purple révoque sa clé. Aucun autre résident n'est affecté. Aucune rotation de mot de passe à l'échelle du bâtiment n'est requise.
Normes et sécurité
Cette architecture repose sur des normes industrielles bien établies :
| Norme | Rôle dans l'architecture |
|---|---|
| IEEE 802.1X | Cadre pour l'attribution dynamique de VLAN via RADIUS |
| WPA3-Personal | Chiffrement individualisé par résident, limitant les attaques par dictionnaire hors ligne |
| RADIUS (RFC 2865) | Authentification, autorisation et comptabilisation via le RADIUS cloud |
| VLAN (IEEE 802.1Q) | Isolation logique du trafic entre les segments de résidents |
| mDNS (RFC 6762) | Découverte d'appareils au sein de la bulle VLAN du résident |
L'architecture est conforme aux exigences du GDPR et de la CCPA. Le trafic des locataires est séparé logiquement, et l'analyse du comportement des résidents individuels au sein des unités privées est restreinte par conception. Les données agrégées d'utilisation des parties communes - occupation par étage, heures de pointe - sont généralement autorisées et utiles sur le plan opérationnel.
Compatibilité matérielle
Purple fonctionne comme une solution cloud d'overlay indépendante du matériel. Le RADIUS cloud s'intègre aux points d'accès de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous n'avez pas besoin de remplacer votre infrastructure existante. Il vous suffit de pointer vos points d'accès vers le point de terminaison du RADIUS cloud de Purple et de configurer l'SSID pour utiliser l'authentification WPA2/WPA3-Enterprise.
Guide de mise en œuvre
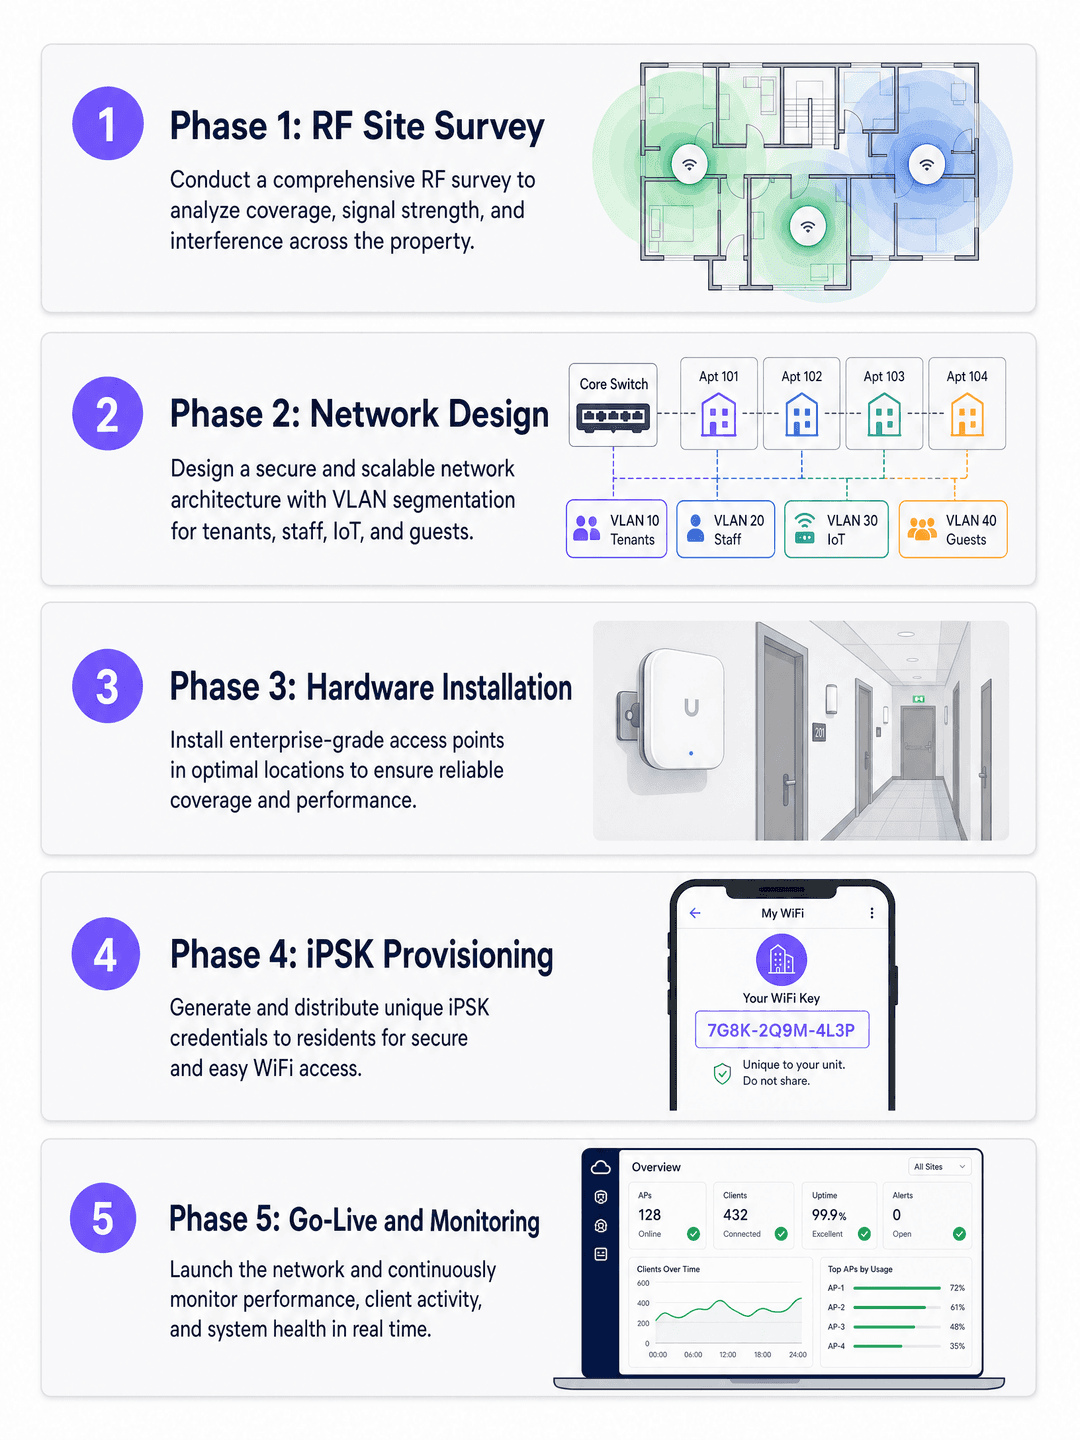
Un déploiement WiFi multi-locataires suit cinq phases. Ignorer l'une de ces phases - en particulier l'étude RF et l'intégration du fournisseur d'identité - est la cause la plus fréquente de problèmes de support après le déploiement.
Phase 1 : Étude de site RF
Ne vous fiez pas uniquement à la modélisation prédictive. Les environnements BTR et MDU contiennent des murs en béton dense et en maçonnerie qui atténuent fortement les signaux 5GHz et 6GHz. Réalisez une étude de site RF active à l'aide d'un analyseur de spectre pour identifier les sources d'interférences, les zones d'ombre et les interférences de canaux adjacents provenant des bâtiments voisins.
Décisions concernant l'emplacement des points d'accès :
- Un positionnement à l'intérieur du logement (au plafond ou au mur) fournit le signal le plus fort, mais nécessite de tirer des câbles dans chaque appartement.
- Un positionnement dans les couloirs avec des antennes directives réduit les coûts de câblage, mais requiert une conception RF minutieuse pour éviter les interférences entre appartements.
- Visez un niveau de -65 dBm ou supérieur au point le plus éloigné de chaque logement.
Phase 2 : Conception du réseau
Concevez l'infrastructure de commutation pour prendre en charge le pooling dynamique de VLAN. Un bâtiment de 200 logements comptant 15 à 25 appareils par foyer nécessite une plage DHCP d'au moins 5 000 adresses. Utilisez des sous-réseaux /22 ou /21 par pool de VLAN. Assurez-vous que vos commutateurs de cœur de réseau et de distribution prennent en charge le nombre requis de VLAN - la plupart des commutateurs d'entreprise prennent en charge 4 094 VLAN selon la norme IEEE 802.1Q.
Configurez le DHCP snooping et l'ARP inspection sur tous les commutateurs de la couche d'accès pour empêcher les serveurs DHCP non autorisés et l'usurpation ARP. Mettez en œuvre une limitation de débit par VLAN afin d'éviter qu'un seul résident ne sature la liaison montante.
Pour une comparaison détaillée des modèles de déploiement PPSK, consultez notre guide sur PPSK : comparaison des fonctionnalités et des modèles de déploiement.
Phase 3 : Installation du matériel
Installez des commutateurs PoE à chaque point de distribution. Utilisez du câblage Cat6A vers tous les emplacements de points d'accès pour prendre en charge les débits WiFi 6E et WiFi 7. Étiquetez tous les ports et documentez la topologie physique - cela est essentiel pour le dépannage à distance.
Pour les parties communes (halls, gymnases, espaces de coworking), déployez les points d'accès sur un SSID distinct dédié au Guest WiFi afin de gérer le trafic des visiteurs. Cela permet d'isoler complètement le trafic des visiteurs du réseau des résidents. Pour en savoir plus sur ce modèle de conception à trois SSID, consultez Trois SSID pour régner sur le réseau : invités, Passpoint et IoT WiFi.
Phase 4 : Approvisionnement iPSK et intégration de l'identité
Intégrez Purple à votre système de gestion immobilière (PMS) ou à votre fournisseur d'identité - Microsoft Entra ID, Okta ou Google Workspace. Lorsqu'un bail est signé, l'intégration génère automatiquement une clé iPSK et la transmet au résident par e-mail ou via le portail des résidents. À l'expiration du bail, Purple révoque automatiquement la clé.
Cet approvisionnement automatique sans intervention élimine toute action manuelle du service informatique pour l'accueil et le départ des résidents. Dans un bâtiment de 200 logements affichant un taux de rotation annuel de 30 %, cela représente environ 60 emménagements et déménagements par an - chacun étant géré sans nécessiter de ticket d'assistance.
Phase 5 : Mise en service et surveillance
Avant la mise en service, testez les scénarios suivants sur chaque modèle de point d'accès du déploiement :
- Un téléphone et un Chromecast connectés au même iPSK peuvent se détecter mutuellement.
- Un téléphone et un Chromecast connectés à des iPSK différents ne peuvent pas se détecter.
- Un appareil IoT sans écran (prise intelligente) se connecte via l'iPSK sans navigateur.
- Les appareils d'un résident basculent de manière fluide entre les points d'accès sans ré-authentification.
Après le lancement, surveillez le tableau de bord Purple pour repérer les échecs d'authentification, les alertes de saturation DHCP et l'état des points d'accès. Configurez des alertes pour tout point d'accès comptant plus de 50 clients associés, ce qui indique un problème de couverture ailleurs.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
N'utilisez jamais une PSK partagée sur plusieurs logements sans isolation par client et limitation du débit. Dès que les résidents peuvent voir les appareils des autres, le service est compromis et l'opérateur s'expose à des sanctions au titre du GDPR.
Automatisez le cycle de vie des identifiants. Liez l'accès au réseau directement au contrat de location. Purple révoque l'accès à la fin du bail sans aucune intervention manuelle, éliminant ainsi le risque de sécurité lié aux anciens résidents qui conservent un accès au réseau.
Donnez la priorité au 5GHz et au 6GHz. Concevez le réseau pour une couverture principale en 5GHz et 6GHz. Réservez le 2,4GHz uniquement aux anciens appareils IoT. Dans les environnements MDU denses, les interférences de canal adjacent en 2,4GHz provenant des bâtiments voisins sont sévères.
Planifiez pour la densité d'appareils IoT. Tablez sur une base de 15 à 25 appareils par foyer. Un bâtiment de 200 logements compte 3 000 à 5 000 appareils connectés au réseau à tout moment. Dimensionnez vos pools DHCP, votre capacité de commutation et votre bande passante montante en conséquence.
Testez la réflexion mDNS avant le lancement. C'est l'erreur de configuration la plus courante dans les déploiements multi-locataires. Vérifiez que le mDNS est reflété au sein du VLAN de chaque résident, mais pas entre les VLANs.
Pour découvrir comment optimiser l'expérience d'intégration des résidents dès le premier instant, consultez Comment faire une excellente première impression avec votre WiFi invité.
Dépannage et atténuation des risques
Échecs d'association Chromecast et maison connectée
Symptôme : Les résidents signalent que leur téléphone ne trouve pas leur enceinte connectée ou leur appareil de diffusion.
Cause d'origine : La réflexion mDNS est soit désactivée, soit configurée pour diffuser sur l'ensemble du sous-réseau au lieu d'être limitée aux VLANs individuels.
Correction : Activez la réflexion mDNS au sein du VLAN de chaque résident. Vérifiez que le point d'accès n'applique pas une isolation absolue des clients au sein du VLAN dynamique. Testez avec une Apple TV, une enceinte Sonos et un Chromecast - ces trois appareils couvrent les principaux protocoles de découverte utilisés.
Erreurs de type NAT sur console de jeux
Symptôme : Les joueurs signalent un NAT strict (PlayStation) ou un NAT de type 3 (Nintendo Switch), empêchant le jeu multijoueur en ligne.
Cause d'origine : Le NAT symétrique au niveau de la passerelle empêche le perforage de ports UDP (hole-punching) de pair à pair requis par les plateformes de jeux.
Correction : Implémentez un CGNAT par résident avec UPnP activé. Évitez le NAT symétrique à l'échelle du réseau. Testez avec une PlayStation 5 et une Xbox Series X avant la mise en service.
Épuisement des adresses IP
Symptôme : Les appareils ne parviennent pas à obtenir une adresse IP, en particulier pendant les heures de pointe en soirée.
Cause d'origine : Pool DHCP dimensionné pour un nombre d'appareils à un instant T, sans tenir compte de la rotation des baux de courte durée des appareils IoT.
Correctif : Utilisez le iPSK Subnet Designer gratuit de Purple pour calculer la taille appropriée des sous-réseaux. Implémentez des baux DHCP courts de quatre à huit heures pour les appareils IoT. Surveillez l'utilisation du pool DHCP dans le tableau de bord Purple.
Points d'accès non autorisés (rogue AP)
Symptôme : Les résidents installent leurs propres routeurs grand public, ce qui provoque des interférences de canaux et dégrade le réseau géré.
Correctif : Activez la détection des points d'accès non autorisés sur les points d'accès gérés. Expliquez clairement aux résidents dès leur arrivée que le réseau géré offre la même expérience de connectivité à domicile qu'un routeur grand public, y compris la prise en charge complète de l'IoT et de la domotique. Le réseau géré est la meilleure option - présentez cet argument dans le livret d'accueil des résidents.
ROI et impact commercial
Considérer le WiFi comme un service managé transforme le modèle financier de la propriété. Les données ci-dessous sont issues des études de Parks Associates (2025) et de ASK4 "Building a True Home" (2025).
| Métrique | Donnée | Source |
|---|---|---|
| Propriétaires de MDU affirmant que le WiFi attire les résidents | 70% | Parks Associates, 2025 |
| Propriétaires de MDU affirmant que le WiFi augmente la valeur de la propriété | 80% | Parks Associates, 2025 |
| Locataires plus enclins à emménager si le WiFi est inclus | 77% | ASK4, 2025 |
| Locataires affirmant qu'un mauvais WiFi affecte le renouvellement du bail | 84% | ASK4, 2025 |
| Locataires s'attendant à ce que le WiFi soit prêt dans les jours suivant l'emménagement | 93% | ASK4, 2025 |
| Prime de loyer BTR par unité et par mois | £15-30 | Données de déploiement Purple |
| Réduction des périodes de vacance locative | 5-10 jours | Données de déploiement Purple |
Lorsqu'il est déployé sous forme de surcouche logicielle sur du matériel propriétaire, le WiFi managé est systématiquement positif pour le NOI. Le modèle se détériore lorsque le WiFi est regroupé avec un contrat haut débit tiers qui capte la hausse des revenus. Être propriétaire de l'infrastructure et utiliser Purple comme couche de gestion permet à l'opérateur de conserver cette valeur.
Au-delà du retour financier direct, les analyses WiFi fournissent des données sur l'utilisation des bâtiments - occupation par aile, heures de pointe, temps de passage dans les zones communes - qui alimentent directement la gestion technique des bâtiments et la planification de la maintenance. La plateforme WiFi Analytics de Purple exporte ces données vers vos tableaux de bord existants via API.
Pour les opérateurs du secteur Hospitality gérant des développements BTR à usage mixte avec des services de type hôtelier, la même plateforme Purple gère à la fois le WiFi multi-locataires pour les résidents et le WiFi invité pour les visiteurs à partir d'une console de gestion unique.
Définitions clés
iPSK (Identity Pre-Shared Key)
Une architecture de sécurité qui permet plusieurs phrases de passe uniques sur un seul SSID. La phrase de passe spécifique présentée par un appareil est utilisée par le serveur RADIUS pour attribuer cet appareil à un VLAN et à une politique de réseau spécifiques.
La technologie de base permettant d'isoler le réseau de chaque résident dans un environnement WiFi multi-locataire. Également appelée PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki).
VLAN (Virtual Local Area Network)
Un sous-réseau logique qui regroupe les appareils et isole leur trafic des autres appareils sur la même infrastructure physique, défini par la norme IEEE 802.1Q.
Le mécanisme qui empêche un résident de l'appartement 101 de voir les appareils de l'appartement 102, même lorsque les deux appartements se connectent au même point d'accès physique.
mDNS (Multicast DNS)
Un protocole défini dans la RFC 6762 qui permet aux appareils de découvrir des services sur un réseau local sans serveur DNS central, en utilisant le protocole UDP multicast sur le port 5353.
Requis pour le fonctionnement de Chromecast, Apple TV, Sonos et des hubs domotiques. Doit être répercuté au sein du VLAN de chaque résident mais bloqué entre les VLAN.
Attribution dynamique de VLAN
Le processus par lequel un serveur RADIUS ordonne à un commutateur réseau ou à un point d'accès de placer un appareil dans un VLAN spécifique en fonction de ses identifiants d'authentification, renvoyé dans le message RADIUS Access-Accept.
Le mécanisme qui oriente l'appareil d'un résident vers sa bulle réseau personnelle dès la connexion.
BTR (Build to Rent)
Développements résidentiels construits à cet effet, conçus spécifiquement pour la location à long terme plutôt que pour la vente, offrant généralement une gestion professionnelle et des services inclus.
Le marché principal pour le WiFi multi-locataires au Royaume-Uni. Le secteur du BTR a augmenté de 16 % au cours des 12 mois précédant le premier trimestre 2025, selon la British Property Federation.
NOI (Net Operating Income)
Une mesure financière immobilière calculée comme le revenu total de la propriété moins toutes les dépenses d'exploitation, hors service de la dette et dépenses d'investissement.
Un WiFi managé augmente le NOI en générant des suppléments de loyer, en réduisant les périodes de vacance et en abaissant les coûts de support informatique.
Appareil sans écran (headless)
Un appareil connecté au réseau qui ne possède pas d'écran ni de navigateur web, comme une prise intelligente, une console de jeux, une enceinte connectée ou une caméra IP.
Ces appareils ne peuvent pas s'authentifier via des Captive Portals. Ils nécessitent une authentification iPSK ou MAC pour se connecter aux réseaux d'entreprise. Ils représentent la majorité des appareils IoT dans les appartements modernes.
CGNAT (Carrier-Grade NAT)
Une méthode de partage d'une seule adresse IP publique entre plusieurs adresses IP privées, couramment utilisée par les FAI et les opérateurs MDU pour préserver l'espace d'adressage IPv4.
Doit être configuré correctement dans les environnements MDU. Le CGNAT symétrique perturbe les consoles de jeux en ligne qui nécessitent un NAT de type Ouvert ou de Type 2 pour les connexions peer-to-peer.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau défini dans la RFC 2865 qui fournit une authentification, une autorisation et une traçabilité centralisées pour l'accès au réseau.
Le moteur d'authentification derrière l'iPSK. Purple propose un service cloud RADIUS offrant une disponibilité de 99,999 %, éliminant ainsi le besoin de serveurs RADIUS sur site.
Exemples concrets
Une résidence de 250 appartements en location doit fournir un accès WiFi fluide aux résidents dès le jour de leur emménagement. Le promoteur souhaite que les résidents puissent connecter facilement leurs téléviseurs connectés et leurs consoles de jeux, mais l'équipe informatique craint que le trafic de diffusion ne sature le réseau si les 250 logements partagent un seul sous-réseau. Le système de gestion immobilière s'appuie sur Microsoft Entra ID.
Déployez un SSID unique à l'échelle de la propriété en utilisant les réseaux basés sur l'identité de Purple avec iPSK. Intégrez le RADIUS cloud de Purple à Microsoft Entra ID via le provisionnement SCIM. Lorsqu'un bail est signé dans le système de gestion immobilière, l'intégration crée un compte résident dans Entra ID et déclenche la génération d'une clé iPSK unique par Purple. Purple envoie la clé par e-mail au résident avant le jour de son emménagement. À son arrivée, le résident saisit la clé sur son téléphone. Tous les appareils suivants - téléviseur connecté, console, ordinateur portable, enceinte connectée - utilisent la même clé. Le serveur RADIUS place chaque appareil dans un VLAN dédié (par exemple, le VLAN 101 pour le logement 101). La réflexion mDNS au sein du VLAN 101 permet au téléphone de détecter le Chromecast. La console reçoit un type de NAT ouvert via l'UPnP par VLAN. À la fin du bail, le compte Entra ID est désactivé, Purple révoque la clé iPSK et le VLAN est restitué au pool de ressources. Aucune intervention informatique n'est requise.
Un fournisseur de résidences étudiantes est confronté à une grave congestion du réseau pendant la semaine de rentrée en septembre. Les étudiants arrivent avec cinq à sept appareils chacun, le support technique est submergé par les échecs de connexion au Captive Portal et les étudiants ne parviennent pas à connecter leurs consoles de jeux ou leurs téléviseurs connectés. Le réseau existant utilise un SSID partagé unique avec un Captive Portal.
Remplacez le Captive Portal par une architecture iPSK déployée sur les points d'accès Ruckus existants. Deux semaines avant la rentrée, le portail étudiant génère une clé iPSK unique pour chaque étudiant et l'affiche sur son tableau de bord personnel. À leur arrivée, les étudiants saisissent leur clé sur leur téléphone et se connectent immédiatement. Les appareils suivants - ordinateur portable, console, téléviseur connecté - utilisent la même clé sans aucune interaction avec un navigateur. Le contrôleur cloud Ruckus reçoit l'attribution du VLAN de la part du serveur RADIUS de Purple et place chaque étudiant dans son propre micro-segment. La charge du support technique chute à presque zéro car il n'y a plus de session de Captive Portal expirée à gérer ni de mot de passe partagé à réinitialiser.
Questions d'entraînement
Q1. Vous modernisez le réseau d'un complexe d'appartements de luxe de 300 logements. Le gestionnaire immobilier souhaite proposer une offre WiFi premium. Les résidents se plaignent de ne pas pouvoir connecter leurs nouveaux hubs domotiques au réseau 802.1X existant. L'équipe informatique hésite à abaisser les normes de sécurité. Comment résolvez-vous ce problème ?
Conseil : Prenez en compte les capacités d'authentification des appareils IoT grand public et demandez-vous si le protocole 802.1X est adapté aux appareils sans écran.
Voir la réponse type
Migrez le réseau d'une architecture 802.1X standard vers une architecture iPSK. Les appareils IoT grand public et les hubs domotiques ne prennent pas en charge les supplicants 802.1X, ce qui rend leur connexion sécurisée impossible sur un réseau d'entreprise traditionnel sans contournement par authentification MAC (qui est moins sécurisé que l'iPSK). Avec l'iPSK, les résidents connectent leurs appareils sans écran à l'aide d'une phrase de passe personnelle standard WPA2/WPA3. Le serveur RADIUS les affecte de manière dynamique à leur VLAN sécurisé et isolé. La sécurité est préservée - chaque résident dispose d'une clé unique et les VLAN empêchent l'accès entre locataires - tandis que l'expérience utilisateur correspond à celle d'un réseau domestique.
Q2. Lors d'un déploiement pilote d'une solution WiFi multilocataire sur 20 logements, un résident signale qu'il peut voir l'Apple TV de son voisin dans le menu AirPlay de son iPhone. Le réseau utilise iPSK avec attribution dynamique de VLAN. Quelle est l'erreur de configuration la plus probable et comment la corriger ?
Conseil : Examinez le fonctionnement du mDNS et la manière dont il doit être dimensionné dans un déploiement multi-locataires.
Voir la réponse type
La cause la plus probable est que la réflexion mDNS est configurée pour diffuser sur l'ensemble du sous-réseau plutôt que d'être restreinte aux VLAN individuels. Vérifiez que le RADIUS cloud renvoie un ID de VLAN unique pour l'iPSK de chaque résident et que le point d'accès balise correctement le trafic vers ces VLAN. Vérifiez ensuite la configuration du proxy ou réflecteur mDNS - il doit refléter les requêtes mDNS uniquement au sein du VLAN d'origine, et non sur tous les VLAN. Testez en connectant un téléphone et une Apple TV à deux iPSK différents et en confirmant que la détection AirPlay échoue entre eux.
Q3. Un opérateur de BTR souhaite inclure le WiFi géré dans le loyer pour un portefeuille de 15 bâtiments. Il s'inquiète des coûts de support informatique récurrents, en particulier pour les emménagements et déménagements des résidents. Le portefeuille présente un taux de rotation annuel des résidents d'environ 40 %. Comment minimiser la charge opérationnelle ?
Conseil : Prenez en compte les points d'intégration entre la plateforme WiFi et le système de gestion immobilière existant.
Voir la réponse type
Intégrez Purple directement au système de gestion immobilière via API ou provisionnement SCIM. Lorsqu'un bail est signé, le système de gestion immobilière déclenche Purple pour générer un iPSK et le transmettre automatiquement au résident. À la fin du bail, le système déclenche Purple pour révoquer la clé. Avec un taux de rotation de 40 % sur 15 bâtiments, cette automatisation gère des centaines d'événements de provisionnement par an sans aucune intervention informatique. La seule étape manuelle est la configuration initiale de l'intégration. Après intégration, le rôle de l'équipe informatique consiste à surveiller le tableau de bord de Purple pour détecter les anomalies, et non à gérer les identifiants individuels.
Q4. Un architecte réseau conçoit l'infrastructure de commutation d'un nouveau projet BTR de 400 logements. Chaque logement devrait compter en moyenne 20 appareils. L'architecte hésite entre utiliser un VLAN par logement ou un VLAN par étage. Quelle approche est la bonne et pourquoi ?
Conseil : Prenez en compte les exigences de confidentialité et les implications de chaque approche sur le domaine de diffusion.
Voir la réponse type
Utilisez un VLAN par logement. Un VLAN par étage place tous les résidents d'un même étage dans le même domaine de diffusion, ce qui signifie que leurs appareils sont visibles entre eux. Cela viole l'exigence de confidentialité selon laquelle les résidents ne doivent pas voir les appareils de leurs voisins. Cela crée également un domaine de diffusion plus large, augmentant le risque de tempêtes de diffusion et d'inondations ARP. Un VLAN par logement, attribué de manière dynamique via iPSK et RADIUS, offre une isolation complète entre les résidents tout en limitant la taille des domaines de diffusion. Un bâtiment de 400 logements nécessite 400 VLAN, ce qui est largement inférieur à la limite de 4 094 VLAN de la norme IEEE 802.1Q. Dimensionnez le pool DHCP de chaque VLAN pour accueillir 20 à 25 appareils avec un sous-réseau en /27 ou /26.
Continuer la lecture de cette série
Comment déployer iPSK sur Cisco Meraki, HPE Aruba et Ruckus
Ce guide de référence pratique explique comment déployer iPSK sur Cisco Meraki, MPSK sur HPE Aruba Central et DPSK sur Ruckus SmartZone, avec une brève annexe sur UniFi PPSK. Il se concentre sur l'émission de clés, l'attribution de VLAN ou de politiques, les flux de décision RADIUS et les tests de révocation qui prouvent le bon fonctionnement du déploiement dans un site réel.
Accord internet groupé vs WiFi géré : quel modèle convient à votre bâtiment
Une référence pratique d'approvisionnement pour les responsables immobiliers, informatiques et opérationnels, comparant le haut débit résidentiel payé par l'habitant, un accord internet groupé et le WiFi géré. Elle clarifie la propriété, l'emménagement des résidents, la sécurité, l'étendue des coûts et la sortie contractuelle, en utilisant le concept américain de bulk internet et ses équivalents britanniques.
Cox business managed WiFi : un guide complet pour les entreprises
Ce guide détaille comment les promoteurs immobiliers et les opérateurs BTR peuvent déployer des réseaux évolutifs et sécurisés grâce à Cox Business managed WiFi. Il couvre l'architecture réseau, le déploiement de matériel indépendant du fournisseur, et l'impact commercial de la transition d'une connectivité complexe vers une infrastructure fiable.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.