
L'impact de la randomisation des adresses MAC sur le contrôle d'accès réseau (NAC) et comment le surmonter
Ce guide propose une référence technique approfondie sur l'impact de la randomisation des adresses MAC sur les systèmes de contrôle d'accès réseau (NAC) et les architectures WiFi invités. Il explique les mécanismes de rotation MAC par réseau et périodique sur iOS, Android et Windows, et détaille les pannes en cascade qui en découlent - de la lassitude face au Captive Portal et de l'épuisement DHCP à la rupture de l'application des politiques et aux analyses inexactes. Les responsables informatiques et les architectes réseau y trouveront des stratégies concrètes et indépendantes des fournisseurs pour migrer d'une authentification centrée sur l'appareil à une authentification centrée sur l'identité à l'aide de l'IEEE 802.1X, de Passpoint (Hotspot 2.0) et d'OpenRoaming, avec des conseils de mise en œuvre pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de Sécurité WiFi d'Entreprise →
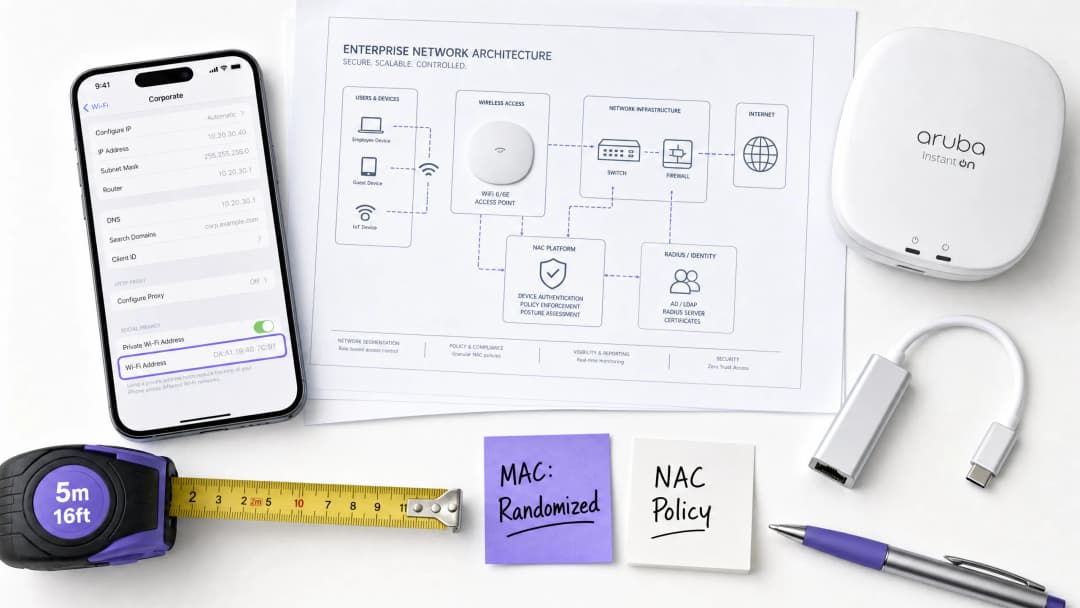
Résumé opérationnel
La randomisation des adresses MAC - qui est désormais le comportement par défaut sur iOS 14+, Android 10+ et Windows 11 - a fondamentalement brisé le modèle d'authentification centré sur l'appareil sur lequel les systèmes NAC d'entreprise s'appuient depuis deux décennies. Lorsqu'un appareil modifie son adresse MAC, le réseau le traite comme un client totalement nouveau. Les conséquences sont immédiates et opérationnelles : les Captive Portals obligent les visiteurs de retour à se réauthentifier, les plages DHCP sont épuisées dans les environnements à haute densité, les politiques NAC ne s'appliquent plus et les plateformes d'analyse affichent des volumes de visiteurs artificiellement gonflés.
Pour les responsables informatiques gérant des établissements de l'Hôtellerie, des réseaux de Vente au détail, des campus de Santé ou des hubs de Transport, il ne s'agit pas d'un risque théorique - c'est un problème opérationnel actif qui affecte la satisfaction des clients, la posture de sécurité et la qualité des données marketing.
La solution est d'ordre architectural et non cosmétique. Les réseaux doivent abandonner l'authentification des identifiants matériels (adresses MAC) au profit de l'authentification de l'identité de l'utilisateur vérifié via IEEE 802.1X, Passpoint (Hotspot 2.0) et OpenRoaming. Ce guide fournit l'expertise technique et la feuille de route d'implémentation pour réaliser cette transition dès ce trimestre.
Analyse technique approfondie : Comment fonctionne la randomisation MAC
La randomisation MAC n'est pas une norme monolithique. Son implémentation varie considérablement d'un écosystème d'appareils à l'autre, ce qui crée des défis imprévisibles et complexes pour les ingénieurs réseau.
Comment les systèmes d'exploitation gèrent la randomisation
Les systèmes d'exploitation modernes implémentent la randomisation MAC selon deux modes distincts, qui perturbent tous deux les architectures NAC existantes :
La randomisation par réseau (comportement par défaut) : l'appareil génère une adresse MAC unique, administrée localement, pour chaque SSID auquel il se connecte. Cette adresse est dérivée d'un hachage du SSID et d'une clé spécifique à l'appareil, ce qui signifie qu'elle reste statique pour ce réseau spécifique mais est entièrement différente de la MAC matérielle. C'est le comportement par défaut sur iOS 14+, Android 10+ et Windows 11.
La rotation périodique (mode de confidentialité amélioré) : des fonctionnalités telles que l'« adresse WiFi privée » d'Apple (iOS 15+) et l'« utilisation de l'adresse MAC aléatoire » d'Android avec protection renforcée contre le suivi permettent de faire tourner l'adresse MAC aléatoire pour un SSID donné selon un calendrier quotidien ou hebdomadaire, ou après une période d'inactivité configurable. C'est le mode le plus perturbateur pour les environnements d'entreprise.
De plus, les appareils utilisent des adresses MAC aléatoires lors du balayage actif (requêtes de sonde) - avant même que toute association ne se produise. Cela signifie que les moteurs d'analyse passive qui suivent les requêtes de sonde ne peuvent pas non plus comptabiliser de manière fiable les appareils uniques.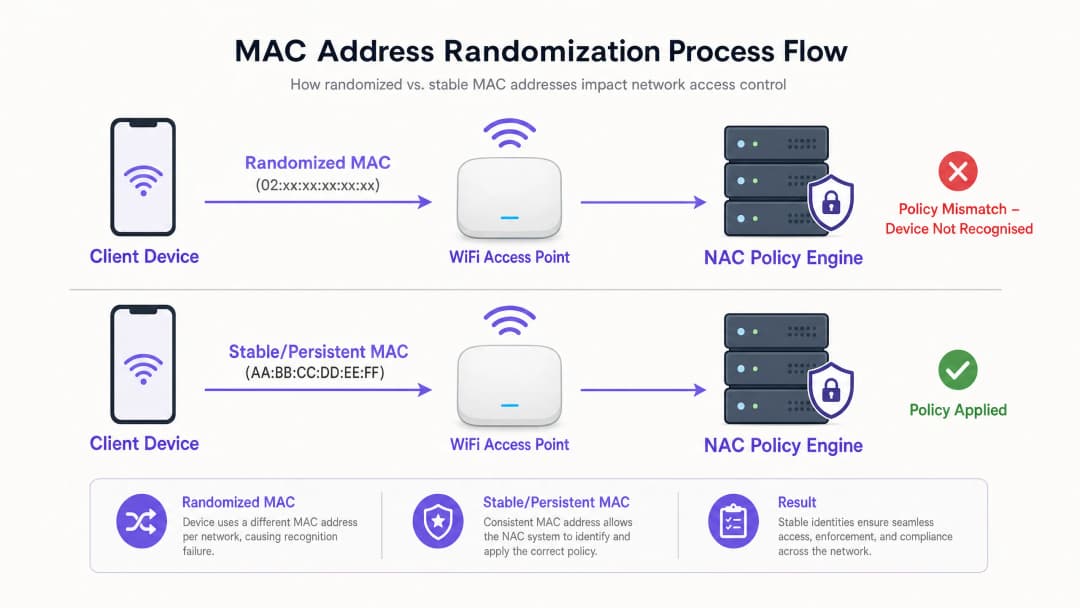
La cascade de pannes sur l'infrastructure réseau
Lorsqu'un appareil modifie son adresse MAC, le réseau le traite comme un tout nouveau client. Cet événement unique déclenche une cascade de défaillances architecturales à travers plusieurs couches réseau :
| Mode de défaillance | Cause technique | Impact commercial |
|---|---|---|
| Fatigue du Captive Portal | Cache de session du NAC basé sur la MAC ; la rotation invalide l'entrée du cache | Les visiteurs récurrents sont contraints de se réauthentifier ; augmentation des tickets de support |
| Épuisement de la plage DHCP | Chaque nouvelle adresse MAC prend un nouveau bail IP ; les anciens baux ne sont pas libérés avant l'expiration du TTL | Nouveaux appareils incapables d'obtenir des adresses IP ; pannes de réseau pour les visiteurs |
| Incohérence des politiques NAC | Les politiques (VLAN, limites de débit, ACL) sont liées à la MAC ; la nouvelle MAC n'a pas de politique | Contournement des contrôles de sécurité ; les visiteurs peuvent accéder au mauvais VLAN |
| Inflation des analyses | Analyses basées sur la MAC de Couche 2 ; un seul appareil apparaît comme plusieurs visiteurs uniques | Données de fréquentation inexactes ; décisions marketing basées sur de fausses mesures |
| Perte de continuité de session | L'itinérance AP et l'équilibrage de charge s'appuient sur la MAC pour le transfert de session | Expérience d'itinérance dégradée ; sessions interrompues lors des déplacements |
Référence à la norme IEEE
Le bit d'adresse administrée localement (le deuxième bit le moins significatif du premier octet) est défini sur 1 dans les adresses MAC aléatoires, ce qui les distingue des adresses matérielles uniques au monde. Une adresse MAC commençant par 02:, 06:, 0A: ou 0E: dans le premier octet est définitivement une adresse administrée localement (potentiellement aléatoire). Les ingénieurs réseau peuvent utiliser cette spécificité pour détecter les clients aléatoires au niveau du serveur RADIUS ou DHCP, bien que la détection seule ne résolve pas le problème d'authentification.
Pour plus de contexte sur l'environnement RF dans lequel ces appareils fonctionnent, consultez notre guide sur les WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation : Migration vers une architecture centrée sur l'identité
La seule solution permanente à la randomisation des adresses MAC consiste à dissocier complètement l'authentification et l'application des politiques des identifiants matériels. La feuille de route d'implémentation en trois étapes suivante offre une transition neutre vis-à-vis des fournisseurs vers un réseau centré sur l'identité.
Étape 1 : Atténuation immédiate (Semaines 1 à 2)
Avant de lancer une migration architecturale complète, mettez en œuvre ces mesures d'atténuation tactiques pour stabiliser l'environnement :
- Réduire la durée des baux DHCP : Sur les VLAN visiteurs, réduisez la durée du bail de 24 heures (valeur classique) à une durée comprise entre 1 et 4 heures. Cela permet de récupérer rapidement les adresses IP des appareils temporaires et d'éviter l'épuisement des plages. Dans les stades ou les centres de congrès à fort taux de rotation, envisagez des baux d'une durée minimale de 30 minutes.
- Élargir les pools DHCP : Augmentez les plages DHCP pour les invités comme solution temporaire afin de faire face à la demande accrue causée par la rotation des adresses MAC.
- Mettre à jour les scripts du centre de support : Formez le personnel d'assistance pour que, lors de la résolution des problèmes de connexion des invités, ils demandent l'adresse MAC aléatoire actuelle de l'appareil pour ce SSID spécifique (située dans les détails du réseau WiFi) plutôt que l'adresse MAC matérielle figurant dans les paramètres généraux de l'appareil.
Étape 2 : Déployer IEEE 802.1X pour les utilisateurs connus (Mois 1 à 3)
La norme IEEE 802.1X est la pierre angulaire de l'accès réseau centré sur l'identité. Au lieu d'authentifier un appareil via son adresse MAC, le réseau authentifie l'utilisateur via des identifiants, des certificats ou une identité convertie en jeton grâce à un échange EAP (Extensible Authentication Protocol) avec le serveur RADIUS.
Étapes clés de configuration :
- Déployer un serveur RADIUS (par exemple, FreeRADIUS, Cisco ISE, Aruba ClearPass) intégré à votre annuaire d'identité (Active Directory, LDAP ou IdP cloud).
- Créer un SSID WPA3-Enterprise dédié pour les utilisateurs connus (personnel, invités enregistrés, membres du programme de fidélité).
- Distribuer les identifiants 802.1X via une solution de gestion des appareils mobiles (MDM) pour les appareils d'entreprise, ou via un portail d'intégration en libre-service pour le BYOD et les invités enregistrés.
- Mettre à jour les politiques de NAC pour appliquer les attributions de VLAN, les ACL et les limites de débit basées sur les attributs RADIUS (par exemple,
Tunnel-Private-Group-IDpour l'attribution de VLAN) plutôt que sur les adresses MAC.
Étape 3 : Implémenter Passpoint et OpenRoaming pour les invités de passage (Mois 3 à 6)
Pour les invités de passage - clients d'hôtels, acheteurs en magasin, spectateurs dans les stades - la gestion d'identifiants 802.1X individuels n'est pas viable. Passpoint (Hotspot 2.0 / IEEE 802.11u) résout ce problème en permettant une authentification fluide, automatique et chiffrée sans Captive Portal.
Passpoint permet à un appareil de découvrir automatiquement un réseau compatible et de s'authentifier à l'aide d'identifiants fournis par un fournisseur d'identité (IdP) de confiance. L'utilisateur ne voit jamais de page de connexion.
Le rôle de Purple en tant que fournisseur d'identité : La plateforme Guest WiFi de Purple agit comme un fournisseur d'identité gratuit pour des services comme OpenRoaming sous la licence Connect. Une fois qu'un invité s'authentifie via un Captive Portal alimenté par Purple ou une application de fidélité sur un site, Purple lui fournit des identifiants Passpoint. Lors des visites suivantes sur n'importe quel site compatible avec OpenRoaming au sein de la fédération, l'appareil se connecte automatiquement et de manière sécurisée - l'identité de l'utilisateur est vérifiée au niveau de la couche 7, indépendamment de son adresse MAC.
Cette architecture alimente également directement la plateforme de WiFi Analytics, où le nombre de visiteurs, les temps de visite et les taux de retour sont calculés à partir d'identités vérifiées plutôt que d'adresses MAC éphémères.

Meilleures pratiques pour le déploiement en entreprise
Les meilleures pratiques suivantes, indépendantes des fournisseurs, s'appliquent à toutes les échelles de déploiement :
Dissocier la politique des adresses MAC : Auditez chaque politique NAC dans votre environnement. Toute politique faisant référence à une adresse MAC spécifique ou à un groupe d'appareils basé sur la MAC doit être migrée pour faire référence aux attributs d'identité de l'utilisateur (nom d'utilisateur RADIUS, groupe Active Directory, CN du certificat). C'est un prérequis non négociable pour un réseau résilient face à la randomisation MAC.
Segmenter les appareils IoT séparément : La plupart des appareils IoT d'entreprise (lecteurs de contrôle d'accès, contrôleurs HVAC, signalisation numérique) n'implémentent pas la randomisation MAC. Cependant, ils doivent être ségrégués sur un VLAN dédié utilisant le MPSK ou une authentification basée sur des certificats plutôt que le contournement d'authentification MAC (MAB), qui reste vulnérable à l'usurpation. Pour une analyse détaillée de ce sujet, consultez notre guide sur la Gestion de la sécurité des appareils IoT avec NAC et MPSK (également disponible en espagnol : Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
Adopter WPA3 comme base de référence : WPA3-Personal (SAE) et WPA3-Enterprise offrent une sécurité nettement plus forte que WPA2 et sont requis pour les déploiements Passpoint R3. Assurez-vous que le firmware de vos points d'accès et les supplicants clients prennent en charge WPA3 avant de lancer l'étape 3.
Valider la journalisation de conformité : Sous l'effet du GDPR et de la norme PCI-DSS, vous devez être en mesure d'associer l'activité réseau à un utilisateur ou un appareil spécifique. Les systèmes de journalisation basés sur les adresses MAC ne suffisent plus. Assurez-vous que votre infrastructure SIEM et de journalisation capture les identités des utilisateurs authentifiés à partir des enregistrements de comptabilité RADIUS plutôt que de simples adresses MAC provenant des journaux DHCP.
Pour situer le contexte d'autres décisions relatives aux réseaux d'entreprise, consultez notre guide sur SD-WAN vs MPLS : Le guide 2026 des réseaux d'entreprise et notre introduction sur le BLE Low Energy expliqué pour l'entreprise.
Dépannage et atténuation des risques
Modes de défaillance courants et résolutions
Symptôme : Pool DHCP épuisé pendant les heures de pointe malgré une fréquentation normale. Diagnostic : Inspectez les journaux de bail DHCP pour détecter plusieurs baux attribués au même appareil physique (identifiable par corrélation avec les journaux d'association AP). Si un seul appareil a consommé plus de 3 baux en 24 heures, la rotation MAC est confirmée. Résolution : Réduisez immédiatement les durées de bail. Implémentez l'étape 2 (802.1X) pour stabiliser l'identité des utilisateurs à haute fréquence.
Symptôme : Les visiteurs de retour sont redirigés de manière répétée vers le Captive Portal. Diagnostic : Le cache de session NAC est basé sur la MAC. Confirmez en vérifiant si la MAC actuelle du visiteur correspond à la MAC mise en cache de sa session précédente. Résolution : Implémentez Passpoint pour les visiteurs de retour via une application de fidélité ou le provisionnement de profils. C'est la seule solution permanente.
Symptôme : Les rapports d'analyse indiquent un nombre de visiteurs uniques 3 fois supérieur aux prévisions. Diagnostic : La plateforme d'analyse compte les adresses MAC uniques au lieu des sessions authentifiées uniques. Résolution : Migrez l'analyse pour vous appuyer sur les données d'identité de niveau Layer 7 issues des journaux d'authentification du Captive Portal ou de la comptabilisation RADIUS. Abandonnez complètement le comptage des visiteurs basé sur les adresses MAC.
Symptôme : L'appareil IoT perd son attribution de VLAN après s'être apparemment reconnecté. Diagnostic : Vérifiez si le micrologiciel de l'appareil IoT implémente la randomisation MAC (rare mais présente sur certains appareils IoT grand public déployés dans des environnements d'entreprise). Résolution : Migrez l'authentification IoT vers MPSK ou vers le protocole 802.1X basé sur des certificats. Ne vous appuyez pas sur le MAB pour les appareils implémentant la randomisation.
-
ROI et impact commercial
Traiter la randomisation MAC n'est pas un centre de coûts - c'est un levier de revenus et de conformité.
Réduction des coûts opérationnels : L'élimination des tickets de support liés aux Captive Portals génère des économies immédiates. Pour une grande chaîne hôtelière de 200 établissements, réduire les appels au support WiFi des clients de seulement 30 % peut réduire les coûts annuels du centre d'assistance de dizaines de milliers de livres.
Qualité des données marketing : Des analyses de visiteurs précises et basées sur l'identité améliorent directement le ROI des campagnes marketing. Lorsque les données de fréquentation reposent sur des identités vérifiées plutôt que sur des adresses MAC tournantes, les calculs de taux de conversion, l'analyse du temps de visite et l'attribution des visites de retour deviennent des indicateurs fiables pour les décisions commerciales.
Garantie de conformité : Le GDPR exige que le traitement des données soit lié à des personnes identifiables avec un consentement approprié. Un système basé sur les adresses MAC ne peut pas relier de manière fiable l'activité réseau à une personne spécifique. Un système centré sur l'identité avec authentification vérifiée fournit la piste d'audit nécessaire à la conformité GDPR et à la journalisation de la segmentation réseau PCI-DSS.
Expérience client et revenus : Dans le secteur de l'hôtellerie, une connexion WiFi automatique et sans friction (via Passpoint) devient rapidement un facteur de différenciation concurrentiel. Les hôtels et les établissements qui éliminent les Captive Portals pour les clients de retour signalent des augmentations significatives des scores de satisfaction des clients et des temps de séjour plus longs - deux éléments corrélés à des revenus annexes plus élevés par visite.
Définitions clés
Randomisation de l'adresse MAC
Une fonctionnalité de confidentialité dans les systèmes d'exploitation modernes (iOS 14+, Android 10+, Windows 11) où un appareil génère une adresse MAC temporaire administrée localement au lieu d'utiliser son adresse matérielle d'origine lors de la connexion ou de la recherche de réseaux WiFi. L'adresse randomisée peut être propre à chaque réseau (stable pour un SSID donné) ou modifiée périodiquement.
Les équipes informatiques y sont confrontées lorsque les appareils ne parviennent pas à contourner les Captive Portals lors de leurs visites ultérieures, lorsque les plateformes d'analyse signalent des nombres de visiteurs uniques gonflés, ou lorsque les plages DHCP s'épuisent de manière inattendue dans des environnements à haute densité.
Contrôle d'accès au réseau (NAC)
Un cadre de sécurité et une technologie associée qui appliquent des politiques aux appareils tentant d'accéder à un réseau, déterminant le niveau d'accès accordé en fonction de l'identité de l'appareil, de sa posture (état de conformité) et des identifiants de l'utilisateur. Les plateformes NAC courantes incluent Cisco ISE, Aruba ClearPass et Forescout.
Les systèmes NAC s'appuyaient traditionnellement sur les adresses MAC pour le profilage des appareils, l'application des politiques et le suivi des sessions - un paradigme que la randomisation MAC a fondamentalement remis en cause.
Captive Portal
Une page web qui intercepte le trafic HTTP d'un utilisateur et nécessite une interaction (connexion, acceptation des conditions ou paiement) avant d'autoriser l'accès au réseau. Les Captive Portals utilisent généralement la mise en cache des adresses MAC pour reconnaître les utilisateurs de retour et éviter une nouvelle authentification.
La randomisation MAC rompt la fonctionnalité "Se souvenir de moi" des Captive Portals, car l'appareil qui revient présente une nouvelle adresse MAC qui ne correspond pas à la session mise en cache.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès au réseau basé sur les ports qui fournit un mécanisme d'authentification pour les appareils se connectant à un réseau local (LAN) ou sans fil (WLAN). Elle utilise le protocole d'authentification extensible (EAP) pour authentifier les utilisateurs ou les appareils auprès d'un serveur RADIUS, liant l'accès réseau à une identité vérifiée plutôt qu'à une adresse matérielle.
Le standard 802.1X est la principale solution architecturale face à la randomisation MAC pour les environnements d'entreprise, déplaçant l'authentification de la couche appareil vers la couche identité.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Un programme de certification de la Wi-Fi Alliance et la norme IEEE associée qui permettent aux appareils de découvrir, de sélectionner et de s'authentifier automatiquement auprès des réseaux WiFi à l'aide d'identifiants fournis par un fournisseur d'identité de confiance, sans aucune interaction de l'utilisateur ni redirection vers un Captive Portal.
Passpoint est la solution recommandée pour éliminer les Captive Portals dépendants de l'adresse MAC pour les populations de clients de passage dans l'hôtellerie, le commerce de détail et les lieux publics.
OpenRoaming
Une fédération de réseaux WiFi et de fournisseurs d'identité de la Wireless Broadband Alliance (WBA) qui permet aux appareils de se connecter de manière fluide et sécurisée aux réseaux participants dans le monde entier, en utilisant leurs identifiants cellulaires, d'entreprise ou de réseaux sociaux existants.
Purple agit en tant que fournisseur d'identité pour OpenRoaming sous la licence Purple Connect, permettant aux établissements de proposer un accès WiFi invité automatique et sécurisé tout en maintenant la visibilité des identités pour les analyses et la conformité.
Épuisement du pool DHCP
Une condition réseau dans laquelle un serveur DHCP a attribué toutes les adresses IP disponibles dans son pool configuré et ne peut pas traiter les nouvelles requêtes DHCP, empêchant ainsi les nouveaux clients d'obtenir une connectivité réseau.
Un symptôme opérationnel direct de la randomisation MAC dans les environnements à haute densité. Un seul appareil physique modifiant son adresse MAC peut consommer plusieurs baux IP, épuisant rapidement le pool disponible.
Liaison d'identité de couche 7
Le processus consistant à associer l'activité réseau, les données de session et les analyses à une identité d'utilisateur authentifié spécifique au niveau de la couche application (couche 7 du modèle OSI), plutôt que de s'appuyer sur des identifiants de la couche réseau tels que les adresses MAC (couche 2) ou les adresses IP (couche 3).
Essentielle pour des analyses WiFi précises, la journalisation des sessions conforme au GDPR et l'application fiable des politiques de contrôle d'accès au réseau (NAC) dans une architecture réseau post-randomisation MAC.
Adresse administrée localement (LAA)
Une adresse MAC dans laquelle le deuxième bit le moins significatif du premier octet (le bit « U/L ») est défini sur 1, indiquant que l'adresse a été attribuée par un logiciel plutôt que par le fabricant du matériel. Les adresses MAC randomisées sont toujours des adresses administrées localement.
Les ingénieurs réseau peuvent détecter les clients randomisés au niveau du serveur RADIUS ou DHCP en vérifiant le bit LAA. Les premiers octets de valeur 02, 06, 0A ou 0E indiquent une adresse administrée localement.
Exemples concrets
Une chaîne de vente au détail de 500 magasins subit un épuisement du pool DHCP pendant les heures de pointe du week-end. L'équipe réseau n'a pas constaté d'augmentation de la fréquentation, mais les journaux DHCP indiquent que la plage d'adresses du VLAN invité est systématiquement épuisée le samedi midi. La durée de bail actuelle est de 24 heures.
Étape 1 - Confirmer la cause racine : Analysez les journaux de baux DHCP et croisez-les avec les journaux d'association des AP. Recherchez plusieurs baux attribués au même appareil physique sur une fenêtre de 24 heures. Si un appareil apparaît avec 3 adresses MAC différentes ou plus au cours d'une seule journée, la rotation MAC est confirmée comme cause principale.
Étape 2 - Atténuation immédiate : Réduisez la durée de bail DHCP sur le VLAN invité de 24 heures à 2 heures. Cela permet de récupérer les adresses IP des clients de passage et des adresses MAC tournantes beaucoup plus rapidement. Élargissez également la taille du pool DHCP pour servir de zone tampon.
Étape 3 - Solution à moyen terme : Mettez en œuvre le provisionnement Passpoint via l'application de fidélité de la marque. Les clients réguliers qui installent l'application reçoivent un profil Passpoint qui les authentifie automatiquement sur l'802.1X, contournant ainsi le Captive Portal dépendant de l'adresse MAC. Leur session est désormais liée à leur identité de fidélité, et non à leur adresse MAC.
Étape 4 - Mettre à jour les politiques de NAC : Assurez-vous que les politiques d'attribution de VLAN et de limitation de débit font référence à l'attribut de nom d'utilisateur RADIUS, et non à l'adresse MAC. Cela garantit une application cohérente des politiques, quelle que soit la rotation des adresses MAC.
Un groupe hôtelier de 400 chambres reçoit des plaintes de clients qui doivent se connecter au WiFi de l'hôtel chaque jour de leur séjour, bien que le Captive Portal affiche une option « Se souvenir de cet appareil pendant 7 jours ». L'équipe informatique de l'hôtel a confirmé que le NAC est correctement configuré avec un cache de session de 7 jours.
Étape 1 - Diagnostiquer la rotation MAC : demandez à un client de vérifier ses paramètres iPhone ou Android pour le SSID spécifique de l'hôtel. Sur iOS, accédez à Réglages > WiFi > [SSID de l'hôtel] et vérifiez si "Adresse WiFi privée" est configuré sur "Rotative". Si activé, l'appareil change son adresse MAC quotidiennement, ce qui invalide le cache de session de 7 jours toutes les 24 heures.
Étape 2 - Communication client à court terme : mettez à jour l'écran d'accueil WiFi de l'hôtel et les documents en chambre pour expliquer aux clients comment configurer leur "Adresse WiFi privée" sur "Fixe" pour le SSID de l'hôtel. Il s'agit uniquement d'une mesure temporaire.
Étape 3 - Correction architecturale permanente : déployez une configuration Passpoint R2 sur les points d'accès de l'hôtel. Intégrez la plateforme Guest WiFi de Purple en tant que fournisseur d'identité. Les clients qui s'authentifient une première fois via le Captive Portal le premier jour reçoivent un profil Passpoint. Pour le reste de leur séjour - et lors de leurs prochaines visites - leur appareil se connecte automatiquement et de manière sécurisée, sans aucune interaction avec le portail.
Étape 4 - Valider avec la comptabilité RADIUS : confirmez que les journaux de comptabilité RADIUS enregistrent l'identité authentifiée du client (e-mail ou identifiant de fidélité) plutôt que la seule adresse MAC, afin de garantir un enregistrement des sessions conforme au GDPR.
Questions d'entraînement
Q1. Le directeur informatique d'un stade constate que sa plateforme d'analyse du WiFi invité signale 58 000 visiteurs uniques pendant un match, alors que la capacité vérifiée du stade est de 32 000 places. Le fournisseur de la solution d'analyse confirme que la plateforme compte les adresses MAC uniques. Quelle est la cause la plus probable et quel changement d'architecture est nécessaire pour obtenir un comptage précis des visiteurs ?
Conseil : Réfléchissez au nombre de fois qu'un seul appareil peut changer d'adresse MAC au cours d'un événement de 3 heures, et à quelle couche de la pile réseau la plateforme d'analyse effectue sa lecture.
Voir la réponse type
La plateforme d'analyse compte les adresses MAC uniques au niveau de la couche 2, et la randomisation MAC fait apparaître chaque appareil physique comme plusieurs visiteurs uniques à mesure qu'il modifie son adresse au cours de l'événement. Le chiffre de 58 000 représente probablement des événements de rotation de MAC plutôt que des personnes réelles. La correction architecturale consiste à migrer la plateforme d'analyse pour compter les identités authentifiées uniques au niveau de la couche 7 - plus précisément, les sessions d'authentification uniques du Captive Portal ou les enregistrements d'authentification RADIUS. Chaque session authentifiée est liée à une identité vérifiée (e-mail, numéro de téléphone ou connexion via les réseaux sociaux), qui ne change pas lorsque l'adresse MAC est modifiée. Cela permettra de produire un comptage de visiteurs précis et conforme au GDPR.
Q2. Vous êtes l'architecte réseau d'un grand groupement hospitalier mettant en œuvre une nouvelle solution de contrôle d'accès au réseau (NAC). Vous devez vous assurer que les appareils IoT médicaux (pompes à perfusion, systèmes de surveillance des patients) restent connectés de manière sécurisée à un VLAN clinique, tandis que les appareils des invités (patients et visiteurs) sont isolés sur un VLAN uniquement Internet. Le RSSI de l'établissement a signalé que le contournement de l'authentification MAC (MAB) est insuffisant pour la sécurité des appareils cliniques. Comment concevez-vous l'architecture d'authentification pour chaque catégorie d'appareil ?
Conseil : Distinguez les capacités d'authentification des appareils IoT médicaux sans interface utilisateur de celles des smartphones grand public. Déterminez quels appareils peuvent prendre en charge les certificats 802.1X et lesquels ne le peuvent pas.
Voir la réponse type
Pour les appareils IoT médicaux : Déployez 802.1X avec EAP-TLS (authentification basée sur les certificats) pour les appareils qui le prennent en charge. Pour les appareils plus anciens qui ne peuvent pas supporter 802.1X, utilisez MPSK (Multi Pre-Shared Key) avec une clé PSK unique par appareil, garantissant que chaque appareil est isolé même si une PSK est compromise. Maintenez un inventaire strict des appareils et fournissez les certificats ou les PSK via le système MDM/gestion des appareils. Attribuez le VLAN clinique via les attributs RADIUS lors de la réussite de l'authentification.
Pour les appareils invités (patients et visiteurs) : Partez du principe que toutes les adresses MAC sont aléatoires. Déployez un captive portal pour l'authentification initiale (validation par e-mail/SMS pour le consentement GDPR). Pour les invités de retour, intégrez avec la solution Passpoint/OpenRoaming de Purple pour permettre une reconnexion automatique lors des visites ultérieures. Attribuez tout le trafic des invités à un VLAN uniquement Internet sans accès aux réseaux cliniques, appliqué au niveau RADIUS par groupe d'utilisateurs, et non par adresse MAC.
Q3. Une marque de vente au détail de luxe souhaite mettre en œuvre une expérience WiFi fluide où les membres du programme de fidélité VIP se connectent automatiquement sans aucune interaction avec un portail lorsqu'ils entrent dans l'une des 80 boutiques phares de la marque à l'échelle mondiale. Étant donné que la randomisation MAC rend le caching de session basé sur la MAC peu fiable, quelle est l'approche architecturale la plus robuste, et quelles données la marque obtient-elle en conséquence ?
Conseil : Le caching MAC n'est pas un mécanisme viable pour des visites de retour fluides. Réfléchissez à l'identifiant persistant et non rotatif qui peut être utilisé à la place, et à la manière dont il est provisionné sur l'appareil.
Voir la réponse type
L'approche la plus robuste est Passpoint (Hotspot 2.0) provisionné via l'application de fidélité de la marque. Lorsqu'un membre VIP s'authentifie pour la première fois (via l'application ou un captive portal unique), la plateforme Purple Guest WiFi provisionne un profil Passpoint contenant des identifiants 802.1X liés à l'identité de fidélité du membre. Le profil est installé sur l'appareil et stocké de manière sécurisée. Lors des visites ultérieures dans l'un des 80 magasins, l'appareil découvre automatiquement l'SSID compatible Passpoint et s'authentifie en arrière-plan à l'aide des identifiants stockés - pas de portail, pas d'interaction, pas de dépendance à l'adresse MAC.
La marque y gagne : (1) des événements de connexion précis et liés à l'identité pour chaque visite en magasin, permettant une attribution précise de la fréquentation à des membres de fidélité spécifiques ; (2) des données de temps de présence et de fréquence de visite associées à des identités vérifiées pour enrichir le CRM ; (3) une piste d'audit conforme au GDPR reliant l'accès au réseau au consentement explicite recueilli lors de l'inscription initiale ; et (4) la possibilité de déclencher des messages marketing personnalisés en temps réel basés sur la présence en magasin, en utilisant la plateforme WiFi Analytics.
Continuer la lecture de cette série
PPSK WPA3 : comparaison des fonctionnalités et des modèles de déploiement
Ce guide de référence technique compare le PPSK et le WPA3-SAE, en expliquant leurs différences architecturales et leurs modèles de déploiement pour les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux promoteurs immobiliers pour mettre en œuvre des réseaux WiFi sécurisés et isolés grâce aux solutions basées sur l'identité de Purple.
Gestion de la bande passante pour le WiFi du personnel : lissage, QoS et réduction du trafic
Ce guide détaille les méthodes pratiques pour gérer la bande passante du WiFi du personnel dans les établissements d'entreprise. Il aborde le lissage du trafic, la mise en œuvre de la QoS et la manière dont le déploiement de Purple Shield réduit la charge réseau sans nécessiter de mise à niveau de l'infrastructure.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.