
O Impacto da Randomização de MAC no NAC e Como Superá-lo
Este guia fornece uma referência técnica aprofundada sobre o impacto da randomização de endereços MAC nos sistemas de Network Access Control (NAC) e arquiteturas de WiFi para visitantes. Ele explica a mecânica da rotação de MAC periódica e por rede no iOS, Android e Windows, e detalha as falhas em cascata que isso causa - desde a fadiga do Captive Portal e exaustão de DHCP até a quebra de aplicação de políticas e análises imprecisas. Líderes de TI e arquitetos de rede encontrarão estratégias práticas e neutras de fornecedor para migrar da autenticação centrada no dispositivo para a centrada na identidade usando IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming, com orientações concretas de implementação para os setores de hotelaria, varejo, saúde e setor público.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
A randomização de endereços MAC - que agora é o comportamento padrão no iOS 14+, Android 10+ e Windows 11 - quebrou fundamentalmente o modelo de autenticação centrado no dispositivo no qual os sistemas NAC empresariais confiaram por duas décadas. Quando um dispositivo rotaciona seu endereço MAC, a rede o trata como um cliente completamente novo. As consequências são imediatas e operacionais: os Captive Portals forçam os visitantes que retornam a se autenticarem novamente, os escopos de DHCP são esgotados em ambientes de alta densidade, as políticas de NAC falham ao serem aplicadas e as plataformas de análise relatam números de visitantes fortemente inflados.
Para líderes de TI que gerenciam propriedades de Hospitality, redes de Retail, campi de Healthcare ou hubs de Transport, este não é um risco teórico - é um problema operacional ativo que afeta a satisfação do visitante, a postura de segurança e a qualidade dos dados de marketing.
A solução é arquitetônica, não cosmética. As redes devem migrar da autenticação de identificadores de hardware (endereços MAC) para a autenticação de identidade de usuário verificada via IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming. Este guia fornece a profundidade técnica e o roteiro de implementação para realizar essa transição neste trimestre.
Detalhamento Técnico: Como Funciona a Randomização de MAC
A randomização de MAC não é um padrão monolítico. Sua implementação varia significativamente entre os ecossistemas de dispositivos, criando desafios imprevisíveis e complexos para engenheiros de rede.
Como os Sistemas Operacionais Lido com a Randomização
Os sistemas operacionais modernos implementam a randomização de MAC em dois modos distintos, ambos os quais interrompem as arquiteturas legadas de NAC:
Randomização por rede (comportamento padrão): O dispositivo gera um endereço MAC exclusivo e administrado localmente para cada SSID ao qual se conecta. Esse endereço é derivado de um hash do SSID e de uma semente específica do dispositivo, o que significa que ele permanece estático para aquela rede específica, mas é totalmente diferente do MAC de hardware. Este é o padrão no iOS 14+, Android 10+ e Windows 11.
Rotação periódica (modo de privacidade aprimorado): Recursos como o 'Endereço WiFi Privado' da Apple (iOS 15+) e o 'Usar MAC randomizado' do Android com proteção avançada contra rastreamento rotacionam o endereço MAC randomizado para um determinado SSID em uma programação diária ou semanal, ou após um período configurável de inatividade. Este é o modo mais disruptivo para ambientes corporativos.
Além disso, os dispositivos usam MACs randomizados durante a varredura ativa (solicitações de probe) - antes de qualquer associação ocorrer. Isso significa que as ferramentas de análise passiva que rastreiam solicitações de probe também não conseguem contar dispositivos exclusivos de maneira confiável.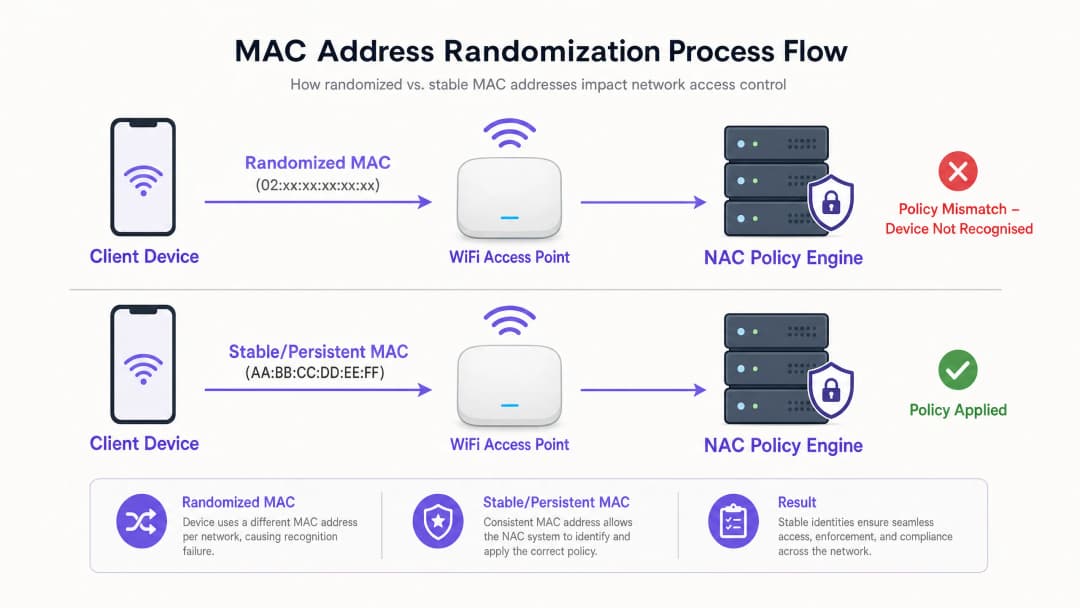
A Cascata de Falhas na Infraestrutura de Rede
Quando um dispositivo rotaciona seu endereço MAC, a rede o trata como um cliente completamente novo. Esse único evento desencadeia uma cascata de falhas de arquitetura em várias camadas de rede:
| Modo de Falha | Causa Técnica | Impacto nos Negócios |
|---|---|---|
| Fadiga do Captive Portal | Cache de sessão do NAC baseado em MAC; a rotação invalida a entrada do cache | Visitantes que retornam são forçados a se autenticar novamente; aumento nos chamados de suporte |
| Exaustão de Escopo DHCP | Cada novo MAC obtém uma nova concessão de IP; as concessões antigas não são liberadas até que o TTL expire | Novos dispositivos impossibilitados de obter endereços IP; interrupções de rede para visitantes |
| Incompatibilidade de Política de NAC | Políticas (VLAN, limites de taxa, ACLs) são vinculadas ao MAC; o novo MAC não possui política | Burla dos controles de segurança; visitantes podem acessar a VLAN incorreta |
| Inflação de Dados Analíticos | Análise de dados baseada em MAC de Camada 2; um único dispositivo aparece como vários visitantes únicos | Dados de fluxo de pessoas imprecisos; decisões de marketing baseadas em métricas falsas |
| Perda de Continuidade de Sessão | Roaming de AP e balanceamento de carga dependem do MAC para transferência de sessão | Experiência de roaming degradada; quedas de conexão durante o deslocamento |
Referência do Padrão IEEE
O bit de endereço administrado localmente (o segundo bit menos significativo do primeiro octeto) é definido como 1 em MACs randomizados, distinguindo-os de endereços de hardware globalmente exclusivos. Um MAC que começa com 02:, 06:, 0A:, ou 0E: no primeiro octeto é definitivamente um endereço administrado localmente (potencialmente randomizado). Engenheiros de rede podem usar isso para detectar clientes randomizados no nível do servidor RADIUS ou DHCP, embora a detecção por si só não resolva o problema de autenticação.
Para obter mais contexto sobre o ambiente de RF em que esses dispositivos operam, consulte nosso guia sobre WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
-
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação: Migrando para uma Arquitetura Centrada em Identidade
A única solução permanente para a randomização de MAC é desacoplar completamente a autenticação e a aplicação de políticas dos identificadores de hardware. O roteiro de implementação de três etapas a seguir fornece um caminho neutro em relação ao fornecedor para uma rede centrada em identidade.
Etapa 1: Mitigação Imediata (Semanas 1 a 2)
Antes de iniciar uma migração completa de arquitetura, implemente estas medidas táticas de mitigação para estabilizar o ambiente:
- Reduzir os tempos de concessão de DHCP: Nas VLANs de visitantes, reduza a duração da concessão das habituais 24 horas para 1 a 4 horas. Isso recupera rapidamente os endereços IP de dispositivos transitórios e evita a exaustão do escopo. Em locais de alta rotatividade, como estádios ou centros de convenções, considere concessões de apenas 30 minutos.
- Expanda o tamanho dos pools DHCP: Expanda os escopos de DHCP de convidados como uma solução temporária para acomodar a maior demanda causada pela rotação de MACs.
- Atualize os scripts do suporte: Instrua a equipe de suporte para que, ao solucionar problemas de conexão de convidados, solicitem o MAC aleatório atual do dispositivo para aquele SSID específico (encontrado nos detalhes da rede WiFi), em vez do MAC de hardware localizado nas configurações gerais do dispositivo.
Passo 2: Implante o IEEE 802.1X para Usuários Conhecidos (Meses 1 a 3)
O IEEE 802.1X é a base do acesso à rede centrado em identidade. Em vez de autenticar um dispositivo por seu MAC, a rede autentica o usuário por meio de credenciais, certificados ou identidade tokenizada através de uma troca EAP (Extensible Authentication Protocol) com o servidor RADIUS.
Principais Passos de Configuração:
- Implante um servidor RADIUS (por exemplo, FreeRADIUS, Cisco ISE, Aruba ClearPass) integrado ao seu diretório de identidade (Active Directory, LDAP ou IdP em nuvem).
- Crie um SSID WPA3-Enterprise dedicado para usuários conhecidos (equipe, convidados registrados, membros do programa de fidelidade).
- Forneça credenciais 802.1X por meio de uma solução de Gerenciamento de Dispositivos Móveis (MDM) para dispositivos corporativos, ou por meio de um portal de autoatendimento para BYOD e convidados registrados.
- Atualize as políticas de NAC para impor atribuições de VLAN, ACLs e limites de taxa com base em atributos RADIUS (por exemplo,
Tunnel-Private-Group-IDpara atribuição de VLAN) em vez de endereços MAC.
Passo 3: Implemente Passpoint e OpenRoaming para Convidados Transitórios (Meses 3 a 6)
Para convidados transitórios - hóspedes de hotéis, clientes do varejo, frequentadores de estádios - gerenciar credenciais 802.1X individuais não é prático. O Passpoint (Hotspot 2.0 / IEEE 802.11u) resolve isso ao permitir uma autenticação contínua, automática e criptografada, sem a necessidade de um Captive Portal.
O Passpoint permite que um dispositivo descubra automaticamente uma rede compatível e se autentique usando credenciais fornecidas por um Provedor de Identidade (IdP) confiável. O usuário nunca visualiza uma página de login.
O papel da Purple como Provedor de Identidade: A plataforma Purple's Guest WiFi atua como um Provedor de Identidade gratuito para serviços como OpenRoaming sob a licença Connect. Assim que um convidado se autentica por meio de um Captive Portal desenvolvido pela Purple ou por um aplicativo de fidelidade em um local, a Purple fornece as credenciais Passpoint. Em visitas subsequentes a qualquer local habilitado para OpenRoaming na federação, o dispositivo se conecta de forma automática e segura - a identidade do usuário é verificada na Camada 7, independentemente do seu endereço MAC.
Essa arquitetura também alimenta diretamente a plataforma WiFi Analytics, onde a contagem de visitantes, tempo de permanência e taxas de retorno são calculados a partir de identidades verificadas, e não de endereços MAC efêmeros.

Melhores Práticas para Implantação Corporativa
As seguintes melhores práticas neutras de fornecedor se aplicam a todas as escalas de implantação:
Desacople políticas de endereços MAC: Audite cada política de NAC em seu ambiente. Qualquer política que faça referência a um endereço MAC específico ou grupo de dispositivos baseado em MAC deve ser migrada para referenciar atributos de identidade de usuário (nome de usuário RADIUS, grupo do Active Directory, CN do certificado). Este é um pré-requisito não negociável para uma rede resiliente à randomização de MAC.
Segmente dispositivos IoT separadamente: A maioria dos dispositivos IoT corporativos (leitores de controle de acesso, controladores HVAC, sinalização digital) não implementa a randomização de MAC. No entanto, eles devem ser segregados em uma VLAN dedicada usando MPSK ou autenticação baseada em certificado em vez de MAC Authentication Bypass (MAB), que permanece vulnerável a spoofing. Para uma análise detalhada deste tópico, consulte o nosso guia sobre Como Gerenciar a Segurança de Dispositivos IoT com NAC e MPSK (também disponível em espanhol: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
Adote o WPA3 como base: O WPA3-Personal (SAE) e o WPA3-Enterprise oferecem segurança significativamente mais forte do que o WPA2 e são necessários para implantações Passpoint R3. Certifique-se de que o firmware do seu ponto de acesso e os suplicantes do cliente suportam WPA3 antes de iniciar o Passo 3.
Valide os registros de conformidade: Sob o GDPR e PCI-DSS, você deve ser capaz de associar a atividade de rede a um usuário ou dispositivo específico. Sistemas de registro baseados em MAC não são mais suficientes. Certifique-se de que sua infraestrutura de SIEM e logs capture identidades de usuários autenticados a partir de registros de contabilidade RADIUS em vez de apenas endereços MAC de logs de DHCP.
Para contexto sobre decisões de rede corporativa relacionadas, consulte nosso guia sobre SD-WAN vs MPLS: O Guia de Rede Corporativa de 2026 e nossa cartilha sobre BLE Low Energy Explicado para Empresas.
Solução de Problemas e Mitigação de Riscos
Modos de Falha Comuns e Resoluções
Sintoma: Pool de DHCP esgotado durante horários de pico, apesar do fluxo normal de pessoas. Diagnóstico: Inspecione os logs de concessão de DHCP para verificar se há várias concessões atribuídas ao mesmo dispositivo físico (identificável pela correlação com logs de associação de AP). Se um único dispositivo consumiu 3 ou mais concessões em 24 horas, a rotação de MAC está confirmada. Resolução: Reduza os tempos de concessão (lease times) imediatamente. Implemente o Passo 2 (802.1X) para estabilizar a identidade de usuários de alta frequência.
Sintoma: Visitantes recorrentes redirecionados repetidamente para o Captive Portal. Diagnóstico: O cache de sessão do NAC é baseado no MAC. Confirme verificando se o MAC atual do visitante corresponde ao MAC armazenado em cache de sua sessão anterior. Resolução: Implemente Passpoint para visitantes recorrentes por meio de um aplicativo de fidelidade ou provisionamento de perfil. Esta é a única solução permanente.
Sintoma: Painel de análise relatando contagens de visitantes únicos 3 vezes maiores do que o esperado. Diagnóstico: A plataforma de análise está contando endereços MAC exclusivos em vez de sessões autenticadas exclusivas. Resolução: Migre as análises para depender de dados de identidade de Camada 7 dos logs de autenticação do Captive Portal ou da contabilidade RADIUS. Abandone completamente a contagem de visitantes baseada em MAC.
Sintoma: O dispositivo IoT perde a atribuição de VLAN após aparentemente se reconectar. Diagnóstico: Confirme se o firmware do dispositivo IoT implementa a randomização de MAC (raro, mas presente em alguns dispositivos IoT de nível de consumidor implantados em ambientes corporativos). Resolução: Migre a autenticação IoT para MPSK ou 802.1X baseado em certificado. Não dependa de MAB para qualquer dispositivo que implemente a randomização.
ROI e Impacto nos Negócios
Abordar a randomização de MAC não é um centro de custo - é um facilitador de receita e conformidade.
Redução de Custos Operacionais: A eliminação de chamados de suporte relacionados a Captive Portals gera economia imediata. Para uma grande rede de hotéis com 200 propriedades, reduzir as chamadas de suporte de WiFi de hóspedes em até 30% pode diminuir os custos anuais de suporte técnico em dezenas de milhares de libras.
Qualidade dos Dados de Marketing: Análises de visitantes precisas e baseadas em identidade melhoram diretamente o ROI das campanhas de marketing. Quando os dados de fluxo de pessoas são baseados em identidades verificadas em vez de MACs rotativos, os cálculos de taxa de conversão, a análise de tempo de permanência e a atribuição de visitas de retorno tornam-se insumos confiáveis para as decisões de negócios.
Garantia de Conformidade: O GDPR exige que o processamento de dados esteja vinculado a indivíduos identificáveis com o consentimento adequado. Um sistema baseado em MAC não pode vincular de forma confiável a atividade de rede a um indivíduo específico. Um sistema centrado em identidade com autenticação verificada fornece a trilha de auditoria necessária para a conformidade com o GDPR e o registro de segmentação de rede PCI-DSS.
Experiência do Hóspede e Receita: No setor de hospitalidade, uma conexão WiFi automática e sem atritos (via Passpoint) está se tornando rapidamente um diferencial competitivo. Hotéis e locais que eliminam Captive Portals para hóspedes que retornam relatam aumentos significativos nas pontuações de satisfação dos hóspedes e tempos de permanência mais longos - ambos correlacionados com maior receita auxiliar por visita.
Definições principais
Randomização de Endereço MAC
Um recurso de privacidade em sistemas operacionais modernos (iOS 14+, Android 10+, Windows 11) no qual um dispositivo gera um endereço MAC temporário, administrado localmente, em vez de usar seu endereço de hardware integrado ao conectar-se ou buscar redes WiFi. O endereço randomizado pode ser por rede (estável para um determinado SSID) ou rotacionado periodicamente.
As equipes de TI encontram isso quando os dispositivos não conseguem ignorar os portais cativos em visitas de retorno, quando as plataformas de análise relatam contagens infladas de visitantes únicos ou quando os escopos de DHCP se esgotam inesperadamente em ambientes de alta densidade.
Controle de Acesso à Rede (NAC)
Uma estrutura de segurança e tecnologia associada que impõe políticas em dispositivos que tentam acessar uma rede, determinando o nível de acesso concedido com base na identidade do dispositivo, postura (estado de conformidade) e credenciais do usuário. As plataformas NAC comuns incluem Cisco ISE, Aruba ClearPass e Forescout.
Os sistemas NAC tradicionalmente dependiam de endereços MAC para perfil de dispositivos, aplicação de políticas e rastreamento de sessões - um paradigma que a randomização de MAC minou fundamentalmente.
Captive Portal
Uma página web que intercepta o tráfego HTTP de um usuário e exige interação (login, aceitação de termos ou pagamento) antes de conceder acesso à rede. Os portais cativos normalmente usam cache de endereço MAC para reconhecer usuários que retornam e ignorar a reautenticação.
A randomização de MAC quebra a funcionalidade "Lembrar de Mim" dos portais cativos, pois o dispositivo que retorna apresenta um novo endereço MAC que não corresponde à sessão em cache.
IEEE 802.1X
Um padrão IEEE para Controle de Acesso à Rede baseado em porta que fornece um mecanismo de autenticação para dispositivos que se conectam a uma LAN ou WLAN. Ele usa o Extensible Authentication Protocol (EAP) para autenticar usuários ou dispositivos em um servidor RADIUS, vinculando o acesso à rede a uma identidade verificada em vez de a um endereço de hardware.
O 802.1X é a principal solução arquitetônica para a randomização de MAC em ambientes corporativos, transferindo a autenticação da camada de dispositivo para a camada de identidade.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Um programa de certificação da Wi-Fi Alliance e padrão IEEE associado que permite que dispositivos descubram, selecionem e se autentiquem automaticamente em redes WiFi usando credenciais fornecidas por um Provedor de Identidade confiável, sem interação do usuário ou redirecionamento para Captive Portal.
O Passpoint é a solução recomendada para eliminar portais cativos dependentes de MAC para populações de hóspedes transitórios em hotelaria, varejo e locais públicos.
OpenRoaming
Uma federação da Wireless Broadband Alliance (WBA) de redes WiFi e provedores de identidade que permite que dispositivos se conectem de forma contínua e segura a redes participantes globalmente, usando suas credenciais de celular, corporativas ou de redes sociais existentes.
A Purple atua como provedora de identidade para o OpenRoaming sob a licença Connect, permitindo que os locais ofereçam acesso automático e seguro à WiFi de visitantes, mantendo a visibilidade da identidade para fins de análise e conformidade.
Esgotamento de Escopo DHCP
Uma condição de rede em que um servidor DHCP atribuiu todos os endereços IP disponíveis em seu pool configurado e não pode atender a novas solicitações DHCP, fazendo com que novos clientes não consigam obter conectividade de rede.
Um sintoma operacional direto da randomização de MAC em ambientes de alta densidade. Um único dispositivo físico rotacionando seu endereço MAC pode consumir várias concessões de IP, esgotando rapidamente o pool disponível.
Vinculação de Identidade na Camada 7
O processo de associar a atividade de rede, os dados de sessão e as análises a uma identidade de usuário autenticada específica na camada de aplicação (Camada 7 do modelo OSI), em vez de depender de identificadores de camada de rede, como endereços MAC (Camada 2) ou endereços IP (Camada 3).
Essencial para análises de WiFi precisas, registro de sessão em conformidade com a GDPR e aplicação confiável de políticas de NAC em uma arquitetura de rede pós randomização de MAC.
Endereço Administrado Localmente (LAA)
Um endereço MAC no qual o segundo bit menos significativo do primeiro octeto (o bit 'U/L') é definido como 1, indicando que o endereço foi atribuído por software e não pelo fabricante do hardware. Os endereços MAC randomizados são sempre endereços administrados localmente.
Engenheiros de rede podem detectar clientes randomizados no servidor RADIUS ou DHCP verificando o bit LAA. Primeiros octetos de 02, 06, 0A ou 0E indicam um endereço administrado localmente.
Exemplos práticos
Uma rede de varejo com 500 lojas está enfrentando exaustão do pool de DHCP durante as horas de pico de vendas no fim de semana. A equipe de rede não registrou aumento no fluxo de pessoas, mas os logs de DHCP mostram que o escopo da VLAN de visitantes fica consistentemente esgotado ao meio-dia aos sábados. O tempo de concessão (lease time) atual é de 24 horas.
Etapa 1 - Confirmar a causa raiz: Colete os logs de concessão de DHCP e faça o cruzamento com os logs de associação de AP. Procure por múltiplas concessões atribuídas ao mesmo dispositivo físico dentro de uma janela de 24 horas. Se um dispositivo aparecer com 3 ou mais endereços MAC diferentes em um único dia, a rotação de MAC é confirmada como o principal fator.
Etapa 2 - Mitigação imediata: Reduza os tempos de concessão de DHCP na VLAN de visitantes de 24 horas para 2 horas. Isso recupera os endereços IP de compradores transitórios e MACs rotativos de forma significativamente mais rápida. Além disso, expanda o tamanho do pool de DHCP como uma margem de segurança.
Etapa 3 - Solução de médio prazo: Implemente o provisionamento de Passpoint por meio do aplicativo de fidelidade da marca. Os compradores frequentes que instalam o aplicativo recebem um perfil Passpoint que os autentica automaticamente no 802.1X, ignorando o Captive Portal dependente de MAC. A sessão deles agora está vinculada à sua identidade de fidelidade, não ao seu MAC.
Etapa 4 - Atualizar as políticas de NAC: Garanta que a atribuição de VLAN e as políticas de limitação de taxa façam referência ao atributo de nome de usuário do RADIUS, e não ao endereço MAC. Isso garante a aplicação consistente de políticas, independentemente da rotação de MAC.
Um grupo hoteleiro de 400 quartos está recebendo reclamações de hóspedes que precisam fazer login no WiFi do hotel todos os dias de sua estadia, apesar de o Captive Portal exibir uma opção 'Lembrar deste dispositivo por 7 dias'. A equipe de TI do hotel confirmou que o NAC está configurado corretamente com um cache de sessão de 7 dias.
Passo 1 - Diagnosticar a rotação de MAC: Peça para um hóspede verificar as configurações do iPhone ou Android para o SSID específico do hotel. No iOS, navegue até Ajustes > WiFi > [SSID do Hotel] e verifique se a opção "Endereço de WiFi Privado" está configurada como "Rotativo". Se estiver ativada, o dispositivo rotacionará o MAC diariamente, invalidando o cache de sessão de 7 dias a cada 24 horas.
Passo 2 - Comunicação temporária com o hóspede: Atualize a tela de boas-vindas do WiFi do hotel e os materiais informativos nos quartos para instruir os hóspedes sobre como configurar o Endereço de WiFi Privado como "Fixo" para o SSID do hotel. Esta é apenas uma medida paliativa.
Passo 3 - Correção arquitetônica permanente: Implante uma configuração Passpoint R2 nos pontos de acesso do hotel. Integre com a plataforma Purple como Provedor de Identidade. Os hóspedes que se autenticarem uma vez via Captive Portal no primeiro dia receberão um perfil Passpoint. Pelo restante da estadia - e em visitas futuras - seus dispositivos se conectarão automática e seguramente sem qualquer interação com o portal.
Passo 4 - Validar com a bilhetagem RADIUS: Confirme se os logs de bilhetagem RADIUS estão capturando a identidade autenticada do hóspede (e-mail ou ID de fidelidade) em vez de apenas o endereço MAC, garantindo um registro de sessão em conformidade com o GDPR.
Questões práticas
Q1. O diretor de TI de um estádio percebe que sua plataforma de análise de WiFi de visitantes está relatando 58.000 visitantes únicos durante uma partida, mas a capacidade máxima verificada do estádio é de 32.000. O fornecedor de análise confirma que a plataforma conta endereços MAC únicos. Qual é a causa mais provável e qual mudança de arquitetura é necessária para produzir contagens precisas de visitantes?
Dica: Considere quantas vezes o endereço MAC de um único dispositivo pode rotacionar durante um evento de 3 horas e de qual camada da pilha de rede a plataforma de análise está lendo os dados.
Ver resposta modelo
A plataforma de análise está contando endereços MAC únicos na Camada 2, e a randomização de MAC está fazendo com que cada dispositivo físico pareça múltiplos visitantes únicos à medida que rotaciona seu endereço durante o evento. O número de 58.000 provavelmente representa eventos de rotação de MAC, e não indivíduos reais. A correção arquitetônica é migrar a plataforma de análise para contar identidades autenticadas únicas na Camada 7 - especificamente, sessões exclusivas de autenticação de Captive Portal ou registros de contabilidade RADIUS. Cada sessão autenticada é vinculada a uma identidade verificada (e-mail, número de telefone ou login social), que não muda quando o MAC rotaciona. Isso produzirá uma contagem de visitantes precisa e em conformidade com a GDPR.
Q2. Você é o arquiteto de rede de um grande trust do NHS implantando uma nova solução de NAC. Você precisa garantir que os dispositivos IoT médicos (bombas de infusão, sistemas de monitoramento de pacientes) permaneçam conectados com segurança a uma VLAN clínica, enquanto os dispositivos de visitantes (pacientes e acompanhantes) fiquem isolados em uma VLAN apenas de internet. O CISO do trust sinalizou que o MAC Authentication Bypass (MAB) é insuficiente para a segurança dos dispositivos clínicos. Como você projeta a arquitetura de autenticação para cada classe de dispositivo?
Dica: Diferencie os recursos de autenticação de dispositivos IoT médicos headless em relação a smartphones de consumidores. Considere quais dispositivos podem suportar certificados 802.1X e quais não podem.
Ver resposta modelo
Para dispositivos IoT médicos: Implante 802.1X com EAP-TLS (autenticação baseada em certificado) para dispositivos compatíveis. Para dispositivos legados que não suportam 802.1X, use MPSK (Multi Pre-Shared Key) com uma PSK exclusiva por dispositivo, garantindo o isolamento de cada aparelho mesmo que uma PSK seja comprometida. Mantenha um inventário rigoroso de dispositivos e forneça certificados ou PSKs via sistema de MDM ou gerenciamento de dispositivos. Atribua a VLAN clínica via atributos RADIUS após a autenticação bem-sucedida.
Para dispositivos de visitantes (pacientes e acompanhantes): Considere que todos os MACs são aleatórios. Implante um Captive Portal para a autenticação inicial (verificação por e-mail ou SMS para consentimento de GDPR). Para visitantes recorrentes, integre com o Passpoint ou OpenRoaming do Purple para permitir a reconexão automática em visitas subsequentes. Atribua todo o tráfego de visitantes a uma VLAN exclusiva de internet sem acesso às redes clínicas, aplicada no nível do RADIUS por grupo de usuários, e não por endereço MAC.
Q3. Uma marca de varejo de luxo deseja implementar uma experiência de WiFi "sem atrito" onde os membros VIP do programa de fidelidade se conectem automaticamente, sem qualquer interação com o portal, ao entrarem em qualquer uma das 80 lojas emblemáticas da marca globalmente. Dado que a randomização de MAC torna o cache de sessão baseado em MAC não confiável, qual é a abordagem de arquitetura mais robusta e quais dados a marca obtém como resultado?
Dica: O cache de MAC não é um mecanismo viável para visitas recorrentes sem atrito. Considere qual identificador persistente e não rotativo pode ser usado em vez disso, e como ele é provisionado no dispositivo.
Ver resposta modelo
A abordagem mais robusta é o Passpoint (Hotspot 2.0) provisionado por meio do aplicativo de fidelidade da marca. Quando um membro VIP se autentica pela primeira vez (pelo aplicativo ou por um Captive Portal de uso único), a plataforma Purple Guest WiFi provisiona um perfil Passpoint contendo credenciais 802.1X vinculadas à identidade de fidelidade do membro. O perfil é instalado no dispositivo e armazenado de forma segura. Nas visitas seguintes a qualquer uma das 80 lojas, o dispositivo descobre automaticamente o SSID habilitado para Passpoint e se autentica em segundo plano usando as credenciais armazenadas - sem portal, sem interação, sem dependência de MAC.
A marca obtém: (1) eventos de conexão precisos e vinculados à identidade para cada visita à loja, permitindo a atribuição exata de fluxo de clientes a membros específicos do programa de fidelidade; (2) dados de tempo de permanência e frequência de visitas vinculados a identidades verificadas para enriquecimento do CRM; (3) uma trilha de auditoria em conformidade com a GDPR que vincula o acesso à rede ao consentimento explícito capturado durante a integração inicial; e (4) a capacidade de disparar mensagens de marketing personalizadas em tempo real com base na presença em loja, usando a plataforma WiFi Analytics.
Continue a ler esta série
PPSK wpa3: comparando recursos e modelos de implantação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando suas diferenças de arquitetura e modelos de implantação para ambientes multi-tenant. Ele fornece orientações práticas para gerentes de TI e desenvolvedores imobiliários sobre como obter redes WiFi seguras e isoladas usando as soluções baseadas em identidade da Purple.
Gerenciamento de Largura de Banda para WiFi de Funcionários: Modelagem, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerenciar a largura de banda do WiFi de funcionários em locais corporativos. Ele aborda a modelagem de tráfego, a implementação de QoS e como a implantação do Purple Shield reduz a carga da rede sem a necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica definitivo explica como as equipes de TI podem eliminar a degradação de desempenho do WiFi causada pela sobrecarga de beacons de SSID, colapsando múltiplas redes dedicadas em um único SSID usando PSK por dispositivo (xPSK). O guia abrange o cenário de fornecedores entre Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, integração de IoT e conformidade com PCI DSS. Operadores de locais em hospitalidade, varejo, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.