
Qu'est-ce qu'un suppliant 802.1X ? Types de clients et configuration des appareils
Ce guide explique le rôle du suppliant 802.1X dans l'authentification WiFi d'entreprise. Il couvre l'architecture technique, compare les suppliants natifs des OS avec les clients tiers, et fournit des conseils de configuration pratiques pour les équipes informatiques qui déploient EAP-TLS et PEAP.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →

Résumé exécutif
Lorsqu'un appareil se connecte à un réseau d'entreprise, le supplicant 802.1X est le composant logiciel chargé de prouver son identité. Pour les responsables informatiques et les architectes réseau des grands sites, comprendre le fonctionnement du supplicant est essentiel pour sécuriser l'accès au réseau sans générer de tickets d'assistance. Ce guide démystifie l'agent côté appareil dans l'authentification IEEE 802.1X, en comparant les capacités natives du système d'exploitation avec les logiciels de supplicant tiers. Nous examinerons comment configurer les supplicants pour EAP-TLS et PEAP-MSCHAPv2, explorerons des scénarios de déploiement réels dans l'hôtellerie et le commerce de détail, et détaillerons comment une configuration correcte du supplicant s'intègre aux réseaux basés sur l'identité pour optimiser l'accès. Que vous gériez un hôtel de 200 chambres ou un site actif de plus de 80 000 places, une configuration correcte du supplicant est la clé de voûte de la création d'un réseau WiFi sécurisé et fiable.
Analyse technique approfondie
La norme IEEE 802.1X définit le contrôle d'accès réseau basé sur les ports. Elle repose sur un principe simple : bloquer tout le trafic à la périphérie du réseau jusqu'à ce qu'un appareil prouve son identité. Le supplicant est le participant côté client à ce processus.
Les trois composants de 802.1X
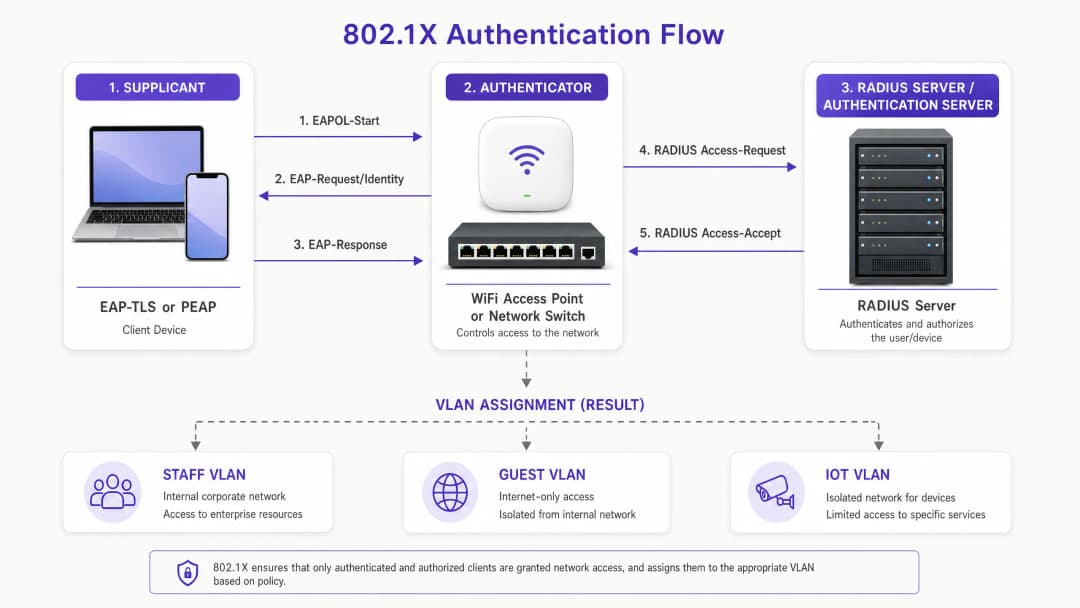
L'authentification requiert trois entités distinctes :
- Supplicant : L'appareil client (ordinateur portable, smartphone ou tablette) qui demande l'accès au réseau.
- Authentificateur : L'appareil d'accès réseau, tel qu'un point d'accès Cisco Meraki, HPE Aruba, Ruckus ou Juniper Mist.
- Serveur d'authentification : Le serveur RADIUS qui valide les identifiants par rapport à un fournisseur d'identité comme Microsoft Entra ID ou Okta.
Avant l'authentification, le port de l'authentificateur est dans un état non autorisé, ne permettant que le trafic EAPOL (Extensible Authentication Protocol over LAN). Le supplicant lance le processus avec une trame EAPOL-Start. L'authentificateur demande l'identité, et le supplicant répond. Cette identité est transmise au serveur RADIUS, qui détermine la méthode EAP à utiliser. Une fois la validation réussie, le serveur RADIUS envoie un message Access-Accept, le port passe à un état autorisé et l'appareil est généralement attribué à un VLAN spécifique.
Méthodes EAP : Le langage du supplicant
Le supplicant et le serveur RADIUS doivent s'accorder sur une méthode EAP (Extensible Authentication Protocol). Le choix de la méthode EAP dicte le niveau de sécurité et la charge de configuration imposée au supplicant.
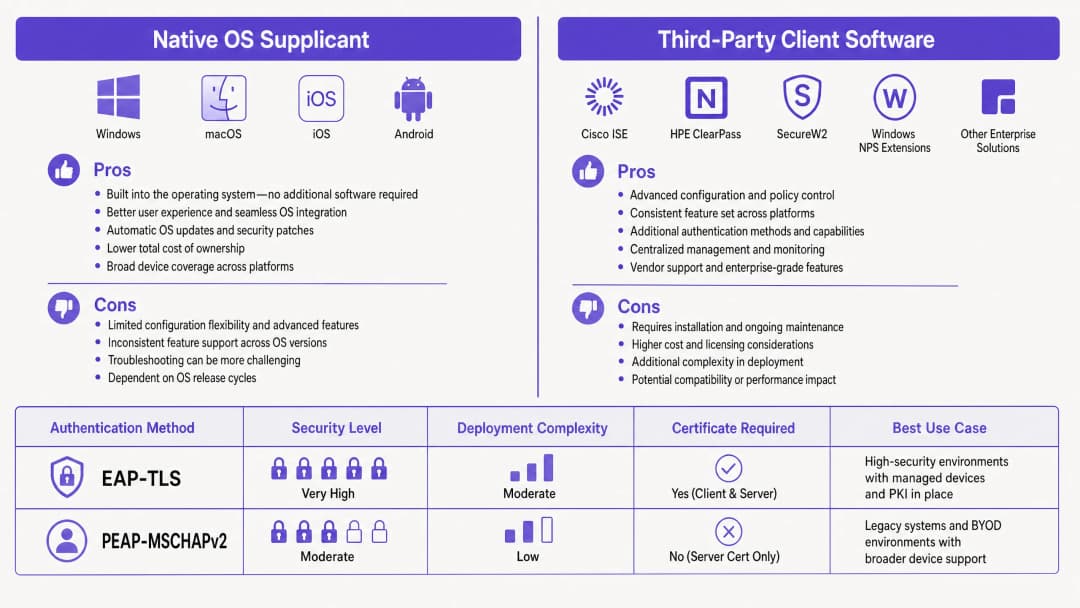
EAP-TLS (Transport Layer Security) EAP-TLS requiert une authentification mutuelle basée sur des certificats. Le supplicant fournit un certificat client pour prouver son identité, et le serveur RADIUS fournit un certificat serveur pour prouver la légitimité du réseau. Cette méthode sans mot de passe élimine le vol d'identifiants et est requise par des cadres de sécurité stricts tels que NIST SP 800-171. Le supplicant doit être configuré pour faire confiance à l'Autorité de Certification (CA) émettrice et posséder un certificat client valide.
PEAP (Protected EAP) Dans les scénarios où une infrastructure à clés publiques (PKI) complète n'est pas réalisable, PEAP est largement utilisé. Il encapsule une méthode d'authentification interne (généralement MSCHAPv2) dans un tunnel sécurisé TLS. Le serveur RADIUS fournit un certificat, mais le supplicant n'a qu'à fournir un nom d'utilisateur et un mot de passe. Bien que PEAP soit plus facile à déployer, il est très vulnérable à la collecte d'identifiants si le supplicant n'est pas strictement configuré pour valider le certificat du serveur.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Lors du déploiement de 802.1X, les équipes informatiques doivent choisir entre l'utilisation du supplicant natif intégré au système d'exploitation ou le déploiement d'un logiciel supplicant tiers.
Supplicants natifs de l'OS
Chaque système d'exploitation moderne comprend un supplicant 802.1X natif. Windows utilise les services Wired AutoConfig et WLAN AutoConfig. Les appareils Apple utilisent les profils réseau. Android intègre cela dans ses paramètres WiFi.
Les supplicants natifs sont idéaux pour les parcs gérés. En utilisant des plateformes de gestion des appareils mobiles (MDM) comme Microsoft Intune ou Jamf, les administrateurs informatiques peuvent déployer silencieusement des profils de configuration qui définissent l'SSID, la méthode EAP, les CA racines de confiance et les processus d'enrôlement de certificats via SCEP. L'expérience utilisateur est fluide ; l'appareil s'authentifie en arrière-plan.
Logiciels supplicants tiers
Des supplicants tiers, tels que Cisco AnyConnect Network Access Manager ou SecureW2 JoinNow, sont nécessaires dans des scénarios spécifiques :
- Protocoles propriétaires : L'utilisation de Cisco EAP-FAST nécessite un supplicant Cisco.
- Onboarding BYOD : Les outils tiers agissent souvent comme des assistants de configuration, guidant les utilisateurs pour installer des certificats sur des appareils non gérés où la configuration native est complexe (particulièrement dans les environnements Android fragmentés).
- Contrôle de configuration strict : Les supplicants tiers peuvent verrouiller les paramètres, empêchant les utilisateurs de désactiver la validation du certificat du serveur.
Configuration de la validation du certificat du serveur
Quel que soit le supplicant choisi, la configuration de la validation du certificat du serveur est essentielle, en particulier pour PEAP. Si le supplicant ne valide pas le certificat du serveur RADIUS, il enverra aveuglément des identifiants à un point d'accès malveillant imitant votre SSID.
Sous Windows, cela signifie cocher "Vérifier l'identité du serveur en validant le certificat" dans les propriétés PEAP, sélectionner l'autorité de certification racine de confiance (Root CA) et spécifier les noms de serveur exacts auxquels le client doit s'attendre. Sur les appareils Apple, le profil de configuration doit explicitement lister les certificats de confiance.
Bonnes pratiques
- Imposer la validation du serveur : Lors du déploiement de PEAP, ne le faites jamais sans configurer les supplicants pour valider le certificat du serveur RADIUS. Il s'agit de la principale ligne de défense contre les attaques de type "evil twin".
- Automatiser le cycle de vie des certificats : Lors de l'utilisation de EAP-TLS, automatisez l'enrôlement et le renouvellement des certificats clients via le MDM en utilisant SCEP ou NDES. La gestion manuelle des certificats n'est pas évolutive et entraîne des échecs d'authentification soudains.
- Ségréguer par identité : Utilisez les attributs RADIUS pour attribuer des VLAN en fonction de l'identité validée. Les appareils des employés et les terminaux de point de vente doivent s'authentifier sur le même SSID mais aboutir sur des VLAN totalement différents.
- Planifier pour l'IoT : La plupart des appareils IoT ne disposent pas de supplicants 802.1X. Pour ces appareils, utilisez le contournement d'adresse MAC (MAB), mais assurez-vous qu'ils sont strictement isolés sur un VLAN IoT dédié.
Dépannage et atténuation des risques
Lorsqu'un appareil ne parvient pas à se connecter, le problème se situe presque toujours au niveau de la configuration du client ou de la chaîne de certificats.
- "Connecté, pas d'Internet" : Cela indique généralement un échec d'attribution de VLAN ou des problèmes DHCP post-authentification. Vérifiez les journaux RADIUS pour vérifier que le message Access-Accept contient le bon Tunnel-Private-Group-Id.
- Échecs silencieux sur Windows 11 : Les récentes mises à jour des fonctionnalités de Windows 11 (telles que la version 24H2) ont modifié la manière dont le supplicant natif gère le repli EAP-TLS. Testez toujours les profils par rapport aux nouvelles versions de l'OS avant un déploiement à grande échelle.
- Expiration des certificats : Si un groupe d'appareils se déconnecte soudainement, vérifiez la période de validité des certificats clients. Assurez-vous que votre MDM les renouvelle avec succès avant qu'ils n'expirent.
ROI et impact commercial
La migration vers le 802.1X avec des supplicants correctement configurés génère une valeur commerciale mesurable. En éliminant les mots de passe partagés (Pre-Shared Keys/PSK), vous supprimez complètement la charge opérationnelle liée au renouvellement des mots de passe lorsque les employés quittent l'entreprise. Le passage à EAP-TLS peut éliminer entièrement les tickets de réinitialisation de mot de passe, libérant ainsi des heures de productivité importantes pour le centre de services.
De plus, le 802.1X permet une isolation réseau basée sur l'identité sur un seul SSID. Au lieu de diffuser des réseaux distincts pour le Guest WiFi, le personnel et les opérations, un seul SSID peut acheminer le trafic en toute sécurité en fonction des identifiants des clients. Cela réduit les interférences de canaux et améliore les performances globales du réseau, soutenant directement l'approche de superposition cloud de Purple pour une gestion de réseau indépendante du matériel. Pour des analyses plus approfondies, explorez notre fonctionnalité WiFi Analytics.
Définitions clés
Suppliant 802.1X
Le composant logiciel sur un appareil client qui gère le processus d'authentification requis pour rejoindre un réseau protégé par la norme IEEE 802.1X.
Les équipes informatiques configurent le suppliant pour définir la manière dont un appareil prouve son identité au réseau.
Authentificateur
L'équipement réseau (commutateur ou point d'accès) qui bloque le trafic jusqu'à ce que le suppliant s'authentifie avec succès.
Le matériel de fournisseurs comme Cisco Meraki ou HPE Aruba agit comme authentificateur, relayant les messages entre l'appareil et le serveur.
RADIUS
Remote Authentication Dial-In User Service. Le serveur qui vérifie les identifiants fournis par le suppliant.
Le serveur RADIUS vérifie l'identité par rapport à des annuaires comme Okta ou Microsoft Entra ID avant d'autoriser l'accès.
EAP-TLS
Extensible Authentication Protocol avec Transport Layer Security. Une méthode d'authentification nécessitant des certificats numériques à la fois du côté client et du côté serveur.
Considéré comme la méthode la plus sécurisée pour les réseaux d'entreprise, éliminant le besoin de mots de passe.
PEAP
Protected Extensible Authentication Protocol. Une méthode d'authentification qui crée un tunnel TLS sécurisé pour protéger l'authentification basée sur mot de passe.
Couramment utilisé dans les environnements BYOD où le déploiement de certificats clients sur des appareils non gérés est trop complexe.
EAPOL
Extensible Authentication Protocol over LAN. Le protocole utilisé pour encapsuler les messages EAP entre le supplicant et l'authentificateur.
Avant l'authentification, EAPOL est le seul type de trafic que l'authentificateur autorise à travers le port.
MAC Authentication Bypass (MAB)
Une méthode d'authentification de secours par laquelle le réseau utilise l'adresse MAC de l'appareil comme identifiant.
Utilisé pour les imprimantes, les caméras et les appareils IoT qui ne disposent pas d'un supplicant 802.1X.
VLAN Assignment
Le processus consistant à placer de manière dynamique un appareil authentifié sur un segment de réseau virtuel spécifique.
Le serveur RADIUS indique à l'authentificateur quel VLAN attribuer en fonction de l'identité du supplicant.
Exemples concrets
Un hôtel de 200 chambres doit sécuriser le réseau de son personnel. Utilisant actuellement le WPA2-Personal avec un mot de passe partagé, ils souhaitent passer au 802.1X. Le personnel utilise un mélange d'ordinateurs portables Windows appartenant à l'entreprise et de téléphones Android personnels pour la gestion des plannings. Comment doivent-ils configurer les suppliants ?
L'hôtel devrait déployer une approche hybride. Pour les ordinateurs portables Windows de l'entreprise, ils doivent utiliser le suppliant Windows natif configuré via Microsoft Intune. Le profil MDM doit pousser les paramètres EAP-TLS, installer l'autorité de certification racine (Root CA) et automatiser l'enrôlement des certificats clients via SCEP. Pour les téléphones Android personnels, ils doivent déployer un agent d'intégration tiers (comme SecureW2) via un portail en libre-service. Le membre du personnel se connecte au portail à l'aide de ses identifiants Microsoft Entra ID, et l'agent configure automatiquement le suppliant Android natif pour PEAP-MSCHAPv2, garantissant ainsi que la validation du certificat du serveur est verrouillée.
Une grande chaîne de vente au détail comptant 50 magasins déploie de nouvelles tablettes de point de vente (POS) mobiles. La norme PCI DSS exige une isolation stricte du réseau. Comment la configuration du suppliant doit-elle garantir la conformité ?
Les tablettes doivent être gérées via MDM. Le MDM pousse un profil de configuration de suppliant natif appliquant le protocole EAP-TLS. Chaque tablette reçoit un certificat client unique contenant un attribut l'identifiant comme un appareil POS. Lorsque le suppliant de la tablette s'authentifie, le serveur RADIUS lit cet attribut et renvoie une attribution de VLAN spécifiquement pour le segment de réseau conforme PCI. La configuration du suppliant doit être verrouillée afin que le personnel du magasin ne puisse pas modifier les paramètres réseau.
Questions d'entraînement
Q1. Votre organisation déploie PEAP-MSCHAPv2 pour un nouveau réseau BYOD destiné au personnel. Lors des tests, vous remarquez que les appareils peuvent se connecter à un point d'accès de test diffusant le même SSID, alors même qu'il n'est pas connecté à votre serveur RADIUS. Quelle étape de configuration du supplicant a été omise ?
Conseil : Réfléchissez à la manière dont le supplicant vérifie l'identité du réseau avant d'envoyer les identifiants MSCHAPv2.
Voir la réponse type
Le supplicant n'a pas été configuré pour valider le certificat du serveur. Dans PEAP, le supplicant doit être configuré explicitement pour faire confiance à l'autorité de certification (Root CA) spécifique qui a émis le certificat du serveur RADIUS, et pour vérifier le nom de domaine du serveur. Sans cela, le supplicant établira un tunnel TLS avec n'importe quel serveur présentant un certificat, exposant ainsi les identifiants de l'utilisateur à un point d'accès malveillant.
Q2. Une université migre son parc d'ordinateurs portables Windows gérés de PEAP vers EAP-TLS. Elle déploie le nouveau profil de configuration via MDM, mais tous les appareils échouent à s'authentifier. Les journaux RADIUS indiquent « EAP-TLS failed SSL/TLS handshake ». Quelle est la cause la plus probable ?
Conseil : EAP-TLS nécessite une authentification mutuelle. De quoi le client a-t-il besoin qu'il n'avait pas pour PEAP ?
Voir la réponse type
Les appareils clients ne disposent pas d'un certificat client valide. EAP-TLS exige que le supplicant présente un certificat au serveur RADIUS. Le profil MDM doit être configuré non seulement pour définir la méthode EAP sur TLS, mais aussi pour déclencher un protocole tel que SCEP afin de demander et d'installer un certificat client à partir de la PKI de l'organisation avant de tenter de s'authentifier.
Q3. Vous devez connecter 50 téléviseurs connectés au réseau dans un environnement de [Santé](/industries/healthcare). Les téléviseurs ne prennent en charge que le WPA2-Personal (clé pré-partagée) et n'ont pas de supplicant 802.1X. Comment sécurisez-vous leur accès tout en maintenant le 802.1X pour les appareils du personnel ?
Conseil : Si l'appareil ne peut pas communiquer en EAP, l'authentificateur doit l'identifier par un autre moyen.
Voir la réponse type
Vous devez utiliser le MAC Authentication Bypass (MAB). L'authentificateur utilisera l'adresse MAC du téléviseur connecté comme nom d'utilisateur et mot de passe envoyés au serveur RADIUS. Comme les adresses MAC peuvent être usurpées, le serveur RADIUS doit être configuré pour attribuer ces appareils à un VLAN IoT isolé et hautement restreint qui n'autorise que le trafic nécessaire.
Questions fréquentes
Qu'est-ce qu'un supplicant 802.1X ?
Un supplicant 802.1X est l'agent logiciel client s'exécutant sur un terminal utilisateur (comme un ordinateur portable, un smartphone ou une tablette) qui communique avec un authentificateur (tel qu'un point d'accès WiFi d'entreprise ou un commutateur réseau) en utilisant le protocole EAPOL (Extensible Authentication Protocol over LAN) pour négocier l'accès au réseau avec un serveur d'authentification.
Quelle est la différence entre un supplicant 802.1X, un authentificateur et un serveur d'authentification ?
Le supplicant est le périphérique client qui demande l'accès au réseau. L'authentificateur est le matériel réseau intermédiaire (point d'accès ou commutateur) qui contrôle l'accès au port et relais le trafic d'authentification. Le serveur d'authentification (généralement un serveur RADIUS ou Cloud RADIUS) vérifie les identifiants ou les certificats numériques auprès d'un fournisseur d'identité et accorde ou refuse l'accès.
Comment configurer un supplicant 802.1X sur Windows 11 ?
Windows 11 utilise le service natif Configuration automatique WLAN. Dans les environnements d'entreprise, les profils de supplicant sont poussés automatiquement via un MDM (tel que Microsoft Intune) à l'aide de profils SCEP ou PKCS afin de distribuer les certificats clients et de préconfigurer l'épinglage du certificat serveur, la confiance de l'autorité de certification racine et les paramètres WPA3-Enterprise sans saisie manuelle de l'utilisateur.
Pourquoi les appareils Android 11+ ne parviennent-ils pas à se connecter aux réseaux d'entreprise 802.1X ?
Depuis Android 11, Google a supprimé l'option "Ne pas valider" pour les certificats d'autorité de certification dans son supplicant natif. Les terminaux Android exigent strictement un certificat d'autorité de certification racine de confiance et imposent que le FQDN exact du serveur RADIUS soit configuré dans le champ Domaine, correspondant au nom alternatif du sujet (SAN) du certificat du serveur.
Comment EAP-TLS élimine-t-il les vulnérabilités de mot de passe du supplicant par rapport à PEAP-MSCHAPv2 ?
Le protocole EAP-TLS utilise une authentification cryptographique mutuelle via des certificats X.509 à la fois sur le client et sur le serveur RADIUS. Contrairement à PEAP-MSCHAPv2, aucun mot de passe ni aucun hachage MSCHAPv2 ne traverse le réseau, ce qui empêche totalement le vol d'identifiants via des points d'accès malveillants de type Evil Twin, le piratage par pulvérisation de mots de passe et le cassage de hachages hors ligne.
Continuer la lecture de cette série
Alternatives à Portnox : Cloud RADIUS sans la totalité du NAC
Vous pourrez décider si votre parc a besoin d'un NAC complet ou seulement d'un cloud RADIUS pour le WiFi, en utilisant un test en trois questions. Vous pourrez ensuite comparer Portnox, Purple, SecureW2 et JumpCloud sur l'application filaire, les contrôles de posture, les certificats, l'accès invité et le coût de fonctionnement sur trois ans, puis planifier un projet pilote site par site.
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.