
什麼是 802.1X 請求項(Supplicant)?用戶端類型與裝置設定
本指南說明 802.1X 請求項在企業 WiFi 驗證中扮演的角色。內容涵蓋技術架構、比較原生 OS 請求項與第三方用戶端,並為部署 EAP-TLS 與 PEAP 的 IT 團隊提供實用的設定指引。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業 WiFi 安全指南 →
802.1X supplicant configuration and security advisor
Select your endpoint client operating system, authentication method, and deployment mechanism to evaluate security compliance, diagnose OS-specific connection traps, and generate validated profile code.
Supplicant security & protocol evaluation
EAP-TLS delivers gold-standard mutual authentication. Both client supplicant and RADIUS server validate each other via X.509 digital certificates, eliminating passwords, credential harvesting, and man-in-the-middle rogue AP attacks.
⚠ Platform-specific supplicant traps (Windows 11 / 10 Enterprise)
- Windows supplicant requires the RADIUS Server Certificate Subject Alternative Name (SAN) or Common Name (CN) to match the server name specified in the profile.
- Enable "Validate server certificate" and explicitly select the enterprise Root CA in the WLAN AutoConfig profile.
802.1X supplicant implementation checklist
Eliminate manual supplicant setup with automated zero trust onboarding
Manually provisioning 802.1X profiles leads to broken authentication, expired certificates, and helpdesk tickets. Purple Cloud RADIUS automates certificate distribution and supplicant configuration across Windows, macOS, iOS, and Android.

執行摘要
當裝置連線到企業網路時,802.1X supplicant 是負責證明其身分識別的軟體元件。對於大型場館的 IT 經理和網路架構師而言,了解 supplicant 的運作方式對於在不產生支援工作票證的情況下安全地存取網路至關重要。本指南將揭開 IEEE 802.1X 驗證中裝置端代理程式的神秘面紗,並將原生 OS 功能與第三方 supplicant 軟體進行對比。我們將探討如何為 EAP-TLS 和 PEAP-MSCHAPv2 設定 supplicant,探索餐旅業和零售業的實際部署情境,並詳細說明正確的 supplicant 設定如何與身分識別導向網路整合以最佳化存取。無論您是管理擁有 200 間客房的飯店,還是擁有超過 80,000 個座位的熱門場館,正確的 supplicant 設定都是構建安全、可靠 WiFi 的基石。
深度技術探討
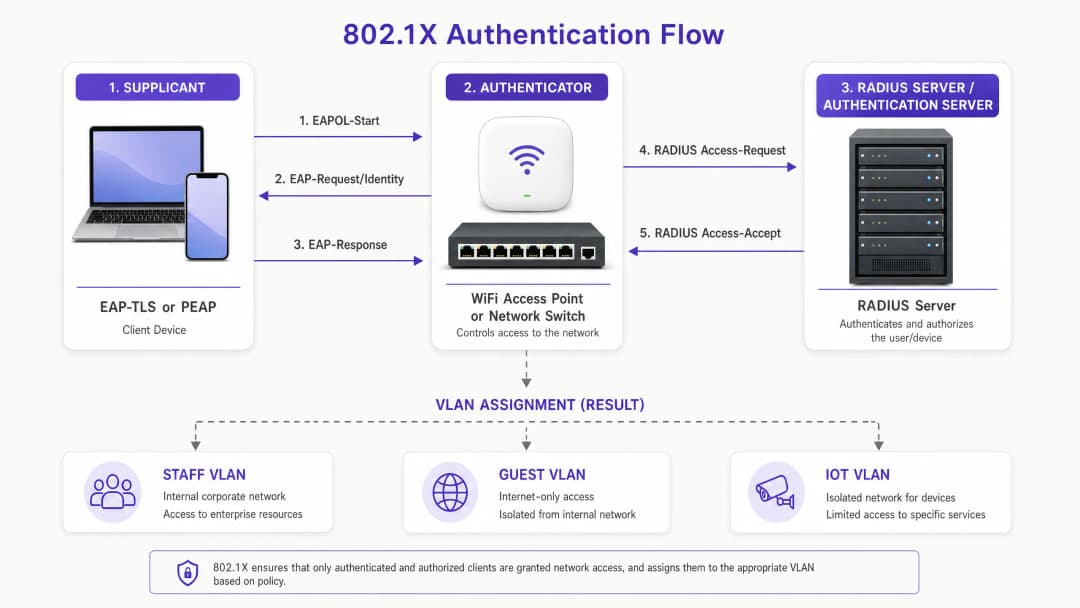
IEEE 802.1X 標準定義了基於連接埠的網路存取控制。它的運作基於一個簡單的前提:在裝置證明其身分識別之前,阻擋網路邊緣的所有流量。supplicant 是此程序中用戶端的主體。
802.1X 的三個元件
驗證需要三個不同的實體:
- Supplicant:請求存取網路的用戶端裝置(筆記型電腦、智慧型手機或平板電腦)。
- Authenticator:網路存取裝置,例如 Cisco Meraki、HPE Aruba、Ruckus 或 Juniper Mist 無線基地台。
- Authentication Server:RADIUS 伺服器,負責對照 Microsoft Entra ID 或 Okta 等身分識別提供者來驗證憑證。
在驗證之前,authenticator 的連接埠處於未授權狀態,僅允許局域網上的可延伸驗證協定 (EAPOL) 流量。supplicant 使用 EAPOL-Start 框架啟動該程序。authenticator 請求身分識別,而 supplicant 做出回應。此身分識別會轉發到 RADIUS 伺服器,由其決定要使用的 EAP 方法。驗證成功後,RADIUS 伺服器會傳送 Access-Accept 訊息,連接埠轉換為已授權狀態,且裝置通常會分配給特定的 VLAN。
EAP 方法:Supplicant 的語言
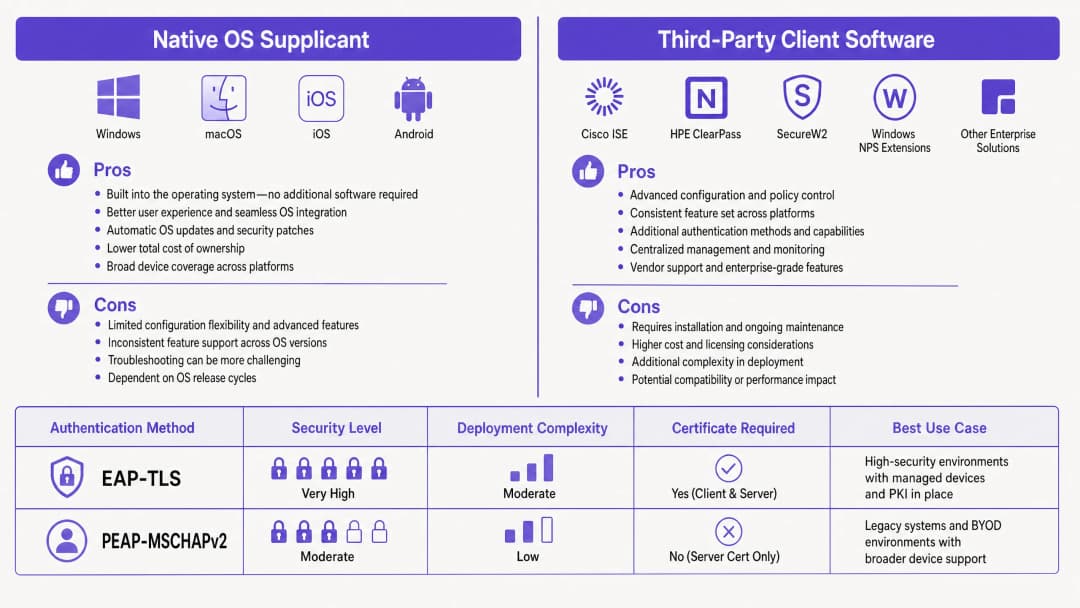
supplicant 和 RADIUS 伺服器必須在可延伸驗證協定 (EAP) 方法上達成一致。EAP 方法的選擇決定了安全性法規遵循和 supplicant 上的設定負擔。
EAP-TLS (Transport Layer Security) EAP-TLS requires certificate-based mutual authentication. The supplicant provides a client certificate to prove its identity, and the RADIUS server provides a server certificate to prove the legitimacy of the network. This passwordless method eliminates credential theft and is required by strict security frameworks such as NIST SP 800-171. The supplicant must be configured to trust the issuing Certificate Authority (CA) and possess a valid client certificate。
PEAP (Protected EAP) In scenarios where a full Public Key Infrastructure (PKI) is not feasible, PEAP is widely used. It encapsulates an inner authentication method (typically MSCHAPv2) within a secure TLS tunnel. The RADIUS server provides a certificate, but the supplicant only needs to provide a username and password. While PEAP is easier to deploy, it is highly vulnerable to credential harvesting if the supplicant is not strictly configured to validate the server certificate。
實作指南
當部署 802.1X 時,IT 團隊必須決定要使用作業系統內建的原生 supplicant,還是部署第三方 supplicant 軟體。
原生作業系統 Supplicants
每個現代作業系統都包含原生的 802.1X supplicant。Windows 內建 Wired AutoConfig 與 WLAN AutoConfig 服務;Apple 裝置則使用 Network Profiles;Android 將此整合於其 WiFi 設定中。
原生 supplicant 是託管設備群的理想選擇。透過 Microsoft Intune 或 Jamf 等行動裝置管理 (MDM) 平台,IT 管理員可以背景推送設定檔,以透過 SCEP 定義 SSID、EAP 方法、受信任的根 CA 以及憑證註冊流程。其使用者體驗極為流暢,裝置會在背景完成驗證。
第三方 Supplicant 軟體
在特定情境下,必須使用第三方 supplicant,例如 Cisco AnyConnect Network Access Manager 或 SecureW2 JoinNow:
- 專有協定:使用 Cisco EAP-FAST 需要 Cisco 的 supplicant。
- BYOD 註冊:第三方工具通常可作為引導精靈,引導使用者在原生設定較為複雜的未託管裝置上安裝憑證 (特別是在零碎化的 Android 環境中)。
- 嚴格的設定控制:第三方 supplicant 可以鎖定設定,防止使用者停用伺服器憑證驗證。
設定伺服器憑證驗證
不論選擇哪種 supplicant,設定伺服器憑證驗證都至關重要,特別是對於 PEAP。如果 supplicant 未驗證 RADIUS 伺服器的憑證,它將會盲目地將憑證傳送給模擬您 SSID 的惡意存取點。 在 Windows 中,這代表需要在 PEAP 屬性中勾選「驗證伺服器的識別身分以驗證憑證」,選擇信任的根憑證授權單位(Root CA),並指定用戶端應預期的確切伺服器名稱。在 Apple 裝置上,設定設定檔必須明確列出受信任的憑證。
最佳實踐
- 強制執行伺服器驗證:部署 PEAP 時,務必設定要求用戶端(supplicants)驗證 RADIUS 伺服器憑證。這是防範「邪惡雙胞胎(evil twin)」攻擊的首要防線。
- 自動化憑證生命週期:使用 EAP-TLS 時,應透過 MDM 並利用 SCEP 或 NDES 來自動化用戶端憑證的註冊與更新。手動管理憑證無法應對規模化需求,且會導致突發性的驗證失敗。
- 依身分進行隔離:利用 RADIUS 屬性,根據已驗證的身分來指派 VLAN。員工裝置與 POS 終端機應驗證至同一個 SSID,但劃分到完全不同的 VLAN。
- 為 IoT 做好規劃:大多數 IoT 裝置缺乏 802.1X 用戶端。針對這些裝置,請使用 MAC 位址旁路(MAB),但務必確保將其嚴格隔離在專用的 IoT VLAN 中。
疑難排解與風險緩釋
當裝置連線失敗時,問題幾乎總是出在用戶端設定或憑證鏈中。
- 「已連線,無網際網路」:這通常指向 VLAN 指派失敗或驗證後的 DHCP 問題。請檢查 RADIUS 記錄,以確認 Access-Accept 訊息中包含正確的 Tunnel-Private-Group-Id。
- Windows 11 的無聲失敗:最近的 Windows 11 功能更新(例如 24H2)變更了原生用戶端處理 EAP-TLS 遞補(fallback)的方式。在大規模部署之前,務必先針對新的作業系統版本測試設定檔。
- 憑證過期:如果有一批裝置突然斷線,請檢查用戶端憑證的有效期。確保您的 MDM 在憑證過期前已成功為其辦理更新。
投資報酬率與商業影響
遷移至配置正確用戶端的 802.1X 可帶來可衡量的商業價值。藉由消除共享密碼(預共用金鑰/PSK),您可以完全免除員工離職時需要更換密碼的營運開銷。過渡至 EAP-TLS 可以完全消除密碼重設的支援工單,為服務台省下大量的生產力時間。
此外,802.1X 能夠在單一 SSID 上實現基於身分的網路隔離。一個 SSID 即可根據用戶端憑證安全地分流流量,而無需為 訪客 WiFi、員工和營運廣播多個獨立的網路。這減少了通道干擾並提升了整體網路效能,直接支援 Purple 對於硬體無關網路管理的雲端重疊(cloud overlay)方法。如需更深入的分析洞察,請探索我們的 WiFi 數據分析 功能。
關鍵定義
802.1X 請求項(Supplicant)
用戶端裝置上的軟體元件,負責處理加入受 IEEE 802.1X 保護之網路所需的驗證程序。
IT 團隊設定請求項,以定義裝置如何向網路證明其身分。
驗證者(Authenticator)
在請求項成功驗證之前封鎖流量的網路裝置(交換器或存取點)。
來自 Cisco Meraki 或 HPE Aruba 等廠商的硬體充當驗證者,在裝置與伺服器之間轉發訊息。
RADIUS
遠端用戶撥入驗證服務。負責驗證請求項所提供之憑證的伺服器。
RADIUS 伺服器在授予存取權限之前,會先對照 Okta 或 Microsoft Entra ID 等目錄檢查身分。
EAP-TLS
傳輸層安全可擴充驗證協定。一種同時需要用戶端與伺服器數位憑證的驗證方法。
被認為是企業網路最安全的驗證方法,無需使用密碼。
PEAP
受保護的可擴充驗證協定。一種建立安全 TLS 通道以保護基於密碼之驗證的驗證方法。
常用於 BYOD 環境,因為在此環境中將用戶端憑證部署到未託管的裝置上過於複雜。
EAPOL
透過區域網路之可延伸驗證協定。用於封裝請求端與驗證端之間 EAP 訊息的協定。
在驗證之前,EAPOL 是驗證者唯一允許通過連接埠的流量類型。
MAC Authentication Bypass (MAB)
一種後備驗證方法,網路使用裝置的 MAC 地址作為其識別身份。
適用於印表機、攝影機以及缺乏 802.1X 請求端的 IoT 裝置。
VLAN Assignment
將已驗證的裝置動態配置到特定虛擬網路區段的程序。
RADIUS 伺服器根據請求端的身份,告知驗證端要指派哪一個 VLAN。
範例
一間擁有 200 間客房的飯店需要保護其員工網路的安全。目前使用的是共享密碼的 WPA2-Personal,他們希望轉換為 802.1X。員工混合使用公司擁有的 Windows 筆記型電腦與個人 Android 手機進行排班。他們該如何設定請求項?
飯店應部署混合方案。對於公司擁有的 Windows 筆記型電腦,應使用透過 Microsoft Intune 設定的原生 Windows 請求項。MDM 設定檔應推送 EAP-TLS 設定、安裝 Root CA,並透過 SCEP 自動進行用戶端憑證註冊。對於個人 Android 手機,應透過自助服務入口網站部署第三方上網引導代理程式(例如 SecureW2)。員工使用其 Microsoft Entra ID 認證登入入口網站,代理程式會自動為 PEAP-MSCHAPv2 設定原生 Android 請求項,確保鎖定伺服器憑證驗證。
一家擁有 50 家分店的大型零售連鎖店正在推出全新的行動銷售點(POS)平板電腦。PCI-DSS 要求嚴格的網路隔離。請求項設定應如何確保合規性?
平板電腦應透過 MDM 進行管理。MDM 會推送強制執行 EAP-TLS 的原生請求項設定檔。每台平板電腦都會收到一個唯一的用戶端憑證,其中包含將其識別為 POS 裝置的屬性。當平板電腦的請求項進行驗證時,RADIUS 伺服器會讀取此屬性,並專門為符合 PCI 規範的網路區段傳回 VLAN 分配。請求項設定必須鎖定,以便分店員工無法修改網路設定。
練習題
Q1. 貴組織正在為新的員工 BYOD 網路部署 PEAP-MSCHAPv2。在測試過程中,您發現裝置可以連接到廣播相同 SSID 的測試存取點,即使該存取點並未連接到您的 RADIUS 伺服器。請問漏掉了哪一個請求端設定步驟?
提示:思考請求端在傳送 MSCHAPv2 憑證之前,如何驗證網路的身份。
查看標準答案
請求端未設定驗證伺服器憑證。在 PEAP 中,請求端必須明確設定為信任發行 RADIUS 伺服器憑證的特定根 CA,並驗證伺服器的網域名稱。若無此設定,請求端將會與任何呈現憑證的伺服器建立 TLS 通道,從而將使用者的憑證暴露給偽裝的惡意存取點。
Q2. 某大學正在將其託管的 Windows 筆記型電腦裝置從 PEAP 移轉至 EAP-TLS。他們透過 MDM 推送了新的設定設定檔,但所有裝置皆驗證失敗。RADIUS 記錄顯示「EAP-TLS failed SSL/TLS handshake」。最可能的因由是什麼?
提示:EAP-TLS 需要雙向驗證。用戶端需要什麼在 PEAP 中不需要的東西?
查看標準答案
用戶端裝置缺乏有效的用戶端憑證。EAP-TLS 要求請求端向 RADIUS 伺服器呈現憑證。MDM 設定檔不僅必須將 EAP 方法設定為 TLS,還必須設定觸發如 SCEP 等協定,以便在嘗試驗證之前,先從組織的 PKI 要求並安裝用戶端憑證。
Q3. 您需要在醫療保健環境中將 50 台智慧電視連接到網路。這些電視僅支援 WPA2-Personal (預共用金鑰),且不具備 802.1X 請求端。您如何在為員工裝置維持 802.1X 的同時,確保這些電視的安全存取?
提示:如果裝置無法使用 EAP 溝通,驗證端必須透過其他方式識別它。
查看標準答案
您應該使用 MAC Authentication Bypass (MAB)。驗證端會將智慧電視的 MAC 地址作為使用者名稱與密碼傳送至 RADIUS 伺服器。由於 MAC 地址可以被偽造,因此必須將 RADIUS 伺服器設定為將這些裝置指派至高度受限、隔離的 IoT VLAN 中,僅允許必要的流量通過。
常見問題
什麼是 802.1X supplicant?
802.1X supplicant 是執行於終端裝置(例如筆記型電腦、智慧型手機或平板電腦)上的用戶端軟體代理程式,其透過區域網路延伸驗證協定 (EAPOL) 與驗證器(例如企業級 WiFi 基地台或網路交換器)進行通訊,以便與驗證伺服器協商網路存取權限。
802.1X supplicant、驗證器(authenticator)與驗證伺服器(authentication server)之間有何不同?
supplicant 是請求加入網路的用戶端裝置。驗證器是控制連接埠存取並轉發驗證流量的中介網路硬體(基地台或交換器)。驗證伺服器(通常為 RADIUS 或 Cloud RADIUS 伺服器)則負責對照身分識別提供者驗證憑證或數位憑證,並授予或拒絕存取權。
如何在 Windows 11 上設定 802.1X supplicant?
Windows 11 使用內建的 WLAN AutoConfig 服務。在企業環境中,supplicant 設定檔會透過行動裝置管理 (MDM,例如 Microsoft Intune) 使用 SCEP/PKCS 設定檔自動發送,以傳遞用戶端憑證並預先設定伺服器憑證綁定、根 CA 信任以及 WPA3-Enterprise 參數,無需使用者手動輸入。
為什麼 Android 11+ 裝置無法連線至 802.1X 企業網路?
自 Android 11 開始,Google 在內建的 supplicant 中移除了「不驗證」CA 憑證的選項。Android 終端裝置嚴格要求受信任的根 CA 憑證,且必須在「網域」欄位中設定與 RADIUS 伺服器憑證之主體替代名稱 (SAN) 相符的確切 FQDN。
與 PEAP-MSCHAPv2 相比,EAP-TLS 如何消除 supplicant 的密碼安全漏洞?
EAP-TLS 在用戶端與 RADIUS 伺服器上皆使用 X.509 憑證進行雙向密碼學驗證。與 PEAP-MSCHAPv2 不同,EAP-TLS 傳輸過程中不經過任何密碼或 MSCHAPv2 雜湊值,能完全防止透過邪惡雙生 (Evil Twin) 惡意基地台進行的憑證竊取、密碼噴灑以及離線雜湊破解。
繼續閱讀本系列
Portnox 替代方案:無需完整 NAC 的 Cloud RADIUS
您將能夠透過三個問題的測試,決定您的資產需要完整的 NAC,還是只需要用於 WiFi 的 cloud RADIUS。接著,您可以針對有線強制執行、狀態評估、憑證、訪客存取和三年營運成本,來比較 Portnox、Purple、SecureW2 和 JumpCloud,並規劃逐點試行。
iOS 與 macOS 802.1X 疑難排解:Intune、Jamf 與 Microsoft Entra ID 的部署檢查清單
使用此檢查清單診斷 iPhone、iPad 與 Mac 在 Intune 或 Jamf Pro 上無法通過 802.1X 驗證的原因。每種失敗皆對應到四種原因之一:伺服器信任、身分識別憑證、macOS 模式或 Microsoft Entra ID 群組範圍。您將透過 eapolclient 和 RADIUS 紀錄確認原因,套用修正程式,並為未來的憑證輪替做好準備。
Intune WiFi 設定檔伺服器信任:Entra ID 憑證伺服器名稱與根 CA 檢查清單
您將能夠設定 Intune WiFi 設定檔的伺服器驗證端,讓 EAP-TLS 與 PEAP 在 Windows、Apple 和 Android 上順利連線。您將學會如何將憑證伺服器名稱與 RADIUS 憑證進行比對、部署正確的根 CA、調整 Entra ID 群組指派,並在憑證更新前進行預排,以免其在背後無預警中斷連線。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。