
什么是 802.1X 客户端(Supplicant)?设备类型与设备配置
本指南阐述了 802.1X 客户端在企业 WiFi 身份验证中的角色。内容涵盖技术架构、原生操作系统客户端与第三方客户端的对比,并为部署 EAP-TLS 和 PEAP 的 IT 团队提供实用的配置指导。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
802.1X supplicant configuration and security advisor
Select your endpoint client operating system, authentication method, and deployment mechanism to evaluate security compliance, diagnose OS-specific connection traps, and generate validated profile code.
Supplicant security & protocol evaluation
EAP-TLS delivers gold-standard mutual authentication. Both client supplicant and RADIUS server validate each other via X.509 digital certificates, eliminating passwords, credential harvesting, and man-in-the-middle rogue AP attacks.
⚠ Platform-specific supplicant traps (Windows 11 / 10 Enterprise)
- Windows supplicant requires the RADIUS Server Certificate Subject Alternative Name (SAN) or Common Name (CN) to match the server name specified in the profile.
- Enable "Validate server certificate" and explicitly select the enterprise Root CA in the WLAN AutoConfig profile.
802.1X supplicant implementation checklist
Eliminate manual supplicant setup with automated zero trust onboarding
Manually provisioning 802.1X profiles leads to broken authentication, expired certificates, and helpdesk tickets. Purple Cloud RADIUS automates certificate distribution and supplicant configuration across Windows, macOS, iOS, and Android.

执行摘要
当设备连接到企业网络时,802.1X 客户端(supplicant)是负责证明其身份的软件组件。对于大型场馆的 IT 经理和网络架构师而言,了解客户端的工作原理对于在不产生服务台工单的情况下确保网络访问安全至关重要。本指南将揭开 IEEE 802.1X 认证中设备端代理的神秘面纱,对比原生操作系统功能与第三方客户端软件。我们将探讨如何为 EAP-TLS 和 PEAP-MSCHAPv2 配置客户端,研究酒店和零售业的实际部署场景,并详细介绍如何将正确的客户端配置与基于身份的网络(Identity-Based Networks)相结合以优化访问。无论您管理的是拥有 200 间客房的酒店,还是拥有超过 80,000 个座位的活跃场馆,正确的客户端配置都是构建安全、可靠 WiFi 的基石。
深度技术剖析
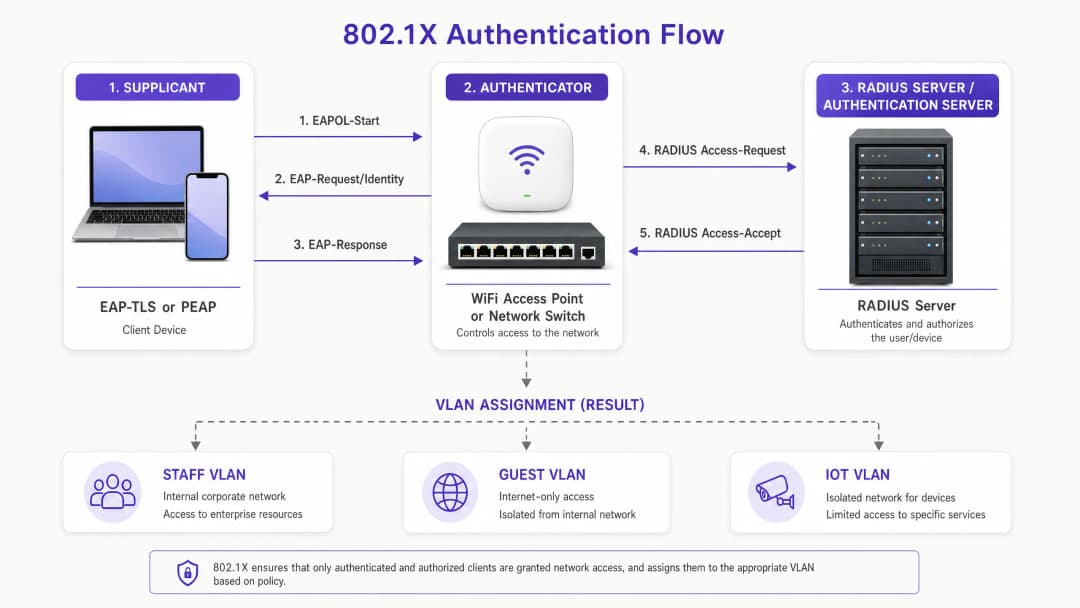
IEEE 802.1X 标准定义了基于端口的网络访问控制。它的运行前提非常简单:在设备证明其身份之前,阻断网络边缘的所有流量。客户端是该过程中客户端(client-side)的参与者。
802.1X 的三个组成部分
认证需要三个不同的实体:
- 客户端 (Supplicant):请求网络访问的客户端设备(笔记本电脑、智能手机或平板电脑)。
- 认证器 (Authenticator):网络访问设备,例如 Cisco Meraki、HPE Aruba、Ruckus 或 Juniper Mist 无线接入点。
- 认证服务器 (Authentication Server):RADIUS 服务器,用于对照 Microsoft Entra ID 或 Okta 等身份提供商验证凭据。
在认证之前,认证器的端口处于未授权状态,仅允许局域网上的可扩展身份验证协议(EAPOL)流量。客户端通过 EAPOL-Start 帧启动该过程。认证器请求身份,客户端进行响应。该身份被转发到 RADIUS 服务器,由其决定要使用的 EAP 方法。验证成功后,RADIUS 服务器发送 Access-Accept 消息,端口转换为授权状态,设备通常会被分配到特定的 VLAN。
EAP 方法:客户端的语言
客户端和 RADIUS 服务器必须就可扩展身份验证协议(EAP)方法达成一致。EAP 方法的选择决定了安全状况以及客户端上的配置负担。
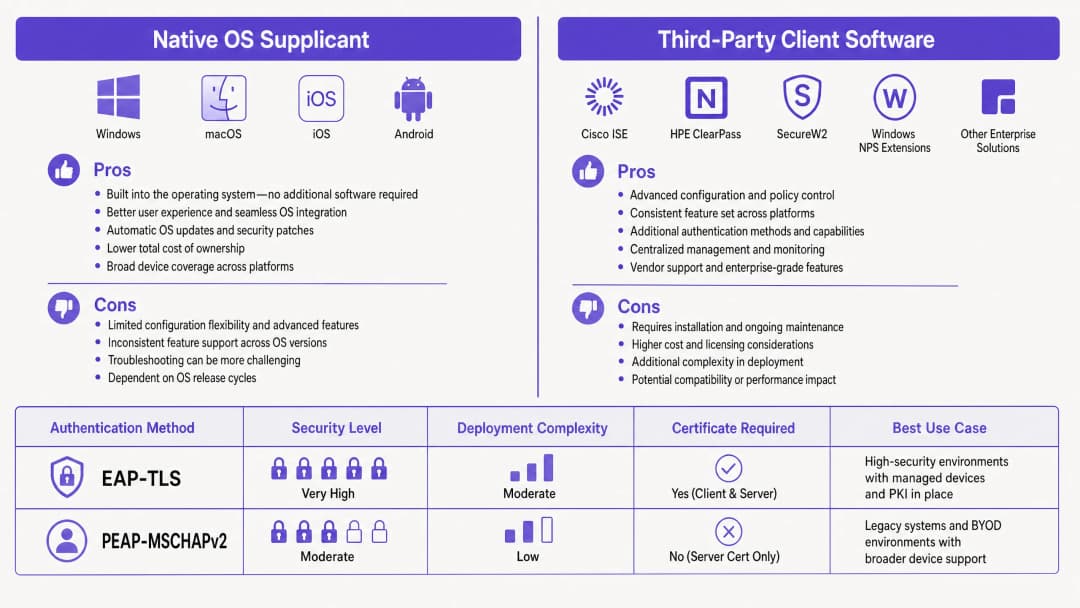
EAP-TLS (传输层安全) EAP-TLS requires certificate-based mutual authentication. The supplicant provides a client certificate to prove its identity, and the RADIUS server provides a server certificate to prove the legitimacy of the network. This passwordless method eliminates credential theft and is required by strict security frameworks such as NIST SP 800-171. The supplicant must be configured to trust the issuing Certificate Authority (CA) and possess a valid client certificate.
PEAP (Protected EAP) In scenarios where a full Public Key Infrastructure (PKI) is not feasible, PEAP is widely used. It encapsulates an inner authentication method (typically MSCHAPv2) within a secure TLS tunnel. The RADIUS server provides a certificate, but the supplicant only needs to provide a username and password. While PEAP is easier to deploy, it is highly vulnerable to credential harvesting if the supplicant is not strictly configured to validate the server certificate.
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
Implementation Guide
When deploying 802.1X, IT teams must decide between using the native supplicant built into the operating system or deploying third-party supplicant software.
Native OS Supplicants
Every modern operating system includes a native 802.1X supplicant. Windows utilises the Wired AutoConfig and WLAN AutoConfig services. Apple devices utilise Network Profiles. Android integrates this within its WiFi settings.
Native supplicants are ideal for managed fleets. Using Mobile Device Management (MDM) platforms like Microsoft Intune or Jamf, IT admins can silently push configuration profiles that define the SSID, EAP method, trusted root CAs, and certificate enrolment processes via SCEP. The user experience is seamless; the device authenticates in the background.
Third-Party Supplicant Software
Third-party supplicants, such as Cisco AnyConnect Network Access Manager or SecureW2 JoinNow, are necessary in specific scenarios:
- Proprietary Protocols: Using Cisco EAP-FAST requires a Cisco supplicant.
- BYOD Onboarding: Third-party tools often act as onboarding wizards, guiding users to install certificates on unmanaged devices where native configuration is complex (particularly in fragmented Android environments).
- Strict Configuration Control: Third-party supplicants can lock down settings, preventing users from disabling server certificate validation.
Configuring Server Certificate Validation
Regardless of the chosen supplicant, configuring server certificate validation is critical, especially for PEAP. If the supplicant does not validate the RADIUS server's certificate, it will blindly send credentials to a rogue access point mimicking your SSID.
在 Windows 中,这意味着在 PEAP 属性中勾选“验证服务器证书来验证服务器身份”,选择受信任的根证书颁发机构(Root CA),并指定客户端应预期的确切服务器名称。在 Apple 设备上,配置描述文件必须明确列出受信任的证书。
最佳实践
- 强制服务器验证:在部署 PEAP 时,切勿在未配置请求方验证 RADIUS 服务器证书的情况下进行部署。这是抵御“双面恶魔(evil twin)”攻击的首要防线。
- 自动化证书生命周期:使用 EAP-TLS 时,通过 MDM 并利用 SCEP 或 NDES 自动进行客户端证书注册和更新。手动证书管理无法扩展,且会导致突发性的身份验证失败。
- 按身份隔离:使用 RADIUS 属性根据已验证的身份分配 VLAN。员工设备和 POS 终端应身份验证到同一个 SSID,但落入完全不同的 VLAN。
- 针对物联网(IoT)的规划:大多数物联网设备缺少 802.1X 请求方。对于这些设备,请使用 MAC 地址旁路(MAB),但要确保它们在专用的物联网 VLAN 上被严格隔离。
故障排除与风险规避
当设备无法连接时,问题几乎总是出在客户端配置或证书链中。
- “已连接,无互联网”:这通常指向 VLAN 分配失败或身份验证后的 DHCP 问题。请检查 RADIUS 日志,以验证 Access-Accept 消息中是否包含正确的 Tunnel-Private-Group-Id。
- Windows 11 上的静默失败:最近的 Windows 11 功能更新(例如 24H2)改变了原生请求方处理 EAP-TLS 回退的方式。在大规模部署之前,务必针对新的操作系统版本测试配置描述文件。
- 证书过期:如果一批设备突然掉线,请检查客户端证书的有效期。确保您的 MDM 在证书过期之前成功更新它们。
投资回报率(ROI)与业务影响
迁移到配置了正确请求方的 802.1X 可带来可衡量的业务价值。通过消除共享密码(预共享密钥/PSK),您完全免除了员工离职时轮换密码的操作开销。转向 EAP-TLS 可以完全消除密码重置工单,从而为服务台释放出大量的生产力时间。
此外,802.1X 允许在单个 SSID 上实现基于身份的网络隔离。无需为 访客 WiFi、员工和运营广播不同的网络,单个 SSID 即可根据客户端凭据安全地路由流量。这减少了信道干扰并提高了整体网络性能,直接支持了 Purple 针对硬件无关网络管理的云覆盖方案。如需更深入的分析洞察,请探索我们的 WiFi 运营分析 功能。
关键定义
802.1X 客户端 (Supplicant)
客户端设备上的软件组件,用于处理加入受 IEEE 802.1X 保护的网络所需的身份验证过程。
IT 团队通过配置客户端来定义设备如何向网络证明其身份。
认证器 (Authenticator)
在客户端成功完成身份验证之前阻断流量的网络设备(交换机或无线接入点)。
来自 Cisco Meraki 或 HPE Aruba 等厂商的硬件设备充当认证器,在设备与服务器之间传递消息。
RADIUS
远程用户拨号认证服务。用于验证客户端所提供凭据的服务器。
RADIUS 服务器在授予访问权限之前,会对比 Okta 或 Microsoft Entra ID 等目录来验证身份。
EAP-TLS
基于传输层安全协议的可扩展身份验证协议。一种需要客户端和服务器双方都提供数字证书的身份验证方法。
被视为企业网络中最安全的身份验证方法,无需使用密码。
PEAP
受保护的可扩展身份验证协议。一种通过创建安全 TLS 隧道来保护基于密码的身份验证的方法。
通常用于 BYOD 环境,因为在这些未管理的设备上部署客户端证书过于复杂。
EAPOL
局域网可扩展身份验证协议。用于在客户端(supplicant)与验证者(authenticator)之间封装EAP消息的协议。
在进行身份验证之前,EAPOL 是认证器允许通过端口的唯一流量类型。
MAC认证绕过 (MAB)
一种备用身份验证方法,网络将设备的MAC地址作为其身份标识。
用于打印机、摄像头以及缺少802.1X客户端的物联网设备。
VLAN分配
将已验证身份的设备动态放置到特定虚拟网络段的过程。
RADIUS服务器根据客户端的身份指示验证者分配相应的VLAN。
应用实例
一家拥有 200 间客房的酒店需要保障其员工网络的安全。目前该网络使用共享密码的 WPA2-Personal,他们希望迁移到 802.1X。员工混合使用公司拥有的 Windows 笔记本电脑和个人的 Android 手机进行排班。他们应该如何配置 802.1X 客户端?
该酒店应采用混合方案。对于公司拥有的 Windows 笔记本电脑,应使用通过 Microsoft Intune 配置的原生 Windows 客户端。MDM 配置文件应推送 EAP-TLS 设置、安装根证书,并通过 SCEP 自动进行客户端证书注册。对于个人的 Android 手机,应通过自助服务门户部署第三方配置代理(如 SecureW2)。员工使用其 Microsoft Entra ID 凭据登录门户,代理会自动为 PEAP-MSCHAPv2 配置原生 Android 客户端,确保锁定服务器证书验证。
一家拥有 50 家门店的大型零售连锁店正在推广新的移动销售终端(POS)平板电脑。PCI DSS 要求严格的网络隔离。客户端配置应如何确保合规性?
平板电脑应通过 MDM 进行管理。MDM 推送强制执行 EAP-TLS 的原生客户端配置档案。每台平板电脑都会收到一个包含特定属性的唯一客户端证书,该属性将其识别为 POS 设备。当平板电脑的客户端进行身份验证时,RADIUS 服务器会读取此属性,并专门为符合 PCI 标准的网络段返回 VLAN 分配。客户端配置必须锁定,以防门店员工修改网络设置。
练习题
Q1. 您的组织正在为新的员工BYOD网络部署PEAP-MSCHAPv2。在测试期间,您注意到设备可以连接到广播相同SSID的测试接入点,即使该接入点未连接到您的RADIUS服务器。忽略了哪一步客户端配置?
提示:思考客户端在发送MSCHAPv2凭据之前,如何验证网络的身份。
查看标准答案
客户端未配置为验证服务器证书。在PEAP中,必须显式配置客户端以信任签发RADIUS服务器证书的特定根证书颁发机构(Root CA),并验证服务器的域名。如果不进行此配置,客户端将与任何提供证书的服务器建立TLS隧道,从而使用户的凭据暴露给流氓接入点。
Q2. 某大学正在将其托管的Windows笔记本电脑群从PEAP迁移到EAP-TLS。他们通过MDM推送了新的配置文件,但所有设备均无法通过身份验证。RADIUS日志显示“EAP-TLS failed SSL/TLS handshake”。最可能的原因是什么?
提示:EAP-TLS需要双向身份验证。客户端需要什么它在PEAP中不需要的东西?
查看标准答案
客户端设备缺少有效的客户端证书。EAP-TLS要求客户端向RADIUS服务器提供证书。MDM配置文件不仅需要配置将EAP方法设置为TLS,还必须配置为触发如SCEP之类的协议,以便在尝试身份验证之前从组织的PKI请求并安装客户端证书。
Q3. 您需要在[医疗](/industries/healthcare)环境中将50台智能电视连接到网络。这些电视仅支持WPA2-Personal(预共享密钥),并且没有802.1X客户端。如何在为员工设备保留802.1X的同时保护它们的访问安全?
提示:如果设备无法使用EAP,则验证者必须通过另一种方式来识别它。
查看标准答案
您应该使用MAC认证绕过(MAB)。验证者将使用智能电视的MAC地址作为用户名和密码发送至RADIUS服务器。由于MAC地址可以被伪造,因此必须将RADIUS服务器配置为将这些设备分配到高度受限、隔离的物联网VLAN中,仅允许必要的流量通过。
常见问题
什么是 802.1X supplicant?
802.1X supplicant 是运行在终端设备(如笔记本电脑、智能手机或平板电脑)上的客户端软件代理,它通过局域网可扩展身份验证协议(EAPOL)与认证器(如企业级 WiFi 接入点或网络交换机)进行通信,以与认证服务器协商网络准入。
802.1X supplicant、认证器和认证服务器之间有什么区别?
supplicant 是请求网络准入的客户端设备。认证器是控制端口访问并转发认证流量的中介网络硬件(接入点或交换机)。认证服务器(通常是 RADIUS 或云 RADIUS 服务器)根据身份提供商验证凭据或数字证书,并授予或拒绝访问权限。
如何在 Windows 11 上配置 802.1X supplicant?
Windows 11 使用原生的 WLAN AutoConfig 服务。在企业环境中,supplicant 配置文件通过 MDM(例如 Microsoft Intune)自动下发,使用 SCEP/PKCS 配置文件来分发客户端证书,并预先配置服务器证书固定、根 CA 信任和 WPA3-Enterprise 参数,无需用户手动输入。
为什么 Android 11+ 设备无法连接到 802.1X 企业网络?
从 Android 11 开始,Google 在原生 supplicant 中移除了“不进行验证” CA 证书的选项。Android 终端严格要求信任的根 CA 证书,并要求在“域名”字段中配置与服务器证书的使用者替代名称(SAN)相匹配的 RADIUS 服务器精确 FQDN。
与 PEAP-MSCHAPv2 相比,EAP-TLS 是如何消除 supplicant 密码漏洞的?
EAP-TLS 在客户端和 RADIUS 服务器上均通过 X.509 证书使用双向加密身份验证。与 PEAP-MSCHAPv2 不同,EAP-TLS 不会有任何密码或 MSCHAPv2 哈希在网络中传输,从而完全防止了通过 Evil Twin 恶意接入点进行的凭据窃取、密码喷洒和离线哈希破解。
继续阅读本系列
Portnox 替代方案:无需全套 NAC 的云端 RADIUS
您将能够通过三个问题的测试,决定您的资产需要全套 NAC 还是仅用于 WiFi 的云端 RADIUS。然后,您可以就 wlan 有线执行、姿态检查、证书、访客接入和三年运行成本方面,对 Portnox、Purple、SecureW2 和 JumpCloud 进行对比,并规划逐个站点的试点项目。
iOS 和 macOS 802.1X 故障排查:Intune、Jamf 和 Microsoft Entra ID 部署清单
使用此清单诊断 iPhone、iPad 和 Mac 在 Intune 或 Jamf Pro 上无法通过 802.1X 验证的原因。每次失败都可归结为以下四个原因之一:服务器信任、身份证书、macOS 模式或 Microsoft Entra ID 组范围。您将通过 eapolclient 和 RADIUS 日志确认原因,应用修复程序并安排未来的证书轮换。
Intune WiFi 配置文件服务器信任:Entra ID 的证书服务器名称和根 CA 清单
您将能够配置 Intune WiFi 配置文件的服务器验证部分,从而使 EAP-TLS 和 PEAP 在 Windows、Apple 和 Android 上正常连接。您将使证书服务器名称与 RADIUS 证书相匹配、部署正确的根 CA、协调 Entra ID 组分配,并在证书到期静默中断连接之前对其进行阶段性更新。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。