
¿Qué es un suplicante 802.1X? Tipos de cliente y configuración de dispositivos
Esta guía explica la función del suplicante 802.1X en la autenticación de WiFi empresarial. Cubre la arquitectura técnica, compara los suplicantes nativos del sistema operativo con clientes de terceros y proporciona una guía de configuración práctica para equipos de TI que despliegan EAP-TLS y PEAP.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →

Resumen Ejecutivo
Cuando un dispositivo se conecta a una red corporativa, el suplicante 802.1X es el componente de software responsable de demostrar su identidad. Para los directores de IT y arquitectos de red en grandes recintos, comprender cómo funciona el suplicante es vital para proteger el acceso a la red sin generar solicitudes de soporte técnico. Esta guía desmitifica el agente del lado del cliente en la autenticación IEEE 802.1X, contrastando las capacidades nativas del sistema operativo con el software suplicante de terceros. Analizaremos cómo configurar los suplicantes para EAP-TLS y PEAP-MSCHAPv2, exploraremos escenarios de despliegue reales en los sectores de hostelería y retail, y detallaremos cómo la configuración correcta del suplicante se integra con las Redes Basadas en la Identidad para optimizar el acceso. Tanto si gestiona un hotel de 200 habitaciones como un recinto con un aforo de más de 80.000 asientos, la configuración correcta del suplicante es un pilar fundamental para crear una red WiFi segura y fiable.
Análisis Técnico Detallado
El estándar IEEE 802.1X define el control de acceso a la red basado en puertos. Funciona bajo una premisa sencilla: bloquear todo el tráfico en el extremo de la red hasta que un dispositivo demuestre su identidad. El suplicante es el participante del lado del cliente en este proceso.
Los Tres Componentes de 802.1X
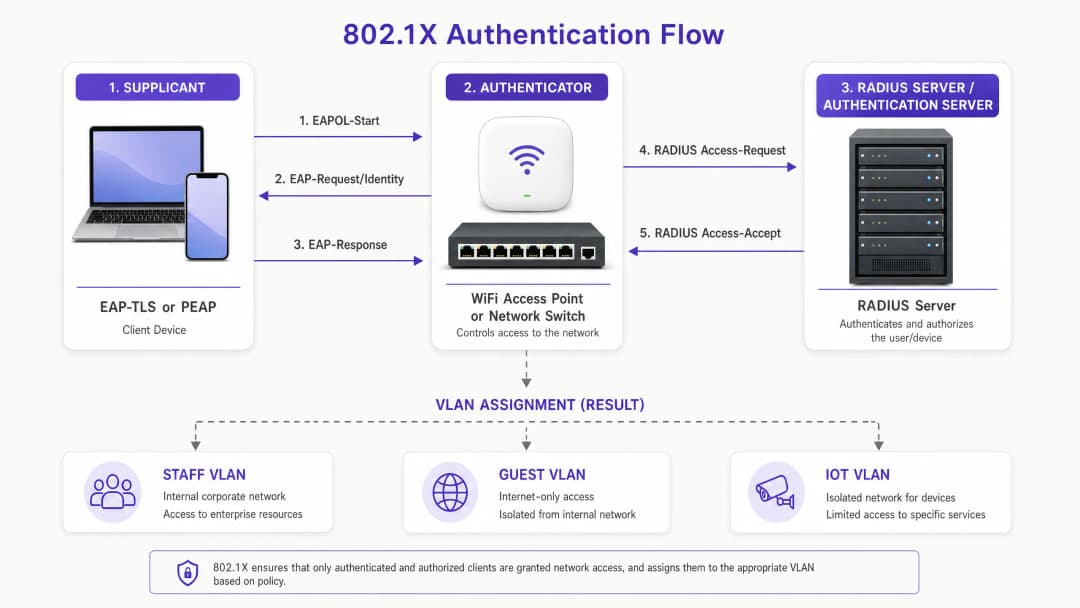
La autenticación requiere tres entidades distintas:
- Suplicante: El dispositivo cliente (ordenador portátil, smartphone o tablet) que solicita acceso a la red.
- Autenticador: El dispositivo de acceso a la red, como un punto de acceso Cisco Meraki, HPE Aruba, Ruckus o Juniper Mist.
- Servidor de Autenticación: El servidor RADIUS que valida las credenciales frente a un proveedor de identidad como Microsoft Entra ID o Okta.
Antes de la autenticación, el puerto del autenticador se encuentra en un estado no autorizado, permitiendo únicamente el tráfico de Protocolo de Autenticación Extensible sobre LAN (EAPOL). El suplicante inicia el proceso con una trama EAPOL-Start. El autenticador solicita la identidad y el suplicante responde. Esta identidad se reenvía al servidor RADIUS, que determina el método EAP que se va a utilizar. Tras una validación correcta, el servidor RADIUS envía un mensaje Access-Accept, el puerto pasa a un estado autorizado y el dispositivo se asigna normalmente a una VLAN específica.
Métodos EAP: El Idioma del Suplicante
El suplicante y el servidor RADIUS deben acordar un método de Protocolo de Autenticación Extensible (EAP). La elección del método EAP determina el nivel de seguridad y la carga de configuración en el suplicante.
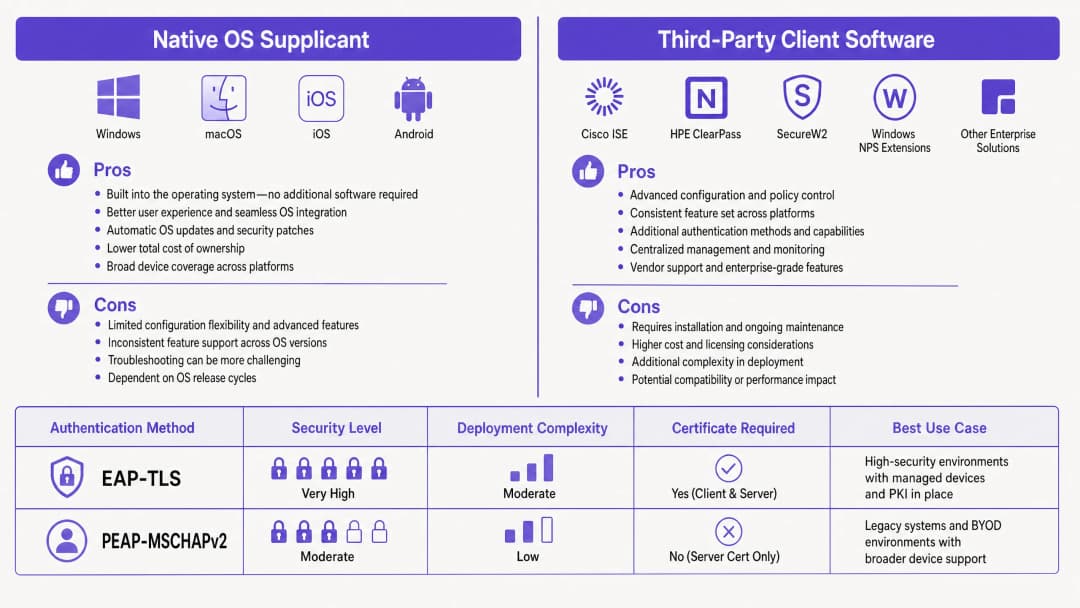
EAP-TLS (Transport Layer Security) EAP-TLS requiere autenticación mutua basada en certificados. El suplicante proporciona un certificado de cliente para demostrar su identidad, y el servidor RADIUS proporciona un certificado de servidor para demostrar la legitimidad de la red. Este método sin contraseña elimina el robo de credenciales y es obligatorio según marcos de seguridad estrictos como NIST SP 800-171. El suplicante debe estar configurado para confiar en la Autoridad de Certificación (CA) emisora y poseer un certificado de cliente válido.
PEAP (Protected EAP) En escenarios donde una Infraestructura de Clave Pública (PKI) completa no es viable, PEAP se utiliza ampliamente. Encapsula un método de autenticación interno (normalmente MSCHAPv2) dentro de un túnel TLS seguro. El servidor RADIUS proporciona un certificado, pero el suplicante solo necesita proporcionar un nombre de usuario y contraseña. Aunque PEAP es más fácil de desplegar, es muy vulnerable al robo de credenciales si el suplicante no está configurado estrictamente para validar el certificado del servidor.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Al desplegar 802.1X, los equipos de TI deben decidir entre utilizar el suplicante nativo integrado en el sistema operativo o desplegar software suplicante de terceros.
Suplicantes nativos de SO
Cada sistema operativo moderno incluye un suplicante 802.1X nativo. Windows utiliza los servicios Wired AutoConfig y WLAN AutoConfig. Los dispositivos Apple utilizan Perfiles de Red. Android integra esto dentro de sus ajustes de WiFi.
Los suplicantes nativos son ideales para flotas gestionadas. Utilizando plataformas de gestión de dispositivos móviles (MDM) como Microsoft Intune o Jamf, los administradores de TI pueden enviar de forma silenciosa perfiles de configuración que definen el SSID, el método EAP, las CA raíz de confianza y los procesos de inscripción de certificados a través de SCEP. La experiencia del usuario es fluida; el dispositivo se autentica en segundo plano.
Software suplicante de terceros
Los suplicantes de terceros, como Cisco AnyConnect Network Access Manager o SecureW2 JoinNow, son necesarios en escenarios específicos:
- Protocolos propietarios: El uso de Cisco EAP-FAST requiere un suplicante de Cisco.
- Incorporación de BYOD: Las herramientas de terceros a menudo actúan como asistentes de incorporación, guiando a los usuarios para que instalen certificados en dispositivos no gestionados donde la configuración nativa es compleja (particularmente en entornos fragmentados de Android).
- Control de configuración estricto: Los suplicantes de terceros pueden bloquear la configuración, evitando que los usuarios desactiven la validación del certificado del servidor.
Configuración de la validación del certificado del servidor
Independientemente del suplicante elegido, configurar la validación del certificado del servidor es fundamental, especialmente para PEAP. Si el suplicante no valida el certificado del servidor RADIUS, enviará a ciegas las credenciales a un punto de acceso no autorizado que imite su SSID. En Windows, esto significa marcar "Comprobar la identidad del servidor validando el certificado" en las propiedades de PEAP, seleccionar la Entidad de certificación raíz de confianza (CA raíz) y especificar los nombres de servidor exactos que el cliente debe esperar. En los dispositivos Apple, el perfil de configuración debe enumerar explícitamente los certificados de confianza.
Mejores prácticas
- Forzar la validación del servidor: Al implementar PEAP, nunca lo haga sin configurar los suplicantes para validar el certificado del servidor RADIUS. Esta es la primera línea de defensa contra los ataques de tipo "evil twin".
- Automatizar el ciclo de vida de los certificados: Al utilizar EAP-TLS, automatice el registro y la renovación de los certificados de cliente a través de MDM mediante SCEP o NDES. La gestión manual de certificados no es escalable y provoca fallos de autenticación repentinos.
- Segregar por identidad: Utilice los atributos de RADIUS para asignar VLANs en función de la identidad validada. Los dispositivos de los empleados y los terminales de punto de venta deben autenticarse en el mismo SSID pero acabar en VLANs totalmente diferentes.
- Planificar para IoT: La mayoría de los dispositivos IoT carecen de suplicantes 802.1X. Para estos dispositivos, utilice la omisión de dirección MAC (MAB), pero asegúrese de que estén estrictamente aislados en una VLAN dedicada para IoT.
Resolución de problemas y mitigación de riesgos
Cuando un dispositivo no se conecta, el problema casi siempre se encuentra en la configuración del cliente o en la cadena de certificados.
- "Conectado, sin Internet": Esto suele indicar un fallo en la asignación de la VLAN o problemas de DHCP posteriores a la autenticación. Revise los registros de RADIUS para verificar que el mensaje Access-Accept contiene el Tunnel-Private-Group-Id correcto.
- Fallos silenciosos en Windows 11: Las actualizaciones recientes de características de Windows 11 (como la 24H2) han cambiado la forma en que el suplicante nativo gestiona la marcha atrás de EAP-TLS. Pruebe siempre los perfiles con las nuevas compilaciones del sistema operativo antes de un despliegue masivo.
- Caducidad de los certificados: Si un lote de dispositivos se desconecta de repente, compruebe el periodo de validez de los certificados de cliente. Asegúrese de que su MDM los renueve correctamente antes de que caduquen.
Retorno de la inversión e impacto empresarial
La migración a 802.1X con suplicantes configurados correctamente aporta un valor empresarial medible. Al eliminar las contraseñas compartidas (claves previamente compartidas / PSK), se elimina por completo la carga operativa de cambiar las contraseñas cuando los empleados se van. Pasar a EAP-TLS puede eliminar por completo los tickets de restablecimiento de contraseñas, lo que libera un número significativo de horas de productividad para el servicio de asistencia.
Además, 802.1X permite el aislamiento de la red basado en la identidad en un único SSID. En lugar de emitir redes independientes para el Guest WiFi, el personal y las operaciones, un único SSID puede enrutar el tráfico de forma segura en función de las credenciales del cliente. Esto reduce la interferencia de canales y mejora el rendimiento general de la red, apoyando directamente el enfoque de superposición en la nube de Purple para la gestión de red independiente del hardware. Para obtener análisis más detallados, explore nuestra función de WiFi Analytics.
Definiciones clave
Suplicante 802.1X
El componente de software en un dispositivo cliente que gestiona el proceso de autenticación necesario para unirse a una red protegida por IEEE 802.1X.
Los equipos de TI configuran el suplicante para definir cómo un dispositivo demuestra su identidad ante la red.
Autenticador
El dispositivo de red (conmutador o punto de acceso) que bloquea el tráfico hasta que el suplicante se autentica correctamente.
El hardware de proveedores como Cisco Meraki o HPE Aruba actúa como autenticador, transmitiendo mensajes entre el dispositivo y el servidor.
RADIUS
Remote Authentication Dial-In User Service. El servidor que verifica las credenciales proporcionadas por el suplicante.
El servidor RADIUS verifica la identidad frente a directorios como Okta o Microsoft Entra ID antes de conceder el acceso.
EAP-TLS
Extensible Authentication Protocol con Transport Layer Security. Un método de autenticación que requiere certificados digitales tanto del cliente como del servidor.
Considerado el método más seguro para redes empresariales, eliminando la necesidad de contraseñas.
PEAP
Protected Extensible Authentication Protocol. Un método de autenticación que crea un túnel TLS seguro para proteger la autenticación basada en contraseñas.
Comúnmente utilizado en entornos BYOD donde implementar certificados de cliente en dispositivos no gestionados es demasiado complejo.
EAPOL
Extensible Authentication Protocol over LAN. El protocolo utilizado para encapsular mensajes EAP entre el suplicante y el autenticador.
Antes de la autenticación, EAPOL es el único tipo de tráfico que el autenticador permite pasar a través del puerto.
MAC Authentication Bypass (MAB)
Un método de autenticación alternativo donde la red utiliza la dirección MAC del dispositivo como su identidad.
Utilizado para impresoras, cámaras y dispositivos IoT que carecen de un suplicante 802.1X.
Asignación de VLAN
El proceso de ubicar dinámicamente un dispositivo autenticado en un segmento de red virtual específico.
El servidor RADIUS indica al autenticador qué VLAN asignar en función de la identidad del suplicante.
Ejemplos prácticos
Un hotel de 200 habitaciones necesita proteger la red de su personal. Actualmente utilizan WPA2-Personal con una contraseña compartida y desean migrar a 802.1X. El personal utiliza una combinación de portátiles Windows de la empresa y teléfonos Android personales para la programación de turnos. ¿Cómo deben configurar los suplicantes?
El hotel debe implementar un enfoque híbrido. Para los portátiles Windows de la empresa, deben utilizar el suplicante nativo de Windows configurado a través de Microsoft Intune. El perfil de MDM debe aplicar los ajustes de EAP-TLS, instalar la CA raíz y automatizar la inscripción de certificados de cliente a través de SCEP. Para los teléfonos Android personales, deben implementar un agente de incorporación de terceros (como SecureW2) a través de un portal de autoservicio. El miembro del personal inicia sesión en el portal utilizando sus credenciales de Microsoft Entra ID y el agente configura automáticamente el suplicante nativo de Android para PEAP-MSCHAPv2, garantizando que la validación del certificado del servidor quede bloqueada.
Una gran cadena minorista con 50 tiendas está implementando nuevas tabletas de punto de venta (POS) móviles. PCI-DSS exige un aislamiento estricto de la red. ¿Cómo debe garantizar el cumplimiento la configuración del suplicante?
Las tabletas deben gestionarse a través de MDM. El MDM aplica un perfil de configuración de suplicante nativo que impone EAP-TLS. Cada tableta recibe un certificado de cliente único que contiene un atributo que la identifica como dispositivo POS. Cuando el suplicante de la tableta se autentica, el servidor RADIUS lee este atributo y devuelve una asignación de VLAN específicamente para el segmento de red que cumple con PCI-DSS. La configuración del suplicante debe estar bloqueada para que el personal de la tienda no pueda modificar los ajustes de red.
Preguntas de práctica
Q1. Su organización está implementando PEAP-MSCHAPv2 para una nueva red de dispositivos personales (BYOD) del personal. Durante las pruebas, observa que los dispositivos pueden conectarse a un punto de acceso de prueba que emite el mismo SSID, a pesar de que no está conectado a su servidor RADIUS. ¿Qué paso de configuración del suplicante se omitió?
Sugerencia: Considere cómo el suplicante verifica la identidad de la red antes de enviar las credenciales MSCHAPv2.
Ver respuesta modelo
No se configuró el suplicante para validar el certificado del servidor. En PEAP, el suplicante debe estar configurado explícitamente para confiar en la CA raíz específica que emitió el certificado del servidor RADIUS y para verificar el nombre de dominio del servidor. Sin esto, el suplicante establecerá un túnel TLS con cualquier servidor que presente un certificado, exponiendo las credenciales del usuario a un punto de acceso no autorizado.
Q2. Una universidad está migrando su flota de portátiles Windows gestionados de PEAP a EAP-TLS. Distribuyen el nuevo perfil de configuración a través de MDM, pero todos los dispositivos fallan al autenticarse. Los registros de RADIUS muestran "EAP-TLS failed SSL/TLS handshake". ¿Cuál es la causa más probable?
Sugerencia: EAP-TLS requiere autenticación mutua. ¿Qué necesita el cliente que no requería para PEAP?
Ver respuesta modelo
Los dispositivos cliente carecen de un certificado de cliente válido. EAP-TLS requiere que el suplicante presente un certificado al servidor RADIUS. El perfil MDM debe estar configurado no solo para establecer el método EAP en TLS, sino también para activar un protocolo como SCEP para solicitar e instalar un certificado de cliente desde la PKI de la organización antes de intentar la autenticación.
Q3. Necesita conectar 50 televisores inteligentes a la red en un entorno de [sanidad](/industries/healthcare). Los televisores solo admiten WPA2-Personal (clave previamente compartida) y no tienen un suplicante 802.1X. ¿Cómo asegura su acceso manteniendo al mismo tiempo 802.1X para los dispositivos del personal?
Sugerencia: Si el dispositivo no puede comunicarse mediante EAP, el autenticador debe identificarlo de otra manera.
Ver respuesta modelo
Debe utilizar MAC Authentication Bypass (MAB). El autenticador utilizará la dirección MAC del televisor inteligente como el nombre de usuario y la contraseña enviados al servidor RADIUS. Debido a que las direcciones MAC se pueden suplantar, el servidor RADIUS debe estar configurado para asignar estos dispositivos a una VLAN de IoT aislada y altamente restringida que solo permita el tráfico necesario.
Preguntas frecuentes
¿Qué es un suplicante 802.1X?
Un suplicante 802.1X es el agente de software cliente que se ejecuta en un dispositivo final (como un ordenador portátil, un smartphone o una tableta) que se comunica con un autenticador (como un punto de acceso WiFi empresarial o un switch de red) utilizando el Protocolo de Autenticación Extensible sobre LAN (EAPOL) para negociar el acceso a la red con un servidor de autenticación.
¿Cuál es la diferencia entre un suplicante 802.1X, un autenticador y un servidor de autenticación?
El suplicante es el dispositivo cliente que solicita la admisión a la red. El autenticador es el hardware de red intermediario (punto de acceso o switch) que controla el acceso al puerto y retransmite el tráfico de autenticación. El servidor de autenticación (normalmente un servidor RADIUS o Cloud RADIUS) verifica las credenciales o los certificados digitales frente a un proveedor de identidad y concede o deniega el acceso.
¿Cómo se configura un suplicante 802.1X en Windows 11?
Windows 11 utiliza el servicio nativo Configuración automática de WLAN. En entornos empresariales, los perfiles de suplicante se distribuyen automáticamente a través de MDM (como Microsoft Intune) utilizando perfiles SCEP/PKCS para entregar certificados de cliente y preconfigurar el anclaje de certificados de servidor, la confianza en la CA raíz y los parámetros de WPA3-Enterprise sin necesidad de introducción manual por parte del usuario.
¿Por qué fallan los dispositivos con Android 11 o superior al conectarse a redes empresariales 802.1X?
A partir de Android 11, Google eliminó la opción "No validar" para los certificados de CA en el suplicante nativo. Los endpoints de Android exigen estrictamente un certificado de CA raíz de confianza y requieren que se configure el FQDN exacto del servidor RADIUS en el campo Dominio coincidiendo con el Nombre alternativo del sujeto (SAN) del certificado del servidor.
¿Cómo elimina EAP-TLS las vulnerabilidades de contraseña del suplicante en comparación con PEAP-MSCHAPv2?
EAP-TLS utiliza autenticación criptográfica mutua mediante certificados X.509 tanto en el cliente como en el servidor RADIUS. A diferencia de PEAP-MSCHAPv2, no se transmiten contraseñas ni hashes MSCHAPv2 por la red, lo que evita por completo el robo de credenciales a través de puntos de acceso no autorizados Evil Twin, ataques de pulverización de contraseñas y descifrado de hashes fuera de línea.
Continúe leyendo esta serie
Alternativas a Portnox: Cloud RADIUS sin todo el NAC
Podrá decidir si su parque tecnológico necesita un NAC completo o solo cloud RADIUS para WiFi, utilizando una prueba de tres preguntas. Después podrá comparar Portnox, Purple, SecureW2 y JumpCloud en cuanto a control por cable, comprobación de estado de seguridad (posture), certificados, acceso de invitados y costes de funcionamiento a tres años, y planificar un piloto sede por sede.
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.