
Was ist ein 802.1X Supplicant? Client-Typen und Gerätekonfiguration
Dieser Leitfaden erklärt die Rolle des 802.1X Supplicant bei der Enterprise WiFi Authentifizierung. Er behandelt die technische Architektur, vergleicht native OS-Supplicants mit Drittanbieter-Clients und bietet praktische Konfigurationsanleitungen für IT-Teams, die EAP-TLS und PEAP bereitstellen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →

Management-Zusammenfassung
Wenn sich ein Gerät mit einem Unternehmensnetzwerk verbindet, ist der 802.1X Supplicant die Softwarekomponente, die für den Nachweis seiner Identität verantwortlich ist. Für IT-Manager und Netzwerkarchitekten an großen Standorten ist das Verständnis der Funktionsweise des Supplicants von entscheidender Bedeutung, um den Netzwerkzugriff zu sichern, ohne Helpdesk-Tickets zu erzeugen. Dieser Leitfaden entmystifiziert den geräteseitigen Agenten bei der IEEE 802.1X Authentifizierung und stellt native Betriebssystemfunktionen einer Supplicant-Software von Drittanbietern gegenüber. Wir untersuchen, wie Supplicants für EAP-TLS und PEAP-MSCHAPv2 konfiguriert werden, betrachten reale Bereitstellungsszenarien in der Hotellerie und im Einzelhandel und beschreiben im Detail, wie sich eine ordnungsgemäße Supplicant-Konfiguration in identitätsbasierte Netzwerke integrieren lässt, um den Zugriff zu optimieren. Unabhängig davon, ob Sie ein Hotel mit 200 Zimmern oder einen aktiven Veranstaltungsort mit über 80.000 Sitzplätzen verwalten, ist die korrekte Supplicant-Konfiguration ein Eckpfeiler für den Aufbau eines sicheren und zuverlässigen WiFi.
Tiefer technischer Einblick
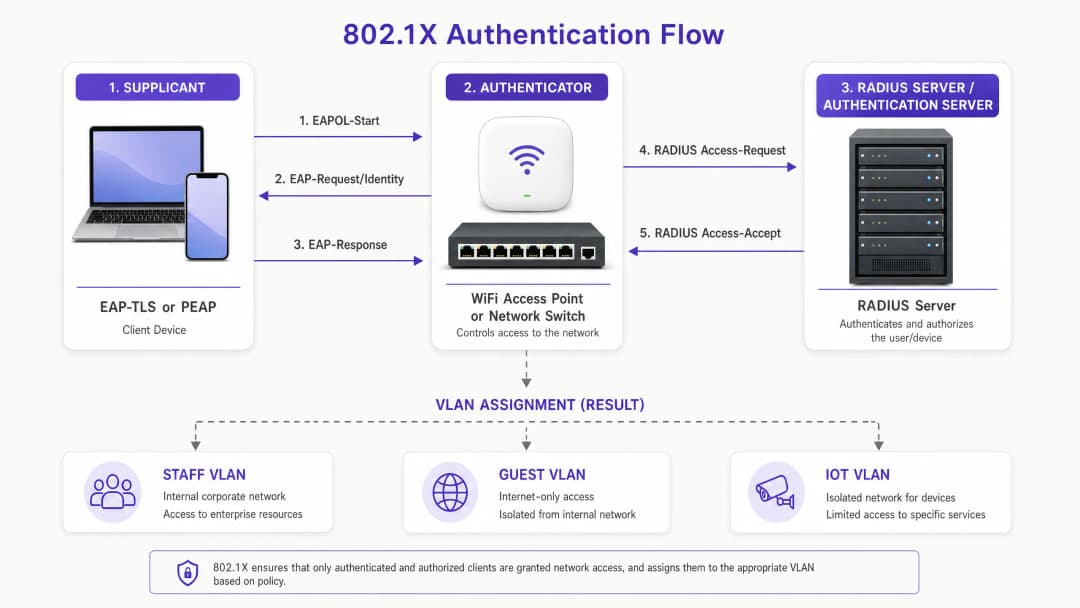
Der Standard IEEE 802.1X definiert die portbasierte Netzwerkzugriffskontrolle. Er basiert auf einer einfachen Prämisse: Der gesamte Datenverkehr am Netzwerkrand wird blockiert, bis ein Gerät seine Identität nachweist. Der Supplicant ist der clientseitige Teilnehmer an diesem Prozess.
Die drei Komponenten von 802.1X
Die Authentifizierung erfordert drei verschiedene Einheiten:
- Supplicant: Das Client-Gerät (Laptop, Smartphone oder Tablet), das den Netzwerkzugriff anfordert.
- Authenticator: Das Netzwerkzugriffsgerät, z. B. ein Cisco Meraki, HPE Aruba, Ruckus oder Juniper Mist Access Point.
- Authentication Server: Der RADIUS-Server, der die Anmeldedaten mit einem Identitätsanbieter wie Microsoft Entra ID oder Okta abgleicht.
Vor der Authentifizierung befindet sich der Port des Authenticators in einem nicht autorisierten Zustand, in dem nur EAPOL-Verkehr (Extensible Authentication Protocol over LAN) zulässig ist. Der Supplicant initiiert den Prozess mit einem EAPOL-Start-Frame. Der Authenticator fordert die Identität an, und der Supplicant antwortet. Diese Identität wird an den RADIUS-Server weitergeleitet, der die zu verwendende EAP-Methode bestimmt. Nach erfolgreicher Validierung sendet der RADIUS-Server eine Access-Accept-Nachricht, der Port wechselt in einen autorisierten Zustand und das Gerät wird normalerweise einem bestimmten VLAN zugewiesen.
EAP-Methoden: Die Sprache des Supplicants
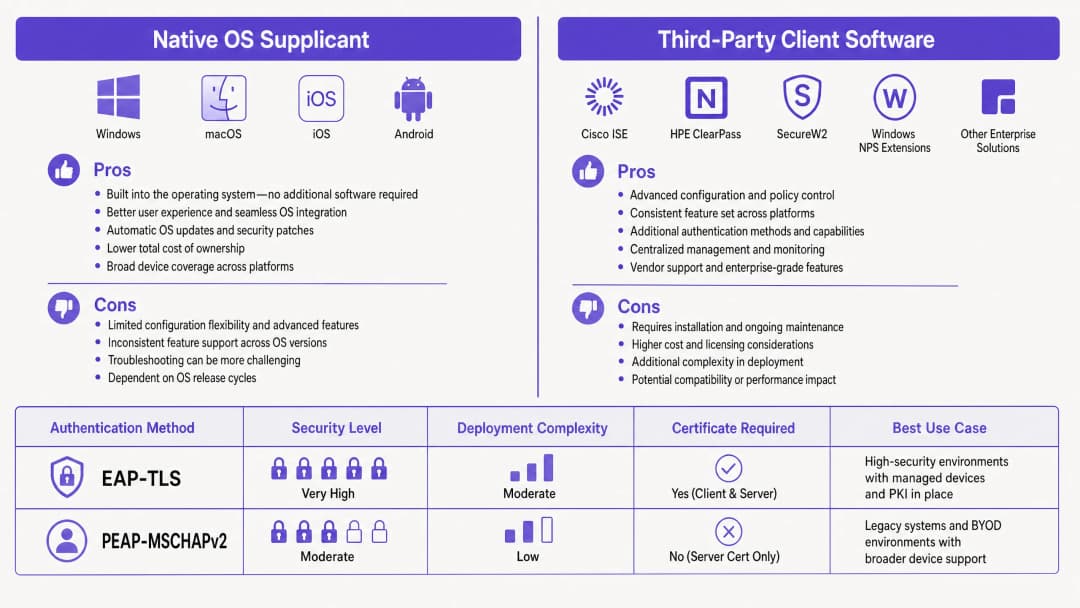
Der Supplicant und der RADIUS-Server müssen sich auf eine EAP-Methode (Extensible Authentication Protocol) einigen. Die Wahl der EAP-Methode bestimmt das Sicherheitsniveau und den Konfigurationsaufwand auf dem Supplicant.
EAP-TLS (Transport Layer Security) EAP-TLS erfordert eine zertifikatsbasierte gegenseitige Authentifizierung. Der Supplicant stellt ein Client-Zertifikat bereit, um seine Identität nachzuweisen, und der RADIUS-Server stellt ein Server-Zertifikat bereit, um die Legitimität des Netzwerks nachzuweisen. Diese passwortlose Methode verhindert den Diebstahl von Anmeldedaten und wird von strengen Sicherheits-Frameworks wie NIST SP 800-171 gefordert. Der Supplicant muss so konfiguriert sein, dass er der ausstellenden Zertifizierungsstelle (CA) vertraut und ein gültiges Client-Zertifikat besitzt.
PEAP (Protected EAP) In Szenarien, in denen eine vollständige Public-Key-Infrastruktur (PKI) nicht machbar ist, wird PEAP häufig verwendet. Es kapselt eine interne Authentifizierungsmethode (in der Regel MSCHAPv2) in einem sicheren TLS-Tunnel. Der RADIUS-Server stellt ein Zertifikat bereit, aber der Supplicant muss lediglich einen Benutzernamen und ein Passwort eingeben. Obwohl PEAP einfacher bereitzustellen ist, ist es sehr anfällig für das Abfangen von Anmeldedaten, wenn der Supplicant nicht streng für die Validierung des Server-Zertifikats konfiguriert ist.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Bei der Bereitstellung von 802.1X müssen sich IT-Teams entscheiden, ob sie den im Betriebssystem integrierten nativen Supplicant verwenden oder eine Supplicant-Software von Drittanbietern bereitstellen.
Native OS-Supplicants
Jedes moderne Betriebssystem enthält einen nativen 802.1X-Supplicant. Windows nutzt die Dienste Automatische kabelgebundene Konfiguration und Automatische WLAN-Konfiguration. Apple-Geräte nutzen Netzwerkprofile. Android integriert dies in seine WiFi-Einstellungen.
Native Supplicants sind ideal für verwaltete Geräteflotten. Mithilfe von Mobile-Device-Management-Plattformen (MDM) wie Microsoft Intune oder Jamf können IT-Administratoren Konfigurationsprofile im Hintergrund bereitstellen, welche die SSID, die EAP-Methode, vertrauenswürdige Root-CAs und Zertifikatsregistrierungsprozesse über SCEP definieren. Die Benutzererfahrung ist nahtlos; das Gerät authentifiziert sich im Hintergrund.
Supplicant-Software von Drittanbietern
Supplicants von Drittanbietern, wie Cisco AnyConnect Network Access Manager oder SecureW2 JoinNow, sind in bestimmten Szenarien erforderlich:
- Proprietäre Protokolle: Die Verwendung von Cisco EAP-FAST erfordert einen Cisco-Supplicant.
- BYOD-Onboarding: Tools von Drittanbietern fungieren oft als Onboarding-Assistenten, die Benutzer bei der Installation von Zertifikaten auf nicht verwalteten Geräten anleiten, bei denen die native Konfiguration komplex ist (insbesondere in fragmentierten Android-Umgebungen).
- Strenge Konfigurationskontrolle: Supplicants von Drittanbietern können Einstellungen sperren und so verhindern, dass Benutzer die Validierung des Server-Zertifikats deaktivieren.
Konfiguration der Server-Zertifikatsvalidierung
Unabhängig vom gewählten Supplicant ist die Konfiguration der Server-Zertifikatsvalidierung von entscheidender Bedeutung, insbesondere bei PEAP. Wenn der Supplicant das Zertifikat des RADIUS-Servers nicht validiert, sendet er blindlings Anmeldedaten an einen betrügerischen Access Point, der Ihre SSID imitiert.
Unter Windows bedeutet dies, dass in den PEAP-Eigenschaften die Option "Identität des Servers durch Überprüfung des Zertifikats verifizieren" aktiviert, die vertrauenswürdige Stammzertifizierungsstelle (Root CA) ausgewählt und die genauen Servernamen angegeben werden müssen, die der Client erwarten soll. Auf Apple-Geräten muss das Konfigurationsprofil die vertrauenswürdigen Zertifikate explizit auflisten.
Best Practices
- Server-Validierung erzwingen: Implementieren Sie PEAP niemals, ohne die Supplicants so zu konfigurieren, dass sie das RADIUS-Serverzertifikat validieren. Dies ist die wichtigste Verteidigungslinie gegen "Evil Twin"-Angriffe.
- Zertifikats-Lebenszyklus automatisieren: Wenn Sie EAP-TLS verwenden, automatisieren Sie die Registrierung und Erneuerung von Client-Zertifikaten über ein MDM mithilfe von SCEP oder NDES. Manuelle Zertifikatsverwaltung ist nicht skalierbar und führt zu plötzlichen Authentifizierungsfehlern.
- Nach Identität segmentieren: Verwenden Sie RADIUS-Attribute, um VLANs basierend auf der validierten Identität zuzuweisen. Mitarbeitergeräte und POS-Terminals sollten sich am selben SSID authentifizieren, aber auf völlig unterschiedlichen VLANs landen.
- IoT einplanen: Den meisten IoT-Geräten fehlen 802.1X-Supplicants. Verwenden Sie für diese Geräte MAC Address Bypass (MAB), stellen Sie jedoch sicher, dass sie in einem dedizierten IoT-VLAN streng isoliert sind.
Fehlerbehebung und Risikominderung
Wenn die Verbindung eines Geräts fehlschlägt, liegt das Problem fast immer in der Client-Konfiguration oder der Zertifikatskette.
- "Verbunden, kein Internet": Dies deutet in der Regel auf einen Fehler bei der VLAN-Zuweisung oder auf DHCP-Probleme nach der Authentifizierung hin. Überprüfen Sie die RADIUS-Protokolle, um sicherzustellen, dass die Access-Accept-Nachricht die korrekte Tunnel-Private-Group-Id enthält.
- Lautlose Fehler unter Windows 11: Kürzliche Funktionsupdates für Windows 11 (wie 24H2) haben die Art und Weise geändert, wie der native Supplicant mit dem EAP-TLS-Fallback umgeht. Testen Sie Profile vor einer flächendeckenden Bereitstellung immer mit neuen OS-Builds.
- Ablauf von Zertifikaten: Wenn eine Gruppe von Geräten plötzlich offline geht, überprüfen Sie die Gültigkeitsdauer der Client-Zertifikate. Stellen Sie sicher, dass Ihr MDM diese erfolgreich erneuert, bevor sie ablaufen.
ROI und geschäftliche Auswirkungen
Die Migration zu 802.1X mit korrekt konfigurierten Supplicants liefert messbaren geschäftlichen Nutzen. Durch den Verzicht auf gemeinsam genutzte Passwörter (Pre-Shared Keys/PSK) entfällt der betriebliche Aufwand für die Passwortänderung beim Ausscheiden von Mitarbeitern vollständig. Der Wechsel zu EAP-TLS kann Tickets zur Passwortzurücksetzung komplett überflüssig machen, wodurch erhebliche Produktivitätsstunden für den Service Desk freigesetzt werden.
Darüber hinaus ermöglicht 802.1X eine identitätsbasierte Netzwerkisolierung auf einer einzigen SSID. Anstatt separate Netzwerke für Guest WiFi, Personal und Betrieb auszustrahlen, kann eine einzige SSID den Datenverkehr basierend auf den Client-Anmeldeinformationen sicher weiterleiten. Dies reduziert Kanalinterferenzen und verbessert die Gesamtleistung des Netzwerks, was den Cloud-Overlay-Ansatz von Purple für eine hardwareunabhängige Netzwerkverwaltung direkt unterstützt. Für tiefere analytische Einblicke nutzen Sie unsere WiFi Analytics Funktion.
Schlüsseldefinitionen
802.1X Supplicant
Die Softwarekomponente auf einem Client-Gerät, die den Authentifizierungsprozess abwickelt, der für den Beitritt zu einem durch IEEE 802.1X geschützten Netzwerk erforderlich ist.
IT-Teams konfigurieren den Supplicant, um festzulegen, wie ein Gerät seine Identität gegenüber dem Netzwerk nachweist.
Authenticator
Das Netzwerkgerät (Switch oder Access Point), das den Datenverkehr blockiert, bis sich der Supplicant erfolgreich authentifiziert hat.
Hardware von Anbietern wie Cisco Meraki oder HPE Aruba fungiert als Authenticator und leitet Nachrichten zwischen dem Gerät und dem Server weiter.
RADIUS
Remote Authentication Dial-In User Service. Der Server, der die vom Supplicant bereitgestellten Zugangsdaten überprüft.
Der RADIUS Server gleicht die Identität mit Verzeichnissen wie Okta oder Microsoft Entra ID ab, bevor er Zugriff gewährt.
EAP-TLS
Extensible Authentication Protocol mit Transport Layer Security. Eine Authentifizierungsmethode, die digitale Zertifikate sowohl für den Client als auch für den Server erfordert.
Gilt als die sicherste Methode für Unternehmensnetzwerke, da keine Passwörter mehr erforderlich sind.
PEAP
Protected Extensible Authentication Protocol. Eine Authentifizierungsmethode, die einen sicheren TLS Tunnel aufbaut, um die passwortbasierte Authentifizierung zu schützen.
Häufig in BYOD-Umgebungen eingesetzt, in denen die Bereitstellung von Client-Zertifikaten auf unmanaged Geräten zu komplex ist.
EAPOL
Extensible Authentication Protocol over LAN. Das Protokoll zur Kapselung von EAP-Nachrichten zwischen dem Supplicant und dem Authenticator.
Vor der Authentifizierung ist EAPOL der einzige Datenverkehr, den der Authenticator über den Port zulässt.
MAC Authentication Bypass (MAB)
Eine Fallback-Authentifizierungsmethode, bei der das Netzwerk die MAC-Adresse des Geräts als dessen Identität verwendet.
Wird für Drucker, Kameras und IoT-Geräte verwendet, die keinen 802.1X Supplicant besitzen.
VLAN-Zuweisung
Der Prozess der dynamischen Zuweisung eines authentifizierten Geräts zu einem bestimmten virtuellen Netzwerksegment.
Der RADIUS-Server teilt dem Authenticator basierend auf der Identität des Supplicants mit, welches VLAN zugewiesen werden soll.
Ausgearbeitete Beispiele
Ein Hotel mit 200 Zimmern muss sein Personalnetzwerk sichern. Derzeit wird WPA2-Personal mit einem gemeinsam genutzten Passwort verwendet, nun soll auf 802.1X umgestellt werden. Das Personal nutzt eine Mischung aus firmeneigenen Windows Laptops und privaten Android Telefonen für die Dienstplanung. Wie sollten die Supplicants konfiguriert werden?
Das Hotel sollte einen hybriden Ansatz verfolgen. Für die unternehmenseigenen Windows Laptops sollte der native Windows Supplicant verwendet werden, der über Microsoft Intune konfiguriert wird. Das MDM-Profil sollte die EAP-TLS Einstellungen übertragen, die Root CA installieren und die Client-Zertifikatsregistrierung über SCEP automatisieren. Für die privaten Android Telefone sollte ein Onboarding-Agent eines Drittanbieters (wie SecureW2) über ein Self-Service-Portal bereitgestellt werden. Die Mitarbeiter melden sich mit ihren Microsoft Entra ID Zugangsdaten im Portal an, und der Agent konfiguriert automatisch den nativen Android Supplicant für PEAP-MSCHAPv2, wodurch sichergestellt wird, dass die Serverzertifikatsvalidierung fest verankert ist.
Eine große Einzelhandelskette mit 50 Filialen führt neue mobile Point-of-Sale (POS) Tablets ein. PCI-DSS erfordert eine strikte Netzwerktrennung. Wie sollte die Supplicant-Konfiguration die Compliance sicherstellen?
Die Tablets sollten über ein MDM verwaltet werden. Das MDM überträgt ein Konfigurationsprofil für den nativen Supplicant, das EAP-TLS erzwingt. Jedes Tablet erhält ein eindeutiges Client-Zertifikat mit einem Attribut, das es als POS-Gerät identifiziert. Wenn sich der Supplicant des Tablets authentifiziert, liest der RADIUS Server dieses Attribut aus und gibt eine VLAN Zuweisung speziell für das PCI-konforme Netzwerksegment zurück. Die Supplicant-Konfiguration muss gesperrt werden, damit das Filialpersonal die Netzwerkeinstellungen nicht ändern kann.
Übungsfragen
Q1. Ihre Organisation führt PEAP-MSCHAPv2 für ein neues BYOD-Netzwerk für Mitarbeiter ein. Beim Testen stellen Sie fest, dass sich Geräte mit einem Test-Access-Point verbinden können, der dieselbe SSID ausstrahlt, obwohl er nicht mit Ihrem RADIUS-Server verbunden ist. Welcher Konfigurationsschritt für den Supplicant wurde vergessen?
Hinweis: Überlegen Sie, wie der Supplicant die Identität des Netzwerks überprüft, bevor er die MSCHAPv2-Anmeldedaten sendet.
Musterlösung anzeigen
Der Supplicant wurde nicht so konfiguriert, dass er das Serverzertifikat validiert. Bei PEAP muss der Supplicant explizit so konfiguriert werden, dass er der spezifischen Root-CA vertraut, die das Zertifikat des RADIUS-Servers ausgestellt hat, und den Domainnamen des Servers überprüft. Ohne dies stellt der Supplicant einen TLS-Tunnel mit jedem Server her, der ein Zertifikat vorlegt, was die Anmeldedaten des Benutzers für einen gefälschten Access-Point offenlegt.
Q2. Eine Universität migriert ihre verwaltete Windows-Laptop-Flotte von PEAP zu EAP-TLS. Sie verteilt das neue Konfigurationsprofil über MDM, aber die Authentifizierung schlägt bei allen Geräten fehl. Die RADIUS-Protokolle zeigen 'EAP-TLS failed SSL/TLS handshake'. Was ist die wahrscheinlichste Ursache?
Hinweis: EAP-TLS erfordert eine gegenseitige Authentifizierung. Was benötigt der Client, das er für PEAP nicht benötigt hat?
Musterlösung anzeigen
Den Client-Geräten fehlt ein gültiges Client-Zertifikat. EAP-TLS erfordert, dass der Supplicant dem RADIUS-Server ein Zertifikat vorlegt. Das MDM-Profil muss nicht nur so konfiguriert sein, dass es die EAP-Methode auf TLS festlegt, sondern auch ein Protokoll wie SCEP auslöst, um ein Client-Zertifikat von der PKI der Organisation anzufordern und zu installieren, bevor ein Authentifizierungsversuch unternommen wird.
Q3. Sie müssen 50 Smart-TVs in einer [Healthcare](/industries/healthcare)-Umgebung mit dem Netzwerk verbinden. Die TVs unterstützen nur WPA2-Personal (Pre-Shared Key) und haben keinen 802.1X Supplicant. Wie sichern Sie deren Zugriff, während Sie 802.1X für Mitarbeitergeräte beibehalten?
Hinweis: Wenn das Gerät kein EAP spricht, muss der Authenticator es auf andere Weise identifizieren.
Musterlösung anzeigen
Sie sollten MAC Authentication Bypass (MAB) verwenden. Der Authenticator verwendet die MAC-Adresse des Smart-TVs als Benutzernamen und Passwort, die an den RADIUS-Server gesendet werden. Da MAC-Adressen gefälscht werden können, muss der RADIUS-Server so konfiguriert werden, dass er diese Geräte einem stark eingeschränkten, isolierten IoT-VLAN zuweist, das nur den absolut notwendigen Datenverkehr zulässt.
Häufig gestellte Fragen
Was ist ein 802.1X Supplicant?
Ein 802.1X Supplicant ist der Client-Software-Agent, der auf einem Endgerät (wie einem Laptop, Smartphone oder Tablet) ausgeführt wird. Er kommuniziert über das Extensible Authentication Protocol over LAN (EAPOL) mit einem Authenticator (wie einem Enterprise WiFi Access Point oder Network Switch), um den Netzwerkzugriff mit einem Authentifizierungsserver auszuhandeln.
Was ist der Unterschied zwischen einem 802.1X Supplicant, Authenticator und Authentifizierungsserver?
Der Supplicant ist das Client-Gerät, das den Netzwerkzugang anfordert. Der Authenticator ist die dazwischengeschaltete Netzwerkhardware (Access Point oder Switch), die den Port-Zugriff steuert und den Authentifizierungsverkehr weiterleitet. Der Authentifizierungsserver (in der Regel ein RADIUS- oder Cloud RADIUS-Server) überprüft Anmeldedaten oder digitale Zertifikate mit einem Identity Provider und gewährt oder verweigert den Zugriff.
Wie konfiguriert man einen 802.1X Supplicant unter Windows 11?
Windows 11 nutzt den nativen Dienst WLAN-Automatische Konfiguration. In Enterprise-Umgebungen werden Supplicant-Profile automatisch über ein MDM (wie Microsoft Intune) mithilfe von SCEP/PKCS-Profilen bereitgestellt. Dies dient der Verteilung von Client-Zertifikaten und der Vorkonfiguration von Serverzertifikat-Pinning, Root-CA-Vertrauen und WPA3-Enterprise-Parametern ohne manuelle Benutzereingabe.
Warum schlägt die Verbindung von Geräten ab Android 11 mit 802.1X Enterprise-Netzwerken fehl?
Seit Android 11 hat Google die Option "Nicht validieren" für CA-Zertifikate im nativen Supplicant entfernt. Android-Endgeräte schreiben zwingend ein vertrauenswürdiges Root-CA-Zertifikat vor und erfordern die Konfiguration des exakten FQDN des RADIUS-Servers im Domain-Feld, der mit dem Subject Alternative Name (SAN) des Serverzertifikats übereinstimmen muss.
Wie beseitigt EAP-TLS Passwort-Sicherheitslücken beim Supplicant im Vergleich zu PEAP-MSCHAPv2?
EAP-TLS nutzt die gegenseitige kryptografische Authentifizierung über X.509-Zertifikate sowohl auf dem Client als auch auf dem RADIUS-Server. Im Gegensatz zu PEAP-MSCHAPv2 werden keine Passwörter oder MSCHAPv2-Hashes über das Netzwerk übertragen, was den Diebstahl von Anmeldedaten durch Evil-Twin-Angriffe mit gefälschten Access Points, Password Spraying und Offline-Hash-Cracking vollständig verhindert.
Weiterlesen in dieser Reihe
Portnox Alternativen: Cloud RADIUS ohne das vollständige NAC
Mithilfe eines Drei-Fragen-Tests können Sie entscheiden, ob Ihr Unternehmen ein vollständiges NAC oder lediglich ein Cloud RADIUS für WiFi benötigt. Anschließend können Sie Portnox, Purple, SecureW2 und JumpCloud in den Bereichen kabelgebundene Durchsetzung, Posture-Prüfungen, Zertifikate, Gastzugang sowie dreijährige Betriebskosten vergleichen und ein standortbezogenes Pilotprojekt planen.
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.