
O que é um Suplicante 802.1X? Tipos de Clientes e Configuração de Dispositivos
Este guia explica o papel do suplicante 802.1X na autenticação WiFi empresarial. Aborda a arquitetura técnica, compara suplicantes nativos do SO com clientes de terceiros e fornece orientações práticas de configuração para equipas de TI que implementam EAP-TLS e PEAP.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança WiFi Empresarial →

Resumo Executivo
Quando um dispositivo se liga a uma rede empresarial, o suplicante 802.1X é o componente de software responsável por provar a sua identidade. Para gestores de TI e arquitetos de rede em grandes recintos, compreender como funciona o suplicante é vital para proteger o acesso à rede sem gerar pedidos de suporte. Este guia desmistifica o agente do lado do dispositivo na autenticação IEEE 802.1X, contrastando as capacidades nativas do SO com o software de suplicante de terceiros. Iremos examinar como configurar suplicantes para EAP-TLS e PEAP-MSCHAPv2, explorar cenários de implementação reais nos setores da hotelaria e retalho, e detalhar como a configuração correta do suplicante se integra com Redes Baseadas em Identidade para otimizar o acesso. Quer faça a gestão de um hotel de 200 quartos ou de um recinto ativo com mais de 80.000 lugares, a configuração correta do suplicante é fundamental para construir um WiFi seguro e fiável.
Análise Técnica Detalhada
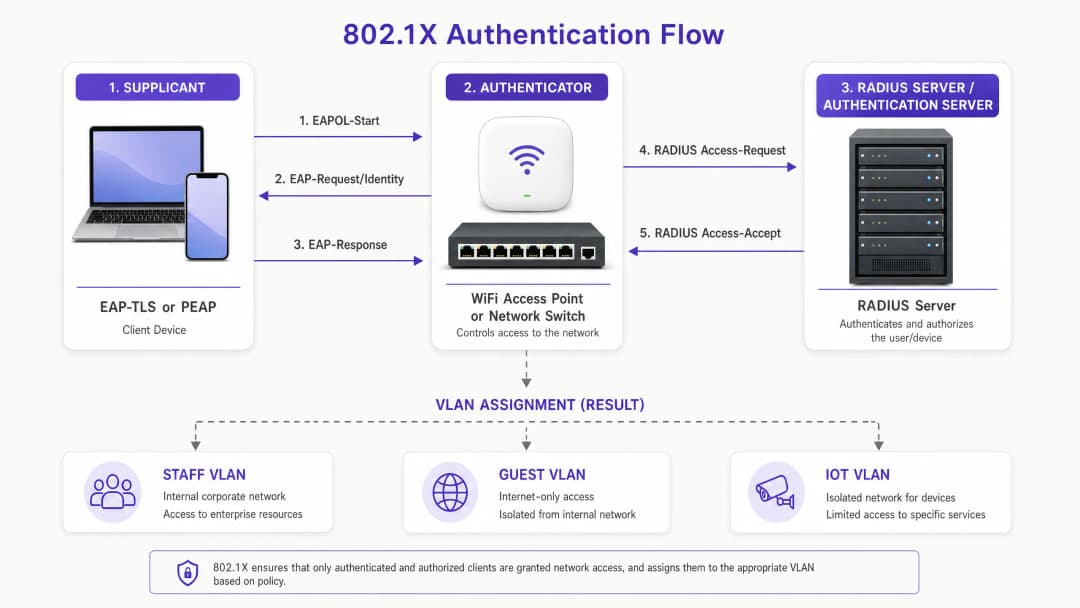
O padrão IEEE 802.1X define o controlo de acesso à rede baseado em portas. Opera sob uma premissa simples: bloquear todo o tráfego no limite da rede até que um dispositivo prove a sua identidade. O suplicante é o participante do lado do cliente neste processo.
Os Três Componentes do 802.1X
A autenticação requer três entidades distintas:
- Suplicante: O dispositivo cliente (portátil, smartphone ou tablet) que solicita acesso à rede.
- Autenticador: O dispositivo de acesso à rede, como um ponto de acesso Cisco Meraki, HPE Aruba, Ruckus ou Juniper Mist.
- Servidor de Autenticação: O servidor RADIUS que valida as credenciais em relação a um fornecedor de identidade como o Microsoft Entra ID ou Okta.
Antes da autenticação, a porta do autenticador encontra-se num estado não autorizado, permitindo apenas tráfego Extensible Authentication Protocol over LAN (EAPOL). O suplicante inicia o processo com uma trama EAPOL-Start. O autenticador solicita a identidade e o suplicante responde. Esta identidade é encaminhada para o servidor RADIUS, que determina o método EAP a ser utilizado. Após a validação bem-sucedida, o servidor RADIUS envia uma mensagem Access-Accept, a porta transita para um estado autorizado e o dispositivo é normalmente atribuído a uma VLAN específica.
Métodos EAP: A Linguagem do Suplicante
O suplicante e o servidor RADIUS devem acordar um método Extensible Authentication Protocol (EAP). A escolha do método EAP dita a postura de segurança e a carga de configuração no suplicante.
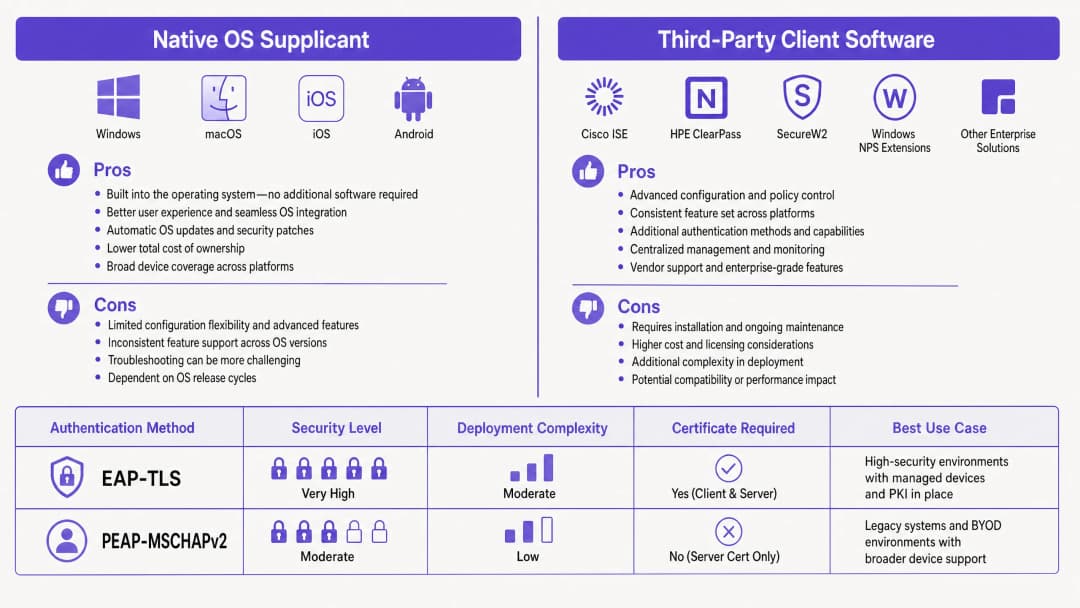
EAP-TLS (Transport Layer Security) O EAP-TLS requer autenticação mútua baseada em certificados. O supplicant fornece um certificado de cliente para provar a sua identidade, e o servidor RADIUS fornece um certificado de servidor para provar a legitimidade da rede. Este método sem palavra-passe elimina o roubo de credenciais e é exigido por estruturas de segurança rigorosas, como a NIST SP 800-171. O supplicant deve ser configurado para confiar na Autoridade de Certificação (CA) emissora e possuir um certificado de cliente válido.
PEAP (Protected EAP) Em cenários onde uma Infraestrutura de Chaves Públicas (PKI) completa não é viável, o PEAP é amplamente utilizado. Este encapsula um método de autenticação interno (normalmente MSCHAPv2) dentro de um túnel TLS seguro. O servidor RADIUS fornece um certificado, mas o supplicant apenas precisa de fornecer um nome de utilizador e palavra-passe. Embora o PEAP seja mais fácil de implementar, é altamente vulnerável à recolha de credenciais se o supplicant não estiver estritamente configurado para validar o certificado do servidor.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Ao implementar o 802.1X, as equipas de TI devem decidir entre utilizar o supplicant nativo integrado no sistema operativo ou implementar software supplicant de terceiros.
Supplicants Nativos do SO
Todos os sistemas operativos modernos incluem um supplicant 802.1X nativo. O Windows utiliza os serviços Wired AutoConfig e WLAN AutoConfig. Os dispositivos Apple utilizam Perfis de Rede. O Android integra esta funcionalidade nas suas definições de WiFi.
Os supplicants nativos são ideais para frotas geridas. Utilizando plataformas de Gestão de Dispositivos Móveis (MDM), como o Microsoft Intune ou o Jamf, os administradores de TI podem enviar silenciosamente perfis de configuração que definem o SSID, o método EAP, as CAs de raiz fidedignas e os processos de inscrição de certificados via SCEP. A experiência do utilizador é fluida; o dispositivo autentica-se em segundo plano.
Software Supplicant de Terceiros
Supplicants de terceiros, como o Cisco AnyConnect Network Access Manager ou o SecureW2 JoinNow, são necessários em cenários específicos:
- Protocolos Proprietários: A utilização do Cisco EAP-FAST requer um supplicant Cisco.
- Integração de BYOD: As ferramentas de terceiros funcionam frequentemente como assistentes de integração, orientando os utilizadores na instalação de certificados em dispositivos não geridos onde a configuração nativa é complexa (particularmente em ambientes Android fragmentados).
- Controlo de Configuração Rigoroso: Os supplicants de terceiros podem bloquear as definições, impedindo os utilizadores de desativar a validação do certificado do servidor.
Configurar a Validação do Certificado do Servidor
Independentemente do supplicant escolhido, a configuração da validação do certificado do servidor é crítica, especialmente para o PEAP. Se o supplicant não validar o certificado do servidor RADIUS, enviará cegamente as credenciais para um ponto de acesso não autorizado que imite o seu SSID.
No Windows, isto significa marcar "Verificar a identidade do servidor validando o certificado" nas propriedades PEAP, selecionar a Autoridade de Certificação de Raiz Confiável (Root CA) e especificar os nomes exatos de servidor que o cliente deve esperar. Nos dispositivos Apple, o perfil de configuração deve listar explicitamente os certificados confiáveis.
Melhores Práticas
- Forçar a Validação do Servidor: Ao implementar PEAP, nunca o faça sem configurar os suplicantes para validar o certificado do servidor RADIUS. Esta é a principal linha de defesa contra ataques "evil twin".
- Automatizar o Ciclo de Vida dos Certificados: Ao utilizar EAP-TLS, automatize a inscrição e renovação de certificados de cliente através de MDM usando SCEP ou NDES. A gestão manual de certificados não é escalável e leva a falhas de autenticação repentinas.
- Segregar por Identidade: Utilize atributos RADIUS para atribuir VLANs com base na identidade validada. Os dispositivos dos funcionários e os terminais POS devem autenticar-se no mesmo SSID, mas entrar em VLANs totalmente diferentes.
- Planear para IoT: A maioria dos dispositivos IoT não possui suplicantes 802.1X. Para estes dispositivos, utilize MAC Address Bypass (MAB), mas garanta que estão estritamente isolados numa VLAN dedicada a IoT.
Resolução de Problemas e Mitigação de Riscos
Quando um dispositivo falha ao ligar-se, o problema está quase sempre na configuração do cliente ou na cadeia de certificados.
- "Ligado, Sem Internet": Isto geralmente aponta para uma falha na atribuição de VLAN ou problemas de DHCP pós-autenticação. Verifique os registos RADIUS para confirmar se a mensagem Access-Accept contém o Tunnel-Private-Group-Id correto.
- Falhas Silenciosas no Windows 11: As atualizações de funcionalidades recentes do Windows 11 (como a 24H2) alteraram a forma como o suplicante nativo lida com o recuo do EAP-TLS. Teste sempre os perfis em novas compilações do SO antes de uma implementação em larga escala.
- Expiração de Certificados: Se um lote de dispositivos ficar subitamente offline, verifique o período de validade dos certificados de cliente. Garanta que o seu MDM os renova com sucesso antes de expirarem.
ROI e Impacto no Negócio
A migração para 802.1X com suplicantes configurados corretamente proporciona um valor de negócio mensurável. Ao eliminar palavras-passe partilhadas (Pre-Shared Keys/PSK), remove por completo a sobrecarga operacional de alterar palavras-passe quando os funcionários saem da empresa. A transição para EAP-TLS pode eliminar totalmente os pedidos de suporte para reposição de palavras-passe, libertando horas significativas de produtividade para a equipa de suporte.
Além disso, o 802.1X permite o isolamento de rede baseado na identidade num único SSID. Em vez de transmitir redes separadas para o Guest WiFi, funcionários e operações, um único SSID pode encaminhar o tráfego de forma segura com base nas credenciais do cliente. Isto reduz a interferência de canais e melhora o desempenho geral da rede, apoiando diretamente a abordagem de sobreposição na nuvem da Purple para uma gestão de rede independente de hardware. Para obter insights analíticos mais profundos, explore a nossa funcionalidade de WiFi Analytics.
Definições Principais
Suplicante 802.1X
O componente de software num dispositivo cliente que lida com o processo de autenticação necessário para aceder a uma rede protegida por IEEE 802.1X.
As equipas de TI configuram o suplicante para definir como um dispositivo comprova a sua identidade perante a rede.
Autenticador
O dispositivo de rede (comutador ou ponto de acesso) que bloqueia o tráfego até que o suplicante se autentique com sucesso.
O hardware de fornecedores como a Cisco Meraki ou a HPE Aruba atua como o autenticador, retransmitindo mensagens entre o dispositivo e o servidor.
RADIUS
Remote Authentication Dial-In User Service. O servidor que verifica as credenciais fornecidas pelo suplicante.
O servidor RADIUS verifica a identidade em diretórios como o Okta ou o Microsoft Entra ID antes de conceder o acesso.
EAP-TLS
Extensible Authentication Protocol com Transport Layer Security. Um método de autenticação que exige certificados digitais tanto do cliente como do servidor.
Considerado o método mais seguro para redes empresariais, eliminando a necessidade de palavras-passe.
PEAP
Protected Extensible Authentication Protocol. Um método de autenticação que cria um túnel TLS seguro para proteger a autenticação baseada em palavra-passe.
Comumente utilizado em ambientes BYOD onde a implementação de certificados de cliente em dispositivos não geridos é demasiado complexa.
EAPOL
Extensible Authentication Protocol over LAN. O protocolo utilizado para encapsular mensagens EAP entre o supplicant e o autenticador.
Antes da autenticação, o EAPOL é o único tipo de tráfego que o autenticador permite passar pela porta.
MAC Authentication Bypass (MAB)
Um método de autenticação de contingência onde a rede utiliza o endereço MAC do dispositivo como a sua identidade.
Utilizado para impressoras, câmaras e dispositivos IoT que não possuem um supplicant 802.1X.
VLAN Assignment
O processo de colocação dinâmica de um dispositivo autenticado num segmento de rede virtual específico.
O servidor RADIUS indica ao autenticador qual a VLAN a atribuir com base na identidade do supplicant.
Exemplos Práticos
Um hotel com 200 quartos precisa de proteger a rede dos seus colaboradores. Atualmente utilizam WPA2-Personal com uma palavra-passe partilhada e pretendem migrar para 802.1X. Os colaboradores utilizam uma mistura de computadores portáteis Windows corporativos e telemóveis Android pessoais para a gestão de horários. Como devem configurar os suplicantes?
O hotel deve implementar uma abordagem híbrida. Para os portáteis Windows corporativos, devem utilizar o suplicante nativo do Windows configurado através do Microsoft Intune. O perfil de MDM deve aplicar as definições de EAP-TLS, instalar a Root CA e automatizar a inscrição de certificados de cliente via SCEP. Para os telemóveis Android pessoais, devem implementar um agente de integração de terceiros (como o SecureW2) através de um portal de self-service. O colaborador inicia sessão no portal utilizando as suas credenciais do Microsoft Entra ID e o agente configura automaticamente o suplicante nativo do Android para PEAP-MSCHAPv2, garantindo que a validação do certificado do servidor é rigidamente aplicada.
Uma grande cadeia de retalho com 50 lojas está a implementar novos tablets de ponto de venda (POS) móveis. O PCI-DSS exige um isolamento de rede rigoroso. Como deve a configuração do suplicante garantir a conformidade?
Os tablets devem ser geridos via MDM. O MDM aplica um perfil de configuração de suplicante nativo que impõe o EAP-TLS. Cada tablet recebe um certificado de cliente único que contém um atributo que o identifica como um dispositivo POS. Quando o suplicante do tablet se autentica, o servidor RADIUS lê este atributo e devolve uma atribuição de VLAN especificamente para o segmento de rede em conformidade com o PCI. A configuração do suplicante deve ser bloqueada para que os colaboradores da loja não possam modificar as definições de rede.
Perguntas de Prática
Q1. A sua organização está a implementar PEAP-MSCHAPv2 para uma nova rede BYOD de colaboradores. Durante os testes, repara que os dispositivos se conseguem ligar a um ponto de acesso de teste que transmite o mesmo SSID, mesmo não estando este ligado ao seu servidor RADIUS. Que passo de configuração do supplicant foi esquecido?
Dica: Considere como o supplicant verifica a identidade da rede antes de enviar as credenciais MSCHAPv2.
Ver resposta modelo
O supplicant não foi configurado para validar o certificado do servidor. No PEAP, o supplicant deve ser explicitamente configurado para confiar na Root CA específica que emitiu o certificado do servidor RADIUS e para verificar o nome de domínio do servidor. Sem isto, o supplicant estabelecerá um túnel TLS com qualquer servidor que apresente um certificado, expondo as credenciais do utilizador a um ponto de acesso falso.
Q2. Uma universidade está a migrar a sua frota de portáteis geridos Windows de PEAP para EAP-TLS. Enviam o novo perfil de configuração via MDM, mas todos os dispositivos falham a autenticação. Os registos do RADIUS mostram "EAP-TLS failed SSL/TLS handshake". Qual é a causa mais provável?
Dica: O EAP-TLS requer autenticação mútua. O que é que o cliente precisa que não era necessário no PEAP?
Ver resposta modelo
Os dispositivos clientes não possuem um certificado de cliente válido. O EAP-TLS exige que o supplicant apresente um certificado ao servidor RADIUS. O perfil MDM deve ser configurado não apenas para definir o método EAP para TLS, mas também para acionar um protocolo como o SCEP para solicitar e instalar um certificado de cliente a partir da PKI da organização antes de tentar a autenticação.
Q3. Precisa de ligar 50 smart TVs à rede num ambiente de [Saúde](/industries/healthcare). As TVs apenas suportam WPA2-Personal (Pre-Shared Key) e não possuem um supplicant 802.1X. Como protege o acesso destas enquanto mantém o 802.1X para os dispositivos dos colaboradores?
Dica: Se o dispositivo não conseguir comunicar por EAP, o autenticador terá de o identificar de outra forma.
Ver resposta modelo
Deve utilizar MAC Authentication Bypass (MAB). O autenticador utilizará o endereço MAC da smart TV como o nome de utilizador e a palavra-passe enviados ao servidor RADIUS. Como os endereços MAC podem ser falsificados, o servidor RADIUS deve ser configurado para atribuir estes dispositivos a uma VLAN de IoT isolada e altamente restrita que apenas permita o tráfego estritamente necessário.
Perguntas frequentes
O que é um suplicante 802.1X?
Um suplicante 802.1X é o agente de software cliente executado num dispositivo final (como um portátil, smartphone ou tablet) que comunica com um autenticador (como um ponto de acesso WiFi empresarial ou switch de rede) utilizando o Extensible Authentication Protocol over LAN (EAPOL) para negociar o acesso à rede com um servidor de autenticação.
Qual é a diferença entre um suplicante 802.1X, um autenticador e um servidor de autenticação?
O suplicante é o dispositivo cliente que solicita admissão à rede. O autenticador é o hardware de rede intermediário (ponto de acesso ou switch) que controla o acesso às portas e retransmite o tráfego de autenticação. O servidor de autenticação (normalmente um servidor RADIUS ou Cloud RADIUS) verifica as credenciais ou certificados digitais junto de um fornecedor de identidade e concede ou nega o acesso.
Como se configura um suplicante 802.1X no Windows 11?
O Windows 11 utiliza o serviço nativo WLAN AutoConfig. Em ambientes empresariais, os perfis de suplicante são distribuídos de forma automática via MDM (como o Microsoft Intune) utilizando perfis SCEP/PKCS para fornecer certificados de cliente e pré-configurar a associação de certificados de servidor, fidedignidade da CA raiz e parâmetros WPA3-Enterprise sem introdução manual do utilizador.
Porque é que os dispositivos Android 11+ não se conseguem ligar a redes empresariais 802.1X?
A partir do Android 11, a Google removeu a opção Não Validar para certificados CA no suplicante nativo. Os dispositivos finais Android exigem estritamente um certificado Root CA fidedigno e requerem que o FQDN exato do servidor RADIUS seja configurado no campo Domínio, correspondendo ao Subject Alternative Name (SAN) do certificado do servidor.
Como é que o EAP-TLS elimina as vulnerabilidades de palavra-passe do suplicante em comparação com o PEAP-MSCHAPv2?
O EAP-TLS utiliza autenticação criptográfica mútua através de certificados X.509 tanto no cliente como no servidor RADIUS. Ao contrário do PEAP-MSCHAPv2, não passam palavras-passe ou hashes MSCHAPv2 pela rede, o que impede totalmente o roubo de credenciais através de pontos de acesso fraudulentos Evil Twin, ataques de pulverização de palavras-passe e quebra de hashes offline.
Continue a ler esta série
Alternativas ao Portnox: Cloud RADIUS sem a totalidade do NAC
Poderá decidir se o seu parque tecnológico precisa de NAC completo ou apenas de cloud RADIUS para WiFi, utilizando um teste de três perguntas. Poderá então comparar o Portnox, Purple, SecureW2 e JumpCloud em termos de aplicação de políticas em redes cabeadas, verificação de postura, certificados, acesso de convidados e custos de funcionamento a três anos, e planear um projeto piloto local por local.
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.