
Che cos'è un supplicant 802.1X? Tipi di client e configurazione dei dispositivi
Questa guida spiega il ruolo del supplicant 802.1X nell'autenticazione WiFi aziendale. Copre l'architettura tecnica, confronta i supplicant nativi del sistema operativo con client di terze parti e fornisce una guida pratica alla configurazione per i team IT che distribuiscono EAP-TLS e PEAP.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →

Sintesi Esecutiva
Quando un dispositivo si connette a una rete aziendale, il supplicant 802.1X è il componente software responsabile della dimostrazione della sua identità. Per gli IT manager e i network architect di grandi location, comprendere il funzionamento del supplicant è fondamentale per proteggere l'accesso alla rete senza generare ticket di assistenza. Questa guida fa chiarezza sull'agente lato client nell'autenticazione IEEE 802.1X, mettendo a confronto le funzionalità native del sistema operativo con i software supplicant di terze parti. Esamineremo come configurare i supplicant per EAP-TLS e PEAP-MSCHAPv2, esploreremo scenari di implementazione reali nei settori dell'ospitalità e del retail, e descriveremo in dettaglio come una corretta configurazione del supplicant si integri con le reti basate sull'identità per ottimizzare l'accesso. Che si tratti di gestire un hotel da 200 camere o una location attiva con oltre 80.000 posti a sedere, la corretta configurazione del supplicant è un pilastro fondamentale per la creazione di un WiFi sicuro e affidabile.
Approfondimento Tecnico
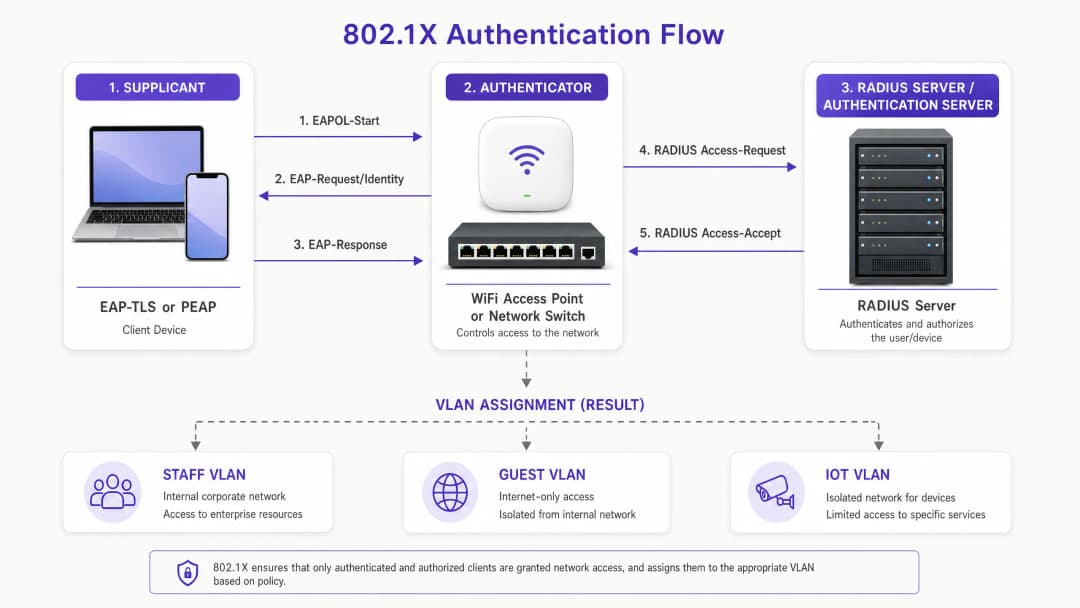
Lo standard IEEE 802.1X definisce il controllo dell'accesso alla rete basato sulle porte. Funziona su un presupposto semplice: bloccare tutto il traffico ai margini della rete finché un dispositivo non dimostra la propria identità. Il supplicant è il partecipante lato client in questo processo.
I Tre Componenti di 802.1X
L'autenticazione richiede tre entità distinte:
- Supplicant: Il dispositivo client (laptop, smartphone o tablet) che richiede l'accesso alla rete.
- Autenticatore: Il dispositivo di accesso alla rete, come un access point Cisco Meraki, HPE Aruba, Ruckus o Juniper Mist.
- Server di Autenticazione: Il server RADIUS che convalida le credenziali rispetto a un identity provider come Microsoft Entra ID o Okta.
Prima dell'autenticazione, la porta dell'autenticatore si trova in uno stato non autorizzato, consentendo solo il traffico EAPOL (Extensible Authentication Protocol over LAN). Il supplicant avvia il processo con un frame EAPOL-Start. L'autenticatore richiede l'identità e il supplicant risponde. Questa identità viene inoltrata al server RADIUS, che determina il metodo EAP da utilizzare. In caso di convalida positiva, il server RADIUS invia un messaggio Access-Accept, la porta passa a uno stato autorizzato e il dispositivo viene generalmente assegnato a una VLAN specifica.
Metodi EAP: Il Linguaggio del Supplicant
Il supplicant e il server RADIUS devono concordare un metodo EAP (Extensible Authentication Protocol). La scelta del metodo EAP determina il livello di sicurezza e l'onere di configurazione sul supplicant.
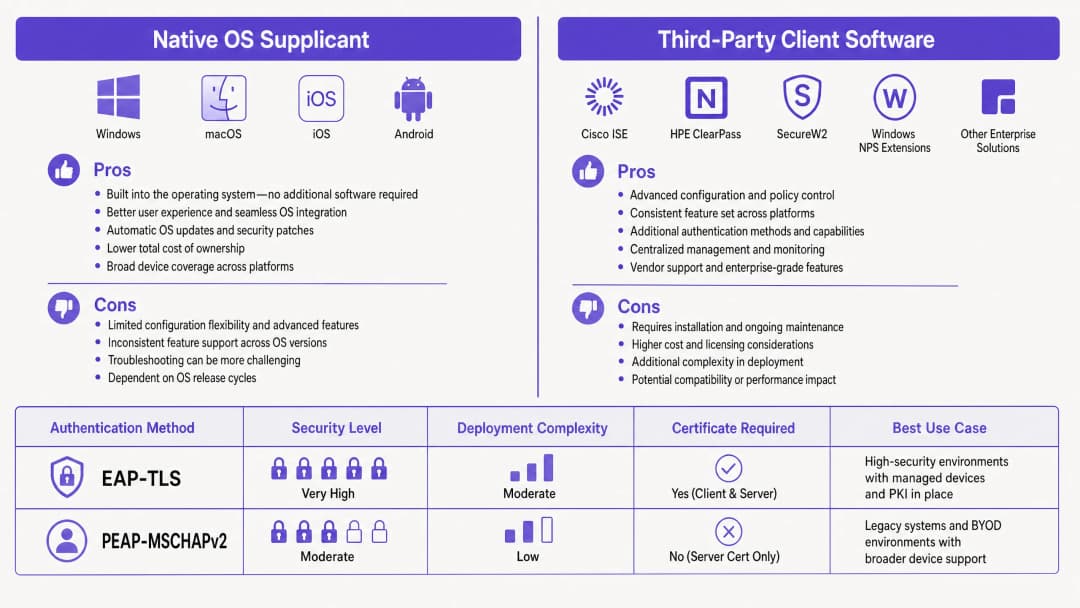
EAP-TLS (Transport Layer Security) EAP-TLS richiede l'autenticazione reciproca basata su certificati. Il supplicant fornisce un certificato client per dimostrare la propria identità e il server RADIUS fornisce un certificato server per dimostrare la legittimità della rete. Questo metodo senza password elimina il furto di credenziali ed è richiesto da framework di sicurezza rigorosi come NIST SP 800-171. Il supplicant deve essere configurato per considerare attendibile l'autorità di certificazione (CA) emittente e possedere un certificato client valido.
PEAP (Protected EAP) Nei contesti in cui un'infrastruttura a chiave pubblica (PKI) completa non è fattibile, PEAP è ampiamente utilizzato. Esso incapsula un metodo di autenticazione interno (solitamente MSCHAPv2) all'interno di un tunnel TLS sicuro. Il server RADIUS fornisce un certificato, ma il supplicant deve solo fornire un nome utente e una password. Sebbene PEAP sia più facile da implementare, è altamente vulnerabile alla raccolta di credenziali se il supplicant non è configurato rigorosamente per convalidare il certificato del server.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Durante l'implementazione di 802.1X, i team IT devono decidere se utilizzare il supplicant nativo integrato nel sistema operativo o implementare un software supplicant di terze parti.
Supplicant nativi del sistema operativo
Ogni sistema operativo moderno include un supplicant 802.1X nativo. Windows utilizza i servizi Wired AutoConfig e WLAN AutoConfig. I dispositivi Apple utilizzano i Profili di rete. Android integra questa funzione all'interno delle sue impostazioni WiFi.
I supplicant nativi sono ideali per le flotte di dispositivi gestiti. Utilizzando piattaforme di Mobile Device Management (MDM) come Microsoft Intune o Jamf, gli amministratori IT possono distribuire silenziosamente profili di configurazione che definiscono lo SSID, il metodo EAP, le CA radice attendibili e i processi di registrazione dei certificati tramite SCEP. L'esperienza utente è fluida; il dispositivo si autentica in background.
Software supplicant di terze parti
I supplicant di terze parti, come Cisco AnyConnect Network Access Manager o SecureW2 JoinNow, sono necessari in scenari specifici:
- Protocolli proprietari: l'utilizzo di Cisco EAP-FAST richiede un supplicant Cisco.
- Onboarding BYOD: gli strumenti di terze parti spesso fungono da procedure guidate per l'onboarding, aiutando gli utenti a installare certificati su dispositivi non gestiti dove la configurazione nativa è complessa (in particolare negli ambienti Android frammentati).
- Controllo rigoroso della configurazione: i supplicant di terze parti possono bloccare le impostazioni, impedendo agli utenti di disabilitare la convalida del certificato del server.
Configurazione della convalida del certificato del server
Indipendentemente dal supplicant scelto, la configurazione della convalida del certificato del server è fondamentale, in particolare per PEAP. Se il supplicant non convalida il certificato del server RADIUS, invierà ciecamente le credenziali a un access point canaglia che imita il vostro SSID.
In Windows, questo significa spuntare "Verifica l'identità del server convalidando il certificato" nelle proprietà PEAP, selezionando l'Autorità di certificazione radice attendibile (Root CA) e specificando i nomi esatti dei server che il client deve attendersi. Sui dispositivi Apple, il profilo di configurazione deve elencare esplicitamente i certificati attendibili.
Best Practice
- Forzare la convalida del server: Quando si distribuisce PEAP, non farlo mai senza configurare i supplicant per la convalida del certificato del server RADIUS. Questa è la prima linea di difesa contro gli attacchi "evil twin".
- Automazione del ciclo di vita dei certificati: Quando si utilizza EAP-TLS, automatizza la registrazione e il rinnovo dei certificati client tramite MDM utilizzando SCEP o NDES. La gestione manuale dei certificati non è scalabile e porta a improvvisi fallimenti di autenticazione.
- Segregazione in base all'identità: Utilizza gli attributi RADIUS per assegnare le VLAN in base all'identità convalidata. I dispositivi dei dipendenti e i terminali POS dovrebbero autenticarsi sullo stesso SSID ma atterrare su VLAN completamente diverse.
- Pianificazione per l'IoT: La maggior parte dei dispositivi IoT non dispone di supplicant 802.1X. Per questi dispositivi, utilizza il MAC Address Bypass (MAB), ma assicurati che siano rigorosamente isolati su una VLAN IoT dedicata.
Risoluzione dei problemi e mitigazione dei rischi
Quando un dispositivo non riesce a connettersi, il problema risiede quasi sempre nella configurazione del client o nella catena dei certificati.
- "Connesso, senza Internet": Questo di solito indica un errore di assegnazione della VLAN o problemi DHCP post-autenticazione. Controlla i log RADIUS per verificare che il messaggio Access-Accept contenga il Tunnel-Private-Group-Id corretto.
- Errori silenziosi su Windows 11: I recenti aggiornamenti delle funzionalità di Windows 11 (come il 24H2) hanno modificato il modo in cui il supplicant nativo gestisce il fallback EAP-TLS. Testa sempre i profili con le nuove build del sistema operativo prima di una distribuzione su vasta scala.
- Scadenza del certificato: Se un gruppo di dispositivi si disconnette improvvisamente, verifica il periodo di validità dei certificati client. Assicurati che il tuo MDM li rinnovi correttamente prima della scadenza.
ROI e impatto aziendale
La migrazione a 802.1X con supplicant configurati correttamente offre un valore aziendale tangibile. Eliminando le password condivise (Pre-Shared Keys/PSK), si azzera completamente il sovraccarico operativo legato alla rotazione delle password quando i dipendenti lasciano l'azienda. Il passaggio a EAP-TLS può eliminare del tutto i ticket di reimpostazione della password, liberando ore preziose di produttività per il service desk.
Inoltre, 802.1X consente l'isolamento della rete basato sull'identità su un singolo SSID. Invece di trasmettere reti separate per Guest WiFi, personale e operazioni, un singolo SSID può instradare il traffico in modo sicuro in base alle credenziali del client. Ciò riduce le interferenze di canale e migliora le prestazioni generali della rete, supportando direttamente l'approccio cloud overlay di Purple per una gestione della rete indipendente dall'hardware. Per approfondimenti analitici più dettagliati, esplora la nostra funzionalità di WiFi Analytics.
Definizioni chiave
802.1X Supplicant
Il componente software su un dispositivo client che gestisce il processo di autenticazione richiesto per accedere a una rete protetta da IEEE 802.1X.
I team IT configurano il supplicant per definire in che modo un dispositivo dimostra la propria identità alla rete.
Authenticator
Il dispositivo di rete (switch o access point) che blocca il traffico finché il supplicant non si autentica con successo.
L'hardware di fornitori come Cisco Meraki o HPE Aruba funge da authenticator, inoltrando i messaggi tra il dispositivo e il server.
RADIUS
Remote Authentication Dial-In User Service. Il server che verifica le credenziali fornite dal supplicant.
Il server RADIUS verifica l'identità confrontandola con directory come Okta o Microsoft Entra ID prima di concedere l'accesso.
EAP-TLS
Extensible Authentication Protocol con Transport Layer Security. Un metodo di autenticazione che richiede certificati digitali sia per il client che per il server.
Considerato il metodo più sicuro per le reti aziendali, in quanto elimina la necessità di password.
PEAP
Protected Extensible Authentication Protocol. Un metodo di autenticazione che crea un tunnel TLS sicuro per proteggere l'autenticazione basata su password.
Comunemente utilizzato in ambienti BYOD dove la distribuzione di certificati client su dispositivi non gestiti è troppo complessa.
EAPOL
Extensible Authentication Protocol over LAN. Il protocollo utilizzato per incapsulare i messaggi EAP tra il supplicant e l'authenticator.
Prima dell'autenticazione, EAPOL è l'unico tipo di traffico che l'authenticator consente di far transitare attraverso la porta.
MAC Authentication Bypass (MAB)
Un metodo di autenticazione di fallback in cui la rete utilizza l'indirizzo MAC del dispositivo come sua identità.
Utilizzato per stampanti, telecamere e dispositivi IoT privi di un supplicant 802.1X.
VLAN Assignment
Il processo di inserimento dinamico di un dispositivo autenticato in uno specifico segmento di rete virtuale.
Il server RADIUS comunica all'authenticator quale VLAN assegnare in base all'identità del supplicant.
Esempi pratici
Un hotel con 200 camere deve mettere in sicurezza la rete del personale. Attualmente utilizza WPA2-Personal con una password condivisa e desidera passare a 802.1X. Il personale utilizza un mix di laptop Windows aziendali e telefoni Android personali per la pianificazione dei turni. Come si dovrebbero configurare i supplicant?
L'hotel dovrebbe implementare un approccio ibrido. Per i laptop Windows aziendali, si dovrebbe utilizzare il supplicant Windows nativo configurato tramite Microsoft Intune. Il profilo MDM dovrebbe applicare le impostazioni EAP-TLS, installare la Root CA e automatizzare la registrazione dei certificati client tramite SCEP. Per i telefoni Android personali, si dovrebbe distribuire un agente di onboarding di terze parti (come SecureW2) tramite un portale self-service. Il membro del personale accede al portale utilizzando le proprie credenziali Microsoft Entra ID e l'agente configura automaticamente il supplicant Android nativo per PEAP-MSCHAPv2, garantendo che la convalida del certificato del server sia bloccata.
Una grande catena di vendita al dettaglio con 50 negozi sta implementando nuovi tablet per punti vendita mobili (POS). Lo standard PCI DSS richiede un rigido isolamento della rete. In che modo la configurazione del supplicant dovrebbe garantire la conformità?
I tablet devono essere gestiti tramite MDM. L'MDM applica un profilo di configurazione del supplicant nativo che impone EAP-TLS. Ogni tablet riceve un certificato client unico contenente un attributo che lo identifica come dispositivo POS. Quando il supplicant del tablet si autentica, il server RADIUS legge questo attributo e restituisce un'assegnazione VLAN specifica per il segmento di rete conforme a PCI. La configurazione del supplicant deve essere bloccata in modo che il personale del negozio non possa modificare le impostazioni di rete.
Domande di esercitazione
Q1. La tua organizzazione sta distribuendo PEAP-MSCHAPv2 per una nuova rete BYOD del personale. Durante i test, noti che i dispositivi riescono a connettersi a un access point di test che trasmette lo stesso SSID, anche se non è connesso al tuo server RADIUS. Quale passaggio di configurazione del supplicant è stato saltato?
Suggerimento: Considera come il supplicant verifica l'identità della rete prima di inviare le credenziali MSCHAPv2.
Visualizza risposta modello
Il supplicant non è stato configurato per convalidare il certificato del server. In PEAP, il supplicant deve essere esplicitamente configurato per considerare attendibile la Root CA specifica che ha emesso il certificato del server RADIUS e per verificare il nome di dominio del server. Senza questo passaggio, il supplicant stabilirà un tunnel TLS con qualsiasi server che presenti un certificato, esponendo le credenziali dell'utente a un access point canaglia.
Q2. Un'università sta migrando la sua flotta di laptop Windows gestiti da PEAP a EAP-TLS. Distribuiscono il nuovo profilo di configurazione tramite MDM, ma tutti i dispositivi non riescono a autenticarsi. I log RADIUS mostrano 'EAP-TLS failed SSL/TLS handshake'. Qual è la causa più probabile?
Suggerimento: EAP-TLS richiede l'autenticazione reciproca. Di cosa ha bisogno il client che non era invece necessario per PEAP?
Visualizza risposta modello
I dispositivi client non dispongono di un certificato client valido. EAP-TLS richiede che il supplicant presenti un certificato al server RADIUS. Il profilo MDM deve essere configurato non solo per impostare il metodo EAP su TLS, ma anche per attivare un protocollo come SCEP per richiedere e installare un certificato client dalla PKI dell'organizzazione prima di tentare l'autenticazione.
Q3. Devi connettere 50 smart TV alla rete in un ambiente sanitario [Healthcare](/industries/healthcare). Le TV supportano solo WPA2-Personal (Pre-Shared Key) e non dispongono di un supplicant 802.1X. Come proteggi il loro accesso mantenendo al contempo lo standard 802.1X per i dispositivi del personale?
Suggerimento: Se il dispositivo non supporta EAP, l'authenticator deve identificarlo in un altro modo.
Visualizza risposta modello
È necessario utilizzare il MAC Authentication Bypass (MAB). L'authenticator utilizzerà l'indirizzo MAC della smart TV come nome utente e password da inviare al server RADIUS. Poiché gli indirizzi MAC possono essere contraffatti, il server RADIUS deve essere configurato per assegnare questi dispositivi a una VLAN IoT isolata e altamente limitata che consenta solo il traffico strettamente necessario.
Domande frequenti
Cos'è un supplicant 802.1X?
Un supplicant 802.1X è l'agente software client in esecuzione su un dispositivo endpoint (come un laptop, uno smartphone o un tablet) che comunica con un autenticatore (come un access point WiFi aziendale o uno switch di rete) utilizzando il protocollo Extensible Authentication Protocol over LAN (EAPOL) per negoziare l'accesso alla rete con un server di autenticazione.
Qual è la differenza tra un supplicant 802.1X, un autenticatore e un server di autenticazione?
Il supplicant è il dispositivo client che richiede l'accesso alla rete. L'autenticatore è l'hardware di rete intermedio (access point o switch) che controlla l'accesso alle porte e inoltra il traffico di autenticazione. Il server di autenticazione (solitamente un server RADIUS o Cloud RADIUS) verifica le credenziali o i certificati digitali tramite un identity provider e concede o nega l'accesso.
Come si configura un supplicant 802.1X su Windows 11?
Windows 11 utilizza il servizio nativo Configurazione automatica WLAN. In ambienti aziendali, i profili del supplicant vengono distribuiti automaticamente tramite MDM (come Microsoft Intune) utilizzando profili SCEP/PKCS per fornire certificati client e preconfigurare il pinning del certificato del server, la root CA attendibile e i parametri WPA3-Enterprise senza inserimento manuale da parte dell'utente.
Perché i dispositivi Android 11+ non riescono a connettersi alle reti aziendali 802.1X?
A partire da Android 11, Google ha rimosso l'opzione Non convalidare per i certificati CA nel supplicant nativo. Gli endpoint Android richiedono tassativamente un certificato Root CA attendibile e impongono che l'FQDN esatto del server RADIUS sia configurato nel campo Dominio, in modo che corrisponda al Subject Alternative Name (SAN) del certificato del server.
In che modo EAP-TLS elimina le vulnerabilità delle password del supplicant rispetto a PEAP-MSCHAPv2?
Il protocollo EAP-TLS utilizza l'autenticazione crittografica reciproca tramite certificati X.509 sia sul client che sul server RADIUS. A differenza di PEAP-MSCHAPv2, nessuna password o hash MSCHAPv2 attraversa la rete, impedendo completamente il furto di credenziali tramite access point non autorizzati di tipo Evil Twin, attacchi di tipo password spraying e decifratura degli hash offline.
Continua a leggere questa serie
Alternative a Portnox: Cloud RADIUS senza il NAC completo
Sarai in grado di decidere se la tua infrastruttura ha bisogno di un NAC completo o solo di un cloud RADIUS per il WiFi, utilizzando un test di tre domande. Potrai quindi confrontare Portnox, Purple, SecureW2 e JumpCloud su applicazione cablata, controlli di postura, certificati, accesso ospiti e costi di gestione triennali, e pianificare un progetto pilota sito per sito.
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.