SD-WAN एक ऐसा सॉफ़्टवेयर है जो किसी व्यवसाय के स्थान कैसे जुड़ते हैं, इसे केंद्रीय रूप से नियंत्रित करता है, और एक निश्चित प्राइवेट सर्किट पर निर्भर रहने के बजाय प्रत्येक एप्लिकेशन के लिए सबसे अच्छा उपलब्ध लिंक चुनता है।
यदि एक सस्ता कनेक्शन मिलने के बाद भी आपकी टीम को प्रत्येक शाखा को अलग से कॉन्फ़िगर करना पड़ रहा है, तो क्या आपने वास्तव में नेटवर्क में सुधार किया है? SD-WAN इसी कमी को दूर करता है: यह केवल इस बात पर ध्यान नहीं देता कि आप कौन से सर्किट खरीदते हैं, बल्कि इस पर भी ध्यान देता है कि आप उन्हें कैसे संचालित करते हैं।
यूके के एक IT प्रबंधक के लिए, आर्किटेक्चर को समझना केवल शुरुआत है। आपको यह भी तय करना होगा कि एप्लिकेशन नीतियों का स्वामित्व किसके पास है, प्रत्येक शाखा में सुरक्षा कैसे काम करेगी, और क्या संपूर्ण सेवा की लागत उस नेटवर्क से कम है जिसे वह बदलती है।
सॉफ्टवेयर-डिफाइंड WAN का सरल शब्दों में अर्थ क्या है
एक वाइड एरिया नेटवर्क, या WAN, विभिन्न स्थानों के नेटवर्क को आपस में जोड़ता है। आपके कार्यालय का लोकल नेटवर्क भवन के भीतर के डिवाइस को जोड़ता है; WAN उस कार्यालय को अन्य स्थानों की शाखाओं, डेटा केंद्रों और सेवाओं से जोड़ता है।
एक पारंपरिक निजी WAN को एक नियोजित मोटरवे मार्ग के रूप में सोचें। नेटवर्क इंजीनियर मार्ग चुनता है और इसका उपयोग करने के लिए उपकरण कॉन्फ़िगर करता है। सॉफ्टवेयर-डिफाइंड WAN सैटेलाइट नेविगेशन के करीब कुछ जोड़ता है: प्रशासक प्राथमिकताएं निर्धारित करते हैं, और सॉफ्टवेयर उपलब्ध कनेक्शनों में उपयुक्त मार्गों का चयन करता है।
इस उपमा की एक सीमा है। एक नेविगेशन सिस्टम सड़क नहीं बना सकता, और SD-WAN कनेक्टिविटी नहीं बना सकता। आप अभी भी भौतिक एक्सेस सेवाएं खरीदते हैं।
पारंपरिक WAN बनाम SD-WAN
यह तुलना एक सामान्य ब्रांच-नेटवर्क शुरुआती बिंदु का वर्णन करती है, न कि प्रत्येक पारंपरिक WAN का। conventional नेटवर्क में रिडंडेंट सर्किट और स्वचालित प्रबंधन भी हो सकता है।
| पहलू | पारंपरिक WAN | SD-WAN |
|---|---|---|
| ट्रांसपोर्ट | एक निजी सर्किट, आमतौर पर MPLS | MPLS, ब्रॉडबैंड, फाइबर और 4G/5G का कोई भी मिश्रण |
| कन्फ़िगरेशन | प्रत्येक राउटर को मैन्युअल रूप से सेट किया जाता है | नीतियां केंद्रीय रूप से परिभाषित की जाती हैं |
| फ़ेलओवर | फ़ॉल्ट के बाद रूटिंग कन्वर्जेंस | प्रभावित फ़्लो को कार्यशील लिंक पर निर्देशित किया जाता है |
| परिवर्तन रोलआउट | इंजीनियर का दौरा या प्रति साइट मैन्युअल परिवर्तन | एक ही कंसोल से शाखाओं में परिवर्तन लागू किए जाते हैं |
| लागत का आधार | प्रति निजी सर्किट प्रीमियम मूल्य निर्धारण | संभावित रूप से सस्ते इंटरनेट लिंक और एक ओवरले सेवा |
| सर्वोत्तम उपयोग | एक ही कैरियर और कम बदलावों वाले स्थिर एस्टेट | कई शाखाएं, अत्यधिक क्लाउड-आधारित एप्लिकेशन और लगातार बदलाव |
MPLS, SD-WAN का विपरीत नहीं है। MPLS एक कैरियर नेटवर्किंग सेवा है जो ट्रांसपार्ट प्रदान कर सकती है। SD-WAN यह नियंत्रित करता है कि एप्लिकेशन ट्रांसपार्ट (MPLS सहित) का उपयोग कैसे करते हैं। ब्रॉडबैंड जोड़ते समय एक प्राइवेट कनेक्शन बनाए रखना एक वैध डिज़ाइन है, न कि कोई अधूरा माइग्रेशन।
UK की रुचि वर्तमान क्लाउड-सुरक्षा चर्चा से पहले की है। नेटवर्क ट्रांसफॉर्मेशन पर IDC व्हाइट पेपर के अनुसार, 2018 यूरोपियन एंटरप्राइज कम्युनिकेशंस सर्वे में, 35% UK उत्तरदाताओं ने कहा कि वे पाइलट सहित किसी न किसी रूप में SD-WAN का उपयोग करते हैं, और अन्य 18% ने इसे शुरू करने की योजना बनाई है। वे ऐतिहासिक एडॉप्शन आंकड़े हैं, आज के बाज़ार का माप नहीं।
व्यवहारिक नियम: SD-WAN को अपने WAN को संचालित करने के एक तरीके के रूप में समझें, न कि ऐसे सर्किट के रूप में जिसे आप ऑर्डर करते हैं।
परिचालन संबंधी बदलाव सबसे अधिक मायने रखता है। हर व्यावसायिक आवश्यकता को अलग-अलग राउटर कॉन्फ़िगरेशन में अनुवादित करने के बजाय, आपकी टीम साझा नीतियों को परिभाषित करती है, अपवादों को नियंत्रित करती है और यह जांचती है कि शाखाएं उनका पालन करती हैं या नहीं। केंद्रीकरण दोहराव वाले काम को कम करता है, लेकिन यह नीति डिजाइन और परिवर्तन अनुमोदन को अधिक महत्वपूर्ण बनाता है।
SD-WAN के भाग एक साथ कैसे फिट होते हैं
मान लीजिए कि कोई रिटेल समूह चाहता है कि कर्मचारियों की कॉल को बैकग्राउंड फ़ाइल ट्रांसफर पर प्राथमिकता मिले। दुकान से उसके गंतव्य तक की कॉल का अनुसरण करें, और आर्किटेक्चर को समझना आसान हो जाता है।
कॉल सबसे पहले SD-WAN Edge तक पहुंचती है, जो ब्रांच को सेवा देने वाला एक फिजिकल या वर्चुअल डिवाइस है। Edge ट्रैफिक की पहचान करता है, प्रासंगिक पॉलिसी लागू करता है और इसे उपलब्ध कनेक्शन के माध्यम से आगे भेजता है। भाग लेने वाले SD-WAN एंडपॉइंट्स के बीच के ट्रैफिक के लिए, यह पैकेट को एक एन्क्रिप्टेड टनल के भीतर रख सकता है।
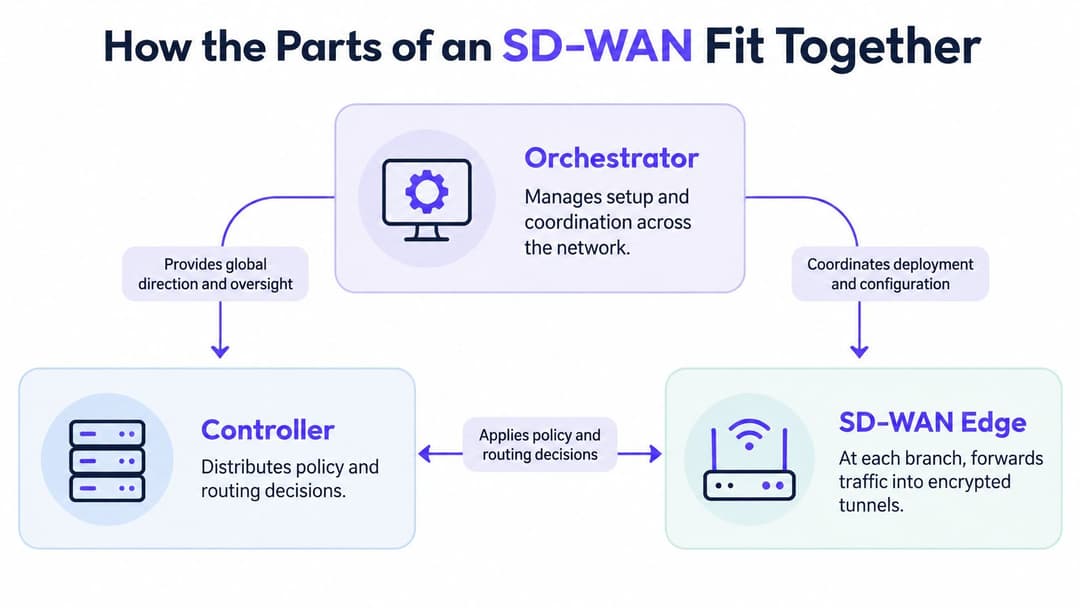
कार्यात्मक संबंध इस प्रकार दिखता है:
एज, कंट्रोलर और ऑर्केस्ट्रेटर
Controller एजेस को नियंत्रण जानकारी, नीति और राउटिंग निर्देश वितरित करता है। Orchestrator सेवा-स्तरीय सेटअप और समन्वय को संभालता है, जिसमें प्रावधान, टेम्प्लेट और कॉन्फ़िगरेशन प्रबंधन शामिल हैं।
ये कार्यात्मक भूमिकाएं हैं, न कि आवश्यक रूप से खरीदे जाने वाले अलग बॉक्स। आपूर्तिकर्ता के प्लेटफॉर्म में, प्रबंधन इंटरफेस उन्हें संयोजित कर सकते हैं। नीति नियंत्रण और अंतर्निहित परिवहन के बीच का पृथक्करण Red Hat के SD-WAN विवरण में वर्णित आर्किटेक्चर के केंद्र में है।
रिटेल एडमिनिस्ट्रेटर के लिए, स्वीकृत वॉइस पॉलिसी को केंद्रीय रूप से बदलना प्रत्येक दुकान के कॉन्फ़िगरेशन को एडिट करने की जगह लेता है। एडमिनिस्ट्रेटर को अभी भी डिप्लॉयमेंट स्थिति की जांच करनी चाहिए, अपवादों की पहचान करनी चाहिए और रोलबैक प्लान बनाए रखना चाहिए। कंसोल में एक सफल कमांड इस बात का प्रमाण नहीं है कि हर edge ने इसे लागू किया है।
ओवरले, अंडरले और क्लाउड एक्सेस
अंडरले वास्तविक कनेक्टिविटी है: लीज्ड ईथरनेट, ब्रॉडबैंड, मोबाइल एक्सेस या अन्य ट्रांसपोर्ट। ओवरले उन सेवाओं के पार बनाया गया लॉजिकल नेटवर्क है।
इसलिए, जब कोई ब्रांच एक्सेस प्रदाता बदलती है, तब भी एक एप्लिकेशन पॉलिसी सुसंगत रह सकती है। हालांकि, प्रत्यक्ष इंटरनेट ट्रैफिक आवश्यक रूप से किसी SaaS एप्लिकेशन के पूरे रास्ते तक एन्क्रिप्टेड SD-WAN टनल के भीतर नहीं रहता है। जांचें कि प्रत्येक टनल कहां समाप्त होती है और शेष पथ की सुरक्षा क्या करती है।
क्लाउड कनेक्टिविटी में सटीक शब्दावली की भी आवश्यकता होती है। लोकल इंटरनेट ब्रेकआउट स्वीकृत क्लाउड ट्रैफिक को मुख्यालय के माध्यम से भेजने के बजाय शाखा से बाहर भेजता है। क्लाउड ऑन-रैंप WAN को क्लाउड एनवायरनमेंट या प्रदाता गेटवे से जोड़ता है। वे एक ही क्लाउड-एक्सेस उद्देश्य का समर्थन कर सकते हैं, लेकिन वे समान सेवाएं नहीं हैं।
एक ऐसी खरीद जांच-सूची (procurement checklist) का उपयोग करें जो निम्नलिखित को कवर करती हो:
- राउटिंग कम्पैटिबिलिटी: मौजूदा रूट और नेटवर्क सीमाओं के साथ एकीकरण की पुष्टि करें।
- एन्क्रिप्टेड ओवरले: समर्थित टनल एंडपॉइंट और एन्क्रिप्शन विकल्प स्थापित करें।
- एड्रेसिंग: IPv4 और IPv6 आवश्यकताओं की जांच करें।
- क्लाउड कनेक्टिविटी: आपके एप्लिकेशंस के लिए आवश्यक गेटवे और ऑन-रैंप की पहचान करें।
- फ़ायरवॉल एकीकरण: पुष्टि करें कि निरीक्षण कहां होता है और इसे कौन प्रबंधित करता है।
अंत में, प्रत्येक पते पर एक्सेस उपलब्धता को सत्यापित करें। एक प्रस्तावित द्वितीयक कनेक्शन केवल तभी उपयोगी होता है जब आपूर्तिकर्ता इसे डिलीवर कर सके।
ट्रैफ़िक स्वचालित रूप से सबसे अच्छा मार्ग कैसे ढूंढता है
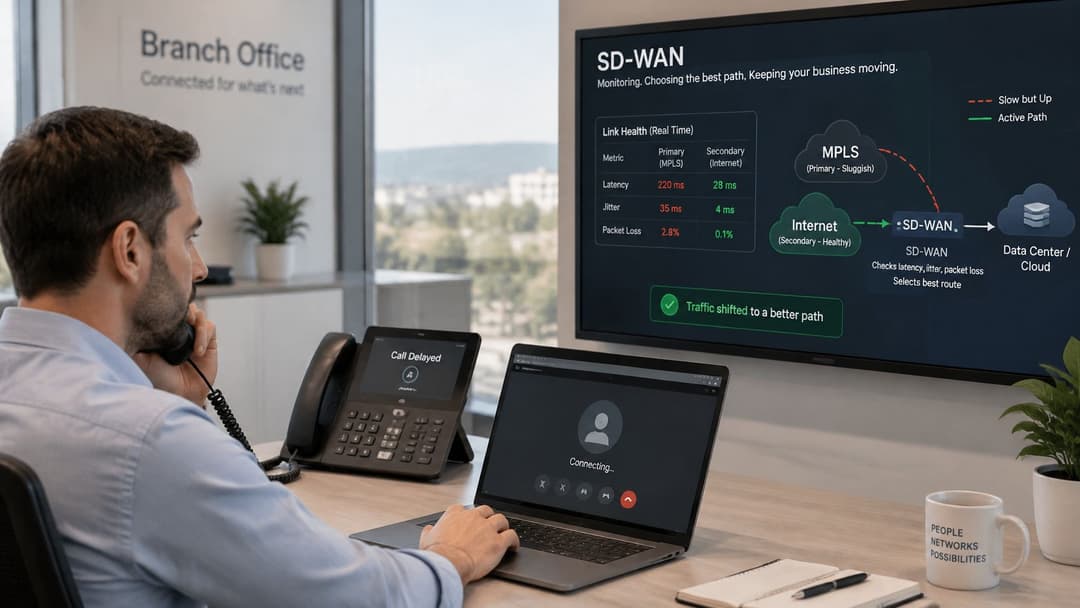
किसी शाखा का प्राथमिक कनेक्शन कंजस्टेड (अत्यधिक व्यस्त) हो जाता है। यह तकनीकी रूप से अभी भी ऑनलाइन है, लेकिन कॉल करने वालों को कटी हुई आवाज़ और लंबा ठहराव सुनाई देता है। यह पूर्ण आउटेज (पूरा ब्लैकआउट) होने के बजाय एक ब्राउनआउट (brownout) है।
एक ऐसा राउटिंग कॉन्फ़िगरेशन जो केवल यह जांचता है कि लिंक चालू है या नहीं, वह इसका उपयोग जारी रख सकता है। इसके बजाय SD-WAN यह मूल्यांकन कर सकता है कि क्या कनेक्शन एप्लिकेशन के लिए उपयुक्त बना हुआ है और प्रभावित ट्रैफ़िक को किसी अन्य विकल्प पर स्थानांतरित कर सकता है।
एप्लिकेशन-अवेयर डायनेमिक पाथ सेलेक्शन एडमिनिस्ट्रेटर-परिभाषित नियमों के साथ-साथ लेटेंसी, जिटर, पैकेट लॉस और उपलब्धता जैसे मापों का उपयोग करता है, जैसा कि Palo Alto Networks के SD-WAN डॉक्यूमेंटेशन में वर्णित है।
परिभाषित करें कि उपयुक्त का क्या अर्थ है
सबसे अच्छा मार्ग हमेशा सबसे तेज़ या सबसे सस्ता नहीं होता है। आपकी टीम को यह परिभाषित करना होगा कि प्रत्येक एप्लिकेशन की क्या आवश्यकताएं हैं।
- वॉयस और वीडियो: कम जिटर वाले पाथ को प्राथमिकता दें, जिसका अर्थ है पैकेट आगमन समय में कम बदलाव।
- ट्रांजैक्शनल एप्लिकेशंस: एक स्वीकार्य पैकेट-लॉस सीमा निर्धारित करें और बिज़नेस-क्रिटिकल एक्सचेंजों की सुरक्षा करें।
- इंटरएक्टिव SaaS: केवल सबसे छोटे दिखने वाले रूट को ही नहीं, बल्कि रिस्पॉन्सिव एप्लीकेशन ट्रांजैक्शन को प्राथमिकता दें।
- सामान्य ब्राउज़िंग: जहां प्रदर्शन पर्याप्त हो वहां कम लागत वाले ब्रॉडबैंड की अनुमति दें।
- बल्क ट्रांसफर: बैकअप और बड़े डाउनलोड को अन्य स्थानों के लिए आवश्यक क्षमता को समाप्त करने से रोकें।
उन्नत सुविधाओं के लिए समान रूप से सावधानीपूर्वक मूल्यांकन की आवश्यकता होती है। फॉरवर्ड-एरर करेक्शन नुकसान की भरपाई में मदद करने के लिए रिकवरी संबंधी जानकारी भेजता है। टनल बॉन्डिंग लिंक संसाधनों को जोड़ती है, जबकि क्वालिटी ऑफ सर्विस, या QoS, प्रतिस्पर्धी ट्रैफ़िक को प्राथमिकता देती है।
ये तंत्र संसाधनों की खपत करते हैं। रिकवरी ट्रैफ़िक बैंडविड्थ का उपयोग करता है, एन्क्रिप्शन प्रोसेसिंग क्षमता का उपयोग करता है, और प्राथमिकीकरण ओवरलोडेड सर्किट पर क्षमता का निर्माण नहीं कर सकता है।
केवल डिस्कनेक्शन ही नहीं, बल्कि डिग्रेडेशन (प्रदर्शन में गिरावट) का भी परीक्षण करें
राउंड-ट्रिप लेटेंसी, जिटर, पैकेट लॉस, फेलओवर समय, वॉइस मीन ओपिनियन स्कोर और कंजेक्शन के तहत लेनदेन प्रदर्शनSaaS के आसपास एक स्वीकृति परीक्षण बनाएं। लेटेंसी और जिटर टेस्ट एक बेसलाइन स्थापित करने में मदद कर सकता है, लेकिन यह एप्लिकेशन टेस्टिंग का स्थान नहीं लेता है।
एक सफल स्पीड टेस्ट यह साबित नहीं करता है कि कोई शाखा अपने पसंदीदा कनेक्शन खराब होने पर कॉल लेना जारी रख सकती है।
पथ परिवर्तन के दौरान उपयोगकर्ताओं को क्या अनुभव होता है, इसकी जांच करें। केवल इसलिए यह न मानें कि एक सक्रिय सत्र बना रहता है क्योंकि आपूर्तिकर्ता स्वचालित फ़ेलओवर का विज्ञापन करता है।
SD-WAN स्वतः ही परफॉर्मेंस की गारंटी नहीं देता है। परिणाम एक्सेस-लूप की गुणवत्ता, कैरियर विविधता, कंट्रोलर प्लेसमेंट, एन्क्रिप्शन ओवरहेड और नीति सटीकता को दर्शाते हैं। यदि वैकल्पिक कनेक्शन भी संकीर्ण है, तो एज के पास चुनने के लिए कोई सुचारू मार्ग नहीं होता है।
डिप्लॉयमेंट मॉडल और जहां SD-WAN का लाभ मिलता है
फ़ीचर सूचियों की तुलना करने से पहले परिचालन व्यवस्था चुनें। आपके संगठन को एक ऐसे मॉडल की आवश्यकता है जो उसके कौशल, सहायता कवरेज और प्रत्यक्ष नियंत्रण की इच्छा से मेल खाता हो।
SD-WAN परिनियोजन (deployment) मॉडल
| डिप्लॉयमेंट मॉडल | इसे कौन चलाता है | किसके लिए सर्वोत्तम है | इन बातों का ध्यान रखें |
|---|---|---|---|
| स्व-प्रबंधित (Self-managed) | आपकी IT टीम | मजबूत नेटवर्क कौशल और प्रबंधनीय एस्टेट वाले संगठन | अपग्रेड, नीतियों और ट्रबलशूटिंग की पूरी जिम्मेदारी |
| प्रबंधित SD-WAN | सेवा प्रदाता | बड़ी नेटवर्क टीम के बिना मल्टी-साइट एस्टेट | प्रदाता SLA की सीमाएं और कम सीधा नियंत्रण |
| सुरक्षित SD-WAN या SASE | प्रबंधित पेशकश में सेवा प्रदाता | एकीकृत फ़ायरवॉल और क्लाउड सुरक्षा की आवश्यकता वाले स्थान | अधिक मासिक लागत और विक्रेता पर अधिक निर्भरता |
| हाइब्रिड ओवरले | आपके और प्रदाता के बीच साझा | ब्रॉडबैंड जोड़ते समय महत्वपूर्ण साइटों के लिए MPLS बनाए रखना | परिवर्तन के दौरान समानांतर परिवहन और सहायता व्यवस्थाएं |
ये श्रेणियां एक-दूसरे से जुड़ी हुई हैं। एक हाइब्रिड नेटवर्क स्व-प्रबंधित (self-managed) या प्रदाता-प्रबंधित (provider-managed) हो सकता है, जबकि सुरक्षित SD-WAN सार्वभौमिक सहायता व्यवस्था के बजाय क्षमताओं का वर्णन करता है। केवल पैकेज का नाम ही न देखें, बल्कि सेवा विवरण को भी पढ़ें।
वर्कलोड के अनुसार डिज़ाइन का मिलान करें
रिटेल। मान लीजिए कि एक श्रृंखला रूटीन ब्राउज़िंग, स्टॉक-सिस्टम एक्सेस और स्वीकृत SaaS ट्रैफिक को बिज़नेस ब्रॉडबैंड पर स्थानांतरित करती है, फिर प्रत्येक दुकान पर मोबाइल बैकअप जोड़ती है। यह मौजूदा प्राइवेट ट्रांसपोर्ट को तब तक बनाए रखती है जब तक कि भुगतान और परिचालन एप्लिकेशंस परीक्षण पास नहीं कर लेते। इसका इच्छित परिणाम फिक्स्ड-लाइन फॉल्ट के दौरान निरंतर व्यापार है, न कि केवल एक छोटा सर्किट बिल।
आतिथ्य। एक होटल समूह अतिथि, कर्मचारियों और भुगतान ट्रैफ़िक के लिए साझा नीतियां पेश करता है। यह एक द्वितीयक एक्सेस सेवा जोड़ता है और परिचालन लेनदेन की तुलना में अतिथि डाउनलोड को कम प्राथमिकता देता है। उपयोगी परिणाम सभी संपत्तियों में सुसंगत ट्रैफ़िक व्यवहार है, जबकि स्थानीय एक्सेस नियंत्रण विभिन्न उपयोगकर्ताओं को अलग रखते हैं।
स्वास्थ्य सेवा। एक प्रदाता स्वीकृत नैदानिक क्लाउड ट्रैफिक को मुख्यालय बैकहॉल से बदलकर एक परीक्षण किए गए क्लाउड-एक्सेस पथ पर ले जाता है। जहां एप्लिकेशन निर्भरता की आवश्यकता होती है, यह निजी कनेक्टिविटी बनाए रखता है। रिकॉर्ड तक पहुंच और इमेजिंग वर्कफ़्लो के लिए अलग मूल्यांकन की आवश्यकता होती है: एक उत्तरदायी लॉगिन यह साबित नहीं करता है कि छवि पुनर्प्राप्ति स्वीकार्य रूप से कार्य करती है।
छात्र आवास और आवासीय भवनों के लिए, WAN नियंत्रण भवन-प्रबंधन और कर्मचारियों के अनुप्रयोगों को प्रतिस्पर्धी मांग से बचा सकता है। यह अपने आप में निवासी अलगाव नहीं बनाता है। स्थानीय एक्सेस लेयर पर, हमारा Multi-Tenant WiFi प्रत्येक निवासी को उनके उपकरणों, जिसमें बिना ब्राउज़र वाले कंसोल और टीवी शामिल हैं, में एक निजी नेटवर्क प्रदान करता है।
विश्वसनीय सर्किट, सरल एप्लिकेशन और बिना किसी महत्वपूर्ण लचीलेपन (resilience) आवश्यकता वाले एकल-साइट व्यवसाय को SD-WAN ओवरले से बहुत कम लाभ हो सकता है। एक अच्छी तरह से प्रबंधित राउटर और उपयुक्त बैकअप सेवा ही पर्याप्त हो सकती है।
उपयुक्त परिनियोजन मॉडल का सबसे मजबूत संकेत संगठनात्मक है: आप यह नाम बता सकते हैं कि कौन नीति को मंजूरी देता है, कौन त्रुटियों की निगरानी करता है और कौन प्रत्येक आपूर्तिकर्ता को मामले एस्केलेट करता है। यदि वे जिम्मेदारियां अस्पष्ट रहती हैं, तो सेवा खरीदने के लिए तैयार नहीं है।
MPLS की तुलना में SD-WAN की वास्तव में कितनी लागत आती है
क्या SD-WAN संपूर्ण WAN को चलाने की कुल लागत को कम करता है, या केवल मासिक सर्किट बिल को? MPLS के साथ निष्पक्ष रूप से इसकी तुलना करने के लिए कनेक्टिविटी, लचीलेपन (resilience), सुरक्षा, उपकरण और सेवा को चालू रखने वाले लोगों की लागत को भी शामिल करें।
प्रति साइट सांकेतिक UK SD-WAN लागत
Compare Your Business Costs की UK SD-WAN मूल्य निर्धारण गाइडलाइंस सांकेतिक मासिक रेंज प्रदान करती है: मूल ओवरले लगभग £50 - £150 प्रति साइट हैं, प्रबंधित सेवाएं £150 - £500, और सुरक्षित SD-WAN या SASE £250 - £800 या अधिक प्रति साइट हैं। गाइडलाइंस में यह भी ध्यान दिया गया है कि समर्पित ईथरनेट £1,000 मासिक से अधिक हो सकता है, जबकि मूल ब्रॉडबैंड की लागत लगभग £50 हो सकती है।
| सेवा स्तर | सामान्य मासिक लागत | आमतौर पर अतिरिक्त |
|---|---|---|
| बेसिक ओवरले | £50 - £150 प्रति साइट | कनेक्टिविटी, हार्डवेयर और सपोर्ट |
| मैनेज्ड SD-WAN | £150 - £500 प्रति साइट | सहमत पैकेज के बाहर सर्किट, हार्डवेयर और सपोर्ट |
| सिक्योर SD-WAN या SASE | £250 - £800 या अधिक प्रति साइट | सहमत पैकेज के बाहर कनेक्टिविटी, हार्डवेयर और सपोर्ट |
| डेडेडिकेटेड इथरनेट तुलना | £1,000 प्रति सर्किट से अधिक हो सकता है | जहां उद्धृत किया गया हो वहां इंस्टॉलेशन शुल्क; लीड टाइम और अनुबंध अवधि की जांच करें |
| बेसिक ब्रॉडबैंड तुलना | लगभग £50 प्रति लाइन | जहां उपलब्ध हो वहां अतिरिक्त लचीलापन (resilience) और बेहतर सहायता |
इन्हें खरीदारी की एक अनुमानित सीमा (buying ranges) मानें, न कि कोटेशन। इंस्टॉलेशन में लगने वाला समय अपने आप में कोई शुल्क नहीं है, लेकिन देरी का मतलब लंबे समय तक मौजूदा सर्किट के लिए भुगतान करना हो सकता है। ब्रॉडबैंड उत्पाद अपनी सेवा और सहायता शर्तों के मामले में भी भिन्न होते हैं।
एक संपूर्ण तुलना तैयार करें
इसमें एक्सेस सर्किट्स, एज हार्डवेयर, सब्सक्रिप्शन, मोबाइल डेटा, सुरक्षा निरीक्षण, मॉनिटरिंग और प्रदाता प्रबंधन शामिल हैं। परिवर्तन लागत (transition costs) को भी शामिल करें: समानांतर सेवाएं, इंस्टॉलेशन कार्य, ओवरलैपिंग अनुबंध और इंजीनियरिंग समय।
दूसरा सर्किट केवल तभी रिजिलिएंस में सुधार करता है जब वह विफलता के समान बिंदुओं से बचता है। अलग-अलग खुदरा विक्रेताओं से खरीदारी करने से यह साबित नहीं होता है कि केबल अलग डक्ट या स्वतंत्र इंफ्रास्ट्रक्चर का उपयोग करते हैं।
पूछें:
- क्या यहां एप्लिकेशन-अवेयर रूटिंग आवश्यक है? किसी छोटी साइट को व्यापक ओवरले के बजाय साधारण बैकअप की आवश्यकता हो सकती है।
- क्या एक्सेस पथ विविध हैं? साझा विफलता बिंदुओं का आकलन करने के लिए डिलीवरी जानकारी का अनुरोध करें।
- क्या टीम आपूर्तिकर्ताओं के बीच ट्रबलशूट कर सकती है? किसी को यह पहचानना होगा कि खराबी एक्सेस, ओवरले, फ़ायरवॉल या किसी एप्लिकेशन में है या नहीं।
Vight से प्राप्त प्रबंधित सेवा लागत अंतर्दृष्टि (managed service cost insights) प्रबंधन शुल्क को कनेक्टिविटी और प्रोजेक्ट कार्य से अलग करने के लिए संदर्भ प्रदान करती है।
खरीद परीक्षण: समकक्ष रिजिलिएंस और सहायता की तुलना करें, न कि असुरक्षित ब्रॉडबैंड लाइन के खिलाफ प्रीमियम प्राइवेट कनेक्टिविटी की।
केंद्रीय प्रोविजनिंग बार-बार होने वाले कॉन्फ़िगरेशन और साइट विज़िट को कम कर सकती है। बड़े उद्यम ट्रांसपोर्ट की बचत की तुलना में उस निरंतरता (consistency) को अधिक महत्व दे सकते हैं; छोटे घराने (estates) प्रबंधित विशेषज्ञता तक पहुंच को महत्व दे सकते हैं।
SD-WAN अन्य परिचालन लागतों को बढ़ाते हुए ट्रांसपोर्ट लागत को कम कर सकता है। निर्णय यह है कि क्या परिणामी रिजिलिएंस और नियंत्रण सेवा को चलाने की पूरी लागत को उचित ठहराते हैं।
सुरक्षा सीमाएं और पहचान-आधारित पहुंच (Identity-Based Access)
एक एन्क्रिप्टेड टनल एक परिभाषित पथ पर ट्रैफ़िक की सुरक्षा करती है। यह किसी अनपर्निश्ड लैपटॉप को विश्वसनीय नहीं बनाती, किसी उजागर क्लाउड एप्लिकेशन को ठीक नहीं करती या अत्यधिक अनुमति वाले फ़ायरवॉल नियम को सही नहीं करती है।
Compare Your Business Costs द्वारा संक्षेपित UK SD-WAN सुरक्षा मार्गदर्शन राउटिंग नियंत्रण और एन्क्रिप्शन पर नेशनल साइबर सिक्योरिटी सेंटर के जोर को उजागर करता है, जिसमें एंड-टू-एंड IPsec सुरक्षा और एक मजबूत कॉन्फ़िगरेशन प्रोफ़ाइल की जांच करना शामिल है। व्यावहारिक प्रश्न यह है कि सुरक्षा कहां से शुरू होती है, कहां समाप्त होती है और इसे कौन बनाए रखता है।
प्रत्येक नियंत्रण के लिए एक मालिक (owner) निर्दिष्ट करें
एक प्रबंधित सेवा प्रत्येक सुरक्षा जिम्मेदारी को स्वचालित रूप से स्थानांतरित नहीं करती है। निम्नलिखित जिम्मेदारियों को सेवा डिजाइन और अनुबंध में रखें:
- एन्क्रिप्शन और कीज़: एन्क्रिप्शन स्कोप, की रोटेशन और प्रमाण पत्र प्रबंधन को परिभाषित करें।
- कंट्रोल-प्लेन एक्सेस: प्रमाणित प्रशासन और नियंत्रण संचार अनिवार्य करें।
- सेगमेंटेशन और आइसोलेशन: टेनेंट सीमाओं और सेगमेंट के बीच अनुमति प्राप्त ट्रैफ़िक को दस्तावेज़ित करें।
- आपूर्तिकर्ता एक्सेस: विशेषाधिकार प्राप्त एक्सेस स्वीकृति, प्रतिबंधों और निरसन को निर्दिष्ट करें।
- लॉगिंग और प्रतिक्रिया: अलर्ट समीक्षा, घटना जांच और साक्ष्य प्रतिधारण की जिम्मेदारी सौंपें।
- सॉफ्टवेयर रखरखाव: अपडेट, भेद्यता प्रतिक्रिया और ऑडिट साक्ष्यों के लिए स्वामी को नामित करें।
स्थानीय इंटरनेट ब्रेकआउट भी प्रवर्तन (enforcement) आवश्यकताओं को बदल देता है। यदि कोई शाखा अब केंद्रीय निरीक्षण बिंदु के माध्यम से ट्रैफ़िक नहीं भेजती है, तो उसके नए मार्ग पर उपयुक्त निरीक्षण और नीति प्रवर्तन प्रदान करें।
नेटवर्किंग और पहचान (identity) को अलग रखें
SD-WAN WAN कनेक्शन के माध्यम से ट्रैफिक को निर्देशित करता है। SASE, या सिक्योर एक्सेस सर्विस एज, क्लाउड-डिलीवर्ड सुरक्षा क्षमताओं के साथ WAN कनेक्टिविटी को जोड़ता है। ज़ीरो-ट्रस्ट एक्सेस मूल्यांकन करता है कि किसी विशेष यूजर और डिवाइस को किसी रिसोर्स तक एक्सेस मिलनी चाहिए या नहीं।
वे परतें अलग-अलग समस्याओं का समाधान करती हैं। किसी व्यावसायिक एप्लिकेशन को पहचानने से इसका उपयोग करने वाले व्यक्ति की पहचान स्थापित नहीं होती है, और किसी शाखा के भीतर कनेक्टेड होने से अपने आप व्यापक एक्सेस नहीं मिलना चाहिए।
WiFi edge पर, ऑथेंटिकेटेड यूजर-आधारित नेटवर्किंग एडमिनिस्ट्रेटर को किसी शेयर किए गए पासवर्ड या नेटवर्क लोकेशन के बजाय ऑथेंटिकेटेड यूजर और डिवाइस के आधार पर एक्सेस देने की अनुमति देती है। इसके बाद आपकी एक्सेस पॉलिसी व्यापक नेटवर्क के माध्यम से लागू किए गए सेगमेंटेशन के अनुरूप होनी चाहिए।
हमारा Staff WiFi कर्मचारी डिवाइस को मैनेज्ड EAP-TLS सर्टिफिकेट के साथ ऑनबोर्ड करता है, इसलिए रोटेट करने के लिए कोई शेयर किया गया पासफ़्रेज़ नहीं है। यह NAC की जटिलता के बिना एंटरप्राइज-स्तरीय कर्मचारी WiFi सुरक्षा प्रदान करते हुए WPA2/3-Enterprise, Passwordless WiFi और RADIUS-as-a-Service प्रदान करता है।
यह WAN सुरक्षा को प्रतिस्थापित नहीं करता है। यह स्थानीय प्रमाणीकरण परत को संबोधित करता है, जिसे राउटिंग, निरीक्षण और एप्लिकेशन प्राधिकरण के साथ काम करना चाहिए।
व्यक्तिगत, नैदानिक या भुगतान डेटा के लिए, SD-WAN लेबल की तुलना में आर्किटेक्चर और दिन-प्रतिदिन के संचालन अधिक महत्वपूर्ण हैं। संपूर्ण सुरक्षा के प्रमाण के रूप में एन्क्रिप्शन को स्वीकार करने के बजाय, यह साक्ष्य मांगें कि इच्छित नियंत्रण एक साथ काम करते हैं।
MPLS से SD-WAN में माइग्रेशन की योजना कैसे बनाएं
सप्लायर प्रदर्शन (demonstrations) के आसपास बनाई गई शॉर्टलिस्ट के बजाय, एक ऐसे पायलट से शुरुआत करें जो आपकी नीतियों को प्रमाणित करता हो। एक समझदारी भरा माइग्रेशन यह सुनिश्चित करता है कि जब तक आपकी टीम यह सीख रही हो कि नई सेवा कैसे काम करती है, तब तक पुरानी स्थिति में लौटने (recover) की क्षमता बनी रहे।
रोडमैप व्यापक अनुक्रम दिखाता है; कार्यान्वयन के लिए स्पष्ट सत्यापन और रोलबैक निर्णयों की आवश्यकता होती है।
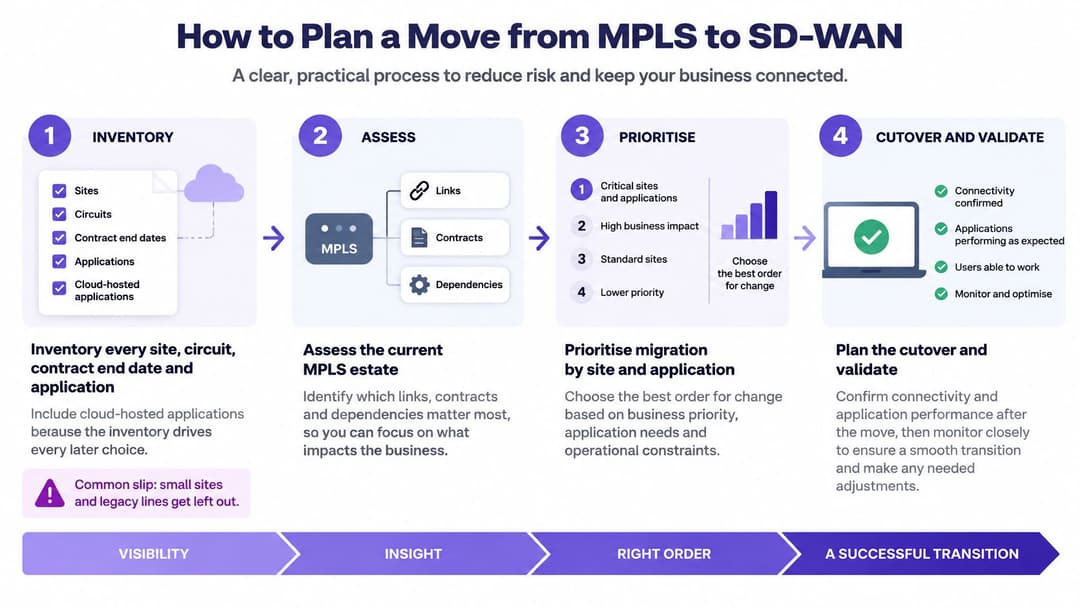
संपत्ति (estate) और जिम्मेदारियों को तैयार करें
प्रत्येक साइट, सर्किट, अनुबंध और एप्लीकेशन की सूची (inventory) बनाएं। अनुबंध की समाप्ति तिथियां, नोटिस की आवश्यकताएं, एक्सेस प्रदाता और क्लाउड-होस्ट की गई सेवाओं सहित एप्लीकेशन गंतव्यों को रिकॉर्ड करें। इसमें छोटी साइटें, पुरानी लाइनें और फिक्स्ड एड्रेसिंग जैसी निर्भरताएं शामिल करें जो अन्यथा डिज़ाइन से गायब हो सकती हैं।
संवेदनशीलता और परफ़ॉरमेंस की आवश्यकता के अनुसार ट्रैफ़िक को वर्गीकृत करें। वॉइस, वीडियो, ट्रांजैक्शन और बल्क ट्रांसफर को अलग करें। दस्तावेज़ बनाएं कि कौन से एप्लीकेशन लोकल इंटरनेट एक्सेस का उपयोग कर सकते हैं और किनके लिए नियंत्रित प्राइवेट पाथ की आवश्यकता है; सभी पर एक ही नीति लागू करना एप्लीकेशन-अवेयर डिज़ाइन को निष्फल कर देता है।
ऑपरेटिंग मॉडल चुनें और सुरक्षा स्वामित्व असाइन करें। यह लिखें कि परिवर्तनों को कौन मंजूरी देता है, प्रमाण पत्र बनाए रखता है, अलर्ट की समीक्षा करता है और आपूर्तिकर्ता एस्केलेशन को संभालता है। यह न मानें कि प्रबंधित प्रदाता के पास नियंत्रण है जब तक कि समझौते में ऐसा न कहा गया हो।
सर्किट समाप्त करने से पहले डिज़ाइन को साबित करें
फॉलबैक सुविधा के साथ किसी कम जोखिम वाले ब्रांच में पायलट चलाएं। मौजूदा कनेक्टिविटी के साथ ओवरले चलाएं और वापस जाने का एक दस्तावेजबद्ध रास्ता रखें। ऐसी साइट चुनें जिसमें प्रतिनिधि एप्लीकेशन हों, न कि वह लोकेशन जो इंस्टॉल करने में सबसे आसान हो।
कन्जेशन-आधारित स्वीकृति परीक्षण चलाएं। वास्तविक वर्कफ़्लो का अवलोकन करने वाले एप्लीकेशन मालिकों के साथ, पहले बताए गए परफ़ॉरमेंस जांच का उपयोग करें। परीक्षण से पहले पास होने के मानदंडों पर सहमति बनाएं, और केवल अनप्लग-केबल प्रदर्शन पर निर्भर रहने के बजाय डिग्रैडेड-लिंक स्थितियों को शामिल करें।
नियंत्रित तरंगों (waves) में माइग्रेट करें। व्यावसायिक जोखिम, एप्लीकेशन निर्भरता और एक्सेस तत्परता के आधार पर साइटों को समूहित करें। महत्वपूर्ण स्थानों पर तब तक प्राइवेट कनेक्टिविटी बनाए रखें जब तक कि एक सहमत निगरानी अवधि स्वीकार्य संचालन प्रदर्शित न कर दे, और किसी अप्रमाणित ब्रॉडबैंड डिलीवरी तिथि के आसपास कटओवर शेड्यूल न करें।
तकनीकी और अनुबंध संबंधी जांच के बाद ही बंद करें (decommission)। स्थिर संचालन की पुष्टि करें, अप्रचलित मार्गों को हटाएं और सेवाओं को रद्द करने से पहले नोटिस अवधि की जांच करें। कॉन्फ़िगरेशन बैकअप रखें और आरेख, सहायता रिकॉर्ड और घटना प्रक्रियाओं (incident procedures) को अपडेट करें।
किसी वेव को अधिकृत करने से पहले, सर्विस डेस्क और एप्लिकेशन स्वामियों के साथ अनसुलझे अपवादों की समीक्षा करें। एक नेटवर्क डैशबोर्ड तब भी स्वस्थ दिख सकता है जब कर्मचारी अभी भी किसी व्यावसायिक वर्कफ़्लो के साथ संघर्ष कर रहे हों।
आपकी पहली डिलीवरी एक परीक्षण किया गया नीति समूह और एक पुनर्प्राप्ति योग्य पायलट होना चाहिए। एक बार जब वे अस्तित्व में आ जाते हैं, तो प्रदाता की तुलना अधिक सार्थक हो जाती है क्योंकि आप उन आवश्यकताओं के विरुद्ध सेवाओं का मूल्यांकन कर सकते हैं जिन्हें आपके संगठन ने प्रदर्शित किया है।
हम आपके WAN डिजाइन के साथ एक्सेस लेयर पर कौन कनेक्ट होता है, इसे नियंत्रित करने में मदद के लिए Guest WiFi, Staff WiFi और Multi-Tenant WiFi प्रदान करते हैं। पासवर्ड-रहित स्टाफ एक्सेस और प्राइवेट रेजिडेंट नेटवर्क के बारे में जानने के लिए, और यह चर्चा करने के लिए कि वे एक्सेस पॉलिसियां आपके SD-WAN माइग्रेशन में कैसे फिट बैठ सकती हैं, Purple पर जाएं।