

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
एक अतिथि आपके होटल में चेक-इन करता है, लॉबी में WiFi से जुड़ता है, ईमेल खोलता है, और एक नकली एक्सेस पॉइंट द्वारा बिना किसी सूचना के रोक लिया जाता है जो इतना वैध दिखता है कि उसका विश्वास जीत सके। रिसेप्शन पर कोई भी इसे नहीं देख पाता। आपकी हेल्प डेस्क को इसके बारे में बाद में पता चलता है, जब अतिथि पूछता है कि साइट पर कनेक्ट होने के बाद उनका अकाउंट क्यों हैक हो गया।
यही कारण है कि wireless connection security केवल किसी एक्सेस पॉइंट पर ड्रॉप-डाउन मेनू से नवीनतम संक्षिप्त नाम चुनने के बारे में नहीं है। यह एक परिचालन संबंधी समस्या है। नेटवर्क को सही उपयोगकर्ता या डिवाइस की पहचान करनी होगी, सही स्तर का एक्सेस लागू करना होगा, ट्रांजिट में ट्रैफ़िक की सुरक्षा करनी होगी, और इसे बिना किसी घर्षण के करना होगा ताकि कर्मचारी इसका तोड़ न निकालें और मेहमान इसे छोड़ न दें।
वास्तविक स्थानों में यह अधिक कठिन हो जाता है। एक अस्पताल बेडसाइड डिवाइसों के साथ कैफ़े के ग्राहकों की तरह व्यवहार नहीं कर सकता। एक शॉपिंग सेंटर को एक ही समय में गेस्ट एक्सेस, टेनेंट सिस्टम और बैक-ऑफिस संचालन का समर्थन करना पड़ता है। एक होटल को कर्मचारियों, एडमिन सिस्टम और स्मार्ट डिवाइसों को अलग रखते हुए मेहमानों के लिए ऑनबोर्डिंग को सरल बनाना होता है।
अच्छी खबर यह है कि इसके मूल सिद्धांत समझने योग्य हैं। एक बार जब आप देख लेते हैं कि वायरलेस हमले कैसे काम करते हैं, पुराने मानक क्यों विफल हो जाते हैं, और आधुनिक पहचान-आधारित पहुंच कहाँ फिट होती है, तो रास्ता बहुत स्पष्ट हो जाता है। यदि आप किसी स्थान, कैंपस या मल्टी-टेनेंट प्रॉपर्टी के लिए ज़िम्मेदार हैं, तो लक्ष्य सरल है। वैध उपयोगकर्ताओं के लिए सुरक्षित पहुंच आसान बनाएं और बाकी सभी के लिए कठिन।
सार्वजनिक और गेस्ट WiFi के अदृश्य जोखिम
सार्वजनिक और अतिथि WiFi उपयोगकर्ता के नजरिए से सरल लगता है। SSID पर टैप करें, एक पेज स्वीकार करें, और ऑनलाइन हो जाएं। ऑपरेटर के नजरिए से, यह अक्सर एक उपयोगिता की तरह महसूस होता है। इसे उपलब्ध रखें, इसे पर्याप्त रूप से तेज़ रखें, और इसे टूटने न दें।
वह मानसिक मॉडल बहुत संकीर्ण है। गेस्ट एक्सेस एक साझा रेडियो वातावरण बनाता है जहां अजनबियों के उपकरण एक-दूसरे के करीब होते हैं, ट्रैफ़िक एक खुले माध्यम से आगे बढ़ता है, और हमलावर कम प्रयास के साथ विश्वसनीय नेटवर्क नामों की नकल कर सकते हैं। व्यावसायिक समस्या केवल डेटा की चोरी नहीं है। यह खोया हुआ विश्वास, सपोर्ट का बोझ और टाली जा सकने वाली घटना के बाद अनुपालन टीमों के कठिन प्रश्न भी हैं।
हॉस्पिटैलिटी, रिटेल और हेल्थकेयर जैसे क्षेत्रों में, चुनौतियाँ अलग हैं लेकिन समान रूप से व्यावहारिक हैं:
- हॉस्पिटैलिटी टीमों को ऐसे ऑनबोर्डिंग की आवश्यकता होती है जो कुछ ही सेकंड में काम करे, क्योंकि चेक-इन डेस्क और बार कर्मचारी WiFi सहायता टीम नहीं बन सकते।
- रिटेल ऑपरेटरों को लॉयल्टी, एनालिटिक्स और मोबाइल जुड़ाव के लिए ग्राहकों को कनेक्ट रखना पड़ता है, लेकिन वे यह जोखिम नहीं उठा सकते कि गेस्ट नेटवर्क आंतरिक सिस्टम में प्रवेश करने का मार्ग बन जाए।
- स्वास्थ्य सेवा संगठनों को ऐसी वायरलेस एक्सेस की आवश्यकता होती है जो गोपनीयता का सम्मान करे, कर्मचारियों की गतिशीलता का समर्थन करे, और मरीजों या आगंतुकों को साझा नेटवर्क पर असुरक्षित न छोड़े।
भ्रम का एक सामान्य बिंदु यह है: लोग मान लेते हैं कि "मुफ्त WiFi" का मतलब है कि मुख्य जोखिम बैंडविड्थ का दुरुपयोग है। व्यवहार में, बड़ा मुद्दा पहचान का है। कौन कनेक्ट हो रहा है? उस उपयोगकर्ता या डिवाइस को कहाँ तक पहुँचने की अनुमति दी जानी चाहिए? परिस्थितियाँ बदलने पर पहुँच को कितनी जल्दी बदला या निरस्त किया जा सकता है?
सार्वजनिक WiFi केवल इसलिए सुरक्षित नहीं हो जाता क्योंकि लॉगिन पेज ब्रांडेड दिखता है। सुरक्षा इस बात पर निर्भर करती है कि नेटवर्क पर्दे के पीछे प्रत्येक कनेक्शन को कैसे ऑथेंटिकेट, एन्क्रिप्ट और आइसोलेट करता है।
इसीलिए पुराने गेस्ट एक्सेस पैटर्न अब पुराने पड़ रहे हैं। साझा पासवर्ड बहुत आसानी से फैल जाते हैं। फ्लैट नेटवर्क डिज़ाइन लैटरल मूवमेंट के लिए बहुत अधिक गुंजाइश छोड़ते हैं। पोर्टल-भारी अनुभव उपयोगकर्ताओं को बिना सोचे-समझे संकेतों पर क्लिक करना सिखाते हैं। यदि आप अभी भी गेस्ट WiFi को अपने सुरक्षा आर्किटेक्चर के हिस्से के बजाय एक साइड सर्विस के रूप में मान रहे हैं, तो आप जरूरत से ज्यादा जोखिम उठा रहे हैं।
समस्या के गेस्ट पक्ष को व्यावहारिक रूप से देखने के लिए, गेस्ट के लिए secure WiFi for guests पर Purple का गाइड उपयोगी है क्योंकि यह गेस्ट एक्सेस को सुरक्षा और अनुभव दोनों के रूप में पेश करता है।
वायरलेस खतरों की संरचना को समझना
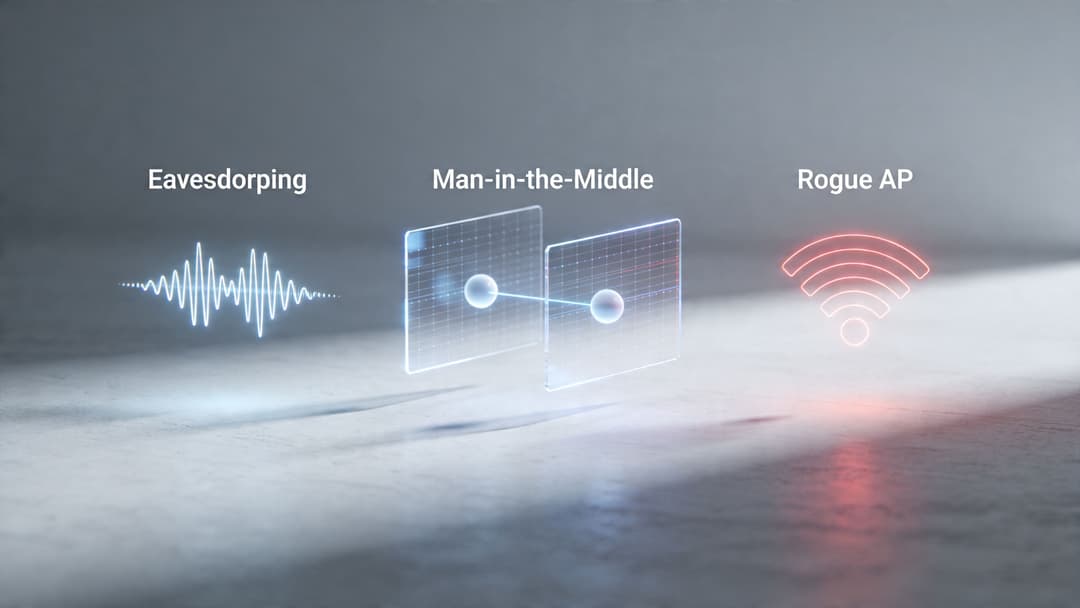
वायरलेस हमलों को समझना तब सबसे आसान होता है जब आप उन्हें चार कामों में विभाजित करते हैं जो एक हमलावर करने की कोशिश कर सकता है: सुनना, प्रतिरूपण करना, बाधित करना या अनुमान लगाना। यह एंटरप्राइज अतिथि वातावरण में मायने रखता है क्योंकि प्रत्येक काम एक अलग परिचालन कमजोरी का फायदा उठाता है। एक खराब तरीके से अलग किया गया अतिथि SSID एक प्रकार का एक्सपोज़र बनाता है। एक दोबारा उपयोग किया गया साझा पासवर्ड दूसरा बनाता है। एक डिवाइस जो यह सत्यापित नहीं कर सकता कि वह अधिकृत नेटवर्क में शामिल हो रहा है, तीसरा बनाता है।
हॉस्पिटैलिटी, रिटेल और हेल्थकेयर में, वे कमजोरियां शायद ही कभी अलग-थलग तकनीकी गलतियां होती हैं। वे आमतौर पर उन टूल के साथ बड़े पैमाने पर एक्सेस को आसान बनाने की कोशिश से आती हैं जो कभी भी उच्च टर्नओवर, अनमैनेज्ड डिवाइसों या मिश्रित उपयोगकर्ता समूहों के लिए डिज़ाइन नहीं किए गए थे। एक साझा अतिथि पासवर्ड सौंपना आसान है। इसे इच्छित दर्शकों से परे साझा करना भी आसान है। Captive Portal परिचित है। यह उपयोगकर्ताओं को उस स्क्रीन पर भरोसा करने के लिए भी प्रशिक्षित करता है जो उनके शामिल होने के बाद दिखाई देती है।
इव्सड्रॉपिंग (गुप्त रूप से सुनना) और मैन इन द मिडिल हमले
Eavesdropping बुनियादी जोखिम है। यदि वायरलेस ट्रैफ़िक कमजोर रूप से सुरक्षित है, या यदि उपयोगकर्ता किसी ऐसे नेटवर्क से जुड़ते हैं जो वैसा नहीं है जैसा वह दावा करता है, तो आस-पास के हमलावर उस डेटा को देख सकते हैं जिसे निजी रहना चाहिए। एक सार्वजनिक स्थान में, इसमें सेशन टोकन, ब्राउज़िंग गतिविधि, लॉगिन प्रयास, या अन्य मेटाडेटा शामिल हो सकते हैं जो एक बड़े हमले को बनाने में मदद करते हैं।
एक man in the middle हमला सक्रिय नियंत्रण जोड़ता है। हमलावर उपयोगकर्ता और गंतव्य के बीच एक सिस्टम डालता है, फिर ट्रैफ़िक को रिले करता है ताकि दोनों पक्ष सामान्य रूप से संचार करते हुए दिखाई दें। व्यावहारिक समस्या विश्वास की है। एन्क्रिप्शन केवल तभी मदद करता है जब डिवाइस ने सही नेटवर्क को प्रमाणित किया हो और पथ को चुपचाप पुनर्निर्देशित न किया गया हो।
यही वह बिंदु है जिसे कई गैर-विशेषज्ञ नहीं समझ पाते हैं। WiFi सुरक्षा केवल पैकेटों को स्क्रैम्बल करने के बारे में नहीं है। यह कनेक्शन के समय पहचान साबित करने, और फिर कनेक्टेड डिवाइस की गतिविधियों को सीमित करने के बारे में भी है। इस डिज़ाइन समस्या पर काम करने वाली टीमों के लिए, network access control solutions हर सफल कनेक्शन को एक समान मानने के बजाय उपयोगकर्ता, डिवाइस और संदर्भ के आधार पर नीति लागू करने में मदद करते हैं।
इविल ट्विन्स और नकली विश्वास
एक Evil Twin एक्सेस पॉइंट एक नकली नेटवर्क होता है जो किसी वैध नेटवर्क के नाम की नकल करता है। इसका लक्ष्य सीधा है - डिवाइस को वैध इंफ्रास्ट्रक्चर के बजाय हमलावर के रेडियो से जोड़ना। होटल की लॉबी या व्यस्त क्लिनिक के प्रतीक्षा क्षेत्र में, इसके लिए बहुत अधिक परिष्कार की आवश्यकता नहीं होती है। उपयोगकर्ता अक्सर एक परिचित SSID के आधार पर चयन करते हैं, और कई डिवाइस याद रखे गए नामों से स्वचालित रूप से फिर से जुड़ जाते हैं।
एक बार ऐसा होने पर, हमलावर एक नकली पोर्टल प्रस्तुत कर सकता है, क्रेडेंशियल चुरा सकता है, सर्टिफिकेट चेतावनियों में उपयोगकर्ता के विश्वास को कम कर सकता है, या कनेक्शन को सामान्य दिखाने के लिए ट्रैफिक को प्रॉक्सी कर सकता है। हमला इसलिए सफल होता है क्योंकि उपयोगकर्ता को एक जाना-पहचाना लेबल दिखाई देता है, जबकि सुरक्षा का निर्णय उन विवरणों पर निर्भर करता है जिनकी उपयोगकर्ता आमतौर पर जांच नहीं करते हैं।
सामान्य चेतावनी संकेतों में शामिल हैं:
- डुप्लिकेट SSIDs जो वेन्यू के अपेक्षित नेटवर्क नाम से मेल खाते हैं
- नेटवर्क के लिए अपेक्षित रीकनेक्ट प्रॉम्प्ट जिसे डिवाइस पहले से जानता है
- सर्टिफिकेट या ट्रस्ट चेतावनियां जो एक सामान्य जॉइन प्रक्रिया के दौरान दिखाई देती हैं
- पोर्टल पेज जो गलत समय पर आते हैं या शब्दों और लेआउट में थोड़े असंगत दिखते हैं
डीऑथेंटिकेशन और जबरन रीकनेक्ट करना
कुछ वायरलेस हमले सीधे डेटा चोरी के बजाय कनेक्शन के नियंत्रण पर ध्यान केंद्रित करते हैं। डिएऑथेंटिकेशन का दुरुपयोग डिवाइस को WiFi से हटने के लिए मजबूर करता है ताकि उसे फिर से जॉइन करना पड़े। वह रीकनेक्ट का क्षण हमलावर के लिए उपयोगी होता है क्योंकि यह भ्रम पैदा करता है, उपयोगकर्ता द्वारा संदिग्ध प्रॉम्प्ट को स्वीकार करने की संभावना को बढ़ाता है, और डिवाइस को एक ऐसे दुष्ट एक्सेस पॉइंट की ओर ले जा सकता है जो अधिक मजबूत या अधिक उपलब्ध दिखता है।
परिचालन के संदर्भ में, यही कारण है कि बार-बार होने वाले "यादृच्छिक (random)" डिस्कनेक्ट की जाँच की जानी चाहिए, विशेष रूप से सघन सार्वजनिक स्थानों पर। एक वेन्यू यह मान सकता है कि समस्या कंजेशन या हस्तक्षेप है, जबकि वास्तविक मुद्दा यह है कि क्लाइंट्स को अस्थिर रखने के लिए मैनेजमेंट ट्रैफ़िक का दुरुपयोग किया जा रहा है।
बड़ा सबक व्यावहारिक है। प्रत्येक जबरन रीकनेक्ट उपयोगकर्ता अनुभव पर दबाव डालता है, और दबाव में आने वाले उपयोगकर्ता खराब भरोसे के निर्णय लेते हैं। मजबूत मैनेजमेंट फ्रेम सुरक्षा और बेहतर क्लाइंट ऑनबोर्डिंग अवसर के उस दायरे को कम करते हैं।
कमजोर साझा पासवर्ड और ब्रूट फ़ोर्स हमले
कमजोर प्री-शेयर्ड कीज़ के खिलाफ ब्रूट-फोर्स हमले एक अलग कमजोरी को निशाना बनाते हैं। हमलावर नेटवर्क होने का नाटक नहीं कर रहा है। वे उस शेयर्ड सीक्रेट को रिकवर करने की कोशिश कर रहे हैं जो इसकी सुरक्षा करता है। यदि पासवर्ड छोटा है, दोबारा इस्तेमाल किया गया है, अनुमान लगाने योग्य है, या अनौपचारिक रूप से साझा किया गया है, तो पूरा नेटवर्क उस कमजोरी को विरासत में ले लेता है।
साझा पासवर्ड एक ही समय में सुरक्षा समस्या और संचालन समस्या दोनों पैदा करते हैं। एक बार जब कुंजी फैल जाती है, तो पहुंच को निरस्त करने का अर्थ है सभी के लिए इसे बदलना। यह एक होटल में असुविधाजनक है, रिटेल में विघटनकारी है, और स्वास्थ्य सेवा के वातावरण में जोखिम भरा है जहाँ कर्मचारियों की गतिशीलता मायने रखती है। यही एक कारण है कि आधुनिक एंटरप्राइज़ वायरलेस डिज़ाइन व्यक्तिगत, प्रमाणपत्र-आधारित पहचान और स्वचालित ऑनबोर्डिंग की ओर बढ़ रहा है। वे मॉडल हमले की सतह को कम करते हैं और उस मैन्युअल क्लीनअप को हटा देते हैं जो विरासत अतिथि और कर्मचारी पहुंच विधियां पैदा करती हैं।
वायरलेस सुरक्षा प्रोटोकॉल का विकास
किसी होटल, स्टोर चेन या अस्पताल में नेटवर्क टीम को शायद ही कभी नए सिरे से शुरुआत करने का मौका मिलता है। उन्हें पुराने हैंडहेल्ड टर्मिनल, भूले हुए SSIDs, केवल पुराने मानकों का समर्थन करने वाले उपकरण और वर्षों के "बस मुझे WiFi पासवर्ड दे दो" से आकार लेने वाली उपयोगकर्ता अपेक्षाएं विरासत में मिलती हैं। यही कारण है कि वायरलेस सुरक्षा प्रोटोकॉल को केवल संक्षिप्ताक्षरों की सूची के रूप में नहीं, बल्कि एक परिचालन समयरेखा के रूप में सबसे अच्छी तरह समझा जाता है।
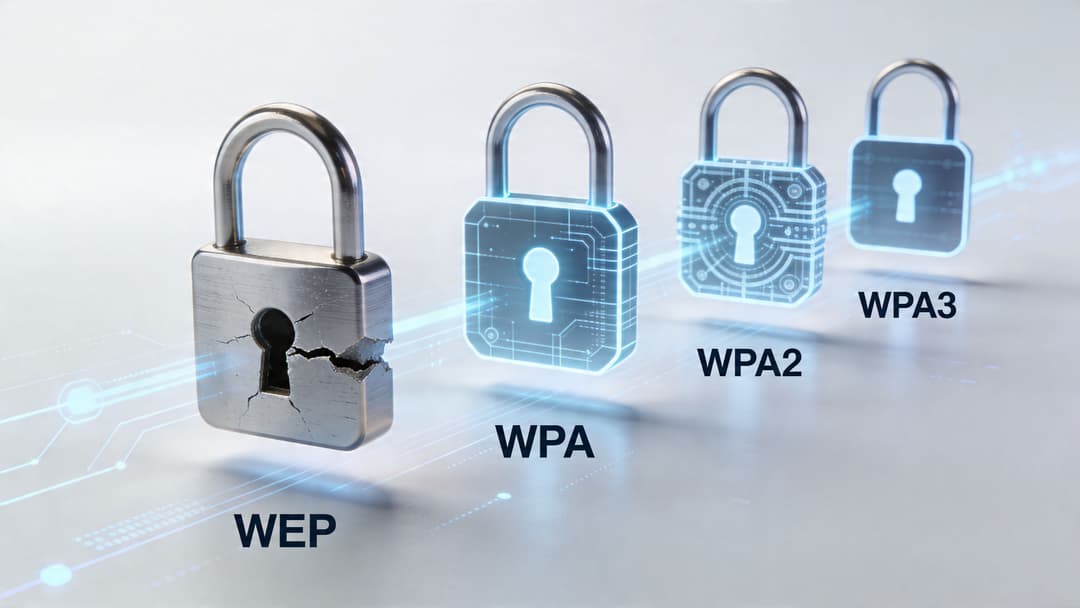
WEP पहला लॉक था, जो अच्छा नहीं था
गोपनीयता के क्षेत्र में WiFi का पहला व्यापक रूप से तैनात प्रयास WEP था। इसने खुली हवा में डेटा भेजने की शुरुआती समस्या का समाधान किया, लेकिन इसमें ऐसी कमजोरियाँ थीं जिनका फायदा उठाना हमलावरों ने सीख लिया। आधुनिक शब्दों में, WEP एक सुरक्षा नियंत्रण से कम और इस बात का अधिक संकेत है कि एक नेटवर्क पीछे छूट गया है।
इसकी विफलता दो कारणों से महत्वपूर्ण थी। क्रिप्टोग्राफी व्यावहारिक रूप से टूटने लायक कमजोर थी, और इसे बार-बार तोड़ा जा सकता था। एक बार जब टूल्स ने इसे आसान बना दिया, तो WEP एक बाधा बनना बंद हो गया।
विरासत की समस्या तब समाप्त नहीं हुई जब मानक समाप्त हो गया। पुराने बारकोड स्कैनर, प्रिंटर, विशिष्ट चिकित्सा उपकरण और अस्थायी नेटवर्क अक्सर उनके आस-पास की सुरक्षा टीमों की उम्मीद से कहीं अधिक समय तक बने रहे। एंटरप्राइज़ वातावरण में, WEP से आमतौर पर यही मुख्य सीख मिलती है। कमजोर प्रोटोकॉल विकल्प उपेक्षित उपकरणों और भूले हुए परिचालन अपवादों के माध्यम से जीवित रहते हैं।
WPA और WPA2 ने एन्क्रिप्शन को मजबूत किया, लेकिन कई डिप्लॉयमेंट को प्रबंधित करना कठिन बना रहा
WPA एक कामचलाऊ समाधान था। इसने उद्योग को एक सुरक्षित विकल्प दिया जब तक कि अधिक टिकाऊ मानक को अंतिम रूप नहीं दिया जा रहा था। इसके बाद WPA2 एंटरप्राइज WiFi के लिए लंबे समय तक चलने वाला डिफ़ॉल्ट बन गया क्योंकि यह बहुत मजबूत सुरक्षा और व्यापक वेंडर सहायता लेकर आया था।
उसने प्रोटोकॉल की समस्या को हल कर दिया। उसने मैनेजमेंट की समस्या को हल नहीं किया।
कई WPA2 सेटअप अभी भी एक शेयर्ड पासवर्ड पर निर्भर थे क्योंकि इसे समझाना आसान और रोल आउट करना तेज़ था। यह विकल्प पूरी इमारत के लिए एक ही भौतिक चाबी जारी करने की तरह काम करता है। यह पहले दिन तो सरल होता है। लेकिन जिस क्षण ठेकेदार बदलते हैं, मेहमान चले जाते हैं, या कोई डिवाइस खो जाता है, यह महंगा और जोखिम भरा हो जाता है।
व्यावहारिक परेशानी उद्योग के अनुसार अलग-अलग रूप में सामने आती है:
| वातावरण | साझा कुंजियाँ क्यों घर्षण पैदा करती हैं | आमतौर पर सबसे पहले क्या विफल होता है |
|---|---|---|
| आतिथ्य (Hospitality) | कम समय के लिए रुकने वाले उपयोगकर्ताओं की बड़ी संख्या और लगातार कर्मचारियों का बदलना | पासवर्ड नियंत्रण और पुनर्वितरण |
| रिटेल | अस्थायी कर्मचारी, तृतीय पक्ष, और बहु-साइट संचालन | पहुंच को स्पष्ट रूप से निरस्त करना |
| स्वास्थ्य सेवा | चिकित्सकों, आगंतुकों, और जुड़े उपकरणों की मिश्रित आबादी | विश्वास के स्तरों को अलग रखना |
इसलिए जब WPA2 एक बड़ा सुधार था, तब भी कई संगठन इसे एक ऐसे एक्सेस मॉडल के साथ चलाते थे जो बहुत व्यापक, बहुत मैनुअल और दुरुपयोग करने में बहुत आसान था। यह प्रोटोकॉल उसके आसपास के ऑपरेटिंग मॉडल से अधिक मजबूत था।
WPA3 ने सिफर सूट से भी अधिक सुधार किया है
WPA3 महत्वपूर्ण है क्योंकि यह उन कमजोरियों को दूर करता है जो वास्तविक डिप्लॉयमेंट में दिखाई देती हैं, न कि केवल लैब की तुलनाओं में।
व्यक्तिगत मोड के लिए, WPA3 पुराने पासवर्ड एक्सचेंज को SAE से बदल देता है। यह बदलाव कैप्चर किए गए ऑथेंटिकेशन ट्रैफ़िक को ऑफलाइन पासवर्ड का अनुमान लगाने की कोशिश कर रहे हमलावर के लिए बहुत कम उपयोगी बना देता है। नेटवर्क टीमों के लिए, इसका व्यावहारिक परिणाम सीधा है। एक कमजोर ऑनबोर्डिंग आदत अब हमलावरों को रीप्ले और अनुमान लगाने के वही आसान अवसर नहीं देती है जो पुराने शेयर्ड-की मॉडल देते थे।
WPA3 Protected Management Frames के साथ मैनेजमेंट ट्रैफिक के प्रबंधन को भी मजबूत करता है। यह महत्वपूर्ण है क्योंकि वायरलेस हमले डिक्रिप्शन से पहले व्यवधान पैदा करने के बारे में होते हैं। यदि कोई हमलावर बार-बार रीकनेक्ट करने के लिए मजबूर कर सकता है या नियंत्रण ट्रैफिक को स्पूफ कर सकता है, तो उपयोगकर्ताओं को गुमराह करना आसान हो जाता है और संचालन पर भरोसा करना कठिन हो जाता है।
WPA3 का एंटरप्राइज संस्करण वह जगह है जहां कहानी बड़े वातावरण के लिए अधिक प्रासंगिक हो जाती है। यह मजबूत क्रिप्टोग्राफ़िक विकल्पों और बेहतर पहचान-आधारित एक्सेस मॉडल का समर्थन करता है, लेकिन प्राथमिक लाभ आर्किटेक्चरल है। यह संगठनों को "हर कोई पासवर्ड जानता है" से दूर और प्रति-उपयोगकर्ता या प्रति-डिवाइस ट्रस्ट की ओर ले जाता है। यह बदलाव एक अस्पताल, रिटेलर या होटल समूह में केवल एक सामान्य प्रोटोकॉल अपग्रेड की तुलना में कहीं अधिक उपयोगी है।
प्रोटोकॉल का इतिहास अभी भी क्यों मायने रखता है
WEP, WPA, WPA2, और WPA3 को खराब से अच्छे की ओर एक साफ प्रगति के रूप में देखना आसान है। वास्तविक वातावरण अधिक जटिल होते हैं। एक व्यवसाय मुख्य स्टाफ SSID पर WPA3, पुराने परिचालन उपकरणों पर WPA2, और पूरी तरह से अलग ऑनबोर्डिंग नियमों के साथ एक अलग गेस्ट नेटवर्क चला सकता है।
यही मिश्रित स्थिति वह कारण है जिसके कारण वायरलेस सुरक्षा निर्णय शायद ही कभी केवल तकनीकी होते हैं। वे डिवाइस लाइफसाइकिल, गेस्ट एक्सपीरियंस, सपोर्ट ओवरहेड और एक्सेस को कितनी जल्दी जारी या निरस्त किया जा सकता है, इससे जुड़े होते हैं। दूसरे शब्दों में, प्रोटोकॉल का विकल्प कंट्रोल प्लेन का केवल एक हिस्सा है।
जो टीमें एंटरप्राइज़ WiFi को अच्छी तरह से संभालती हैं, वे आमतौर पर "हम किस मानक पर हैं?" के बजाय एक अलग प्रश्न पूछती हैं। वे पूछती हैं कि क्या सुरक्षा मॉडल बड़े पैमाने पर काम करने योग्य है। क्या पहचान स्वचालित रूप से जारी की जा सकती है? क्या बाकी सब कुछ कमजोर किए बिना पुराने उपकरणों को नियंत्रित किया जा सकता है? क्या मेहमान हेल्प डेस्क कतार या साझा-गुप्त समस्या पैदा किए बिना कनेक्ट हो सकते हैं?
यही वह बिंदु है जहाँ सर्टिफिकेट-आधारित एक्सेस और स्वचालित ऑनबोर्डिंग जैसे आधुनिक दृष्टिकोण महत्वपूर्ण होने लगते हैं। वे उन परिचालन कमियों को दूर करते हैं जिन्हें विरासत वायरलेस सुरक्षा ने छोड़ दिया था।
आधुनिक ऑथेंटिकेशन और एन्क्रिप्शन विधियों की तुलना
एक होटल श्रृंखला WPA3 लागू करती है और उम्मीद करती है कि सुरक्षा की समस्या हल हो जाएगी। एक महीने बाद, IT टीम अभी भी चैट थ्रेड्स में साझा किए गए कर्मचारियों के पासवर्ड ट्रैक कर रही है, फ्रंट-डेस्क ठेकेदार स्थायी कर्मचारियों के समान क्रेडेंशियल का उपयोग कर रहे हैं, और निरस्त किए गए एक्सेस पुराने उपकरणों पर बने हुए हैं। एन्क्रिप्शन में सुधार हुआ। परिचालन मॉडल में नहीं।
यही कारण है कि उन दो कार्यों को अलग करना मददगार होता है जो अक्सर आपस में मिल जाते हैं। Encryption डिवाइस कनेक्ट होने के बाद डेटा की सुरक्षा करता है। Authentication यह तय करता है कि उस डिवाइस या उपयोगकर्ता को नेटवर्क पर आने की अनुमति दी जानी चाहिए या नहीं। एक बातचीत की सुरक्षा करता है। दूसरा यह जाँचता है कि दरवाजे से किसे प्रवेश मिले।
Enterprise परिवेशों में तीन सामान्य विकल्प
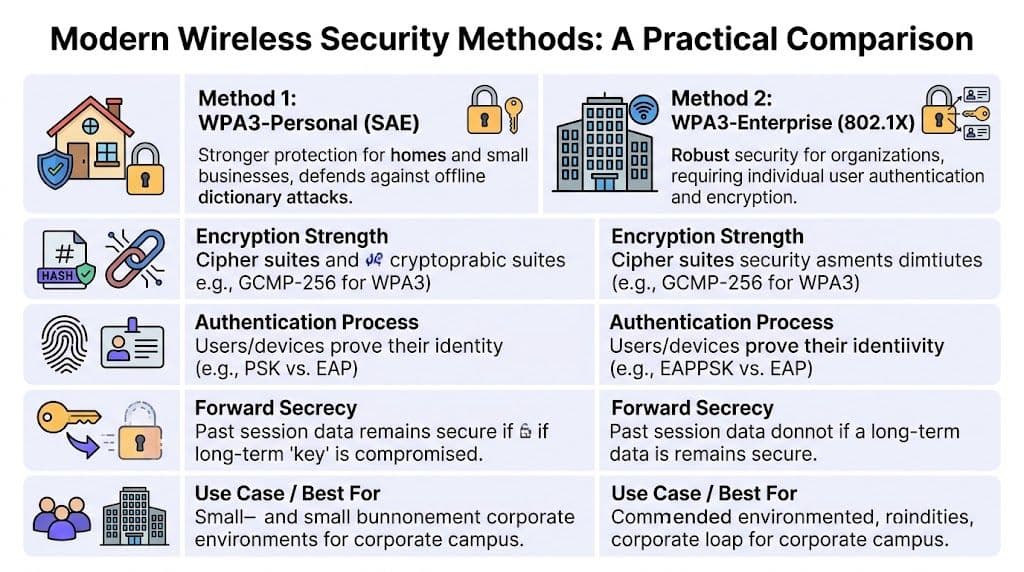
व्यवहार में, एंटरप्राइज टीमें आमतौर पर तीन मॉडलों की तुलना करती हैं: WPA3-Personal, WPA3-Enterprise, और EAP-TLS के साथ सर्टिफिकेट-आधारित एक्सेस।
ये प्रोटोकॉल विकल्पों की तरह लग सकते हैं। एक अस्पताल, रिटेलर, या होटल समूह में, वे स्टाफिंग विकल्प, ऑनबोर्डिंग विकल्प और सपोर्ट विकल्प भी होते हैं।
| विधि | उपयोगकर्ता या डिवाइस कैसे प्रमाणित होते हैं | सुरक्षा स्थिति | उपयोगकर्ता अनुभव | IT ओवरहेड | सर्वोत्तम अनुकूल |
|---|---|---|---|---|---|
| WPA3-Personal | SAE का उपयोग करके साझा पासवर्ड | पुराने PSK मॉडल की तुलना में अधिक मजबूत, लेकिन फिर भी एक साझा रहस्य पर आधारित | शुरुआत में सरल, पासवर्ड बदलने पर असुविधाजनक | मध्यम, क्योंकि वितरण और रोटेशन मैन्युअल रूप से होता है | छोटे वातावरण या अस्थायी उपयोग |
| WPA3-Enterprise | 802.1X के माध्यम से प्रति-उपयोगकर्ता या प्रति-डिवाइस प्रमाणीकरण | उच्च, विशेष रूप से प्रबंधित संगठनों के लिए | एक बार कॉन्फ़िगर होने के बाद साझा पासवर्ड से बेहतर | यदि RADIUS, पहचान, और लाइफसाइकिल को मैन्युअल रूप से संभाला जाए तो अधिक | कर्मचारी और नियंत्रित एंटरप्राइज़ पहुंच |
| प्रमाणपत्र-आधारित EAP-TLS | डिवाइस या उपयोगकर्ता प्रमाणपत्र पहचान प्रमाणित करता है | बहुत उच्च, चुराने या पुन: उपयोग करने के लिए कोई साझा पासवर्ड नहीं | स्वचालित होने पर उत्कृष्ट। अक्सर उपयोगकर्ता के लिए अदृश्य | उपयोगकर्ताओं के लिए कम, एडमिन के लिए संभावित रूप से उच्च जब तक कि यह स्वचालित न हो | एंटरप्राइज़ कर्मचारी, प्रबंधित डिवाइस, उच्च-विश्वास वाले वातावरण |
WPA3-Personal एक परिचित कमजोर नींव पर बेहतर सुरक्षा है
WPA3-Personal पुराने प्री-शेयर्ड की मॉडल में सुधार करता है। SAE पासवर्ड हमलों को कठिन बनाता है, इसलिए यह एक बुनियादी साझा पासवर्ड द्वारा सुरक्षित विरासत WiFi से एक महत्वपूर्ण कदम आगे है।
पेच ऑपरेशनल है। हर कोई अभी भी उसी एक गुप्त पासवर्ड पर निर्भर है।
यह मल्टी-साइट परिवेशों में अनुमानित समस्याएं पैदा करता है:
- वितरण जोखिम क्योंकि पासवर्ड संदेशों, प्रिंटेड गाइडों और शिफ्ट हैंडओवर नोटों में कॉपी हो जाते हैं
- रोटेशन की परेशानी क्योंकि एक पासवर्ड बदलने का मतलब कई डिवाइसों को फिर से कॉन्फ़िगर करना हो सकता है
- कमजोर एट्रिब्यूशन क्योंकि नेटवर्क यह देख सकता है कि पासवर्ड का उपयोग किया गया था, न कि यह कि किस व्यक्ति ने इसका उपयोग किया था
- कमजोर ऑफबोर्डिंग क्योंकि एक उपयोगकर्ता को हटाने का मतलब अक्सर सभी के लिए एक्सेस बदलना होता है
एक छोटे कार्यालय के लिए, यह सहने योग्य हो सकता है। मौसमी कर्मचारियों वाले रिटेलर, क्लिनिकल और नॉन-क्लिनिकल भूमिकाओं वाले अस्पताल, या बार-बार स्टाफ बदलने वाले हॉस्पिटैलिटी समूह के लिए, यह सहायता कार्य और नीति विचलन का एक बार-बार आने वाला स्रोत बन जाता है।
WPA3-Enterprise नेटवर्क को पहचान-आधारित निर्णय लेने का एक तरीका देता है
WPA3-Enterprise प्रवेश मॉडल को बदल देता है। यह पूछने के बजाय कि, "क्या आपको पासवर्ड पता है?", नेटवर्क 802.1X और RADIUS जैसे पहचान सिस्टम के माध्यम से पूछ सकता है, "आप कौन हैं?" या "यह कौन सा डिवाइस है?"।
यह बदलाव इसलिए महत्वपूर्ण है क्योंकि यह उस तरीके का समर्थन करता है जिससे बड़े संगठन पहले से ही अन्य स्थानों पर पहुँच का प्रबंधन करते हैं। स्टाफ खातों को निर्देशिका नीतियों (directory policies) से जोड़ा जा सकता है। डिवाइसेस को विभिन्न भूमिकाओं में रखा जा सकता है। एक समझौता किए गए क्रेडेंशियल को पूरे भवन में पासवर्ड रीसेट के लिए मजबूर किए बिना अक्षम किया जा सकता है।
क्रिप्टोग्राफी भी मजबूत है, विशेष रूप से विनियमित संगठनों द्वारा उपयोग किए जाने वाले उच्च-आश्वासन मोड में। लेकिन इससे भी बड़ा लाभ नियंत्रण का है। किसी एक व्यक्ति का खाता अब पूरे SSID के लिए मास्टर की (मुख्य कुंजी) की तरह काम नहीं करता है।
टीमें जहाँ अटक जाती हैं, वह है परिनियोजन (डिपॉइमेंट) का प्रयास। पारंपरिक एंटरप्राइज़ WiFi अक्सर एक ही बार में कई गतिशील हिस्सों की मांग करता है: RADIUS, प्रमाणपत्र सेवाएं, निर्देशिका एकीकरण, सप्लीकेंट कॉन्फ़िगरेशन, और खराब व्यवहार करने वाले उपकरणों के लिए सहायता प्रक्रियाएं। यदि उन चरणों को मैन्युअल रूप से संभाला जाता है, तो सुरक्षा मॉडल मजबूत है लेकिन दैनिक संचालन भारी हो सकता है।
प्रमाणपत्र-आधारित EAP-TLS आमतौर पर सबसे स्वच्छ ट्रस्ट मॉडल होता है
EAP-TLS किसी विशिष्ट व्यक्ति या डिवाइस को जारी किए गए एक्सेस बैज की तरह काम करता है। नेटवर्क याद किए गए सीक्रेट की मांग नहीं करता है। यह जाँचता है कि प्रस्तुत प्रमाणपत्र किसी विश्वसनीय जारीकर्ता से आया है या नहीं और क्या यह अभी भी वैध है।
यह पासवर्ड की तुलना में अधिक तकनीकी लगता है क्योंकि यह वास्तव में है। फिर भी उपयोगकर्ताओं के लिए, यह अक्सर आसान होता है। एक बार लैपटॉप, स्कैनर, हैंडसेट या टैबलेट नामांकित हो जाने के बाद, कनेक्शन स्वचालित रूप से हो सकता है। नर्सिंग स्टेशन पर, चेकआउट के पीछे, या होटल रिसेप्शन डेस्क पर किसी को भी WiFi पासवर्ड टाइप करने की आवश्यकता नहीं होती है।
सबसे अच्छा एंटरप्राइज WiFi अनुभव शांत होता है। उपयोगकर्ता लैपटॉप खोलता है या फोन अनलॉक करता है, और नेटवर्क को पहले से ही पता होता है कि वह डिवाइस वहां के लिए अधिकृत है या नहीं।
प्रमाणपत्र-आधारित पहुंच जीवनचक्र नियंत्रण को भी बहुत साफ बनाती है। क्रेडेंशियल प्रति डिवाइस जारी किए जा सकते हैं, पहचान रिकॉर्ड से मैप किए जा सकते हैं, और बाकी सभी को प्रभावित किए बिना निरस्त किए जा सकते हैं। यह एक व्यावहारिक लाभ है, न कि केवल सुरक्षा संबंधी। खोए हुए उपकरणों, नौकरी छोड़ने वालों, ठेकेदारों और अस्थायी इकाइयों को व्यापक पासवर्ड परिवर्तनों के बजाय ठीक से संभाला जा सकता है।
यह निर्णय अंततः प्रशासनिक है, न कि केवल क्रिप्टोग्राफिक
टीमें अक्सर पूछती हैं कि कागजों पर कौन सा तरीका सबसे मजबूत है। एक बेहतर सवाल यह है कि संगठन किस मजबूत तरीके को बड़े पैमाने पर जारी, रीन्यू, निरस्त और सपोर्ट कर सकता है।
एक सरल निर्णय ढांचा मदद करता है:
- यदि उपयोगकर्ता अनमैनेज्ड और अल्पकालिक हैं, तो ऐसे मॉडल से बचें जो एक व्यक्ति से दूसरे व्यक्ति तक साझा सीक्रेट्स (shared secrets) पहुंचने पर निर्भर करता है।
- यदि डिवाइस मैनेज्ड हैं और पहचान मायने रखती है, तो PSKs के बजाय एंटरप्राइज ऑथेंटिकेशन का उपयोग करें।
- यदि एक्सेस को जल्दी से निरस्त करने की आवश्यकता है, तो सर्टिफिकेट-आधारित विधियां आमतौर पर अधिक स्पष्ट नियंत्रण प्रदान करती हैं।
- यदि पुराने डिवाइसों को ऑनलाइन रखना जरूरी है, तो मुख्य नेटवर्क को कमजोर करने के बजाय उन्हें एक अलग मार्ग पर सीमित करें।
यह वह जगह भी है जहाँ वायरलेस सुरक्षा व्यापक zero trust network access architecture के साथ ओवरलैप होने लगती है। नेटवर्क को केवल SSID और पासवर्ड के कब्जे के आधार पर नहीं, बल्कि सत्यापित पहचान और डिवाइस की स्थिति के आधार पर ट्रस्ट जारी करना चाहिए।
ऑटोमेशन लागत मॉडल को बदल देता है। प्लेटफ़ॉर्म आइडेंटिटी इंटीग्रेशन, सर्टिफिकेट-स्टाइल ऑनबोर्डिंग, Passpoint प्रोविज़निंग और प्रति-डिवाइस पॉलिसी प्रवर्तन से जुड़े मैन्युअल काम को कम कर सकते हैं। इस श्रेणी में, उन टीमों के लिए Purple एक बेहतरीन विकल्प है जो साझा पासवर्ड के इर्द-गिर्द सब कुछ फिर से बनाए बिना डायरेक्टरी-इंटीग्रेटेड स्टाफ एक्सेस, पासवर्डलेस गेस्ट ऑथेंटिकेशन और लीगेसी डिवाइस के लिए iPSK सपोर्ट चाहते हैं।
संगठनों को सबसे पहले किस चीज़ को बंद करना चाहिए
कई पैटर्न अभी भी इसलिए दिखाई देते हैं क्योंकि वे परिचित हैं, इसलिए नहीं कि वे दबाव में टिक पाते हैं:
- सभी कर्मचारियों के लिए एक ही WiFi पासवर्ड
- उपयोगकर्ताओं के बीच कमजोर अलगाव वाला एक अतिथि SSID
- प्रत्येक ठेकेदार, अस्थायी कर्मचारी या आने वाले पार्टनर के लिए मैन्युअल ऑनबोर्डिंग
- पासवर्ड बदलने वाली परियोजनाएं जो हर बार होने पर संचालन में बाधा डालती हैं
वायरलेस सुरक्षा तब बेहतर होती है जब एक्सेस बाकी व्यवसाय की तरह काम करने लगता है। क्लाउड ऐप्स एक साझा कंपनी पासवर्ड से सुरक्षित नहीं होते हैं। बिल्डिंग में प्रवेश हर कर्मचारी के लिए कॉपी किए गए एक बैज पर निर्भर नहीं करता है। WiFi को भी इसी लॉजिक का पालन करना चाहिए। आइडेंटिटी विशिष्ट होनी चाहिए, निरस्तीकरण (revocation) लक्षित होना चाहिए, और एक्सेस वास्तविक वातावरण में संचालित करने में आसान होना चाहिए, न कि केवल प्रोटोकॉल चार्ट में वर्णन करने में आसान।
एक सुरक्षित Zero-Trust वायरलेस आर्किटेक्चर डिज़ाइन करना
एक अतिथि होटल में चेक-इन करता है, एक नर्स वार्डों के बीच एक कनेक्टेड मॉनिटर को ले जाती है, और स्टोर का एक सहयोगी दरवाजे खुलने से पहले एक हैंडहेल्ड स्कैनर में साइन इन करता है। ये तीनों एक ही वायरलेस एस्टेट पर निर्भर हैं। इन तीनों के साथ अलग तरह से व्यवहार किया जाना चाहिए।
यह वही डिज़ाइन समस्या है जिसे Zero Trust, WiFi पर हल करता है।
Zero Trust को अक्सर कभी भरोसा न करें, हमेशा सत्यापित करें के रूप में संक्षेपित किया जाता है। एक वायरलेस नेटवर्क पर, इसका मतलब है कि केवल इसलिए एक्सेस नहीं दिया जाना चाहिए क्योंकि एक डिवाइस SSID जानता है, इमारत के अंदर मौजूद है, या पिछले सप्ताह सफलतापूर्वक जुड़ा था। रेडियो सिग्नल दीवारों पर नहीं रुकते, और हमलावरों को सीमा के भीतर आने के लिए कार्यालय में किसी खाली डेस्क की आवश्यकता नहीं होती है।
वायरलेस एक्सेस को नियंत्रित बिल्डिंग एक्सेस की तरह काम करना चाहिए
एक अच्छी तरह से संचालित इमारत हर दरवाजे के लिए एक ही चाबी का उपयोग नहीं करती है। आगंतुक रिसेप्शन तक पहुंचते हैं। कर्मचारी कार्य क्षेत्रों तक पहुंचते हैं। फार्मेसी टीमें दवा भंडारण तक पहुंचती हैं। बहुत कम लोग सर्वर रूम तक पहुंच पाते हैं।
WiFi को भी इसी तर्क का पालन करना चाहिए। SSID केवल मुख्य द्वार है। वास्तविक नियंत्रण प्रमाणीकरण के बाद होने वाली गतिविधियों से आता है, जब नेटवर्क यह तय करता है कि इस उपयोगकर्ता या डिवाइस को कहां तक पहुंचने की अनुमति है।
एक व्यावहारिक Zero Trust डिज़ाइन आमतौर पर कम से कम चार समूहों को अलग करता है:
- मेहमान (Guests) जिन्हें इंटरनेट एक्सेस की आवश्यकता है और कुछ नहीं
- कर्मचारी जिन्हें व्यावसायिक प्रणालियों और आंतरिक अनुप्रयोगों की आवश्यकता है
- IoT और परिचालन उपकरण जैसे सेंसर, स्कैनर, डिस्प्ले, टीवी, प्रिंटर और टर्मिनल
- प्रशासनिक या अत्यधिक संवेदनशील प्रणालियां जिनके पास सबसे संकीर्ण पहुंच मार्ग होना चाहिए
यह जाना-पहचाना लगता है क्योंकि कई टीमें पहले से ही अलग SSIDs या VLANs का उपयोग करती हैं। समस्या यह है कि केवल व्यापक सेगमेंटेशन ही होटल, रिटेल साइटों या स्वास्थ्य सेवा परिसरों जैसे वास्तविक वातावरण के लिए पर्याप्त सटीकता के साथ विश्वास का वर्णन नहीं करता है। नर्स द्वारा जारी टैबलेट, मरीज का फोन, स्मार्ट टीवी और पेमेंट टर्मिनल को केवल इसलिए एक ही पॉलिसी नहीं मिलनी चाहिए क्योंकि वे एक ही मंजिल पर मौजूद हैं।
सेगमेंटेशन और आइसोलेशन अलग-अलग समस्याओं को हल करते हैं
अक्सर, वायरलेस डिज़ाइन आरेख में तो सही दिखते हैं लेकिन व्यवहार में विफल हो जाते हैं।
एक अलग अतिथि VLAN अतिथि ट्रैफ़िक को आंतरिक प्रणालियों से दूर रख सकता है। यह स्वचालित रूप से एक अतिथि डिवाइस को उसी सेगमेंट पर दूसरे अतिथि डिवाइस की जांच करने, खोजने या हमला करने से नहीं रोकता है। व्यस्त साझा वातावरण में, यह अंतर मायने रखता है। क्लाइंट आइसोलेशन आस-पास के डिवाइसों के बीच साइड-टू-साइड एक्सपोज़र को नियंत्रित करता है। इसके बिना, एक नेटवर्क सेगमेंटेड दिखाई दे सकता है जबकि फिर भी स्थानीय हस्तक्षेप या अवसरवादी हमलों की अनुमति देता है।
इसे समझने का एक उपयोगी तरीका सरल है:
सेगमेंटेशन यह तय करता है कि आप नेटवर्क के किस हिस्से में प्रवेश करेंगे। क्लाइंट आइसोलेशन यह तय करता है कि क्या आप अपने पास मौजूद अन्य उपकरणों के साथ इंटरैक्ट कर सकते हैं।
आपको दोनों की आवश्यकता है, विशेष रूप से मल्टी-टेनेंट सेटिंग्स में जहां कई असंबंधित उपयोगकर्ता एक ही भौतिक स्थान पर रहते हैं।
पहुंच का निर्णय पहचान से होना चाहिए, नेटवर्क के नाम से नहीं
एक बार जब आप Zero Trust के लिए डिज़ाइन करते हैं, तो SSID मुख्य सुरक्षा सीमा के बजाय एक ट्रांसपोर्ट विकल्प बन जाता है। पहचान ही सीमा बन जाती है।
यह आर्किटेक्चर को व्यावहारिक तरीकों से बदलता है:
- साझा पासवर्ड पर निर्भर रहने के बजाय प्रत्येक उपयोगकर्ता या डिवाइस को व्यक्तिगत रूप से प्रमाणित करें
- भूमिका, डिवाइस के प्रकार, स्थान, किरायेदारी, या जोखिम के आधार पर नीति को गतिशील रूप से लागू करें
- ईस्ट-वेस्ट दृश्यता को प्रतिबंधित करें ताकि आस-पास के डिवाइस आसानी से एक-दूसरे को न खोज सकें
- पहुंच परिवर्तनों को लाइफसाइकिल इवेंट से जोड़ें ताकि ऑफबोर्डिंग, डिवाइस खोने, या ठेकेदार की समाप्ति के बाद पहुंच तुरंत निरस्त हो जाए
- विरासत अपवादों को सीमित करें ताकि पुराना हार्डवेयर मुख्यधारा की पहुंच को कमजोर न करे
यही कारण है कि एंटरप्राइज़ WiFi में सर्टिफिकेट-आधारित एक्सेस मायने रखता है। एक सर्टिफिकेट पुन: प्रयोज्य पासवर्ड की तुलना में एक प्रबंधित आईडी बैज की तरह अधिक काम करता है। नेटवर्क यह जांच सकता है कि इसे किसने जारी किया है, क्या यह अभी भी मान्य है, और इससे कौन सी पॉलिसी लागू होनी चाहिए। यदि कोई स्टाफ सदस्य छोड़ देता है या कोई डिवाइस हैक हो जाता है, तो आप दर्जनों या सैकड़ों एंडपॉइंट्स पर साझा किए गए पासवर्ड को बदलने के बजाय उस एक क्रेडेंशियल को रद्द कर देते हैं।
उन संगठनों के लिए जो वायरलेस नियंत्रणों को व्यापक Zero Trust network access architecture के साथ संरेखित कर रहे हैं, वह पहचान-प्रथम मॉडल महत्वपूर्ण बदलाव है। एक्सेस एक व्यक्ति, डिवाइस और संदर्भ से जुड़ा नीतिगत निर्णय बन जाता है, न कि इस बात का एकमुश्त परीक्षण कि क्या कोई सही पासफ़्रेज़ जानता है।
Enterprise ऑपरेशन्स वह जगह है जहाँ अच्छे डिज़ाइन सफल या विफल होते हैं
सबसे कठिन काम शायद ही कभी किसी प्रोटोकॉल का संक्षिप्त नाम चुनना होता है। यह दिन-प्रतिदिन उस डिज़ाइन को संचालित करना होता है।
एक होटल में एक ही प्रॉपर्टी पर कम समय के लिए ठहरने वाले मेहमान, लंबे समय तक रहने वाले निवासी, ठेकेदार, फ्रंट-डेस्क कर्मचारी, IPTV यूनिट, लॉक और बैक-ऑफिस सिस्टम हो सकते हैं। एक रिटेलर के पास स्टोर टैबलेट, POS टर्मिनल, स्टॉक स्कैनर, डिजिटल साइनेज और आने वाले वेंडर के डिवाइस हो सकते हैं। एक अस्पताल में क्लिनिकल वर्कस्टेशन, बायोमेडिकल डिवाइस, मरीज की पहुंच और अस्थायी कर्मचारी हो सकते हैं जो लगातार स्थानों के बीच आते-जाते रहते हैं। साझा पासवर्ड और मैनुअल ऑनबोर्डिंग ऐसी स्थितियों में ठीक से काम नहीं करते हैं क्योंकि वे जोखिम और एडमिन ओवरहेड दोनों पैदा करते हैं।
यही कारण है कि आधुनिक वायरलेस सुरक्षा को एक साथ दो काम करने की आवश्यकता है। इसे जोखिम को कम करना होगा, और इसे चलाने वाली टीमों के लिए व्यावहारिक होना होगा।
व्यवहार में, आमतौर पर इसका मतलब निम्नलिखित को मिलाना होता है:
- प्रमाणपत्रों या पहचान-आधारित एंटरप्राइज तरीकों के साथ मजबूत स्टाफ ऑथेंटिकेशन
- प्रति-डिवाइस या प्रति-भूमिका नीति असाइनमेंट
- अविश्वसनीय और अतिथि आबादी के लिए क्लाइंट आइसोलेशन
- स्वचालित ऑनबोर्डिंग और निरसन
- नियंत्रित फ़ॉलबैक विकल्प जैसे कि iPSK उन लीगेसी एंडपॉइंट्स के लिए जो आधुनिक ऑथेंटिकेशन का समर्थन नहीं कर सकते
यदि आप केवल फीचर चार्ट पर प्रोटोकॉल की तुलना करते हैं तो परिचालन संबंधी लाभ को देखना आसान नहीं होता है। अच्छी वायरलेस सुरक्षा केवल मजबूत क्रिप्टोग्राफी नहीं है। यह एक ऐसा डिज़ाइन है जो IT को तेज़ी से एक्सेस बदलने, किसी एक डिवाइस को सफाई से हटाने, सर्विस-डेस्क के व्यवधान के बिना उपयोगकर्ताओं को ऑनबोर्ड करने और व्यवसाय बदलने पर हर बार नीतियों के पुनर्निर्माण से बचने की अनुमति देता है।
Passpoint और OpenRoaming के साथ निर्बाध सुरक्षा प्राप्त करना
पारंपरिक Captive Portals ने एक पुरानी समस्या का समाधान किया। उन्होंने वेन्यू को शर्तें प्रस्तुत करने, कुछ विवरण एकत्र करने और डेस्क पर पासवर्ड दिए बिना लोगों को ऑनलाइन करने का एक तरीका दिया। लंबे समय तक, यह काफी अच्छा था।
अब यह कोई बहुत मजबूत मॉडल नहीं रह गया है।
कैप्टिव पोर्टल घर्षण पैदा करते हैं, विशेष रूप से उन जगहों पर जहां उपयोगकर्ता केवल त्वरित और विश्वसनीय पहुंच चाहता है। वे बुरी आदतों को भी बढ़ावा देते हैं। उपयोगकर्ताओं को संकेतों पर क्लिक करने, रीडायरेक्ट स्वीकार करने और नेटवर्क ट्रस्ट को सुरक्षा निर्णय के बजाय एक ब्रांडिंग अभ्यास के रूप में मानने के लिए प्रशिक्षित किया जाता है। कुछ उपकरणों और ऐप्स पर, अनुभव सपोर्ट कॉल और परित्याग उत्पन्न करने के लिए काफी असंगत भी होता है।
Passpoint मोबाइल रोमिंग की तरह क्यों महसूस होता है
Passpoint WiFi को मोबाइल नेटवर्क की तरह व्यवहार कराकर अनुभव को बदल देता है। डिवाइस एक विश्वसनीय प्रदाता को पहचानता है, स्वचालित रूप से ऑथेंटिकेट करता है, और शुरुआत से ही एन्क्रिप्टेड कनेक्टिविटी स्थापित करता है। वास्तविक एक्सेस शुरू होने से पहले उपयोगकर्ता को ब्राउज़र खोलने और लॉगिन पेज पर बातचीत करने की आवश्यकता नहीं होती है।
यह एक महत्वपूर्ण सुरक्षा सुधार है क्योंकि सबसे सुरक्षित कनेक्शन अक्सर वह होता है जो भ्रम के अवसरों को दूर करता है। न कोई नकली पोर्टल पेज। न कोई पासवर्ड जिसे कोई और सुन सके। एसोसिएशन और सुरक्षित उपयोग के बीच कोई अजीब बाधा नहीं।
ऑपरेटरों के लिए, इसका आकर्षण भी उतना ही व्यावहारिक है:
- मेहमानों और आगंतुकों के लिए कम कनेक्शन चरण
- फ्रंट डेस्क और सर्विस काउंटरों पर कम सपोर्ट ओवरहेड
- एक अधिक सुसंगत वापसी-यात्रा अनुभव
- पहचान-आधारित एक्सेस मॉडल के साथ मजबूत संरेखण
OpenRoaming ट्रस्ट मॉडल का विस्तार करता है
OpenRoaming इसी विचार पर आधारित है और इसे एक फेडरेशन मॉडल में विस्तारित करता है। एक उपयोगकर्ता एक मान्यता प्राप्त पहचान प्रदाता के माध्यम से प्रमाणित होता है, फिर हर बार पूरी ऑनबोर्डिंग प्रक्रिया को दोहराए बिना भाग लेने वाले स्थानों पर सुरक्षित रूप से कनेक्ट होता है।
यदि आप एक अस्पताल समूह, एक रिटेल एस्टेट, एक इवेंट पोर्टफोलियो, या एक हॉस्पिटैलिटी ब्रांड चलाते हैं, तो यह मायने रखता है क्योंकि विश्वास विभिन्न स्थानों पर उपयोगकर्ता के साथ बना रह सकता है। हर बार जब कोई व्यक्ति किसी नई प्रॉपर्टी में कदम रखता है, तो नेटवर्क को सामान्य पोर्टल पर वापस जाने की आवश्यकता नहीं होती है।
पासवर्ड रहित एक्सेस केवल एक सुविधा नहीं है। यह अतिथि WiFi संचालन के सबसे अधिक विफलता-प्रवण भागों में से एक को हटा देता है, जो कि साझा क्रेडेंशियल्स के वितरण, पुन: उपयोग और सहायता का बोझ है।
वास्तविक ऑपरेशन्स में यह क्यों मायने रखता है
मजबूत वायरलेस नियंत्रणों के खिलाफ व्यावहारिक आपत्ति हमेशा उपयोगकर्ता घर्षण रही है। "यह सुरक्षित लगता है, लेकिन अतिथि इसे बर्दाश्त नहीं करेंगे।" Passpoint और OpenRoaming उस आपत्ति को कमजोर करते हैं क्योंकि वे अनुभव को जटिल बनाने के बजाय उसे सरल बनाकर सुरक्षा में सुधार करते हैं।
यह एक दुर्लभ और मूल्यवान संयोजन है।
Enterprise और सार्वजनिक परिवेशों में, एक आधुनिक गेस्ट मॉडल का लक्ष्य एक साथ तीन चीजें होनी चाहिए:
| आवश्यकता | पुराना पोर्टल मॉडल | Passpoint और OpenRoaming मॉडल |
|---|---|---|
| उपयोगकर्ता का प्रयास | मैनुअल और असंगत | एक बार विश्वसनीय होने पर स्वचालित |
| सुरक्षा स्थिति | नकल करने और बाधित करने में आसान | शुरुआत से ही पहचान-आधारित और एन्क्रिप्टेड |
| संचालन भार | कर्मचारी सहायता और बार-बार ऑनबोर्डिंग | सेटअप के बाद कम रखरखाव |
यह वह जगह भी है जहाँ वेन्यू संचालक नेटवर्किंग को वफादारी और सेवा गुणवत्ता के साथ जोड़ना शुरू करते हैं। वापस आने वाला अतिथि जो तुरंत फिर से कनेक्ट हो जाता है, वह नेटवर्क को विश्वसनीय और अदृश्य महसूस करता है। एक अंतिम उपयोगकर्ता को अच्छी वायरलेस कनेक्शन सुरक्षा बिल्कुल ऐसी ही महसूस होनी चाहिए।
वायरलेस का भविष्य सुरक्षित और सरल है
आगे की दिशा स्पष्ट है। वायरलेस सुरक्षा साझा रहस्यों (shared secrets) से दूर और पहचान-आधारित पहुँच (identity-based access) की ओर बढ़ रही है। यह बदलाव महत्वपूर्ण है क्योंकि साझा पासवर्ड हमेशा एक समझौता थे। उन्हें समझाना आसान है, लेकिन बड़े पैमाने पर अच्छी तरह से नियंत्रित करना कठिन है।
आधुनिक वायरलेस कनेक्शन सुरक्षा तब बेहतर काम करती है जब नेटवर्क को पता हो कि कौन या क्या कनेक्ट हो रहा है, सही नीति स्वचालित रूप से लागू होती है, और लोगों और डिवाइसों के बदलने के साथ उस निर्णय को अद्यतित रखती है। यही कारण है कि सर्टिफिकेट-आधारित एक्सेस, एंटरप्राइज प्रमाणीकरण और पासवर्ड रहित ऑनबोर्डिंग अच्छे डिज़ाइन के व्यावहारिक केंद्र बनते जा रहे हैं।
सुरक्षा और उपयोगिता के बीच पुराना समझौता अब उतना कमजोर नहीं रहा जितना पहले हुआ करता था। अब आपको एक कठिन एंटरप्राइज़ सेटअप और एक सुविधाजनक लेकिन जोखिम भरे गेस्ट मॉडल के बीच चयन करने की आवश्यकता नहीं है। सही आर्किटेक्चर के साथ, कर्मचारी प्रबंधित आइडेंटिटी के माध्यम से ऑथेंटिकेट कर सकते हैं, लीगेसी डिवाइस को प्रति-डिवाइस नियंत्रणों के साथ सीमित किया जा सकता है, और मेहमान Passpoint और OpenRoaming जैसे आसान तंत्रों के माध्यम से कनेक्ट हो सकते हैं।
व्यापक सबक सरल है। वायरलेस नेटवर्क का मूल्यांकन इस बात से न करें कि उपयोगकर्ता ऑनलाइन हो सकते हैं या नहीं। इसका मूल्यांकन इस बात से करें कि क्या एक्सेस सत्यापित है, ट्रैफ़िक सुरक्षित है, पड़ोसी डिवाइस आइसोलेटेड हैं, और बिना किसी अव्यवस्था के क्रेडेंशियल्स बदले जा सकते हैं या नहीं।
यदि आपका वर्तमान डिज़ाइन अभी भी शेयर्ड कीज़, मैन्युअल ऑनबोर्डिंग और पोर्टल-भारी वर्कफ़्लो पर निर्भर है, तो इसका पुनर्मूल्यांकन करना उचित है। सबसे मजबूत नेटवर्क अब वैध उपयोगकर्ताओं के लिए सुरक्षा को लगभग अदृश्य बना देते हैं जबकि नियंत्रण को पूरी तरह से ऑपरेटरों के हाथों में रखते हैं।
यदि आप इस बात की समीक्षा कर रहे हैं कि अतिथि, कर्मचारी और मल्टी-टेनेंट एक्सेस को कैसे आधुनिक बनाया जाए, तो Purple एक ऐसे प्लेटफ़ॉर्म के रूप में मूल्यांकन करने योग्य है जो पासवर्ड रहित अतिथि कनेक्टिविटी, पहचान-आधारित कर्मचारी प्रमाणीकरण और परिचालन नियंत्रण जैसे कि Passpoint, OpenRoaming और प्रति-डिवाइस एक्सेस मॉडल को एक ही परिवेश में जोड़ता है।



