
Campus WiFi नेटवर्क कैसे बनाएं: एक यूनिवर्सिटी IT गाइड
यह तकनीकी गाइड हाई-डेंसिटी campus WiFi नेटवर्क को डिजाइन और तैनात करने के लिए एक व्यापक खाका प्रदान करती है, जिसमें एक्टिव साइट सर्वे और एक्सेस पॉइंट प्लेसमेंट से लेकर कंट्रोलर आर्किटेक्चर, सीमलेस रोमिंग और सुरक्षित गेस्ट ऑनबोर्डिंग तक सब कुछ शामिल है। इसे विश्वविद्यालयों और बड़े स्थानों के IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए लिखा गया है, जिन्हें इस तिमाही में वायरलेस परिनियोजन की योजना बनाने और उसे निष्पादित करने के लिए व्यावहारिक मार्गदर्शन की आवश्यकता है। यह गाइड परिनियोजन जीवनचक्र के भीतर वास्तविक एकीकरण बिंदुओं के लिए Purple के Guest WiFi और एनालिटिक्स प्लेटफॉर्म को भी मैप करती है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
Campus network architect and hardware sizer
Size access points, switches, PoE, fibre uplinks and a VLAN plan for a multi-building campus, then copy a starting core switch config.
Three-tier (core, distribution, access) for 12 buildings and 8,500 peak endpoints.
1. Core layer
Two 40/100 Gbps layer 3 switches in an active-active pair (StackWise Virtual, VSX or Virtual Chassis) route between buildings and to the internet edge firewalls.
Core interconnect: 40/100 Gbps
2. Distribution layer
6 switches in redundant pairs aggregate building closets and enforce ACLs, DHCP snooping and dynamic ARP inspection before traffic reaches the core.
Backbone: Dual-fibre ring (ERPS G.8032, sub-50 ms failover)
3. Access and wireless edge
24 multi-gig (2.5 / 5 GbE) PoE switches feed 297 APs and around 90 other PoE devices, with 802.1X, dynamic VLAN assignment and client isolation.
AP PoE load: 8.9 kW
802.1X EAP-TLS or PEAP through eduroam for students and staff, Passpoint and a captive portal for visitors, and mDNS limited to each user group. Guest and visitor VLANs terminate on a captive portal such as Purple, which adds consented sign-in, analytics and an audit trail across every building.
Method and assumptions: indoor APs at 35 peak endpoints per AP for this campus type; outdoor APs at 1.2 per acre (about a 35 m usable radius with roaming overlap). Access switches are 48-port at 80% fill, at least two per building, with 30% extra PoE ports for cameras, phones and door controllers. Internet capacity assumes 5 Mbps per active endpoint and 45% of endpoints active at peak. Building uplinks are sized so one link of a pair carries the building’s peak at 50% or less. Fibre links: ring = one per building, dual-homed star = two per non-core building, full mesh = n(n-1)/2.
Purple adds captive portal sign-in, analytics and consent records on top of the network you already run: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
Campus WiFi capacity and architecture planner
Model concurrent device density, internet backhaul bandwidth, access point counts, and VLAN segmentation for university campuses, lecture halls, and student residential MDUs.
कार्यकारी सारांश
यूनिवर्सिटी IT टीमों और वेन्यू ऑपरेटरों के लिए, कैंपस WiFi नेटवर्क अब कोई सहायक सुविधा नहीं रह गए हैं - ये महत्वपूर्ण बुनियादी ढांचा हैं। आधुनिक उच्च शिक्षा परिवेश में हाई-डेंसिटी, हाई-थ्रूपुट वायरलेस नेटवर्क की आवश्यकता होती है जो प्रति उपयोगकर्ता कई डिवाइस, अधिक बैंडविड्थ वाले एप्लिकेशन और विस्तृत भौतिक स्थानों में निर्बाध आवाजाही का समर्थन करते हैं। यह गाइड एक अत्यधिक लचीला कैंपस वायरलेस नेटवर्क बनाने के लिए आवश्यक तकनीकी आर्किटेक्चर, परिनियोजन रणनीति और परिचालन सर्वोत्तम प्रथाओं की रूपरेखा तैयार करती है। हम व्यावहारिक निष्पादन पर ध्यान केंद्रित करते हैं - RF प्लानिंग और एक्सेस पॉइंट (AP) चयन से लेकर कंट्रोलर आर्किटेक्चर और सुरक्षित ऑनबोर्डिंग तक - यह सुनिश्चित करते हुए कि आपका परिनियोजन ROI, अनुपालन और एक सहज उपयोगकर्ता अनुभव प्रदान करे। चाहे आप एक ही इमारत में या बहु-साइट कैंपस में परिनियोजन कर रहे हों, यहाँ के सिद्धांत hospitality, retail, healthcare, और transport परिवेशों पर भी समान रूप से लागू होते हैं।
तकनीकी गहन विश्लेषण: आर्किटेक्चर और मानक
कैंपस वायरलेस नेटवर्क के निर्माण के लिए टोपोलॉजी के प्रति एक संरचित दृष्टिकोण और आधुनिक वायरलेस मानकों के पालन की आवश्यकता होती है। आर्किटेक्चर के स्तर पर लिए गए निर्णय आगे आने वाली हर चीज की स्केलेबिलिटी, सुरक्षा और प्रदर्शन को निर्धारित करते हैं।
थ्री-टियर आर्किटेक्चर
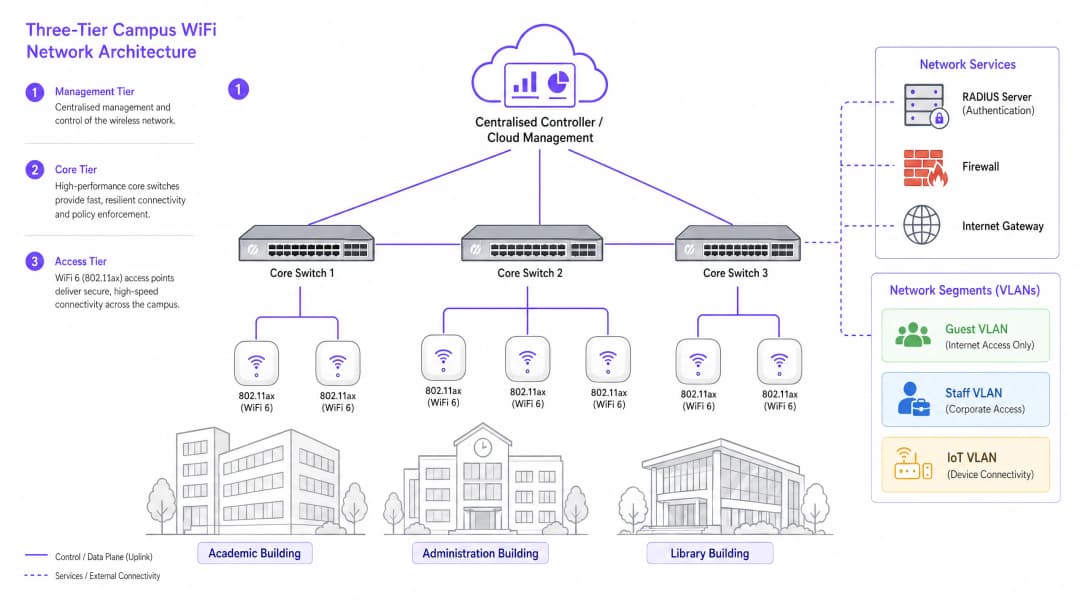
एंटरप्राइज-ग्रेड कैंपस नेटवर्क स्केलेबिलिटी, लचीलेपन और प्रदर्शन को सुनिश्चित करने के लिए एक स्तरित, थ्री-टियर आर्किटेक्चर का उपयोग करते हैं। ये तीन स्तर इस प्रकार हैं:
मैनेजमेंट/कोर टियर: नेटवर्क का केंद्रीय तंत्रिका तंत्र। इसमें उच्च-क्षमता वाले कोर राउटिंग स्विच और केंद्रीय WLAN कंट्रोलर शामिल हैं (चाहे ऑन-प्रिमाइसेस परिनियोजित हों या क्लाउड-प्रबंधित)। कंट्रोलर सभी APs के लिए RF प्रबंधन, रोमिंग हैंडऑफ, वैश्विक नीति प्रवर्तन और फर्मवेयर प्रबंधन को संभालता है। क्लाउड-प्रबंधित कंट्रोलर नए परिनियोजनों के लिए प्रमुख विकल्प बन गए हैं, जो बहु-साइट प्रबंधन को सरल बनाते हैं और ऑन-प्रिमाइसेस हार्डवेयर लागत को कम करते हैं।
डिस्ट्रीब्यूशन टियर: एक्सेस टियर से ट्रैफ़िक एकत्र करता है, राउटिंग नीति लागू करता है, और कोर में डेटा पास होने से पहले रिडंडेंसी प्रदान करता है। छोटे परिसरों में, यह टियर अक्सर कोर में ही समाहित हो जाता है।
एक्सेस टियर: नेटवर्क का किनारा (एज), जिसमें पावर ओवर इथरनेट प्लस (PoE+) एज स्विच और वायरलेस APs स्वयं शामिल हैं। नए परिनियोजन के लिए, PoE+ न्यूनतम मानक है, क्योंकि WiFi 6 APs अपने पूर्ववर्तियों की तुलना में काफी अधिक बिजली की खपत करते हैं।
वायरलेस मानक और फ्रीक्वेंसी बैंड
आधुनिक नियोजनों को 802.11ax (WiFi 6) या WiFi 6E पर मानकीकृत होना चाहिए। WiFi 6 महत्वपूर्ण हाई-डेंसिटी क्षमताएं पेश करता है, जिसमें ऑर्थोगोनल फ्रीक्वेंसी-डिवीजन मल्टीपल एक्सेस (OFDMA) शामिल है, जो एक एकल AP को उप-चैनलों पर एक साथ कई क्लाइंट्स को सेवा प्रदान करने की अनुमति देता है, और टारगेट वेक टाइम (TWT), जो IoT डिवाइसों पर बैटरी की खपत को कम करता है। WiFi 6E इन क्षमताओं को 6GHz बैंड में विस्तारित करता है, जिससे लीगेसी-डिवाइस के हस्तक्षेप से मुक्त आसन्न स्पेक्ट्रम का एक बड़ा हिस्सा मिलता है - जो लेक्चर थिएटर और कॉन्फ्रेंस हॉल जैसे हाई-डेंसिटी वाले वातावरणों में एक महत्वपूर्ण लाभ है।
| मानक | बैंड्स | अधिकतम थ्रूपुट | मुख्य विशेषताएं | सर्वोत्तम उपयोग का मामला |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | केवल लीगेसी सपोर्ट |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | मौजूदा नियोजन |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | नए कैंपस नियोजन |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | 6GHz स्पेक्ट्रम | हाई डेंसिटी, फ्यूचर-प्रूफिंग |
सुरक्षा और ऑथेंटिकेशन
सुरक्षा बहुस्तरीय होनी चाहिए। कर्मचारियों और नामांकित छात्रों के लिए, विश्वविद्यालय के पहचान प्रदाता (Active Directory, LDAP, या क्लाउड पहचान सेवा) से जुड़े 802.1X/EAP ऑथेंटिकेशन को अनिवार्य करें। यह एन्क्रिप्टेड, क्रेडेंशियल-आधारित एक्सेस प्रदान करता है जो ISO 27001 और Cyber Essentials जैसे मानकों की आवश्यकताओं को पूरा करता है। अस्थायी उपयोगकर्ताओं - अतिथि शिक्षाविदों, कॉन्फ्रेंस प्रतिनिधियों और आम जनता के लिए - एक सुरक्षित Captive Portal की आवश्यकता होती है। एक मजबूत Guest WiFi समाधान को एकीकृत करना GDPR-अनुरूप ऑनबोर्डिंग, कस्टमाइज़ करने योग्य स्प्लैश पेज और WiFi Analytics के माध्यम से परिचालन रूप से मूल्यवान अंतर्दृष्टि एकत्र करने की क्षमता सुनिश्चित करता है। सभी वायरलेस ट्रैफ़िक को वर्तमान मानक WPA3 के साथ एन्क्रिप्ट किया जाना चाहिए, जो अपने पूर्ववर्ती WPA2 की तुलना में ब्रूट-फोर्स हमलों के खिलाफ कहीं अधिक मजबूत सुरक्षा प्रदान करता है। अपने एक्सेस पॉइंट्स की सुरक्षा स्थिति की व्यापक समीक्षा के लिए, हमारा Access Point Security: Your 2026 Enterprise Guide देखें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन मार्गदर्शिका: सर्वेक्षण से नियोजन तक
एक कैंपस नेटवर्क को नियोजित करना एक चरणबद्ध प्रक्रिया है जो एक भी केबल खींचने या एक AP स्थापित करने से पहले सावधानीपूर्वक योजना बनाने की मांग करती है।
चरण 1: एक्टिव साइट सर्वे
जटिल कैंपस वातावरणों के लिए, फ्लोर प्लान का उपयोग करने वाला प्रेडिक्टिव सर्वे पर्याप्त नहीं है। आपको एक सक्रिय, ऑन-साइट RF सर्वे करना होगा। पुराने विश्वविद्यालयों की निर्माण सामग्री - मोटी चिनाई, धातु की जाली, प्रबलित कंक्रीट - अप्रत्याशित तरीकों से सिग्नल को कम करती है। यह सर्वे RF डेड ज़ोन की पहचान करता है और कवरेज और क्षमता दोनों के लिए इष्टतम AP प्लेसमेंट निर्धारित करने में मदद करता है। इसका आउटपुट एक मान्य हीट मैप होना चाहिए जो प्रत्येक मंजिल के लिए सिग्नल की शक्ति, चैनल उपयोग और हस्तक्षेप के स्तर को दिखाता हो।
चरण 2: क्षमता योजना
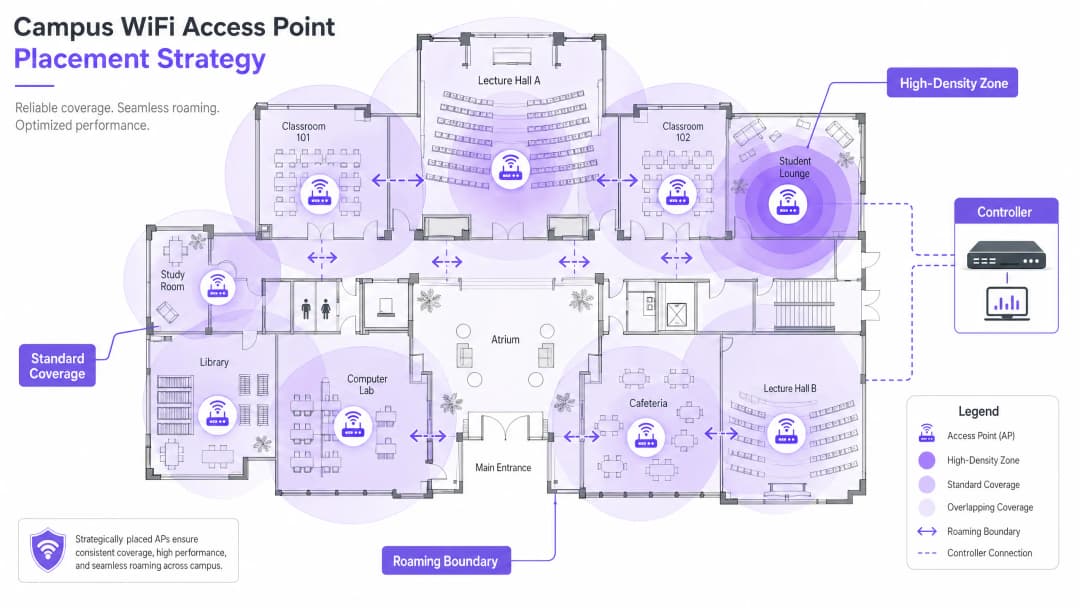
ऐतिहासिक रूप से, नेटवर्क को कवरेज के लिए डिज़ाइन किया गया था - यह सुनिश्चित करने के लिए कि सिग्नल हर कोने तक पहुंचे। आज, डिज़ाइन कैपेसिटी द्वारा संचालित है। 300 सीटों वाले लेक्चर थिएटर में, प्रति छात्र तीन डिवाइस मान लें: एक लैपटॉप, एक स्मार्टफोन और एक टैबलेट। इसके लिए कमरे को ज़ोन करने के लिए दिशात्मक एंटेना (directional antennas) वाले हाई-डेंसिटी AP की आवश्यकता होती है, न कि एकल सर्वदिशात्मक (omnidirectional) AP पर निर्भर रहने की, जो जल्दी ही ओवरलोड हो जाएगा। लेक्चर थिएटर के वातावरण में हाई-डेंसिटी डिप्लॉयमेंट के लिए अंगूठे का नियम प्रति 25 - 30 समवर्ती (concurrent) उपयोगकर्ताओं पर एक AP है।
चरण 3: AP प्लेसमेंट और चैनल प्लानिंग
को-चैनल इंटरफेरेंस (CCI) को कम करने के लिए सावधानीपूर्वक चैनल प्लानिंग आवश्यक है। नॉन-ओवरलैपिंग चैनलों का उपयोग करें (2.4GHz पर 1, 6 और 11; 5GHz और 6GHz पर डायनेमिक असाइनमेंट)। सुनिश्चित करें कि AP रणनीतिक रूप से रखे गए हैं - उन्हें निलंबित छतों (suspended ceilings) के ऊपर या एयर कंडीशनिंग डक्ट्स के पीछे लगाने से बचें, जिससे परफॉर्मेंस खराब होती है। ऊंची छतों वाले स्थानों के लिए, नीचे की ओर इशारा करने वाले दिशात्मक एंटेना वाले AP का उपयोग करें।
चरण 4: सीमलेस रोमिंग कॉन्फ़िगर करना
जैसे ही उपयोगकर्ता इमारतों के बीच आते-जाते हैं, उनके कनेक्शन AP के बीच सीमलेस रूप से हैंडऑफ होने चाहिए। फास्ट रोमिंग ट्रिफ़ेक्टा लागू करें: 802.11k (पड़ोसी रिपोर्ट), 802.11v (BSS ट्रांज़िशन मैनेजमेंट), और 802.11r (फास्ट BSS ट्रांज़िशन)। साथ मिलकर, ये मानक क्लाइंट डिवाइसों को बुद्धिमान रोमिंग निर्णय लेने और सेकंड के बजाय मिलीसेकंड में ऑथेंटिकेशन हैंडऑफ पूरा करने की अनुमति देते हैं - जो VoIP और रीयल-टाइम एप्लिकेशन के लिए महत्वपूर्ण है।
ट्रांसमिट पावर को ट्यून करना भी उतना ही महत्वपूर्ण है। यदि Tx पावर बहुत अधिक है, तो क्लाइंट डिवाइस करीबी AP पर रोम करने के बजाय दूर के AP से चिपके रहते हैं ("स्टिकी क्लाइंट्स")। ओवरलैपिंग लेकिन उचित आकार के कवरेज सेल बनाने के लिए ट्रांसमिट पावर को कम करें, और डिवाइसों को कमजोर कनेक्शन छोड़ने और रोम करने के लिए मजबूर करने के लिए लीगेसी डेटा दरों (1, 2, 5.5 Mbps) को अक्षम करें।
चरण 5: VLAN सेगमेंटेशन और नीति प्रवर्तन
प्रत्येक उपयोगकर्ता वर्ग के लिए समर्पित VLAN बनाएं: कर्मचारी, छात्र, अतिथि और IoT डिवाइस। IoT डिवाइस (बिल्डिंग मैनेजमेंट सिस्टम, सुरक्षा कैमरे, डिजिटल साइनेज) को कभी भी उपयोगकर्ता डिवाइसों के साथ नेटवर्क सेगमेंट साझा नहीं करना चाहिए। VLAN के बीच सख्त फ़ायरवॉल नियम लागू करें, केवल न्यूनतम आवश्यक संचार की अनुमति दें। DNS-स्तरीय सुरक्षा और दुर्भावनापूर्ण डोमेन से सुरक्षा के लिए, इस बारे में हमारा गाइड देखें कि मजबूत DNS और सुरक्षा के साथ अपने नेटवर्क की सुरक्षा कैसे करें।
कैंपस वातावरण के लिए सर्वोत्तम अभ्यास
निम्नलिखित वेंडर-न्यूट्रल सिफारिशें बड़े वायरलेस डिप्लॉयमेंट के लिए उद्योग-मानक अभ्यास का प्रतिनिधित्व करती हैं।
बैंड स्टीयरिंग: सक्षम क्लाइंट डिवाइसों को कम भीड़भाड़ वाले 5GHz या 6GHz बैंड पर धकेलें, और 2.4GHz को लीगेसी डिवाइसों और लंबी दूरी के IoT सेंसरों के लिए आरक्षित रखें। अधिकांश आधुनिक कंट्रोलर ऑटोमैटिक बैंड स्टीयरिंग का समर्थन करते हैं। न्यूनतम RSSI थ्रेशोल्ड: कंट्रोलर को उन क्लाइंट्स से कनेक्शन अस्वीकार करने के लिए कॉन्फ़िगर करें जिनकी सिग्नल शक्ति एक निश्चित थ्रेशोल्ड (आमतौर पर -75 dBm) से नीचे गिर जाती है। यह कमजोर सिग्नल वाले क्लाइंट्स को AP पर अन्य सभी के अनुभव को प्रभावित करने से रोकता है।
वायरलेस इंट्रूज़न प्रिवेंशन (WIPS): अनधिकृत APs (छात्रों या कर्मचारियों द्वारा लगाए गए व्यक्तिगत राउटर, जो व्यवधान पैदा करते हैं और सुरक्षा संबंधी कमजोरियों को जन्म देते हैं) का पता लगाने और उन्हें रोकने के लिए कंट्रोलर पर WIPS सक्षम करें।
आउटडोर कवरेज: दिशात्मक एंटेना वाले मजबूत, मौसम-रोधी APs का उपयोग करके नेटवर्क को चौराहों और बाहरी बैठने के क्षेत्रों तक विस्तारित करें। बाहरी APs को अत्यधिक तापमान, नमी और छेड़छाड़ का सामना करने में सक्षम होना चाहिए।
DHCP लीज प्रबंधन: उच्च-सक्रियता वाले क्षेत्रों (कैफेटेरिया, लाइब्रेरी) में, IP एड्रेस समाप्त होने से रोकने के लिए गेस्ट नेटवर्क DHCP लीज समय को घटाकर एक या दो घंटे कर दें।
उच्च शिक्षा पर Purple का ध्यान तेजी से बढ़ रहा है - VP of Education Tim Peers के टीम में शामिल होने और कैंपस नेटवर्क रणनीति के लिए इसके अर्थ के बारे में पढ़ें।
-
समस्या निवारण और जोखिम न्यूनीकरण
अच्छी तरह से डिज़ाइन किए गए नेटवर्क में भी परिचालन संबंधी समस्याएं आती हैं। नीचे सबसे आम विफलता मोड और उनके समाधान दिए गए हैं।
| विफलता मोड | लक्षण | मूल कारण | समाधान |
|---|---|---|---|
| स्टिकी क्लाइंट्स | मजबूत सिग्नल के बावजूद खराब प्रदर्शन | ट्रांसमिट पावर बहुत अधिक होना; लीगेसी दरें सक्षम होना | ट्रांसमिट पावर कम करें; 11 Mbps से नीचे की दरों को अक्षम करें |
| DHCP समाप्ति | उपयोगकर्ता कनेक्ट नहीं हो पा रहे हैं | लीज का समय बहुत लंबा होना; सबनेट बहुत छोटा होना | लीज का समय कम करें; सबनेट का आकार बढ़ाएं |
| को-चैनल व्यवधान | पूरे फ्लोर पर धीमी थ्रूपुट | खराब चैनल योजना | डायनेमिक चैनल असाइनमेंट लागू करें |
| अनधिकृत APs | व्यवधान; सुरक्षा अलर्ट | अनधिकृत व्यक्तिगत राउटर | WIPS सक्षम करें; नियमित RF ऑडिट करें |
| प्रमाणीकरण विफलताएं | उपयोगकर्ता लॉग इन नहीं कर पा रहे हैं | RADIUS सर्वर ओवरलोडेड या गलत तरीके से कॉन्फ़िगर किया गया है | रिडंडेंट RADIUS तैनात करें; ऑथ लॉग की निगरानी करें |
-
ROI और व्यावसायिक प्रभाव
विश्वविद्यालय नेतृत्व और वेन्यू ऑपरेशंस निदेशकों के लिए, उच्च-प्रदर्शन नेटवर्क का ROI बुनियादी कनेक्टिविटी से कहीं अधिक है। एक मजबूत कैंपस वायरलेस नेटवर्क सीधे तौर पर आधुनिक शिक्षण उपकरणों, डिजिटल कैंपस पहलों और परिचालन दक्षता कार्यक्रमों का समर्थन करता है।
WiFi Analytics का लाभ उठाने से फुटफॉल, ठहरने के समय और स्थान के उपयोग पर व्यावहारिक समझ मिलती है। यह डेटा एस्टेट निर्णयों को सूचित कर सकता है (कम उपयोग की जाने वाली इमारतों या चरम-मांग वाले स्थानों की पहचान करना) और वास्तविक ऑक्यूपेंसी डेटा के आधार पर HVAC उपयोग को अनुकूलित कर सकता है, जिससे मापने योग्य ऊर्जा बचत मिलती है। ये वही एनालिटिक्स रणनीतियां हैं जो retail और hospitality परिवेशों में ऑपरेटरों द्वारा तैनात की जाती हैं, जिन्हें अब तेजी से कैंपस सेटिंग्स में लागू किया जा रहा है।
उन संगठनों के लिए जो व्यापक डिजिटल एंगेजमेंट रणनीति के हिस्से के रूप में गेस्ट WiFi तैनात कर रहे हैं, एक अच्छी तरह से कॉन्फ़िगर किया गया Guest WiFi प्लेटफ़ॉर्म मार्केटिंग ऑटोमेशन, पूर्व छात्र जुड़ाव और विज़िटर अनुभव पहलों का भी समर्थन करता है। छोटी साइटों या सैटेलाइट परिसरों के लिए, how to set up a WiFi hotspot for your business पर हमारा गाइड एक व्यावहारिक शुरुआती बिंदु प्रदान करता है।
ब्रीफिंग सुनें
मुख्य परिभाषाएं
802.11ax (WiFi 6)
वायरलेस नेटवर्किंग के लिए वर्तमान IEEE मानक, जिसे विशेष रूप से OFDMA, MU-MIMO और TWT के माध्यम से उच्च - घनत्व वाले वातावरण में दक्षता और प्रदर्शन को बेहतर बनाने के लिए डिज़ाइन किया गया है।
प्रदर्शन में गिरावट के बिना बड़ी संख्या में समवर्ती उपकरणों का समर्थन करने के लिए आधुनिक कैंपस परिनियोजन के लिए आवश्यक है।
Co-Channel Interference (CCI)
हस्तक्षेप जो तब होता है जब एक ही क्षेत्र में कई एक्सेस पॉइंट एक ही चैनल पर काम करते हैं, जिससे उपकरणों को ट्रांसमिट करने से पहले खाली एयरटाइम की प्रतीक्षा करनी पड़ती है।
खराब चैनल प्लानिंग के कारण उच्च CCI होता है, जो सिग्नल की ताकत मजबूत होने पर भी नेटवर्क थ्रूपुट को गंभीर रूप से कम कर देता है।
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जो उपकरणों के एक समूह को एक साथ लाता है, और उनके ट्रैफ़िक को उसी भौतिक नेटवर्क इन्फ्रास्ट्रक्चर पर मौजूद अन्य उपकरणों से अलग करता है।
सुरक्षा और प्रदर्शन के लिए महत्वपूर्ण; गेस्ट, स्टाफ, छात्र और IoT ट्रैफ़िक को अलग करने से लैटरल मूवमेंट रुकता है और कंजेशन कम होता है।
802.1X
पोर्ट - आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक, जो RADIUS सर्वर के माध्यम से LAN या WLAN से जुड़ने वाले उपकरणों के लिए क्रेडेंशियल - आधारित प्रमाणीकरण तंत्र प्रदान करता है।
कैंपस नेटवर्क पर स्टाफ और नामांकित छात्रों के लिए सुरक्षित, एंटरप्राइज - ग्रेड प्रमाणीकरण के लिए अनिवार्य मानक।
Captive Portal
एक वेब पेज जिससे सार्वजनिक - पहुंच नेटवर्क के उपयोगकर्ता को नेटवर्क एक्सेस दिए जाने से पहले इंटरैक्ट करना पड़ता है, आमतौर पर सेवा की शर्तों की स्वीकृति, प्रमाणीकरण और डेटा कैप्चर के लिए उपयोग किया जाता है।
कैंपस नेटवर्क पर गेस्ट ऑनबोर्डिंग के लिए उपयोग किया जाता है; यह GDPR - अनुपालन होना चाहिए और परिचालन मूल्य के लिए एक एनालिटिक्स प्लेटफॉर्म के साथ एकीकृत होना चाहिए।
OFDMA (Orthogonal Frequency-Division Multiple Access)
OFDM का एक मल्टी - यूजर संस्करण जो एक एकल एक्सेस पॉइंट को एक ही ट्रांसमिशन के भीतर विभिन्न सब - चैनलों पर एक साथ कई क्लाइंट्स को सेवा देने की अनुमति देता है।
एक प्रमुख WiFi 6 विशेषता जो लेक्चर हॉल जैसे उच्च - घनत्व वाले वातावरण में दक्षता में नाटकीय रूप से सुधार करती है।
Sticky Client
एक वायरलेस उपकरण जो कमजोर सिग्नल वाले दूर के AP से जुड़ा रहता है, भले ही मजबूत सिग्नल वाला पास का AP उपलब्ध हो, क्योंकि क्लाइंट रोमिंग शुरू करने में संकोच करता है।
प्रभावित उपयोगकर्ता के लिए खराब प्रदर्शन और दूर के AP पर अनावश्यक लोड का कारण बनता है; उचित RF ट्यूनिंग और लीगेसी डेटा दरों को अक्षम करके इसे कम किया जा सकता है।
RSSI (Received Signal Strength Indicator)
प्राप्त रेडियो सिग्नल के पावर स्तर का एक माप, जिसे आमतौर पर dBm (डेसिबल रिलेटिव टू वन मिलीवाट) में व्यक्त किया जाता है, जहाँ शून्य के करीब के मान अधिक मजबूत सिग्नल का संकेत देते हैं।
कवरेज सीमाओं को निर्धारित करने के लिए साइट सर्वे के दौरान और न्यूनतम कनेक्शन थ्रेशोल्ड सेट करने के लिए कंट्रोलर कॉन्फ़िगरेशन के दौरान उपयोग किया जाता है।
PoE+ (Power over Ethernet Plus)
एक IEEE 802.3at मानक जो मानक ईथरनेट केबलिंग पर 30 वॉट तक की पावर प्रदान करता है, जो बिना किसी अलग पावर सप्लाई के WiFi 6 एक्सेस पॉइंट्स को पावर देने के लिए पर्याप्त है।
WiFi 6 APs का उपयोग करने वाले नए कैंपस डिप्लॉयमेंट के लिए आवश्यक न्यूनतम PoE मानक।
हल किए गए उदाहरण
एक रसेल ग्रुप यूनिवर्सिटी 500 समवर्ती छात्र कनेक्शनों का समर्थन करने के लिए ग्रेड II सूचीबद्ध, 19वीं सदी की लाइब्रेरी को अपग्रेड कर रही है। इस इमारत में मोटी पत्थर की दीवारें, ऊंची छतें और अलंकृत आंतरिक विभाजन हैं। IT टीम को वायरलेस परिनियोजन के लिए क्या दृष्टिकोण अपनाना चाहिए?
चरण 1: एक सक्रिय, ऑन-साइट RF सर्वे का काम सौंपें - पत्थर की दीवारों और अनियमित फ्लोर प्लान के कारण प्रेडिक्टिव मॉडलिंग अत्यधिक गलत होगी। मान्य हीट मैप बनाने के लिए पेशेवर WiFi सर्वे सॉफ्टवेयर का उपयोग करें। चरण 2: पढ़ने वाले क्षेत्रों में नीचे की ओर केंद्रित दिशात्मक पैच एंटेना के साथ हाई-डेंसिटी WiFi 6 APs तैनात करें, जिससे ऊंची छतों से सिग्नल बाउंस होने से बचा जा सके। प्रति 25 समवर्ती उपयोगकर्ताओं पर एक AP का लक्ष्य रखें। चरण 3: यूनिवर्सिटी की Active Directory से जुड़े 802.1X के माध्यम से छात्र पहुंच के लिए एक समर्पित VLAN लागू करें, और आने वाले शोधकर्ताओं और सार्वजनिक उपयोगकर्ताओं के लिए एक कैप्टिव पोर्टल के साथ एक अलग गेस्ट VLAN लागू करें। चरण 4: उचित आकार के कवरेज सेल बनाने के लिए AP ट्रांसमिट पावर को ट्यून करें, जिससे छात्र जब रीडिंग रूम के बीच चलें तो स्टिकी क्लाइंट्स से बचा जा सके। चरण 5: रोमिंग लागू करने के लिए लीगेसी डेटा दरों (1, 2, 5.5 Mbps) को अक्षम करें। चरण 6: केंद्रीकृत दृश्यता और RF अनुकूलन के लिए क्लाउड-प्रबंधित कंट्रोलर तैनात करें।
एक प्रीमियर लीग फुटबॉल स्टेडियम को मैच के दिनों में 40,000 समवर्ती कनेक्शनों के लिए WiFi कवरेज प्रदान करने की आवश्यकता है, साथ ही प्रशंसकों के आने-जाने और ठहरने के समय पर इवेंट-डे एनालिटिक्स की माध्यमिक आवश्यकता भी है।
चरण 1: विशिष्ट बैठने वाले सेक्शनों के लिए माइक्रो-सेल बनाने के लिए अत्यधिक दिशात्मक एंटेना के साथ अंडर-सीट APs तैनात करें - इस डेंसिटी में यही एकमात्र व्यावहारिक दृष्टिकोण है। चरण 2: घने RF वातावरण में को-चैनल हस्तक्षेप को समाप्त करने के लिए अधिकांश APs पर 2.4GHz रेडियो को अक्षम करें; सभी ट्रैफ़िक को 5GHz और 6GHz पर बाध्य करें। चरण 3: हाफ-टाइम के दौरान प्रशंसकों के कॉनकोर्स से गुजरने पर त्वरित रोमिंग की सुविधा के लिए 802.11k/v/r को सक्षम करें। चरण 4: सुरक्षित, हाई-थ्रूपुट ऑनबोर्डिंग के लिए Purple के Guest WiFi प्लेटफॉर्म के माध्यम से एक कैप्टिव पोर्टल लागू करें, जो प्रशंसकों के आने-जाने और ठहरने के समय पर ऑप्ट-इन एनालिटिक्स डेटा कैप्चर करता है। चरण 5: प्रशंसकों, परिचालन कर्मचारियों, प्रसारण उपकरणों और पॉइंट-ऑफ-सेल प्रणालियों के लिए अलग-अलग VLAN के साथ नेटवर्क को विभाजित करें। चरण 6: भुगतान नेटवर्क सेगमेंट पर PCI-DSS अनुपालन सुनिश्चित करें।
अभ्यास प्रश्न
Q1. आप एक नए विश्वविद्यालय के छात्रावास ब्लॉक में APs तैनात कर रहे हैं। इमारत में लंबे केंद्रीय गलियारे हैं और दोनों तरफ छात्रों के कमरे हैं, जो ठोस कंक्रीट की दीवारों से अलग हैं। क्या आपको APs को केंद्रीय गलियारों में रखना चाहिए या व्यक्तिगत छात्रावास के कमरों के भीतर?
संकेत: कंक्रीट की दीवारों और फायर डोर के कारण होने वाले एटेन्यूएशन (सिग्नल की कमी), और प्रति कमरे के लिए आवश्यक क्षमता पर विचार करें।
मॉडल उत्तर देखें
कमरों के भीतर APs तैनात करें, वॉल - प्लेट APs का उपयोग करें जो दीवार के साथ बिल्कुल फिट बैठते हैं और इन - रूम ईथरनेट पोर्ट के माध्यम से जुड़ते हैं। गलियारे में तैनाती के परिणामस्वरूप कंक्रीट की दीवारों और भारी फायर डोर के कारण कमरों में खराब सिग्नल पहुंचता है, और प्रति छात्र कई उपकरणों के लिए आवश्यक प्रति - कमरा क्षमता प्रदान करने में विफल रहता है। वॉल - प्लेट APs प्रत्येक कमरे के लिए एक समर्पित, उच्च - गुणवत्ता वाला कनेक्शन प्रदान करते हैं और छात्र आवास के लिए उद्योग - मानक दृष्टिकोण हैं।
Q2. विश्वविद्यालय के कैफेटेरिया में उपयोगकर्ता दोपहर के भोजन के समय धीमी WiFi गति की रिपोर्ट कर रहे हैं, भले ही उनके उपकरण पूर्ण सिग्नल स्ट्रेंथ बार दिखा रहे हों। इसके दो सबसे संभावित कारण क्या हैं, और आप प्रत्येक की जांच कैसे करेंगे?
संकेत: सिग्नल की ताकत क्षमता के बराबर नहीं होती है। RF वातावरण और एक साथ काम करने वाले उपयोगकर्ताओं की संख्या दोनों पर विचार करें।
मॉडल उत्तर देखें
इसके दो सबसे संभावित कारण हैं: (1) AP क्षमता ओवरलोड - लंच की भीड़ के दौरान डिवाइसों की अत्यधिक संख्या के कारण AP पर बहुत अधिक लोड आ जाता है। प्रति AP क्लाइंट संख्या और थ्रूपुट उपयोग की जांच करने के लिए कंट्रोलर डैशबोर्ड देखकर इसका पता लगाएं। यदि AP 80+ क्लाइंट्स को सेवाएं दे रहे हैं, तो अतिरिक्त AP या हाई-डेंसिटी AP अपग्रेड की आवश्यकता होगी। (2) को-चैनल इंटरफेरेंस - कैफेटेरिया में कई AP एक ही चैनल पर काम कर रहे हैं, जिससे डिवाइसों को खाली एयरटाइम के लिए इंतजार करना पड़ता है। स्पेक्ट्रम एनालाइजर या कंट्रोलर के RF हेल्थ डैशबोर्ड का उपयोग करके इसकी जांच करें। डायनेमिक चैनल असाइनमेंट को सक्षम करके और नॉन-ओवरलैपिंग चैनल आवंटन सुनिश्चित करके इसे हल करें।
Q3. आपका विश्वविद्यालय 800 प्रतिनिधियों के साथ एक बड़े अंतर्राष्ट्रीय सम्मेलन की मेजबानी कर रहा है, जिनमें से सभी को तीन दिनों के लिए WiFi एक्सेस की आवश्यकता होगी। यह सम्मेलन एक ऐसी इमारत में आयोजित किया जा रहा है जो सामान्य रूप से 200 कर्मचारियों को सेवाएं प्रदान करती है। आप इस अस्थायी नेटवर्क अपग्रेड को कैसे संभालेंगे?
संकेत: कॉन्फ्रेंस के प्रतिनिधियों और स्थायी कर्मचारियों के बीच सुरक्षा अलगाव और अस्थायी क्षमता वृद्धि दोनों पर विचार करें।
मॉडल उत्तर देखें
मुख्य कॉन्फ्रेंस हॉल और ब्रेकआउट कमरों में अस्थायी हाई-डेंसिटी AP स्थापित करें, और यदि पोर्ट क्षमता अपर्याप्त है, तो उन्हें अस्थायी PoE+ स्विच के माध्यम से मौजूदा स्विचिंग इन्फ्रास्ट्रक्चर से जोड़ें। कर्मचारियों के नेटवर्क से पूरी तरह से अलग एक समर्पित कॉन्फ्रेंस VLAN बनाएं, जिसका अपना DHCP स्कोप और इंटरनेट ब्रेकआउट हो। प्रतिनिधियों को नेटवर्क से जोड़ने के लिए एक गेस्ट WiFi प्लेटफॉर्म के माध्यम से एक ब्रांडेड Captive Portal लॉन्च करें, जिससे इवेंट के बाद के विश्लेषण के लिए ऑप्ट-इन डेटा प्राप्त किया जा सके। इस तीन दिवसीय कार्यक्रम में IP एड्रेस के उतार-चढ़ाव को प्रबंधित करने के लिए DHCP लीज समय को घटाकर दो घंटे कर दें। सम्मेलन के बाद, अस्थायी AP को हटा दें और कॉन्फ्रेंस VLAN को बंद कर दें।
अक्सर पूछे जाने वाले प्रश्न
Should university dormitories use corridor APs or in-room wall-plate APs?
University dormitories and residence halls should always deploy in-room wall-plate access points rather than central corridor APs. Concrete walls, reinforced fire doors, and metal bathroom pods cause 15 to 20 dB of RF attenuation, resulting in dead zones and high packet retry rates. Wall-plate APs mount flush to standard wall Ethernet jacks, provide dedicated micro-cell coverage per room, and include integrated Gigabit Ethernet switch ports for student gaming consoles and smart TVs.
How do university IT teams resolve cafeteria and dining hall WiFi slowdowns during lunch rush?
Cafeteria slowdowns during lunch peaks are typically caused by co-channel interference (CCI) and access point client exhaustion rather than raw bandwidth starvation. When hundreds of students congregate with multiple active devices, APs exceeding 75 concurrent associations experience airtime starvation. IT teams should deploy high-density tri-band WiFi 6E/7 APs, restrict channel widths to 20 MHz to unlock all available 5 GHz and 6 GHz channels, and enforce a minimum RSSI threshold of -72 dBm to shed sticky clients.
How should campus networks handle temporary high-density events such as conferences or open days?
For large campus events, IT teams should establish a dedicated conference VLAN with an isolated DHCP scope and a shortened 2-hour lease time to prevent IP address pool exhaustion. Guest onboarding should use a branded captive portal powered by Purple, providing one-click social or SMS authentication with unbundled GDPR-compliant marketing consent, while isolating event traffic completely from internal academic and staff networks.
What is the recommended network segmentation strategy for higher education campuses?
Campus networks require multi-VLAN segmentation: (1) Staff and Faculty (VLAN 10) authenticated via 802.1X EAP-TLS with device certificates and WPA3-Enterprise; (2) Student and Eduroam (VLAN 20) with 802.1X RADIUS authentication and dynamic VLAN assignment; (3) Visitor and Guest (VLAN 30) routed through Purple captive portal with Layer 2 client isolation; (4) Dormitory IoT (VLAN 40) using Identity Pre-Shared Keys (iPSK / PPSK) for private per-student device groups; and (5) Building Automation and Facilities (VLAN 50) using MAC Authentication Bypass (MAB) with strict firewall ACLs.
How does fast roaming (802.11k, 802.11v, and 802.11r) prevent sticky clients across campus quads?
802.11k provides client devices with neighbor AP lists so they do not waste airtime scanning all channels. 802.11v allows the infrastructure to recommend preferred candidate APs via BSS Transition Management frames. 802.11r caches authentication keys to enable sub-50 millisecond handoffs without full RADIUS re-authentication. Combined with disabling legacy data rates below 12 Mbps, this prevents student devices from clinging to distant lecture hall APs as they walk across campus quads.
इस श्रृंखला में आगे पढ़ें
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
अपने इंटरनेट प्लान को अपग्रेड किए बिना स्लो WiFi को कैसे ठीक करें
ISP बैंडविड्थ बढ़ाए बिना एंटरप्राइज WiFi प्रदर्शन को अनुकूलित करने पर IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक व्यापक तकनीकी संदर्भ गाइड। इसमें RF ट्यूनिंग, क्लाइंट डेंसिटी मैनेजमेंट, QoS कार्यान्वयन, और बाधाओं का निदान और समाधान करने के लिए WiFi एनालिटिक्स का लाभ उठाने का तरीका शामिल है।
Museum और Gallery WiFi: एक कनेक्टेड विज़िटर अनुभव बनाना
यह गाइड म्यूज़ियम और गैलरी में हाई-डेंसिटी WiFi को तैनात करने के लिए एक व्यापक तकनीकी खाका प्रदान करती है। इसमें नेटवर्क आर्किटेक्चर, विज़िटर एंगेजमेंट रणनीतियों और ROI और परिचालन दक्षता को बढ़ाने के लिए WiFi एनालिटिक्स का लाभ उठाने के तरीके को शामिल किया गया है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।