
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
La tua rete probabilmente ospita già più identità di quante il tuo team riesca a tracciare agevolmente. Laptop del personale, telefoni personali, stampanti, smart TV, terminali POS, scanner, tablet, apparecchiature mediche, dispositivi degli ospiti, appaltatori, residenti, chioschi. Il problema non è solo se possono connettersi. È se ciascuno di essi debba connettersi, a cosa e a quali condizioni.
È qui che le persone iniziano a porsi una domanda molto pratica: che cos'è realmente il controllo dell'accesso alla rete? Non la versione delle slide dei vendor. La versione operativa.
La risposta breve è semplice. Il controllo degli accessi di rete (NAC) è il livello di policy che decide chi e cosa può accedere alla rete, applicando poi il giusto livello di accesso. Un buon deployment NAC non si limita a verificare un nome utente e a far passare il traffico. Identifica il dispositivo, verifica se soddisfa la policy e lo colloca nella parte corretta della rete, o non lo fa accedere affatto.
Questo è ancora più importante oggi, dato che le organizzazioni del Regno Unito si trovano a gestire ambienti densi, ad alta velocità e ad uso misto. Il Cyber Security Breaches Survey 2024 del governo del Regno Unito ha rilevato che il 50% delle imprese del Regno Unito ha segnalato una violazione o un attacco alla sicurezza informatica nei 12 mesi precedenti, dato che sale al 74% per le grandi imprese (dati sulle violazioni nel Regno Unito citati qui). In questo contesto, consentire l'accesso alla rete per impostazione predefinita a qualsiasi dispositivo dotato di segnale WiFi o porta Ethernet significa cercare guai.
Il buttafuori digitale - Perché ogni rete ha bisogno del controllo degli accessi
Pensate a un edificio ben gestito con una reception, tornelli, pass per il personale, badge per i visitatori e piani riservati. L'addetto alla sicurezza non si limita a chiedere se si è presentato qualcuno. Controlla l'identità, lo scopo e i luoghi in cui a quella persona è consentito recarsi.
Il NAC svolge lo stesso compito per la rete.
Un firewall è ancora importante, ma non è sufficiente da solo. Un firewall gestisce principalmente il flusso di traffico. Il NAC gestisce l'ammissione. Si colloca nel punto in cui un dispositivo tenta di connettersi alla rete e pone una serie di domande diverse: chi è, cos'è questo dispositivo, è conforme e cosa gli deve essere consentito di raggiungere?
Perché il vecchio modello fallisce
Molte reti sono state create partendo da un presupposto semplice. Se un dispositivo riusciva ad accedere all'interno, era ampiamente considerato affidabile. Questo modello crolla nei contesti moderni in cui l'"interno" comprende telefoni non gestiti, kit IoT, traffico ospite e utenti temporanei.
Alcuni esempi comuni:
- Il laptop di un fornitore si connette alla stessa rete wireless utilizzata dal reparto finanziario.
- Il dispositivo di un ospite accede a una rete che non è stata segmentata correttamente dai servizi interni.
- Un tablet condiviso si autentica con credenziali valide, ma è privo dei controlli richiesti dalla tua policy.
- Un endpoint compromesso ottiene un accesso normale e inizia a effettuare scansioni laterali.
Nessuno di questi è uno scenario insolito. Sono normali realtà operative.
Regola pratica: se non puoi definire l'accesso all'edge, finirai per dover risolvere problemi di attendibilità più in profondità nella rete, dove sono più difficili da contenere.
In termini britannici, questo è il motivo per cui il NAC si adatta naturalmente a un approccio di accesso alla rete Zero Trust. Si smette di presumere che la posizione equivalga alla fiducia. Trovarsi all'interno della sede, sull'SSID o sul cavo non significa che un utente o un dispositivo debba ottenere un accesso ad ampio raggio.
Cosa cambia il NAC all'atto pratico
Il cambiamento più grande introdotto dal NAC è questo: connessione non equivale a fiducia.
Invece di dare ai dispositivi un'ampia portata e affidarsi ai controlli a valle per risolvere le cose, il NAC può:
- Autenticare utenti e dispositivi prima che venga concesso l'accesso normale
- Profilare gli endpoint in modo che i dispositivi sconosciuti o non gestiti non si confondano con gli altri
- Applicare l'accesso basato sui ruoli in modo che il personale, gli ospiti e i dispositivi non condividano la stessa esperienza di rete
- Mettere in quarantena i sistemi non conformi invece di lasciarli interagire con le risorse di produzione
Questo rende il NAC un controllo di prima linea, non un semplice livello di riordino. È particolarmente utile nei luoghi in cui molte persone e dispositivi condividono la stessa infrastruttura fisica, ma non dovrebbero mai condividere lo stesso livello di attendibilità.
Comprendere i componenti fondamentali del NAC
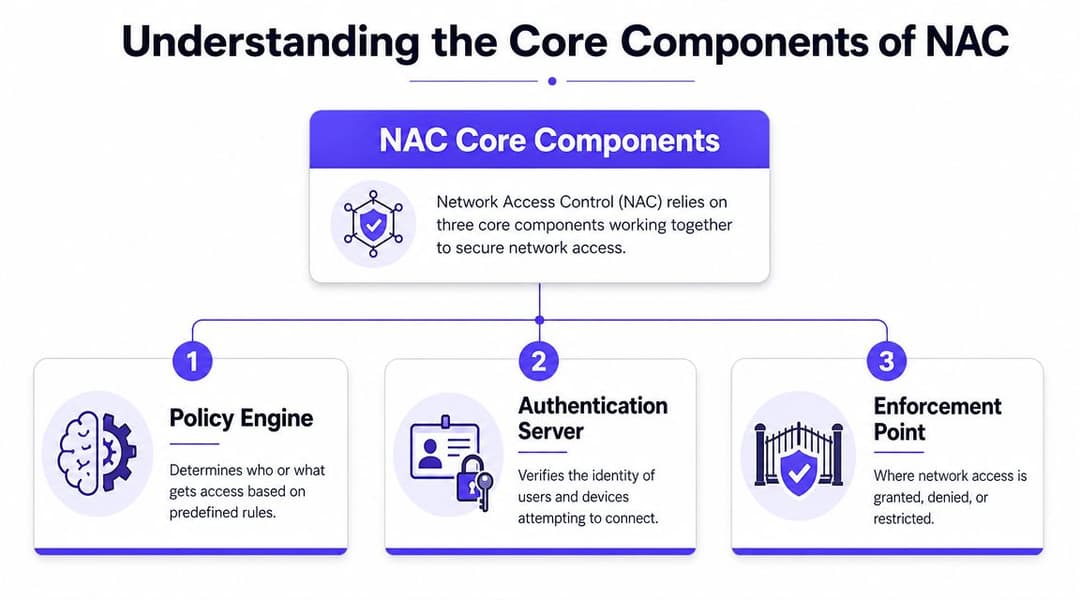
Il NAC può sembrare complesso perché diversi sistemi agiscono insieme. Un modello mentale utile è il sistema di traffico automatizzato di una città. Un sistema decide le regole, uno convalida chi è autorizzato a passare e uno controlla le barriere e i cambi di corsia sul campo.
Questi elementi sono il policy engine, il server di autenticazione e l'enforcement point.
Il motore delle policy
Questo è l'elemento decisionale. Riceve input sull'utente, sul dispositivo, sulla posizione, sul tipo di connessione e sullo stato di sicurezza, per poi mapparli in un risultato di accesso.
In parole povere, il policy engine risponde a domande come:
- Si tratta di un laptop del personale, del telefono di un ospite o di una stampante?
- L'utente appartiene al gruppo corretto?
- Questo dispositivo è conosciuto e conforme?
- Questa sessione deve ottenere un accesso completo, un accesso solo internet o un accesso di riparazione?
Il motore delle policy è fondamentale perché il NAC non è solo un controllo di autenticazione. È un sistema di applicazione delle policy. Due persone possono presentare identità valide e ricevere comunque percorsi di rete diversi perché il motore delle policy tratta il contesto in modo differente.
Il server di autenticazione
Questo è il verificatore di identità. Nella maggior parte degli ambienti, ciò si traduce in RADIUS, spesso collegato ai sistemi di directory e identità.
Quando un dispositivo tenta di connettersi, il server di autenticazione verifica le credenziali o il certificato presentati e risponde con un'approvazione, un rifiuto o attributi aggiuntivi che la rete può utilizzare. Tali attributi possono includere il ruolo, l'assegnazione della VLAN o le condizioni di accesso.
Un malinteso comune tra i non specialisti è che NAC e RADIUS siano la stessa cosa. Non lo sono. RADIUS fa solitamente parte del flusso di lavoro. Il NAC utilizza quel flusso di lavoro, per poi integrarvi policy e applicazione delle regole.
Un design NAC sano separa la prova dell'identità dall'intento di accesso. L'autenticazione definisce chi è l'utente. Il NAC decide cosa tale identità può fare su questa rete, in questa specifica sessione.
Il punto di enforcement
La rete esegue la sua funzione di applicazione delle regole. Il punto di applicazione è solitamente lo switch, il controller wireless o l'access point che concede, limita o nega la connettività.
Se la policy prevede "solo Internet", il punto di applicazione può reindirizzare l'endpoint in una VLAN ospite o in un ruolo limitato. Se la policy prevede la "quarantena", l'endpoint viene isolato. Se la policy prevede il "rifiuto", non va da nessuna parte.
Una visione semplice si presenta così:
| Componente | Funzione principale | Esempio tipico |
|---|---|---|
| Policy engine | Applica la logica di accesso | Piattaforma NAC |
| Server di autenticazione | Verifica l'identità | Servizio RADIUS |
| Punto di applicazione (enforcement point) | Modifica l'accesso alla rete | Switch, AP, controller |
Ciò che conta dal punto di vista operativo è il passaggio di consegne tra questi componenti. Se i dati sull'identità sono deboli, la policy diventa un'ipotesi. Se l'applicazione è debole, la policy diventa solo una messinscena.
Esplorare i tipi di NAC e i meccanismi di enforcement
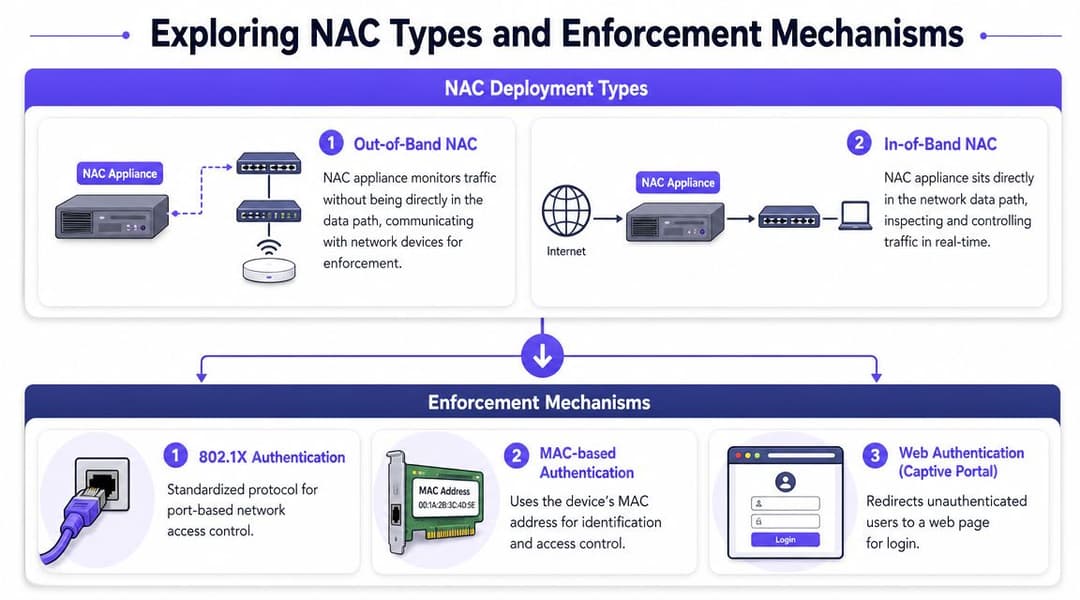
Non tutte le distribuzioni NAC si comportano allo stesso modo. Alcuni controlli avvengono prima che un dispositivo ottenga un accesso significativo. Altri continuano dopo la connessione e regolano l'accesso al variare delle condizioni. Le migliori implementazioni di solito combinano entrambi gli aspetti.
Nelle reti enterprise del Regno Unito, il NAC viene implementato il più delle volte come livello di applicazione delle policy basato su IEEE 802.1X e RADIUS, dove lo switch o il controller wireless blocca un dispositivo alla porta digitale e utilizza RADIUS per verificare le credenziali e lo stato di integrità prima che il NAC decida se posizionare il dispositivo in una VLAN specifica, in una rete limitata o rifiutarlo del tutto (panoramica tecnica del NAC con 802.1X e RADIUS).
Pre-ammissione e post-ammissione
Il controllo pre-ammissione è il modello più pulito. Il dispositivo dimostra l'identità e soddisfa la policy prima di ottenere l'accesso effettivo. Se fallisce, la rete può bloccarlo o inserirlo in un segmento strettamente limitato.
Il controllo post-ammissione presuppone che la connessione iniziale non sia l'intera storia. I dispositivi possono andare fuori conformità, gli account possono cambiare e il comportamento può diventare sospetto dopo il login. I controlli post-ammissione consentono al NAC di rivalutare e limitare l'accesso durante la sessione.
Un confronto pratico:
| Approccio | Cosa fa bene | Dove può riscontrare difficoltà |
|---|---|---|
| Pre-ammissione | Blocca l'accesso non autorizzato in anticipo | Più difficile con dispositivi legacy e non gestiti |
| Post-ammissione | Risponde al variare delle condizioni | Richiede una buona visibilità e trigger chiari |
I team spesso si concentrano troppo sul primo accesso e dimenticano il controllo della sessione. Questo è un errore. Un dispositivo ritenuto idoneo alle 9:00 potrebbe non esserlo più tardi se lo stato del suo profilo di sicurezza cambia o se muta il contesto di rischio.
Con agente (agent-based) e senza agente (agentless)
Alcune piattaforme NAC utilizzano un agent sull'endpoint per segnalare lo stato di sicurezza in modo più affidabile. Questo può essere utile per i laptop aziendali gestiti e altri dispositivi dell'azienda.
Altri scenari richiedono tecniche senza agente (agentless). I telefoni degli ospiti, i dispositivi consumer e molti endpoint IoT non ospiteranno il tuo agente e forzarne uno di solito crea più attriti che benefici. In questi casi, la profilazione, i controlli dei certificati, i flussi del portale o i metadati di rete tendono a essere più realistici.
Nessuno dei due modelli è universalmente migliore. La domanda corretta è quali classi di dispositivi possedete e quali di esse controllate.
Gli strumenti di enforcement che contano
Quando le persone chiedono cosa sia il controllo dell'accesso alla rete, spesso si aspettano un singolo meccanismo. In realtà, il NAC è un insieme di metodi di applicazione.
Alcuni dei più comuni:
802.1X
Lo standard per il controllo dell'accesso basato su porta. Questo è il percorso preferito quando i dispositivi lo supportano correttamente, perché offre un'ammissione basata sull'identità più solida su reti cablate e wireless.Assegnazione dinamica della VLAN
Il NAC può inserire utenti e dispositivi in diverse VLAN in base alle policy. Stessa porta dello switch o SSID, diverso risultato di rete.Controllo dell'accesso basato sui ruoli
Un laptop dell'amministrazione, il telefono di un ospite e una stampante non devono ereditare lo stesso livello di fiducia. Il controllo dell'accesso basato sui ruoli consente alla policy di riflettere la funzione lavorativa e il tipo di dispositivo anziché solo la posizione di connessione.Reti di quarantena
Utili quando un dispositivo è noto ma non conforme. Invece di una decisione tutto o niente, il NAC può posizionarlo in un'area in cui può eseguire il ripristino senza accedere a sistemi sensibili.Bypass dell'autenticazione MAC
Questo viene spesso utilizzato per i dispositivi che non supportano 802.1X, come alcune stampanti, scanner o apparecchiature specialistiche. Funziona, ma è meno sicuro rispetto ai metodi basati su certificati o utenti, quindi richiede policy più rigide.Captive Portal e autenticazione web
Comuni negli ambienti di accesso per gli ospiti. Vanno bene per l'accesso temporaneo, ma sono complessi per gli utenti ricorrenti e non sono l'ideale come soluzione a lungo termine per il personale o i dispositivi aziendali.
Per le organizzazioni che stanno valutando le opzioni della piattaforma, è utile confrontare le soluzioni di controllo dell'accesso alla rete in base a quali di questi modelli di applicazione supportano al meglio, e non solo in base ai semplici elenchi di funzionalità.
Come il NAC si integra con il tuo stack IT esistente
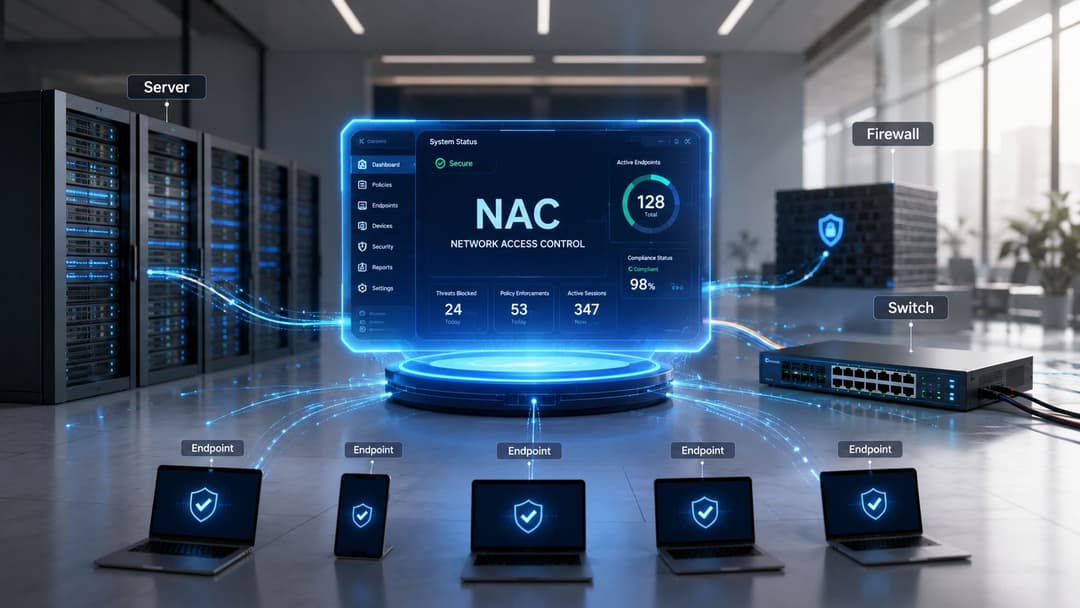
Il NAC si rivela estremamente utile quando non agisce da solo. Da solo, può controllare una richiesta di connessione e applicare una regola locale. Se integrato correttamente, diventa un punto decisionale di accesso alimentato dall'identità, dalla fiducia del dispositivo e dal contesto operativo.
Questo cambia la qualità della decisione.
Piattaforme di identità e directory
La maggior parte delle organizzazioni non desidera che il NAC gestisca un universo separato di utenti e ruoli. Desiderano invece che sia collegato ai sistemi che definiscono già l'identità del personale. Nella pratica, questo significa solitamente l'integrazione con Microsoft Entra ID, Google Workspace, Okta o con i servizi di directory esistenti.
Ciò consente al NAC di porre domande più utili:
- Questo utente è attuale e attivo?
- A quale gruppo o ruolo appartiene?
- L'accesso è stato revocato a livello centrale?
- Questa persona deve essere trattata come personale, collaboratore esterno, ospite o residente?
Quando la policy di accesso segue la realtà della directory, l'onboarding e l'offboarding diventano molto più lineari. Se le variazioni di identità gestite dalle risorse umane influiscono sulle decisioni di accesso, la rete smette di essere in ritardo rispetto al resto del piano di controllo.
Certificati, postura e accesso senza password
Gli ambienti NAC più robusti non si affidano a password condivise che circolano tra gli SSID o a credenziali statiche che durano troppo a lungo. Utilizzano certificati e segnali di attendibilità dei dispositivi per identificare l'endpoint stesso.
Questo è importante perché un account utente racconta solo una parte della storia. Un utente valido su un dispositivo sconosciuto rappresenta comunque un elemento di rischio.
Consiglio sul campo: se l'accesso del tuo personale dipende ancora da una password WiFi condivisa, non disponi di un controllo di ammissione significativo. Hai solo un'impostazione di comodità.
Questo è anche il punto in cui il controllo degli accessi di rete inizia a sovrapporsi alle moderne reti senza password. L'accesso basato sull'identità può estendersi oltre la vecchia esperienza del Captive Portal. Per gli ambienti degli ospiti e delle sedi, tecnologie come OpenRoaming e Passpoint si muovono verso una connessione sicura e automatica con meno attriti. L'accesso ha comunque bisogno di una policy. Semplicemente non ha più bisogno del vecchio e scomodo percorso utente.
Il NAC in azione: casi d'uso comuni
Il NAC ha più senso se si considerano i problemi operativi che risolve. Il motore di policy e il flusso RADIUS sono importanti, ma alla maggior parte degli acquirenti interessa solo una cosa: migliora il controllo senza compromettere l'esperienza utente?
Hospitality
Gli hotel sono pieni di zone di fiducia sovrapposte. I telefoni e i laptop degli ospiti hanno bisogno di un accesso a internet. I dispositivi del personale devono accedere ai sistemi operativi. TV, sistemi per le porte, chioschi e apparecchiature di back-office hanno bisogno di connettività, ma di default non tra di loro.
Un buon design NAC separa nettamente queste classi, anche quando condividono la stessa infrastruttura fisica. Gli ospiti ottengono una registrazione semplice e l'accesso a Internet. I dispositivi del personale si autenticano tramite l'identity stack dell'organizzazione. I dispositivi operativi finiscono in segmenti strettamente limitati.
Ciò che non funziona è la versione pigra. Un unico SSID esteso, una sola password e l'idea che "terremo le parti sensibili da un'altra parte". Nel settore hospitality, questo si traduce solitamente in problemi di troubleshooting e responsabilità poco chiare.
Retail
Gli ambienti retail spesso mescolano WiFi pubblico, tablet del personale, sistemi POS, scanner, segnaletica digitale e apparecchiature gestite dai fornitori. Se il NAC non è attivo, i negozi rischiano di ritrovarsi con sistemi che si fidano l'uno dell'altro solo perché sono vicini.
Il controllo di maggior valore in questo contesto è l'ammissione segmentata. I sistemi POS dovrebbero comunicare solo con ciò di cui hanno bisogno. Il traffico degli ospiti non dovrebbe mai essere un vicino con fiducia implicita. I kit dei fornitori devono essere identificabili e limitati.
Una buona configurazione NAC per il retail riduce anche l'ambiguità operativa. Quando appare qualcosa di insolito sulla rete, il team può classificarlo più rapidamente e applicare una policy nota invece di improvvisare durante l'orario di apertura.
Healthcare
La sanità è il settore in cui il NAC dimostra rapidamente il suo valore. Le strutture comprendono medici, personale amministrativo, ospiti, appaltatori, dispositivi medici non gestiti e apparecchiature specialistiche obsolete che non sempre supportano l'autenticazione moderna in modo pulito.
Le linee guida del settore pubblico del Regno Unito fornite dal NCSC sono in linea con i principi NAC consigliando alle organizzazioni di adottare un approccio Zero Trust, verificando ogni utente e dispositivo prima di concedere l'accesso e utilizzando la segmentazione per limitare l'impatto di una compromissione (Allineamento Zero Trust e NAC nelle linee guida del settore pubblico del Regno Unito).
Negli ospedali e nelle cliniche, la parte difficile non è la teoria. È la gestione di classi di dispositivi miste senza appiattire la fiducia nell'intera infrastruttura.
Alloggi residenziali multitenant e studentati
Gli operatori residenziali hanno bisogno di un modello di rete che risulti semplice per i residenti ma che rimanga isolato dietro le quinte. Un residente non dovrebbe essere in grado di rilevare i dispositivi di un altro residente solo perché si trovano sulla stessa infrastruttura dell'edificio.
Le policy NAC, l'assegnazione di reti private e approcci come l'iPSK offrono grande utilità in queste situazioni. I residenti ottengono un'esperienza simile a quella domestica. I dispositivi legacy possono comunque connettersi. L'operatore mantiene la separazione e il controllo.
Si tratta di un problema molto diverso dal NAC per gli uffici aziendali, ma si applica la stessa logica di ammissione. L'identità, il tipo di dispositivo e la policy determinano ciò che la rete diventa per quell'utente.
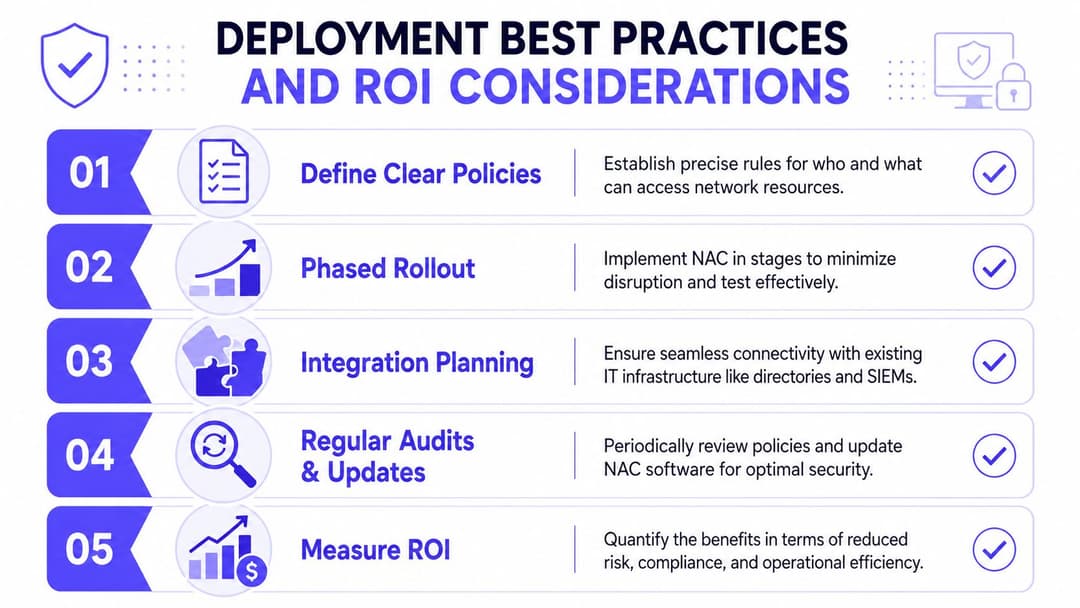
Best practice di implementazione e considerazioni sul ROI
La maggior parte dei fallimenti del NAC non è causata da una tecnologia debole. È causata da policy troppo ambiziose, infrastrutture disordinate e team che cercano di imporre troppe regole troppo presto.
Un approccio migliore è disciplinato e leggermente noioso. Questo di solito è un complimento nella sicurezza di rete.
Cosa tende a funzionare
Iniziate osservando prima di bloccare. Eseguite il NAC in modalità di monitoraggio o a basso impatto, se possibile, create una visione realistica dei tipi di dispositivi e poi stringete le policy per fasi successive.
Una sequenza utile si presenta così:
Prima l'inventario
Scopri cosa si sta connettendo. Le organizzazioni spesso scoprono più dispositivi non gestiti o classificati erroneamente del previsto.Inizia con policy semplici
I dispositivi gestiti aziendali, gli ospiti, le stampanti e i dispositivi sconosciuti sono sufficienti per un modello iniziale. Potrai aggiungere ulteriori sfumature in seguito.Pianifica esplicitamente le eccezioni
I dispositivi legacy, le apparecchiature cliniche, l'IoT specialistico e i sistemi infrastrutturali hanno bisogno di un percorso dedicato. Fingere che si adattino al modello standard fa solo perdere tempo.Gestisci insieme reti cablate e WiFi
Se la policy è forte sul WiFi e debole sulle porte degli switch, gli utenti troveranno il punto debole.
La privacy e la conformità nel Regno Unito - UK GDPR fanno parte del design
Questa parte viene spesso tralasciata negli articoli sul NAC, ma è importante nel Regno Unito. Il NAC raccoglie e valuta gli attributi dei dispositivi e degli utenti, e questo solleva questioni di governance. In base ai principi del UK GDPR sulla minimizzazione dei dati e sulla limitazione della conservazione, le organizzazioni dovrebbero raccogliere solo ciò di cui hanno bisogno per uno scopo definito e conservarlo solo per il tempo necessario. Ciò significa che la progettazione del NAC dovrebbe definire quali attributi sono essenziali per le decisioni di accesso, cosa viene registrato, per quanto tempo vengono conservati i log e come i dati di sicurezza vengono separati dall'uso per marketing o analytics (discussione incentrata sul Regno Unito sul NAC e sulle considerazioni sulla privacy-by-design).
Questo non rende il NAC problematico. Significa solo che il modello dei dati richiede disciplina.
Non create il NAC come un aspirapolvere per ogni identità e attributo di dispositivo disponibile. Costruitelo come un sistema decisionale con un set di prove giustificate.
Il ROI è più ampio della sola riduzione delle violazioni
Gli acquirenti di soluzioni di sicurezza spesso chiedono il ritorno sull'investimento per poi inquadrarlo in modo troppo limitato. Il valore non si limita a "il NAC ha fermato un incidente". Si manifesta anche nelle operazioni quotidiane.
Le aree comuni di ritorno economico includono:
- Minore attrito per l'assistenza perché il personale e gli ospiti accedono costantemente con lo stato di autorizzazione corretto
- Risoluzione dei problemi più rapida perché la rete dispone di un contesto di identità e di policy più chiaro
- De-provisioning più pulito quando l'accesso dipende dall'identità centrale e dallo stato del certificato
- Meno gestione manuale delle eccezioni una volta mappati correttamente i ruoli ripetibili e le classi di dispositivi
Questo è anche il punto in cui le opzioni gestite in cloud e incentrate sull'identità possono fare la differenza. Alcune organizzazioni preferiscono ancora un NAC on-premises legato a RADIUS e switching locali. Altre preferiscono un minore sovraccarico infrastrutturale. Piattaforme come i servizi di sicurezza di rete e wireless di Purple si adattano a quest'ultimo modello combinando accesso basato sull'identità, flussi di lavoro senza password e integrazione con i vendor, senza richiedere il vecchio onere operativo delle password condivise e dei flussi guest fortemente manuali.
Il futuro dell'accesso - Dal NAC all'Identity Networking
Il NAC tradizionale è ancora importante. Rimane il livello di ammissione che indica alla rete chi e cosa deve essere considerato affidabile, a quali condizioni e con quale livello di accesso.
Ma l'esperienza utente in merito al NAC sta cambiando.
A partire da gennaio 2024, il 96% delle sedi nel Regno Unito aveva accesso alla banda larga abilitata al gigabit (aggiornamento sulla connettività nel Regno Unito citato qui). Questo livello di connettività si traduce in più dispositivi, più sessioni e una maggiore aspettativa che l'accesso debba essere immediato. Il vecchio modello basato su password condivise, Captive Portal complessi ed eccezioni manuali non è facilmente scalabile in un simile ambiente.
La direzione del settore è verso l'identity networking. La decisione di accesso segue ancora i principi NAC, ma l'implementazione diventa più fluida. Il personale si autentica con una fiducia basata sull'identità e di livello equivalente a un certificato. Gli ospiti si connettono tramite standard che riducono l'attrito e migliorano la crittografia fin dal primo pacchetto. Le strutture multi-tenant e ad uso misto ottengono l'isolamento senza costringere ogni utente a combattere con i passaggi di login.
Questa è la risposta attuale a cosa sia il controllo dell'accesso alla rete oggi. Non è più solo un vecchio guardiano legacy. È la base per un accesso senza password, basato sull'identità, che può essere sicuro, segmentato e utilizzabile allo stesso tempo.
Purple aiuta le organizzazioni a passare da un accesso WiFi di base a una rete basata sull'identità, sostituendo le password condivise e i Captive Portal con un accesso sicuro e senza password per ospiti, personale e ambienti multi-tenant. Se stai valutando in che modo i principi NAC possono supportare OpenRoaming, Passpoint, l'accesso del personale basato su certificati o la connettività isolata per i residenti, Purple è una piattaforma da prendere in considerazione.



