La fonte principale di frustrazione in qualsiasi rete WiFi residenziale è spesso il dispositivo che non può comunicare direttamente. Per i team IT che gestiscono ambienti multi tenant come alloggi per studenti o residenze per anziani, questi dispositivi headless rappresentano un costante dispendio di risorse. Poiché smart TV, console di gioco e sensori IoT non dispongono di un browser web tradizionale, non possono interagire con i Captive Portal standard che molti edifici utilizzano ancora.
- I residenti hanno spesso difficoltà a connettere dispositivi come Xbox o smart speaker perché queste piattaforme mancano dell'interfaccia necessaria per gestire i moduli di accesso tradizionali.
- Questo attrito comporta un elevato volume di ticket di supporto ripetitivi che impediscono al personale IT di concentrarsi su attività infrastrutturali strategiche.
- La sicurezza ne risente quando i team ricorrono a reti completamente aperte o a password condivise solo per mettere online questi dispositivi privi di browser.
Colmare il divario con le chiavi basate sull'identità
Purple risolve questo specifico punto di attrito utilizzando le chiavi pre-condivise basate sull'identità, o iPSK. Invece di forzare un dispositivo privo di browser a eseguire un'autenticazione complessa, l'app Purple fornisce al residente una password univoca specifica per quel dispositivo. Questa chiave è legata crittograficamente all'identità verificata dell'utente sul backend.
- Il residente apre l'app Purple sul proprio telefono per accedere ai propri pass WiFi personali.
- L'app mostra un iPSK univoco che è legato crittograficamente all'identità di quello specifico utente.
- I residenti inseriscono questa chiave univoca direttamente nelle impostazioni della loro smart TV o console di gioco.
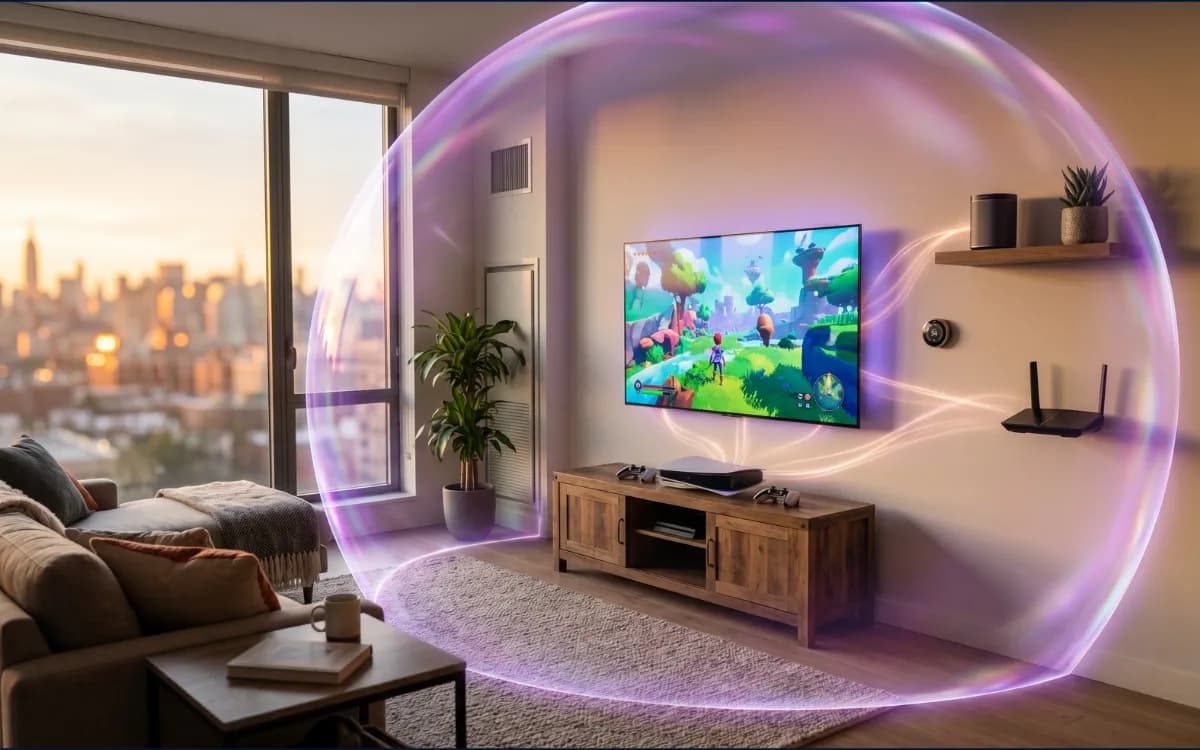
- L'infrastruttura Cisco riconosce questa chiave e inserisce automaticamente il dispositivo nella bolla di rete privata del residente.
Sicurezza senza compromessi
L'uso di iPSK non è solo una questione di comodità; si tratta di mantenere una postura di sicurezza zero trust. In molte configurazioni precedenti, i team IT gestivano i dispositivi headless utilizzando un'unica password condivisa per l'intero edificio, il che crea una significativa falla di sicurezza. Poiché gli iPSK di Purple sono univoci per ogni utente e dispositivo, la tua rete Cisco rimane completamente crittografata e autenticata fin dal primo pacchetto.
Risultati tangibili per le operazioni IT
Passando a un modello self service per l'onboarding dei dispositivi, i gestori immobiliari vedono una svolta radicale nelle loro operazioni quotidiane.
- L'onboarding self service dei dispositivi si traduce in una riduzione media dell'80% dei ticket di supporto relativi al WiFi.
- I residenti ottengono la libertà di connettere i propri dispositivi quando vogliono senza attendere l'assistenza di un operatore di helpdesk.
- La gestione automatizzata del ciclo di vita garantisce che quando un utente viene disabilitato nell'identity provider, i suoi iPSK specifici vengano revocati immediatamente.
Pronto a eliminare l'incubo dell'onboarding? Purple ti aiuta a offrire un'esperienza fluida per ogni dispositivo sulla tua rete Cisco mantenendo al contempo una sicurezza di livello enterprise. Leggi di più qui.