
Come configurare il WiFi aziendale su iOS e macOS con 802.1X
Questa guida autorevole offre ai responsabili IT passaggi pratici per distribuire il WiFi aziendale 802.1X sui dispositivi iOS e macOS. Copre l'autenticazione basata su certificati (EAP-TLS), i profili di configurazione MDM e l'integrazione dell'architettura per proteggere le reti aziendali supportando al contempo le iniziative BYOD.
Video overview
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →
Executive Summary
Per i CTO e gli architetti di rete che gestiscono grandi spazi - dal settore hospitality e retail fino ai nodi di trasporto - proteggere il perimetro wireless aziendale è fondamentale. Affidarsi a chiavi pre-condivise (PSK) o a Captive Portals legacy per l'accesso del personale e dei dispositivi aziendali espone la rete al furto di credenziali e a violazioni di conformità.
Questo riferimento tecnico descrive in dettaglio l'implementazione di 802.1X utilizzando EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) per dispositivi Apple (iOS e macOS). Imponendo l'autenticazione basata su certificati, le aziende possono eliminare le vulnerabilità di sicurezza legate alle password, semplificare l'onboarding dei dispositivi tramite piattaforme di Mobile Device Management (MDM) come Jamf e Intune e garantire una robusta segregazione della rete. Mentre le soluzioni di Guest WiFi gestiscono l'accesso pubblico e l'acquisizione dei dati, una distribuzione 802.1X ben progettata protegge le risorse interne, garantendo la conformità ai requisiti PCI-DSS e GDPR.
Ascolta il podcast informativo tecnico di 10 minuti qui sotto per una rapida panoramica dell'architettura e degli errori comuni da evitare.
Technical Deep-Dive
L'Architettura 802.1X
Lo standard IEEE 802.1X definisce il Port-Based Network Access Control (PNAC). In un contesto wireless, impedisce al client (supplicant) di instradare il traffico attraverso l'access point wireless (authenticator) finché un server RADIUS (authentication server) non ha verificato la sua identità.
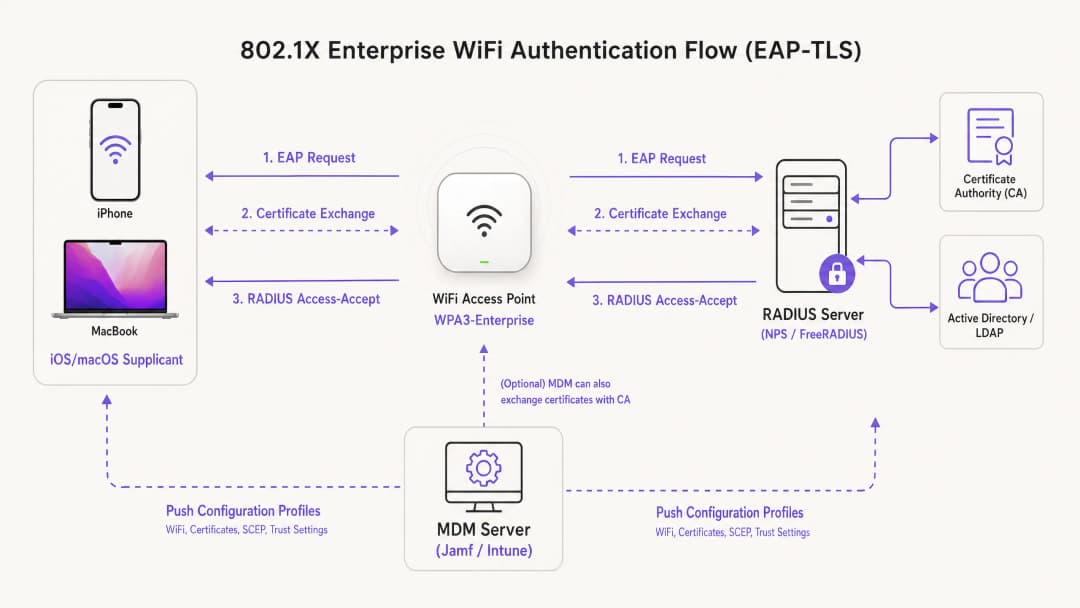
Per le distribuzioni all'interno dell'ecosistema Apple, EAP-TLS rappresenta lo standard di settore. A differenza di PEAP o TTLS, che si affidano a credenziali utente vulnerabili alle minacce di sicurezza, EAP-TLS richiede che sia il server RADIUS sia il dispositivo client presentino certificati digitali. Questo processo di autenticazione reciproca garantisce che il dispositivo sia autorizzato e che la rete a cui si connette sia legittima, proteggendo dagli attacchi di tipo rogue AP.
Profili di Configurazione Apple
I dispositivi Apple non supportano nativamente la registrazione automatica dei certificati senza una gestione esterna. Per distribuire EAP-TLS su larga scala, i team IT devono utilizzare i Profili di Configurazione (file .mobileconfig). Questi file XML contengono payload specifici:
- Payload WiFi: definisce l'SSID, il tipo di sicurezza (WPA3-Enterprise) e i tipi di EAP supportati.
- Certificate payload: fornisce la CA radice e qualsiasi CA intermedia necessaria per considerare attendibile il server RADIUS.
- SCEP/ACME payload: configura il protocollo utilizzato per richiedere un certificato client univoco all'autorità di certificazione (CA).
Per un approfondimento sulla sicurezza della tua infrastruttura AP, consulta la nostra guida: Access Point Security: Your 2026 Enterprise Guide.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Passaggio 1: Preparazione di PKI e RADIUS
Prima di iniziare la configurazione dell'MDM, la tua infrastruttura a chiave pubblica (PKI) e il server RADIUS (come Cisco ISE, Aruba ClearPass o FreeRADIUS) devono essere configurati per emettere e convalidare i certificati. Assicurati che il certificato del tuo server RADIUS sia firmato da una CA interna o pubblica attendibile e che il Subject Alternative Name (SAN) corrisponda al FQDN del server.
Passaggio 2: Configurazione del payload MDM (Jamf / Intune)
Per distribuzioni aziendali scalabili, la distribuzione basata su MDM è obbligatoria.
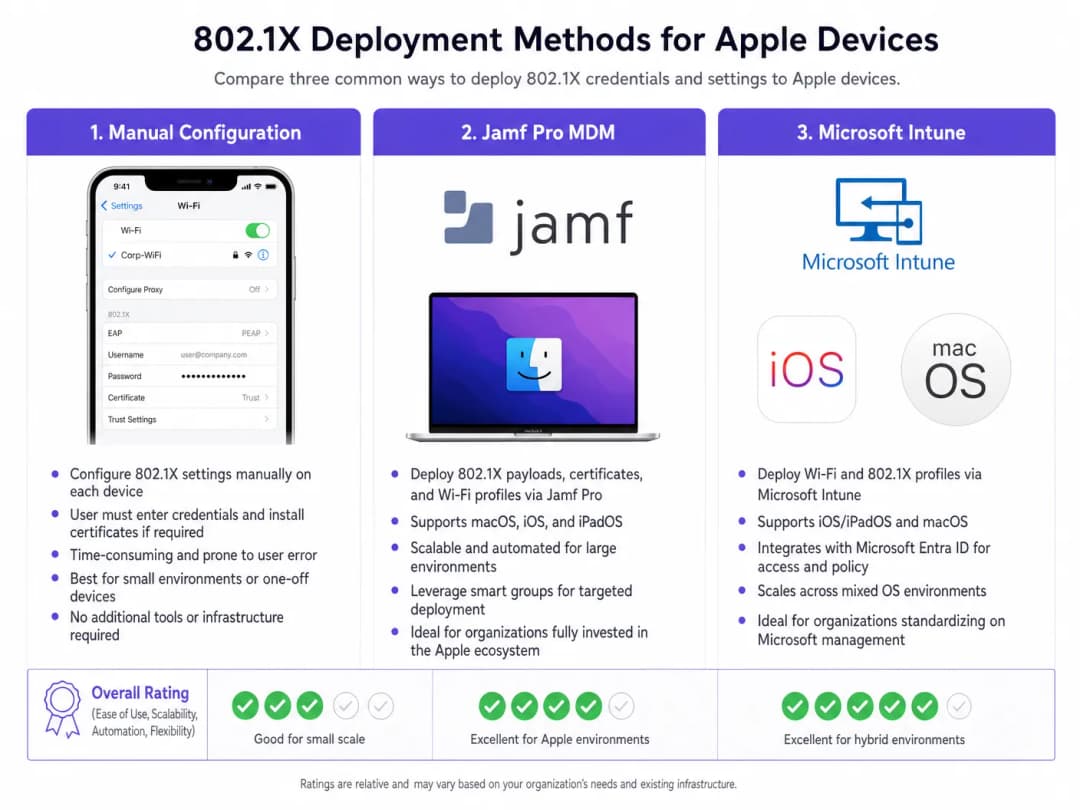
Creazione del profilo:
- Impostazioni di attendibilità: questo passaggio è fondamentale. Nel payload WiFi, devi selezionare esplicitamente il certificato della CA radice (distribuito come payload separato all'interno dello stesso profilo) come ancoraggio di attendibilità per il server RADIUS. Inoltre, specifica l'esatto Common Name (CN) o SAN del server RADIUS nel campo "Trusted Server Certificate Names". In caso contrario, iOS/macOS richiederanno all'utente di considerare attendibile il certificato manualmente, interrompendo il modello di distribuzione zero-touch.
- Certificato di identità: collega il payload WiFi al payload SCEP o ACME in modo che il dispositivo sappia quale certificato presentare durante l'handshake EAP-TLS.
Passaggio 3: Segregazione della rete
I dispositivi aziendali autenticati tramite 802.1X devono essere collocati su VLAN dedicate, completamente isolate dalle reti di accesso pubblico. Per le sedi che utilizzano le funzioni di WiFi Analytics di Purple, l'SSID ospiti opera in parallelo, garantendo che il traffico aziendale e i dati analitici degli ospiti non si incrocino mai.
Per ambienti con flotte di dispositivi miste, potresti voler consultare anche How to Set Up Enterprise WiFi on Android Devices with EAP-TLS.
Best Practice
- Imponi WPA3-Enterprise: richiedi WPA3 per tutte le nuove distribuzioni per sfruttare una forza crittografica a 192 bit. Assicura la compatibilità con i dispositivi legacy solo dove assolutamente necessario per le attività aziendali.
- Automatizza il rinnovo dei certificati: configura il payload SCEP per rinnovare automaticamente i certificati client almeno 14 giorni prima della scadenza.
- Disabilita la randomizzazione dei MAC: per gli SSID aziendali distribuiti tramite MDM, disabilita "Private WiFi Address" (iOS) per garantire un monitoraggio coerente e l'applicazione delle policy negli strumenti di gestione della rete.* Sfrutta la sicurezza DNS: Combina l'autenticazione 802.1X con un solido filtro DNS per impedire ai dispositivi aziendali compromessi di connettersi ai server di comando e controllo. Per i dettagli sull'implementazione, consulta Proteggere la tua rete tramite un DNS robusto e la sicurezza.
Risoluzione dei problemi e mitigazione dei rischi
Lo scenario del "fallimento silenzioso"
Il problema più comune nelle distribuzioni 802.1X su iOS/macOS è il fallimento silenzioso, in cui il dispositivo rifiuta di connettersi senza mostrare alcun avviso all'utente. Questo è quasi sempre dovuto a un problema legato alla catena di attendibilità. Se il certificato del server RADIUS è stato rinnovato e la nuova Autorità di Certificazione (CA) radice/intermedia non è stata distribuita ai dispositivi prima del passaggio, i dispositivi Apple interromperanno l'handshake EAP per proteggersi da attacchi di tipo man-in-the-middle.
Mitigazione: Implementa un rigoroso processo di gestione dei cambiamenti per i certificati RADIUS. Distribuisci sempre la nuova catena di CA tramite MDM almeno una settimana prima di aggiornare il server RADIUS.
Timeout di registrazione SCEP
Se i dispositivi non riescono a ricevere i loro certificati client, verifica la password di verifica SCEP e assicurati che il server MDM possa comunicare con il server NDES/CA tramite le porte richieste.
ROI e impatto sul business
La distribuzione di 802.1X con EAP-TLS richiede un investimento iniziale nell'architettura PKI e MDM, ma il ROI si realizza attraverso la mitigazione dei rischi e l'efficienza operativa. Eliminando la reimpostazione delle password e automatizzando l'onboarding dei dispositivi, i ticket del servizio di assistenza IT relativi all'accesso WiFi in genere diminuiscono del 60 - 80%. Inoltre, il raggiungimento di una rigorosa segmentazione della rete è spesso un requisito obbligatorio per le polizze assicurative di sicurezza informatica e per la conformità PCI-DSS, proteggendo l'organizzazione da catastrofiche sanzioni finanziarie derivanti da violazioni della sicurezza.
Definizioni chiave
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Un framework di autenticazione che richiede certificati digitali sia sul client che sul server di autenticazione.
Considerato il metodo 802.1X più sicuro, in quanto elimina la necessità di password e protegge dal furto di credenziali.
Supplicant
Il dispositivo dell'utente finale (ad es. iPhone, MacBook) che richiede l'accesso alla rete.
Il supplicant deve essere configurato tramite MDM per presentare il certificato corretto e ritenere attendibile il server corretto durante l'handshake 802.1X.
Autenticatore
Il dispositivo di rete, solitamente un Access Point WiFi o uno switch, che blocca il traffico fino a quando il supplicant non viene autenticato.
L'AP funge da intermediario, trasmettendo i messaggi EAP tra il supplicant e il server RADIUS.
Server RADIUS
Remote Authentication Dial-In User Service. Il server che verifica le credenziali del supplicant (certificati) e autorizza l'accesso.
Il motore decisionale principale per l'accesso alla rete aziendale, spesso integrato con Active Directory e PKI.
Profilo di configurazione MDM
Un file XML (.mobileconfig) inviato ai dispositivi Apple per applicare impostazioni, distribuire certificati e configurare l'accesso alla rete.
Il meccanismo di distribuzione essenziale per ottenere distribuzioni 802.1X zero-touch su iOS e macOS.
SCEP
Simple Certificate Enrolment Protocol. Un protocollo utilizzato dai sistemi MDM per richiedere e installare automaticamente i certificati sui dispositivi.
Fondamentale per automatizzare il ciclo di vita dei certificati client richiesti per EAP-TLS.
SAN (Subject Alternative Name)
Un'estensione di un certificato X.509 che consente di associare al certificato più valori (come FQDN o indirizzi IP).
I dispositivi Apple controllano rigorosamente il SAN del certificato del server RADIUS rispetto ai nomi attendibili definiti nel loro profilo di configurazione.
WPA3-Enterprise
La più recente certificazione di sicurezza WiFi che richiede una forza crittografica a 192 bit e Protected Management Frames (PMF) obbligatori.
Lo standard di sicurezza consigliato per le nuove implementazioni aziendali, che offre una protezione significativa contro le intercettazioni.
Esempi pratici
Una catena retail globale sta distribuendo iPad aziendali a 500 store manager. Attualmente utilizzano un SSID nascosto con una chiave PSK, che è stata trapelata. Devono proteggere la rete utilizzando Microsoft Intune senza richiedere ai manager di inserire manualmente le credenziali.
- Distribuire una CA aziendale e configurare l'integrazione NDES/SCEP con Intune.
- Creare un profilo di Certificato Attendibile in Intune contenente la Root CA per il server RADIUS.
- Creare un profilo di Certificato SCEP destinato agli iPad per emettere certificati client univoci.
- Creare un profilo WiFi in Intune. Impostare il tipo di sicurezza su WPA2/WPA3-Enterprise, il tipo di EAP su EAP-TLS. Collegare il profilo SCEP come certificato client e il profilo di Certificato Attendibile per la convalida del server. Specificare i nomi dei server RADIUS.
- Inviare i profili a un gruppo di test, verificare la connettività, quindi distribuirli a tutti i 500 dispositivi.
Un'università sta aggiornando la propria infrastruttura di rete e deve garantire che i MacBook dei docenti gestiti da Jamf Pro passino senza problemi a un nuovo cluster di server RADIUS.
- Esportare i certificati Root e Intermediate del nuovo cluster di server RADIUS.
- In Jamf Pro, aggiornare il Profilo di Configurazione esistente (o creare un profilo di transizione) per includere i nuovi certificati CA insieme a quelli vecchi.
- Aggiornare i "Nomi dei certificati del server attendibile" nel payload WiFi per includere gli FQDN dei nuovi server RADIUS.
- Inviare il profilo aggiornato a tutti i MacBook.
- Una volta confermata l'installazione del profilo su tutta la flotta, migrare l'infrastruttura di rete ai nuovi server RADIUS.
Domande di esercitazione
Q1. La tua organizzazione sta implementando WPA3-Enterprise su tutti i MacBook aziendali. Durante i test, gli utenti segnalano che i loro dispositivi richiedono ripetutamente di "Verificare il certificato" per il server RADIUS, anche se il profilo è stato distribuito tramite Jamf. Qual è l'errore di configurazione più probabile?
Suggerimento: Considera quali informazioni specifiche sono necessarie al dispositivo Apple per considerare attendibile il server in modo silenzioso.
Visualizza risposta modello
Nel profilo di configurazione manca la mappatura esplicita dell'attendibilità. Sebbene la CA radice possa essere installata sul dispositivo, il payload WiFi deve elencare esplicitamente l'FQDN del server RADIUS nel campo "Nomi certificati server attendibili" e la CA radice deve essere selezionata come ancora di attendibilità per quella specifica rete WiFi. Senza questo passaggio, macOS richiederà all'utente di verificare e considerare attendibile il certificato manualmente.
Q2. Una catena alberghiera desidera proteggere le proprie attività di back-office (iPad del personale) utilizzando 802.1X, continuando al contempo a offrire l'accesso pubblico tramite un captive portal. Come dovrebbe essere progettata l'architettura di rete per supportare entrambi i requisiti in modo sicuro?
Suggerimento: Pensa alla separazione logica a livello di access point e switch.
Visualizza risposta modello
L'architettura dovrebbe utilizzare due SSID distinti trasmessi dagli stessi Access Point. L'SSID di back-office sarà configurato per WPA3-Enterprise (802.1X), autenticando gli iPad del personale tramite EAP-TLS e inserendoli in una VLAN interna sicura. L'SSID pubblico sarà aperto, reindirizzando gli utenti al captive portal di Purple Guest WiFi e inserendo gli ospiti autenticati in una VLAN altamente limitata, dedicata solo a internet. Ciò garantisce la completa segregazione del traffico aziendale e di quello degli ospiti.
Q3. Stai migrando la tua infrastruttura RADIUS da un'implementazione Cisco ISE on-premise a un provider RADIUS basato su cloud. Il nuovo provider utilizza un'Autorità di Certificazione pubblica diversa. Qual è il primo passaggio fondamentale prima di modificare la configurazione RADIUS sugli Access Point?
Suggerimento: Considera l'ordine delle operazioni per evitare una perdita completa di connettività per i dispositivi client.
Visualizza risposta modello
Il primo passaggio fondamentale consiste nel distribuire un profilo di configurazione MDM aggiornato a tutti i dispositivi Apple che includa i certificati Root e Intermediate della nuova CA pubblica utilizzata dal provider RADIUS in cloud. Questa catena di attendibilità deve essere stabilita sui supplicant prima che gli AP vengano trasferiti ai nuovi server RADIUS; in caso contrario, i dispositivi rifiuteranno i nuovi certificati del server e non riusciranno a connettersi.
Continua a leggere questa serie
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.