
Come configurare l'autenticazione WiFi 802.1X: Una guida passo dopo passo
Questa guida tecnica offre un percorso dettagliato per configurare l'autenticazione WiFi enterprise 802.1X. Copre la configurazione del server RADIUS, l'implementazione dei certificati e le strategie pratiche di deployment per i leader IT in ambienti ad alta affluenza.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi enterprise →
Sintesi Esecutiva
Per le reti aziendali, una PSK (chiave precondivisa) condivisa non è più sufficiente per proteggere l'infrastruttura aziendale. Poiché le organizzazioni devono affrontare requisiti di conformità più severi (PCI-DSS, GDPR) e una superficie di attacco in continua espansione, la transizione all'autenticazione 802.1X è diventata un imperativo di sicurezza fondamentale.
Questa guida fornisce un percorso pratico e indipendente dal fornitore per configurare lo standard 802.1X sugli access point aziendali. Copriamo l'architettura principale - supplicant, authenticator e server di autenticazione - oltre alla gestione dei certificati, alla configurazione RADIUS e ai comuni errori di implementazione. Per i responsabili IT e gli architetti di rete che operano nel commercio al dettaglio, nel settore alberghiero o nel settore pubblico, questo riferimento fornisce i passaggi pratici necessari per implementare un controllo robusto degli accessi alla rete basato sull'identità, mantenendo il traffico aziendale e quello degli ospiti rigorosamente separati.
Ascolta il nostro podcast di approfondimento qui sotto per una panoramica di 10 minuti sull'architettura e sulle strategie di implementazione.
Analisi approfondita: Architettura 802.1X
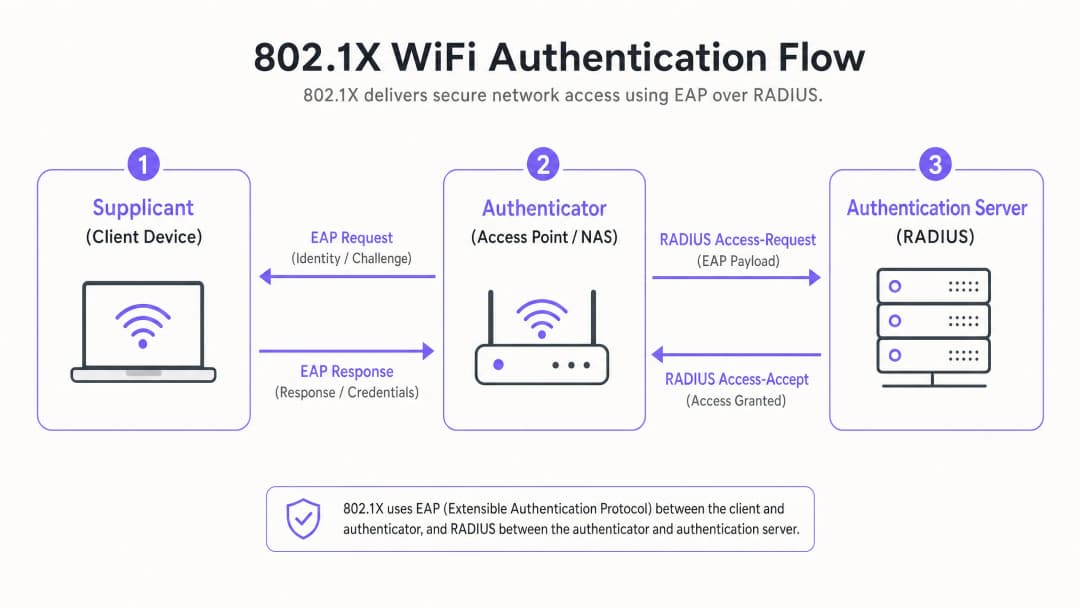
Lo standard IEEE 802.1X definisce il controllo dell'accesso alla rete basato su porta. In un ambiente wireless, impedisce ai dispositivi client di inviare o ricevere traffico dati fino a quando non si sono autenticati con successo tramite una directory centrale.
I tre componenti fondamentali
- Supplicant (Dispositivo Client): Il software sul laptop, smartphone o dispositivo IoT che richiede l'accesso. Deve supportare il metodo EAP (Extensible Authentication Protocol) scelto.
- Authenticator (Access Point/WLC): Il dispositivo di rete che funge da guardiano. Apre una "porta controllata" che consente solo il traffico EAP fino a quando l'autenticazione non va a buon fine.
- Authentication Server (RADIUS): Il server centrale (ad es. Microsoft NPS, FreeRADIUS, Cisco ISE) che convalida le credenziali a fronte di un archivio di identità (come Active Directory) e restituisce un messaggio Access-Accept o Access-Reject.
Metodi EAP: Scegliere il giusto livello di sicurezza
La scelta del metodo EAP determina il livello di sicurezza e la complessità di implementazione.
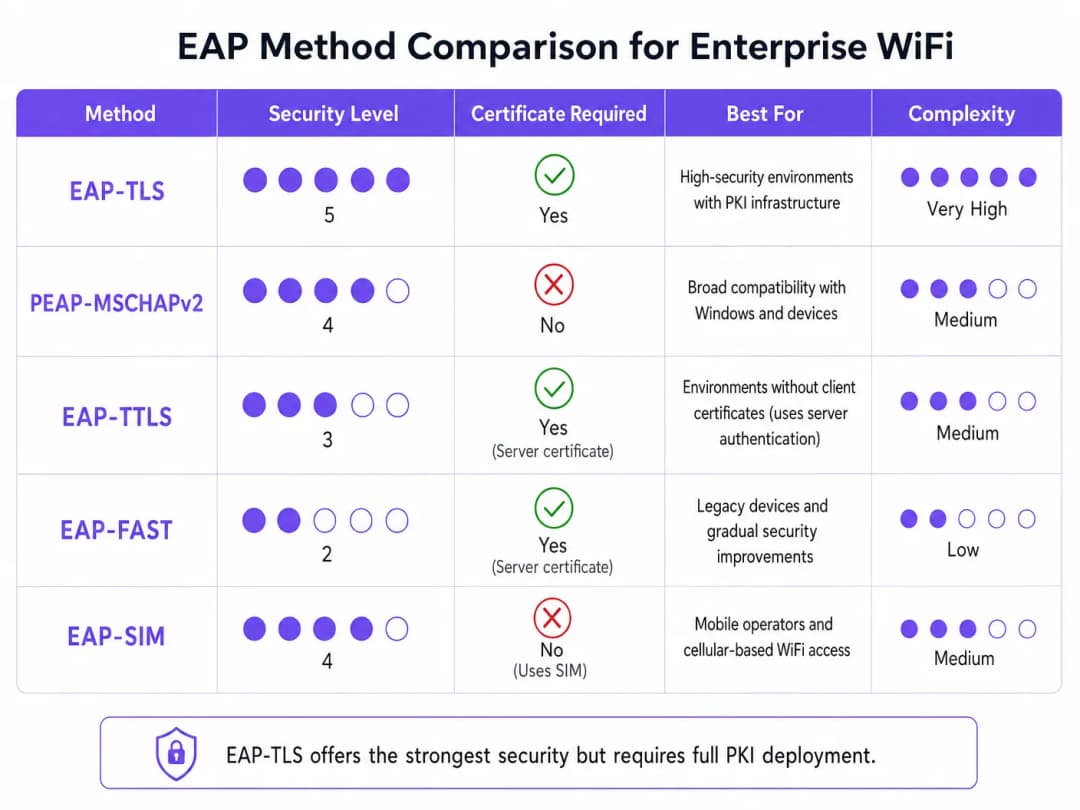
- EAP-TLS (Transport Layer Security): Lo standard di riferimento assoluto. Richiede certificati sia sul server che sul client. Non viene trasmessa alcuna password. Fondamentale per ambienti ad alta sicurezza, ma richiede un'infrastruttura a chiave pubblica (PKI) completa.
- PEAP-MSCHAPv2 (Protected EAP): L'implementazione aziendale più comune. Utilizza un certificato lato server per creare un tunnel TLS sicuro all'interno del quale il client invia un nome utente e una password. Più semplice da implementare, ma vulnerabile al furto di credenziali se i dispositivi client non sono configurati per convalidare rigorosamente il certificato del server.
- EAP-SIM/AKA: Utilizza le credenziali della scheda SIM per l'autenticazione. Sempre più rilevante negli hub di trasporto e nei grandi spazi pubblici per un onboarding senza interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: Configurazione passo dopo passo
L'implementazione di 802.1X richiede una configurazione coordinata sul server RADIUS, sugli access point e sui dispositivi client.
Passaggio 1: Preparazione del server RADIUS
Sia che si utilizzi Microsoft Network Policy Server (NPS) o un'alternativa, i principi fondamentali rimangono gli stessi.
- Definire i client RADIUS: Registrare ciascun access point (o controller wireless) nel server RADIUS. Assegnare un segreto condiviso robusto e generato casualmente (almeno 22 caratteri) per proteggere la comunicazione tra l'AP e il server RADIUS.
- Installazione del certificato del server: Per PEAP o EAP-TLS, installare un certificato X.509 sul server RADIUS. L'utilizzo di un certificato proveniente da una Certificate Authority (CA) pubblica e fidata semplifica le distribuzioni BYOD, poiché il certificato root è già considerato attendibile dai sistemi operativi dei client.
Passaggio 2: Configurazione dei criteri
Configurare i criteri di rete per dettare l'accesso in base all'identità.
- Criteri di richiesta di connessione: Definire il modo in cui il server RADIUS gestisce le richieste in arrivo. In genere, ciò comporta l'associazione del NAS-Port-Type (Wireless - IEEE 802.11) e l'autenticazione delle richieste a livello locale.
- Criteri di rete: Associare i gruppi di Active Directory ai privilegi di accesso alla rete. Ad esempio, mappare il gruppo "Domain Computers" alla VLAN aziendale. Utilizzare gli attributi RADIUS (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) per assegnare dinamicamente le VLAN in seguito a un'autenticazione andata a buon fine.
Passaggio 3: Configurazione dell'access point
Configurare l'SSID sulla propria infrastruttura wireless (ad es. Meraki, Aruba, Cisco).
- Creare un nuovo SSID e selezionare WPA2-Enterprise o WPA3-Enterprise come tipo di sicurezza.
- Inserire gli indirizzi IP dei server RADIUS primario e secondario.
- Inserire il segreto condiviso definito nel Passaggio 1.
- Abilitare Dynamic VLAN Assignment se il server RADIUS sta inviando attributi VLAN.
Passaggio 4: Configurazione del supplicant client
Questo è il passaggio più critico e spesso più trascurato. Non fare affidamento sugli utenti per la configurazione manuale dei propri dispositivi.
- Dispositivi aziendali: Utilizzare i Group Policy Objects (GPO) o la propria piattaforma di Mobile Device Management (MDM) per distribuire i profili WiFi. I profili devono specificare la CA root fidata e i nomi esatti dei server RADIUS per prevenire attacchi di tipo man-in-the-middle (evil twin).
- BYOD: Implementare un portale di onboarding o una soluzione MDM per inviare profili sicuri ai dispositivi di proprietà dei dipendenti.
Best Practice e standard di settore
Per garantire una distribuzione robusta, attenersi alle seguenti best practice architetturali:
- Imporre una convalida rigorosa dei certificati: Non consentire mai ai client di accettare ciecamente qualsiasi certificato server. Questo è il vettore principale per la raccolta delle credenziali PEAP.
- Isolare il traffico degli ospiti: La vostra infrastruttura 802.1X è destinata all'accesso aziendale. Il traffico degli ospiti deve rimanere completamente isolato. Distribuire una piattaforma di Guest WiFi dedicata, dotata di un proprio Captive Portal e di un livello di analisi. Come discusso nella nostra guida Securing Your Network: Robust DNS and Security, l'isolamento logico è fondamentale per la difesa della rete.
- Implementare la ridondanza: RADIUS è un servizio di percorso critico. Distribuire server RADIUS primari e secondari. In ambienti distribuiti, come le grandi catene di retail, prendere in considerazione proxy RADIUS locali per mantenere la funzionalità in caso di caduta del collegamento WAN.
Risoluzione dei problemi e mitigazione dei rischi
Quando le distribuzioni falliscono, di solito si tratta di pochi errori di configurazione comuni:
- Errori di Timeout RADIUS: solitamente causati da una mancata corrispondenza del segreto condiviso tra l'AP e il server RADIUS, oppure da regole del firewall che bloccano le porte UDP 1812 (autenticazione) e 1813 (accounting).
- Rifiuti del Client: controllare i log degli eventi RADIUS (ad esempio, Windows Event Viewer -> Visualizzazioni personalizzate -> Ruoli del server -> Servizi di criteri di rete e accesso). Cliccare sull'ID Evento 6273. Le cause comuni includono certificati client scaduti o il client che non considera attendibile la catena di certificati del server.
- Errori di Assegnazione VLAN: se l'autenticazione ha esito positivo ma il client non riceve un indirizzo IP, verificare che la porta dello switch collegata all'AP sia configurata come porta trunk, consentendo le VLAN assegnate dinamicamente.
ROI e Impatto Aziendale
L'implementazione di 802.1X offre un ROI operativo e di sicurezza significativo:
- Mitigazione del Rischio: elimina il rischio che una singola chiave PSK compromessa metta a repentaglio l'intera rete aziendale, supportando direttamente gli sforzi di conformità PCI-DSS e GDPR.
- Efficienza Operativa: centralizza il controllo degli accessi. Quando un dipendente si dimette, la disattivazione del suo account Active Directory revoca immediatamente il suo accesso WiFi. Non è necessario ruotare le chiavi PSK a livello aziendale.
- Visibilità della Rete: fornisce una visibilità granulare su chi si trova esattamente sulla rete e quali dispositivi sta utilizzando, consentendo una pianificazione della capacità e una ricerca delle minacce superiori.
Per ambienti complessi e ad alta densità, come gli stadi sportivi o il settore hospitality, gestire la sicurezza aziendale offrendo al contempo l'accesso agli ospiti è una sfida. Proteggendo le risorse aziendali con 802.1X e sfruttando una solida piattaforma di WiFi analytics per gestire il traffico degli ospiti, i responsabili IT possono offrire una connettività sicura e scalabile al servizio sia dell'azienda che dei suoi clienti. Per approfondimenti sulla gestione di ambienti ad alta densità, consultate la nostra guida Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues.
Definizioni chiave
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Il protocollo fondamentale per la sicurezza WiFi enterprise, che sostituisce le vulnerabili password condivise.
Supplicant
Il dispositivo client o l'applicazione software che richiede l'accesso alla rete.
I team IT devono gestire la configurazione del supplicant tramite MDM per garantire connessioni sicure.
Authenticator
Il dispositivo di rete (Access Point o Switch) che facilita il processo di autenticazione fungendo da proxy tra il Supplicant e l'Authentication Server.
Configurato con l'IP del server RADIUS e un shared secret per inoltrare in modo sicuro il traffico EAP.
RADIUS
Remote Authentication Dial-In User Service; un protocollo di rete che fornisce una gestione centralizzata di Authentication, Authorisation, and Accounting (AAA).
Il server di backend (come Microsoft NPS) che convalida effettivamente le credenziali dell'utente rispetto a una directory.
EAP (Extensible Authentication Protocol)
Un framework di autenticazione utilizzato frequentemente nelle reti wireless e nelle connessioni point-to-point, che supporta molteplici metodi di autenticazione.
La "lingua" parlata tra il Supplicant e il server RADIUS.
EAP-TLS
Un metodo EAP che utilizza Transport Layer Security, richiedendo certificati sia lato server che lato client per la mutua autenticazione.
Il metodo più sicuro disponibile, spesso richiesto per ambienti ad alta sicurezza o classificati.
PEAP
Protected Extensible Authentication Protocol; incapsula EAP all'interno di un tunnel TLS crittografato e autenticato.
Il metodo aziendale più diffuso, che bilancia la sicurezza con la facilità di implementazione richiedendo solo un certificato lato server.
Assegnazione VLAN Dinamica
Il processo in cui un server RADIUS istruisce l'Access Point di collocare un utente autenticato su una specifica VLAN in base alla sua appartenenza a un gruppo di directory.
Fondamentale per segmentare il traffico di rete (ad esempio, separando risorse umane, ingegneria e dispositivi IoT) trasmettendo al contempo un singolo SSID aziendale.
Esempi pratici
Un hotel di lusso con 300 camere deve proteggere la propria rete operativa di back-of-house (tablet del personale, telefoni VoIP, laptop di gestione) mantenendola completamente separata dalla rete ospiti. Attualmente utilizzano una singola PSK per il personale.
- Distribuire Microsoft NPS collegato all'Active Directory esistente dell'hotel.
- Configurare PEAP-MSCHAPv2, utilizzando un certificato pubblico (ad es. DigiCert) sul server NPS per semplificare l'onboarding dei tablet.
- Creare un SSID 802.1X ('Hotel_Ops') sugli AP.
- Utilizzare la piattaforma MDM dell'hotel per inviare il profilo WiFi 'Hotel_Ops' a tutti i tablet e laptop del personale, configurando esplicitamente il profilo per considerare attendibile la root CA di DigiCert e convalidare il nome del server NPS.
- Mantenere l'esistente SSID ospiti aperto, instradandolo attraverso il Captive Portal di Purple per l'accettazione dei termini e l'analisi dei dati, assicurando che le VLAN ospiti non possano instradare il traffico verso le VLAN operative.
Un campus universitario sta migrando a 802.1X e deve supportare un enorme ambiente BYOD per 15.000 studenti su vari sistemi operativi.
- Distribuire un cluster RADIUS robusto (ad es. FreeRADIUS o Cisco ISE) con bilanciamento del carico.
- Implementare PEAP-MSCHAPv2 per un'ampia compatibilità con i dispositivi.
- Distribuire un portale di onboarding (ad es. SecureW2) che configuri automaticamente il supplicant del dispositivo dello studente per utilizzare le impostazioni EAP corrette e considerare attendibile il certificato del server RADIUS dell'università.
- Utilizzare l'assegnazione dinamica delle VLAN tramite attributi RADIUS per collocare gli studenti nelle subnet appropriate in base alla loro posizione nel campus per gestire i domini di broadcast.
Domande di esercitazione
Q1. La tua organizzazione sta implementando l'autenticazione 802.1X tramite PEAP-MSCHAPv2. Durante i test, gli utenti segnalano che viene richiesto loro di "Accettare un certificato" al primo collegamento. Come dovresti affrontare questo problema?
Suggerimento: Considera le implicazioni di sicurezza nel consentire agli utenti di prendere decisioni di attendibilità riguardanti l'infrastruttura di rete.
Visualizza risposta modello
È necessario configurare i profili del supplicant client (tramite MDM o Criteri di gruppo) per considerare esplicitamente attendibile la CA radice che ha emesso il certificato del server RADIUS e per convalidare lo specifico nome del server. Affidarsi agli utenti per l'accettazione manuale dei certificati li abitua a ignorare gli avvisi di sicurezza e lascia la rete vulnerabile agli attacchi di tipo Evil Twin (sottrazione di credenziali).
Q2. Devi mettere in sicurezza una flotta di lettori di codici a barre da magazzino. Supportano WPA2-Enterprise ma non dispongono di un meccanismo per installare certificati client o per l'accesso ad Active Directory. Qual è l'approccio di implementazione più sicuro?
Suggerimento: Valuta i metodi EAP che non richiedono certificati lato client ma forniscono comunque un'autenticazione crittografata.
Visualizza risposta modello
Implementa PEAP-MSCHAPv2. Crea un account di servizio dedicato nella tua directory per i lettori. Configura il server RADIUS con un certificato server per stabilire il tunnel TLS e configura i lettori per l'autenticazione tramite le credenziali dell'account di servizio all'interno del tunnel. Assicurati che la policy RADIUS limiti questo account di servizio a una VLAN di magazzino specifica e isolata.
Q3. Dopo aver configurato gli AP e il server RADIUS, i dispositivi client si autenticano correttamente (verificato nei log RADIUS con un Access-Accept), ma non riescono a ricevere un indirizzo IP e non possono accedere alla rete. Qual è il problema infrastrutturale più probabile?
Suggerimento: L'autenticazione è andata a buon fine, il che significa che la fase 802.1X è completata. Il problema risiede nella successiva fase di provisioning di rete.
Visualizza risposta modello
Il problema più probabile è una configurazione errata delle VLAN sulla rete cablata. Se il server RADIUS utilizza l'assegnazione VLAN dinamica per collocare il client su una VLAN specifica (ad esempio, VLAN 20), la porta dello switch che collega l'Access Point deve essere configurata come porta trunk 802.1Q che consente la VLAN 20. Se la VLAN non è configurata in trunk verso l'AP, le richieste DHCP del client verranno scartate.
Domande frequenti
Qual è la differenza principale tra EAP-TLS e PEAP-MSCHAPv2 per il WiFi 802.1X?
Lo standard EAP-TLS si basa sulla convalida reciproca dei certificati della public key infrastructure (PKI), in cui sia il server RADIUS che l'endpoint client presentano certificati digitali X.509 attendibili, eliminando completamente le password. Il PEAP-MSCHAPv2 utilizza un certificato lato server per stabilire un tunnel TLS crittografato, attraverso il quale vengono trasmesse le hash di nome utente e password legacy, rendendolo vulnerabile al furto di credenziali e agli exploit dovuti a client non configurati correttamente.
Perché la convalida rigorosa del certificato del server è fondamentale per i client supplicant 802.1X?
Senza una convalida rigorosa del certificato del server, i dispositivi client si connetteranno a qualsiasi access point non autorizzato che trasmetta l'SSID aziendale e presenti un certificato arbitrario. Un utente malintenzionato che gestisce un server RADIUS non autorizzato può catturare le richieste di autenticazione MS-CHAPv2 o sottrarre le credenziali aziendali. L'applicazione della Root CA attendibile e del nome di dominio del server previene gli attacchi man-in-the-middle.
Come funziona l'assegnazione dinamica della VLAN durante l'autenticazione 802.1X?
Quando un client si autentica con successo, il server RADIUS include gli attributi RADIUS RFC 2868 e RFC 3580 (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = ID VLAN o nome) nella risposta RADIUS Access-Accept. L'access point o lo switch riceve questi attributi e instrada dinamicamente il traffico del client sulla VLAN assegnata.
Quali porte del firewall devono essere aperte tra gli access point e il server RADIUS?
Gli access point comunicano con i server RADIUS tramite UDP. Le porte standard IANA sono la porta UDP 1812 per RADIUS Authentication e la porta UDP 1813 per RADIUS Accounting. Le implementazioni legacy possono utilizzare le porte UDP 1645 (Authentication) e 1646 (Accounting). Inoltre, il Change of Authorization (CoA) dinamico richiede che la porta UDP 3799 sia raggiungibile dal server RADIUS all'access point.
In che modo Purple semplifica la segmentazione tra 802.1X e WiFi ospiti in reti multi-vendor?
Purple si integra perfettamente con i principali hardware wireless aziendali (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) per separare nettamente il traffico aziendale 802.1X dalle reti dei visitatori. Purple offre Captive Portal aziendali, onboarding automatizzato dei visitatori e analisi di marketing conformi, consentendo al contempo ai team IT di mantenere reti 802.1X isolate e ad alta sicurezza per il personale e gli endpoint gestiti.
Continua a leggere questa serie
Alternative a Portnox: Cloud RADIUS senza il NAC completo
Sarai in grado di decidere se la tua infrastruttura ha bisogno di un NAC completo o solo di un cloud RADIUS per il WiFi, utilizzando un test di tre domande. Potrai quindi confrontare Portnox, Purple, SecureW2 e JumpCloud su applicazione cablata, controlli di postura, certificati, accesso ospiti e costi di gestione triennali, e pianificare un progetto pilota sito per sito.
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.