
Configurazione delle policy RADIUS per un controllo granulare dell'accesso alla rete
Questa guida autorevole fornisce a responsabili IT, architetti di rete e direttori operativi delle strutture un piano tecnico completo per la configurazione delle policy RADIUS per ottenere un controllo granulare dell'accesso alla rete. Copre l'architettura 802.1X, l'assegnazione dinamica delle VLAN, la selezione del metodo EAP e le strategie di implementazione graduale. Scenari reali di implementazione nei settori hospitality e retail dimostrano come queste tecniche offrano conformità, sicurezza e ROI operativo misurabili.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →

Executive Summary
Per le sedi aziendali - dai grandi complessi commerciali agli stadi ad alta densità - la sicurezza di rete e l'esperienza utente sono profondamente intrecciate. La configurazione delle policy RADIUS per un controllo granulare dell'accesso alla rete fornisce il meccanismo per segmentare dinamicamente il traffico, garantendo che le risorse aziendali rimangano isolate dalle reti ospiti e dai dispositivi IoT vulnerabili. Questo non è più un aggiornamento opzionale; si tratta di un requisito fondamentale guidato da mandati di conformità tra cui PCI-DSS e GDPR.
Questa guida fornisce un progetto tecnico approfondito per l'implementazione del controllo degli accessi basato su RADIUS. Esaminiamo l'architettura dell'autenticazione 802.1X, i meccanismi di assegnazione dinamica delle VLAN tramite attributi specifici del fornitore (VSA) e l'integrazione di identity provider tra cui Active Directory, Microsoft Entra ID e l'identity provider OpenRoaming di Purple. Passando dalle chiavi pre-condivise (PSK) di base a un'applicazione delle policy basata sul contesto, i responsabili IT possono mitigare i rischi, semplificare le operazioni e sfruttare piattaforme come Purple per trasformare il WiFi ospiti da un centro di costo a una risorsa strategica. La guida si concentra principalmente su strategie pratiche e indipendenti dai singoli vendor che offrono un ROI misurabile e resilienza operativa.
Approfondimento Tecnico
Architettura dell'Accesso Context-Aware
Alla base della configurazione delle policy RADIUS per un controllo granulare dell'accesso alla rete c'è lo standard IEEE 802.1X. Questo framework facilita il controllo dell'accesso alla rete basato su porte, garantendo che solo i dispositivi autenticati e autorizzati accedano a segmenti di rete specifici. Questa architettura è composta da tre elementi primari: il supplicant (dispositivo client), l'authenticator (access point wireless o switch) e l'authentication server (RADIUS).
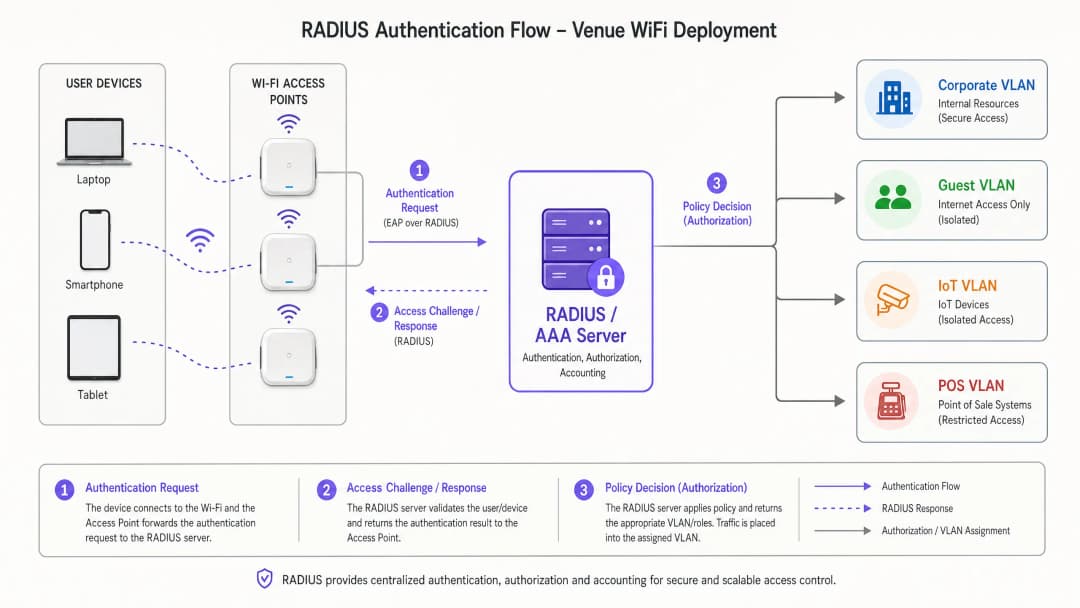
Quando un dispositivo si connette, l'authenticator incapsula i messaggi Extensible Authentication Protocol (EAP) e li inoltra al server RADIUS. Il server RADIUS valuta le credenziali confrontandole con un archivio di identità - come Active Directory, LDAP o un provider di identità basato su cloud. Aspetto fondamentale, le moderne implementazioni RADIUS non restituiscono semplicemente messaggi di Access-Accept o Access-Reject. Esse restituiscono attributi specifici del fornitore (VSA) che determinano il contesto di rete dell'utente: assegnazione della VLAN, applicazione della Access Control List (ACL) e parametri di limitazione della larghezza di banda.
Per le distribuzioni aziendali, comprendere la guida Frequenze WiFi: una guida alle frequenze WiFi nel 2026 è essenziale, poiché le caratteristiche del livello fisico influiscono direttamente sulle prestazioni degli handshake di autenticazione in ambienti ad alta densità.
Assegnazione Dinamica della VLAN e Micro-Segmentazione
L'applicazione più potente delle policy RADIUS è l'assegnazione dinamica della VLAN. Invece di trasmettere più SSID per diversi gruppi di utenti - il che riduce le prestazioni RF a causa del sovraccarico dei beacon - un singolo SSID abilitato per 802.1X può servire tutti gli utenti aziendali. Il server RADIUS determina la VLAN appropriata in base all'appartenenza al gruppo dell'utente e a fattori contestuali.
Ad esempio, quando un membro del team finanziario si autentica, il server RADIUS indica all'access point di instradare il suo traffico sulla VLAN 10. Quando un dispositivo IoT si autentica tramite MAC Authentication Bypass (MAB), viene inserito in una VLAN 40 isolata con ACL rigide. Questo approccio riduce significativamente la superficie di attacco semplificando al contempo l'ambiente RF. Per implementazioni specifiche dei singoli fornitori, consulta Come configurare le policy NAC per lo steering VLAN in Cisco Meraki.

Selezione dei Metodi EAP
La selezione dei metodi EAP ha un impatto significativo sia sul livello di sicurezza sia sulla complessità operativa. La tabella seguente riassume le opzioni principali:
| Metodo EAP | Meccanismo di autenticazione | Caso d'uso consigliato | Livello di sicurezza |
|---|---|---|---|
| EAP-TLS | Basato su certificato reciproco | Dispositivi gestiti aziendali con MDM | Massimo |
| PEAP-MSCHAPv2 | Certificato server + nome utente/password | BYOD, dispositivi del personale | Alto |
| EAP-TTLS | Certificato server + credenziali interne | Ambienti misti | Alto |
| MAB | Indirizzo MAC come credenziale | IoT headless, dispositivi legacy | Basso (utilizzare con ACL rigide) |
Evitare completamente i protocolli legacy come LEAP ed EAP-MD5; sono crittograficamente deboli e non dovrebbero essere presenti in nessuna distribuzione moderna.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione di un'infrastruttura RADIUS robusta richiede un'attenta pianificazione e un'esecuzione graduale. I passaggi seguenti delineano un approccio indipendente dal fornitore per la configurazione delle policy RADIUS per un controllo granulare dell'accesso alla rete.
Passaggio 1: Integrazione della sorgente di identità
La base di qualsiasi policy è una directory di identità pulita e ben strutturata. Sia che si utilizzi Active Directory on-premise o soluzioni cloud-native come Entra ID o Okta, i gruppi di directory devono essere mappati direttamente sui segmenti di rete desiderati.
- Controllare i gruppi esistenti: Assicurarsi che i gruppi di utenti siano logici e reciprocamente esclusivi, ove possibile. Rimuovere gli account legacy e consolidare i gruppi sovrapposti.
- Definire i livelli di accesso: Stabilire livelli chiari - dirigenti, personale, appaltatori, ospiti, IoT - ciascuno con diritti di accesso documentati.
- Integrare Purple come provider di identità: Per le reti aperte al pubblico, Purple funge da provider di identità gratuito per servizi come OpenRoaming nell'ambito di una licenza Connect. Questo colma perfettamente il divario tra l'accesso pubblico Guest WiFi e i framework di autenticazione sicuri, eliminando la necessità di tradizionali Captive Portal per gli utenti di ritorno.
Passaggio 2: Configurazione delle policy e mappatura degli attributi
Configurare il server RADIUS per valutare le richieste in arrivo in base a molteplici fattori contestuali piuttosto che alle sole credenziali.
- Protocolli di autenticazione: Richiedere EAP-TLS per i dispositivi aziendali. Distribuire PEAP-MSCHAPv2 per il BYOD. Applicare queste regole tramite le policy RADIUS, rifiutando le connessioni che tentano metodi più deboli.
- Corrispondenza delle condizioni: Creare policy che valutino l'indirizzo
NAS-IP-Address(l'IP dell'autenticatore), ilCalled-Station-Id(SSID) e l'ora del giorno. Il profilo di accesso di un appaltatore alle ore 02:00 dovrebbe essere fisicamente diverso dal suo profilo alle ore 09:00. - Profili di applicazione: Definire gli attributi RADIUS da restituire. Gli attributi di assegnazione VLAN standard sono:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802eTunnel-Private-Group-Id=[VLAN_ID].
Passaggio 3: Distribuzione graduale e monitoraggio
Non distribuire mai l'applicazione di 802.1X contemporaneamente in tutta l'azienda.
- Modalità di monitoraggio: Distribuire le policy in modalità di monitoraggio o audit in cui gli errori di autenticazione vengono registrati ma l'accesso viene comunque concesso. Questo identifica i supplicant configurati in modo errato e i dispositivi legacy prima che inizi l'applicazione effettiva.
- Applicazione mirata: Consente di abilitare l'applicazione dei criteri per singola sede o reparto, risolvendo i problemi prima di estenderne l'applicazione.
- Integrazione con l'analisi dei dati: Sfrutta piattaforme come il sistema di WiFi Analytics di Purple per monitorare i tassi di successo dell'autenticazione, la durata delle sessioni e il comportamento di roaming. Questi dati sono fondamentali per identificare lacune nella copertura e colli di bottiglia nell'autenticazione.
Best Practice
Quando si configurano i criteri RADIUS per un controllo granulare dell'accesso alla rete, il rispetto degli standard di settore garantisce stabilità e sicurezza a lungo termine.
Autenticazione basata su certificati (EAP-TLS): Distribuisci EAP-TLS ovunque sia possibile. Questo elimina completamente i rischi associati al furto di credenziali e alla fatica da password. Le piattaforme di Mobile Device Management (MDM) possono automatizzare il provisioning dei certificati su vasta scala.
Mitigare la casualità degli indirizzi MAC: I moderni sistemi operativi mobili utilizzano la casualizzazione degli indirizzi MAC per proteggere la privacy degli utenti. Per le distribuzioni di Guest WiFi, assicurati che il Captive Portal e i sistemi di accounting RADIUS gestiscano senza problemi la variazione degli indirizzi MAC - ad esempio, affidandosi a token di sessione generati durante la registrazione iniziale o a profili di dispositivo persistenti.
Ridondanza e failover: Il servizio RADIUS è un componente infrastrutturale critico. Distribuisci i server RADIUS in cluster ad alta affidabilità in sedi geograficamente diverse. Configura gli autenticatori con IP dei server primari e secondari e stabilisci valori di timeout e tentativi aggressivi per ridurre al minimo i ritardi di autenticazione durante gli eventi di failover.
Sfruttare i dati contestuali: Incorpora i dati sulla posizione nelle decisioni relative ai criteri. A un collaboratore esterno potrebbe essere concesso l'accesso alle risorse interne quando è connesso a un AP nel blocco di ingegneria, ma limitato al solo accesso a Internet quando si connette dalla caffetteria. Le tecnologie discusse in BLE Low Energy Spiegato per le Aziende possono integrare questo contesto di localizzazione con dati di posizionamento precisi.
Risoluzione dei Problemi e Mitigazione dei Rischi
La complessità delle distribuzioni 802.1X introduce modalità di guasto specifiche. Una mitigazione proattiva dei rischi è essenziale per mantenere il tempo di attività.
Modalità di Guasto Comuni
| Modalità di Guasto | Causa Principale | Mitigazione |
|---|---|---|
| Errore di autenticazione di massa | Certificato del server RADIUS o della CA radice scaduto | Gestione del ciclo di vita dei certificati con avvisi automatici a 90/60/30 giorni |
| Errore del singolo dispositivo | Configurazione errata del supplicant o CA radice mancante | Profilo wireless inviato tramite MDM con trust store corretto |
| Timeout EAP | Elevata latenza WAN verso il RADIUS centralizzato | Ottimizza il percorso WAN; considera un RADIUS distribuito o un proxy RADIUS |
| Errore del dispositivo IoT | Il dispositivo non supporta lo standard 802.1X | Distribuisci il MAB con isolamento VLAN rigido e ACL |
Per le aziende distribuite, l'architettura discussa in SD WAN vs MPLS: Guida alle Reti Aziendali 2026 è direttamente rilevante per garantire una connettività a bassa latenza per i servizi AAA centralizzati in più sedi.
ROI e impatto aziendale
Investire l'impegno ingegneristico richiesto per configurare le policy RADIUS per un controllo granulare dell'accesso alla rete offre ritorni sostanziali e misurabili su più dimensioni.
Riduzione dei costi operativi: Il consolidamento di più SSID in un'unica rete 802.1X con assegnazione dinamica delle VLAN riduce le interferenze RF, migliora il tempo di trasmissione disponibile e semplifica la gestione continua. I team segnalano una drastica riduzione dei ticket di helpdesk relativi alla connettività WiFi una volta implementata una distribuzione 802.1X stabile.
Miglioramento della conformità: Per settori come il Retail e la Sanità, una segmentazione rigorosa della rete è un requisito normativo, rispettivamente PCI-DSS e HIPAA. Le policy RADIUS forniscono i controlli verificabili e verificabili necessari per superare gli audit di conformità ed evitare pesanti sanzioni finanziarie. Per le organizzazioni del settore pubblico, gli obblighi del GDPR in materia di segregazione dei dati vengono affrontati in modo analogo.
Esperienza utente ottimizzata: L'autenticazione fluida e sicura, in particolare tramite EAP-TLS o OpenRoaming, elimina l'attrito del Captive Portal per gli utenti aziendali di ritorno e gli ospiti VIP. Nelle strutture ricettive del settore Hospitality e nei nodi di Trasporto, questo influisce direttamente sulle metriche di soddisfazione e sulla fidelizzazione.
Definizioni chiave
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di Autenticazione, Autorizzazione e Contabilità (AAA) per gli utenti che si connettono e utilizzano un servizio di rete. Definito nella RFC 2865.
Il motore centrale per il controllo dell'accesso alla rete aziendale, che determina chi accede alla rete, a cosa può accedere e registra l'attività a fini di audit.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC). Fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN, bloccando tutto il traffico fino al completamento dell'autenticazione.
La norma che impone a un dispositivo di dimostrare la propria identità prima di poter inviare qualsiasi traffico dati sulla rete. Il meccanismo di applicazione che rende attuabili le policy RADIUS.
EAP (Extensible Authentication Protocol)
Un framework di autenticazione utilizzato frequentemente nelle reti wireless e nelle connessioni point-to-point. Fornisce un livello di trasporto per i metodi di autenticazione (metodi EAP) come TLS o MSCHAPv2.
La busta che trasporta le credenziali di autenticazione effettive tra il client e il server RADIUS. La scelta del metodo EAP determina il livello di sicurezza dello scambio di autenticazione.
VSA (Vendor-Specific Attribute)
Attributi all'interno di un messaggio RADIUS che consentono ai fornitori di supportare attributi estesi non definiti nelle RFC RADIUS di base. Utilizzati per trasmettere le istruzioni sulle policy di rete dal server RADIUS all'autenticatore.
Il meccanismo con cui RADIUS indica all'hardware di rete di assegnare un utente a una specifica VLAN, applicare un ruolo di firewall o imporre limiti di larghezza di banda. Senza le VSA, RADIUS può solo consentire o negare l'accesso.
Assegnazione VLAN Dinamica
Il processo in cui un server RADIUS indica a un access point o a uno switch di instradare il traffico di un utente su una specifica VLAN in base alla sua identità, all'appartenenza a un gruppo o ad attributi contestuali.
La tecnica chiave per la microsegmentazione della rete. Consente a una singola infrastruttura fisica di supportare in modo sicuro più gruppi di utenti distinti senza trasmettere più SSID.
Supplicant
Il client software su un dispositivo dell'utente finale (laptop, smartphone, dispositivo IoT) che avvia e negozia lo scambio di autenticazione 802.1X con l'autenticatore di rete.
Integrato nei moderni sistemi operativi (Windows, macOS, iOS, Android). I supplicant configurati in modo errato - in particolare le impostazioni errate di attendibilità dei certificati - sono la causa più comune dei problemi di connettività 802.1X.
Autenticatore
Il dispositivo di rete (access point wireless o switch Ethernet) che funge da punto di applicazione in un'implementazione 802.1X. Invia i messaggi EAP tra il supplicant e il server RADIUS e applica la decisione della policy.
Il guardiano. L'autenticatore blocca tutto il traffico da una porta o associazione wireless finché il server RADIUS non restituisce un messaggio di Access-Accept, momento in cui applica le VSA restituite.
MAB (MAC Authentication Bypass)
Un metodo di autenticazione di ripiego in cui l'indirizzo MAC del dispositivo di rete viene inviato come credenziale al server RADIUS. Utilizzato per i dispositivi che non supportano i supplicant 802.1X.
Uno strumento operativo necessario per i dispositivi legacy e IoT senza interfaccia utente, ma intrinsecamente meno sicuro dell'autenticazione crittografica. Dovrebbe sempre essere abbinato a un rigido isolamento delle VLAN e ad ACL.
EAP-TLS (EAP Transport Layer Security)
Un metodo EAP basato su certificati che fornisce un'autenticazione reciproca tra il client e il server RADIUS utilizzando certificati X.509. Considerato il metodo EAP più sicuro disponibile.
Il metodo di autenticazione consigliato per i dispositivi gestiti dall'azienda. Elimina completamente i rischi di credenziali basate su password. Richiede un'infrastruttura PKI e un MDM per il provisioning dei certificati.
Esempi pratici
Un grande centro congressi deve fornire un accesso WiFi sicuro e segmentato per lo staff dell'evento, gli espositori e i visitatori generici. Attualmente trasmettono tre SSID separati, il che causa una significativa interferenza co-canale e scarse prestazioni nei padiglioni espositivi ad alta densità.
La struttura passa a un unico SSID abilitato per 802.1X denominato "Conference_Secure". Implementano un server RADIUS integrato con il loro database di gestione degli eventi.
- Lo staff dell'evento si autentica utilizzando le proprie credenziali aziendali tramite PEAP-MSCHAPv2. La policy RADIUS corrisponde al loro gruppo Active Directory e restituisce Tunnel-Private-Group-Id=10 (Staff VLAN), garantendo l'accesso ai sistemi di gestione AV interni.
- Agli espositori vengono fornite credenziali univoche a tempo limitato collegate alla prenotazione dello stand. Al momento dell'autenticazione, il server RADIUS restituisce Tunnel-Private-Group-Id=20 (Exhibitor VLAN), che dispone di ACL che consentono l'accesso a specifici server di presentazione e all'uscita internet.
- I visitatori generici utilizzano un SSID aperto separato con un Captive Portal integrato con Purple per la raccolta dei dati di marketing, la gestione del consenso e l'accesso di base a Internet.
Il risultato è una riduzione del 40% del sovraccarico dei frame di gestione, un throughput decisamente migliore nei padiglioni espositivi e un tracciamento di controllo chiaro ai fini della conformità.
Una catena di negozi al dettaglio deve proteggere migliaia di terminali POS (Point of Sale) wireless in 500 sedi. Attualmente utilizzano WPA2-PSK e il team IT è preoccupato per il rischio operativo legato alla rotazione della chiave pre-condivisa in 500 siti, nonché per i risultati dei controlli PCI DSS.
Il team IT distribuisce un'infrastruttura RADIUS centralizzata e configura i terminali POS per l'autenticazione EAP-TLS.
- Una soluzione MDM invia un certificato client univoco a ciascun terminale POS durante la configurazione.
- Gli access point wireless di ciascun negozio sono configurati per inoltrare le richieste di autenticazione ai server RADIUS centrali tramite la struttura SD-WAN.
- La policy RADIUS verifica il certificato client rispetto alla PKI interna e restituisce gli attributi per inserire il dispositivo nella VLAN POS isolata (VLAN 50), soddisfacendo i requisiti di segmentazione della rete PCI DSS.
- Viene mantenuta una lista di revoca dei certificati (CRL), che consente all'IT di mettere istantaneamente in quarantena un terminale smarrito o rubato revocando il suo certificato - senza influire su nessun altro dispositivo.
Domande di esercitazione
Q1. Un ospedale deve implementare nuove pompe per infusione wireless in tre reparti. Questi dispositivi non supportano i supplicant 802.1X. Il CISO richiede che tali dispositivi siano completamente isolati dalla rete aziendale e possano comunicare solo con lo specifico server di gestione clinica all'indirizzo 10.5.1.20. Come si dovrebbe configurare la policy di controllo degli accessi alla rete?
Suggerimento: Considera come possono essere identificati i dispositivi privi di funzionalità 802.1X e il principio del privilegio minimo quando definisci l'ACL.
Visualizza risposta modello
Implementare il MAC Authentication Bypass (MAB). Registrare gli indirizzi MAC di tutte le pompe per infusione nel database RADIUS durante il processo di provisioning. Creare una policy RADIUS specifica che corrisponda a questi indirizzi MAC e restituisca VSA che li assegnino a una VLAN IoT isolata (ad esempio, VLAN 60). Applicare ACL rigide a questa VLAN che consentano il traffico in uscita solo verso l'indirizzo 10.5.1.20 sulle porte di gestione clinica richieste, bloccando tutto il resto del traffico inter-VLAN e internet. Inoltre, configurare il DHCP snooping e la dynamic ARP inspection sulla VLAN IoT per prevenire attacchi di spoofing.
Q2. A seguito di una recente acquisizione, un'azienda dispone ora di due domini Active Directory distinti: corp.acme.com e corp.legacy.com. Si desidera che tutti i dipendenti di entrambe le entità utilizzino lo stesso SSID "ACME_Corporate" senza migrare il dominio legacy. In che modo RADIUS può facilitare questo scenario?
Suggerimento: Pensate a come RADIUS gestisce l'instradamento dell'autenticazione in base al realm di identità e a come i server di policy possono fungere da proxy per le richieste verso diverse directory di backend.
Visualizza risposta modello
Configurare l'infrastruttura RADIUS (utilizzando un server di policy come Cisco ISE, Aruba ClearPass o un proxy RADIUS) per valutare il suffisso del realm fornito nell'identità EAP dell'utente - ad esempio, user@corp.acme.com rispetto a user@corp.legacy.com. Creare policy di instradamento che inoltrino le richieste di autenticazione al dominio Active Directory di backend appropriato in base al realm. Definire profili di applicazione standardizzati che restituiscano VSA VLAN coerenti indipendentemente dal dominio di backend, garantendo che gli utenti di entrambe le entità ricevano la corretta collocazione di rete. Questo approccio evita una migrazione di directory complessa e invasiva, mantenendo al contempo un'esperienza utente unificata.
Q3. State progettando il WiFi per uno stadio da 60.000 posti. Il progetto attuale del cliente prevede 8 SSID separati per le diverse funzioni del personale: Biglietteria, Sicurezza, Concessioni, Area Medica, Media, Operazioni, VIP e Manutenzione. Qual è la vostra raccomandazione e perché?
Suggerimento: Considerate l'impatto del sovraccarico dei frame di gestione sulle prestazioni wireless in un ambiente RF ad alta densità.
Visualizza risposta modello
Si sconsiglia vivamente di trasmettere 8 SSID. In un ambiente ad alta densità, ogni SSID genera frame di beacon su ogni access point a intervalli regolari, consumando una quantità significativa di tempo di trasmissione e riducendo la capacità disponibile per il traffico dati effettivo. La raccomandazione è quella di consolidare tutte le funzioni del personale su un unico SSID abilitato per 802.1X. Utilizzare l'assegnazione dinamica delle VLAN tramite RADIUS per segmentare il traffico sul backend - quando un dispositivo della biglietteria si autentica, RADIUS lo inserisce nella VLAN Biglietteria; quando si autentica un dispositivo medico, questo passa alla VLAN Medica con le ACL appropriate. Ciò fornisce la separazione logica richiesta, ottimizzando al contempo l'ambiente RF fisico. Un SSID aperto separato con un Captive Portal può gestire l'accesso del pubblico generico.
Continua a leggere questa serie
PPSK WPA3: confronto tra funzionalità e modelli di implementazione
Questa guida tecnica di riferimento confronta PPSK e WPA3-SAE, spiegando le loro differenze architetturali e i modelli di implementazione per ambienti multi-tenant. Fornisce indicazioni pratiche per IT manager e sviluppatori immobiliari su come ottenere reti WiFi sicure e isolate utilizzando le soluzioni basate sull'identità di Purple.
Gestione della larghezza di banda per il WiFi del personale: Shaping, QoS e riduzione del traffico
Questa guida illustra in dettaglio i metodi pratici per gestire la larghezza di banda per il WiFi del personale in ambienti aziendali. Copre la configurazione del traffic shaping, l'implementazione del QoS e come la distribuzione di Purple Shield riduca il carico di rete senza richiedere aggiornamenti dell'infrastruttura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
This authoritative technical reference guide explains how IT teams can eliminate WiFi performance degradation caused by SSID beacon overhead by collapsing multiple purpose-built networks into a single SSID using per-device PSK (xPSK). It covers the vendor landscape across Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, and Ubiquiti UniFi PPSK, with practical implementation guidance on dynamic VLAN assignment, IoT onboarding, and PCI DSS compliance. Venue operators in hospitality, retail, stadiums, and public-sector organisations will find actionable architecture guidance and real-world worked examples.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.