Vai al contenuto principale

PPSK WiFi: confronto tra funzionalità e modelli di implementazione

Guida tecnica alle architetture Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): instradamento dinamico VLAN, isolamento mDNS, onboarding IoT e recupero dell'airtime in contesti MDU e alloggi per studenti.

Di Iain JewittPubblicato Aggiornato
📖 11 minuti di lettura1,490 parole2 esempi pratici3 domande di esercitazione6 definizioni chiave

Video overview

Ascolta questa guida

Visualizza trascrizione del podcast
Benvenuti al Technical Briefing di Purple. Oggi parleremo di PPSK WiFi - Private Pre-Shared Key - cos'è, come si confronta con le alternative e dove ha effettivamente senso implementarlo. [medium pause] Iniziamo con il problema che risolve. In una rete WPA2 Personal tradizionale, ogni dispositivo sulla rete condivide la stessa password. Questo va bene per una casa. È un rischio per uno sviluppo Build to Rent da 200 unità, un blocco di alloggi per studenti o un hotel con 300 camere. Quando un residente si trasferisce, o si cambia la password per tutti - bloccando la smart TV, il termostato e la console di ogni altro residente - o si lascia l'accesso al vecchio residente. Nessuna delle due opzioni è accettabile. [short pause] PPSK risolve questo problema fornendo a ciascun residente, a ciascun appartamento o a ciascun gruppo di dispositivi la propria chiave WiFi unica. Tutti si connettono allo stesso SSID - lo stesso nome di rete - ma ogni chiave è mappata su una VLAN separata. L'appartamento 12 si trova sulla VLAN 10. L'appartamento 13 è sulla VLAN 20. I dispositivi IoT sono sulla VLAN 99. L'access point gestisce automaticamente la mappatura dalla chiave alla VLAN. Nessun server RADIUS richiesto. Nessuna infrastruttura di certificati. Nessun supplicant 802.1X sul dispositivo. [medium pause] Ora parliamo della terminologia, perché varia a seconda del vendor e questo causa una reale confusione sul mercato. Aruba lo chiama PPSK - Private Pre-Shared Key. Cisco Meraki lo chiama iPSK - Identity PSK, o Personal Private Network. Juniper Mist utilizza ePSK. Extreme Networks, che ha originariamente sviluppato il concetto con il marchio Aerohive, lo chiama Private PSK. Ubiquiti UniFi lo chiama semplicemente PPSK. Anche Cambium utilizza ePSK. Il meccanismo di base è identico per tutti: un solo SSID, più chiavi uniche, ciascuna chiave legata a una VLAN o a un gruppo di policy. [short pause] Tecnicamente, ecco cosa succede a livello di associazione. Quando un dispositivo si connette, presenta la sua chiave pre-condivisa durante l'handshake a quattro vie WPA2. L'access point - o il controller cloud che lo gestisce - cerca quella chiave nell'archivio PPSK, identifica a quale VLAN è mappata e tagga il traffico del dispositivo di conseguenza da quel momento in poi. Il dispositivo vede una normale connessione WiFi. Non ha idea di essere stato inserito in un segmento isolato. Il suo Chromecast funziona. Il suo smart speaker si accoppia. La sua console ottiene il tipo di NAT corretto. Tutto si comporta come una rete domestica - perché dal punto di vista del dispositivo, lo è. [medium pause] Questa è la distinzione fondamentale rispetto a 802.1X, che è lo standard aziendale per le reti del personale e gli ambienti corporate. 802.1X richiede un server RADIUS, un identity provider - Microsoft Entra ID, Okta o Google Workspace - e un supplicant su ogni dispositivo. Quel supplicant è il componente software che gestisce lo scambio di autenticazione EAP. Ogni laptop gestito, ogni telefono aziendale ne ha uno. Il frigorifero intelligente del tuo residente no. Il controller HVAC del tuo edificio no. I tuoi sensori IoT no. PPSK funziona con tutti loro perché opera a livello WPA Personal, non a livello WPA Enterprise. [short pause] Detto questo, la tecnologia PPSK non sostituisce lo standard 802.1X negli ambienti aziendali. È uno strumento diverso per un problema diverso. Se gestisci una rete per il personale in cui conta la responsabilità individuale - dove devi sapere che una persona specifica ha effettuato l'autenticazione in un momento preciso e devi revocare il suo accesso nel momento in cui lascia l'azienda - lo standard 802.1X è la risposta corretta. Se invece gestisci una rete residenziale dove hai bisogno di isolamento per singola abitazione, supporto IoT e semplicità operativa su scala, la tecnologia PPSK è la risposta corretta. [medium pause] Esaminiamo i modelli di implementazione. Oggi in produzione esistono tre pattern principali. [short pause] Il primo è il modello cloud-controller, il più comune per le nuove installazioni. I tuoi access point - che si tratti di Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme o Fortinet - si connettono a una piattaforma di gestione in cloud. L'archivio delle chiavi PPSK risiede nel controller cloud. Quando registri un nuovo residente, crei una chiave nel portale, la assegni a una VLAN e il controller invia la policy a ogni access point dell'edificio. Il residente riceve la sua chiave - via email, SMS o tramite un codice QR in un pacchetto di benvenuto - e si connette. Quando si trasferisce, elimini la chiave. I suoi dispositivi smettono di connettersi. Nessun altro viene influenzato. [short pause] Il secondo modello è il PPSK con un backend RADIUS locale. Alcune implementazioni aziendali utilizzano un server RADIUS per memorizzare e convalidare le credenziali PPSK, il che offre logging centralizzato, audit trail e integrazione con la tua piattaforma di gestione delle identità. Ciò comporta un sovraccarico infrastrutturale, ma offre la tracciabilità dello standard 802.1X insieme alla compatibilità dei dispositivi del PPSK. È il modello giusto per ambienti misti - ad esempio, uno spazio di coworking in cui sono presenti sia dispositivi aziendali gestiti che apparecchiature IoT di proprietà dei membri. [short pause] Il terzo modello è ibrido: PPSK per residenti e IoT, e lo standard 802.1X per il personale e i sistemi di gestione. Questa è l'architettura che Purple consiglia per le installazioni Build to Rent e per le unità abitative plurifamiliari. I residenti utilizzano il PPSK. I sistemi di gestione dell'edificio, la videosorveglianza e il controllo degli accessi ottengono la propria VLAN IoT con PPSK. I dispositivi del team di gestione immobiliare utilizzano lo standard 802.1X configurato con Microsoft Entra ID o Okta. Tre modelli di autenticazione distinti, tre VLAN distinte, un'unica infrastruttura fisica. Ora passiamo all'implementazione. Se stai implementando il PPSK per uno sviluppo Build to Rent o per una proprietà con unità abitative plurifamiliari, ecco la sequenza da seguire. [short pause] Inizia con la progettazione logica prima di toccare l'hardware. Definisci il numero di residenti, le categorie di dispositivi IoT e gli eventuali sistemi del personale o di gestione. Assegna le VLAN. Un'implementazione BTR tipica si presenta così: dalla VLAN 10 fino a qualunque numero richiesto dal conteggio delle tue unità abitative per i residenti, con una VLAN per appartamento o una VLAN per piano a seconda della densità. VLAN 99 per l'IoT. VLAN 100 per la gestione dell'edificio. VLAN 200 per la rete WiFi ospiti nelle aree comuni. [short pause] Poi documenta il tuo schema di indirizzamento IP. In un edificio di 200 unità, si parla di un numero compreso tra 3.000 e 5.000 dispositivi connessi alla rete in qualsiasi momento. Questa è la cifra da 15 a 25 dispositivi per nucleo familiare ricavata dalle ricerche della British Property Federation. I tuoi scope DHCP devono essere in grado di supportare questo carico. Utilizza l'indirizzamento privato RFC 1918 con dimensioni di sottorete sufficienti per ciascuna VLAN. Una barra 24 ti offre 254 indirizzi utilizzabili. Una barra 23 te ne offre 510. Dimensiona di conseguenza. [medium pause] Sulla scelta dell'hardware: PPSK è supportato su tutte le principali piattaforme di access point aziendali. Cisco Meraki lo chiama iPSK e lo gestisce tramite la dashboard Meraki con policy di chiave per SSID. HPE Aruba lo implementa nativamente in ArubaOS e Aruba Central. Ruckus lo supporta tramite SmartZone e la piattaforma Ruckus Cloud. Juniper Mist utilizza ePSK con gestione RF guidata dall'IA. Ubiquiti UniFi supporta PPSK dal 2023, anche se si noti che attualmente è solo WPA2 e non funzionerà sulla banda a 6 gigahertz. Cambium ed Extreme lo supportano entrambi attraverso le rispettive piattaforme cloud. [short pause] Un vincolo critico da segnalare: l'implementazione PPSK di UniFi è solo WPA2. Se stai specificando access point WiFi 6E e desideri utilizzare la banda a 6 gigahertz per i client PPSK, avrai bisogno di una piattaforma che supporti WPA3-SAE con PPSK, oppure dovrai limitare i client PPSK alle bande a 2.4 e 5 gigahertz. Aruba, Ruckus e Meraki supportano tutti PPSK su configurazioni WPA3. [medium pause] Ora parliamo delle insidie. Questi sono i tipi di malfunzionamento che vedo ripetutamente nelle installazioni in produzione. [short pause] Il primo è la proliferazione di SSID. Ogni SSID trasmesso consuma tempo di trasmissione via etere per i frame beacon. In un edificio residenziale ad alta densità, se trasmetti sei o otto SSID per access point, stai degradando le prestazioni per tutti. Mantieni un massimo di quattro SSID per radio. Utilizza PPSK per servire più segmenti di residenti da un singolo SSID invece di creare un SSID separato per appartamento o per piano. [short pause] La seconda insidia è l'insufficiente configurazione della porta trunk. Progetti uno schema VLAN pulito, distribuisci gli access point e poi il traffico si interrompe silenziosamente perché qualcuno ha dimenticato di consentire le VLAN pertinenti su un collegamento trunk tra lo switch di distribuzione e il livello di accesso. Convalida ogni porta trunk durante la messa in servizio. Documentalo. Testalo con un dispositivo su ciascuna VLAN prima che i residenti si trasferiscano. [short pause] La terza insidia è la distribuzione delle chiavi. Generare le chiavi è facile. Consegnarle ai residenti in modo sicuro e gestibile dal punto di vista operativo è più difficile. Un codice QR nel pacchetto di benvenuto funziona bene per il giorno del trasloco. Un portale per i residenti in cui possono recuperare la propria chiave e aggiungere nuovi dispositivi è migliore per le operazioni quotidiane. Costruisci il flusso di lavoro di distribuzione delle chiavi prima di distribuire, non dopo. [short pause] La quarta insidia, specifica per l'IoT, consiste nel posizionare i dispositivi smart home sul segmento PPSK del residente senza considerarne attentamente le implicazioni. Un dispositivo IoT compromesso sulla VLAN di un residente può potenzialmente attaccare altri dispositivi sulla stessa VLAN. Per le categorie IoT ad alto rischio, considera una VLAN IoT separata con filtraggio in uscita, anche se ciò significa che i residenti dovranno configurare le loro app smart home per utilizzare una rete diversa. [medium pause] Esaminiamo due scenari del mondo reale. [short pause] Scenario uno: uno sviluppo Build to Rent di 180 unità in un centro città. L'operatore desiderava che il WiFi fosse incluso nell'affitto come servizio accessorio, con attivazione il giorno del trasloco e supporto completo per la smart home. Hanno distribuito access point HPE Aruba gestiti tramite Aruba Central. Ogni appartamento riceve una chiave PPSK univoca generata al momento della firma del contratto di locazione. La chiave viene inviata via e-mail al residente con un codice QR. Lo scansionano, tutti i loro dispositivi si connettono e il loro Chromecast, smart speaker e console funzionano immediatamente. Quando un residente si trasferisce, il gestore della proprietà elimina la chiave nel portale. Il nuovo residente riceve una nuova chiave al momento del trasloco. Zero problemi di rotazione delle password. L'operatore segnala una riduzione del 30% dei ticket di assistenza relativi al WiFi rispetto alla precedente implementazione con password condivisa. [short pause] Scenario due: uno studentato appositamente costruito da 400 posti letto. La sfida qui è la settimana di trasloco della coorte, con centinaia di studenti che arrivano contemporaneamente, cercando di connettere decine di dispositivi tutti insieme. L'operatore ha utilizzato access point Ruckus con SmartZone, distribuendo PPSK con una chiave per camera. Le chiavi sono state pre-generate e incluse nel pacchetto di benvenuto inviato prima dell'arrivo. Gli studenti hanno scansionato il codice QR all'arrivo e si sono connessi in pochi secondi. La rete ha gestito il picco del trasloco senza degrado perché il traffico di ciascuno studente era isolato nel proprio segmento VLAN. [medium pause] Ora passiamo a una sessione rapida di domande e risposte sui quesiti che sorgono più spesso. [short pause] Quante chiavi PPSK può gestire un singolo access point? La maggior parte delle piattaforme enterprise supporta migliaia di chiavi per SSID. Cisco Meraki supporta fino a 5.000 voci iPSK per rete. Aruba supporta una scala simile. Ubiquiti UniFi supporta fino a 1.000 voci PPSK per rete. Per un edificio di 200 unità, sei ampiamente entro i limiti su qualsiasi piattaforma. [short pause] Il PPSK funziona con WPA3? Sì, sulla maggior parte delle piattaforme enterprise. WPA3-SAE offre una protezione più forte contro gli attacchi a dizionario offline rispetto a WPA2-PSK, quindi distribuire PPSK su WPA3 dove i tuoi dispositivi client lo supportano è l'approccio corretto. L'eccezione è UniFi, che attualmente è solo WPA2 per PPSK. [short pause] Posso integrare il PPSK con il mio sistema di gestione immobiliare? Sì, tramite l'API del fornitore. Aruba Central, Meraki, Ruckus e Mist espongono tutte API REST per la gestione delle chiavi PPSK. Puoi automatizzare la creazione e la revoca delle chiavi come parte del tuo flusso di lavoro di gestione dei contratti di locazione. [short pause] Qual è la differenza in termini di sicurezza tra PPSK e 802.1X? La differenza fondamentale è che il PPSK è un modello a segreto condiviso. La chiave è una stringa di caratteri che può essere condivisa o intercettata. L'802.1X con EAP-TLS utilizza certificati digitali, che non possono essere condivisi allo stesso modo e forniscono un'autenticazione reciproca. Per gli ambienti residenziali in cui il modello di minaccia è principalmente l'isolamento tra i residenti, il PPSK fornisce una sicurezza adeguata. Per le reti del personale aziendale, l'802.1X è la scelta corretta. [medium pause] Per riassumere: il PPSK WiFi è il modello di autenticazione ideale per implementazioni residenziali multi-tenant, ambienti ad alta densità di IoT e qualsiasi scenario in cui sia necessario l'isolamento per singolo utente o nucleo familiare senza il sovraccarico infrastrutturale dell'802.1X. Funziona su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Si integra con i sistemi di gestione immobiliare tramite API. E risolve i tre problemi operativi principali che le reti con password condivise non possono risolvere: traslochi senza interrompere il servizio per gli altri, supporto per i dispositivi smart home e responsabilità per singolo residente. [short pause] Il quadro decisionale è semplice. Se i vostri dispositivi supportano l'802.1X e disponete di un'infrastruttura RADIUS, utilizzate l'802.1X per il personale e i dispositivi gestiti. Se gestite una proprietà residenziale multi-tenant, utilizzate il PPSK. Se avete dispositivi IoT che non supportano l'802.1X, utilizzate il PPSK con una VLAN IoT dedicata. Se avete bisogno di WiFi per gli ospiti nelle aree comuni, utilizzate una PSK standard o una rete aperta con un Captive Portal integrato. [short pause] Per i prossimi passi: esaminate lo schema dell'architettura nella guida, che mostra l'intero stack di implementazione PPSK, dall'uplink dell'ISP al dispositivo del residente. Utilizzate il diagramma di flusso decisionale per mappare il vostro ambiente specifico sul modello di autenticazione corretto. E se state pianificando un'installazione BTR o MDU e volete capire come la piattaforma Multi-Tenant WiFi di Purple si integra con l'hardware esistente per fornire la gestione delle chiavi, il portale per i residenti e il livello di analytics, il link è presente nella guida. [medium pause] Per oggi è tutto. Grazie per l'ascolto. Vorrei approfondire il modello di sicurezza, perché è qui che noto la maggiore confusione sul mercato. [short pause] Il PPSK opera a livello WPA Personal. Ogni chiave è un segreto pre-condiviso. La garanzia di sicurezza fornita dal PPSK è l'isolamento tra i residenti - il dispositivo A con la chiave A non può comunicare con il dispositivo B con la chiave B, anche quando sono associati allo stesso access point fisico. Tale isolamento viene applicato a livello VLAN, non a livello di crittografia. La crittografia tra ciascun dispositivo e l'access point utilizza la stessa suite di cifratura WPA2 o WPA3, indipendentemente dalla chiave PPSK utilizzata dal dispositivo per l'autenticazione. [short pause] Ciò che la tecnologia PPSK non fornisce è l'autenticazione reciproca offerta da 802.1X. In un'installazione 802.1X con EAP-TLS, il client si autentica sulla rete e la rete si autentica sul client. Entrambe le parti presentano dei certificati. Questo previene gli attacchi da access point non autorizzati. Con PPSK, il client non ha modo di verificare se è connesso alla rete legittima o a un AP non autorizzato che trasmette lo stesso SSID. Per un edificio residenziale in cui il modello di minaccia riguarda principalmente l'isolamento dei residenti gli uni dagli altri, questo è un compromesso accettabile. Per un ambiente aziendale che gestisce dati sensibili, non lo è. [medium pause] Parliamo ora del percorso di aggiornamento a WPA3. WPA3-SAE, che sta per Simultaneous Authentication of Equals, sostituisce l'handshake a quattro vie di WPA2 con un protocollo di scambio di chiavi più sicuro chiamato Dragonfly. Il miglioramento fondamentale per le installazioni PPSK è la forward secrecy: anche se un utente malintenzionato intercetta il traffico WiFi e successivamente ottiene la chiave precondivisa, non può decrittografare il traffico acquisito. WPA2-PSK non fornisce la forward secrecy. WPA3-SAE sì. Se stai installando nuovo hardware oggi, specifica il supporto a WPA3-SAE e abilitalo per il tuo SSID PPSK. I client che non supportano WPA3 torneranno a WPA2 in modalità di transizione, quindi non è necessario forzare un passaggio drastico. [short pause] L'aspetto legato al GDPR merita di essere affrontato direttamente. In un'installazione residenziale multi-tenant, stai elaborando dati personali - nello specifico, l'associazione tra una chiave WiFi e un residente registrato. Tale associazione costituisce un dato personale ai sensi del UK GDPR e del GDPR dell'UE. Hai bisogno di una base giuridica per elaborarlo. In un contesto BTR, la base giuridica è tipicamente l'esecuzione di un contratto - il contratto di locazione - o il legittimo interesse. Hai bisogno di un'informativa sulla privacy che copra il trattamento dei dati WiFi. Hai bisogno di una policy di conservazione dei dati per i log di connessione. E devi essere in grado di rispondere alle richieste di accesso degli interessati, il che significa che la tua piattaforma di gestione PPSK deve essere in grado di esportare tutti i dati associati alla chiave di un residente specifico. [short pause] La piattaforma Multi-Tenant WiFi di Purple è progettata tenendo conto di questo. I dati sono archiviati in un'infrastruttura certificata ISO 27001. Siamo conformi al GDPR e al CCPA. La residenza dei dati è selezionabile - Regno Unito, UE o Stati Uniti - in modo da poter soddisfare i tuoi obblighi normativi indipendentemente da dove si trovino i tuoi immobili. E la nostra piattaforma fornisce il registro di controllo e le funzionalità di esportazione dei dati necessari per la conformità. Lasciatemi affrontare la questione del ROI, perché questo argomento emerge in ogni trattativa di acquisto BTR. [short pause] La ricerca della British Property Federation mostra costantemente come la qualità del WiFi sia uno dei primi cinque fattori di comfort nelle decisioni di locazione nel settore Build to Rent. Gli operatori che includono il WiFi gestito come servizio accessorio registrano premi di affitto da quindici a trenta sterline per unità al mese rispetto a proprietà equivalenti senza connettività inclusa. Su un edificio di 200 unità, si tratta di un reddito da locazione aggiuntivo compreso tra trentaseimila e settantaduemila sterline all'anno. Rispetto a un tipico costo di implementazione PPSK - hardware ammortizzato in cinque anni più una licenza software overlay - il periodo di ammortamento è in genere inferiore a 18 mesi. [short pause] I risparmi operativi sono altrettanto significativi. Una rete con password condivisa in un edificio di 200 unità genera un volume prevedibile di ticket di assistenza: residenti che non riescono a connettere il proprio Chromecast, residenti il cui smart speaker non si accoppia, residenti la cui console mostra un tipo NAT restrittivo. La risoluzione di questi ticket costa tempo e denaro. Una rete PPSK correttamente implementata elimina la maggior parte di essi. Un operatore con cui lavoriamo ha riferito una riduzione del 30% dei contatti di supporto relativi al WiFi nei primi sei mesi successivi alla migrazione da una password condivisa a un'implementazione PPSK. [short pause] I periodi di inattività degli appartamenti sfitti sono l'altra leva. Un edificio in cui il WiFi è attivo e funzionante il giorno del trasloco riduce gli attriti per i nuovi residenti. Un edificio in cui un nuovo residente deve attendere l'appuntamento con un tecnico della banda larga - in genere da sette a quattordici giorni nel Regno Unito - crea un'impressione iniziale negativa che influisce sulla fidelizzazione. Il PPSK con attivazione il giorno del trasloco elimina completamente questo attrito. [medium pause] Un'altra area da coprire: l'applicazione per coworking e uso misto. Il PPSK non è solo per il settore residenziale. È anche il modello giusto per gli spazi di coworking in cui si desidera l'isolamento per membro o per azienda senza il sovraccarico di 802.1X. Un operatore di coworking con 200 membri può fornire a ciascun membro la propria chiave PPSK, mapparla su una VLAN dedicata e garantire che i dispositivi del membro A siano invisibili al membro B. Quando un abbonamento scade, la chiave viene revocata. Quando un nuovo membro si iscrive, viene generata una nuova chiave. L'esperienza del membro è identica a quella di una rete domestica. [short pause] Per il coworking, il modello ibrido funziona particolarmente bene. I membri ottengono il PPSK. I visitatori dei membri - ad esempio i clienti che partecipano alle riunioni - ottengono un SSID WiFi per gli ospiti separato con un captive portal. Il personale dell'edificio ottiene l'802.1X rispetto all'identity provider dell'operatore. Tre modelli di autenticazione, un'unica infrastruttura fisica, una netta separazione tra tutti e tre i gruppi di utenti. [medium pause] Questo copre l'intero quadro. PPSK WiFi è una tecnologia matura e ben supportata che risolve un problema specifico e importante: l'isolamento per utente o per nucleo familiare in ambienti multi-tenant, senza il sovraccarico infrastrutturale di 802.1X. È indipendente dall'hardware, basata su API e distribuibile oggi stesso sugli access point già in vostro possesso. I criteri di decisione sono chiari. I modelli di distribuzione sono collaudati. E il caso aziendale, in particolare nel settore Build to Rent e negli alloggi per studenti appositamente realizzati, è ampiamente dimostrato.

Parte della nostra serie principale: Enterprise WiFi Security Guide

PPSK WiFi: confronto tra funzionalità e modelli di implementazione

Sintesi Esecutiva

L'architettura di rete per gli edifici multi-tenant richiede un equilibrio specifico tra isolamento, scalabilità e compatibilità dei dispositivi. Le reti WPA2-Personal tradizionali falliscono su larga scala perché le password condivise compromettono la privacy dei residenti e bloccano tutti i dispositivi quando vengono modificate. Al contrario, lo standard 802.1X offre un'eccellente sicurezza ma fallisce negli ambienti residenziali perché i dispositivi IoT, gli smart speaker e le console di gioco sono privi dei supplicant necessari per l'autenticazione RADIUS.

Il PPSK WiFi risolve questo problema strutturale. Assegnando una chiave pre-condivisa univoca a ciascun residente e mappando tale chiave su una VLAN isolata, gli operatori possono offrire un'esperienza WiFi sicura e di tipo domestico su hardware enterprise condiviso. Questa guida descrive in dettaglio l'architettura, i modelli di implementazione e l'impatto aziendale della distribuzione di PPSK su Cisco Meraki, HPE Aruba, Ruckus e altri fornitori leader, rivolgendosi in modo specifico agli ambienti Build to Rent (BTR), agli alloggi per studenti e alle unità multifamiliari (MDU).

Analisi Tecnica Approfondita

L'Architettura di PPSK

La Private Pre-Shared Key (PPSK) opera a livello WPA-Personal. L'innovazione fondamentale consiste nello scollegare l'SSID da una singola password. Invece di una sola password per l'intera rete, l'access point o il controller cloud gestisce un database di migliaia di chiavi uniche.

Quando un dispositivo si connette, presenta la propria chiave durante il handshake a quattro vie standard WPA2 o WPA3. La rete convalida la chiave e verifica la policy associata. Fondamentalmente, questa policy include l'assegnazione di una VLAN. L'access point tagga quindi tutto il traffico proveniente da quel dispositivo con l'ID VLAN assegnato prima di passarlo allo switch di distribuzione.

Questo crea una "bolla WiFi" per ciascun residente. Il Dispositivo A e il Dispositivo B, utilizzando la stessa chiave, vengono inseriti nella VLAN 10 e possono rilevarsi a vicenda tramite mDNS. Il Dispositivo C, utilizzando una chiave diversa, viene inserito nella VLAN 20. Il Dispositivo C non può vedere né comunicare con i Dispositivi A o B, anche se tutti e tre sono connessi allo stesso identico access point fisico.
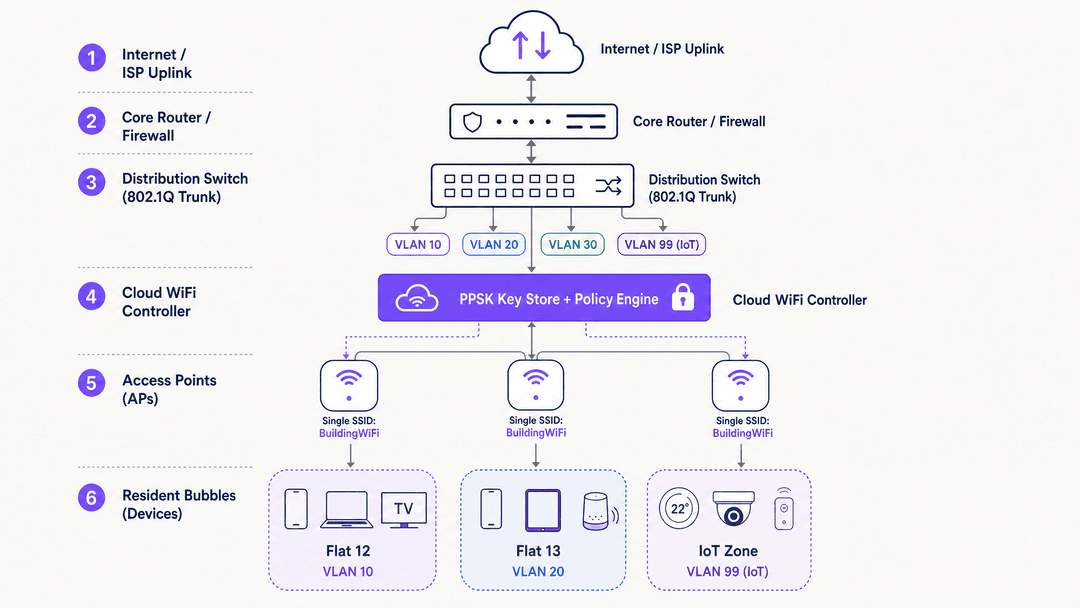
PPSK WiFi: confronto tra funzionalità e modelli di implementazione - architecture overview

PPSK vs 802.1X

È un errore considerare PPSK come un sostituto diretto di 802.1X. Rispondono a modelli di minaccia differenti.

Il protocollo 802.1X con EAP-TLS fornisce l'autenticazione reciproca. Il client verifica la rete tramite un certificato del server, prevenendo attacchi da access point non autorizzati, e la rete verifica il client tramite un certificato client. Questo è lo standard obbligatorio per le reti aziendali del personale dove l'esfiltrazione dei dati rappresenta il rischio principale.

PPSK fornisce l'isolamento tra i residenti. Non fornisce un'autenticazione reciproca. Tuttavia, supporta il 100% dei dispositivi abilitati al WiFi, inclusi i componenti hardware IoT headless. Per un operatore BTR, il rischio principale è che il Residente A acceda alla smart TV del Residente B o visualizzi il traffico della sua rete locale. PPSK mitiga questo rischio in modo efficace senza il sovraccarico amministrativo di una Public Key Infrastructure (PKI).
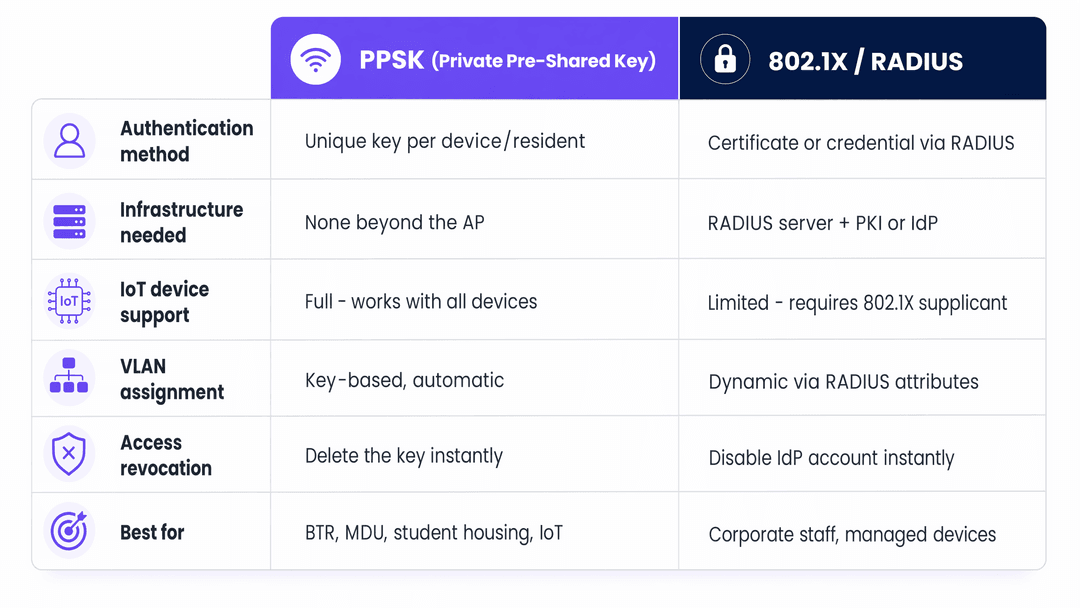
PPSK WiFi: confronto tra funzionalità e modelli di implementazione - comparison chart

WPA3 e Forward Secrecy

La transizione a WPA3 rafforza significativamente le implementazioni PPSK. WPA3-Personal sostituisce l'handshake PSK con il sistema Simultaneous Authentication of Equals (SAE). Il protocollo SAE utilizza lo scambio di chiavi Dragonfly, che fornisce una forward secrecy.

In una rete WPA2-PSK, un utente malintenzionato che intercetta l'handshake iniziale e successivamente ottiene la password può decifrare il traffico catturato. In una rete WPA3-SAE, questo è crittograficamente impossibile. Se l'hardware lo supporta, WPA3-SAE dovrebbe essere la configurazione predefinita per le nuove installazioni PPSK.

Hai domande sulla tua configurazione specifica?

Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.

Guida all'Implementazione

La distribuzione di un'architettura WiFi multi-tenant richiede una rigorosa adesione ai principi di segmentazione di livello 2.

1. Strategia di Segmentazione Logica

Prima di configurare gli access point, definire la tassonomia delle VLAN. Una distribuzione BTR standard richiede:

  • VLAN residenti: Una VLAN per unità (ad es. VLAN 10 - 210 per un edificio di 200 unità).
  • VLAN IoT: Un segmento dedicato (ad es. VLAN 99) per i sistemi di gestione dell'edificio, HVAC e controllo degli accessi.
  • VLAN di gestione: Un segmento strettamente isolato per il traffico di gestione di AP e switch.
  • VLAN ospiti: Un segmento instradato verso Internet per le aree comuni.

2. Selezione dell'hardware e del fornitore

Il PPSK è una funzionalità software, non uno standard IEEE, il che significa che l'implementazione varia a seconda del fornitore:

  • Cisco Meraki: Denominato iPSK (Identity PSK). Gestito tramite la dashboard Meraki con policy per SSID. Altamente scalabile.
  • HPE Aruba: Denominato PPSK o MPSK (Multiple PSK). Supportato nativamente in ArubaOS e Aruba Central.
  • Ruckus: Denominato DPSK (Dynamic PSK). Gestito tramite SmartZone o Ruckus Cloud.
  • Juniper Mist: Denominato ePSK. Si integra strettamente con la gestione RF basata su AI di Mist.
  • Ubiquiti UniFi: Denominato PPSK. Aggiunto nel 2023. Nota: attualmente limitato a WPA2; incompatibile con le bande a 6GHz.

3. Gestione del ciclo di vita delle chiavi

Il successo operativo di una distribuzione PPSK dipende interamente dalla distribuzione delle chiavi. Generare le chiavi è banale; consegnarle in modo sicuro ai residenti è complesso.

Integra la generazione delle chiavi con il sistema di gestione della proprietà tramite API. Quando viene firmato un contratto di locazione, il sistema deve chiamare l'API del controller WiFi (ad es. Aruba Central o Meraki Dashboard) per generare una chiave e assegnarla alla VLAN corretta. La chiave viene quindi consegnata al residente tramite e-mail o un'app sicura per i residenti. Al termine del contratto di locazione, la chiamata API revoca istantaneamente la chiave.
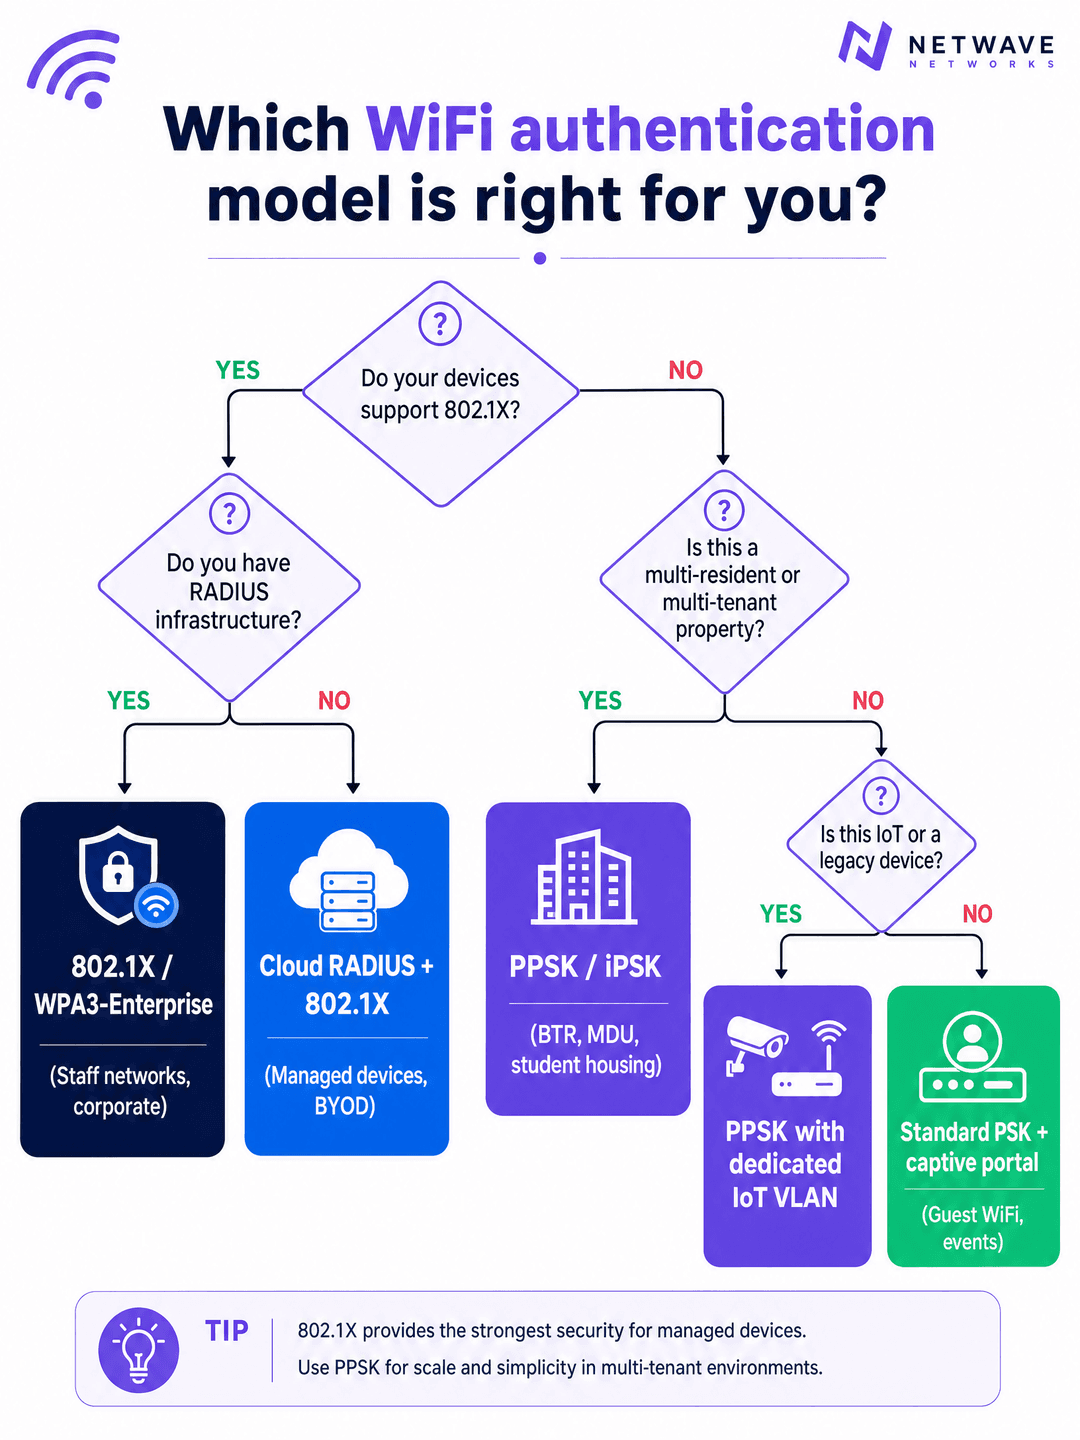
PPSK WiFi: confronto tra funzionalità e modelli di implementazione - deployment decision guide

Best Practice

Pianificazione RF e consolidamento degli SSID

In un ambiente ad alta densità, la proliferazione degli SSID distrugge le prestazioni della rete. Ogni SSID trasmesso da un access point consuma tempo di trasmissione per i frame di gestione. Trasmettere otto SSID in un corridoio denso può consumare il 25% del tempo di trasmissione disponibile prima ancora che venga trasmesso un singolo byte di dati dell'utente.

Il PPSK risolve questo problema consentendo a centinaia di residenti di condividere un unico SSID. Le best practice impongono di trasmettere non più di tre SSID per radio:

  1. Building_Resident (PPSK per gli inquilini)
  2. Building_Guest (Aperto con Captive Portal per i visitatori)
  3. Building_IoT (PPSK per l'infrastruttura)

Gestione del CGNAT e dell'esaurimento degli IP

Una proprietà BTR da 200 unità ospiterà da 3.000 a 5.000 dispositivi simultanei. Le subnet /24 standard si esauriranno rapidamente. Distribuisci subnet /23 o /22 per le VLAN dei residenti.

Poiché gli indirizzi IPv4 sono limitati, gli operatori devono implementare il Carrier-Grade NAT (CGNAT). Assicurati che il firewall o il router principale che gestisce la traduzione NAT disponga di una capacità della tabella di stato sufficiente per tracciare decine di migliaia di connessioni simultanee. Configura le policy NAT per consentire il NAT "Tipo 2" o "Moderato" per le console di gioco, poiché un NAT restrittivo bloccherà la funzionalità multiplayer online.

Risoluzione dei problemi e mitigazione dei rischi

La modalità di errore della porta trunk

L'errore di implementazione più comune si verifica a livello di switch. Un AP è configurato per mappare una chiave PPSK sulla VLAN 50, ma la porta dello switch che collega l'AP al livello di distribuzione non è configurata per consentire la VLAN 50 sul trunk 802.1Q. L'AP tagga il traffico, lo switch lo scarta e il residente non ha accesso a internet. Documenta e verifica meticolosamente tutti gli elenchi di VLAN consentite sulle porte trunk durante la messa in servizio.

Isolamento dei dispositivi IoT

I residenti collegheranno inevitabilmente dispositivi IoT vulnerabili ed economici alle proprie VLAN personali. Sebbene il PPSK isoli il Residente A dal Residente B, non isola il laptop del Residente A dalla lampadina smart compromessa del Residente A.

Implementa l'isolamento dei client di livello 2 all'interno della VLAN del residente dove possibile, ma procedi con cautela: un isolamento rigido dei client interrompe l'associazione di Chromecast e smart speaker. La mitigazione ottimale consiste nell'implementare una VLAN IoT dedicata per l'infrastruttura dell'edificio, accettando al contempo il rischio localizzato all'interno delle singole VLAN dei residenti.

ROI e impatto aziendale

Considerare il WiFi come un servizio gestito anziché come una responsabilità dell'inquilino offre ritorni commerciali misurabili per gli operatori di BTR e alloggi per studenti.

Premi sull'affitto: gli immobili con WiFi gestito e attivo fin dal primo giorno richiedono un aumento dell'affitto da £15 a £30 per unità al mese. Per un edificio di 200 unità, questo genera da £36.000 a £72.000 di NOI annuale aggiuntivo.

Efficienza operativa: le reti con password condivisa generano continui ticket di supporto relativi all'associazione dei dispositivi e alla rotazione delle password al momento del trasferimento. Le implementazioni PPSK riducono in genere il volume di supporto correlato al WiFi del 30% imitando un ambiente di rete domestico standard.

Fidelizzazione: l'attrito al momento del trasloco è uno dei fattori principali dell'insoddisfazione iniziale degli inquilini. Eliminando l'attesa di 7-14 giorni per un tecnico della banda larga e fornendo una connettività immediata, gli operatori migliorano l'esperienza iniziale del residente, influenzando direttamente le metriche di fidelizzazione a lungo termine.

Collegamenti interni

Per ulteriori letture sulle architetture correlate, consulta le nostre guide su Managed WiFi provider: a comprehensive guide for businesses e Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi. Per implementazioni specifiche per settore, esamina i nostri modelli di distribuzione per Hospitality e Retail, oppure esplora le funzionalità di analisi di WiFi Analytics.

Definizioni chiave

PPSK (Private Pre-Shared Key)

Un meccanismo di autenticazione wireless che consente l'esecuzione simultanea di più passphrase pre-condivise distinte sotto un unico SSID, mappando ogni chiave a uno specifico utente, gruppo di dispositivi o VLAN dinamica.

Controllo dell'accesso wireless enterprise e segmentazione multi-tenant.

iPSK / DPSK / MPSK

Tecnologie multi-chiave equivalenti tra i principali vendor: Cisco Meraki e Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK) ed Extreme Networks PPSK.

Implementazioni proprietarie di Private Pre-Shared Key dei vari vendor.

RFC 2868 Tunnel-Private-Group-ID

Un attributo RADIUS standard (Attributo 81) restituito in un pacchetto Access-Accept per istruire l'access point o il controller wireless a vincolare la sessione del client a un tag VLAN 802.1Q isolato.

Attributo IETF RADIUS per l'assegnazione dinamica della VLAN.

Beacon Frame Airtime Overhead

La percentuale di capacità del canale wireless consumata dagli AP che trasmettono beacon frame di gestione a basse velocità di trasmissione dati obbligatorie (1 o 6 Mbps), che aumenta in modo lineare con il numero di SSID annunciati.

Efficienza spettrale RF 802.11.

mDNS Gateway / Bonjour Proxy

Un servizio di rete su controller wireless e gateway che filtra e riflette gli annunci di servizio Multicast DNS (mDNS) esclusivamente tra dispositivi che condividono la stessa chiave PPSK o la stessa VLAN dell'appartamento.

Rilevamento multicast locale su micro-reti segmentate.

RADIUS Change of Authorization (CoA)

Un messaggio asincrono inviato sulla porta UDP 3799 da una piattaforma di identità centralizzata come Purple all'access point wireless per disconnettere o ri-autenticare istantaneamente una sessione utente revocata.

Gestione dinamica della sessione RFC 3576 / RFC 5176.

Esempi pratici

Una comunità residenziale Build-to-Rent (BTR) da 200 unità fornisce attualmente il WiFi trasmettendo SSID separati per ciascun appartamento. I residenti lamentano un'elevata latenza durante le videochiamate e le console di gioco non riescono a rimanere connesse. In che modo il team di ingegneria di rete dovrebbe migrare questa struttura a PPSK?

  1. Sostituire i 200 SSID dei singoli appartamenti con un unico SSID ad alte prestazioni (ad esempio, Property-Resident-WiFi) che funzioni con WPA2/WPA3 Personal PPSK. 2. Configurare il controller wireless o gli AP cloud con autenticazione RADIUS che punta a Purple RADIUS (porte 1812/1813) con CoA abilitato su UDP 3799. 3. Definire pool di VLAN dinamici (VLAN 100-300) sugli switch core a monte. 4. Fornire credenziali PPSK univoche per ciascun appartamento tramite l'integrazione dell'API PMS, mappando tutti i telefoni dei residenti, le smart TV e gli endpoint IoT alla VLAN dell'appartamento designato. 5. Abilitare la riflessione mDNS all'interno di ciascuna VLAN isolata per consentire lo streaming Chromecast e AirPlay bloccando la visibilità tra gli appartamenti.
Commento dell'esaminatore: Il consolidamento di 200 SSID in un unico SSID PPSK elimina le collisioni dei beacon frame, recuperando oltre il 35% di airtime RF e preservando un rigoroso isolamento Layer 2 tra gli inquilini.

Un gestore di alloggi per studenti (PBSA) con 400 residenti segnala che smart TV, Chromecast e console Nintendo Switch non riescono a connettersi al loro SSID 802.1X WPA3-Enterprise perché questi dispositivi sono privi di supplicant 802.1X con nome utente/password. In che modo il PPSK risolve questo problema?

  1. Distribuire un SSID per i residenti abilitato al PPSK insieme alla rete istituzionale 802.1X. 2. Generare un PPSK univoco per ogni studente tramite il portale di onboarding dei residenti Purple al momento del check-in. 3. Quando lo studente inserisce la chiave PPSK sulla propria console di gioco o smart TV, l'AP interroga il RADIUS, riceve il tag VLAN dello studente tramite Tunnel-Private-Group-ID e inserisce il dispositivo nella rete personale dello studente. 4. Il laptop e il telefono dello studente possono connettersi allo stesso PPSK o alla stessa rete 802.1X e rilevare la propria smart TV senza problemi.
Commento dell'esaminatore: Il PPSK colma il divario tra i dispositivi IoT consumer headless e la segmentazione della rete enterprise senza costringere gli utenti a utilizzare reti aperte non crittografate e non sicure.

Domande di esercitazione

Q1. Quale attributo RADIUS viene utilizzato principalmente dagli access point wireless per indirizzare un client autenticato tramite PPSK nella sua VLAN tenant specifica?

Visualizza risposta modello

Q2. Perché la trasmissione di 12 singoli SSID residenziali su un access point riduce la capacità della rete wireless rispetto all'utilizzo di un unico SSID PPSK consolidato?

Visualizza risposta modello

Q3. Quale tecnologia deve essere abilitata sull'infrastruttura wireless aziendale per consentire allo smartphone di un residente di effettuare il casting su una smart TV situata sulla stessa VLAN PPSK quando l'isolamento client Layer 2 è attivo?

Visualizza risposta modello

Continua a leggere questa serie

Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus

Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.

Leggi la guida →

Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio

Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.

Leggi la guida →

Soluzioni WiFi per appartamenti: una guida completa per le aziende

Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.

Leggi la guida →

Hai domande sulla tua configurazione specifica?

Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.