
La checklist per migrare da NAC legacy a NAC cloud-native
Questa guida di riferimento tecnico autorevole fornisce una checklist strutturata in tre fasi per migrare da un Network Access Control (NAC) legacy a un'architettura cloud-native. Offre ai responsabili IT e agli architetti di rete strategie pratiche per gestire l'integrazione dell'identità, la parità delle policy e la conformità senza interrompere le attività delle sedi.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Sintesi Esecutiva
La migrazione dal Network Access Control (NAC) legacy a un'architettura cloud-native non è più un aggiornamento facoltativo; è un requisito fondamentale per mantenere sicurezza, scalabilità e conformità nei moderni ambienti aziendali. I sistemi legacy, che spesso si affidano a hardware on-premises obsoleto e strutture di directory rigide, faticano a supportare la crescita esplosiva dei dispositivi IoT, la mobilità dinamica del personale e le rigide esigenze del moderno accesso guest. Per i Direttori delle Operazioni delle Sedi e i responsabili IT nei settori dell'ospitalità, del retail e del settore pubblico, il passaggio al NAC cloud-native attenua i rischi di guasti hardware e frammentazione delle policy, consentendo al contempo l'automazione basata su API.
Questa guida di riferimento tecnica fornisce una checklist completa per l'esecuzione di questa migrazione. Delinea un approccio strutturato in tre fasi: valutazione pre-migrazione, esecuzione in parallelo e convalida, e cutover completo con ottimizzazione. Disaccoppiando l'applicazione delle policy dall'hardware e federando gli archivi di identità, le organizzazioni possono ottenere un provisioning zero-touch, una solida applicazione dello standard 802.1X e un'integrazione fluida con gli strumenti dell'ecosistema. Aspetto cruciale, questa guida dettaglia come sfruttare piattaforme come Purple per integrare l'identità dei guest e la policy di rete, garantendo che la migrazione offra un ROI operativo immediato e una postura di sicurezza migliorata.
Approfondimento Tecnico
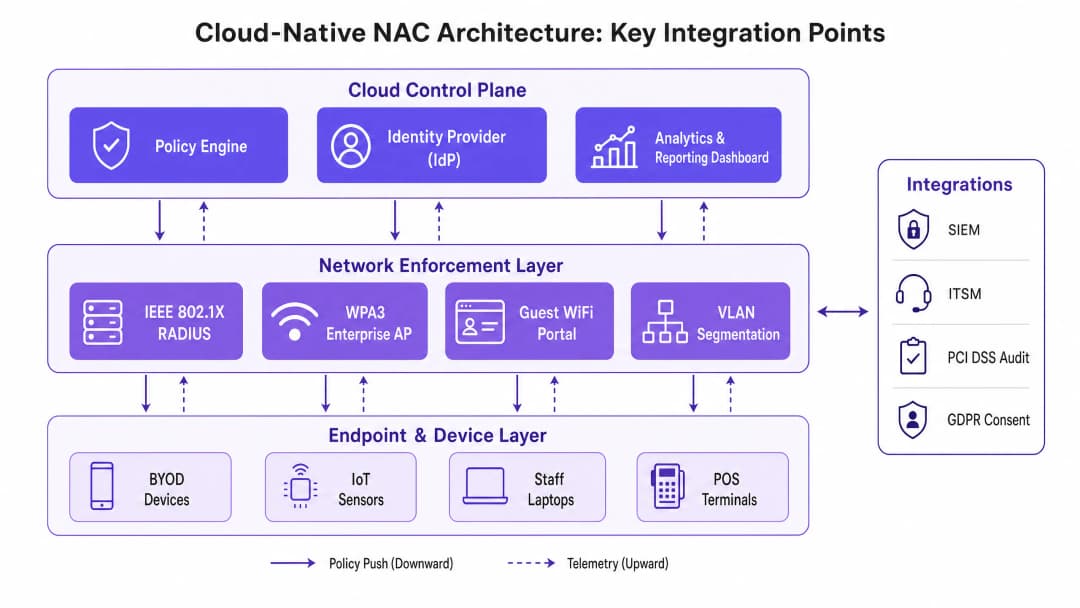
Il cambiamento fondamentale nel passaggio dal NAC legacy a quello cloud-native è la separazione del piano di controllo dal piano dati. Le architetture legacy si affidano in genere a server RADIUS monolitici e appliance fisiche distribuite all'edge o centralizzate in un data center principale. Questo modello crea colli di bottiglia, aumenta la latenza per le sedi distribuite e richiede un costante intervento manuale per mantenere la coerenza delle policy.
Il NAC cloud-native astrae il motore delle policy e l'Identity Provider (IdP) in un ambiente cloud scalabile. L'applicazione delle regole viene spostata all'edge, tramite agenti software leggeri o l'integrazione diretta tramite API con access point e switch moderni. Questa architettura cambia radicalmente il modo in cui vengono elaborati l'autenticazione e l'autorizzazione.
Federazione delle Identità e RADIUS
Al centro della migrazione c'è la transizione della gestione delle identità. Il NAC legacy si affida spesso a bind LDAP diretti ad Active Directory on-premises. Le soluzioni cloud-native prediligono l'integrazione SAML o OIDC con Identity Provider cloud come Azure AD o Okta. Durante la migrazione, l'infrastruttura RADIUS deve essere modernizzata. I servizi Cloud RADIUS gestiscono l'autenticazione 802.1X a livello globale (ad esempio EAP-TLS, PEAP-MSCHAPv2), riducendo la latenza instradando le richieste al Point of Presence geografico più vicino. È fondamentale documentare ogni metodo Extensible Authentication Protocol (EAP) attualmente in uso. La mancata compatibilità con i tipi di EAP esistenti nel nuovo ambiente causerà fallimenti di autenticazione immediati per gli endpoint. Inoltre, per l'accesso ospiti, l'integrazione di una solida piattaforma Guest WiFi come Purple consente l'applicazione di policy basate sul cloud, eliminando la complessità della Change of Authorisation (CoA) RADIUS e dell'assegnazione VLAN dall'hardware locale.
Segmentazione della rete e conformità
I moderni NAC non si occupano solo di accesso, ma di segmentazione dinamica. In ambienti soggetti a PCI-DSS o GDPR, la capacità di assegnare dinamicamente le VLAN o di applicare policy di micro-segmentazione basate sul ruolo dell'utente, sullo stato del dispositivo e sulla posizione è fondamentale. I NAC nativi del cloud valutano il contesto - chi, cosa, dove e quando - prima di concedere l'accesso.
Durante la migrazione, le assegnazioni VLAN statiche esistenti devono essere mappate su policy dinamiche. Ad esempio, un terminale POS deve essere isolato dalla rete ospiti e dalla rete generale del personale. Il motore di policy cloud valuta l'indirizzo MAC del dispositivo (o, idealmente, un certificato del dispositivo) e istruisce l'infrastruttura di rete a inserirlo in una zona sicura conforme a PCI.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
L'esecuzione della migrazione richiede un approccio disciplinato e graduale per ridurre al minimo i disservizi nelle sedi attive e nelle attività aziendali critiche.
Fase 1: Valutazione pre-migrazione
Prima di modificare qualsiasi configurazione, è obbligatorio un inventario completo dell'ecosistema NAC esistente. Questo include la mappatura di tutti i server RADIUS, le configurazioni dei supplicant, gli schemi VLAN e le integrazioni di terze parti (come le piattaforme SIEM o ITSM).
- Verificare le fonti di identità: identificare tutte le directory e i database utilizzati per l'autenticazione. Pulire gli account legacy e applicare l'MFA sulle identità privilegiate.
- Mappare i metodi EAP: documentare tutti i metodi IEEE 802.1X in uso sulle reti cablate e WiFi.
- Analizzare i flussi ospiti: documentare le attuali integrazioni del Captive Portal. Valutare come una moderna soluzione Guest WiFi possa snellire questo processo.
- Esaminare i dispositivi IoT: identificare i dispositivi che si affidano al MAC Authentication Bypass (MAB) e pianificare l'autenticazione basata su certificati, ove possibile.
Fase 2: Esecuzione in parallelo e convalida
La strategia più efficace consiste nel distribuire il NAC nativo del cloud in modalità shadow insieme al sistema legacy. Ciò consente la convalida delle policy senza influire sul traffico di produzione.
- Implementare il Cloud RADIUS: configurare il NAC cloud per ricevere le richieste di autenticazione in parallelo con il sistema legacy.
- Convalidare la parità delle policy: confrontare le decisioni di accesso (ruolo, VLAN, ACL) prese da entrambi i sistemi. Eventuali discrepanze devono essere esaminate e risolute.3. Test di latenza: assicurarsi che le richieste di autenticazione cloud vengano completate entro soglie accettabili (in genere inferiori a 100 ms).
- Gruppi pilota: migrare un piccolo sottoinsieme di utenti (ad es. il personale IT) o un SSID specifico non critico al nuovo sistema per convalidare la funzionalità end-to-end.
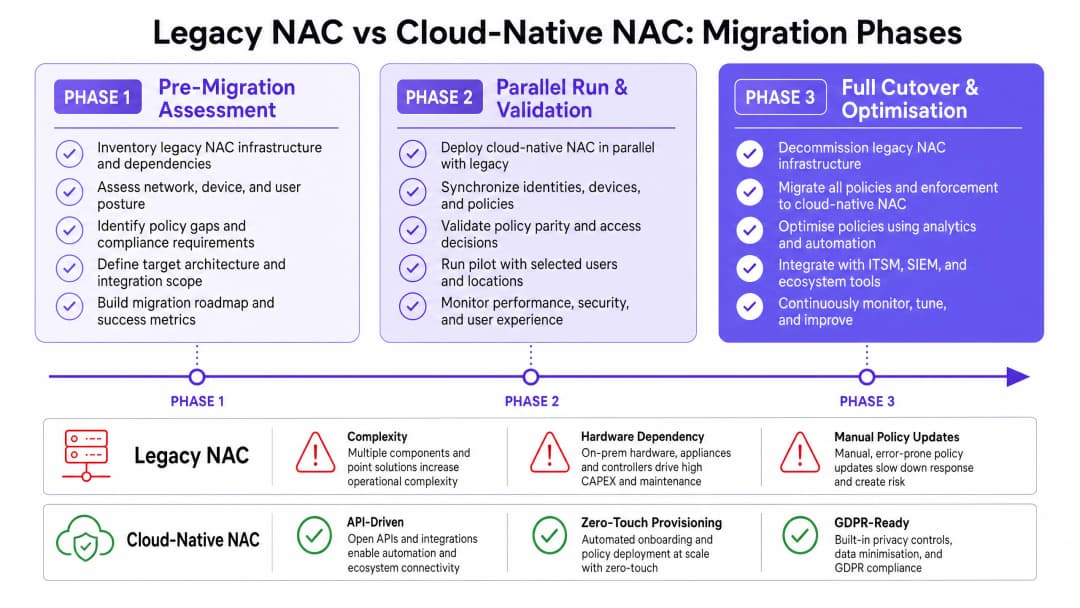
Fase 3: Cutover completo e ottimizzazione
Una volta confermata la parità, eseguire il cutover durante una finestra di manutenzione programmata.
- Sequenziare il Cutover: iniziare con le reti a minor rischio. Migrare prima la rete guest, seguita dal wireless del personale, dal 802.1X cablato e infine dalle reti IoT/OT.
- Monitorare la telemetria: utilizzare la visibilità avanzata della piattaforma cloud per monitorare i tassi di successo dell'autenticazione e identificare comportamenti anomali.
- Integrare l'analisi: inserire la telemetria in una piattaforma di WiFi Analytics per ottenere informazioni dettagliate sui tempi di permanenza dei dispositivi, sui modelli di connessione e sull'utilizzo dello spazio.
- Dismettere l'hardware legacy: una volta raggiunta la stabilità, cancellare in modo sicuro e dismettere le appliance NAC legacy.
Best Practice
Per garantire una distribuzione resiliente e scalabile, seguire queste best practice del settore:
- Adottare WPA3-Enterprise: dove l'hardware lo supporta, imporre WPA3-Enterprise con modalità a 192 bit per reti altamente sicure (ad es. finanza, risorse umane). Questo è in linea con i più recenti standard di sicurezza della Wi-Fi Alliance. Per una comprensione più approfondita dei moderni standard wireless, consultare la nostra guida su WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
- Federare l'identità dei guest: non gestire gli account guest nella directory aziendale. Utilizzare una piattaforma creata appositamente come Purple per gestire l'onboarding dei guest, la gestione del consenso e la residenza dei dati, garantendo la conformità GDPR.
- Implementare i principi Zero Trust: allontanarsi dalla fiducia implicita basata sulla posizione di rete. Implementare una valutazione continua della postura per tutti gli endpoint prima di concedere l'accesso.
- Automatizzare l'onboarding IoT: allontanarsi dal MAB implementando il provisioning automatizzato dei certificati per i dispositivi headless.
Per ulteriori approfondimenti sull'evoluzione della sicurezza di rete, consultare The Future of WiFi Security: AI-Driven NAC and Threat Detection e la sua controparte spagnola, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas.
Risoluzione dei problemi e mitigazione dei rischi
La migrazione comporta intrinsecamente dei rischi. Anticipare le modalità di guasto comuni è fondamentale per una transizione fluida.
Modalità di guasto: problemi di sincronizzazione dell'identità Se l'IdP cloud non riesce a sincronizzarsi con la directory on-premises, l'autenticazione non andrà a buon fine. Mitigazione: implementare un monitoraggio robusto sugli agenti di sincronizzazione della directory. Configurare connettori di sincronizzazione ridondanti in diversi siti fisici.
Modalità di guasto: latenza di autenticazione elevata L'instradamento del traffico RADIUS verso una regione cloud remota può causare timeout sul supplicant dell'endpoint. Mitigazione: selezionare una regione cloud geograficamente vicina alle sedi. Implementare proxy RADIUS locali o appliance di filiale resilienti per i siti critici, come i grandi punti vendita Retail o le strutture Healthcare.
Modalità di guasto: perdita di connettività IoT I dispositivi IoT legacy hanno spesso configurazioni di rete hardcoded o mancano di supporto per i moderni metodi EAP. Mitigazione: mantenere un SSID dedicato e isolato con fallback MAB specificamente per i dispositivi IoT legacy fino alla loro sostituzione. Assicurarsi che questa VLAN abbia ACL rigorose che limitino i movimenti laterali.
ROI e impatto aziendale
La transizione a un NAC cloud-native offre un valore aziendale misurabile che va oltre la sicurezza avanzata.
- Efficienza operativa: il provisioning zero-touch e la gestione centralizzata delle policy riducono significativamente le ore di ingegneria necessarie per spostamenti, aggiunte e modifiche (MAC).
- Risparmio sull'hardware: la dismissione delle appliance on-premises elimina i costi associati a alimentazione, raffreddamento e contratti di manutenzione.
- Esperienza utente ospite migliorata: l'integrazione del NAC con una moderna piattaforma Guest WiFi riduce gli attriti di onboarding, portando a tassi di opt-in più elevati e a una raccolta dati più ricca per i team di marketing nei settori Hospitality e Transport.
- Riduzione del rischio: la reportistica di conformità automatizzata e la segmentazione dinamica riducono la probabilità e l'impatto potenziale delle violazioni dei dati, abbassando i premi delle assicurazioni informatiche e proteggendo la reputazione del marchio.
Definizioni chiave
Network Access Control (NAC)
Una soluzione di sicurezza che applica policy ai dispositivi e agli utenti che tentano di accedere a una rete.
Essenziale per garantire che solo i dispositivi autorizzati e conformi si connettano alle reti aziendali o degli ospiti.
Architettura cloud-native
Progettazione di applicazioni create specificamente per sfruttare i modelli di cloud computing, in genere utilizzando microservizi e API.
Consente al NAC di scalare all'infinito e di disaccoppiare la gestione delle policy dai vincoli dell'hardware locale.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce la gestione centralizzata di autenticazione, autorizzazione e contabilità (AAA).
Il protocollo principale utilizzato dagli switch di rete e dagli AP per comunicare con il motore delle policy del NAC.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte, che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una LAN o WLAN.
Lo standard di riferimento per l'autenticazione di rete sicura di livello enterprise per i dispositivi del personale.
MAC Authentication Bypass (MAB)
Un metodo per concedere l'accesso alla rete in base all'indirizzo MAC del dispositivo anziché a un nome utente/password o a un certificato.
Comunemente utilizzato per dispositivi IoT senza interfaccia utente (stampanti, telecamere) che non supportano lo standard 802.1X, sebbene sia intrinsecamente meno sicuro.
Segmentazione dinamica
La capacità di assegnare policy di accesso alla rete (come VLAN o ACL) in modo dinamico in base all'identità dell'utente, al tipo di dispositivo o al contesto.
Fondamentale per isolare diversi tipi di traffico (ad esempio, tenere i terminali POS separati dal WiFi degli ospiti).
Identity Provider (IdP)
Un'entità di sistema che crea, mantiene e gestisce le informazioni sull'identità per i soggetti principali e fornisce servizi di autenticazione.
Il NAC cloud-native si affida a moderni IdP (Azure AD, Okta) anziché ai tradizionali server LDAP on-premise.
Change of Authorisation (CoA)
Un'estensione RADIUS che consente al server NAC di modificare dinamicamente i permessi di accesso di una sessione attiva.
Utilizzato ampiamente nei portali WiFi per gli ospiti per spostare un utente da una VLAN pre-autenticazione limitata a una VLAN ad accesso completo dopo l'accettazione dei termini.
Esempi pratici
Un hotel da 500 camere sta migrando a un NAC cloud-native. Attualmente utilizza un server RADIUS on-premises legacy per il protocollo 802.1X del personale (PEAP) e un Captive Portal di base per gli ospiti. Dispone di 200 dispositivi IoT (smart TV, serrature elettroniche) che si autenticano tramite MAB. In quale ordine deve essere eseguita la migrazione per ridurre al minimo i disagi per gli ospiti?
- Distribuire il NAC cloud e integrarlo con l'IdP esistente per il personale. 2. Integrare Purple Guest WiFi con il NAC cloud per l'accesso degli ospiti. 3. Transizione Fase 1: migrare l'SSID Guest al nuovo flusso del Captive Portal. Questa operazione è a basso rischio e offre un ROI di marketing immediato. 4. Transizione Fase 2: migrare il protocollo 802.1X del personale. Assicurarsi che il certificato del nuovo server RADIUS sia attendibile per gli endpoint del personale per evitare avvisi di sicurezza. 5. Transizione Fase 3: migrare i dispositivi IoT. Creare una policy specifica nel NAC cloud per il MAB, assicurando che questi dispositivi siano inseriti in una VLAN isolata.
Una grande catena di vendita al dettaglio con 150 negozi riscontra un'elevata latenza (superiore a 500 ms) durante la fase di esecuzione parallela della migrazione al NAC cloud, causando il timeout dei terminali POS durante l'autenticazione.
La latenza è probabilmente causata dalla distanza geografica tra i negozi e la regione del cloud RADIUS, oppure da ricerche di directory inefficienti. La soluzione consiste nel: 1. Verificare che il tenant del NAC cloud sia ospitato nella regione geografica ottimale. 2. Distribuire un proxy RADIUS leggero o un'appliance edge di sopravvivenza negli hub regionali per memorizzare nella cache le autenticazioni e gestire le terminazioni EAP locali. 3. Assicurarsi che l'integrazione con l'IdP utilizzi ricerche rapide e indicizzate (ad esempio, l'integrazione nativa con Azure AD anziché interrogare un server LDAP on-prem tramite VPN).
Domande di esercitazione
Q1. La tua organizzazione sta migrando da Cisco ISE a un NAC cloud-native. Durante la fase di parallel run, noti che un gruppo specifico di vecchi scanner di codici a barre nel magazzino non riesce a completare l'autenticazione sul NAC cloud, ma ha successo su ISE. Qual è la causa più probabile e come dovresti risolverla?
Suggerimento: Considera il modo in cui i dispositivi più vecchi gestiscono la crittografia e la negoziazione del protocollo.
Visualizza risposta modello
La causa più probabile è una discrepanza nei metodi EAP o nelle suite di cifratura supportate. Il NAC cloud potrebbe aver rimosso il supporto per protocolli più vecchi e meno sicuri (come TLS 1.0 o specifiche cifrature deboli) che il server ISE legacy consentiva ancora. Per risolvere il problema, è necessario aggiornare il firmware/supplicant sugli scanner di codici a barre per supportare i protocolli moderni o, se ciò non è possibile, configurare una policy specifica e isolata nel NAC cloud per consentire temporaneamente il protocollo precedente esclusivamente per quel gruppo di dispositivi, mitigando il rischio di sicurezza tramite una rigida segmentazione della rete.
Q2. Un campus universitario desidera implementare WPA3-Enterprise per la rete del personale parallelamente alla migrazione del NAC. Tuttavia, il 15% dei laptop del personale utilizza vecchie schede di rete wireless che non supportano WPA3. In che modo l'architetto di rete dovrebbe progettare gli SSID?
Suggerimento: Considera le modalità di transizione e l'impatto sulla postura di sicurezza.
Visualizza risposta modello
L'architetto dovrebbe configurare l'SSID del personale per utilizzare la modalità WPA3-Enterprise Transition Mode. Ciò consente ai dispositivi abilitati di connettersi utilizzando WPA3-Enterprise, mentre i dispositivi più vecchi ripiegano su WPA2-Enterprise. In alternativa, se è richiesta una conformità di sicurezza rigorosa per dipartimenti specifici, è possibile creare un SSID dedicato esclusivamente a WPA3 per i dispositivi conformi, mantenendo attivo l'SSID legacy fino al rinnovo dell'hardware rimanente.
Q3. Durante la Fase 1 (Pre-Migration Assessment), scopri che l'attuale WiFi per gli ospiti si affida fortemente a RADIUS CoA per spostare gli utenti da una VLAN walled-garden a una VLAN con accesso a Internet. I nuovi AP cloud non supportano in modo affidabile il CoA tramite WAN. Qual è la modifica architetturale raccomandata?
Suggerimento: Considera come le moderne piattaforme per ospiti gestiscono l'applicazione delle policy senza fare affidamento su complessi switch VLAN locali.
Visualizza risposta modello
L'approccio raccomandato consiste nell'allontanarsi dallo switching VLAN locale e utilizzare una piattaforma WiFi per ospiti gestita in cloud (come Purple). In questo modello, l'AP indirizza tutto il traffico degli ospiti in un'unica VLAN per ospiti. Il captive portal e l'applicazione delle policy (limitazione della larghezza di banda, filtraggio dei contenuti, tempo di sessione) sono gestiti dal firewall integrato dell'AP o da un gateway cloud, eliminando completamente la necessità di RADIUS CoA e semplificando la configurazione edge.
Continua a leggere questa serie
PPSK WPA3: confronto tra funzionalità e modelli di implementazione
Questa guida tecnica di riferimento confronta PPSK e WPA3-SAE, spiegando le loro differenze architetturali e i modelli di implementazione per ambienti multi-tenant. Fornisce indicazioni pratiche per IT manager e sviluppatori immobiliari su come ottenere reti WiFi sicure e isolate utilizzando le soluzioni basate sull'identità di Purple.
Gestione della larghezza di banda per il WiFi del personale: Shaping, QoS e riduzione del traffico
Questa guida illustra in dettaglio i metodi pratici per gestire la larghezza di banda per il WiFi del personale in ambienti aziendali. Copre la configurazione del traffic shaping, l'implementazione del QoS e come la distribuzione di Purple Shield riduca il carico di rete senza richiedere aggiornamenti dell'infrastruttura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
This authoritative technical reference guide explains how IT teams can eliminate WiFi performance degradation caused by SSID beacon overhead by collapsing multiple purpose-built networks into a single SSID using per-device PSK (xPSK). It covers the vendor landscape across Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, and Ubiquiti UniFi PPSK, with practical implementation guidance on dynamic VLAN assignment, IoT onboarding, and PCI DSS compliance. Venue operators in hospitality, retail, stadiums, and public-sector organisations will find actionable architecture guidance and real-world worked examples.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.