
Ottimizzazione del WiFi alberghiero per i viaggiatori d'affari
Questa guida fornisce strategie attuabili e indipendenti dai fornitori per i leader IT del settore alberghiero per ottimizzare il WiFi degli hotel per i viaggiatori d'affari, combinando il blocco degli annunci a livello DNS con politiche di Quality of Service (QoS) end-to-end. Copre l'architettura tecnica, la segmentazione VLAN, la conformità della sicurezza e casi di studio reali che dimostrano come l'eliminazione del rumore di fondo possa recuperare fino al 35% della larghezza di banda sprecata. I direttori delle operazioni della struttura e gli architetti di rete troveranno passaggi concreti di implementazione, framework decisionali e benchmark ROI misurabili per giustificare ed eseguire l'implementazione in questo trimestre.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Guest WiFi →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

Sintesi Esecutiva
Per gli IT manager e i direttori operativi nel settore dell'"hospitality", offrire un servizio WiFi affidabile non è più un elemento di differenziazione, ma un requisito operativo di base. I viaggiatori d'affari esigono una connettività ad alte prestazioni per VPN aziendali, videoconferenze e applicazioni in cloud. Eppure, la maggior parte delle reti alberghiere subisce una perdita silenziosa di banda a causa del traffico di rete in background invisibile: tracker pubblicitari, beacon di telemetria e aggiornamenti automatici delle app che possono consumare fino al 35% della banda totale disponibile prima ancora che una singola applicazione aziendale sia stata avviata.
Questa guida illustra un'architettura collaudata e indipendente dal fornitore per recuperare la banda sprecata. Implementando il blocco degli annunci a livello DNS sul gateway di rete e applicando criteri di Quality of Service (QoS) end-to-end mappati tramite Deep Packet Inspection (DPI), i progettisti di rete possono garantire che le applicazioni sensibili alla latenza - Zoom, Microsoft Teams, VPN IPsec e tunnel SSL - ricevano una priorità di throughput garantita. Nella maggior parte dei casi, questo approccio può essere implementato sull'infrastruttura esistente, offrendo un ROI misurabile grazie al rinvio degli aggiornamenti dei collegamenti ISP e al miglioramento dei punteggi di soddisfazione degli ospiti aziendali.
-
Approfondimento Tecnico
La sfida principale che caratterizza i moderni ambienti WiFi degli hotel è la proliferazione di traffico in background non richiesto. Quando un qualsiasi dispositivo moderno - che si tratti di un computer portatile aziendale, uno smartphone o un tablet - si connette a una rete, avvia immediatamente decine di connessioni in background. Queste includono il polling degli SDK pubblicitari da parte delle applicazioni installate, la telemetria del sistema operativo, i servizi di sincronizzazione cloud e i controlli per gli aggiornamenti automatici. Su una rete piatta e non gestita con 200 utenti connessi contemporaneamente, questo traffico di sottofondo non è un semplice inconveniente, bensì un problema strutturale di larghezza di banda.
Le ricerche sui profili di traffico delle reti dedicate agli ospiti aziendali mostrano costantemente che le reti pubblicitarie e i tracker di terze parti rappresentano dal 25% al 40% del volume delle query DNS sulle reti alberghiere non gestite. Ogni query risolta con successo può avviare un trasferimento di dati e, sebbene ogni singolo payload sia di dimensioni ridotte, l'effetto cumulativo su centinaia di connessioni simultanee è notevole. Si tratta di banda che dovrebbe essere invece destinata alla riunione del consiglio di amministrazione su Zoom del CFO, o alla sessione VPN del consulente verso il data center aziendale.
Livello 1: Blocco di Annunci e Tracker basato su DNS
Il punto di intervento più efficace è la risoluzione DNS. Indirizzando tutte le query DNS degli ospiti attraverso un risolutore di filtraggio - sia esso un'apparecchiatura on-premise o un servizio di sicurezza DNS cloud - la rete può eliminare silenziosamente le richieste verso server pubblicitari noti, domini di tracciamento ed endpoint di telemetria prima ancora che qualsiasi dato di payload attraversi il collegamento WAN. Il guadagno in termini di efficienza qui è strutturale: una query DNS bloccata consuma risorse trascurabili rispetto alla connessione HTTP/S completa che avrebbe altrimenti avviato.
Per le implementazioni pratiche negli hotel, i servizi di filtraggio DNS gestiti offrono blocklist aggiornate regolarmente supportate da SLA di livello enterprise, il che li rende preferibili alle soluzioni open-source gestite in autonomia in ambienti in cui la disponibilità è fondamentale. Il requisito di configurazione chiave consiste nel garantire che il Walled Garden - l'insieme di domini accessibili prima dell'autenticazione al Captive Portal - sia esplicitamente inserito nella whitelist ed esente dalla politica di filtraggio generale. La mancata osservanza di questa precauzione è la causa più comune di reclami da parte degli ospiti dopo l'installazione.
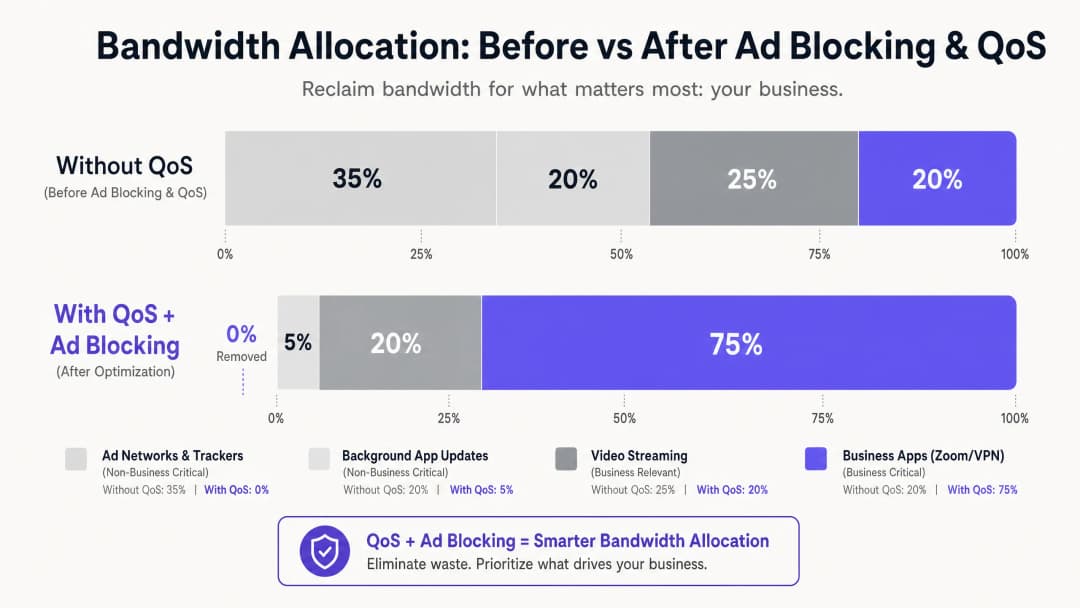
Livello 2: Deep Packet Inspection e marcatura QoS
Una volta ridotto il rumore di fondo a livello DNS, il traffico rimanente deve essere gestito attivamente in base alla priorità. La Deep Packet Inspection (DPI) sul firewall perimetrale o sull'appliance Unified Threat Management (UTM) identifica protocolli applicativi specifici. I moderni motori DPI sono in grado di classificare in modo affidabile Zoom, Microsoft Teams, Cisco Webex, il traffico voce RTP/SIP e le sessioni VPN IPsec e SSL in base alle firme dei pacchetti e ai modelli di porta, anche quando vengono utilizzate porte non standard.
Il traffico identificato come critico per il business viene contrassegnato con un valore DSCP (Differentiated Services Code Point) nell'intestazione IP. Il campo DSCP offre 64 possibili comportamenti per hop, ma in pratica la maggior parte delle implementazioni alberghiere utilizza un modello semplificato a tre livelli: Expedited Forwarding (EF, DSCP 46) per voce e videoconferenza; Assured Forwarding classe 4 (AF41, DSCP 34) per VPN e dati delle applicazioni aziendali; e Best Effort (BE, DSCP 0) per la navigazione web generale e lo streaming multimediale.
Livello 3: QoS wireless tramite WMM
La configurazione del QoS cablato è efficace solo se gli access point wireless mappano correttamente le marcature DSCP alle categorie di accesso WiFi Multimedia (WMM) appropriate. Il WMM definisce quattro categorie di accesso: Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE) e Background (AC_BK). La mappatura da DSCP a WMM deve essere configurata esplicitamente sugli AP, poiché il comportamento predefinito varia a seconda del fornitore. Verificare questa impostazione nella console di gestione degli AP; si tratta di una lacuna comune che causa il fallimento nell'ultimo miglio di politiche QoS altrimenti ben progettate.
Segmentazione VLAN e architettura di sicurezza
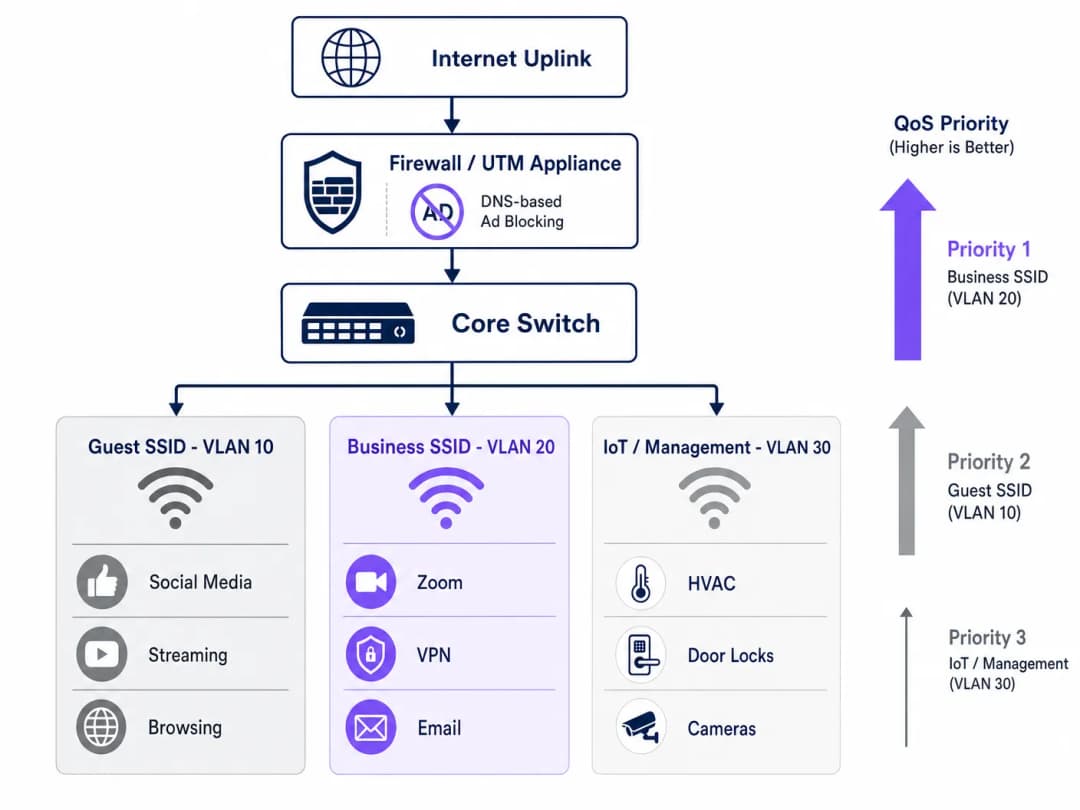
Una rete alberghiera ottimizzata in modo adeguato dovrebbe operare su almeno tre segmenti logici. Il SSID Guest (VLAN 10) serve i viaggiatori leisure e i partecipanti alle conferenze con un accesso internet standard, soggetto a filtraggio DNS e limitazione della larghezza di banda. Il SSID Business (VLAN 20) offre la priorità QoS più elevata e si autentica tramite WPA3-Enterprise con IEEE 802.1X, integrandolo con un server RADIUS per fornire credenziali per singolo utente. La VLAN IoT e di gestione (VLAN 30) isola i dispositivi delle camere intelligenti, i sensori HVAC, le serrature elettroniche e le telecamere IP da tutto il traffico degli ospiti.
Questa segmentazione non è solo un'ottimizzazione delle prestazioni - è un requisito di conformità. Secondo lo standard PCI-DSS, qualsiasi segmento di rete che tratta i dati delle carte di pagamento deve essere isolato dalle reti generali tramite regole di firewall e controlli di accesso documentati. In base al GDPR, i dati personali raccolti tramite l'autenticazione WiFi ospiti devono essere gestiti con adeguate misure di sicurezza tecniche, e la segmentazione della rete è un controllo fondamentale per dimostrare la dovuta diligenza. Mantenere registri completi per il tracciamento di controllo della sicurezza informatica del 2026 su tutte le VLAN è essenziale per dimostrare la conformità durante le valutazioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione di questa architettura richiede un approccio sistematico per evitare di interrompere i servizi attivi per gli ospiti. Si raccomanda un'attivazione graduale seguendo i passaggi indicati di seguito.
Fase 1 - Profilazione del traffico (Settimana 1). Prima di apportare qualsiasi modifica, distribuisci uno strumento di analisi del traffico su una porta SPAN dello switch principale per acquisire 72 ore di dati di riferimento. Identifica i primi 20 domini e categorie di applicazioni che consumano più larghezza di banda. Questi dati giustificano l'investimento e forniscono il parametro di riferimento rispetto al quale misurare i miglioramenti post-distribuzione. Molti operatori utilizzano le funzionalità di WiFi Analytics per comprendere i tipi di dispositivi, i modelli di permanenza e l'utilizzo delle applicazioni nei loro spazi.
Fase 2 - Progetto pilota di filtraggio DNS (Settimana 2). Implementa il filtraggio DNS su una singola VLAN isolata - idealmente un segmento del personale o del back-office - utilizzando una lista di blocco prudente. Monitora per 48 ore per confermare che non vi siano falsi positivi prima di estendere il filtraggio ai segmenti degli ospiti. Documenta ogni dominio aggiunto alla whitelist del Walled Garden.
Fase 3 - Distribuzione dei criteri QoS (Settimana 3). Configura le regole DPI e la marcatura DSCP sul firewall perimetrale. Verifica che le marcature DSCP rimangano intatte in ogni hop dello switch acquisendo i pacchetti a livello di distribuzione. Abilita il WMM su tutti gli access point e conferma che la mappatura da DSCP a WMM sia applicata correttamente. Per indicazioni sulla pianificazione delle frequenze e sulla gestione dei canali in questa fase, consulta Frequenze WiFi: Guida alle frequenze WiFi nel 2026. Fase 4 - Ristrutturazione delle VLAN (Settimana 4). Migra i dispositivi IoT alla VLAN di gestione dedicata. Distribuisci il SSID Business con autenticazione WPA3-Enterprise. Comunica il nuovo SSID ai clienti aziendali e agli organizzatori di conferenze. Fase 5 - Monitoraggio e ottimizzazione (continui). Stabilire i KPI: punteggio medio della qualità delle chiamate Zoom, tasso di successo della connessione VPN, utilizzo della larghezza di banda nelle ore di punta e punteggi di soddisfazione del WiFi per gli ospiti. Revisionare e aggiornare mensilmente le blocklist DNS.
Best Practice
Le seguenti raccomandazioni, indipendenti dal fornitore, riflettono gli standard attuali del settore e si applicano a tutte le principali piattaforme hardware, tra cui Cisco Meraki, Ubiquiti UniFi, Aruba Networks e Ruckus.
| Pratica | Standard / Riferimento | Priorità |
|---|---|---|
| Abilitare WPA3-Enterprise sul SSID aziendale | IEEE 802.11i / WPA3 | Critica |
| Autenticazione RADIUS 802.1X | IEEE 802.1X | Critica |
| Conservazione DSCP end-to-end | RFC 2474 | Alta |
| Abilitare WMM su tutti gli AP | Wi-Fi Alliance WMM | Alta |
| Abilitare l'airtime fairness | Specifico del fornitore | Media |
| Filtraggio DNS con blocklist gestite | NIST SP 800-81 | Alta |
| Segmentazione VLAN (Ospiti/Aziendale/IoT) | IEEE 802.1Q | Critica |
| Isolamento della rete PCI DSS | PCI DSS v4.0 Req. 1 | Critica (ove applicabile) |
Per le strutture che gestiscono un ambiente di vendita al dettaglio insieme allo spazio hospitality - come i negozi nella lobby degli hotel o le aree miste per conferenze e retail - si applicano gli stessi principi di VLAN e QoS, con una coda dedicata aggiuntiva ad alta priorità per il traffico POS. I principi discussi in WiFi per ufficio: ottimizzare la rete WiFi del tuo ufficio moderno si trasferiscono direttamente alle distribuzioni nei business center e nelle sale riunioni degli hotel.
Risoluzione dei problemi e mitigazione dei rischi
I problemi più comuni nelle implementazioni di ottimizzazione del WiFi negli hotel rientrano in tre categorie.
Mancato funzionamento del Captive Portal. Sintomo: gli ospiti non riescono a raggiungere la pagina di accesso dopo l'abilitazione del filtraggio DNS. Causa principale: la policy di filtraggio blocca i domini necessari per il reindirizzamento del Captive Portal o della Walled Garden. Mitigazione: verificare ogni dominio richiesto dal flusso di autenticazione e aggiungerlo alla whitelist di pre-autenticazione prima di abilitare i filtri generali. Se si stanno diagnosticando problemi di congestione più ampi, la guida Perché il nostro WiFi per gli ospiti è così lento? Diagnosticare la congestione di rete fornisce un framework diagnostico strutturato.
Rimozione della marcatura DSCP. Sintomo: la QoS è configurata sul firewall e sugli AP, ma le prestazioni delle applicazioni aziendali non migliorano sotto carico. Causa principale: uno switch intermedio rimuove o modifica i tag DSCP. Mitigazione: catturare i pacchetti in più punti del percorso di rete utilizzando Wireshark o uno strumento equivalente. Verificare che la policy di attendibilità QoS di ogni switch sia configurata per considerare attendibile il DSCP proveniente dai dispositivi a monte. Instabilità dei dispositivi IoT dopo l'abilitazione dell'airtime fairness. Sintomo: i dispositivi per smart room (termostati, serrature elettroniche) si disconnettono in modo intermittente dopo l'abilitazione dell'airtime fairness. Causa principale: i dispositivi legacy IoT 802.11b/g trasmettono lentamente e vengono privati di tempo di trasmissione in base alle policy di fairness. Soluzione: migrare i dispositivi IoT su un SSID a 2.4GHz dedicato su VLAN 30 con airtime fairness disabilitato. Applicare l'airtime fairness solo agli SSID guest e aziendali a 5GHz.
ROI e impatto sul business
Il caso finanziario per questo investimento è semplice. Recuperando dal 20 al 35% della larghezza di banda sprecata solo attraverso il filtraggio DNS, la maggior parte degli operatori alberghieri può rimandare l'aggiornamento del circuito dell'ISP da 12 a 18 mesi. Al prezzo tipico della banda larga aziendale per un circuito in fibra dedicato da 1Gbps, ciò rappresenta una spesa in conto capitale differita da £15.000 a £40.000, a seconda del mercato e dei termini contrattuali.
Oltre al risparmio sull'infrastruttura, l'impatto sulla soddisfazione degli ospiti aziendali è misurabile. Gli hotel che possono commercializzare in modo credibile un servizio WiFi affidabile e di livello aziendale ottengono un prezzo premium nel mercato dei viaggi d'affari. I miglioramenti costanti nei punteggi di soddisfazione del WiFi - solitamente misurati tramite sondaggi post-soggiorno - si correlano direttamente con i tassi di prenotazione ripetuta tra i clienti aziendali, il segmento a più alto margine per la maggior parte degli hotel a servizio completo.
Per le strutture del settore sanitario e dei trasporti che gestiscono il WiFi per visitatori o pazienti, i vantaggi in termini di conformità sono altrettanto significativi. Dimostrare un approccio documentato e verificabile alla sicurezza di rete e alla gestione dei dati riduce il rischio normativo e semplifica le valutazioni di conformità.
Definizioni chiave
Filtraggio DNS
Il processo di blocco dell'accesso a domini specificati nella fase di risoluzione DNS, impedendo ai dispositivi di stabilire connessioni verso tali destinazioni.
Distribuito a livello di gateway per impedire ai dispositivi degli ospiti di raggiungere reti pubblicitarie e domini di tracciamento, recuperando larghezza di banda prima che venga trasmesso qualsiasi dato utile.
Quality of Service (QoS)
Un insieme di meccanismi di rete che prioritizzano determinati tipi di traffico rispetto ad altri per garantire le prestazioni delle applicazioni sensibili alla latenza.
Essenziale per garantire che il traffico Zoom, VoIP e VPN riceva una larghezza di banda garantita e una bassa latenza su una rete alberghiera congestionata e condivisa da centinaia di utenti.
Deep Packet Inspection (DPI)
Una forma avanzata di filtraggio dei pacchetti che esamina il contenuto dei dati di un pacchetto oltre la sua intestazione per identificare l'applicazione o il protocollo specifico.
Utilizzato dai firewall perimetrali per classificare accuratamente il traffico delle applicazioni (ad esempio, distinguendo una chiamata Zoom dal generico traffico HTTPS) in modo da poterlo taggare per la prioritizzazione del QoS.
DSCP (Differentiated Services Code Point)
Un campo a 6 bit nell'intestazione del pacchetto IP utilizzato per classificare e contrassegnare i pacchetti per il trattamento QoS per-hop su tutti i dispositivi di rete.
Il meccanismo standard di settore per taggare i pacchetti in modo che switch, router e access point sappiano quale traffico è fondamentale per il business e debba essere elaborato per primo.
WMM (WiFi Multimedia)
Una certificazione di WiFi Alliance che implementa il QoS sulle reti wireless definendo quattro categorie di accesso: Voice, Video, Best Effort e Background.
L'equivalente wireless del QoS cablato. Deve essere abilitato su tutti gli access point e mappato correttamente sui valori DSCP per garantire che le policy di QoS cablato siano rispettate nell'ultimo miglio.
Airtime Fairness
Una funzionalità di pianificazione wireless che alloca lo stesso tempo di trasmissione a tutti i client connessi, anziché lo stesso numero di pacchetti, impedendo ai dispositivi legacy lenti di monopolizzare la capacità del canale.
Fondamentale negli ambienti alberghieri in cui un mix di moderni laptop aziendali e dispositivi più vecchi condivide lo stesso AP. Impedisce a un singolo dispositivo lento di degradare l'esperienza di tutti gli altri.
VLAN (Virtual Local Area Network)
Un segmento logico di rete creato su un'infrastruttura di switch fisica utilizzando il tagging IEEE 802.1Q per isolare il traffico tra gruppi di dispositivi.
Utilizzato per separare il traffico di ospiti, aziendale e IoT sulla stessa infrastruttura fisica. Un controllo obbligatorio per la conformità PCI-DSS e una best practice per la sicurezza di rete e la gestione delle prestazioni.
Captive Portal
Un gateway di autenticazione web che intercetta il traffico HTTP di un nuovo dispositivo e lo reindirizza a una pagina di login o registrazione prima di concedere l'accesso completo alla rete.
Il punto di contatto principale per l'autenticazione WiFi degli ospiti e la raccolta di dati di prima parte. Deve essere gestito con attenzione per garantire che le policy di filtraggio DNS non blocchino il flusso di autenticazione.
Walled Garden
Un insieme di domini e indirizzi IP a cui un dispositivo può accedere prima di completare l'autenticazione del Captive Portal, includendo tipicamente il portale stesso e i servizi di autenticazione di terze parti richiesti.
Deve essere configurato esplicitamente quando si distribuisce il filtraggio DNS per garantire che il flusso di autenticazione non venga interrotto dalla policy di blocco generale.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte che fornisce un meccanismo di autenticazione per i dispositivi che desiderano connettersi a una rete.
Il framework di autenticazione alla base delle distribuzioni WPA3-Enterprise. Si integra con un server RADIUS per fornire credenziali per utente ed è lo standard consigliato per gli SSID alberghieri di livello aziendale.
Esempi pratici
Un hotel in centro città da 400 camere ospita una grande conferenza tecnologica con 600 delegati registrati. La struttura dispone di un uplink simmetrico in fibra da 1Gbps. Durante la prima mattina della conferenza, il team addetto alle operazioni di rete riceve una valanga di reclami: le chiamate Zoom si interrompono, le connessioni VPN vanno in timeout e l'applicazione della conferenza non si carica. Un'acquisizione del traffico mostra che il collegamento da 1Gbps è al 94% di utilizzo. Come dovrebbe rispondere il team IT, sia nell'immediato sia strutturalmente?
Risposta immediata (entro 30 minuti): distribuire un DNS sinkhole di emergenza per i primi 50 domini di reti pubblicitarie e telemetria identificati nell'acquisizione del traffico. Questo da solo dovrebbe eliminare il 25-35% del carico corrente. Contemporaneamente, configurare regole di QoS di emergenza sul firewall perimetrale per dare priorità assoluta al traffico sulle porte UDP 8801-8802 (Zoom) e TCP 443 con gli intervalli IP di Zoom, e limitare la velocità del traffico verso gli intervalli IP di CDN di streaming noti a un totale di 10Mbps.
Risposta strutturale (post-evento): segmentare la rete in VLAN dedicate ai delegati e ai relatori della conferenza. Distribuire un servizio di filtraggio DNS gestito con una blocklist mantenuta. Implementare il QoS basato su DPI con tagging DSCP per tutti gli eventi futuri. Negoziare un accordo di capacità di burst con l'ISP per i periodi di eventi ad alta densità. Considerare un uplink dedicato per eventi da 10Gbps per conferenze che superano i 300 delegati.
Un gruppo alberghiero boutique con 120 camere e proprietà in tre città desidera standardizzare la propria infrastruttura WiFi. Ogni proprietà ha un mix di ospiti leisure e business. Il direttore IT vuole garantire che gli ospiti business ricevano un'esperienza premium senza investire in nuovo hardware in ogni sito. L'infrastruttura esistente è un mix di AP Ubiquiti UniFi e firewall Cisco Meraki. Quale architettura dovrebbe essere raccomandata?
Raccomandare un'architettura centralizzata gestita in cloud che sfrutti i firewall Meraki esistenti per il filtraggio DNS (tramite il filtraggio dei contenuti integrato di Meraki e l'integrazione con Umbrella) e il QoS basato su DPI. Configurare due SSID per proprietà: un SSID Guest standard (WPA3-Personal con Captive Portal) e un SSID Business (WPA3-Enterprise con 802.1X). Associare l'SSID Business a una VLAN dedicata con il livello di priorità QoS più alto. Sugli AP UniFi, abilitare WMM e configurare la mappatura da DSCP a WMM per farla corrispondere alla politica di tagging del firewall Meraki. Distribuire un server RADIUS centralizzato (o utilizzare un servizio RADIUS in cloud) per l'autenticazione 802.1X in tutte e tre le proprietà. Fornire agli ospiti con account aziendali le credenziali dell'SSID Business al momento del check-in.
Domande di esercitazione
Q1. Hai appena abilitato il filtraggio DNS sulla VLAN guest del tuo hotel. Entro 10 minuti, la reception riceve chiamate dagli ospiti che dicono di non riuscire a connettersi al WiFi: non visualizzano la pagina di accesso e ricevono un errore "Nessuna connessione Internet". Qual è la causa più probabile e come si risolve?
Suggerimento: Considra la sequenza di eventi quando un nuovo dispositivo si connette a una rete aperta e tenta di raggiungere il Captive Portal.
Visualizza risposta modello
La policy di filtraggio DNS sta bloccando uno o più domini richiesti per il reindirizzamento al Captive Portal o per il walled garden. Quando un dispositivo si connette alla rete, invia una richiesta HTTP probe per rilevare il Captive Portal. Se il resolver DNS non riesce a risolvere il dominio di reindirizzamento (perché è nella blocklist o il filtro è troppo aggressivo), il dispositivo non visualizzerà mai la pagina di accesso. Risoluzione: identifica immediatamente il dominio di reindirizzamento del Captive Portal, il dominio del server di autenticazione e gli eventuali domini dei provider di social login (es. accounts.google.com per il login con Google) e aggiungili alla whitelist del walled garden. Il walled garden deve bypassare completamente il filtro DNS per i dispositivi non autenticati.
Q2. Un progettista di rete ha configurato il DPI sul firewall perimetrale per contrassegnare il traffico Zoom con DSCP EF (46) e ha verificato che la configurazione sia corretta. Tuttavia, durante le ore di punta delle conferenze, gli ospiti business segnalano ancora jitter e chiamate interrotte. Un'acquisizione di pacchetti sull'AP mostra che il traffico Zoom arriva con DSCP 0 (Best Effort). Qual è la causa più probabile?
Suggerimento: Ricorda che il QoS è un requisito end-to-end e che ogni dispositivo lungo il percorso deve essere configurato per considerare attendibili e inoltrare i contrassegni di priorità.
Visualizza risposta modello
Uno switch tra il firewall e l'access point sta rimuovendo o rimappando i tag DSCP a 0 (Best Effort). Questo è un problema comune quando gli switch sono configurati con una policy QoS predefinita "non attendibile" che reimposta tutti i valori DSCP in entrata. Risoluzione: identifica gli switch nel percorso tra il firewall e gli AP e configura la loro policy QoS per considerare attendibili i DSCP ("trust DSCP") sulle porte di uplink. Inoltre, verifica che gli access point siano configurati per mappare il DSCP EF a WMM AC_VO (Voce) e non siano impostati sul valore predefinito AC_BE.
Q3. Stai fornendo consulenza a un hotel di 250 camere che desidera implementare l'Airtime Fairness per migliorare le prestazioni WiFi degli ospiti business. L'hotel dispone anche di 80 dispositivi per camere intelligenti (termostati, tapparelle motorizzate) che utilizzano 802.11b/g e si trovano attualmente sullo stesso SSID degli ospiti. Qual è il rischio di abilitare l'Airtime Fairness in questa configurazione e qual è l'approccio consigliato?
Suggerimento: Considra il modo in cui l'Airtime Fairness alloca le risorse e come la velocità di trasmissione dei dispositivi legacy 802.11b si confronta con i moderni dispositivi 802.11ac/WiFi 6.
Visualizza risposta modello
L'Airtime Fairness alloca lo stesso tempo di trasmissione a tutti i client, indipendentemente dalla loro velocità di trasferimento dati. Un dispositivo legacy 802.11b che trasmette a 1 - 11 Mbps riceve la stessa frazione di tempo di un moderno dispositivo WiFi 6 che trasmette a oltre 600 Mbps. In pratica, il dispositivo legacy trasmette molte meno informazioni nella sua frazione di tempo, il che è accettabile per il dispositivo stesso, ma il problema è che l'access point deve attendere che il dispositivo lento completi la trasmissione prima di servire il client successivo. Ciò può causare la perdita delle finestre di polling da parte dei dispositivi della camera intelligente, con conseguenti disconnessioni intermittenti. L'approccio consigliato consiste nel migrare tutti i dispositivi IoT su un SSID a 2.4GHz dedicato sulla VLAN 30 (IoT/Gestione) con Airtime Fairness disabilitato, e abilitare l'Airtime Fairness solo sugli SSID guest e business a 5GHz dove tutti i client sono dispositivi moderni.
Q4. Il CTO di un gruppo alberghiero ti chiede di giustificare il costo dell'implementazione di un servizio di filtraggio DNS gestito (£8.000/anno) rispetto al mantenimento della rete attuale non gestita. L'hotel dispone di un uplink in fibra da 1Gbps che costa £24.000/anno. Come struttureresti l'argomentazione sul ROI?
Suggerimento: Considra sia i risparmi diretti sull'infrastruttura sia l'impatto indiretto sui ricavi.
Visualizza risposta modello
Strutturare l'argomentazione sul ROI in due parti. Risparmi diretti: se il filtraggio DNS recupera il 30% della banda sprecata, la velocità effettiva del collegamento a 1Gbps esistente sale all'equivalente di circa 1.3Gbps. Questo posticipa la necessità di un upgrade a 10Gbps (in genere un costo di capitale compreso tra £45.000 e £80.000, oltre a un canone annuo più elevato per la linea) di almeno 18 - 24 mesi. Il costo del servizio di filtraggio di £8.000/anno viene recuperato entro il primo anno solo grazie al rinvio delle spese in conto capitale. Impatto indiretto sui ricavi: il miglioramento dei punteggi di soddisfazione del WiFi nel segmento aziendale - in genere un miglioramento del 15 - 25% basato su implementazioni comparabili - influenza direttamente i tassi di prenotazione ricorrente da parte dei clienti business. Per un hotel da 250 camere con un tasso di occupazione aziendale del 40% a una tariffa media di £180/notte, anche un miglioramento del 2% nelle prenotazioni ricorrenti aziendali rappresenta circa £65.000 di ricavi annuali aggiuntivi. Il caso di ROI combinato è convincente e quantificabile entro un singolo anno finanziario.
Domande frequenti
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
Continua a leggere questa serie
Come scansionare le interferenze WiFi e trovare il canale migliore
Questa guida tecnica completa fornisce ai responsabili IT aziendali metodologie pratiche per identificare le interferenze RF e selezionare i canali a 5GHz ottimali. Copre l'analisi dello spettro, le considerazioni sui canali DFS e le strategie pratiche di implementazione per massimizzare la velocità di trasmissione e ridurre la latenza senza richiedere nuovi investimenti in hardware.
Come Migliorare la Velocità del WiFi Senza Acquistare Nuovi Access Point
Questa guida spiega in dettaglio come le grandi strutture possano recuperare oltre il 30% della larghezza di banda WiFi senza acquistare nuovi access point. Implementando il filtraggio DNS, il band steering e le policy QoS, i team IT possono estendere la durata dell'hardware, ridurre le CapEx e migliorare le prestazioni e la sicurezza della rete.
Riduzione della latenza su reti WiFi ad alta densità
Questa guida spiega in dettaglio come l'eliminazione delle query DNS non necessarie per i domini di tracciamento riduca drasticamente la latenza sulle reti WiFi ad alta densità. Fornisce indicazioni pratiche su architettura, implementazione e ROI per i responsabili IT che gestiscono ambienti ad alta affluenza congestionati.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.