
Perché il mio WiFi ospiti non si connette? Risoluzione dei problemi del captive portal
Questa guida tecnica di riferimento autorevole spiega i meccanismi alla base del rilevamento del captive portal e descrive in dettaglio le sei principali modalità di errore che impediscono la connessione al WiFi ospiti. Fornisce ai responsabili IT e agli architetti di rete un framework pratico di risoluzione dei problemi per risolvere i problemi di reindirizzamento HTTP, i conflitti DNS e le sfide di randomizzazione dei MAC.
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →
Executive Summary
Per le moderne strutture aziendali, le reti wireless per gli ospiti non sono più una semplice comodità; rappresentano un punto di contatto fondamentale per il coinvolgimento dei clienti, l'intelligence operativa e il posizionamento del marchio. Tuttavia, il valore commerciale di queste reti dipende interamente dall'affidabilità dell'esperienza di connessione iniziale. Quando un ospite si connette a una rete e la pagina di login del Captive Portal non appare, la struttura subisce immediatamente un aumento degli attriti nel servizio, un picco nei ticket di supporto e la perdita di opportunità di acquisizione dati.
Al centro di questi fallimenti si trova una tensione fondamentale tra gli standard web sicuri e le tecniche di intercettazione a livello di rete storicamente utilizzate dai captive portal. I moderni browser web e sistemi operativi sono progettati per rilevare e bloccare il reindirizzamento del traffico non autorizzato per proteggere gli utenti dagli attacchi man-in-the-middle. Comprendendo le sequenze precise di reindirizzamento HTTP e DNS, l'impatto di protocolli sicuri come HSTS e le funzioni di privacy dei moderni dispositivi mobili, i team IT possono progettare soluzioni di accesso wireless robuste. Questa guida fornisce il framework definitivo per diagnosticare e risolvere le cause alla base dello stato di errore "guest wifi not connecting captive portal".
Ascolta il briefing tecnico completo:
Analisi Tecnica Dettagliata: Come Funziona Effettivamente il Rilevamento del Captive Portal
Per risolvere un problema relativo al Captive Portal, è necessario innanzitutto comprendere cosa fa effettivamente un Captive Portal a livello di rete. La maggior parte delle persone lo considera semplicemente come una pagina di login. In realtà, si tratta di un meccanismo di intercettazione del traffico a livello di rete.
Quando un dispositivo si connette al tuo SSID guest e riceve un indirizzo IP tramite DHCP, il sistema operativo non aspetta che l'utente apra un browser. In background, un servizio di sistema attiva immediatamente una richiesta HTTP GET non crittografata verso un URL di test controllato dal produttore. I dispositivi Apple interrogano captive.apple.com. I dispositivi Android interrogano connectivitycheck.gstatic.com. I dispositivi Windows interrogano msftconnecttest.com.
Se la rete ha un accesso a internet aperto, questi probe restituiscono le risposte previste e il sistema operativo conclude che tutto funziona correttamente. Ma su una rete guest, il tuo gateway o controller wireless intercetta questo probe HTTP prima che raggiunga internet. Invece della risposta prevista, il gateway restituisce un reindirizzamento HTTP 302 che punta alla pagina del Captive Portal. Il sistema operativo rileva il reindirizzamento imprevisto, si rende conto di trovarsi dietro un Captive Portal e apre una finestra del browser in modalità sandbox per visualizzare la pagina di login.
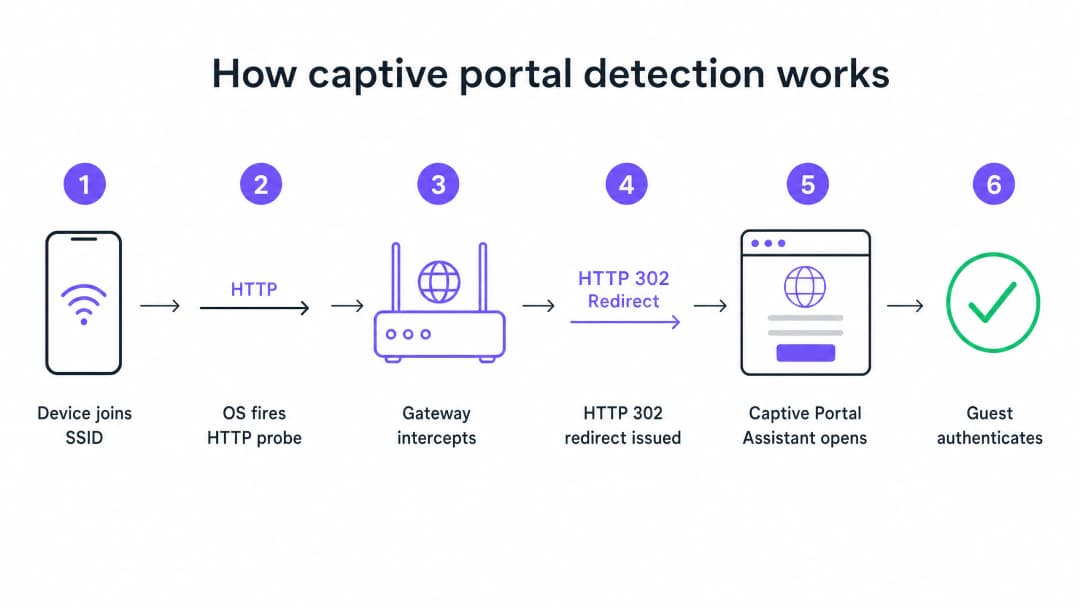
I Sei Principali Tipi di Errore
Quando un ospite segnala che il WiFi non si connette, l'errore deriva quasi sempre da una di queste sei cause principali che interrompono questa sequenza.
1. Esaurimento del Pool DHCP Questo è il killer silenzioso negli eventi ad alta densità. Se ospiti una conferenza con 2.000 partecipanti su una subnet /24 standard, hai 254 indirizzi IP utilizzabili. Se il tempo di lease DHCP è impostato sul valore predefinito di 24 ore, esaurirai questo pool pochi minuti dopo l'apertura delle porte. Ogni successivo tentativo di connessione fallirà prima ancora che la sequenza del Captive Portal abbia inizio.
2. Errore di Intercettazione DNS Il reindirizzamento del Captive Portal si basa sull'intercettazione del probe HTTP da parte del gateway. Ma il probe richiede prima una query DNS. Se la tua configurazione DNS non consente ai client non autenticati di risolvere i nomi di dominio esterni, il probe non viene mai attivato.
3. Walled Garden Incompleto Il walled garden definisce a quali domini esterni possono accedere gli ospiti non autenticati. Se la pagina del tuo portale carica risorse da una CDN che non è inclusa nel walled garden, la pagina verrà visualizzata come una schermata vuota. Se offri il login social tramite Google, Apple o Facebook, tutti i domini OAuth utilizzati da questi provider devono essere inclusi nella allowlist. I provider di identità social aggiornano regolarmente i propri intervalli IP delle CDN. Un walled garden che funzionava perfettamente sei mesi fa potrebbe essere silenziosamente compromesso oggi.
4. Blocco del Reindirizzamento da parte di HSTS L'HTTP Strict Transport Security (HSTS) è una politica di sicurezza del browser che impone connessioni a domini specifici esclusivamente tramite HTTPS. Se un ospite tenta di contattare un dominio precaricato HSTS e il vostro gateway cerca di intercettare tale richiesta HTTPS per reindirizzarla al portale, il browser rileverà una mancata corrispondenza del certificato. Presenterà quindi un avviso di sicurezza che non può essere superato e bloccherà completamente il reindirizzamento. La soluzione corretta consiste nel non tentare mai l'intercettazione HTTPS. Il gateway deve reindirizzare solo i probe canarini HTTP non crittografati.
5. VPN attiva sul dispositivo ospite Una VPN crittografa tutto il traffico proveniente dal dispositivo e lo instrada attraverso un tunnel esterno prima che raggiunga il gateway. Di conseguenza, il gateway non vede mai il probe HTTP e la sequenza di rilevamento del Captive Portal non viene mai attivata.
6. Randomizzazione dell'indirizzo MAC I moderni dispositivi iOS e Android utilizzano indirizzi MAC randomizzati per impostazione predefinita come funzionalità di privacy. Poiché lo stato della sessione del Captive Portal viene tracciato tramite l'indirizzo MAC, un visitatore che si è autenticato un'ora prima potrebbe visualizzare nuovamente la pagina di accesso dopo la rotazione del MAC del proprio dispositivo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: progettare per l'affidabilità
Un'implementazione ben configurata del Captive Portal richiede un'attenta coordinazione in tutta l'infrastruttura WiFi per ospiti.
Passaggio 1: Ottimizzare l'architettura DHCP
Per qualsiasi sede che preveda più di 200 dispositivi simultanei, evitate di utilizzare una singola sottorete /24. Utilizzate una sottorete /22 o superiore e impostate i tempi di lease in base al profilo di permanenza della vostra sede. Un hotel imposta i lease a 8 ore. Uno stadio imposta i lease a 3 ore. Un centro commerciale imposta i lease a 90 minuti. Un centro congressi imposta i lease a 30 minuti.
Passaggio 2: Automatizzare la gestione del Walled Garden
Verificate il vostro walled garden prima di ogni evento importante. Sulla piattaforma Purple, manteniamo e aggiorniamo automaticamente queste voci del walled garden come parte del nostro servizio gestito in cloud, eliminando l'onere della manutenzione manuale per il vostro team. Supportiamo integrazioni con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet.
Passaggio 3: Implementare RFC 8910 (Opzione DHCP 114)
La soluzione a lungo termine basata su standard per i conflitti HSTS è l'RFC 8910, che definisce l'opzione DHCP 114. Questa opzione consente al server DHCP di pubblicizzare l'URL del Captive Portal direttamente al dispositivo client, aggirando completamente la necessità di reindirizzamento HTTP. iOS 14 e Android 11 o versioni successive supportano questa funzione in modo nativo.
Best Practice
Implementare l'autenticazione basata su profilo per i visitatori ricorrenti I Captive Portal sono una tecnologia matura, ma comportano un'attrito intrinseco. OpenRoaming, basato su Passpoint e 802.1X, consente ai visitatori ricorrenti di connettersi in modo automatico e sicuro senza mai visualizzare una pagina di login. Purple funge da identity provider gratuito per OpenRoaming sul nostro piano Connect. Sedi come Premier Inn e Manchester Airports Group stanno già implementando questa soluzione per eliminare l'attrito della riautenticazione per i visitatori frequenti, mantenendo al contempo la piena conformità GDPR e l'acquisizione di dati di prima parte.
Non testare mai da un dispositivo autenticato Un errore comune che colpisce molti team IT: testare il portale da un dispositivo che è già stato precedentemente autenticato. La sessione del dispositivo è ancora attiva, quindi si bypassa completamente il portale e si conclude che tutto funziona. Testate sempre da un dispositivo in uno stato pulito e non autenticato.
Leggete la guida correlata Per saperne di più sulla sicurezza delle vostre reti, consultate la nostra Cos'è il WiFi sicuro: Guida essenziale per le aziende 2026 e la nostra Gestione della larghezza di banda: Una guida pratica per il 2026.
Risoluzione dei problemi e mitigazione dei rischi
Quando un visitatore segnala un problema di connessione, il vostro team di front office ha bisogno di un quadro diagnostico rapido.

Istruite il vostro team a eseguire prima le correzioni lato client:
- Chiedere al visitatore di disattivare qualsiasi VPN attiva.
- Istruire il visitatore a disabilitare la randomizzazione MAC (Indirizzo privato) per il vostro SSID specifico.
- Chiedere al visitatore di aprire un browser predefinito e navigare su
http://neverssl.com. Poiché questo sito è progettato per non utilizzare mai SSL, il gateway può facilmente intercettare la richiesta e avviare il reindirizzamento. - Se tutto il resto fallisce, chiedere al visitatore di dimenticare la rete e connettersi di nuovo.
Se il problema persiste su più visitatori, passate ai controlli lato operatore. Verificate immediatamente l'utilizzo del pool DHCP, controllate i log RADIUS per i messaggi di Access-Reject e testate l'intercettazione DNS.
ROI e impatto aziendale
L'impatto aziendale di un Captive Portal affidabile va ben oltre le metriche IT. Eliminando i problemi di connessione, le sedi aumentano direttamente il tasso di crescita del loro database di marketing.
Prendiamo il caso di Harrods, che ha ottenuto un ROI di marketing pari a 57x ottimizzando la sua piattaforma di WiFi Analytics e il flusso del Captive Portal. O AGS Airports, che ha generato un ROI dell'842% grazie a una gestione fluida e strutturata della larghezza di banda. Un'esperienza di connessione affidabile è il requisito fondamentale per raccogliere i moderni dati di feedback descritti in dettaglio nella nostra guida, Raccolta moderna dei feedback: Un manuale per le sedi 2026.
Ogni mancato caricamento del Captive Portal rappresenta un profilo cliente perso. Implementando gli standard architetturali descritti in questa guida, i leader IT trasformano la propria infrastruttura wireless da un centro di costo a un generatore di entrate affidabile e conforme.
Definizioni chiave
Captive Portal
Un meccanismo di intercettazione a livello di rete che costringe un utente non autenticato a visualizzare e interagire con una pagina web specifica prima di ricevere l'accesso a internet pubblico.
Quando i team IT distribuiscono reti ospiti, il captive portal è lo strumento principale per applicare i termini di servizio e acquisire dati di marketing di prima parte.
Walled Garden
Una lista di controllo degli accessi (ACL) pre-autenticazione che definisce a quali indirizzi IP esterni o nomi di dominio è consentito accedere a un dispositivo non autenticato.
Fondamentale per consentire ai dispositivi di caricare le risorse della splash page del captive portal e comunicare con i social identity provider prima che l'utente si sia completamente autenticato.
HSTS (HTTP Strict Transport Security)
Un meccanismo di criteri di sicurezza web che aiuta a proteggere i siti web da attacchi man-in-the-middle, come gli attacchi di downgrade del protocollo e il furto di cookie.
HSTS è il motivo principale per cui l'intercettazione del traffico HTTPS per mostrare un Captive Portal causa gravi avvisi di sicurezza del browser invece di un reindirizzamento riuscito.
RFC 8910 (DHCP Option 114)
Uno standard IETF che consente a un server DHCP di annunciare direttamente l'URL del Captive Portal al dispositivo client durante l'assegnazione iniziale dell'indirizzo IP.
Questo standard elimina completamente la necessità di reindirizzamento HTTP, risolvendo il conflitto HSTS e offrendo un'esperienza di connessione più fluida.
MAC Address Randomisation
Una funzione di privacy nei moderni sistemi operativi mobili che genera un nuovo indirizzo MAC casuale per ogni rete wireless a cui il dispositivo si connette, o ruota periodicamente l'indirizzo.
Questa funzione interrompe la persistenza della sessione del Captive Portal tradizionale, costringendo gli ospiti che ritornano ad accedere ripetutamente, a meno che la struttura non esegua l'aggiornamento a un'autenticazione basata su profilo come OpenRoaming.
OpenRoaming
Una federazione di roaming globale basata su Passpoint e 802.1X che consente agli utenti di connettersi alle reti WiFi pubbliche in modo automatico e sicuro, senza interagire con un Captive Portal.
Purple agisce come provider di identità gratuito per OpenRoaming con il piano Connect, consentendo alle strutture di eliminare l'attrito della riautenticazione.
HTTP 302 Redirect
Un codice di stato di risposta HTTP che indica che la risorsa richiesta si trova temporaneamente sotto un URI diverso.
Questo è il meccanismo specifico utilizzato dal gateway wireless per reindirizzare la sonda canary HTTP del dispositivo verso la splash page del Captive Portal.
Canary Probe
Una richiesta HTTP automatica e non crittografata inviata da un sistema operativo subito dopo la connessione a una rete per verificare la connettività internet.
Apple utilizza captive.apple.com; Android utilizza connectivitycheck.gstatic.com. L'intercettazione di queste sonde è alla base del rilevamento del Captive Portal.
Esempi pratici
Un centro congressi da 2.500 posti a Londra ospita un importante vertice tecnologico. Entro 45 minuti dall'inizio della presentazione principale, i partecipanti segnalano che il problema "guest wifi not connecting captive portal" è diffuso. L'SSID è visibile, ma i dispositivi non riescono a ottenere un indirizzo IP o ricevono un IP ma non visualizzano la schermata di accesso. La rete è configurata con una singola subnet /23 e lease DHCP di 12 ore.
- Identificare l'esaurimento del DHCP: una subnet /23 fornisce 1.022 indirizzi IP utilizzabili. Con 2.500 partecipanti, il pool è sottodimensionato. Il lease di 12 ore significa che gli indirizzi non vengono restituiti al pool quando i partecipanti lasciano l'edificio per il pranzo.
- Espandere la subnet: riconfigurare la VLAN ospiti per utilizzare una subnet /21, che fornisce 4.094 indirizzi IP utilizzabili, superando ampiamente la capacità della struttura.
- Ridurre il tempo di lease: modificare il tempo di lease DHCP da 12 ore a 30 minuti. Ciò garantisce che gli indirizzi IP dei dispositivi che si disconnettono (ad esempio, quando un partecipante se ne va) vengano rapidamente recuperati.
- Cancellare i lease: cancellare i binding DHCP esistenti per forzare i dispositivi attivi a rinnovare l'indirizzo con i nuovi parametri.
Una catena retail lancia un nuovo captive portal che include il social login tramite Google e Facebook. Durante i test, il team IT rileva che la splash page del portale si carica correttamente, ma quando un utente tocca "Accedi con Google", la pagina va in timeout e non riesce a connettersi. La registrazione standard via e-mail funziona perfettamente.
- Diagnosticare l'errore del Walled Garden: il timeout indica che il dispositivo client non autenticato non riesce a raggiungere i server OAuth di Google per completare l'handshake di autenticazione.
- Verificare le voci del Walled Garden: esaminare la lista di controllo degli accessi pre-autenticazione sul controller wireless (ad esempio, Cisco Meraki o HPE Aruba).
- Aggiungere i domini richiesti: aggiungere i domini di autenticazione specifici di Google e Facebook (ad esempio, accounts.google.com) al walled garden. È fondamentale aggiungere voci con wildcard per le CDN che distribuiscono le risorse della pagina di accesso (ad esempio, *.gstatic.com).
- Implementare aggiornamenti automatizzati: poiché questi provider modificano frequentemente i propri intervalli IP, configurare il controller per utilizzare lo snooping dei domini con wildcard anziché il whitelist di IP statici.
Domande di esercitazione
Q1. Un punto vendita segnala che il proprio Captive Portal funziona perfettamente per gli ospiti che utilizzano la registrazione e-mail standard, ma gli ospiti che tentano di utilizzare l'opzione "Accedi con Facebook" visualizzano una schermata bianca vuota dopo aver toccato il pulsante. Qual è la causa architetturale più probabile?
Suggerimento: Considera quali risorse di rete deve raggiungere il dispositivo non autenticato per visualizzare la schermata di accesso di Facebook.
Visualizza risposta modello
La struttura presenta un walled garden incompleto. Il gateway wireless blocca il dispositivo non autenticato impedendogli di raggiungere i domini OAuth o l'infrastruttura CDN di Facebook. Il team IT deve aggiornare l'elenco di controllo degli accessi pre-autenticazione per includere tutti i domini jolly richiesti per l'autenticazione di Facebook.
Q2. Stai progettando l'architettura WiFi per gli ospiti di un importante stadio di calcio. La struttura ospita 60.000 tifosi e le partite durano circa 3 ore. La configurazione attuale utilizza una subnet /16 e tempi di lease DHCP di 24 ore. Durante la prima partita, migliaia di tifosi segnalano di non riuscire a connettersi. Quali modifiche dovresti implementare?
Suggerimento: Calcola gli indirizzi IP totali disponibili nella subnet rispetto alla capacità della struttura e valuta il ciclo di vita di tali indirizzi.
Visualizza risposta modello
La rete sta riscontrando l'esaurimento del pool DHCP. Una subnet /16 fornisce 65.534 indirizzi IP utilizzabili, teoricamente sufficienti per 60.000 tifosi. Tuttavia, con un tempo di lease di 24 ore, qualsiasi dispositivo che si connette brevemente (ad esempio, personale, venditori o tifosi che passano davanti allo stadio) consuma un indirizzo IP che non verrà rilasciato fino al giorno successivo. La soluzione consiste nel ridurre il tempo di lease DHCP a 3 ore per allinearlo al profilo di permanenza della struttura, garantendo che gli indirizzi IP vengano riciclati in modo efficiente durante l'evento.
Q3. Un ospite dell'hotel si lamenta del fatto che la pagina di accesso del Captive Portal non viene visualizzata automaticamente sul suo laptop. Quando il personale della reception controlla il dispositivo dell'ospite, nota che è in esecuzione un client VPN aziendale. Perché la VPN impedisce il caricamento del portale?
Suggerimento: Considera come una VPN instrada il traffico e come il gateway intercetta la sonda del Captive Portal.
Visualizza risposta modello
La VPN cifra tutto il traffico proveniente dal laptop e tenta di instradarlo attraverso un tunnel sicuro verso il server aziendale. Poiché il traffico è cifrato, il gateway wireless locale non può ispezionarlo, non può identificare il probe canary HTTP non cifrato e di conseguenza non può emettere il reindirizzamento HTTP 302 necessario per attivare il Captive Portal. L'ospite deve disattivare la VPN, autenticarsi tramite il portale e successivamente riattivare la VPN.
Continua a leggere questa serie
Ubiquiti UniFi guest portal non reindirizza: cause e soluzioni
Questa guida isola un errore di reindirizzamento del portale ospiti UniFi analizzando in sequenza lo stato dell'ospite, il reindirizzamento, il percorso di pre-autorizzazione e l'autorizzazione del controller. Fornisce ai team IT locali un metodo collaudato per risolvere i dubbi tra rete ospiti e Hotspot, i passaggi ai portali esterni, i requisiti correnti degli account UniFi OS e i test di isolamento DNS.
Cisco Meraki splash page non funzionante: un diagramma di flusso per la risoluzione dei problemi
Questa guida pratica per il secondo giorno isola il punto in cui un flusso di splash Cisco Meraki ha fallito: autorizzazione del client, avvio del redirect HTTP, raggiungibilità del walled garden o sign-on RADIUS. Fornisce ai team IT delle sedi un percorso di prove controllato per ripristinare il WiFi per gli ospiti senza apportare modifiche estese a un'infrastruttura attiva.
Guida alla configurazione del WiFi ospiti aziendale: segmentazione VLAN, sicurezza e Captive Portals
Questa guida tecnica mostra ai team IT come configurare il WiFi ospiti come servizio di accesso internet controllato, utilizzando la segmentazione VLAN, le policy del firewall e un Captive Portal. Spiega inoltre come i moduli di registrazione e i controlli di onboarding di Purple supportino un'esperienza per i visitatori proporzionata senza indebolire il perimetro che circonda il personale, i pagamenti e i sistemi operativi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.