
為什麼我的訪客 WiFi 無法連線?排查 captive portal 問題
本權威技術參考指南說明了 captive portal 偵測的底層機制,並詳細介紹了導致訪客 WiFi 無法連線的六種主要故障模式。它為 IT 經理和網路架構師提供了一個實用的疑難排解框架,用以解決 HTTP 重新導向問題、DNS 衝突以及 MAC 隨機化挑戰。
收聽此指南
查看播客逐字稿
核心系列的一部分:Captive Portal 指南 →
Guest WiFi and Captive Portal Diagnostic Triage Tool
Isolate and resolve why guest devices fail to connect to your captive portal. Select your observed failure symptom, client device operating system, and wireless controller hardware to pinpoint protocol breakdowns and retrieve vendor-specific remediation steps.
Root Cause Summary
The client OS sends an unencrypted HTTP canary probe immediately after association. When upstream DNS fails or the gateway drops the probe instead of returning an HTTP 302 redirect, the OS cannot tell it is behind a portal: it marks the network as having no internet and never opens the Captive Network Assistant (CNA) window.
Client OS Behaviour on IOS:
Eliminate Captive Portal Failures Across Your Wireless Fleet
Purple integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet to automate walled garden DNS updates, deploy RFC 8910 Option 114, and onboard guests seamlessly via Passpoint and OpenRoaming.
執行摘要
對於現代企業場域而言,訪客無線網路已不再只是單純的便利服務;它代表了客戶互動、營運情報與品牌定位的關鍵接觸點。然而,這些網路的商業價值完全取決於初始連線體驗的可靠性。當訪客連線到網路而 Captive Portal 登入頁面未出現時,場域會立即面臨服務摩擦增加、支援工單暴增以及失去數據收集機會的困境。
這些失敗的核心原因,在於安全網路標準與 Captive Portal 歷史上所使用的網路層攔截技術之間存在著根本上的衝突。現代網頁瀏覽器與作業系統的設計旨在偵測並阻止未經授權的流量重導向,以保護使用者免受中間人攻擊。透過深入了解精確的 HTTP 與 DNS 重導向順序、HSTS 等安全協定的影響,以及現代行動裝置的隱私功能,IT 團隊可以設計出健全的無線存取解決方案。本指南提供了診斷與解決「guest wifi not connecting captive portal」失敗狀態背後根本原因的決定性架構。
收聽完整技術簡報:
詳細技術分析:Captive Portal 偵測的實際運作原理
要排除 Captive Portal 的問題,您必須先了解 Captive Portal 在網路層級上實際執行的操作。大多數人只將其視為一個登入頁面,但實際上,它是一種網路層級的流量攔截機制。
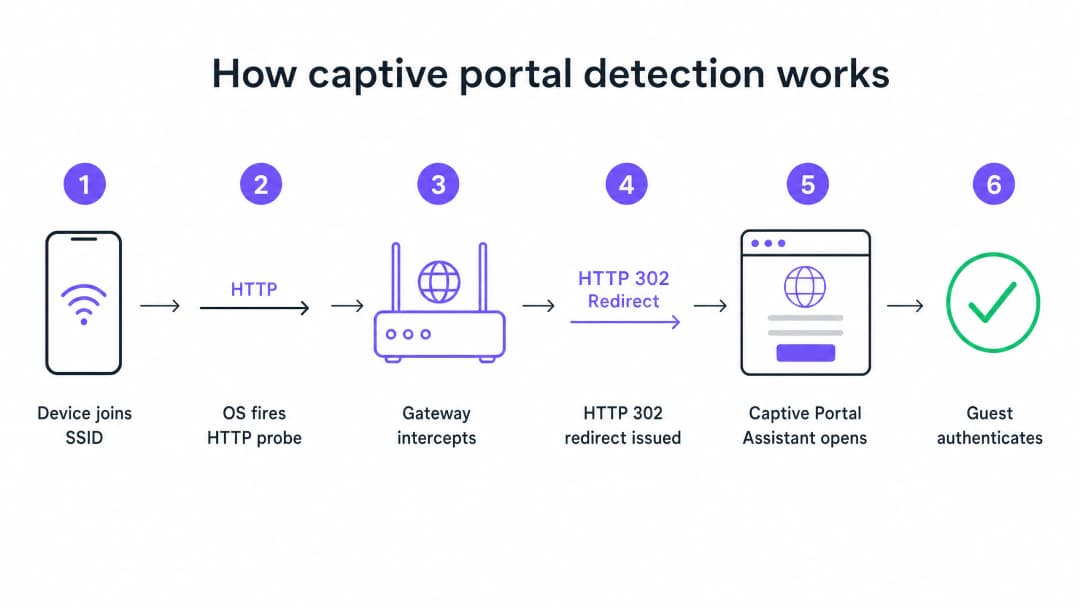
當裝置連線到您的訪客 SSID 並透過 DHCP 取得 IP 位址時,作業系統不會等待使用者開啟瀏覽器。在背景中,系統服務會立即觸發一個未加密的 HTTP GET 請求,發送到由製造商控制的測試 URL。Apple 裝置會查詢 captive.apple.com。Android 裝置會查詢 connectivitycheck.gstatic.com。Windows 裝置則會查詢 msftconnecttest.com。
如果網路具有開放的網際網路存取權限,這些探測將回傳預期的回應,作業系統進而判斷一切正常。但在訪客網路上,您的閘道器或無線控制器會在該 HTTP 探測到達網際網路之前將其攔截。閘道器不會回傳預期的回應,而是回傳指向 Captive Portal 頁面的 HTTP 302 重新導向。作業系統偵測到此非預期的重新導向,意識到其位於 Captive Portal 後方,並開啟一個沙箱瀏覽器視窗以顯示登入頁面。
六大常見失效模式
當訪客回報 WiFi 無法連線時,問題幾乎總是源自於中斷此流程的六個根本原因之一。
1. DHCP 網址池耗盡 這是高密度活動中的隱形殺手。如果您在標準的 /24 子網路中舉辦有 2,000 名與會者的會議,您將擁有 254 個可用的 IP 位址。如果您的 DHCP 租期設定為預設的 24 小時,您將在活動開始後數分鐘內耗盡此網址池。在 Captive Portal 流程開始之前,後續的每一次連線嘗試都將失敗。
2. DNS 攔截失敗 Captive Portal 重新導向依賴於閘道器攔截 HTTP 探測。但該探測需要先進行 DNS 查詢。如果您的 DNS 設定不允許未驗證的用戶端解析外部網域名稱,探測就永遠不會被觸發。
3. 圍牆花園(Walled Garden)設定不完整 圍牆花園定義了未驗證訪客可以存取哪些外部網域。如果您的入口網站頁面從不在圍牆花園中的 CDN 載入資源,該頁面將顯示為空白畫面。如果您提供透過 Google、Apple 或 Facebook 的社群登入,這些提供商所使用的所有 OAuth 網域都必須列在允許清單中。社群身分識別提供商會定期更新其 CDN IP 範圍。六個月前運作完美的圍牆花園,今天可能會在無形中失效。
4. HSTS 阻擋重新導向 HTTP 嚴格傳輸安全 (HSTS) 是一種瀏覽器安全性原則,可強制僅透過 HTTPS 連線至特定網域。如果訪客嘗試聯絡預先載入 HSTS 的網域,而您的閘道器試圖攔截該 HTTPS 請求以重新導向至 portal 頁面,瀏覽器將會偵測到憑證不符。系統會顯示無法忽略的安全警告,並完全封鎖該重新導向。正確的解決方案是絕不嘗試進行 HTTPS 攔截。您的閘道器應僅重新導向未加密的 HTTP canary 探測。
5. 訪客裝置上的啟用中 VPN VPN 會加密來自裝置的所有流量,並在抵達您的閘道器之前透過外部通道進行路由。您的閘道器永遠不會看到 HTTP 探測。Captive Portal 偵測順序因而永遠不會被觸發。
6. MAC 位址隨機化 現代 iOS 與 Android 裝置預設使用隨機 MAC 位址作為隱私保護功能。由於 Captive Portal 工作階段狀態是透過 MAC 位址進行追蹤,一小時前已通過驗證的訪客在裝置的 MAC 輪替後,可能會再次面臨登入頁面。
實作指南:建構高可靠性架構
配置完善的 Captive Portal 部署需要跨 Guest WiFi 基礎架構進行仔細的協調。
步驟 1:最佳化 DHCP 架構
對於任何預期有超過 200 台同時連線裝置的場域,請避免使用單一 /24 子網路。請使用 /22 或更大的子網路,並設定租約時間以符合您場域的停留時間特性。飯店設定 8 小時租約。體育場設定 3 小時租約。購物中心設定 90 分鐘租約。會議中心則設定 30 分鐘租約。
步驟 2:自動化 Walled Garden 管理
在每次重大活動之前驗證您的 walled garden。在 Purple 的平台上,我們將這些 walled garden 項目作為雲端管理服務的一部分進行自動維護與更新,從而減輕您團隊的手動維護負擔。我們支援與 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 的整合。
步驟 3:實作 RFC 8910 (DHCP Option 114)
解決 HSTS 衝突的標準化長期解決方案為 RFC 8910,它定義了 DHCP Option 114。此選項允許您的 DHCP 伺服器直接向用戶端裝置宣告 Captive Portal URL,完全不需要進行 HTTP 重新導向。iOS 14 與 Android 11 或更高版本原生支援此功能。
最佳實踐
為回訪者部署基於設定檔的驗證 Captive Portals 是一項成熟的技術,但它們會帶來固有的摩擦。建構於 Passpoint 和 802.1X 之上的 OpenRoaming,允許再次到訪的訪客安全地自動連線,而無需看到登入頁面。Purple 在我們的 Connect 方案中,為 OpenRoaming 提供免費的身分驗證提供者服務。像 Premier Inn 和 Manchester Airports Group 等場所已經部署了此功能,以消除頻繁訪客重複進行驗證的摩擦,同時保持完全符合 GDPR 規範並進行第一方數據收集。
切勿使用已驗證的裝置進行測試 一個影響許多 IT 團隊的常見錯誤:使用先前已驗證過的裝置來測試 Portal 頁面。您的裝置工作階段仍然處於作用狀態,因此您會完全繞過 Portal 頁面,並得出一切正常的結論。請務必使用處於全新、未驗證狀態的裝置進行測試。
閱讀相關指南 要閱讀更多關於保護您網路安全的資訊,請參閱我們的 什麼是安全 WiFi:2026 年企業必備指南 和我們的 頻寬管理:2026 年實用指南。
疑難排解與風險緩釋
當訪客回報連線問題時,您的第一線團隊需要一個快速的診斷框架。

指導您的團隊先執行用戶端修正:
- 請訪客停用任何作用中的 VPN。
- 指導訪客針對您的特定 SSID 停用 MAC 隨機化(專用位址)。
- 請訪客開啟預設瀏覽器並導覽至
http://neverssl.com。因為此網站的設計旨在永不使用 SSL,閘道器可以輕鬆攔截該請求並觸發重新導向。 - 如果其他方法都失敗了,請訪客忘記該網路並重新連線。
如果問題在多位訪客中持續存在,請移至營運商端檢查。立即審查 DHCP 核心池的使用率、檢查 RADIUS 記錄中的 Access-Reject 訊息,並測試 DNS 攔截。
投資報酬率與商業影響
可靠的 Captive Portal 對商業的影響遠遠超出 IT 指標。透過消除連線失敗,場所可以直接提高其行銷資料庫的增長率。
想想 Harrods,他們透過優化其 WiFi 分析 和 Captive Portal 流程,實現了 57 倍的行銷投資報酬率。或是 AGS Airports,透過無縫的分級頻寬管理實現了 842% 的投資報酬率。可靠的連線體驗是收集現代回饋收集數據的基本要求,這在我們的指南 現代回饋收集:2026 年場所指南手冊 中有詳細介紹。
每一次 Captive Portal 載入失敗都代表流失了一個客戶設定檔。透過實作本指南中概述的架構標準,IT 主管能將其無線基礎架構從成本中心轉變為可靠、合規的營收產生器。
關鍵定義
Captive Portal
一種網路層級的攔截機制,強制未驗證的使用者在獲得公共網際網路存取權限之前,必須檢視特定的網頁並與之互動。
當 IT 團隊部署訪客網路時,captive portal 是強制執行服務條款和獲取第一方行銷數據的首要工具。
Walled Garden
一種預先驗證存取控制清單 (ACL),用於定義允許未驗證裝置存取的外部 IP 地址或網域名稱。
這對於允許裝置在使用者完全驗證之前,載入 captive portal 歡迎頁面(splash page)資源並與社群身分識別提供商進行通訊至關重要。
HSTS (HTTP Strict Transport Security)
一種網路安全政策機制,有助於保護網站免受降級攻擊與 Cookie 劫持等中間人攻擊。
HSTS 是攔截 HTTPS 流量以顯示 Captive Portal 時,會導致瀏覽器出現嚴重安全性警告而非成功重新導向的最主要原因。
RFC 8910 (DHCP Option 114)
一項 IETF 標準,允許 DHCP 伺服器在初始分配 IP 位址期間,直接向用戶端裝置宣告 Captive Portal 的 URL。
此標準完全消除了對 HTTP 重新導向的需求,解決了 HSTS 衝突,並提供更流暢的連線體驗。
MAC Address Randomisation
現代行動作業系統中的一項隱私功能,可為裝置加入的每個無線網路產生全新且隨機的 MAC 位址,或定期輪替該位址。
此功能打破了傳統 Captive Portal 的工作階段持久性,除非場域升級至基於設定檔的驗證(例如 OpenRoaming),否則會迫使返回的訪客重複登入。
OpenRoaming
一種建立在 Passpoint 與 802.1X 之上的全球漫遊聯盟,允許使用者自動且安全地連線至公共 WiFi 網路,而無需與 Captive Portal 進行互動。
Purple 在 Connect 方案下可作為 OpenRoaming 的免費識別身分提供者,使場域能夠消除重複驗證的摩擦。
HTTP 302 Redirect
一種 HTTP 回應狀態碼,表示請求的資源已暫時移至不同的 URI。
這是無線閘道器用來將裝置的 HTTP 預檢探測(Canary Probe)重新導向至 Captive Portal 歡迎頁面的特定機制。
Canary Probe
作業系統在連線至網路後立即傳送的自動、未加密 HTTP 請求,用於測試網際網路連線能力。
Apple 使用 captive.apple.com,Android 則使用 connectivitycheck.gstatic.com。攔截這些探測是偵測 Captive Portal 的基礎。
範例
倫敦一家可容納 2,500 人的會議中心正在舉辦一場大型技術峰會。在主題演講開始後的 45 分鐘內,與會者紛紛反映「訪客 WiFi 無法連線 captive portal」的問題非常普遍。SSID 是可見的,但裝置要麼無法取得 IP 地址,要麼取得了 IP 卻看不到登入畫面。該網路配置了單一 /23 子網路和 12 小時的 DHCP 租期。
- 識別 DHCP 耗盡:一個 /23 子網路提供 1,022 個可用 IP 地址。面對 2,500 名與會者,此位址池顯得過小。12 小時的租期意味著當與會者離開大樓去吃午餐時,位址不會被釋放回位址池中。
- 擴大子網路:重新配置訪客 VLAN 以使用 /21 子網路,提供 4,094 個可用 IP 地址,輕鬆超過會場容量。
- 縮短租期時間:將 DHCP 租期時間從 12 小時縮短至 30 分鐘。這可確保已斷開連線裝置(例如,當與會者離開時)的 IP 地址能被快速收回。
- 清除租期:清除現有的 DHCP 繫結,以強制作用中的裝置在新的參數下進行更新。
一家連鎖零售商推出了一個全新的 captive portal,其特色是支援透過 Google 和 Facebook 進行社群登入。在測試期間,IT 團隊發現入口網站的歡迎頁面(splash page)載入正常,但當使用者點擊「使用 Google 登入」時,頁面逾時且無法連線。標準的電子郵件註冊則運作完全正常。
- 診斷 Walled Garden 故障:逾時表示未驗證的用戶端裝置無法連線至 Google OAuth 伺服器以完成驗證交握。
- 稽核 Walled Garden 項目:檢查無線控制器(例如 Cisco Meraki 或 HPE Aruba)上的預先驗證存取控制清單。
- 新增所需網域:將特定的 Google 和 Facebook 驗證網域(例如 accounts.google.com)新增至 walled garden。至關重要的是,為提供登入頁面資源的 CDN 新增萬用字元項目(例如 *.gstatic.com)。
- 實施自動化更新:由於這些提供商會頻繁變更其 IP 範圍,請將控制器配置為使用萬用字元網域探測(snooping),而非靜態 IP 白名單。
練習題
Q1. 某零售場域回報,其 Captive Portal 對於使用標準電子郵件註冊的訪客運作完美,但嘗試使用「使用 Facebook 登入」選項的訪客,在點擊該按鈕後會遇到空白畫面。最可能的架構原因是什麼?
提示:請考慮未經驗證的裝置需要存取哪些網路資源,才能轉譯 Facebook 登入提示。
查看標準答案
該場域的 Walled Garden 設定不完整。無線閘道器封鎖了未經驗證的裝置存取 Facebook 的 OAuth 網域或 CDN 基礎設施。IT 團隊必須更新預先驗證存取控制清單,以納入 Facebook 驗證所需的所有萬用字元網域。
Q2. 您正在為一座可容納 60,000 名球迷的大型足球場設計訪客 WiFi 架構,賽事大約持續 3 小時。目前的設定使用 /16 子網路與 24 小時的 DHCP 租期。在第一場賽事期間,數千名球迷回報無法連線。您應該實施哪些變更?
提示:計算子網路中可用 IP 位址的總數與場域容量的對比,並評估這些位址的生命週期。
查看標準答案
該網路正遭遇 DHCP 位址池耗盡。雖然 /16 子網路提供了 65,534 個可用 IP 位址,理論上足夠 60,000 名球迷使用。然而,在 24 小時的租期下,任何短暫連線的裝置(例如工作人員、攤商或路過的球迷)都會消耗一個 IP 位址,且該位址直到隔天才能釋放。解決方案是將 DHCP 租期縮短至 3 小時,以符合場域的停留時間分佈,確保 IP 位址在活動期間能被高效回收利用。
Q3. 一位飯店住客抱怨其筆記型電腦沒有自動出現 Captive Portal 登入頁面。當櫃台人員檢查該住客的裝置時,發現其正在執行企業 VPN 用戶端。為什麼 VPN 會阻止該入口網站載入?
提示:考慮 VPN 如何路由流量,以及閘道器如何攔截 Captive Portal 探測。
查看標準答案
VPN 會將來自筆記型電腦的所有流量加密,並嘗試透過安全隧道將其路由至企業伺服器。由於流量已加密,因此本地無線閘道無法檢查該流量,亦無法識別未加密的 HTTP Canary 探測,進而無法發出觸發 Captive Portal 所需的 HTTP 302 重新導向。訪客必須先停用 VPN,透過入口網頁進行身分驗證,然後重新啟用 VPN。
常見問題
Why does the guest WiFi captive portal login screen not appear on smartphones?
Mobile operating systems like iOS, Android, and Windows detect captive networks by sending an unencrypted HTTP canary probe (such as captive.apple.com or connectivitycheck.gstatic.com) immediately after associating. If the local gateway fails to intercept this probe and return an HTTP 302 redirect, or if DNS resolution fails before the probe is sent, the operating system assumes unrestricted internet access and suppresses the captive network assistant browser overlay.
How does RFC 8910 (DHCP Option 114) resolve captive portal browser warnings and HSTS conflicts?
RFC 8910 defines DHCP Option 114, which directly delivers the captive portal API URL to client devices during the initial DHCP lease negotiation. This eliminates the need for gateways to hijack and intercept unencrypted HTTP traffic or collide with HTTP Strict Transport Security (HSTS) preloaded domains, preventing security warning screens and providing instant browser notifications.
Why does social login fail on captive portals even when the splash page loads?
Social login authentication via Google, Apple, or Microsoft requires unauthenticated devices to communicate with external OAuth identity endpoints and content delivery networks. If the wireless controller walled garden allowlist does not include wildcard FQDNs for all required authentication domains and CDN asset hosts, the OAuth handshake times out and aborts.
How do VPNs and Private DNS (DoH) prevent devices from detecting a captive portal?
Always-on VPNs, Apple Private Relay, and DNS over HTTPS (DoH) encrypt traffic directly at the device level and route packets through secure external tunnels. Because DNS queries and HTTP requests never reach the local gateway in cleartext, the controller cannot intercept the traffic or trigger the redirection sequence. Network administrators can mitigate this by blocking outbound TCP port 853 and returning NXDOMAIN for Private Relay canary domains.
How does MAC address randomisation cause guests to be repeatedly disconnected?
Modern mobile operating systems periodically rotate private MAC addresses for user privacy. Because traditional captive portals track session state and authentication tokens using the client hardware MAC address, any address rotation causes the controller to treat the returning device as an unauthenticated guest. Venues can eliminate this friction by migrating to user-profile authentication or Passpoint Hotspot 2.0 with OpenRoaming.
How does Purple solve captive portal failure modes across enterprise networks?
Purple provides a hardware-agnostic guest WiFi management platform that integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet. Purple automates walled garden allowlists, supports RFC 8910 Option 114 API onboarding, and acts as a Passpoint identity provider under OpenRoaming, ensuring reliable guest connectivity without manual controller intervention.
繼續閱讀本系列
Ubiquiti UniFi 訪客入口網站未重定向:原因與解決方法
本指南循序追蹤訪客狀態、重新導向、預先授權路由及控制器授權,藉此釐清 UniFi guest portal 重新導向失敗的原因。它為場域 IT 團隊提供了一套經過實證的方法,用以解決訪客網路與 Hotspot 之間的混淆、外部 portal 轉接、目前的 UniFi OS 帳戶要求,以及 DNS 隔離測試。
Cisco Meraki splash page 無法正常工作:疑難排解流程圖
這份實用的後期維運指南,旨在隔離 Cisco Meraki splash 流程失敗的環節:用戶端授權、HTTP 重新導向啟動、walled-garden 可達性或 RADIUS 登入。它為場域 IT 團隊提供了一條受控的實證路徑,以便在不對營運中系統進行大範圍變更的情況下恢復 Guest WiFi。
企業級 Guest WiFi 設定指南:VLAN 分段、安全性與 Captive Portal
本技術指南向 IT 團隊展示如何將 Guest WiFi 設定為受控的網際網路存取服務,利用 VLAN 分段、防火牆策略及 Captive Portal 進行管理。同時也說明了 Purple 的註冊表單與上網流程控制如何支援適度的訪客體驗,且不削弱員工、支付和營運系統周邊的安全邊界。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。