
为什么我的访客 WiFi 无法连接?Captive Portal 问题排除故障
本权威技术参考指南解释了 Captive Portal 检测的底层机制,并详细介绍了导致访客 WiFi 无法连接的六种主要故障模式。它为 IT 经理和网络架构师提供了一个实用的故障排除框架,以解决 HTTP 重定向问题、DNS 冲突以及 MAC 随机化挑战。
收听本指南
查看播客转录
核心系列的一部分:Captive Portal 指南 →
Guest WiFi and Captive Portal Diagnostic Triage Tool
Isolate and resolve why guest devices fail to connect to your captive portal. Select your observed failure symptom, client device operating system, and wireless controller hardware to pinpoint protocol breakdowns and retrieve vendor-specific remediation steps.
Root Cause Summary
The client OS sends an unencrypted HTTP canary probe immediately after association. When upstream DNS fails or the gateway drops the probe instead of returning an HTTP 302 redirect, the OS cannot tell it is behind a portal: it marks the network as having no internet and never opens the Captive Network Assistant (CNA) window.
Client OS Behaviour on IOS:
Eliminate Captive Portal Failures Across Your Wireless Fleet
Purple integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet to automate walled garden DNS updates, deploy RFC 8910 Option 114, and onboard guests seamlessly via Passpoint and OpenRoaming.
执行摘要
对于现代企业级场馆而言,访客无线网络不再仅仅是一项便利服务;它们代表了客户互动、运营情报和品牌定位的关键触点。然而,这些网络的商业价值完全取决于初始连接体验的可靠性。当访客连接到网络且 Captive Portal 登录页面未出现时,场馆会立即面临服务摩擦增加、支持工单激增以及失去数据捕获机会的困境。
这些故障的核心在于安全的 Web 标准与历史上 captive portals 所使用的网络层拦截技术之间的根本冲突。现代 Web 浏览器和操作系统旨在检测并阻止未经授权的流量重定向,以保护用户免受中间人攻击。通过了解精准的 HTTP 和 DNS 重定向顺序、HSTS 等安全协议的影响以及现代移动设备的隐私功能,IT 团队可以设计出强大的无线接入解决方案。本指南提供了诊断和解决“guest wifi not connecting captive portal”故障状态根本原因的决定性框架。
听取完整的技术简报:
详细技术分析:Captive Portal 检测的实际工作原理
要解决 Captive Portal 故障,您首先必须从网络层面了解 Captive Portal 的实际作用。大多数人认为它只是一个登录页面。实际上,它是一种网络级别的流量拦截机制。
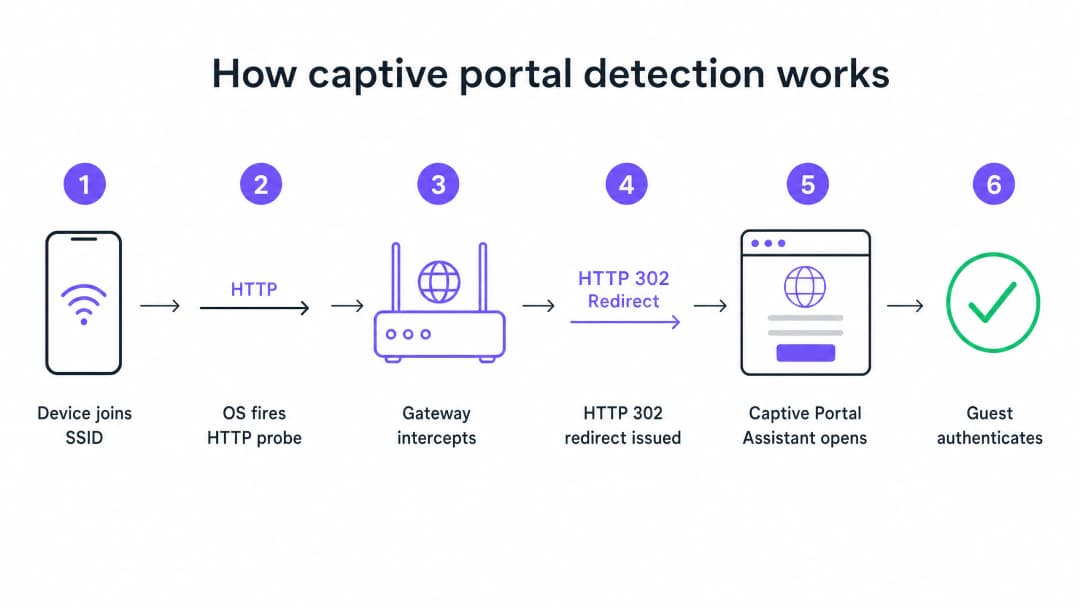
当设备连接到您的访客 SSID 并通过 DHCP 获得 IP 地址时,操作系统不会等待用户打开浏览器。在后台,系统服务会立即向设备制造商控制的测试 URL 触发一个未加密的 HTTP GET 请求。Apple 设备查询 captive.apple.com。Android 设备查询 connectivitycheck.gstatic.com。Windows 设备查询 msftconnecttest.com。
如果网络具有开放的互联网访问权限,这些探测会返回预期的响应,操作系统就会断定一切正常。但在访客网络上,您的网关或无线控制器会在该 HTTP 探测到达互联网之前将其拦截。网关不会返回预期的响应,而是返回一个指向 Captive Portal 页面的 HTTP 302 重定向。操作系统检测到这一非预期的重定向,意识到其处于 Captive Portal 之后,并会打开一个沙盒浏览器窗口来显示登录页面。
六大常见故障模式
当访客报告无法连接 WiFi 时,故障几乎总是源于打断该流程的以下六个根本原因之一。
1. DHCP 地址池耗尽 这是高密度活动中的无形杀手。如果您在一个标准的 /24 子网上举办有 2,000 人参加的会议,您将拥有 254 个可用的 IP 地址。如果您的 DHCP 租约时间设置为默认的 24 小时,您在开门后的几分钟内就会耗尽该地址池。在 Captive Portal 流程甚至尚未开始之前,后续的每一次连接尝试都会失败。
2. DNS 拦截失败 Captive Portal 重定向依赖于网关对 HTTP 探测的拦截。但该探测首先需要进行 DNS 查询。如果您的 DNS 配置不允许未认证的客户端解析外部域名,则探测永远不会被触发。
3. 围墙花园(Walled Garden)配置不完整 围墙花园定义了未认证访客可以访问哪些外部域名。如果您的 Portal 页面从不在围墙花园中的 CDN 加载资源,该页面将呈现为空白。如果您通过 Google、Apple 或 Facebook 提供社交媒体登录,这些服务提供商使用的所有 OAuth 域名都必须在白名单中。社交身份提供商会定期更新其 CDN IP 范围。六个月前工作完美的围墙花园今天可能会悄然失效。
4. HSTS 阻止重定向 HTTP Strict Transport Security (HSTS) 是一种浏览器安全策略,它强制仅通过 HTTPS 连接到特定域名。如果访客尝试访问预加载了 HSTS 的域名,而您的网关试图拦截该 HTTPS 请求以重定向到门户网站,浏览器将检测到证书不匹配。它会显示一个无法绕过的安全警告,并完全阻止重定向。正确的解决方案是绝不尝试拦截 HTTPS。您的网关应仅重定向未加密的 HTTP 探针。
5. 访客设备上处于活动状态的 VPN VPN 会对来自设备的所有流量进行加密,并在其到达您的网关之前通过外部隧道进行路由。您的网关永远看不到 HTTP 探针。Captive Portal 检测序列绝不会被触发。
6. MAC 地址随机化 作为一项隐私功能,现代 iOS 和 Android 设备默认使用随机 MAC 地址。由于 Captive Portal 会话状态是通过 MAC 地址进行跟踪的,一个在一小时前完成认证的访客在其设备的 MAC 地址轮换后,可能会再次面临登录页面。
实施指南:构建高可靠性架构
配置良好的 Captive Portal 部署需要在您的 Guest WiFi 基础设施中进行精心协调。
步骤 1:优化 DHCP 架构
对于预计同时在线设备超过 200 台的任何场所,请避免使用单个 /24 子网。请使用 /22 或更大的子网,并设置与您场所的停留时间相匹配的租约时间。酒店将租约设置为 8 小时。体育场将租约设置为 3 小时。购物中心将租约设置为 90 分钟。会议中心将租约设置为 30 分钟。
步骤 2:自动管理 Walled Garden(围墙花园)
在每次重大活动之前验证您的 Walled Garden。在 Purple 平台上,我们作为云托管服务的一部分自动维护和更新这些 Walled Garden 条目,从而减轻您团队的手动维护负担。我们支持与 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 的集成。
步骤 3:实施 RFC 8910 (DHCP Option 114)
针对 HSTS 冲突的基于标准的长期解决方案是 RFC 8910,它定义了 DHCP Option 114。此选项允许您的 DHCP 服务器直接向客户端设备播发 Captive Portal URL,从而完全绕过对 HTTP 重定向的需求。iOS 14 和 Android 11 或更高版本原生支持此功能。
最佳实践
为再次到访的访客部署基于 Profile(配置文件)的认证 Captive Portal 是一项成熟的技术,但它们会带来固有的摩擦。基于 Passpoint 和 802.1X 构建的 OpenRoaming 允许常客自动安全地进行连接,而无需看到登录页面。Purple 在我们的 Connect 计划中充当 OpenRoaming 的免费身份提供商。像 Premier Inn 和 Manchester Airports Group 这样的场所已经部署了这一技术,以消除频繁到访者的重新认证摩擦,同时保持完全符合 GDPR 并进行第一方数据捕获。
切勿从已认证的设备进行测试 一个影响许多 IT 团队的常见错误是:从已经过先前认证的设备测试门户。由于您的设备会话仍处于活动状态,因此您会完全绕过门户并得出一切正常的结论。请务必始终从处于干净、未认证状态的设备进行测试。
阅读相关指南 要了解更多关于保护您网络安全的信息,请参阅我们的 什么是安全 WiFi:2026年企业基本指南 以及我们的 带宽管理:2026年实用指南。
故障排除与风险缓解
当访客报告连接问题时,您的前台团队需要一个快速的诊断框架。

指导您的团队首先执行客户端修复:
- 要求访客禁用任何启用的 VPN。
- 指导访客针对您的特定 SSID 禁用 MAC 随机化(私有地址)。
- 要求访客打开默认浏览器并访问
http://neverssl.com。因为该网站旨在从不使用 SSL,所以网关可以轻松拦截请求并触发重定向。 - 如果其他方法都失败了,请让访客忽略该网络并重新连接。
如果问题在多个访客中持续存在,请转到运营商端的检查。立即审查 DHCP 地址池利用率,检查 RADIUS 日志中的 Access-Reject 消息,并测试 DNS 拦截。
投资回报率与业务影响
可靠的 Captive Portal 对业务的影响远超 IT 指标。通过消除连接失败,场所可以直接提高其营销数据库的增长率。
想想 Harrods,他们通过优化其 WiFi 接口分析 和 Captive Portal 流程,实现了 57 倍的营销投资回报率。或者 AGS Airports,他们通过无缝的分级带宽管理实现了 842% 的投资回报率。可靠的连接体验是收集现代反馈收集数据的基本要求,详见我们的指南 现代反馈收集:2026年场所行动手册。 每一次 Captive Portal 加载失败都意味着流失了一个客户画像。通过实施本指南中概述的架构标准,IT 领导者可以将他们的无线基础设施从成本中心转变为可靠、合规的创收引擎。
关键定义
Captive Portal
一种网络层拦截机制,强制未授权用户在获准访问公共互联网之前,必须查看特定网页并与其进行交互。
当 IT 团队部署访客网络时,Captive Portal 是强制执行服务条款和收集第一方营销数据的主要工具。
Walled Garden
一种预身份验证访问控制列表 (ACL),用于定义未授权设备允许访问哪些外部 IP 地址或域名。
这对于允许设备在用户完全完成身份验证之前,加载 Captive Portal 展示页面的资源并与社交身份提供商进行通信至关重要。
HSTS (HTTP Strict Transport Security)
一种 Web 安全策略机制,有助于保护网站免受协议降级攻击和 Cookie 劫持等中间人攻击。
HSTS 是拦截 HTTPS 流量以显示 Captive Portal 时导致严重的浏览器安全警告而不是成功重定向的主要原因。
RFC 8910 (DHCP Option 114)
一种 IETF 标准,允许 DHCP 服务器在初始 IP 地址分配期间直接向客户端设备播发 Captive Portal 的 URL。
该标准完全消除了对 HTTP 重定向的需求,解决了 HSTS 冲突并提供了更顺畅的连接体验。
MAC Address Randomisation
现代移动操作系统中的一种隐私功能,可为设备加入的每个无线网络生成一个新的随机 MAC 地址,或定期轮换该地址。
此功能打破了传统的 Captive Portal 会话持久性,迫使再次光顾的访客重复登录,除非场所升级到基于配置文件的身份验证(如 OpenRoaming)。
OpenRoaming
基于 Passpoint 和 802.1X 构建的全球漫游联盟,允许用户自动安全地连接到公共 WiFi 网络,无需与 Captive Portal 进行交互。
Purple 在 Connect 计划下充当 OpenRoaming 的免费身份提供商,允许场所消除重新验证的摩擦。
HTTP 302 Redirect
一种 HTTP 响应状态码,表示请求的资源临时驻留在不同的 URI 下。
这是无线网关用于将设备的 HTTP Canary Probe 重定向到 Captive Portal 认证页面的特定机制。
Canary Probe
操作系统在连接到网络后立即发送的自动化、未加密的 HTTP 请求,用于测试互联网连接性。
Apple 使用 captive.apple.com;Android 使用 connectivitycheck.gstatic.com。拦截这些探测是 Captive Portal 检测的基础。
应用实例
一个位于伦敦、可容纳 2500 人的会议中心正在举办一场大型技术峰会。在主题演讲开始后的 45 分钟内,与会者反映“访客 WiFi 无法连接 Captive Portal”的问题非常普遍。SSID 可见,但设备要么无法获取 IP 地址,要么收到了 IP 但看不到登录页面。该网络配置了单个 /23 子网和 12 小时的 DHCP 租约。
- 识别 DHCP 耗尽:一个 /23 子网提供 1,022 个可用 IP 地址。面对 2,500 名与会者,该地址池容量不足。12 小时的租约意味着当与会者离开大楼去吃午餐时,地址不会被释放回地址池中。
- 扩大子网:重新配置访客 VLAN 以使用 /21 子网,提供 4,094 个可用 IP 地址,轻松超过场馆容量。
- 缩短租期:将 DHCP 租约时间从 12 小时缩短至 30 分钟。这确保了已断开连接设备(例如与会者离开时)的 IP 地址能被快速回收。
- 清除租约:清除现有的 DHCP 绑定,强制活动设备在新的参数下进行续租。
一家零售连锁店推出了一个新的 Captive Portal,其特点是通过 Google 和 Facebook 进行社交登录。在测试期间,IT 团队发现门户的展示页面加载正常,但当用户点击“使用 Google 登录”时,页面超时并连接失败。而标准的电子邮件注册功能却可以完美运行。
- 诊断 Walled Garden 故障:超时表明未授权的客户端设备无法访问 Google OAuth 服务器以完成身份验证握手。
- 审核 Walled Garden 条目:检查无线控制器(例如 Cisco Meraki 或 HPE Aruba)上的预身份验证访问控制列表。
- 添加所需的域名:将特定的 Google 和 Facebook 身份验证域名(例如 accounts.google.com)添加到 Walled Garden 中。至关重要的是,为提供登录页面资源的 CDN 添加通配符条目(例如 *.gstatic.com)。
- 实施自动更新:由于这些提供商频繁更改其 IP 范围,请将控制器配置为使用通配符域名探听(Domain Snooping),而不是静态 IP 白名单。
练习题
Q1. 某零售场所报告称,他们的 Captive Portal 对使用标准电子邮件注册的访客运行良好,但尝试使用“使用 Facebook 登录”选项的访客在点击按钮后会遇到白屏。最可能的架构原因是什么?
提示:考虑未通过身份验证的设备需要访问哪些网络资源才能渲染 Facebook 登录提示。
查看标准答案
该场所的 Walled Garden 设置不完整。无线网关正在阻止未通过身份验证的设备访问 Facebook 的 OAuth 域名或 CDN 基础设施。IT 团队必须更新预身份验证访问控制列表,以包含 Facebook 身份验证所需的所有通配符域名。
Q2. 您正在为一个大型足球场设计访客 WiFi 架构。该场所可容纳 60,000 名球迷,比赛持续约 3 小时。当前配置使用 /16 子网和 24 小时 DHCP 租约时间。在第一场比赛期间,数千名球迷报告无法连接。您应该实施哪些更改?
提示:计算子网中可用 IP 地址的总数与场所容量的对比,并评估这些地址的生命周期。
查看标准答案
网络正经历 DHCP 地址池耗尽。一个 /16 子网提供 65,534 个可用 IP 地址,理论上足够 60,000 名球迷使用。然而,在 24 小时租约时间下,任何短暂连接的设备(例如员工、商贩或走过的球迷)都会消耗一个 IP 地址,并且直到第二天才会释放。解决方案是将 DHCP 租约时间缩短至 3 小时,以匹配场所的停留特征,确保在活动期间高效回收 IP 地址。
Q3. 一位酒店住客抱怨说,他们的笔记本电脑上没有自动出现 Captive Portal 登录页面。当前台员工检查住客的设备时,他们发现企业 VPN 客户端正在运行。为什么 VPN 会阻止门户加载?
提示:考虑 VPN 如何路由流量以及网关如何拦截 Captive Portal 探测。
查看标准答案
VPN 会加密来自笔记本电脑的所有流量,并尝试通过安全隧道将其路由到公司服务器。由于流量已被加密,本地无线网关无法对其进行检测,无法识别未加密的 HTTP Canary 探测,因此无法发出触发 Captive Portal 所需的 HTTP 302 重定向。访客必须禁用 VPN,通过门户进行身份验证,然后重新启用 VPN。
常见问题
Why does the guest WiFi captive portal login screen not appear on smartphones?
Mobile operating systems like iOS, Android, and Windows detect captive networks by sending an unencrypted HTTP canary probe (such as captive.apple.com or connectivitycheck.gstatic.com) immediately after associating. If the local gateway fails to intercept this probe and return an HTTP 302 redirect, or if DNS resolution fails before the probe is sent, the operating system assumes unrestricted internet access and suppresses the captive network assistant browser overlay.
How does RFC 8910 (DHCP Option 114) resolve captive portal browser warnings and HSTS conflicts?
RFC 8910 defines DHCP Option 114, which directly delivers the captive portal API URL to client devices during the initial DHCP lease negotiation. This eliminates the need for gateways to hijack and intercept unencrypted HTTP traffic or collide with HTTP Strict Transport Security (HSTS) preloaded domains, preventing security warning screens and providing instant browser notifications.
Why does social login fail on captive portals even when the splash page loads?
Social login authentication via Google, Apple, or Microsoft requires unauthenticated devices to communicate with external OAuth identity endpoints and content delivery networks. If the wireless controller walled garden allowlist does not include wildcard FQDNs for all required authentication domains and CDN asset hosts, the OAuth handshake times out and aborts.
How do VPNs and Private DNS (DoH) prevent devices from detecting a captive portal?
Always-on VPNs, Apple Private Relay, and DNS over HTTPS (DoH) encrypt traffic directly at the device level and route packets through secure external tunnels. Because DNS queries and HTTP requests never reach the local gateway in cleartext, the controller cannot intercept the traffic or trigger the redirection sequence. Network administrators can mitigate this by blocking outbound TCP port 853 and returning NXDOMAIN for Private Relay canary domains.
How does MAC address randomisation cause guests to be repeatedly disconnected?
Modern mobile operating systems periodically rotate private MAC addresses for user privacy. Because traditional captive portals track session state and authentication tokens using the client hardware MAC address, any address rotation causes the controller to treat the returning device as an unauthenticated guest. Venues can eliminate this friction by migrating to user-profile authentication or Passpoint Hotspot 2.0 with OpenRoaming.
How does Purple solve captive portal failure modes across enterprise networks?
Purple provides a hardware-agnostic guest WiFi management platform that integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet. Purple automates walled garden allowlists, supports RFC 8910 Option 114 API onboarding, and acts as a Passpoint identity provider under OpenRoaming, ensuring reliable guest connectivity without manual controller intervention.
继续阅读本系列
Ubiquiti UniFi 访客门户未重定向:原因与解决方法
本指南通过依次分析访客状态、重定向、预授权路由和控制器授权,解决 UniFi 访客门户重定向失败的问题。它为场所 IT 团队提供了一种行之有效的方法,用以解决访客网络与 Hotspot 混淆、外部门户交接、当前 UniFi OS 帐户要求以及 DNS 隔离测试等问题。
Cisco Meraki splash page无法正常工作:问题排查流程图
本实用指南着重于排查 Cisco Meraki splash 流程失败的环节:客户端授权、HTTP 重定向触发、walled-garden 可达性或 RADIUS 登录。它为场所 IT 团队提供了一条受控的证据排查路径,以便在不对现有网络进行大范围更改的情况下恢复 Guest WiFi。
企业级 Guest WiFi 设置指南:VLAN 隔离、安全与 Captive Portal
本技术指南向 IT 团队展示如何使用 VLAN 隔离、防火墙策略和 Captive Portal,将 Guest WiFi 设置为受控的互联网访问服务。它还解释了 Purple 的注册表单和准入控制如何在不削弱员工、支付和业务系统边界安全的前提下,提供恰到好处的访客体验。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。