
माझे अतिथी WiFi का कनेक्ट होत नाही? Captive Portal च्या समस्यांचे निवारण करणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक captive portal शोधण्यामागील मूलभूत यंत्रणा स्पष्ट करते आणि अतिथी WiFi ला कनेक्ट होण्यापासून रोखणाऱ्या सहा प्राथमिक बिघाड मोडचे तपशील देते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना HTTP रीडायरेक्ट समस्या, DNS संघर्ष आणि MAC रँडमायझेशन आव्हाने सोडवण्यासाठी एक व्यावहारिक ट्रबलशूटिंग फ्रेमवर्क प्रदान करते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Captive Portal मार्गदर्शक →
Guest WiFi and Captive Portal Diagnostic Triage Tool
Isolate and resolve why guest devices fail to connect to your captive portal. Select your observed failure symptom, client device operating system, and wireless controller hardware to pinpoint protocol breakdowns and retrieve vendor-specific remediation steps.
Root Cause Summary
The client OS sends an unencrypted HTTP canary probe immediately after association. When upstream DNS fails or the gateway drops the probe instead of returning an HTTP 302 redirect, the OS cannot tell it is behind a portal: it marks the network as having no internet and never opens the Captive Network Assistant (CNA) window.
Client OS Behaviour on IOS:
Eliminate Captive Portal Failures Across Your Wireless Fleet
Purple integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet to automate walled garden DNS updates, deploy RFC 8910 Option 114, and onboard guests seamlessly via Passpoint and OpenRoaming.
कार्यकारी सारांश (Executive Summary)
आधुनिक एंटरप्राइझ ठिकाणांसाठी, गेस्ट वायरलेस नेटवर्क्स ही आता केवळ एक साधी सुविधा राहिलेली नाही; ती ग्राहक प्रतिबद्धता, ऑपरेशनल इंटेलिजन्स आणि ब्रँड पोझिशनिंगसाठी एक महत्त्वपूर्ण माध्यम दर्शवतात. तथापि, या नेटवर्क्सचे व्यावसायिक मूल्य संपूर्णपणे सुरुवातीच्या कनेक्शन अनुभवाच्या विश्वासार्हतेवर अवलंबून असते. जेव्हा एखादा गेस्ट नेटवर्कशी कनेक्ट होतो आणि Captive Portal लॉगइन पृष्ठ दिसत नाही, तेव्हा त्या ठिकाणाला लगेचच वाढलेल्या सेवा अडथळ्यांचा, सपोर्ट तिकिटांमधील वाढीचा आणि डेटा कॅप्चरच्या गमावलेल्या संधींचा सामना करावा लागतो.
या अपयशांच्या केंद्रस्थानी सुरक्षित वेब मानके आणि ऐतिहासिकदृष्ट्या captive portals द्वारे वापरल्या जाणाऱ्या नेटवर्क-स्तरीय इंटरसेप्शन तंत्रांमधील मूलभूत संघर्ष आहे. आधुनिक वेब ब्राउझर आणि ऑपरेटिंग सिस्टम्स युझर्सना मॅन-इन-द-मिडल हल्ल्यांपासून वाचवण्यासाठी अनधिकृत ट्रॅफिक रीडायरेक्शन शोधण्यासाठी आणि ब्लॉक करण्यासाठी डिझाइन केलेले आहेत. अचूक HTTP आणि DNS रीडायरेक्शन सीक्वेन्स, HSTS सारख्या सुरक्षित प्रोटोकॉलचा प्रभाव आणि आधुनिक मोबाइल डिव्हाइसेसच्या प्रायव्हसी वैशिष्ट्यांना समजून घेऊन, IT टीम्स मजबूत वायरलेस ॲक्सेस सोल्यूशन्स डिझाइन करू शकतात. हे मार्गदर्शक "guest wifi not connecting captive portal" अयशस्वी स्थितीमागील मूळ कारणांचे निदान आणि निराकरण करण्यासाठी निश्चित फ्रेमवर्क प्रदान करते.
पूर्ण तांत्रिक माहिती ऐका:
सखोल तांत्रिक विश्लेषण: Captive Portal शोध खरोखर कसे कार्य करते
Captive Portal च्या समस्येचे निवारण करण्यासाठी, आपल्याला प्रथम हे समजून घेणे आवश्यक आहे की नेटवर्क स्तरावर Captive Portal प्रत्यक्षात काय करते. बर्याच लोकांना वाटते की हे फक्त एक लॉगिन पृष्ठ आहे. प्रत्यक्षात, ही नेटवर्क-स्तरीय ट्रॅफिक इंटरसेप्शन (हस्तक्षेप) यंत्रणा आहे.
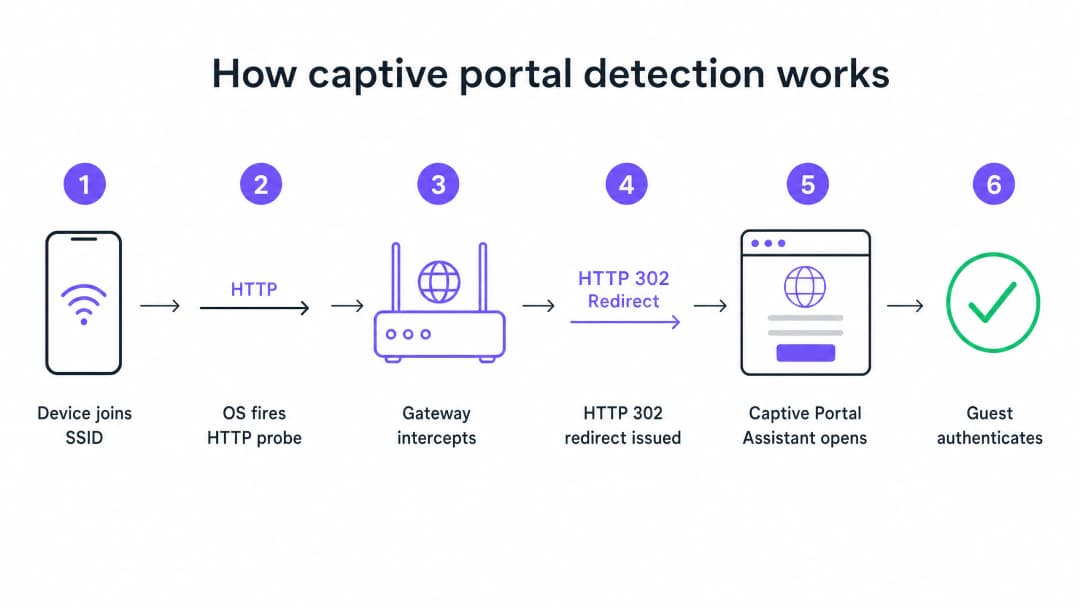
जेव्हा एखादे डिव्हाइस तुमच्या गेस्ट SSID शी कनेक्ट होते आणि DHCP द्वारे IP ॲड्रेस प्राप्त करते, तेव्हा ऑपरेटिंग सिस्टम वापरकर्त्याने ब्राउझर उघडण्याची वाट पाहत नाही. पार्श्वभूमीमध्ये, एक सिस्टम सर्व्हिस ताबडतोब उत्पादकाद्वारे नियंत्रित असलेल्या चाचणी URL कडे न कूटबद्ध केलेली (unencrypted) HTTP GET विनंती ट्रिगर करते. Apple डिव्हाइस captive.apple.com वर क्वेरी पाठवतात. Android डिव्हाइस connectivitycheck.gstatic.com वर क्वेरी पाठवतात. Windows डिव्हाइस msftconnecttest.com वर क्वेरी पाठवतात.
जर नेटवर्ककडे ओपन इंटरनेट ऍक्सेस असेल, तर या चाचण्या अपेक्षेनुसार प्रतिसाद देतात आणि ऑपरेटिंग सिस्टम असा निष्कर्ष काढते की सर्वकाही ठीक आहे. परंतु गेस्ट नेटवर्कवर, तुमचे गेटवे किंवा वायरलेस कंट्रोलर या HTTP चाचणीला इंटरनेटवर पोहोचण्यापूर्वीच अडवते. अपेक्षेनुसार प्रतिसाद देण्याऐवजी, गेटवे Captive Portal पृष्ठाकडे निर्देशित करणारे HTTP 302 रिडायरेक्ट पाठवते. ऑपरेटिंग सिस्टमला या अनपेक्षित रिडायरेक्टचा शोध लागतो, त्याला जाणवते की ते एका Captive Portal च्या मागे आहे आणि लॉगिन पृष्ठ प्रदर्शित करण्यासाठी सँडबॉक्स केलेली ब्राउझर विंडो उघडते.
प्रमुख सहा अयशस्वी मोड (Failure Modes)
जेव्हा एखादा गेस्ट रिपोर्ट करतो की WiFi कनेक्ट होत नाही आहे, तेव्हा ही समस्या सहसा या क्रमाला विस्कळीत करणाऱ्या सहा मूळ कारणांपैकी एका कारणामुळे उद्भवते.
1. DHCP पूल संपणे (DHCP Pool Exhaustion) उच्च-घनता असलेल्या कार्यक्रमांमध्ये हे एक अदृश्य संकट आहे. जर तुम्ही मानक /24 सबनेटवर 2,000 उपस्थितांसह परिषद आयोजित केली, तर तुमच्याकडे 254 वापरण्यायोग्य IP ॲड्रेस असतात. जर तुमची DHCP लीज वेळ डीफॉल्ट 24 तासांवर सेट केली असेल, तर दारे उघडल्यापासून काही मिनिटांतच हा पूल संपून जाईल. यानंतरचा प्रत्येक कनेक्शनचा प्रयत्न Captive Portal क्रम सुरू होण्यापूर्वीच अयशस्वी ठरतो.
2. DNS इंटरसेप्शन अपयश Captive Portal रिडायरेक्ट हे गेटवेद्वारे HTTP चाचणी अडवण्यावर अवलंबून असते. परंतु चाचणीसाठी आधी DNS क्वेरी आवश्यक असते. जर तुमचे DNS कॉन्फिगरेशन पूर्व-प्रमाणित (pre-authenticated) क्लायंटना बाह्य डोमेन नावे रिझॉल्व्ह करण्याची परवानगी देत नसेल, तर चाचणी कधीच ट्रिगर होत नाही.
3. अपूर्ण वॉल्ड गार्डन (Walled Garden) वॉल्ड गार्डन हे परिभाषित करते की अप्रमाणित गेस्ट कोणत्या बाह्य डोमेनमध्ये प्रवेश करू शकतात. जर तुमचे पोर्टल पृष्ठ अशा CDN वरून संसाधने लोड करत असेल जे वॉल्ड गार्डनमध्ये नाही, तर पृष्ठ रिकामे (blank screen) दिसते. जर तुम्ही Google, Apple किंवा Facebook द्वारे सोशल लॉगिन ऑफर करत असाल, तर या प्रदात्यांद्वारे वापरले जाणारे सर्व OAuth डोमेन परवानगी सूचीमध्ये (allowlist) असले पाहिजेत. सोशल आयडेंटिटी प्रदाते त्यांचे CDN IP श्रेणी नियमितपणे अपडेट करतात. सहा महिन्यांपूर्वी उत्कृष्ट काम करणारे वॉल्ड गार्डन आज अचानक बंद पडू शकते.
4. HSTS द्वारे रिडायरेक्ट ब्लॉक करणे HTTP Strict Transport Security (HSTS) हे ब्राउझर सुरक्षा धोरण आहे जे केवळ HTTPS द्वारे विशिष्ट डोमेनशी कनेक्शन सक्तीचे करते. जर एखाद्या पाहुण्याने (guest) HSTS-preloaded डोमेनशी संपर्क साधण्याचा प्रयत्न केला आणि तुमच्या गेटवेने तो HTTPS विनंती अडवून पोर्टलवर रिडायरेक्ट करण्याचा प्रयत्न केला, तर ब्राउझरला सर्टिफिकेट जुळत नसल्याचे (certificate mismatch) आढळेल. ते एक सुरक्षा चेतावणी दर्शवेल ज्याला बायपास केले जाऊ शकत नाही आणि ते रिडायरेक्ट पूर्णपणे ब्लॉक करेल. योग्य उपाय म्हणजे HTTPS इंटरसेप्शनचा कधीही प्रयत्न न करणे. तुमच्या गेटवेने केवळ अनइन्क्रिप्टेड HTTP कॅनरी प्रोब्स रिडायरेक्ट केले पाहिजेत.
५. गेस्ट डिव्हाइसवर सक्रिय VPN VPN डिव्हाइसवरील सर्व ट्रॅफिक इन्क्रिप्ट करते आणि तुमच्या गेटवेवर पोहोचण्यापूर्वी ते बाह्य टनेलद्वारे मार्गस्थ करते. तुमच्या गेटवेला कधीही HTTP प्रोब दिसत नाही. त्यामुळे Captive Portal शोधण्याची प्रक्रिया कधीही सुरू होत नाही.
६. MAC Address Randomisation आधुनिक iOS आणि Android डिव्हाइसेस प्रायव्हसी फीचर म्हणून डीफॉल्टनुसार यादृच्छिक (randomised) MAC ॲड्रेस वापरतात. कारण Captive Portal सेशनची स्थिती MAC ॲड्रेसद्वारे ट्रॅक केली जाते, त्यामुळे ज्या पाहुण्याने एका तासापूर्वी प्रमाणीकरण (authenticate) केले होते, त्यांच्या डिव्हाइसचा MAC रोटेट झाल्यानंतर त्यांना पुन्हा लॉगिन पेज दिसू शकते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: विश्वासार्हतेसाठी आर्किटेक्चर तयार करणे
एक उत्तम प्रकारे कॉन्फिगर केलेल्या Captive Portal उपयोजनासाठी (deployment) तुमच्या Guest WiFi इन्फ्रास्ट्रक्चरमध्ये काळजीपूर्वक समन्वयाची आवश्यकता असते.
पायरी १: DHCP आर्किटेक्चर ऑप्टिमाइझ करा
२०० पेक्षा जास्त एकाच वेळी वापरल्या जाणाऱ्या (concurrent) डिव्हाइसेसची अपेक्षा असलेल्या कोणत्याही ठिकाणासाठी, सिंगल /24 सबनेट वापरणे टाळा. /22 किंवा त्याहून मोठे सबनेट वापरा आणि तुमच्या ठिकाणाच्या पाहुण्यांच्या थांबण्याच्या वेळेनुसार (dwell profile) लीझ टाईम सेट करा. हॉटेलमध्ये ८ तासांसाठी लीझ सेट केली जाते. स्टेडियममध्ये ३ तासांसाठी लीझ सेट केली जाते. शॉपिंग सेंटरमध्ये ९० मिनिटांसाठी लीझ सेट केली जाते. कन्व्हेन्शन सेंटरमध्ये ३० मिनिटांसाठी लीझ सेट केली जाते.
पायरी २: वॉल्ड गार्डन (Walled Garden) व्यवस्थापन स्वयंचलित करा
प्रत्येक मोठ्या इव्हेंटपूर्वी तुमच्या वॉल्ड गार्डनची पडताळणी करा. Purple च्या प्लॅटफॉर्मवर, आम्ही आमच्या क्लाउड व्यवस्थापित सेवेचा भाग म्हणून या वॉल्ड गार्डन नोंदी स्वयंचलितपणे राखतो आणि अपडेट करतो, ज्यामुळे तुमच्या टीमवरील मॅन्युअल देखभालीचा भार कमी होतो. आम्ही Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks आणि Fortinet सह इंटिग्रेशनला सपोर्ट करतो.
पायरी ३: RFC 8910 (DHCP Option 114) लागू करा
HSTS विवादांवर मानक-आधारित दीर्घकालीन उपाय म्हणजे RFC 8910 आहे, जे DHCP Option 114 परिभाषित करते. हा पर्याय तुमच्या DHCP सर्व्हरला थेट क्लायंट डिव्हाइसवर Captive Portal URL ची जाहिरात करण्याची परवानगी देतो, ज्यामुळे HTTP रिडायरेक्शनची आवश्यकता पूर्णपणे बायपास होते. iOS 14 आणि Android 11 किंवा त्यावरील व्हर्जन याला नेटिव्हली सपोर्ट करतात.
सर्वोत्तम पद्धती
परत येणाऱ्या पाहुण्यांसाठी प्रोफाईल-आधारित प्रमाणीकरण (Authentication) उपयोजित करा Captive Portals हे एक प्रगत तंत्रज्ञान आहे, परंतु ते मूळतःच काही अडथळे निर्माण करते. Passpoint आणि 802.1X वर आधारित असलेले OpenRoaming, वारंवार येणाऱ्या अभ्यागतांना लॉगिन पृष्ठ न दाखवता स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होऊ देते. आमच्या Connect प्लॅनवर OpenRoaming साठी Purple एक मोफत आयडेंटिटी प्रोव्हाइडर म्हणून काम करते. Premier Inn आणि Manchester Airports Group सारख्या ठिकाणांनी वारंवार येणाऱ्या अभ्यागतांसाठी पुन्हा-ऑथेंटिकेशनचा अडथळा दूर करण्यासाठी आणि पूर्ण GDPR अनुपालन व फर्स्ट-पार्टी डेटा कॅप्चर राखण्यासाठी आधीच हे तैनात केले आहे.
ऑथेंटिकेट केलेल्या डिव्हाइसवरून कधीही चाचणी करू नका अनेक IT टीम्सकडून होणारी एक सामान्य चूक: आधीच ऑथेंटिकेट केलेल्या डिव्हाइसवरून पोर्टलची चाचणी करणे. तुमच्या डिव्हाइसचे सेशन अजूनही सक्रिय असते, त्यामुळे तुम्ही पोर्टल पूर्णपणे बायपास करता आणि सर्वकाही व्यवस्थित काम करत असल्याचा निष्कर्ष काढता. नेहमी स्वच्छ, अन-ऑथेंटिकेटेड स्थितीत असलेल्या डिव्हाइसवरून चाचणी करा.
संबंधित मार्गदर्शन वाचा तुमचे नेटवर्क सुरक्षित करण्याबद्दल अधिक वाचण्यासाठी, आमचे What Is Secure WiFi: Essential Guide for Business 2026 आणि आमचे Bandwidth Management: A Practical Guide for 2026 पहा.
ट्रबलशूटिंग आणि जोखीम निवारण
जेव्हा एखादा अभ्यागत कनेक्शनच्या समस्येची तक्रार करतो, तेव्हा तुमच्या फ्रंट-ऑफ-हाउस टीमला जलद निदान फ्रेमवर्कची आवश्यकता असते.

तुमच्या टीमला प्रथम क्लायंट-साइडवरील उपाय सुचवण्यास सांगा:
- अभ्यागताला कोणतेही सक्रिय VPN निष्क्रिय करण्यास सांगा.
- अभ्यागताला तुमच्या विशिष्ट SSID साठी MAC रँडममायझेशन (Private Address) बंद करण्यास सांगा.
- अभ्यागताला डीफॉल्ट ब्राउझर उघडून
http://neverssl.comवर जाण्यास सांगा. ही साईट कधीही SSL न वापरण्यासाठी डिझाइन केलेली असल्यामुळे, गेटवे सहजपणे या विनंतीमध्ये हस्तक्षेप करू शकतो आणि रिडायरेक्ट ट्रिगर करू शकतो. - इतर काहीही काम न केल्यास, अभ्यागताला नेटवर्क फॉरगेट (forget) करून पुन्हा कनेक्ट करण्यास सांगा.
ही समस्या एकाधिक अभ्यागतांमध्ये कायम राहिल्यास, ऑपरेटर-साइड तपासणीकडे वळा. त्वरित DHCP पूल वापराचे पुनरावलोकन करा, Access-Reject मेसेजसाठी RADIUS लॉग तपासा आणि DNS इंटरसेप्शनची चाचणी घ्या.
ROI आणि व्यावसायिक प्रभाव
एका विश्वासार्ह Captive Portal चा व्यावसायिक प्रभाव केवळ IT मेट्रिक्सच्या पलीकडे जातो. कनेक्शनचे अपयश दूर करून, व्यावसायिक ठिकाणे थेट त्यांच्या मार्केटिंग डेटाबेसचा वाढीचा दर वाढवतात.
Harrods चा विचार करा, ज्यांनी त्यांचे WiFi Analytics आणि Captive Portal फ्लो ऑप्टिमाइझ करून 57 पटीने मार्केटिंग ROI मिळवला. किंवा AGS Airports, ज्यांनी अखंड टायर्ड बँडविड्थ व्यवस्थापनाद्वारे 842% ROI मिळवला. आमच्या Modern Feedback Collection: A Playbook for Venues 2026 या मार्गदर्शकामध्ये तपशीलवार वर्णन केल्यानुसार आधुनिक अभिप्राय गोळा करण्याचा डेटा गोळा करण्यासाठी एक विश्वासार्ह कनेक्शन अनुभव ही मूलभूत आवश्यकता आहे.
प्रत्येक Captive Portal लोड न होणे म्हणजे एका संभाव्य ग्राहकाचे प्रोफाईल गमावणे होय. या मार्गदर्शकामध्ये वर्णन केलेल्या आर्किटेक्चरल मानकांची अंमलबजावणी करून, आयटी (IT) लीडर्स त्यांच्या वायरलेस इन्फ्रास्ट्रक्चरला खर्च केंद्रातून एका विश्वासार्ह, सुसंगत महसूल जनरेटरमध्ये रूपांतरित करू शकतात.
महत्वाच्या व्याख्या
Captive Portal
नेटवर्क - पातळीवरील हस्तक्षेप यंत्रणा जी अनधिकृत वापरकर्त्याला सार्वजनिक इंटरनेटवर प्रवेश मिळण्यापूर्वी विशिष्ट वेब पेज पाहण्यास आणि संवादात्मक प्रक्रिया करण्यास भाग पाडते.
जेव्हा IT टीम्स अतिथी नेटवर्क तैनात करतात, तेव्हा सेवा अटी लागू करण्यासाठी आणि प्रथम - पक्षीय मार्केटिंग डेटा गोळा करण्यासाठी captive portal हे प्राथमिक साधन असते.
Walled Garden
प्री - ऑथेंटिकेशन ॲक्सेस कंट्रोल लिस्ट (ACL) जी परिभाषित करते की अनधिकृत डिव्हाइसला कोणत्या बाह्य IP ॲड्रेस किंवा डोमेन नावांवर प्रवेश करण्याची परवानगी आहे.
वापरकर्त्याने पूर्णपणे ऑथेंटिकेट होण्यापूर्वी डिव्हाइसेसना captive portal स्प्लॅश पेजची संसाधने लोड करण्यासाठी आणि सोशल आयडेंटिटी प्रदात्यांशी संवाद साधण्याची परवानगी देण्यासाठी अत्यंत महत्त्वाचे आहे.
HSTS (HTTP Strict Transport Security)
एक वेब सुरक्षा पॉलिसी यंत्रणा जी प्रोटोकॉल डाउनग्रेड हल्ले आणि कुकी हायजॅकिंग यांसारख्या मॅन-इन-द-मिडल हल्ल्यांपासून वेबसाइट्सचे संरक्षण करण्यास मदत करते.
HSTS हे मुख्य कारण आहे ज्यामुळे Captive Portal प्रदर्शित करण्यासाठी HTTPS ट्रॅफिक अडवल्यास यशस्वी रिडायरेक्ट मिळण्याऐवजी गंभीर ब्राउझर सुरक्षा इशारे मिळतात.
RFC 8910 (DHCP Option 114)
एक IETF मानक जे DHCP सर्व्हरला प्रारंभिक IP ॲड्रेस वाटपादरम्यान क्लायंट डिव्हाइसला थेट Captive Portal च्या URL ची जाहिरात करण्याची परवानगी देते.
हे मानक HTTP रिडायरेक्शनची आवश्यकता पूर्णपणे काढून टाकते, HSTS संघर्ष सोडवते आणि अधिक सुलभ कनेक्शन अनुभव प्रदान करते.
MAC Address Randomisation
आधुनिक मोबाईल ऑपरेटिंग सिस्टीममधील एक गोपनीयता वैशिष्ट्य जे डिव्हाइस जोडल्या जाणाऱ्या प्रत्येक वायरलेस नेटवर्कसाठी एक नवीन, यादृच्छिक MAC Address तयार करते किंवा ठराविक कालावधीनंतर हा ॲड्रेस फिरवते.
हे वैशिष्ट्य पारंपारिक Captive Portal सेशन सातत्य खंडित करते, ज्यामुळे परत येणाऱ्या पाहुण्यांना वारंवार लॉग इन करावे लागते, जोपर्यंत ते ठिकाण OpenRoaming सारख्या प्रोफाइल-आधारित प्रमाणीकरणावर अपग्रेड करत नाही.
OpenRoaming
Passpoint आणि 802.1X वर तयार केलेले एक जागतिक रोमिंग फेडरेशन जे वापरकर्त्यांना Captive Portal शी संवाद न साधता स्वयंचलितपणे आणि सुरक्षितपणे सार्वजनिक WiFi नेटवर्कशी कनेक्ट होण्याची परवानगी देते.
Purple Connect प्लॅन अंतर्गत OpenRoaming साठी विनामूल्य ओळख प्रदाता म्हणून काम करते, ज्यामुळे संबंधित ठिकाणांना पुन्हा-प्रमाणीकरणाचा अडथळा दूर करता येतो.
HTTP 302 Redirect
एक HTTP प्रतिसाद स्थिती कोड जो दर्शवतो की विनंती केलेले संसाधन तात्पुरते वेगळ्या URI अंतर्गत अस्तित्वात आहे.
डिव्हाइसच्या HTTP कॅनरी प्रोबला Captive Portal स्प्लॅश पेजवर रिडायरेक्ट करण्यासाठी वायरलेस गेटवे वापरणारी ही विशिष्ट यंत्रणा आहे.
Canary Probe
इंटरनेट कनेक्टिव्हिटी तपासण्यासाठी नेटवर्कशी कनेक्ट झाल्यानंतर लगेचच ऑपरेटिंग सिस्टमद्वारे पाठवलेली एक स्वयंचलित, अनइन्क्रिप्टेड HTTP विनंती.
Apple captive.apple.com वापरते; Android connectivitycheck.gstatic.com वापरते. हे प्रोब्स अडवणे हाच Captive Portal शोधण्याचा पाया आहे.
सोडवलेली उदाहरणे
लंडनमधील २,५०० क्षमतेचे एक कॉन्फरन्स सेंटर एका मोठ्या तंत्रज्ञान परिषदेचे आयोजन करत आहे. कीनोट सुरू झाल्यापासून ४५ मिनिटांच्या आत, उपस्थितांनी तक्रार केली की 'guest wifi not connecting captive portal' ही समस्या मोठ्या प्रमाणावर उद्भवत आहे. SSID दृश्यमान आहे, परंतु डिव्हाइसेस एकतर IP ॲड्रेस मिळवण्यात अयशस्वी ठरत आहेत किंवा IP मिळूनही लॉगिन स्क्रीन दिसत नाही. नेटवर्क एकाच /23 सबनेट आणि १२ तासांच्या DHCP लीजसह कॉन्फिगर केलेले आहे.
१. DHCP संपल्याचे ओळखा: एक /23 सबनेट १,०२२ वापरण्यायोग्य IP ॲड्रेस प्रदान करतो. २,५०० उपस्थितांसह, हा पूल खूपच लहान आहे. १२ तासांच्या लीजचा अर्थ असा आहे की जेव्हा उपस्थित लोक जेवणासाठी इमारतीबाहेर जातात तेव्हा ॲड्रेस पूलमध्ये परत येत नाहीत. २. सबनेट वाढवा: /21 सबनेट वापरण्यासाठी अतिथी VLAN पुन्हा कॉन्फिगर करा, जे ४,०९४ वापरण्यायोग्य IP ॲड्रेस प्रदान करते, जे कार्यक्रमस्थळाच्या क्षमतेपेक्षा जास्त आहे. ३. लीजची वेळ कमी करा: DHCP लीजची वेळ १२ तासांवरून ३० मिनिटे करा. हे सुनिश्चित करते की डिस्कनेक्ट झालेल्या डिव्हाइसेसचे IP ॲड्रेस (उदा. जेव्हा एखादा उपस्थित व्यक्ती निघून जातो) त्वरित परत मिळवले जातील. ४. लीज रिकामी करा: सक्रिय डिव्हाइसेसना नवीन पॅरामीटर्स अंतर्गत नूतनीकरण करण्यास भाग पाडण्यासाठी सध्याचे DHCP बाइंडिंग्ज साफ करा.
एक रिटेल साखळी Google आणि Facebook द्वारे सोशल लॉगिन वैशिष्ट्यीकृत करणारे एक नवीन captive portal आणते. चाचणी दरम्यान, IT टीमला असे आढळले की पोर्टलचा स्प्लॅश पेज योग्यरित्या लोड होतो, परंतु जेव्हा एखादा वापरकर्ता 'Log in with Google' वर टॅप करतो, तेव्हा पेजची वेळ संपते आणि ते कनेक्ट होऊ शकत नाही. मानक ईमेल नोंदणी उत्तम प्रकारे कार्य करते.
१. Walled Garden अपयशाचे निदान करा: टाइमआउट हे दर्शवते की अनधिकृत क्लायंट डिव्हाइस ऑथेंटिकेशन हँडशेक पूर्ण करण्यासाठी Google OAuth सर्व्हर्सपर्यंत पोहोचू शकत नाही. २. Walled Garden नोंदींचे ऑडिट करा: वायरलेस कंट्रोलरवरील (उदा. Cisco Meraki किंवा HPE Aruba) प्री - ऑथेंटिकेशन ॲक्सेस कंट्रोल लिस्टचे पुनरावलोकन करा. ३. आवश्यक डोमेन्स जोडा: विशिष्ट Google आणि Facebook ऑथेंटिकेशन डोमेन्स (उदा. accounts.google.com) walled garden मध्ये जोडा. महत्त्वाचे म्हणजे, लॉगिन पेजची संसाधने देणाऱ्या CDNs साठी वाइल्डकार्ड नोंदी जोडा (उदा. *.gstatic.com). ४. स्वयंचलित अद्यतने लागू करा: हे प्रदाते त्यांची IP श्रेणी वारंवार बदलत असल्याने, स्टॅटिक IP व्हाइटलिस्टिंगऐवजी वाइल्डकार्ड डोमेन स्नूपिंग वापरण्यासाठी कंट्रोलर कॉन्फिगर करा.
सराव प्रश्न
Q1. एक रिटेल ठिकाण नोंदवते की त्यांचे Captive Portal मानक ईमेल नोंदणी वापरणाऱ्या पाहुण्यांसाठी उत्तम काम करते, परंतु 'Log in with Facebook' पर्याय वापरण्याचा प्रयत्न करणाऱ्या पाहुण्यांना बटण टॅप केल्यानंतर कोरी पांढरी स्क्रीन दिसते. याचे सर्वात संभाव्य आर्किटेक्चरल कारण काय आहे?
टीप: फेसबुक लॉगिन प्रॉम्प्ट रेंडर करण्यासाठी अप्रमाणित डिव्हाइसला कोणत्या नेटवर्क संसाधनांपर्यंत पोहोचणे आवश्यक आहे याचा विचार करा.
नमुना उत्तर पहा
त्या ठिकाणाचा वॉल्ड गार्डन (walled garden) अपूर्ण आहे. वायरलेस गेटवे अप्रमाणित डिव्हाइसला Facebook च्या OAuth डोमेन्स किंवा CDN इन्फ्रास्ट्रक्चरपर्यंत पोहोचण्यापासून रोखत आहे. IT टीमने प्री-ऑथेंटिकेशन ॲक्सेस कंट्रोल लिस्ट अपडेट करून त्यामध्ये Facebook प्रमाणीकरणासाठी आवश्यक असलेले सर्व वाइल्डकार्ड डोमेन्स समाविष्ट केले पाहिजेत.
Q2. तुम्ही एका मोठ्या फुटबॉल स्टेडियमसाठी गेस्ट WiFi आर्किटेक्चर डिझाइन करत आहात. या ठिकाणी ६०,००० चाहत्यांची क्षमता आहे आणि सामने साधारणपणे ३ तास चालतात. सध्याच्या कॉन्फिगरेशनमध्ये /16 सबनेट आणि २४-तासांची DHCP लीज वेळ वापरली जाते. पहिल्या सामन्यादरम्यान, हजारो चाहत्यांनी तक्रार केली की ते कनेक्ट होऊ शकत नाहीत. तुम्ही कोणते बदल लागू केले पाहिजेत?
टीप: सबनेटमधील एकूण उपलब्ध IP ॲड्रेस विरुद्ध ठिकाणाची क्षमता मोजा आणि त्या ॲड्रेसच्या लाइफसायकलचे मूल्यांकन करा.
नमुना उत्तर पहा
नेटवर्कला DHCP पूल संपण्याचा (exhaustion) सामना करावा लागत आहे. एक /16 सबनेट ६५,५३४ वापरण्यायोग्य IP ॲड्रेस प्रदान करतो, जो सैद्धांतिकदृष्ट्या ६०,००० चाहत्यांसाठी पुरेसा आहे. तथापि, २४-तासांच्या लीज वेळेसह, थोड्या वेळासाठी कनेक्ट होणारे कोणतेही डिव्हाइस (उदा. कर्मचारी, विक्रेते किंवा बाजूने जाणारे चाहते) असा IP ॲड्रेस वापरतात जो दुसऱ्या दिवसापर्यंत रिलीज केला जाणार नाही. यावर उपाय म्हणजे DHCP लीज वेळ कमी करून ३ तास करणे, जी त्या ठिकाणच्या रहिवाशांच्या प्रोफाइलशी सुसंगत असेल. यामुळे इव्हेंट दरम्यान IP ॲड्रेस कार्यक्षमतेने पुन्हा वापरले जातील.
Q3. हॉटेलमधील एका पाहुण्याने तक्रार केली की त्यांच्या लॅपटॉपवर Captive Portal लॉगिन पेज स्वयंचलितपणे दिसत नाही. जेव्हा फ्रंट डेस्क कर्मचारी पाहुण्याचे डिव्हाइस तपासतात, तेव्हा त्यांच्या लक्षात येते की एक कॉर्पोरेट VPN क्लायंट चालू आहे. VPN मुळे पोर्टल लोड होण्यास का अडथळा येतो?
टीप: VPN ट्रॅफिक कसे रिडायरेक्ट करतो आणि गेटवे Captive Portal प्रोबला कसे अडवतो याचा विचार करा.
नमुना उत्तर पहा
VPN लॅपटॉपवरून येणारा सर्व ट्रॅफिक एन्क्रिप्ट करतो आणि कॉर्पोरेट सर्व्हरकडे जाणाऱ्या सुरक्षित टनेलद्वारे तो रूट करण्याचा प्रयत्न करतो. ट्रॅफिक एन्क्रिप्ट केल्यामुळे, स्थानिक वायरलेस गेटवे त्याची तपासणी करू शकत नाही, एन्क्रिप्ट न केलेली HTTP कॅनरी प्रोब ओळखू शकत नाही, आणि त्यामुळे Captive Portal सुरू करण्यासाठी आवश्यक असलेले HTTP 302 रिडायरेक्ट जारी करू शकत नाही. पाहुण्याने VPN बंद करणे, पोर्टलद्वारे प्रमाणित करणे आणि नंतर पुन्हा VPN सुरू करणे आवश्यक आहे.
वारंवार विचारले जाणारे प्रश्न
Why does the guest WiFi captive portal login screen not appear on smartphones?
Mobile operating systems like iOS, Android, and Windows detect captive networks by sending an unencrypted HTTP canary probe (such as captive.apple.com or connectivitycheck.gstatic.com) immediately after associating. If the local gateway fails to intercept this probe and return an HTTP 302 redirect, or if DNS resolution fails before the probe is sent, the operating system assumes unrestricted internet access and suppresses the captive network assistant browser overlay.
How does RFC 8910 (DHCP Option 114) resolve captive portal browser warnings and HSTS conflicts?
RFC 8910 defines DHCP Option 114, which directly delivers the captive portal API URL to client devices during the initial DHCP lease negotiation. This eliminates the need for gateways to hijack and intercept unencrypted HTTP traffic or collide with HTTP Strict Transport Security (HSTS) preloaded domains, preventing security warning screens and providing instant browser notifications.
Why does social login fail on captive portals even when the splash page loads?
Social login authentication via Google, Apple, or Microsoft requires unauthenticated devices to communicate with external OAuth identity endpoints and content delivery networks. If the wireless controller walled garden allowlist does not include wildcard FQDNs for all required authentication domains and CDN asset hosts, the OAuth handshake times out and aborts.
How do VPNs and Private DNS (DoH) prevent devices from detecting a captive portal?
Always-on VPNs, Apple Private Relay, and DNS over HTTPS (DoH) encrypt traffic directly at the device level and route packets through secure external tunnels. Because DNS queries and HTTP requests never reach the local gateway in cleartext, the controller cannot intercept the traffic or trigger the redirection sequence. Network administrators can mitigate this by blocking outbound TCP port 853 and returning NXDOMAIN for Private Relay canary domains.
How does MAC address randomisation cause guests to be repeatedly disconnected?
Modern mobile operating systems periodically rotate private MAC addresses for user privacy. Because traditional captive portals track session state and authentication tokens using the client hardware MAC address, any address rotation causes the controller to treat the returning device as an unauthenticated guest. Venues can eliminate this friction by migrating to user-profile authentication or Passpoint Hotspot 2.0 with OpenRoaming.
How does Purple solve captive portal failure modes across enterprise networks?
Purple provides a hardware-agnostic guest WiFi management platform that integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet. Purple automates walled garden allowlists, supports RFC 8910 Option 114 API onboarding, and acts as a Passpoint identity provider under OpenRoaming, ensuring reliable guest connectivity without manual controller intervention.
या मालिकेमध्ये पुढे वाचा
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा प्रॅक्टिकल मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग प्रदान करतो, जेणेकरून ते थेट सुरू असलेल्या नेटवर्कवर मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.