
मेरा अतिथि WiFi कनेक्ट क्यों नहीं हो रहा है? Captive Portal समस्याओं का निवारण
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका captive portal डिटेक्शन के अंतर्निहित यांत्रिकी की व्याख्या करती है और उन छह प्राथमिक विफलता मोडों का विवरण देती है जो अतिथि WiFi को कनेक्ट होने से रोकते हैं। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को HTTP रीडायरेक्ट समस्याओं, DNS संघर्षों और MAC रैंडमाइज़ेशन चुनौतियों का समाधान करने के लिए एक व्यावहारिक समस्या निवारण ढांचा प्रदान करता है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal गाइड →
Guest WiFi and Captive Portal Diagnostic Triage Tool
Isolate and resolve why guest devices fail to connect to your captive portal. Select your observed failure symptom, client device operating system, and wireless controller hardware to pinpoint protocol breakdowns and retrieve vendor-specific remediation steps.
Root Cause Summary
The client OS sends an unencrypted HTTP canary probe immediately after association. When upstream DNS fails or the gateway drops the probe instead of returning an HTTP 302 redirect, the OS cannot tell it is behind a portal: it marks the network as having no internet and never opens the Captive Network Assistant (CNA) window.
Client OS Behaviour on IOS:
Eliminate Captive Portal Failures Across Your Wireless Fleet
Purple integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet to automate walled garden DNS updates, deploy RFC 8910 Option 114, and onboard guests seamlessly via Passpoint and OpenRoaming.
कार्यकारी सारांश (Executive Summary)
आधुनिक एंटरप्राइज स्थलों के लिए, गेस्ट वायरलेस नेटवर्क अब केवल एक साधारण सुविधा नहीं रह गए हैं; वे कस्टमर एंगेजमेंट, ऑपरेशनल इंटेलिजेंस और ब्रांड पोजिशनिंग के लिए एक महत्वपूर्ण टचपॉइंट का प्रतिनिधित्व करते हैं। हालांकि, इन नेटवर्क का व्यावसायिक मूल्य पूरी तरह से शुरुआती कनेक्शन अनुभव की विश्वसनीयता पर निर्भर करता है। जब कोई गेस्ट नेटवर्क से कनेक्ट होता है और Captive Portal लॉगिन पेज दिखाई नहीं देता है, तो स्थल को तुरंत सर्विस फ्रिक्शन में वृद्धि, सपोर्ट टिकटों की बाढ़ और मूल्यवान डेटा कैप्चर के अवसरों के नुकसान का सामना करना पड़ता है।
इन विफलताओं के केंद्र में सुरक्षित वेब मानकों और ऐतिहासिक रूप से captive portals द्वारा उपयोग की जाने वाली नेटवर्क-स्तरीय इंटरसेप्शन तकनीकों के बीच एक बुनियादी टकराव है। आधुनिक वेब ब्राउज़र और ऑपरेटिंग सिस्टम उपयोगकर्ताओं को मैन-इन-द-मिडल हमलों से बचाने के लिए अनधिकृत ट्रैफ़िक रीडायरेक्शन का पता लगाने और उसे ब्लॉक करने के लिए डिज़ाइन किए गए हैं। सटीक HTTP और DNS रीडायरेक्शन सीक्वेंस, HSTS जैसे सुरक्षित प्रोटोकॉल के प्रभाव और आधुनिक मोबाइल उपकरणों के गोपनीयता फीचर्स को समझकर, IT टीमें मजबूत वायरलेस एक्सेस समाधान डिज़ाइन कर सकती हैं। यह गाइड "guest wifi not connecting captive portal" विफलता की स्थिति के पीछे के मूल कारणों का निदान और समाधान करने के लिए निश्चित ढांचा प्रदान करता है।
पूरी तकनीकी ब्रीफिंग सुनें:
विस्तृत तकनीकी विश्लेषण: Captive Portal डिटेक्शन वास्तव में कैसे काम करता है
किसी Captive Portal समस्या का निवारण करने के लिए, आपको पहले यह समझना होगा कि एक Captive Portal वास्तव में नेटवर्क स्तर पर क्या करता है। अधिकांश लोग इसे केवल एक लॉगिन पेज के रूप में सोचते हैं। वास्तव में, यह एक नेटवर्क-स्तरीय ट्रैफ़िक इंटरसेप्शन तंत्र (traffic interception mechanism) है।
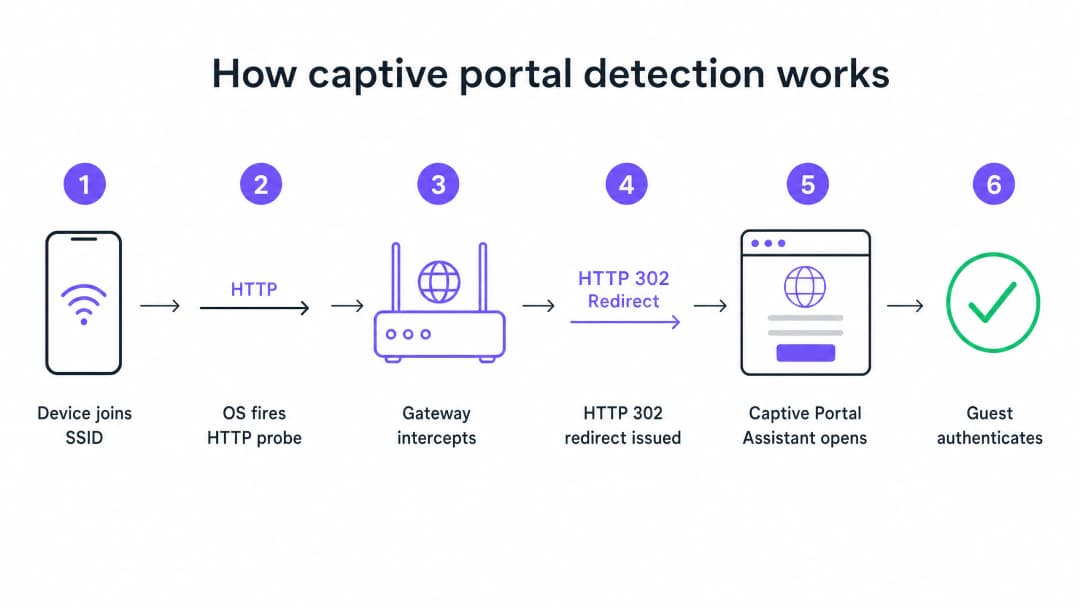
जब कोई डिवाइस आपके अतिथि SSID से कनेक्ट होता है और DHCP के माध्यम से एक IP पता प्राप्त करता है, तो ऑपरेटिंग सिस्टम उपयोगकर्ता द्वारा ब्राउज़र खोलने की प्रतीक्षा नहीं करता है। पृष्ठभूमि में, एक सिस्टम सेवा तुरंत निर्माता द्वारा नियंत्रित एक परीक्षण URL पर एक अनएन्क्रिप्टेड HTTP GET अनुरोध ट्रिगर करती है। Apple डिवाइस captive.apple.com पर क्वेरी करते हैं। Android डिवाइस connectivitycheck.gstatic.com पर क्वेरी करते हैं। Windows डिवाइस msftconnecttest.com पर क्वेरी करते हैं।
यदि नेटवर्क के पास खुली इंटरनेट एक्सेस है, तो ये प्रोब अपेक्षित प्रतिक्रियाएँ लौटाते हैं और ऑपरेटिंग सिस्टम यह निष्कर्ष निकालता है कि सब कुछ ठीक है। लेकिन एक अतिथि नेटवर्क पर, आपका गेटवे या वायरलेस कंट्रोलर इस HTTP प्रोब को इंटरनेट तक पहुँचने से पहले ही रोक देता है। अपेक्षित प्रतिक्रिया के बजाय, गेटवे Captive Portal पेज की ओर इशारा करते हुए एक HTTP 302 रीडायरेक्ट लौटाता है। ऑपरेटिंग सिस्टम अप्रत्याशित रीडायरेक्ट का पता लगाता है, महसूस करता है कि यह एक Captive Portal के पीछे है, और लॉगिन पेज प्रदर्शित करने के लिए एक सैंडबॉक्सयुक्त ब्राउज़र विंडो खोलता है।
शीर्ष छह विफलता मोड
जब कोई अतिथि रिपोर्ट करता है कि WiFi कनेक्ट नहीं हो रहा है, तो विफलता लगभग हमेशा छह मूल कारणों में से एक से उत्पन्न होती है जो इस अनुक्रम को बाधित करते हैं।
1. DHCP पूल समाप्त होना यह उच्च-घनत्व वाले आयोजनों में सबसे बड़ा मूक अवरोधक है। यदि आप एक मानक /24 सबनेट पर 2,000 सहभागियों के साथ एक सम्मेलन की मेजबानी करते हैं, तो आपके पास 254 उपयोग करने योग्य IP पते होते हैं। यदि आपका DHCP लीज समय डिफ़ॉल्ट 24 घंटे पर सेट है, तो आप दरवाजे खुलने के कुछ ही मिनटों के भीतर इस पूल को समाप्त कर देंगे। प्रत्येक बाद का कनेक्शन प्रयास Captive Portal अनुक्रम शुरू होने से पहले ही विफल हो जाता है।
2. DNS इंटरसेप्शन विफलता Captive Portal रीडायरेक्ट गेटवे द्वारा HTTP प्रोब को रोकने पर निर्भर करता है। लेकिन प्रोब के लिए पहले एक DNS क्वेरी की आवश्यकता होती है। यदि आपका DNS कॉन्फ़िगरेशन पूर्व-प्रमाणित क्लाइंट्स को बाहरी डोमेन नामों को रिज़ॉल्यूशन करने की अनुमति नहीं देता है, तो प्रोब कभी ट्रिगर नहीं होता है।
3. अपूर्ण वॉल्ड गार्डन (Walled Garden) वॉल्ड गार्डन यह परिभाषित करता है कि गैर-प्रमाणित अतिथि किन बाहरी डोमेन तक पहुँच सकते हैं। यदि आपका पोर्टल पेज किसी ऐसे CDN से एसेट लोड करता है जो वॉल्ड गार्डन में नहीं है, तो पेज एक खाली स्क्रीन के रूप में रेंडर होता है। यदि आप Google, Apple या Facebook के माध्यम से सोशल लॉगिन की पेशकश करते हैं, तो इन प्रदाताओं द्वारा उपयोग किए जाने वाले सभी OAuth डोमेन अनुमति सूची (allowlist) में होने चाहिए। सोशल पहचान प्रदाता नियमित रूप से अपने CDN IP रेंज को अपडेट करते हैं। छह महीने पहले पूरी तरह से काम करने वाला वॉल्ड गार्डन आज चुपचाप टूट सकता है।
4. रीडायरेक्ट को ब्लॉक करने वाला HSTS HTTP Strict Transport Security (HSTS) एक ब्राउज़र सुरक्षा नीति है जो केवल HTTPS के माध्यम से विशिष्ट डोमेन से कनेक्शन के लिए बाध्य करती है। यदि कोई अतिथि HSTS-preloaded डोमेन से संपर्क करने का प्रयास करता है और आपका गेटवे उस HTTPS अनुरोध को पोर्टल पर रीडायरेक्ट करने के लिए इंटरसेप्ट करने का प्रयास करता है, तो ब्राउज़र सर्टिफिकेट के बेमेल होने का पता लगा लेगा। यह एक सुरक्षा चेतावनी प्रदर्शित करेगा जिसे बायपास नहीं किया जा सकता है और रीडायरेक्शन को पूरी तरह से ब्लॉक कर देगा। इसका सही समाधान यह है कि कभी भी HTTPS इंटरसेप्शन का प्रयास न करें। आपके गेटवे को केवल अनएन्क्रिप्टेड HTTP कैनरी जांच को ही रीडायरेक्ट करना चाहिए।
5. अतिथि डिवाइस पर सक्रिय VPN एक VPN डिवाइस से आने-जाने वाले सभी ट्रैफ़िक को एन्क्रिप्ट करता है और आपके गेटवे तक पहुँचने से पहले इसे एक बाहरी टनल के माध्यम से रूट करता है। आपका गेटवे कभी भी HTTP जांच को नहीं देख पाता है। इससे Captive Portal पहचान अनुक्रम कभी शुरू नहीं होता है।
6. MAC एड्रेस रैंडमाइजेशन आधुनिक iOS और Android डिवाइस गोपनीयता सुविधा के रूप में डिफ़ॉल्ट रूप से रैंडमाइज्ड MAC एड्रेस का उपयोग करते हैं। क्योंकि Captive Portal सत्र की स्थिति को MAC एड्रेस द्वारा ट्रैक किया जाता है, इसलिए एक घंटे पहले प्रमाणित होने वाले विज़िटर को उनके डिवाइस का MAC रोटेट होने के बाद फिर से लॉगिन पेज का सामना करना पड़ सकता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन मार्गदर्शिका: विश्वसनीयता के लिए आर्किटेक्चर तैयार करना
एक अच्छी तरह से कॉन्फ़िगर किए गए Captive Portal परिनियोजन के लिए आपके Guest WiFi इन्फ्रास्ट्रक्चर में सावधानीपूर्वक समन्वय की आवश्यकता होती है।
चरण 1: DHCP आर्किटेक्चर को अनुकूलित करें
200 से अधिक समवर्ती डिवाइस की उम्मीद करने वाले किसी भी स्थान के लिए, एकल /24 सबनेट का उपयोग करने से बचें। /22 या उससे बड़े सबनेट का उपयोग करें और लीज समय को अपने स्थान के ठहरने के प्रोफ़ाइल से मेल खाने के लिए सेट करें। एक होटल 8 घंटे के लिए लीज सेट करता है। एक स्टेडियम 3 घंटे के लिए लीज सेट करता है। एक शॉपिंग सेंटर 90 मिनट के लिए लीज सेट करता है। एक कन्वेंशन सेंटर 30 मिनट के लिए लीज सेट करता है।
चरण 2: वॉल्ड गार्डन प्रबंधन को स्वचालित करें
प्रत्येक बड़े आयोजन से पहले अपने वॉल्ड गार्डन को सत्यापित करें। Purple के प्लेटफ़ॉर्म पर, हम अपनी क्लाउड प्रबंधित सेवा के हिस्से के रूप में इन वॉल्ड गार्डन प्रविष्टियों को स्वचालित रूप से बनाए रखते हैं और अपडेट करते हैं, जो आपकी टीम से मैन्युअल रखरखाव के बोझ को हटा देता है। हम Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के साथ एकीकरण का समर्थन करते हैं।
चरण 3: RFC 8910 (DHCP विकल्प 114) लागू करें
HSTS टकरावों के लिए मानक-आधारित दीर्घकालिक समाधान RFC 8910 है, जो DHCP विकल्प 114 को परिभाषित करता है। यह विकल्प आपके DHCP सर्वर को सीधे क्लाइंट डिवाइस पर Captive Portal URL का विज्ञापन करने की अनुमति देता है, जिससे HTTP रीडायरेक्शन की आवश्यकता पूरी तरह से समाप्त हो जाती है। iOS 14 और Android 11 या उससे उच्चतर संस्करण इसका मूल रूप से समर्थन करते हैं।
सर्वोत्तम प्रथाएँ
वापस आने वाले विज़िटर के लिए प्रोफ़ाइल-आधारित प्रमाणीकरण परिनियोजित करें Captive Portals एक परिपक्व तकनीक हैं, लेकिन वे अपने साथ स्वाभाविक बाधाएं भी लाते हैं। Passpoint और 802.1X पर निर्मित OpenRoaming, बार-बार आने वाले विजिटर्स को बिना किसी लॉगिन पेज को देखे स्वचालित रूप से और सुरक्षित रूप से कनेक्ट होने की अनुमति देता है। Purple हमारे Connect प्लान पर OpenRoaming के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है। Premier Inn और Manchester Airports Group जैसे स्थान बार-बार आने वाले विजिटर्स के लिए री-ऑथेंटिकेशन की बाधा को समाप्त करने के साथ-साथ पूर्ण GDPR अनुपालन और फर्स्ट-पार्टी डेटा कैप्चर को बनाए रखने के लिए इसे पहले से ही तैनात कर रहे हैं।
कभी भी ऑथेंटिकेटेड डिवाइस से टेस्ट न करें एक सामान्य गलती जो कई IT टीमों को प्रभावित करती है: उस डिवाइस से पोर्टल का परीक्षण करना जो पहले से ही ऑथेंटिकेटेड है। आपके डिवाइस का सेशन अभी भी सक्रिय है, इसलिए आप पोर्टल को पूरी तरह से बायपास कर देते हैं और यह निष्कर्ष निकालते हैं कि सब कुछ काम कर रहा है। हमेशा साफ, अन-ऑथेंटिकेटेड स्थिति वाले डिवाइस से परीक्षण करें।
संबंधित मार्गदर्शन पढ़ें अपने नेटवर्क को सुरक्षित बनाने के बारे में अधिक पढ़ने के लिए, हमारा What Is Secure WiFi: Essential Guide for Business 2026 और हमारा Bandwidth Management: A Practical Guide for 2026 देखें।
ट्रबलशूटिंग और जोखिम न्यूनीकरण
जब कोई विजिटर कनेक्शन की समस्या की रिपोर्ट करता है, तो आपकी फ्रंट-ऑफ-हाउस टीम को एक त्वरित डायग्नोस्टिक फ्रेमवर्क की आवश्यकता होती है।

अपनी टीम को सबसे पहले क्लाइंट-साइड सुधार करने के लिए निर्देश दें:
- विजिटर से किसी भी सक्रिय VPN को अक्षम करने के लिए कहें।
- विजिटर को आपके विशिष्ट SSID के लिए MAC रैंडमाइजेशन (प्राइवेट एड्रेस) को अक्षम करने का निर्देश दें।
- विजिटर से एक डिफॉल्ट ब्राउज़र खोलने और
http://neverssl.comपर जाने के लिए कहें। चूंकि यह साइट कभी भी SSL का उपयोग नहीं करने के लिए डिज़ाइन की गई है, इसलिए गेटवे आसानी से अनुरोध को इंटरसेप्ट कर सकता है और रीडायरेक्ट को ट्रिगर कर सकता है। - यदि अन्य सभी उपाय विफल हो जाते हैं, तो विजिटर से नेटवर्क को भूल जाने (forget) और फिर से कनेक्ट करने के लिए कहें।
यदि समस्या कई विजिटर्स में बनी रहती है, तो ऑपरेटर-साइड जांच की ओर बढ़ें। तुरंत DHCP पूल उपयोग की समीक्षा करें, Access-Reject संदेशों के लिए RADIUS लॉग की जांच करें, और DNS इंटरसेप्शन का परीक्षण करें।
ROI और व्यावसायिक प्रभाव
एक विश्वसनीय Captive Portal का व्यावसायिक प्रभाव IT मेट्रिक्स से कहीं आगे जाता है। कनेक्शन विफलताओं को समाप्त करके, वेन्यू सीधे अपने मार्केटिंग डेटाबेस की विकास दर को बढ़ाते हैं।
Harrods पर विचार करें, जिसने अपने WiFi Analytics और Captive Portal फ्लो को अनुकूलित करके 57 गुना मार्केटिंग ROI प्राप्त किया। या AGS Airports, जिसने निर्बाध टियर वाले बैंडविड्थ प्रबंधन के माध्यम से 842% ROI दिया। हमारे गाइड, Modern Feedback Collection: A Playbook for Venues 2026 में विस्तृत आधुनिक फीडबैक संग्रह डेटा एकत्र करने के लिए एक विश्वसनीय कनेक्शन अनुभव बुनियादी आवश्यकता है।प्रत्येक Captive Portal लोड विफलता एक खोए हुए ग्राहक प्रोफ़ाइल का प्रतिनिधित्व करती है। इस गाइड में उल्लिखित आर्किटेक्चरल मानकों को लागू करके, IT लीडर अपने वायरलेस इन्फ्रास्ट्रक्चर को एक लागत केंद्र से एक विश्वसनीय, अनुपालन वाले राजस्व जनरेटर में बदल देते हैं।
मुख्य परिभाषाएं
Captive Portal
एक नेटवर्क-स्तरीय इंटरसेप्शन तंत्र जो एक अप्रमाणित उपयोगकर्ता को सार्वजनिक इंटरनेट तक पहुंच प्रदान करने से पहले एक विशिष्ट वेब पेज को देखने और उसके साथ बातचीत करने के लिए मजबूर करता है।
जब IT टीमें अतिथि नेटवर्क तैनात करती हैं, तो captive portal सेवा की शर्तों को लागू करने और प्रथम-पक्ष मार्केटिंग डेटा कैप्चर करने का प्राथमिक उपकरण होता है।
Walled Garden
एक प्री-प्रमाणीकरण एक्सेस कंट्रोल लिस्ट (ACL) जो यह परिभाषित करती है कि एक अप्रमाणित डिवाइस को किन बाहरी IP एड्रेस या डोमेन नामों तक पहुंचने की अनुमति है।
उपयोगकर्ता द्वारा पूरी तरह से प्रमाणित होने से पहले उपकरणों को captive portal स्पलैश पेज संपत्तियों को लोड करने और सामाजिक पहचान प्रदाताओं के साथ संवाद करने की अनुमति देने के लिए महत्वपूर्ण है।
HSTS (HTTP Strict Transport Security)
एक वेब सुरक्षा नीति तंत्र जो वेबसाइटों को मैन-इन-द-मिडल हमलों जैसे कि प्रोटोकॉल डाउनग्रेड हमलों और कुकी हाइजैक से बचाने में मदद करता है।
HSTS मुख्य कारण है जिसकी वजह से captive portal को प्रदर्शित करने के लिए HTTPS ट्रैफिक को रोकने पर एक सफल रीडायरेक्ट के बजाय गंभीर ब्राउज़र सुरक्षा चेतावनियाँ दिखाई देती हैं।
RFC 8910 (DHCP Option 114)
एक IETF मानक जो DHCP सर्वर को प्रारंभिक IP एड्रेस असाइनमेंट के दौरान क्लाइंट डिवाइस को सीधे captive portal के URL को विज्ञापन करने की अनुमति देता है।
यह मानक HTTP रीडायरेक्शन की आवश्यकता को पूरी तरह से समाप्त कर देता है, जिससे HSTS संघर्ष हल हो जाता है और एक बेहतर कनेक्शन अनुभव मिलता है।
MAC Address Randomisation
आधुनिक मोबाइल ऑपरेटिंग सिस्टम में एक गोपनीयता सुविधा जो डिवाइस द्वारा शामिल होने वाले प्रत्येक वायरलेस नेटवर्क के लिए एक नया, यादृच्छिक MAC एड्रेस उत्पन्न करती है, या समय-समय पर एड्रेस को घुमाती है।
यह विशेषता पारंपरिक captive portal सत्र निरंतरता को तोड़ देती है, जिससे वापस आने वाले मेहमानों को बार-बार लॉग इन करने के लिए मजबूर होना पड़ता है जब तक कि स्थल OpenRoaming जैसे प्रोफाइल-आधारित प्रमाणीकरण में अपग्रेड नहीं हो जाता।
OpenRoaming
Passpoint और 802.1X पर निर्मित एक वैश्विक रोमिंग फेडरेशन जो उपयोगकर्ताओं को captive portal के साथ बातचीत किए बिना स्वचालित रूप से और सुरक्षित रूप से सार्वजनिक WiFi नेटवर्क से कनेक्ट होने की अनुमति देता है।
Purple, Connect योजना के तहत OpenRoaming के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है, जिससे स्थलों को पुनः प्रमाणीकरण के झंझट को समाप्त करने की अनुमति मिलती है।
HTTP 302 Redirect
एक HTTP प्रतिक्रिया स्थिति कोड जो इंगित करता है कि अनुरोधित संसाधन अस्थायी रूप से एक अलग URI के अंतर्गत मौजूद है।
यह वह विशिष्ट तंत्र है जिसका उपयोग वायरलेस गेटवे डिवाइस के HTTP canary probe को captive portal स्प्लैश पेज पर रीडायरेक्ट करने के लिए करता है।
Canary Probe
इंटरनेट कनेक्टिविटी का परीक्षण करने के लिए नेटवर्क से कनेक्ट होने के ठीक बाद ऑपरेटिंग सिस्टम द्वारा भेजा गया एक स्वचालित, अनएन्क्रिप्टेड HTTP अनुरोध।
Apple, captive.apple.com का उपयोग करता है; Android, connectivitycheck.gstatic.com का उपयोग करता है। इन प्रोब को रोकना captive portal का पता लगाने का आधार है।
हल किए गए उदाहरण
लंदन में 2,500 की क्षमता वाला एक सम्मेलन केंद्र एक बड़े प्रौद्योगिकी शिखर सम्मेलन की मेजबानी कर रहा है। कीनोट शुरू होने के 45 मिनट के भीतर, प्रतिभागी रिपोर्ट करते हैं कि 'guest wifi not connecting captive portal' की समस्या बड़े पैमाने पर हो रही है। SSID दिखाई दे रहा है, लेकिन डिवाइस या तो IP एड्रेस प्राप्त करने में विफल हो रहे हैं या IP प्राप्त कर रहे हैं लेकिन कोई लॉगिन स्क्रीन नहीं देख पा रहे हैं। नेटवर्क को एकल /23 सबनेट और 12 घंटे के DHCP लीज के साथ कॉन्फ़िगर किया गया है।
- DHCP समाप्ति की पहचान करें: एक /23 सबनेट 1,022 उपयोग करने योग्य IP एड्रेस प्रदान करता है। 2,500 प्रतिभागियों के साथ, यह पूल छोटा है। 12 घंटे के लीज का मतलब है कि जब प्रतिभागी दोपहर के भोजन के लिए भवन से बाहर जाते हैं तो एड्रेस पूल में वापस नहीं आते हैं।
- सबनेट का विस्तार करें: /21 सबनेट का उपयोग करने के लिए अतिथि VLAN को फिर से कॉन्फ़िगर करें, जो 4,094 उपयोग करने योग्य IP एड्रेस प्रदान करता है, जो आयोजन स्थल की क्षमता से काफी अधिक है।
- लीज का समय कम करें: DHCP लीज का समय 12 घंटे से घटाकर 30 मिनट करें। यह सुनिश्चित करता है कि डिस्कनेक्ट होने वाले डिवाइसों (जैसे, जब कोई प्रतिभागी चला जाता है) के IP एड्रेस जल्दी से वापस मिल जाएं।
- लीज साफ़ करें: सक्रिय डिवाइसों को नए मापदंडों के तहत नवीनीकरण करने के लिए बाध्य करने के लिए मौजूदा DHCP बाइंडिंग को साफ़ करें।
एक रिटेल चेन एक नया captive portal रोल आउट करती है जिसमें Google और Facebook के माध्यम से सोशल लॉगिन की सुविधा है। परीक्षण के दौरान, IT टीम पाती है कि पोर्टल स्पलैश पेज सही ढंग से लोड होता है, लेकिन जब कोई उपयोगकर्ता 'Google के साथ लॉग इन करें' पर टैप करता है, तो पेज का समय समाप्त हो जाता है और कनेक्ट होने में विफल हो जाता है। मानक ईमेल पंजीकरण पूरी तरह से काम करता है।
- Walled Garden विफलता का निदान करें: टाइमआउट इंगित करता है कि अप्रमाणित क्लाइंट डिवाइस प्रमाणीकरण हैंडशेक को पूरा करने के लिए Google OAuth सर्वर तक नहीं पहुंच सकता है।
- Walled Garden प्रविष्टियों का ऑडिट करें: वायरलेस कंट्रोलर (जैसे Cisco Meraki या HPE Aruba) पर प्री-प्रमाणीकरण एक्सेस कंट्रोल लिस्ट की समीक्षा करें।
- आवश्यक डोमेन जोड़ें: विशिष्ट Google और Facebook प्रमाणीकरण डोमेन (जैसे accounts.google.com) को walled garden में जोड़ें। मुख्य रूप से, उन CDNs के लिए वाइल्डकार्ड प्रविष्टियाँ जोड़ें जो लॉगिन पेज की संपत्तियों को सेवा प्रदान करते हैं (जैसे *.gstatic.com)।
- स्वचालित अपडेट लागू करें: चूंकि ये प्रदाता अपने IP रेंज को बार-बार बदलते हैं, इसलिए कंट्रोलर को स्थिर IP व्हाइटलिस्टिंग के बजाय वाइल्डकार्ड डोमेन स्नूपिंग का उपयोग करने के लिए कॉन्फ़िगर करें।
अभ्यास प्रश्न
Q1. एक रिटेल स्थल की रिपोर्ट है कि उनका captive portal मानक ईमेल पंजीकरण का उपयोग करने वाले मेहमानों के लिए पूरी तरह से काम करता है, लेकिन 'फेसबुक के साथ लॉग इन करें' विकल्प का उपयोग करने का प्रयास करने वाले मेहमानों को बटन टैप करने के बाद एक खाली सफेद स्क्रीन का अनुभव होता है। सबसे संभावित आर्किटेक्चरल कारण क्या है?
संकेत: विचार करें कि फेसबुक लॉगिन प्रॉम्प्ट को प्रस्तुत करने के लिए अप्रमाणित डिवाइस को किन नेटवर्क संसाधनों तक पहुँचने की आवश्यकता है।
मॉडल उत्तर देखें
स्थल का walled garden अधूरा है। वायरलेस गेटवे अप्रमाणित डिवाइस को फेसबुक के OAuth डोमेन या CDN इन्फ्रास्ट्रक्चर तक पहुँचने से रोक रहा है। IT टीम को फेसबुक प्रमाणीकरण के लिए सभी आवश्यक वाइल्डकार्ड डोमेन शामिल करने के लिए प्री-ऑथेंटिकेशन एक्सेस कंट्रोल लिस्ट को अपडेट करना होगा।
Q2. आप एक बड़े फुटबॉल स्टेडियम के लिए गेस्ट WiFi आर्किटेक्चर डिजाइन कर रहे हैं। इस स्थल में 60,000 प्रशंसक आ सकते हैं, और मैच लगभग 3 घंटे तक चलते हैं। वर्तमान कॉन्फ़िगरेशन /16 सबनेट और 24-घंटे के DHCP लीज समय का उपयोग करता है। पहले मैच के दौरान, हजारों प्रशंसकों ने रिपोर्ट किया कि वे कनेक्ट नहीं हो पा रहे हैं। आपको क्या बदलाव लागू करने चाहिए?
संकेत: सबनेट में कुल उपलब्ध IP एड्रेस बनाम स्थल की क्षमता की गणना करें, और उन एड्रेस के जीवनचक्र का मूल्यांकन करें।
मॉडल उत्तर देखें
नेटवर्क DHCP पूल की कमी का सामना कर रहा है। एक /16 सबनेट 65,534 उपयोगी IP एड्रेस प्रदान करता है, जो सैद्धांतिक रूप से 60,000 प्रशंसकों के लिए पर्याप्त है। हालांकि, 24-घंटे के लीज समय के साथ, कोई भी डिवाइस जो थोड़ी देर के लिए कनेक्ट होता है (जैसे स्टाफ, विक्रेता, या पास से गुजरने वाले प्रशंसक) एक IP एड्रेस का उपभोग करता है जो अगले दिन तक जारी नहीं किया जाएगा। समाधान यह है कि DHCP लीज समय को घटाकर 3 घंटे कर दिया जाए ताकि स्थल के रुकने के प्रोफाइल से मेल खा सके, जिससे यह सुनिश्चित हो सके कि घटना के दौरान IP एड्रेस का कुशलतापूर्वक पुनर्चक्रण किया जा रहा है।
Q3. एक होटल के मेहमान की शिकायत है कि उनके लैपटॉप पर captive portal लॉगिन पेज स्वचालित रूप से दिखाई नहीं देता है। जब फ्रंट डेस्क कर्मचारी मेहमान के डिवाइस की जांच करते हैं, तो वे देखते हैं कि एक कॉर्पोरेट VPN क्लाइंट चल रहा है। VPN पोर्टल को लोड होने से क्यों रोकता है?
संकेत: विचार करें कि VPN ट्रैफिक को कैसे रूट करता है और गेटवे captive portal प्रोब को कैसे रोकता है।
मॉडल उत्तर देखें
VPN लैपटॉप से आने वाले सभी ट्रैफ़िक को एन्क्रिप्ट करता है और इसे एक सुरक्षित टनल के माध्यम से कॉर्पोरेट सर्वर पर रूट करने का प्रयास करता है। चूंकि ट्रैफ़िक एन्क्रिप्टेड है, इसलिए स्थानीय वायरलेस गेटवे इसका निरीक्षण नहीं कर सकता, अनएन्क्रिप्टेड HTTP कैनरी प्रोब की पहचान नहीं कर सकता, और इसलिए Captive Portal को ट्रिगर करने के लिए आवश्यक HTTP 302 रीडायरेक्ट जारी नहीं कर सकता। अतिथि को VPN को अक्षम करना होगा, पोर्टल के माध्यम से प्रमाणित करना होगा, और फिर VPN को पुनः सक्षम करना होगा।
अक्सर पूछे जाने वाले प्रश्न
Why does the guest WiFi captive portal login screen not appear on smartphones?
Mobile operating systems like iOS, Android, and Windows detect captive networks by sending an unencrypted HTTP canary probe (such as captive.apple.com or connectivitycheck.gstatic.com) immediately after associating. If the local gateway fails to intercept this probe and return an HTTP 302 redirect, or if DNS resolution fails before the probe is sent, the operating system assumes unrestricted internet access and suppresses the captive network assistant browser overlay.
How does RFC 8910 (DHCP Option 114) resolve captive portal browser warnings and HSTS conflicts?
RFC 8910 defines DHCP Option 114, which directly delivers the captive portal API URL to client devices during the initial DHCP lease negotiation. This eliminates the need for gateways to hijack and intercept unencrypted HTTP traffic or collide with HTTP Strict Transport Security (HSTS) preloaded domains, preventing security warning screens and providing instant browser notifications.
Why does social login fail on captive portals even when the splash page loads?
Social login authentication via Google, Apple, or Microsoft requires unauthenticated devices to communicate with external OAuth identity endpoints and content delivery networks. If the wireless controller walled garden allowlist does not include wildcard FQDNs for all required authentication domains and CDN asset hosts, the OAuth handshake times out and aborts.
How do VPNs and Private DNS (DoH) prevent devices from detecting a captive portal?
Always-on VPNs, Apple Private Relay, and DNS over HTTPS (DoH) encrypt traffic directly at the device level and route packets through secure external tunnels. Because DNS queries and HTTP requests never reach the local gateway in cleartext, the controller cannot intercept the traffic or trigger the redirection sequence. Network administrators can mitigate this by blocking outbound TCP port 853 and returning NXDOMAIN for Private Relay canary domains.
How does MAC address randomisation cause guests to be repeatedly disconnected?
Modern mobile operating systems periodically rotate private MAC addresses for user privacy. Because traditional captive portals track session state and authentication tokens using the client hardware MAC address, any address rotation causes the controller to treat the returning device as an unauthenticated guest. Venues can eliminate this friction by migrating to user-profile authentication or Passpoint Hotspot 2.0 with OpenRoaming.
How does Purple solve captive portal failure modes across enterprise networks?
Purple provides a hardware-agnostic guest WiFi management platform that integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet. Purple automates walled garden allowlists, supports RFC 8910 Option 114 API onboarding, and acts as a Passpoint identity provider under OpenRoaming, ensuring reliable guest connectivity without manual controller intervention.
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।