
কেন আমার গেস্ট WiFi কানেক্ট হচ্ছে না? captive portal-এর সমস্যা সমাধান করা
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স নির্দেশিকাটি captive portal সনাক্তকরণের অন্তর্নিহিত মেকানিজম ব্যাখ্যা করে এবং গেস্ট WiFi কানেক্ট হতে বাধা প্রদানকারী ছয়টি প্রধান ব্যর্থতার ধরণ বিস্তারিতভাবে আলোচনা করে। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের একটি ব্যবহারিক সমস্যা সমাধানের ফ্রেমওয়ার্ক প্রদান করে যার মাধ্যমে HTTP রিডাইরেক্ট সমস্যা, DNS দ্বন্দ্ব এবং MAC র্যান্ডমাইজেশনের চ্যালেঞ্জগুলি সমাধান করা সম্ভব হয়।
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portal নির্দেশিকা →
Guest WiFi and Captive Portal Diagnostic Triage Tool
Isolate and resolve why guest devices fail to connect to your captive portal. Select your observed failure symptom, client device operating system, and wireless controller hardware to pinpoint protocol breakdowns and retrieve vendor-specific remediation steps.
Root Cause Summary
The client OS sends an unencrypted HTTP canary probe immediately after association. When upstream DNS fails or the gateway drops the probe instead of returning an HTTP 302 redirect, the OS cannot tell it is behind a portal: it marks the network as having no internet and never opens the Captive Network Assistant (CNA) window.
Client OS Behaviour on IOS:
Eliminate Captive Portal Failures Across Your Wireless Fleet
Purple integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet to automate walled garden DNS updates, deploy RFC 8910 Option 114, and onboard guests seamlessly via Passpoint and OpenRoaming.
এক্সিকিউটিভ সামারি
আধুনিক এন্টারপ্রাইজ ভেন্যুগুলোর জন্য, গেস্ট ওয়্যারলেস নেটওয়ার্কগুলো এখন আর কেবল একটি সাধারণ সুবিধা নয়; এগুলো কাস্টমার এনগেজমেন্ট, অপারেশনাল ইন্টেলিজেন্স এবং ব্র্যান্ড পজিশনিংয়ের জন্য একটি অত্যন্ত গুরুত্বপূর্ণ মাধ্যম। তবে, এই নেটওয়ার্কগুলোর ব্যবসায়িক মূল্য সম্পূর্ণভাবে নির্ভর করে প্রাথমিক কানেকশন অভিজ্ঞতার নির্ভরযোগ্যতার ওপর। যখন একজন গেস্ট একটি নেটওয়ার্কে কানেক্ট করেন এবং Captive Portal লগইন পেজটি উপস্থিত হয় না, তখন ভেন্যুটি তাৎক্ষণিকভাবে পরিষেবার জটিলতা বৃদ্ধি, সাপোর্ট টিকিটের আকস্মিক বৃদ্ধি এবং ডেটা ক্যাপচারের সুযোগ হারানোর মতো সমস্যার সম্মুখীন হয়।
এই ব্যর্থতাগুলোর মূল কারণ হলো সুরক্ষিত ওয়েব স্ট্যান্ডার্ড এবং নেটওয়ার্ক স্তরের ইন্টারসেপশন টেকনিকগুলোর মধ্যে একটি মৌলিক দ্বন্দ্ব যা ঐতিহাসিকভাবে captive portals দ্বারা ব্যবহৃত হয়ে আসছে। আধুনিক ওয়েব ব্রাউজার এবং অপারেটিং সিস্টেমগুলো ব্যবহারকারীদের ম্যান-ইন-দ্য-মিডল আক্রমণ থেকে রক্ষা করতে অননুমোদিত ট্রাফিক রিডাইরেকশন সনাক্ত এবং ব্লক করার জন্য ডিজাইন করা হয়েছে। সুনির্দিষ্ট HTTP এবং DNS রিডাইরেকশন সিকোয়েন্স, HSTS-এর মতো সুরক্ষিত প্রোটোকলগুলোর প্রভাব এবং আধুনিক মোবাইল ডিভাইসগুলোর গোপনীয়তা বৈশিষ্ট্যগুলো বোঝার মাধ্যমে, IT টিমগুলো শক্তিশালী ওয়্যারলেস অ্যাক্সেস সমাধান ডিজাইন করতে পারে। এই নির্দেশিকাটি "guest wifi not connecting captive portal" ব্যর্থতার পেছনের মূল কারণগুলো নির্ণয় এবং সমাধান করার জন্য একটি চূড়ান্ত রূপরেখা প্রদান করে।
সম্পূর্ণ প্রযুক্তিগত বিবরণ শুনুন:
বিস্তারিত প্রযুক্তিগত বিশ্লেষণ: Captive Portal সনাক্তকরণ আসলে কীভাবে কাজ করে
একটি Captive Portal সমস্যা সমাধান করতে, আপনাকে প্রথমে বুঝতে হবে যে একটি Captive Portal আসলে নেটওয়ার্ক স্তরে কী করে। বেশিরভাগ মানুষ এটিকে কেবল একটি লগইন পৃষ্ঠা হিসাবে ভাবেন। বাস্তবে, এটি একটি নেটওয়ার্ক স্তরের ট্রাফিক ইন্টারসেপশন মেকানিজম।
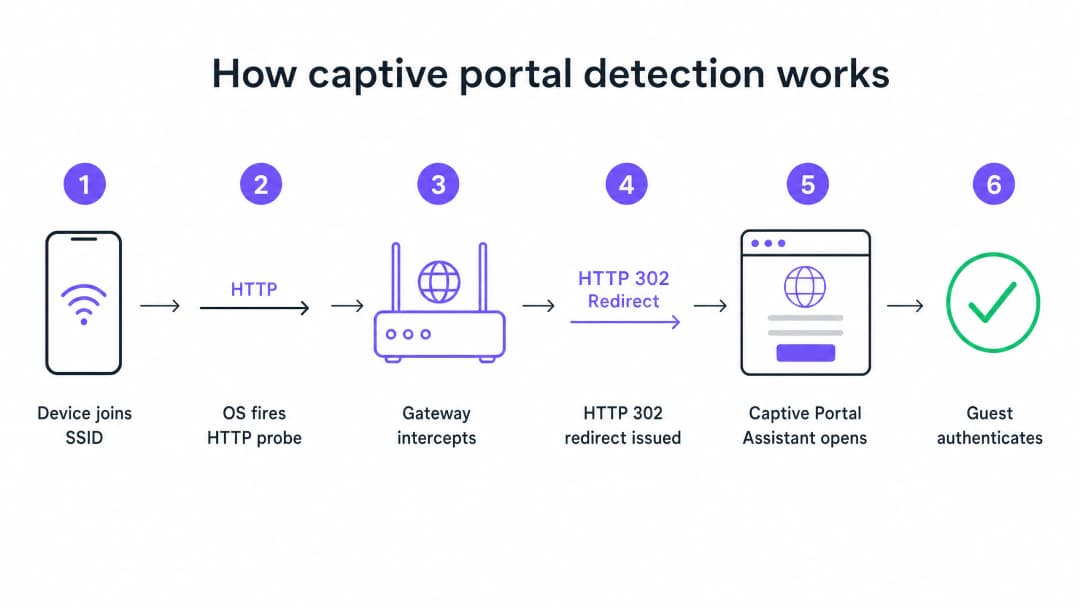
যখন একটি ডিভাইস আপনার গেস্ট SSID এর সাথে সংযুক্ত হয় এবং DHCP এর মাধ্যমে একটি IP ঠিকানা লাভ করে, তখন অপারেটিং সিস্টেম ব্যবহারকারীর ব্রাউজার খোলার জন্য অপেক্ষা করে না। ব্যাকগ্রাউন্ডে, একটি সিস্টেম সার্ভিস অবিলম্বে প্রস্তুতকারকের দ্বারা নিয়ন্ত্রিত একটি টেস্ট URL-এ একটি আনএনক্রিপ্টেড HTTP GET অনুরোধ পাঠায়। Apple ডিভাইসগুলি captive.apple.com অনুসন্ধান করে। Android ডিভাইসগুলি connectivitycheck.gstatic.com অনুসন্ধান করে। Windows ডিভাইসগুলি msftconnecttest.com অনুসন্ধান করে।
যদি নেটওয়ার্কে ওপেন ইন্টারনেট অ্যাক্সেস থাকে, তবে এই প্রোবগুলি প্রত্যাশিত উত্তর প্রদান করে এবং অপারেটিং সিস্টেম সিদ্ধান্ত নেয় যে সবকিছু ঠিক আছে। কিন্তু একটি গেস্ট নেটওয়ার্কে, আপনার গেটওয়ে বা ওয়্যারলেস কন্ট্রোলার এই HTTP প্রোবটিকে ইন্টারনেটে পৌঁছানোর আগেই ইন্টারসেপ্ট বা বাধা দেয়। প্রত্যাশিত উত্তরের পরিবর্তে, গেটওয়ে একটি HTTP 302 রিডাইরেক্ট প্রদান করে যা Captive Portal পৃষ্ঠাকে নির্দেশ করে। অপারেটিং সিস্টেম এই অপ্রত্যাশিত রিডাইরেক্টটি সনাক্ত করে, বুঝতে পারে যে এটি একটি Captive Portal এর অধীনে রয়েছে এবং লগইন পৃষ্ঠাটি দেখানোর জন্য একটি স্যান্ডবক্সড ব্রাউজার উইন্ডো খোলে।
শীর্ষ ছয়টি ব্যর্থতার ধরণ
যখন একজন গেস্ট রিপোর্ট করেন যে WiFi কানেক্ট হচ্ছে না, তখন ব্যর্থতাটি প্রায় সবসময়ই এই সিকোয়েন্সকে ব্যাহতকারী ছয়টি মূল কারণের একটির জন্য ঘটে।
১. DHCP পুল শেষ হয়ে যাওয়া উচ্চ-ঘনত্বের ইভেন্টগুলিতে এটি একটি নীরব ঘাতক। আপনি যদি একটি স্ট্যান্ডার্ড /24 সাবনেটে ২,০০০ জন উপস্থিতির একটি কনফারেন্স হোস্ট করেন, তবে আপনার কাছে ২৫৪টি ব্যবহারযোগ্য IP ঠিকানা থাকে। যদি আপনার DHCP লিজ সময় ডিফল্ট ২৪ ঘন্টা সেট করা থাকে, তবে দরজা খোলার কয়েক মিনিটের মধ্যেই আপনার এই পুল শেষ হয়ে যাবে। এর পরের প্রতিটি সংযোগের চেষ্টা Captive Portal সিকোয়েন্স শুরু হওয়ার আগেই ব্যর্থ হবে।
২. DNS ইন্টারসেপশন ব্যর্থতা Captive Portal রিডাইরেক্টটি গেটওয়ের HTTP প্রোব ইন্টারসেপ্ট করার উপর নির্ভর করে। কিন্তু প্রোবটির জন্য প্রথমে একটি DNS অনুসন্ধান প্রয়োজন। যদি আপনার DNS কনফিগারেশন প্রি-অথেন্টিকেটেড ক্লায়েন্টদের এক্সটার্নাল ডোমেন নেম রিজলভ করার অনুমতি না দেয়, তবে প্রোবটি কখনই ট্রিগার হয় না।
৩. অসম্পূর্ণ ওয়াল্ড গার্ডেন (Walled Garden) ওয়াল্ড গার্ডেন নির্ধারণ করে যে আনঅথেন্টিকেটেড গেস্টরা কোন এক্সটার্নাল ডোমেনগুলি অ্যাক্সেস করতে পারবে। যদি আপনার পোর্টাল পৃষ্ঠাটি এমন একটি CDN থেকে রিসোর্স লোড করে যা ওয়াল্ড গার্ডেনে নেই, তবে পৃষ্ঠাটি একটি ফাঁকা স্ক্রিন হিসাবে প্রদর্শিত হবে। আপনি যদি Google, Apple বা Facebook এর মাধ্যমে সোশ্যাল লগইন অফার করেন, তবে এই প্রোভাইডারদের দ্বারা ব্যবহৃত সমস্ত OAuth ডোমেন অবশ্যই অনুমতি তালিকায় থাকতে হবে। সোশ্যাল আইডেন্টিটি প্রোভাইডাররা নিয়মিত তাদের CDN IP রেঞ্জ আপডেট করে। ছয় মাস আগে নিখুঁতভাবে কাজ করা একটি ওয়াল্ড গার্ডেন আজ নীরবে ভেঙে যেতে পারে।
৪. HSTS রিডাইরেক্ট ব্লক করছে HTTP Strict Transport Security (HSTS) হলো একটি ব্রাউজার সিকিউরিটি পলিসি যা নির্দিষ্ট ডোমেনের সাথে শুধুমাত্র HTTPS-এর মাধ্যমে সংযোগ স্থাপন করতে বাধ্য করে। যদি কোনো গেস্ট একটি HSTS-preloaded ডোমেনে যোগাযোগ করার চেষ্টা করে এবং আপনার গেটওয়ে পোর্টালের দিকে রিডাইরেক্ট করতে সেই HTTPS রিকোয়েস্টটি ইন্টারসেপ্ট করার চেষ্টা করে, তবে ব্রাউজার একটি সার্টিফিকেট মিসম্যাচ সনাক্ত করবে। এটি একটি সিকিউরিটি ওয়ার্নিং দেখাবে যা বাইপাস করা সম্ভব নয় এবং রিডাইরেক্ট সম্পূর্ণরূপে ব্লক করে দেবে। এর সঠিক সমাধান হলো কখনো HTTPS ইন্টারসেপশন করার চেষ্টা না করা। আপনার গেটওয়ের শুধুমাত্র আনএনক্রিপ্টেড HTTP canary probes রিডাইরেক্ট করা উচিত।
৫. গেস্ট ডিভাইসে সক্রিয় VPN একটি VPN ডিভাইস থেকে আসা সমস্ত ট্রাফিক এনক্রিপ্ট করে এবং আপনার গেটওয়েতে পৌঁছানোর আগেই এটিকে একটি এক্সটার্নাল টানেলের মাধ্যমে রাউট করে। আপনার গেটওয়ে কখনোই HTTP probe দেখতে পায় না। ফলে Captive Portal সনাক্তকরণের সিকোয়েন্সটি কখনোই ট্রিগার হয় না।
৬. MAC Address Randomisation আধুনিক iOS এবং Android ডিভাইসগুলো প্রাইভেসির সুবিধার্থে ডিফল্টভাবে র্যান্ডমাইজড MAC addresses ব্যবহার করে। যেহেতু Captive Portal সেশন স্টেটটি MAC address দ্বারা ট্র্যাক করা হয়, তাই এক ঘণ্টা আগে অথেন্টিকেট করা একজন ভিজিটর তাদের ডিভাইসের MAC রোটেট হওয়ার পর আবারও লগইন পেজের মুখোমুখি হতে পারেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড: নির্ভরযোগ্যতার জন্য আর্কিটেকচার তৈরি করা
একটি সুসংগঠিত Captive Portal ডিপ্লয়মেন্টের জন্য আপনার Guest WiFi ইনফ্রাস্ট্রাকচার জুড়ে সতর্ক সমন্বয়ের প্রয়োজন।
ধাপ ১: DHCP আর্কিটেকচার অপ্টিমাইজ করুন
২০০টির বেশি একই সময়ের ডিভাইস প্রত্যাশা করে এমন যেকোনো ভেন্যুর জন্য একটি একক /24 সাবনেট ব্যবহার করা এড়িয়ে চলুন। /22 বা তার চেয়ে বড় সাবনেট ব্যবহার করুন এবং লিজের সময় আপনার ভেন্যুর ডdwell প্রোফাইলের সাথে মিলিয়ে সেট করুন। একটি হোটেল ৮ ঘণ্টার জন্য লিজ সেট করে। একটি স্টেডিয়াম ৩ ঘণ্টার জন্য লিজ সেট করে। একটি শপিং সেন্টার ৯০ মিনিটের জন্য লিজ সেট করে। একটি কনভেনশন সেন্টার ৩০ মিনিটের জন্য লিজ সেট করে।
ধাপ ২: Walled Garden ম্যানেজমেন্ট স্বয়ংক্রিয় করুন
প্রতিটি বড় ইভেন্টের আগে আপনার walled garden যাচাই করুন। Purple-এর প্ল্যাটফর্মে, আমরা আমাদের ক্লাউড ম্যানেজড সার্ভিসের অংশ হিসেবে এই walled garden এন্ট্রিগুলো স্বয়ংক্রিয়ভাবে বজায় রাখি এবং আপডেট করি, যা আপনার টিমের ম্যানুয়াল মেইনটেন্যান্সের ঝামেলা দূর করে। আমরা Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর সাথে ইন্টিগ্রেশন সমর্থন করি।
ধাপ ৩: RFC 8910 (DHCP Option 114) ইমপ্লিমেন্ট করুন
HSTS দ্বন্দ্বের জন্য স্ট্যান্ডার্ড-ভিত্তিক দীর্ঘমেয়াদী সমাধান হলো RFC 8910, যা DHCP Option 114 নির্ধারণ করে। এই অপশনটি আপনার DHCP সার্ভারকে সরাসরি ক্লায়েন্ট ডিভাইসে Captive Portal URL প্রচার করার অনুমতি দেয়, যা HTTP রিডাইরেকশনের প্রয়োজনীয়তাকে সম্পূর্ণরূপে বাইপাস করে। iOS 14 এবং Android 11 বা তার উচ্চতর সংস্করণ এটিকে নেটিভভাবে সমর্থন করে।
সেরা অনুশীলনসমূহ
ফিরে আসা ভিজিটরদের জন্য প্রোফাইল-ভিত্তিক অথেন্টিকেশন ডিপ্লয় করুন Captive Portals একটি পরিপক্ক প্রযুক্তি, তবে এটি সহজাত কিছু ঝামেলা নিয়ে আসে। Passpoint এবং 802.1X এর উপর ভিত্তি করে তৈরি OpenRoaming পুনরাবৃত্ত দর্শনার্থীদের কোনো লগইন পৃষ্ঠা না দেখেই স্বয়ংক্রিয়ভাবে এবং নিরাপদে সংযোগ করতে দেয়। Purple আমাদের Connect প্ল্যানে OpenRoaming এর জন্য একটি বিনামূল্যে আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে। Premier Inn এবং Manchester Airports Group এর মতো ভেন্যুগুলো ইতিমধ্যেই ঘন ঘন আসা দর্শনার্থীদের জন্য পুনরায় প্রমাণীকরণের ঝামেলা দূর করতে এটি স্থাপন করছে, যেখানে সম্পূর্ণ GDPR সম্মতি এবং ফার্স্ট-পার্টি ডেটা সংগ্রহ বজায় রাখা হচ্ছে।
কখনই একটি প্রমাণীকৃত ডিভাইস থেকে পরীক্ষা করবেন না একটি সাধারণ ভুল যা অনেক IT টিমকে প্রভাবিত করে: এমন একটি ডিভাইস থেকে পোর্টালটি পরীক্ষা করা যা ইতিমধ্যেই পূর্বে প্রমাণীকৃত হয়েছে। আপনার ডিভাইস সেশন এখনও সক্রিয় থাকে, তাই আপনি পোর্টালটি সম্পূর্ণভাবে এড়িয়ে যান এবং সিদ্ধান্ত নেন যে সবকিছু কাজ করছে। সর্বদা একটি পরিচ্ছন্ন, অপ্রমাণিত অবস্থায় থাকা ডিভাইস থেকে পরীক্ষা করুন।
সম্পর্কিত নির্দেশিকা পড়ুন আপনার নেটওয়ার্ক সুরক্ষিত করার বিষয়ে আরও পড়তে, আমাদের What Is Secure WiFi: Essential Guide for Business 2026 এবং আমাদের Bandwidth Management: A Practical Guide for 2026 দেখুন।
সমস্যা সমাধান এবং ঝুঁকি প্রশমন
যখন কোনো দর্শনার্থী সংযোগের সমস্যার কথা জানান, তখন আপনার ফ্রন্ট-অফ-হাউস টিমের একটি দ্রুত ডায়াগনস্টিক ফ্রেমওয়ার্কের প্রয়োজন হয়।

আপনার টিমকে প্রথমে ক্লায়েন্ট-সাইড সমাধানগুলো চালানোর নির্দেশ দিন:
- দর্শনার্থীকে যেকোনো সক্রিয় VPN নিষ্ক্রিয় করতে বলুন।
- দর্শনার্থীকে আপনার নির্দিষ্ট SSID এর জন্য MAC র্যান্ডমাইজেশন (প্রাইভেট অ্যাড্রেস) নিষ্ক্রিয় করার নির্দেশ দিন।
- দর্শনার্থীকে একটি ডিফল্ট ব্রাউজার খুলতে এবং
http://neverssl.comএ নেভিগেট করতে বলুন। যেহেতু এই সাইটটি কখনই SSL ব্যবহার না করার জন্য ডিজাইন করা হয়েছে, তাই গেটওয়ে সহজেই অনুরোধটি আটকাতে পারে এবং রিডাইরেক্ট ট্রিগার করতে পারে। - যদি অন্য সবকিছু ব্যর্থ হয়, তবে দর্শনার্থীকে নেটওয়ার্কটি ফরগেট করতে এবং আবার সংযোগ করতে বলুন।
যদি সমস্যাটি একাধিক দর্শনার্থীর মধ্যে থেকে যায়, তবে অপারেটর-সাইড পরীক্ষাগুলোতে যান। অবিলম্বে DHCP পুল ব্যবহার পর্যালোচনা করুন, Access-Reject মেসেজের জন্য RADIUS লগ পরীক্ষা করুন এবং DNS ইন্টারসেপশন পরীক্ষা করুন।
ROI এবং ব্যবসায়িক প্রভাব
একটি নির্ভরযোগ্য Captive Portal এর ব্যবসায়িক প্রভাব IT মেট্রিক্সের বাইরেও অনেক দূর প্রসারিত হয়। সংযোগের ব্যর্থতাগুলো দূর করে, ভেন্যুগুলো সরাসরি তাদের মার্কেটিং ডাটাবেসের বৃদ্ধির হার বাড়িয়ে তোলে।
Harrods এর কথা বিবেচনা করুন, যা তাদের WiFi Analytics এবং Captive Portal ফ্লো অপ্টিমাইজ করে ৫৭ গুণ মার্কেটিং ROI অর্জন করেছে। অথবা AGS Airports, যা নির্বিঘ্ন টিয়ার্ড ব্যান্ডউইথ ম্যানেজমেন্টের মাধ্যমে ৮৪২% ROI প্রদান করেছে। একটি নির্ভরযোগ্য সংযোগের অভিজ্ঞতা হলো আমাদের নির্দেশিকায় বিশদভাবে বর্ণিত আধুনিক ফিডব্যাক সংগ্রহের ডেটা সংগ্রহের মৌলিক প্রয়োজনীয়তা, Modern Feedback Collection: A Playbook for Venues 2026।
প্রতিটি Captive Portal লোড ব্যর্থতা মানে একটি হারিয়ে যাওয়া কাস্টমার প্রোফাইল। এই গাইডে উল্লিখিত আর্কিটেকচারাল স্ট্যান্ডার্ডগুলো বাস্তবায়ন করে, IT লিডাররা তাদের ওয়্যারলেস ইনফ্রাস্ট্রাকচারকে একটি কস্ট সেন্টার থেকে একটি নির্ভরযোগ্য, কমপ্লায়েন্ট রেভিনিউ জেনারেটরে রূপান্তরিত করতে পারেন।
মূল সংজ্ঞাসমূহ
Captive Portal
একটি নেটওয়ার্ক-স্তরের ইন্টারসেপশন মেকানিজম যা কোনো আন-অথেনটিকেটেড ব্যবহারকারীকে পাবলিক ইন্টারনেট অ্যাক্সেস পাওয়ার আগে একটি নির্দিষ্ট ওয়েব পেজ দেখতে এবং ইন্টারঅ্যাক্ট করতে বাধ্য করে।
যখন IT টিমগুলি গেস্ট নেটওয়ার্ক ডেপ্লয় করে, তখন পরিষেবার শর্তাবলী কার্যকর করার এবং ফার্স্ট-পার্টি মার্কেটিং ডেটা সংগ্রহ করার জন্য captive portal হলো প্রধান হাতিয়ার।
Walled Garden
একটি প্রি-অথেনটিকেশন অ্যাক্সেস কন্ট্রোল লিস্ট (ACL) যা নির্ধারণ করে যে একটি আন-অথেনটিকেটেড ডিভাইস কোন কোন বাহ্যিক IP অ্যাড্রেস বা ডোমেন নাম অ্যাক্সেস করার অনুমতি পাবে।
ব্যবহারকারী সম্পূর্ণভাবে অথেনটিকেট হওয়ার আগে ডিভাইসগুলিকে captive portal স্প্ল্যাশ পেজের ফাইলগুলি লোড করার এবং সোশ্যাল আইডেন্টিটি প্রোভাইডারদের সাথে যোগাযোগ করার অনুমতি দেওয়ার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ।
HSTS (HTTP Strict Transport Security)
একটি ওয়েব সিকিউরিটি পলিসি মেকানিজম যা ওয়েবসাইটগুলোকে প্রোটোকল ডাউনগ্রেড অ্যাটাক এবং কুকি হাইজ্যাকিংয়ের মতো ম্যান-ইন-দ্য-মিডল অ্যাটাক থেকে রক্ষা করতে সাহায্য করে।
একটি captive portal প্রদর্শনের জন্য HTTPS ট্রাফিক ইন্টারসেপ্ট করার ফলে কেন সফল রিডাইরেক্ট না হয়ে ব্রাউজারে গুরুতর সিকিউরিটি ওয়ার্নিং দেখায়, তার প্রধান কারণ হলো HSTS।
RFC 8910 (DHCP Option 114)
একটি IETF স্ট্যান্ডার্ড যা একটি DHCP সার্ভারকে প্রাথমিক IP অ্যাড্রেস অ্যাসাইনমেন্টের সময় সরাসরি ক্লায়েন্ট ডিভাইসের কাছে captive portal-এর URL বিজ্ঞাপন করার অনুমতি দেয়।
এই স্ট্যান্ডার্ডটি HTTP রিডাইরেকশনের প্রয়োজনীয়তা সম্পূর্ণভাবে দূর করে, HSTS দ্বন্দ্বের সমাধান করে এবং আরও সহজ সংযোগের অভিজ্ঞতা প্রদান করে।
MAC Address Randomisation
আধুনিক মোবাইল অপারেটিং সিস্টেমগুলোর একটি প্রাইভেসি ফিচার যা ডিভাইসটি যে প্রতিটি ওয়্যারলেস নেটওয়ার্কে যুক্ত হয় তার জন্য একটি নতুন, র্যান্ডম MAC অ্যাড্রেস তৈরি করে, অথবা পর্যায়ক্রমিকভাবে অ্যাড্রেসটি পরিবর্তন করে।
এই ফিচারটি প্রচলিত captive portal সেশন পারসিস্টেন্স নষ্ট করে, যার ফলে ফিরে আসা অতিথিরা বারবার লগ ইন করতে বাধ্য হন, যদি না ভেন্যুটি OpenRoaming-এর মতো প্রোফাইল-ভিত্তিক অথেন্টিকেশনে আপগ্রেড করে।
OpenRoaming
Passpoint এবং 802.1X-এর উপর ভিত্তি করে তৈরি একটি গ্লোবাল রোমিং ফেডারেশন যা ব্যবহারকারীদের কোনো captive portal-এর সাথে ইন্টারঅ্যাক্ট না করেই স্বয়ংক্রিয়ভাবে এবং নিরাপদে পাবলিক WiFi নেটওয়ার্কের সাথে সংযুক্ত হতে সাহায্য করে।
Purple Connect প্ল্যানের অধীনে OpenRoaming-এর জন্য একটি ফ্রি আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে, যা ভেন্যুগুলোকে পুনরায় অথেন্টিকেশনের জটিলতা দূর করার সুযোগ দেয়।
HTTP 302 Redirect
একটি HTTP রেসপন্স স্ট্যাটাস কোড যা নির্দেশ করে যে অনুরোধ করা রিসোর্সটি সাময়িকভাবে একটি ভিন্ন URI-এর অধীনে রয়েছে।
এটি হলো সেই নির্দিষ্ট মেকানিজম যা ওয়্যারলেস গেটওয়ে ডিভাইসের HTTP ক্যানারি প্রোবকে captive portal স্প্ল্যাশ পেজে রিডাইরেক্ট করতে ব্যবহার করে।
Canary Probe
ইন্টারনেট কানেক্টিভিটি পরীক্ষা করার জন্য একটি নেটওয়ার্কের সাথে সংযুক্ত হওয়ার সাথে সাথে অপারেটিং সিস্টেম দ্বারা প্রেরিত একটি স্বয়ংক্রিয়, আনএনক্রিপ্টেড HTTP অনুরোধ।
Apple captive.apple.com ব্যবহার করে; Android connectivitycheck.gstatic.com ব্যবহার করে। এই প্রোবগুলো ইন্টারসেপ্ট করাই হলো captive portal সনাক্তকরণের ভিত্তি।
সমাধানকৃত উদাহরণসমূহ
লন্ডনের ২,৫০০ জন ধারণক্ষমতার একটি কনফারেন্স সেন্টারে একটি বড় প্রযুক্তি সম্মেলন অনুষ্ঠিত হচ্ছে। মূল বক্তব্য (keynote) শুরু হওয়ার ৪৫ মিনিটের মধ্যে, অংশগ্রহণকারীরা রিপোর্ট করতে থাকেন যে 'guest wifi not connecting captive portal' সমস্যাটি ব্যাপকভাবে দেখা যাচ্ছে। SSID দেখা যাচ্ছে, কিন্তু ডিভাইসগুলি হয় একটি IP অ্যাড্রেস পেতে ব্যর্থ হচ্ছে অথবা IP পেলেও কোনো লগইন স্ক্রিন দেখতে পাচ্ছে না। নেটওয়ার্কটি একটি একক /23 সাবনেট এবং ১২ ঘণ্টার DHCP লিজ সহ কনফিগার করা হয়েছে।
১. DHCP নিঃশেষ হওয়া সনাক্ত করুন: একটি /23 সাবনেট ১,০২২টি ব্যবহারযোগ্য IP অ্যাড্রেস প্রদান করে। ২,৫০০ জন অংশগ্রহণকারীর তুলনায় এই পুলটি অত্যন্ত ছোট। ১২ ঘণ্টার লিজের অর্থ হলো অংশগ্রহণকারীরা যখন দুপুরের খাবারের জন্য বাইরে যান, তখন অ্যাড্রেসগুলি পুলে ফেরত আসে না। ২. সাবনেট সম্প্রসারণ করুন: গেস্ট VLAN-টিকে একটি /21 সাবনেট ব্যবহার করার জন্য পুনরায় কনফিগার করুন, যা ৪,০৯৪টি ব্যবহারযোগ্য IP অ্যাড্রেস প্রদান করে, যা ভেন্যুর ধারণক্ষমতার চেয়ে অনেক বেশি। ৩. লিজের সময় হ্রাস করুন: DHCP লিজের সময় ১২ ঘণ্টা থেকে কমিয়ে ৩০ মিনিট করুন। এটি নিশ্চিত করে যে বিচ্ছিন্ন হয়ে যাওয়া ডিভাইসগুলির (যেমন, কোনো অংশগ্রহণকারী চলে গেলে) IP অ্যাড্রেসগুলি দ্রুত পুনরুদ্ধার করা সম্ভব হয়। ৪. লিজ ক্লিয়ার করুন: একটিভ ডিভাইসগুলিকে নতুন প্যারামিটারের অধীনে পুনরায় লিজ নেওয়ার জন্য বাধ্য করতে বিদ্যমান DHCP বাইন্ডিংগুলি ক্লিয়ার করুন।
একটি রিটেইল চেইন Google এবং Facebook-এর মাধ্যমে সোশ্যাল লগইন সুবিধা সংবলিত একটি নতুন captive portal চালু করেছে। পরীক্ষার সময়, IT টিম দেখতে পায় যে পোর্টালের স্প্ল্যাশ পেজটি সঠিকভাবে লোড হচ্ছে, কিন্তু যখন কোনো ব্যবহারকারী 'Log in with Google' অপশনে ট্যাপ করেন, তখন পেজটির টাইম-আউট হয়ে যায় এবং কানেক্ট হতে ব্যর্থ হয়। তবে স্ট্যান্ডার্ড ইমেল রেজিস্ট্রেশন নিখুঁতভাবে কাজ করছে।
১. Walled Garden ব্যর্থতা নির্ণয় করুন: টাইম-আউট হওয়া নির্দেশ করে যে অথেনটিকেশন হ্যান্ডশেক সম্পন্ন করতে আন-অথেনটিকেটেড ক্লায়েন্ট ডিভাইসটি Google OAuth সার্ভারে পৌঁছাতে পারছে না। ২. Walled Garden এন্ট্রি অডিট করুন: ওয়্যারলেস কন্ট্রোলারের (যেমন, Cisco Meraki বা HPE Aruba) প্রি-অথেনটিকেশন অ্যাক্সেস কন্ট্রোল লিস্টটি পর্যালোচনা করুন। ৩. প্রয়োজনীয় ডোমেন যোগ করুন: নির্দিষ্ট Google এবং Facebook অথেনটিকেশন ডোমেনগুলি (যেমন, accounts.google.com) walled garden-এ যুক্ত করুন। অত্যন্ত গুরুত্বপূর্ণ বিষয় হলো, লগইন পেজের ফাইলগুলি পরিবেশনকারী CDN-গুলির জন্য ওয়াইল্ডকার্ড এন্ট্রি (যেমন, *.gstatic.com) যোগ করুন। ৪. অটোমেটেড আপডেট ইমপ্লিমেন্ট করুন: যেহেতু এই প্রোভাইডাররা প্রায়শই তাদের IP রেঞ্জ পরিবর্তন করে, তাই স্ট্যাটিক IP হোয়াইটলিস্টিংয়ের পরিবর্তে ওয়াইল্ডকার্ড ডোমেন স্নুপিং ব্যবহার করতে কন্ট্রোলারটি কনফিগার করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি রিটেইল ভেন্যু জানিয়েছে যে তাদের captive portal-টি স্ট্যান্ডার্ড ইমেল রেজিস্ট্রেশন ব্যবহারকারী অতিথিদের জন্য নিখুঁতভাবে কাজ করে, কিন্তু যেসব অতিথি 'Log in with Facebook' অপশনটি ব্যবহার করার চেষ্টা করছেন তারা বোতামটি ট্যাপ করার পর একটি ফাঁকা সাদা স্ক্রিন দেখতে পাচ্ছেন। এর সম্ভাব্য আর্কিটেকচারাল কারণ কী?
ইঙ্গিত: ফেসবুক লগইন প্রম্পট রেন্ডার করার জন্য আনঅথেন্টিকেটেড ডিভাইসটিকে কোন নেটওয়ার্ক রিসোর্সগুলোতে পৌঁছাতে হবে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
ভেন্যুতে একটি অসম্পূর্ণ ওয়াল্ড গার্ডেন রয়েছে। ওয়্যারলেস গেটওয়েটি আনঅথেন্টিকেটেড ডিভাইসটিকে ফেসবুকের OAuth ডোমেন বা CDN ইনফ্রাস্ট্রাকচারে পৌঁছাতে বাধা দিচ্ছে। IT টিমকে অবশ্যই প্রি-অথেন্টিকেশন অ্যাক্সেস কন্ট্রোল লিস্ট আপডেট করতে হবে যাতে ফেসবুক অথেন্টিকেশনের জন্য প্রয়োজনীয় সকল ওয়াইল্ডকার্ড ডোমেন অন্তর্ভুক্ত করা যায়।
Q2. আপনি একটি বড় ফুটবল স্টেডিয়ামের জন্য গেস্ট WiFi আর্কিটেকচার ডিজাইন করছেন। ভেন্যুতে ৬০,০০০ দর্শক ধারণ করা যায় এবং ম্যাচগুলো প্রায় ৩ ঘণ্টা স্থায়ী হয়। বর্তমান কনফিগারেশনে একটি /16 সাবনেট এবং ২৪ ঘণ্টার DHCP লিজ টাইম ব্যবহার করা হচ্ছে। প্রথম ম্যাচের সময় হাজার হাজার দর্শক কানেক্ট করতে পারছেন না বলে জানান। আপনার কী ধরনের পরিবর্তন বাস্তবায়ন করা উচিত?
ইঙ্গিত: সাবনেটে উপলব্ধ মোট IP অ্যাড্রেসের সাথে ভেন্যুর ধারণক্ষমতার তুলনা করুন এবং সেই অ্যাড্রেসগুলোর লাইফসাইকেল মূল্যায়ন করুন।
মডেল উত্তর দেখুন
নেটওয়ার্কটি DHCP পুল নিঃশেষের সম্মুখীন হচ্ছে। একটি /16 সাবনেট ৬৫,৫৩৪টি ব্যবহারযোগ্য IP অ্যাড্রেস প্রদান করে, যা তাত্ত্বিকভাবে ৬০,০০০ দর্শকের জন্য যথেষ্ট। তবে, ২৪ ঘণ্টার লিজ টাইমের কারণে, যে কোনো ডিভাইস যা অল্প সময়ের জন্য সংযুক্ত হয় (যেমন স্টাফ, ভেন্ডর বা পাশ দিয়ে হেঁটে যাওয়া দর্শক) সেটি একটি IP অ্যাড্রেস ব্যবহার করে ফেলে যা পরবর্তী দিনের আগে রিলিজ হবে না। সমাধান হলো DHCP লিজ টাইম কমিয়ে ৩ ঘণ্টা করা যাতে ভেন্যুর দর্শকদের অবস্থানের সময়ের সাথে এটি মিলে যায় এবং ইভেন্ট চলাকালীন IP অ্যাড্রেসগুলো দক্ষতার সাথে পুনরায় ব্যবহার করা নিশ্চিত হয়।
Q3. হোটেলে থাকা একজন অতিথি অভিযোগ করছেন যে তার ল্যাপটপে captive portal লগইন পেজটি স্বয়ংক্রিয়ভাবে প্রদর্শিত হচ্ছে না। ফ্রন্ট ডেস্ক স্টাফ যখন অতিথির ডিভাইসটি পরীক্ষা করেন, তখন তারা দেখেন যে একটি কর্পোরেট VPN ক্লায়েন্ট চালু রয়েছে। কেন VPN পোর্টালটি লোড হতে বাধা দেয়?
ইঙ্গিত: একটি VPN কীভাবে ট্রাফিক রুট করে এবং গেটওয়ে কীভাবে captive portal প্রোব ইন্টারসেপ্ট করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
VPN ল্যাপটপ থেকে আসা সমস্ত ট্রাফিককে এনক্রিপ্ট করে এবং একটি সুরক্ষিত টানেলের মাধ্যমে কর্পোরেট সার্ভারে রাউট করার চেষ্টা করে। ট্রাফিক এনক্রিপ্ট হওয়ার কারণে, স্থানীয় ওয়্যারলেস গেটওয়ে এটি পরীক্ষা করতে পারে না, আনএনক্রিপ্ট করা HTTP ক্যানারি প্রোব সনাক্ত করতে পারে না এবং তাই Captive Portal সক্রিয় করার জন্য প্রয়োজনীয় HTTP 302 রিডাইরেক্ট ইস্যু করতে পারে না। অতিথিকে অবশ্যই VPN নিষ্ক্রিয় করতে হবে, পোর্টালের মাধ্যমে প্রমাণীকরণ করতে হবে এবং তারপর আবার VPN সক্রিয় করতে হবে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Why does the guest WiFi captive portal login screen not appear on smartphones?
Mobile operating systems like iOS, Android, and Windows detect captive networks by sending an unencrypted HTTP canary probe (such as captive.apple.com or connectivitycheck.gstatic.com) immediately after associating. If the local gateway fails to intercept this probe and return an HTTP 302 redirect, or if DNS resolution fails before the probe is sent, the operating system assumes unrestricted internet access and suppresses the captive network assistant browser overlay.
How does RFC 8910 (DHCP Option 114) resolve captive portal browser warnings and HSTS conflicts?
RFC 8910 defines DHCP Option 114, which directly delivers the captive portal API URL to client devices during the initial DHCP lease negotiation. This eliminates the need for gateways to hijack and intercept unencrypted HTTP traffic or collide with HTTP Strict Transport Security (HSTS) preloaded domains, preventing security warning screens and providing instant browser notifications.
Why does social login fail on captive portals even when the splash page loads?
Social login authentication via Google, Apple, or Microsoft requires unauthenticated devices to communicate with external OAuth identity endpoints and content delivery networks. If the wireless controller walled garden allowlist does not include wildcard FQDNs for all required authentication domains and CDN asset hosts, the OAuth handshake times out and aborts.
How do VPNs and Private DNS (DoH) prevent devices from detecting a captive portal?
Always-on VPNs, Apple Private Relay, and DNS over HTTPS (DoH) encrypt traffic directly at the device level and route packets through secure external tunnels. Because DNS queries and HTTP requests never reach the local gateway in cleartext, the controller cannot intercept the traffic or trigger the redirection sequence. Network administrators can mitigate this by blocking outbound TCP port 853 and returning NXDOMAIN for Private Relay canary domains.
How does MAC address randomisation cause guests to be repeatedly disconnected?
Modern mobile operating systems periodically rotate private MAC addresses for user privacy. Because traditional captive portals track session state and authentication tokens using the client hardware MAC address, any address rotation causes the controller to treat the returning device as an unauthenticated guest. Venues can eliminate this friction by migrating to user-profile authentication or Passpoint Hotspot 2.0 with OpenRoaming.
How does Purple solve captive portal failure modes across enterprise networks?
Purple provides a hardware-agnostic guest WiFi management platform that integrates natively with Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti, and Fortinet. Purple automates walled garden allowlists, supports RFC 8910 Option 114 API onboarding, and acts as a Passpoint identity provider under OpenRoaming, ensuring reliable guest connectivity without manual controller intervention.
এই সিরিজে পড়া চালিয়ে যান
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে ঠিক কোথায় একটি Cisco Meraki splash ফ্লো ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP রিডাইরেক্ট ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS সাইন-অন। এটি ভেন্যু আইটি টিমগুলিকে একটি নিয়ন্ত্রিত প্রমাণ পথ প্রদান করে, যাতে তারা একটি লাইভ এস্টেটে বড় কোনো পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।