
WiFi per studenti: cosa devono fare bene le università
Questa guida autorevole descrive in dettaglio l'architettura critica, i protocolli di sicurezza e l'analisi necessari per fornire WiFi per studenti ad alte prestazioni su scala. Offre ai leader IT strategie pratiche per gestire la densità BYOD, implementare un'autenticazione robusta e sfruttare l'intelligence di rete per la gestione del patrimonio immobiliare.
Video overview
Parte della nostra serie principale: Guida al WiFi multi-tenant →
Sintesi Esecutiva

Fornire un servizio WiFi per studenti affidabile non è più una funzione IT secondaria; è una dipendenza operativa fondamentale per le moderne università e le strutture didattiche su larga scala. L'esplosione della densità dei dispositivi personali (BYOD) - che oggi registra una media di 3-5 dispositivi per studente - richiede un passaggio fondamentale dalle reti piatte legacy ad architetture intelligenti e altamente segmentate. Questa guida tecnica di riferimento fornisce a CTO, Network Architect e Direttori IT strategie pratiche e indipendenti dai vendor per progettare, implementare e gestire la connettività di campus ad alte prestazioni. Esploreremo la transizione necessaria allo standard 802.11ax (Wi-Fi 6) nelle zone ad alta densità, l'implementazione di protocolli di autenticazione rigorosi come 802.1X tramite eduroam e il ruolo cruciale della network analytics nella pianificazione della capacità e nella conformità della sicurezza. Inoltre, esamineremo come l'integrazione di soluzioni come il Guest WiFi e la WiFi Analytics possa trasformare la rete da un centro di costo a una risorsa strategica per la gestione del patrimonio immobiliare e il coinvolgimento degli utenti.
Approfondimento Tecnico: Architettura e Standard
Topologia di Rete ad Alta Densità
La base di un WiFi di campus affidabile è un design di rete gerarchico a tre livelli resiliente. Una rete piatta non può essere scalata per soddisfare le esigenze di migliaia di utenti e dispositivi simultanei.
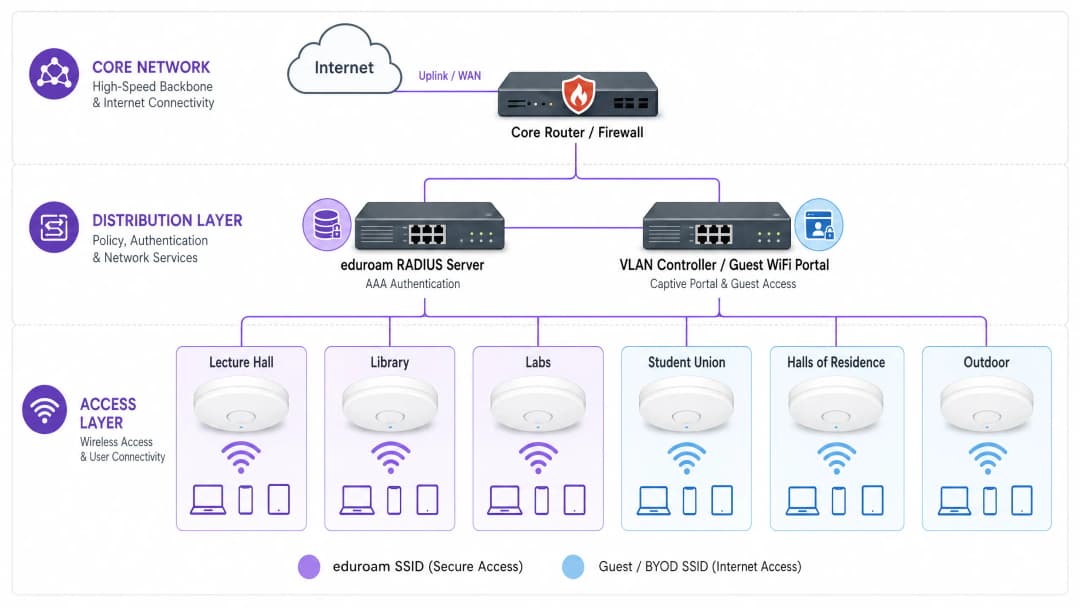
- Core Layer: La dorsale ad alta velocità, che richiede router e firewall ridondanti con un throughput sostanzioso per gestire il traffico aggregato proveniente dal layer di distribuzione. Deve supportare uplink ad alta capacità (ad es. 40Gbps o 100Gbps) verso la WAN o l'internet service provider. Prendi in considerazione soluzioni di connettività dedicate come una leased line per garantire la larghezza di banda e ridurre al minimo la latenza per le applicazioni istituzionali critiche.
- Distribution Layer: Questo livello aggrega gli switch di accesso, applica le policy di routing e fornisce servizi di rete fondamentali. Qui vengono distribuite una gestione intelligente delle VLAN e liste di controllo degli accessi (ACL) per segmentare il traffico. Ad esempio, la segmentazione del traffico BYOD degli studenti rispetto ai sistemi amministrativi e all'infrastruttura IoT è fondamentale per la sicurezza e le prestazioni.
- Access Layer: Il margine della rete in cui si connettono gli utenti. In un contesto universitario, ciò comporta implementazioni dense di access point wireless (AP). L'aggiornamento a 802.11ax (WiFi 6) è essenziale in aree ad alta densità come aule magne, biblioteche e unioni studentesche. Il WiFi 6 introduce tecnologie come l'Orthogonal Frequency-Division Multiple Access (OFDMA) e il Multi-User Multiple Input Multiple Output (MU-MIMO), migliorando significativamente l'efficienza spettrale e le prestazioni in ambienti affollati.
Framework di Autenticazione e Sicurezza
La protezione della rete del campus richiede un approccio multilivello all'autenticazione, in grado di bilanciare una sicurezza rigorosa con l'accessibilità per gli utenti.
- 802.1X ed eduroam: Per studenti e personale, lo standard IEEE 802.1X rappresenta il gold standard, fornendo il controllo degli accessi alla rete basato sulle porte (NAC). Nell'istruzione superiore, questo viene fornito in modo quasi universale tramite eduroam, consentendo agli utenti di autenticarsi in modo sicuro utilizzando le proprie credenziali istituzionali presso gli istituti globali partecipanti. Questo sistema utilizza il protocollo EAP (Extensible Authentication Protocol) per fornire un accesso crittografato e autenticato.
- Onboarding di Ospiti e BYOD: eduroam non copre tutti i casi d'uso. Gli ospiti, i collaboratori esterni e i dispositivi IoT headless (come console di gioco o smart speaker nelle residenze studentesche) richiedono un onboarding alternativo. In questo caso, un Captive Portal robusto e il MAC Authentication Bypass (MAB) sono fondamentali. L'implementazione di una soluzione dedicata di Guest WiFi consente ai team IT di abilitare in modo sicuro questi dispositivi, applicando politiche di utilizzo accettabile e mantenendo la visibilità senza compromettere la rete sicura 802.1X. Protect Your Network with Strong DNS and Security è cruciale in questo contesto per prevenire il traffico dannoso proveniente da dispositivi ospiti non gestiti.
- OpenRoaming: Guardando al futuro, OpenRoaming rappresenta la prossima evoluzione nella connettività fluida. Purple funge da identity provider gratuito per OpenRoaming con la licenza Connect, consentendo agli utenti di passare in modo sicuro e automatico dalle reti cellulari al WiFi senza interazioni manuali con il Captive Portal.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione: Gestire il Panorama dei Dispositivi
La Sfida del BYOD
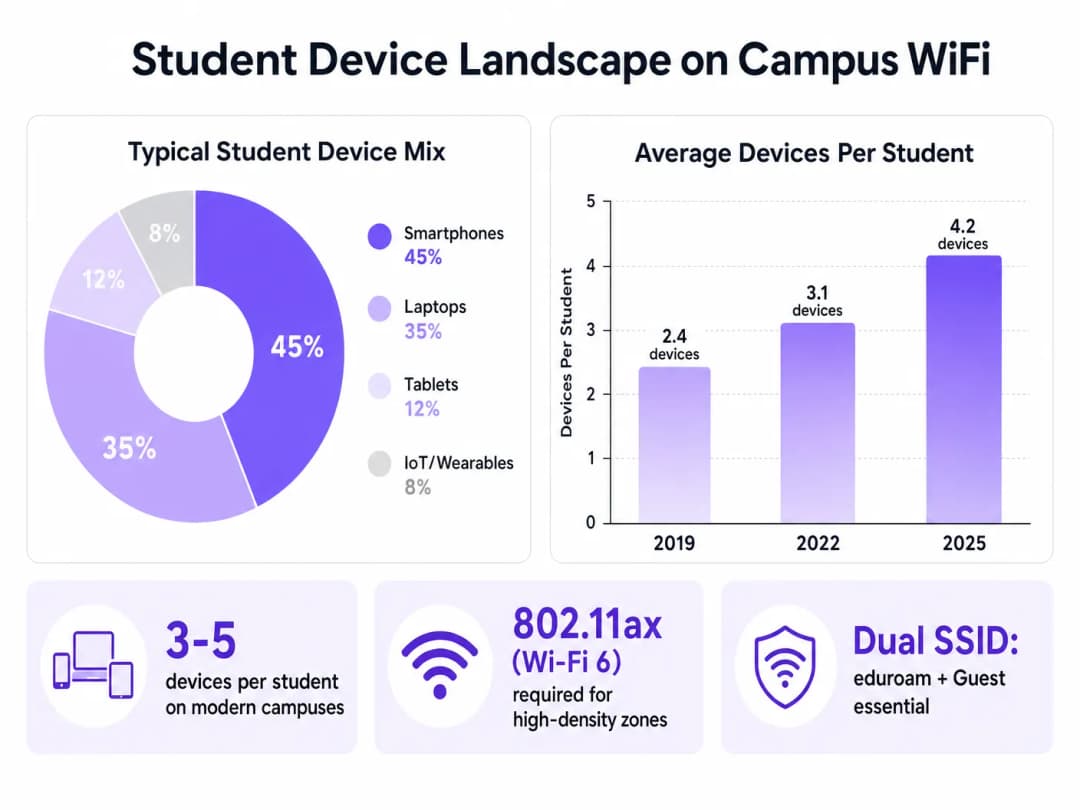
Il volume e la varietà dei dispositivi presentano una sfida significativa. I team IT devono pianificare la capacità, non solo la copertura.
- Pianificazione RF e Rilevamenti del Sito: L'implementazione deve iniziare con rilevamenti predittivi e attivi del sito completi. Ciò comporta la mappatura dell'attenuazione tra i diversi materiali da costruzione (ad esempio, spesse pareti in pietra negli edifici storici rispetto alle moderne strutture in vetro) e la pianificazione del posizionamento degli AP per ridurre al minimo l'interferenza co-canale massimizzando al contempo il rapporto segnale-rumore (SNR).
- Segmentazione di IoT e dispositivi headless: Gli studentati presentano sfide uniche a causa della proliferazione di dispositivi IoT consumer. Questi dispositivi spesso mancano del supporto 802.1X. I team IT devono implementare portali self-service in cui gli studenti possono registrare gli indirizzi MAC dei dispositivi, che vengono poi assegnati a VLAN specifiche e isolate tramite MAB. Ciò previene i broadcast storm e isola le potenziali vulnerabilità di sicurezza.
- Strategia a doppio SSID: Una best practice standard consiste nel trasmettere un numero minimo di SSID per ridurre i costi di gestione. In genere, ciò comporta un SSID sicuro (eduroam/802.1X) e un SSID aperto con un Captive Portal per gli ospiti e l'attivazione dei dispositivi legacy.
Best practice e network intelligence
La distribuzione dell'infrastruttura è solo il primo passo; sono necessari un monitoraggio e un'ottimizzazione continui.
Sfruttare la WiFi Analytics
La telemetria di rete fornisce informazioni preziose che vanno oltre le metriche di uptime di base. Utilizzando la WiFi Analytics, i team IT e di gestione del patrimonio immobiliare possono comprendere l'utilizzo dello spazio e il comportamento degli utenti.
- Pianificazione della capacità: Le mappe di calore e la location analytics rivelano quali aree sono costantemente sovradimensionate, consentendo aggiornamenti mirati dell'infrastruttura anziché distribuzioni a tappeto.
- Gestione del patrimonio immobiliare: I dati sui tempi di sosta e sul flusso pedonale possono informare le decisioni sull'utilizzo degli edifici, i programmi di pulizia e l'allocazione delle risorse in tutto il campus.
Contesti di settore
Sebbene questa guida si concentri sull'istruzione superiore, i principi della progettazione WiFi ad alta densità e dell'onboarding sicuro si applicano ugualmente ad altri settori. Ad esempio, le distribuzioni su larga scala negli ambienti di Retail si affidano a dati analitici simili per comprendere il comportamento degli acquirenti, mentre le strutture ricettive del settore Hospitality richiedono sistemi di onboarding degli ospiti robusti per gestire in modo sicuro i partecipanti ai congressi e gli ospiti degli hotel. Ambienti complessi e multi-zona simili si possono trovare anche negli hub di trasporto; per approfondimenti su queste distribuzioni, consulta la nostra guida su Airport WiFi: How Operators Deliver Connectivity Across Terminals.
Risoluzione dei problemi e mitigazione dei rischi
- Interferenza co-canale (CCI): Nelle distribuzioni dense, gli AP che trasmettono sullo stesso canale possono interferire tra loro, riducendo le prestazioni. Mitigazione: Implementare la gestione dinamica delle risorse radio (RRM) per regolare automaticamente l'assegnazione dei canali e i livelli di potenza di trasmissione.
- Access Point non autorizzati (Rogue AP): Gli studenti che collegano router personali negli studentati possono disturbare l'ambiente RF gestito e introdurre vulnerabilità di sicurezza. Mitigazione: Distribuire sistemi di prevenzione delle intrusioni wireless (WIPS) per rilevare e sopprimere automaticamente gli AP non autorizzati.* Problemi con il Captive Portal: Un Captive Portal configurato male può causare elevati tassi di abbandono e ticket di assistenza. Mitigazione: Assicurati che il portale sia ottimizzato per i dispositivi mobili, utilizzi certificati SSL validi per evitare avvisi del browser e si integri perfettamente con i sistemi RADIUS/Active Directory di backend.
ROI e Impatto Aziendale
Investire nel WiFi per studenti di livello enterprise offre rendimenti misurabili:
- Costi di Supporto Ridotti: Un processo di onboarding robusto e self-service per dispositivi BYOD e IoT riduce significativamente i ticket di assistenza di livello 1.
- Utilizzo Ottimizzato degli Spazi: Le analisi di rete forniscono i dati necessari per ottimizzare l'uso dello spazio, ritardando o evitando potenzialmente costosi progetti di nuova costruzione.
- Miglioramento dell'Esperienza degli Studenti: Una connettività affidabile è una metrica chiave nei sondaggi sulla soddisfazione degli studenti, con un impatto diretto sul reclutamento e sulla fidelizzazione. La recente nomina di esperti del settore sottolinea l'importanza strategica di questo settore; vedi Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers per un quadro più completo.
Trattando la rete come una risorsa strategica e sfruttando analisi intelligenti e piattaforme di onboarding sicure, le università possono offrire la connettività ad alte prestazioni richiesta dall'istruzione moderna.
Definizioni chiave
802.11ax (WiFi 6)
L'ultimo standard nelle reti wireless, progettato specificamente per migliorare l'efficienza e le prestazioni in ambienti ad alta densità attraverso tecnologie come OFDMA.
Essenziale per l'implementazione in aree affollate come aule magne e biblioteche per gestire l'elevato volume di dispositivi degli studenti simultanei.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete (NAC) basato su porta, che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Il protocollo di sicurezza sottostante utilizzato da eduroam per garantire che solo gli studenti e il personale autenticati possano accedere alla rete sicura del campus.
eduroam
Un servizio di roaming internazionale per utenti nel settore della ricerca, dell'istruzione superiore e dell'istruzione ulteriore, che fornisce un accesso sicuro alla rete utilizzando le credenziali del proprio istituto di appartenenza.
Il principale SSID sicuro trasmesso nella maggior parte dei campus universitari a livello globale.
MAC Authentication Bypass (MAB)
Una tecnica utilizzata per autenticare i dispositivi che non supportano lo standard 802.1X (come console di gioco o stampanti) utilizzando il loro indirizzo MAC come credenziale.
Fondamentale per l'onboarding di dispositivi IoT degli studenti di tipo headless nei dormitori senza compromettere la rete 802.1X principale.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa una serie di dispositivi appartenenti a diverse LAN fisiche, consentendo loro di comunicare come se fossero sulla stessa rete fisica.
Utilizzata ampiamente per segmentare il traffico di rete, isolando i dispositivi BYOD degli studenti dai sistemi amministrativi o finanziari critici.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che gli venga concesso l'accesso.
Utilizzato sull'SSID ospiti per presentare le politiche di utilizzo accettabili e autenticare i visitatori o i dispositivi non compatibili con 802.1X.
Co-Channel Interference (CCI)
Interferenza che si verifica quando due o più access point wireless trasmettono sullo stesso canale di frequenza trovandosi nel raggio di copertura l'uno dell'altro.
Una delle cause principali di scarse prestazioni di rete nelle implementazioni ad alta densità, mitigata da un'attenta pianificazione RF e dall'assegnazione dinamica dei canali.
OpenRoaming
Una federazione di reti WiFi che consente agli utenti di connettersi in modo automatico e sicuro alle reti partecipanti senza login manuale o captive portal.
Il futuro della connettività campus senza interruzioni, che riduce gli ostacoli per gli utenti che si spostano tra reti cellulari e reti WiFi.
Esempi pratici
Un'università sta aggiornando un'aula magna storica da 500 posti dal WiFi 4 al WiFi 6. Le pareti sono in muratura spessa e le implementazioni precedenti risentivano di gravi zone d'ombra e connessioni interrotte durante le ore di punta delle lezioni. In che modo il team IT dovrebbe affrontare questa implementazione?
- Condurre un'indagine attiva del sito pre-implementazione per misurare l'attenuazione specifica delle pareti in muratura. 2. Invece di posizionare gli AP nei corridoi per penetrare le pareti, installare AP WiFi 6 direzionali ad alta densità all'interno dell'aula, montati a soffitto o a parete, puntati verso le aree dei posti a sedere. 3. Configurare ampiezze di canale strette (es. 20MHz) per massimizzare il numero di canali non sovrapposti disponibili e ridurre l'interferenza co-canale nell'ambiente denso. 4. Abilitare le funzionalità OFDMA e MU-MIMO sul controller per gestire in modo efficiente l'elevato volume di connessioni client simultanee.
L'helpdesk IT è sommerso di ticket all'inizio del trimestre da parte di studenti nei dormitori che non riescono a connettere le loro console di gioco e smart TV alla rete 802.1X eduroam.
- Distribuire un SSID Guest/BYOD dedicato insieme a eduroam. 2. Implementare un portale di registrazione dei dispositivi self-service integrato con il sistema di controllo dell'accesso alla rete (NAC). 3. Gli studenti accedono al portale utilizzando le proprie credenziali universitarie e registrano gli indirizzi MAC dei loro dispositivi headless. 4. Il sistema NAC utilizza il MAC Authentication Bypass (MAB) per assegnare questi dispositivi specifici a una VLAN "Student IoT" isolata, garantendo loro l'accesso a Internet e mantenendoli separati dalla rete accademica sicura.
Domande di esercitazione
Q1. Un'università sta pianificando di distribuire il WiFi in un nuovo edificio del sindacato studentesco ad alta densità. Il direttore IT suggerisce di utilizzare canali larghi a 80MHz per massimizzare la larghezza di banda pubblicizzata per utente. È l'approccio corretto?
Suggerimento: Considera l'impatto dei canali larghi sul numero di canali non sovrapposti disponibili in un ambiente RF denso.
Visualizza risposta modello
No, questo non è raccomandato per ambienti ad alta densità. Sebbene i canali a 80MHz offrano un throughput teorico di picco più elevato per un singolo client, riducono drasticamente il numero di canali non sovrapposti disponibili. In un ambiente denso come un sindacato studentesco, ciò comporterà una grave interferenza Co-Channel Interference (CCI), peggiorando le prestazioni per tutti. La pratica migliore consiste nell'utilizzare canali stretti a 20MHz per massimizzare il riutilizzo dei canali e la capacità complessiva della rete.
Q2. Il team di sicurezza richiede che tutti i dispositivi degli studenti negli alloggi universitari siano isolati tra loro per prevenire movimenti laterali in caso di infezione da malware. Tuttavia, gli studenti lamentano di non poter trasmettere dallo smartphone alle proprie smart TV. In che modo l'architettura di rete può risolvere questo problema?
Suggerimento: Esplora le tecnologie che gestiscono il traffico broadcast/multicast su reti segmentate.
Visualizza risposta modello
La rete dovrebbe essere configurata con il Client Isolation (o AP Isolation) abilitato sulla VLAN degli studenti per impedire la comunicazione diretta da dispositivo a dispositivo. Per risolvere il problema di trasmissione, il team IT deve implementare un gateway Multicast DNS (mDNS) o un servizio di gateway Bonjour sul controller di rete. Questo servizio esegue selettivamente il proxy dei protocolli di rilevamento (come AirPlay o Chromecast) attraverso i segmenti di rete isolati, consentendo agli studenti di rilevare e trasmettere ai propri dispositivi senza esporli all'intera sottorete.
Q3. Un'università vuole monetizzare la propria rete WiFi per gli ospiti durante i grandi eventi sportivi che si tengono nello stadio del campus, garantendo al contempo che la rete accademica rimanga sicura e inalterata. Quale architettura dovrebbe essere distribuita?
Suggerimento: Prendi in considerazione l'integrazione di piattaforme di analisi e una rigida segmentazione di rete.
Visualizza risposta modello
L'università dovrebbe implementare un SSID dedicato agli ospiti per lo stadio, completamente isolato dalla rete accademica tramite VLAN e regole del firewall. Questo SSID dovrebbe instradare il traffico attraverso un captive portal integrato con una piattaforma come Purple per il WiFi ospiti. Il portale può richiedere l'acquisizione di dati (ad esempio, autenticazione via email o SMS) o mostrare annunci sponsorizzati prima di concedere l'accesso. Fondamentalmente, il traffico deve essere instradato direttamente a internet, aggirando il routing interno, per garantire che la rete centrale accademica sia protetta da potenziali picchi di traffico degli ospiti.
Continua a leggere questa serie
Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus
Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.
Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio
Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.
Soluzioni WiFi per appartamenti: una guida completa per le aziende
Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.