
Guest WiFi terms and consent checker
Test your captive portal terms length and consent design against UK GDPR and PECR, and get the fixes to make.
- Marketing consent is separate from the access terms (0/25)UK GDPR Art. 7(2) and 7(4)
- Consent is a clear affirmative act (20/20)UK GDPR Art. 4(11), Recital 32
- Terms short enough to read at the portal (0/15)UK GDPR Art. 12(1): concise, intelligible, plain language
- Privacy notice names controller, purposes, lawful basis, retention and rights (15/15)UK GDPR Art. 13
- Guests can withdraw consent and see or delete their data themselves (0/15)UK GDPR Art. 7(3), 15, 17
- A retention period is set and enforced (0/10)UK GDPR Art. 5(1)(e)
- Give marketing its own checkbox so guests can get online without agreeing to it.
- Put a summary of 300 words or fewer on the splash page and link to the full terms (a layered notice).
- Offer a self-serve preference and data portal; withdrawing must be as easy as giving consent.
- Set a retention period for profiles and session logs and delete automatically when it ends.
Retail and shopping centres: what auditors look for
Marketing consent and footfall analyticsRecommended flow: Short access terms, a separate unticked marketing box, and a link to a preference centre.
- 1Pre-ticked marketing boxes are not valid consent (UK GDPR Recital 32; CJEU Planet49, 2019).
- 2Footfall and location analytics need to be disclosed in the privacy notice, with the lawful basis stated.
- 3The splash page must name the data controller, not just the WiFi provider.
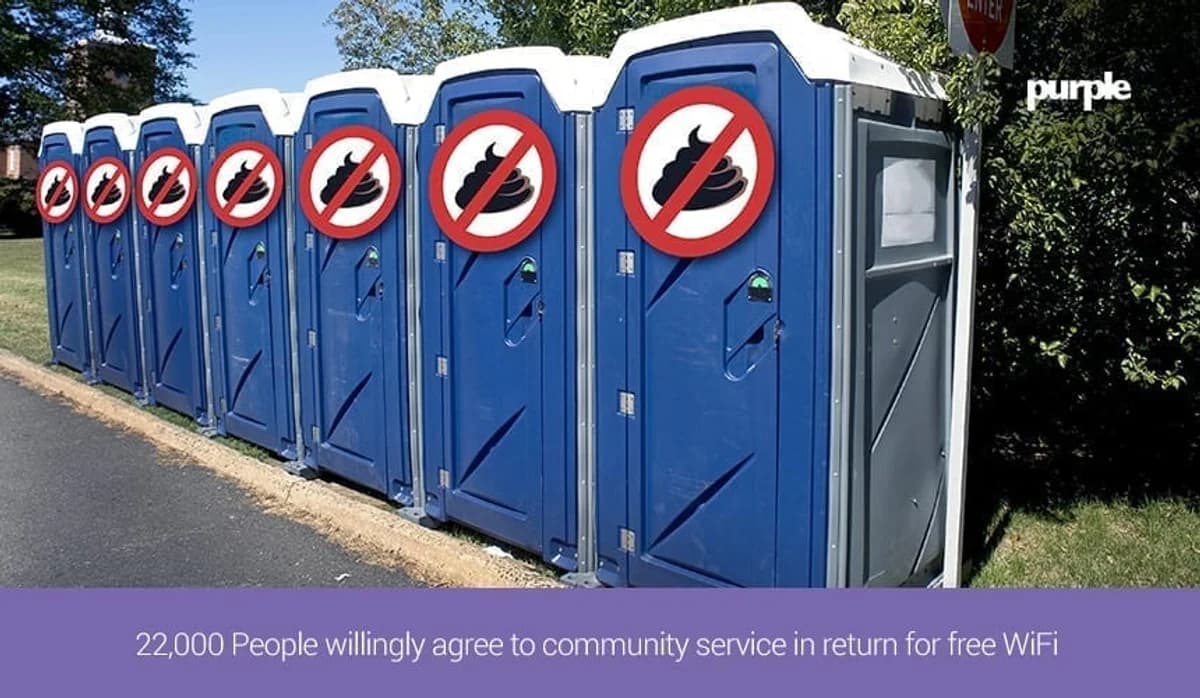
In 2017 Purple added a joke clause to its WiFi terms for two weeks, committing anyone who connected to 1,000 hours of community service, including cleaning portable toilets at festivals. 22,000 people accepted it. One person, about 0.0045%, spotted it. Long terms are accepted, not read.
Assumptions and method
- ·Reading time = words ÷ 238 words per minute, the average adult silent reading rate for non-fiction (Brysbaert, 2019).
- ·Score = sum of the six checks (25 + 20 + 15 + 15 + 15 + 10). Terms of 300 words or fewer earn the full length points, up to 800 earn half. The score is a design check, not a legal opinion.
- ·Requests = logins × 12 ÷ 10,000 × 1, handled in 1 h each by hand or 0.1 h with self-service. Replace the rate with your own request log. Access requests must be answered within one month (UK GDPR Art. 12(3)).
Make your portal short, clear and consent-safe
Purple portals separate access terms from marketing consent and give guests a self-serve preference page.
सण-उत्सवांच्या ठिकाणची शौचालये स्वच्छ करणे, भटक्या मांजरी आणि कुत्र्यांना मिठी मारणे आणि रस्त्यांवरील च्युइंगम खरवडून काढणे ही अशा काही न आवडणाऱ्या कामांची उदाहरणे आहेत जी लोकांनी मोफत WiFi च्या बदल्यात करण्यास संमती दिली आहे. आणि आम्ही फक्त काही शंभर दुर्दैवी लोकांबद्दल बोलत नाही आहोत. आम्ही दोन आठवड्यांच्या कालावधीत आमच्या अटी आणि शर्तींमध्ये एक बनावट कलम जोडल्यानंतर २२,००० हून अधिक लोकांनी १,००० तास समाजसेवा करण्याचे उघडपणे मान्य केले आहे.
आमच्या नेहमीच्या अटींमध्ये एक “सामुदायिक सेवा कलम” जोडले गेले होते आणि त्यात नमूद केले होते: वापरकर्त्याला, Purple च्या विवेकबुद्धीनुसार, 1,000 तास सामुदायिक सेवा करणे आवश्यक असू शकते. यामध्ये खालील गोष्टींचा समावेश असू शकतो:
- स्थानिक उद्याने प्राण्यांच्या विष्ठेपासून स्वच्छ करणे
- भटक्या मांजरी आणि कुत्र्यांना मिठी मारणे
- गटारांचे अडथळे हाताने साफ करणे
- स्थानिक सण आणि कार्यक्रमांमध्ये फिरती शौचालये स्वच्छ करणे
- गोगलगायींचे अस्तित्व अधिक आनंददायी करण्यासाठी त्यांच्या पाठीवरील शंखांना रंग देणे
- रस्त्यांवरील च्युइंगम खरवडून काढणे
काळजी करू नका, आम्ही या व्यक्तींना एकत्र करून त्यांना रबरी हातमोजे घालण्यास आणि या बदल्यात सामुदायिक ऋण परत करण्यास सांगणार नाही. आमच्या प्रयोगामागील खरा उद्देश म्हणजे मोफत अतिथी WiFi वापरण्यासाठी साइन अप करताना ग्राहकांमध्ये असलेल्या जागरूकतेच्या कमतरतेवर प्रकाश टाकणे हा आहे. सर्व वापरकर्त्यांना एका बक्षीसाच्या बदल्यात या संशयास्पद कलमाकडे लक्ष वेधण्याची संधी देण्यात आली होती, परंतु आश्चर्याची गोष्ट म्हणजे संपूर्ण दोन आठवड्यांत सर्व WiFi वापरकर्त्यांपैकी केवळ एकाच व्यक्तीने, म्हणजेच ०.००००४५% लोकांनी, ते शोधून काढले.
या निष्कर्षांवर भाष्य करताना, Purple चे CEO गॅविन व्हील्डन म्हणाले: “WiFi वापरकर्त्यांनी नेटवर्कवर प्रवेश मिळवण्यासाठी साइन अप करताना अटी वाचणे आवश्यक आहे. ते कशाला संमती देत आहेत, ते किती डेटा शेअर करत आहेत आणि ते प्रदात्यांना कोणता परवाना देत आहेत? आमचा प्रयोग दर्शवतो की एखाद्या चौकटीवर खूण करणे आणि अयोग्य गोष्टीला संमती देणे किती सोपे आहे.”
आम्ही आज केलेल्या घोषणेसोबतच आमच्या प्रयोगाचे निष्कर्ष जाहीर केले आहेत की आम्ही पहिले General Data Protection Regulation (GDPR) सुसंगत WiFi प्रदाता आहोत. २५ मे २०१८ रोजी लागू होणारा हा युरोपियन कायदा, संस्थांच्या डेटा गोपनीयतेच्या दृष्टिकोनाला नवीन आकार देईल आणि अंतिम वापरकर्त्यांना त्यांच्याबद्दल गोळा केलेल्या डेटावर अधिक प्रवेश मिळवण्याची परवानगी देईल. GDPR च्या मुख्य नियमांपैकी एक म्हणजे विपणन हेतूंसाठी वापरकर्त्यांचा वैयक्तिक किंवा वर्तणुकीचा डेटा वापरण्यापूर्वी 'स्पष्ट संमती' (unambiguous consent) मिळवणे. आमच्या प्रयोगाचे परिणाम GDPR नियमांमध्ये 'स्पष्ट संमती' समाविष्ट करण्याच्या गरजेला स्पष्टपणे समर्थन देतात.
GDPR आणि आमच्या प्रयोगातून मिळालेले परिणाम या दोन्हीला प्रतिसाद म्हणून, आम्ही आमच्या गोपनीयता धोरणात (privacy policy) बदल केले आहेत जेणेकरून ते अधिक स्पष्ट, सोपे आणि लहान होईल. खरं तर, आमचे गोपनीयता धोरण आता १६०० शब्दांऐवजी केवळ २६० शब्दांचे आहे, ज्याचा अर्थ असा आहे की लोकांनी 'स्वीकार करा' वर क्लिक करण्यापूर्वी अटींचे पुनरावलोकन करण्यास अधिक उत्सुक असावे. आमच्या प्रवेश प्रवासात (access journey) देखील सुधारणा करण्यात आली आहे जेणेकरून वापरकर्त्यांना त्यांचा डेटा कसा, कोणत्या कारणांसाठी आणि कोणाद्वारे वापरला जाईल याबद्दल अधिक स्पष्टता मिळेल.
Gavin Wheeldon म्हणतात: “आम्ही संपूर्ण युरोपमध्ये GDPR मुळे मजबूत होणाऱ्या डेटा संरक्षण कायद्यांचे स्वागत करतो. यामुळे केवळ WiFi वापरकर्त्यांना त्यांच्या वैयक्तिक डेटाचा कंपन्यांद्वारे कसा वापर केला जात आहे यावर अधिक नियंत्रण मिळणार नाही, तर यामुळे डिजिटल अर्थव्यवस्थेवरील विश्वासाची पातळी देखील वाढेल.”
आज जाहीर करण्यात आलेले आणखी एक नवीन वैशिष्ट्य म्हणजे आमचे अगदी नवीन प्रोफाइल पोर्टल, जे वापरकर्त्यांना त्यांच्याबद्दल गोळा केलेल्या सर्व डेटाची पूर्ण पारदर्शकता देते आणि त्यांना त्यांची विपणन प्राधान्ये सुधारण्याची देखील अनुमती देते.
Gavin पुढे म्हणतात: “Purple च्या प्रोफाइल पोर्टलचा अर्थ असा आहे की जगभरातील सर्व वापरकर्त्यांना त्यांच्या डेटाचा कसा वापर केला जात आहे हे ते नियंत्रित करू शकतात या जाणिवेने दिलासा मिळतो. आणि जर त्यांना याच वेळी काही भटक्या कुत्र्यांना मिठी मारण्यात आनंद वाटत असेल, तर हा सर्वांसाठीच विजय आहे.”
पुढे वाचा: GDPR साठी टॉप १० टिप्स



