
साधे सत्य हे आहे: असुरक्षित WiFi नेटवर्क म्हणजे तुमच्या व्यवसायाचा मुख्य दरवाजा उघडा ठेवण्यासारखा आहे. एक योग्य आणि सुरक्षित वायरलेस नेटवर्किंग धोरण हे मूलभूत पासवर्डच्या पलीकडे जाते. हे एक संरक्षित वातावरण तयार करण्याबद्दल आहे जे प्रत्येक वापरकर्त्याची आणि उपकरणाची पडताळणी करते, अनधिकृत प्रवेश रोखते आणि तुमच्या संवेदनशील डेटाचे रक्षण करते.
सुरक्षित वायरलेस नेटवर्किंग आता ऐच्छिक का राहिले नाही
सुरक्षा त्रुटीच्या वास्तविक जगातील जोखमींबद्दल क्षणभर विचार करा. एखाद्या हॉटेलसाठी, हा डेटा लीक असू शकतो ज्यामुळे अतिथींच्या पेमेंटचा तपशील उघड होईल. एखाद्या दुकानात, याचा अर्थ ग्राहकांच्या लॉयल्टीची माहिती तडजोड केली जाऊ शकते, ज्यामुळे तुम्ही अत्यंत कष्टाने निर्माण केलेला विश्वास नाहीसा होईल आणि तुमच्या ब्रँडला कायमचे नुकसान होईल.
हे काल्पनिक विचार नाहीत; वायरलेस प्रवेश देणाऱ्या कोणत्याही व्यवसायासाठी हे व्यावहारिक, दैनंदिन धोके आहेत.
चॉकबोर्डवर किंवा टेंट कार्डवर एकच, सामायिक WiFi पासवर्ड खरडून ठेवण्याचे दिवस आता पूर्णपणे संपले आहेत. ही कालबाह्य पद्धत एक मोठी सुरक्षेची त्रुटी निर्माण करते. तो पासवर्ड असणारा कोणीही - माजी कर्मचाऱ्यांपासून आणि जुन्या ग्राहकांपासून ते फक्त कार पार्कमध्ये बसलेल्या व्यक्तीपर्यंत - तुमच्या नेटवर्कवर येऊ शकतो. हे तुम्हाला शून्य दृश्यमानता, शून्य नियंत्रण देते आणि कोणत्याही दुर्भावनापूर्ण क्रियाकलापाचा शोध त्याच्या स्त्रोतापर्यंत घेण्याचा कोणताही मार्ग ठेवत नाही.
ओळख-आधारित सुरक्षेकडे झालेला बदल
म्हणूनच या अनामित, शेअर्ड सिस्टम्सकडून आधुनिक, आयडेंटिटी-ड्रिव्हन सुरक्षेकडे वळणे अत्यंत आवश्यक आहे. हा दृष्टिकोन प्रामुख्याने नेटवर्क प्रवेशाला एका डिजिटल ओळखपत्रासारखा मानतो, जिथे प्रत्येक कनेक्शन एका विशिष्ट, पडताळणी केलेल्या वापरकर्त्याशी किंवा डिव्हाइसशी जोडलेले असते.
पण हे केवळ बचावात्मक खेळण्याबद्दल नाही; हे तुमचा व्यवसाय चालवण्यासाठी एक हुशार आणि अधिक कार्यक्षम मार्ग तयार करण्याबद्दल आहे. फक्त या फायद्यांचा विचार करा:
- वर्धित संरक्षण: प्रत्येक वापरकर्त्याची पडताळणी करून, आपण अनधिकृत प्रवेश पूर्णपणे रोखू शकता. आपल्या नेटवर्कच्या कोणत्या भागाशी कोण कनेक्ट होऊ शकते याबद्दल आपण अत्यंत अचूकता देखील मिळवू शकता.
- सरलीकृत ऑपरेशन्स: कर्मचाऱ्यांसाठी त्यांच्या विद्यमान कामाच्या क्रेडेंशियलचा वापर करून नेटवर्क प्रवेश स्वयंचलित करण्याची कल्पना करा. हे आपल्या आयटी टीमसाठी मॅन्युअल पासवर्ड व्यवस्थापनाची डोकेदुखी पूर्णपणे दूर करते.
- सुधारित वापरकर्ता अनुभव: पाहुणे आणि कर्मचाऱ्यांना क्लिष्ट लॉगिन पेजेसवर न अडकता किंवा शेअर्ड की लक्षात ठेवण्याचा प्रयत्न न करता अखंड आणि सुरक्षित कनेक्शन मिळते.
हा धोरणात्मक बदल बाजारातील ट्रेंडमध्ये स्पष्टपणे दिसून येतो. केवळ यूकेमध्ये, वायरलेस नेटवर्क सुरक्षा बाजारपेठेने 2023 मध्ये USD 1,436.9 दशलक्ष महसूल मिळवला आणि 2030 पर्यंत ती USD 2,921.6 दशलक्ष वर पोहोचण्याच्या मार्गावर आहे. ही प्रचंड वाढ हे दर्शवते की व्यवसाय वाढत्या धोक्यांच्या विरोधात त्यांची वायरलेस पायाभूत सुविधा मजबूत करण्यासाठी किती तातडीने पावले उचलत आहेत.
एक सुरक्षित वायरलेस नेटवर्क आधुनिक व्यावसायिक कामकाजाचा पाया आहे. ही एक अदृश्य प्रणाली आहे जी सुरक्षित व्यवहारांना समर्थन देते, ग्राहकांच्या डेटाचे रक्षण करते आणि कर्मचाऱ्यांची उत्पादकता वाढवते. आजच्या जोडलेल्या अर्थव्यवस्थेत याकडे दुर्लक्ष करणे परवडणारे नाही.
शेवटी, मजबूत सुरक्षा लागू केल्याने एका आवश्यक काळजीचे रूपांतर एका वास्तविक धोरणात्मक फायद्यात होते. डिजिटल संरक्षणाच्या व्यापक संदर्भाविषयी जाणून घेण्यासाठी, आपण आपल्या संपूर्ण व्यवसायाचे रक्षण करण्यास मदत करणारे विविध Cyber Security Solutions एक्सप्लोर करू शकता. खालील विभाग आपल्याला एक अशी प्रणाली तयार करण्यासाठी मार्गदर्शन करतील जी केवळ आपल्या मालमत्तेचे रक्षणच करत नाही, तर कनेक्ट होणाऱ्या प्रत्येकाचा अनुभव देखील सुधारते.
आधुनिक WiFi थ्रेट लँडस्केप समजून घेणे
खरोखर सुरक्षित वायरलेस नेटवर्क तयार करण्यासाठी, प्रथम तुम्हाला नक्की कशाचा सामना करावा लागत आहे याचे स्पष्ट चित्र हवे आहे. सायबर धोके हे केवळ अमूर्त संज्ञा नाहीत; ते तुमच्या व्यवसायासाठी, तुमच्या डेटासाठी आणि तुमच्या प्रतिष्ठेसाठी अतिशय वास्तविक परिणामांसह येणारे वास्तविक जगातील धोके आहेत. त्यांना निष्प्रभ करण्याची पहिली पायरी म्हणजे त्यांच्याबद्दल सोप्या, समजण्यासारख्या शब्दांत विचार करणे होय.
कल्पना करा की तुमचे व्यावसायिक WiFi हे एखाद्या सार्वजनिक चौकासारखे आहे जिथे खाजगी संभाषणे होत आहेत. योग्य सुरक्षेशिवाय, जवळच्या बाकावर बसून कोणीही प्रत्येक शब्द ऐकणे अत्यंत सोपे आहे. बऱ्याच वायरलेस हल्ल्यांचे हेच सार आहे - ते रेडिओ लहरींच्या खुल्या, ब्रॉडकास्ट स्वरूपाचा गैरफायदा घेतात.
सामान्य धोके साध्या उपमांसह स्पष्ट केले
चला आपल्या नेटवर्कला दररोज भेडसावणाऱ्या काही सामान्य धोक्यांचे विश्लेषण करूया. हे धोके केवळ मोठ्या कॉर्पोरेशन्सपुरते मर्यादित नाहीत; स्थानिक कॉफी शॉप्सपासून ते मोठ्या हॉटेल चेनपर्यंत सर्व आकारांच्या व्यवसायांविरूद्ध ते सक्रियपणे वापरले जातात.
Man-in-the-Middle (MitM) Attacks: याचा विचार एखाद्या पोस्टल कर्मचाऱ्याप्रमाणे करा जो तुमचे पत्र उघडतो, ते वाचतो आणि ते तुमच्यापर्यंत पोहोचण्यापूर्वी लिफाफा पुन्हा सील करतो. हल्ला करणारा गुप्तपणे स्वतःला दोन पक्षांच्या मध्ये - जसे की पाहुणे आणि तुमचे WiFi नेटवर्क - समाविष्ट करतो आणि दोन्ही बाजूंच्या नकळत संवादामध्ये व्यत्यय आणतो, तो वाचतो आणि कदाचित बदल देखील करतो.
Evil Twin Attacks: शेजारी शेजारी असणाऱ्या दोन अगदी सारख्या दिसणाऱ्या कॉफी शॉप्सची कल्पना करा. एक कायदेशीर आहे, परंतु दुसरी बनावट आहे, जी निष्पाप ग्राहकांना आकर्षित करण्यासाठी गुन्हेगाराने उभारली आहे. "evil twin" हा एक फसवणूक करणारा WiFi ॲक्सेस पॉइंट आहे जो कायदेशीर ॲक्सेस पॉइंटची नक्कल करतो आणि वापरकर्त्यांना कनेक्ट करण्यासाठी फसवतो. एकदा ते कनेक्ट झाले की, हल्ला करणारा पासवर्ड, आर्थिक तपशील आणि इतर संवेदनशील डेटा चोरू शकतो.
Rogue Access Points: हे तेव्हा घडते जेव्हा एखादी व्यक्ती - मग ती चांगल्या हेतूने पण चुकीचे पाऊल उचलणारी कर्मचारी असो किंवा एखादी दुर्भावनायुक्त व्यक्ती असो - तुमच्या व्यावसायिक नेटवर्कमध्ये अनधिकृत राउटर प्लग करते. हे अनधिकृत डिव्हाइस तुमच्या संरक्षणात छिद्र पाडते, एक असा बॅकडोअर तयार करते जो तुमच्या सर्व सुरक्षा उपायांना मागे टाकतो आणि तुमची अंतर्गत सिस्टीम उघडी पाडतो.
Packet Sniffing: हे हवेतून जाणाऱ्या सर्व डेटाचा मागोवा घेण्यासाठी हाय-टेक ऐकण्याचे साधन वापरण्यासारखे आहे. एन्क्रिप्शन नसलेल्या किंवा कमकुवत सुरक्षा असलेल्या नेटवर्कवर, "packet sniffers" निष्पाप वापरकर्त्यांद्वारे प्लेन टेक्स्टमध्ये पाठवलेले युझरनेम, पासवर्ड आणि इतर माहिती सहजपणे मिळवू शकतात.
असुरक्षित Captive Portal आणि शेअर्ड पासवर्ड वापरताना हे धोके आणखी वाढतात. एकच तडजोड केलेला पासवर्ड हल्लेखोराला संपूर्ण साम्राज्याची चावी देऊ शकतो, ज्यामुळे तुमच्या नेटवर्कवर कोण काय करत आहे याचा माग काढणे अशक्य होते.
सामान्य WiFi धोके आणि त्यांचा व्यवसायावर होणारा परिणाम
यातील गांभीर्य खरोखर समजून घेण्यासाठी, हे डिजिटल धोके प्रत्यक्ष व्यावसायिक समस्यांमध्ये कसे बदलतात हे पाहणे उपयुक्त ठरते. हॉटेल, रिटेलर किंवा कोणत्याही सार्वजनिक ठिकाणासाठी, याचे परिणाम गंभीर असू शकतात.
तुम्ही पाहू शकता की, तांत्रिक त्रुटी म्हणून सुरू झालेली गोष्ट द्रुतगतीने आर्थिक आणि प्रतिष्ठेच्या संकटात बदलू शकते.
तुमच्या व्यवसायावर होणारा वास्तविक जगातील परिणाम
हे धोके समजून घेणे अत्यंत महत्त्वाचे आहे कारण त्यांचा परिणाम थेट आणि हानिकारक असतो. यशस्वी हल्ल्यामुळे आर्थिक नुकसान, गंभीर प्रतिष्ठेचे नुकसान आणि नियामक दंड देखील होऊ शकतो.
असुरक्षित WiFi नेटवर्क ही केवळ तांत्रिक समस्या नाही; ती एक व्यावसायिक जबाबदारी आहे. प्रत्येक चोरीला गेलेला पासवर्ड किंवा ग्राहकांचा डेटा थेट विश्वास कमी करतो आणि संस्थेला मोठ्या जोखमीच्या खाईत ढकलतो.
सुदैवाने, एक चांगली बातमी आहे. वाढती जागरूकता आणि सक्रिय सुरक्षा उपायांमुळे परिस्थिती बदलू लागली आहे. यूकेमधील अलीकडील डेटा सकारात्मक कल दर्शवतो, ज्यामध्ये ओळखल्या गेलेल्या सायबर सुरक्षेच्या उल्लंघनाच्या घटनांमध्ये घट झाली आहे. उदाहरणार्थ, 74% मोठ्या व्यवसायांनी हल्ला ओळखला, जो मागील वर्षाच्या 75% च्या तुलनेत थोडी घट दर्शवतो, तर लहान व्यवसायांमध्ये 49% वरून 42% पर्यंत लक्षणीय घट झाली आहे.
ही सुधारणा थेट सायबर स्वच्छतेवर वाढत्या भर देण्याशी संबंधित आहे. आज, 72% व्यवसाय बोर्ड पातळीवर सायबर सुरक्षिततेला प्राधान्य देतात आणि त्यांचे नेटवर्क संरक्षण सक्रियपणे आधुनिक करत आहेत - सुरक्षित वायरलेस नेटवर्किंगसाठी हे एक महत्त्वपूर्ण पाऊल आहे. आपण या UK सायबर सुरक्षा ट्रेंड्सवरील अधिक माहिती आणि मार्केटसाठी त्याचा काय अर्थ आहे ते पाहू शकता. आम्ही पुढे ज्या सोल्यूशन्सवर चर्चा करणार आहोत ते या घसरत्या ट्रेंडला पुढे नेण्यासाठी आणि खऱ्या अर्थाने मजबूत संरक्षण तयार करण्यासाठी महत्त्वपूर्ण आहेत.
सुरक्षित वायरलेस नेटवर्किंगचे मुख्य तंत्रज्ञान
आता आपण धोके पाहिले आहेत, तर आपण अशा तंत्रज्ञानांकडे वळू शकतो जे आधुनिक, सुरक्षित वायरलेस नेटवर्कचा कणा आहेत. केवळ एका साध्या सामायिक पासवर्डच्या पलीकडे जाण्यासाठी बहुस्तरीय संरक्षणाची आवश्यकता असते. हे मुख्य घटक प्रत्येक कनेक्शन केवळ एन्क्रिप्टेडच नाही, तर योग्यरित्या ऑथेंटिकेट आणि ऑथोराइज्ड देखील असल्याची खात्री करण्यासाठी एकत्र काम करतात.
याचा विचार तुमच्या इमारतीची सुरक्षा एकाच, सहज कॉपी करता येणाऱ्या की वरून एका प्रगत ॲक्सेस कंट्रोल सिस्टममध्ये अपग्रेड करण्यासारखा करा, ज्यामध्ये एक फ्रंट-डेस्क गार्ड प्रत्येकाचे आयडी तपासतो. आधुनिक WiFi सुरक्षा प्रोटोकॉल तुमच्या नेटवर्कसाठी नेमके हेच करतात.
एनक्रिप्शनमधील नवीन मानक: WPA3
अनेक वर्षे, WiFi सुरक्षित करण्यासाठी WPA2 हा सर्वोत्तम पर्याय होता. पण जसे जसे हॅकर्स अधिक प्रगत होत गेले, तसे तसे त्याच्यातील त्रुटी समोर येऊ लागल्या. यामुळे WPA3 चा विकास झाला, जे आता सर्व नवीन WiFi डिव्हाइसेससाठी अनिवार्य सुरक्षा प्रमाणपत्र आहे. हे अनेक महत्त्वाचे अपग्रेड्स आणते जे सामान्य हल्ल्यांना थेट तोंड देतात.
याचा सर्वात मोठा फायदा म्हणजे ऑफलाइन डिक्शनरी हल्ल्यांपासून संरक्षण. जुन्या प्रोटोकॉलसह, एखादा हल्लेखोर तुमच्या नेटवर्क ट्रॅफिकचा काही भाग हस्तगत करू शकत असे आणि नंतर तुमच्या पासवर्डचा अंदाज घेण्यासाठी शक्तिशाली कॉम्प्युटर्स वापरू शकत असे, तेही पूर्णपणे ऑफलाइन. WPA3 चा प्रगत हँडशेक प्रोटोकॉल हे तंत्र व्यावहारिकदृष्ट्या अशक्य बनवतो, म्हणजेच हल्लेखोर तुमच्या नेटवर्कवर जबरदस्तीने घुसखोरी करू शकत नाहीत.
WPA3 वायरलेस एन्क्रिप्शनच्या पायालाच अधिक मजबूत बनवते. हे उद्योगाला महत्त्वपूर्ण सुरक्षा त्रुटी दूर करून पुढे नेते, ज्यामुळे सामान्य आणि व्यावसायिक दोन्ही प्रकारच्या हल्लेखोरांसाठी तुमचे नेटवर्क धोक्यात आणणे अत्यंत कठीण होते.
तथापि, मजबूत एन्क्रिप्शन हा केवळ अर्धा लढा आहे. कोण कनेक्ट होत आहे हे पडताळण्यासाठी तुम्हाला अजूनही एका मार्गाची आवश्यकता आहे. तिथेच सुरक्षेचा पुढचा स्तर काम करतो.
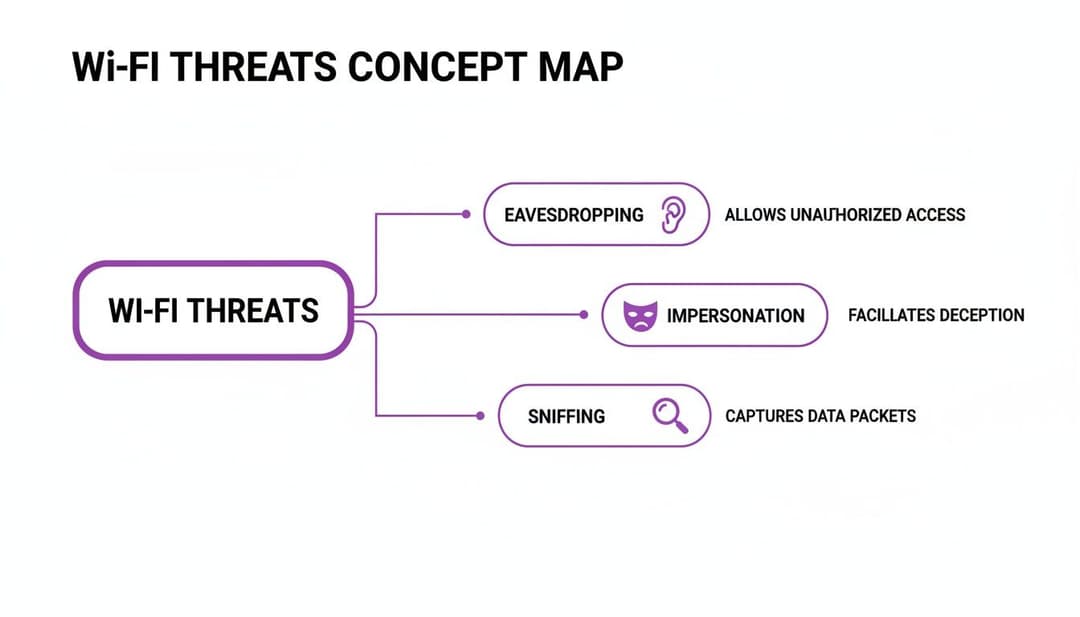
हा संकल्पना नकाशा काही अत्यंत सामान्य धोक्यांची रूपरेषा आखतो जे रोखण्यासाठी आधुनिक सुरक्षा तंत्रज्ञान तयार केले गेले आहे.
सादर करत आहोत 802.1X: तुमचा डिजिटल बाउन्सर
जर WPA3 हे तुमच्या दरवाजाला लावलेले मजबूत, न तुटणारे कुलूप असेल, तर 802.1X हा दारावर उभा असलेला डिजिटल बाउन्सर आहे. सर्व युझर्समध्ये शेअर केलेल्या एकाच पासवर्डवर अवलंबून राहण्याऐवजी, 802.1X ही अशी एक प्रणाली आहे जी प्रत्येक डिव्हाइसला नेटवर्कवर परवानगी मिळण्यापूर्वी स्वतःची विशिष्ट क्रेडेन्शियल सादर करण्यास भाग पाडते.
हे कसे कार्य करते याचे एक साधे वर्गीकरण येथे दिले आहे:
- वापरकर्ता WiFi नेटवर्कशी कनेक्ट करण्याचा प्रयत्न करतो.
- ॲक्सेस पॉईंट (म्हणजेच "बाउन्सर") त्यांना थांबवतो आणि क्रेडेंशियल्स विचारतो.
- हे क्रेडेंशियल्स ॲक्सेस पॉईंटद्वारे स्वतः तपासले जात नाहीत, तर ते केंद्रीय ऑथेंटिकेशन सर्व्हरकडे पाठवले जातात.
- हा सर्व्हर, जो सहसा RADIUS नावाचा प्रोटोकॉल वापरतो, एखाद्या विश्वसनीय डिरेक्टरीच्या (जसे की मान्यताप्राप्त कर्मचाऱ्यांची यादी) विरोधात क्रेडेंशियल्स तपासतो.
- फक्त सर्व्हरने हिरवा कंदील दिल्यानंतरच वापरकर्त्याला प्रवेश दिला जातो.
हा दृष्टिकोन सुरक्षेचा एक मोठा फायदा देतो. प्रत्येक युझरकडे युनिक लॉगिन असल्याने, तुम्ही इतर कोणावरही परिणाम न करता वैयक्तिक युझर्ससाठी ॲक्सेस मंजूर किंवा रद्द करू शकता. एखादा कर्मचारी कंपनी सोडत असल्यास, तुम्ही त्याचे खाते सहजपणे निष्क्रिय करू शकता आणि त्याचा नेटवर्क ॲक्सेस त्वरित खंडित केला जातो. आधुनिक प्लॅटफॉर्म सुरक्षा कशी हाताळतात याबद्दल अधिक माहितीसाठी, तुम्ही आमचे संपूर्ण डेटा आणि सुरक्षा विहंगावलोकन वाचू शकता.
सुलभ सुरक्षेसाठी प्रमाणपत्रे आणि SSO
802.1X सह युझरनेम आणि पासवर्ड लॉगिन सुरक्षित असले, तरी युझर्ससाठी ते अद्याप थोडे कठीण असू शकते. एक अधिक प्रगत आणि युझर-फ्रेंडली पद्धतीमध्ये डिजिटल सर्टिफिकेट्स वापरणे समाविष्ट आहे. सर्टिफिकेट हे कर्मचाऱ्याच्या लॅपटॉप किंवा स्मार्टफोनवर स्थापित केलेल्या बनावट नसलेल्या डिजिटल आयडी कार्डसारखे आहे असे समजा.
जेव्हा डिव्हाइस कनेक्ट होते, तेव्हा ते स्वयंचलितपणे हे प्रमाणपत्र नेटवर्कसमोर सादर करते. ऑथेंटिकेशन सर्व्हर हे प्रमाणपत्र वैध आहे आणि एका विश्वसनीय ऑथॉरिटीने जारी केले आहे याची पडताळणी करतो, आणि नंतर प्रवेश मंजूर करतो - हे सर्व युझरला काहीही टाईप न करता करता येते. हे अगदी सहज काम करते.
ही प्रक्रिया सहसा Single Sign-On (SSO) सह एकत्रित केली जाते. कर्मचारी त्यांचे डिव्हाइस सर्टिफिकेटसह कॉन्फिगर करण्यासाठी त्यांचे मुख्य कंपनी लॉगिन (जसे की त्यांचे Microsoft Entra ID किंवा Google Workspace खाते) वापरतात. त्यानंतर, त्यांचा WiFi प्रवेश पूर्णपणे स्वयंचलित आणि सुरक्षित होतो. हे आयटी सपोर्ट तिकिटे मोठ्या प्रमाणात कमी करते आणि कर्मचाऱ्यांसाठी एक अखंड अनुभव तयार करते, आणि त्याच वेळी तुमच्या सुरक्षित वायरलेस नेटवर्किंगच्या स्थितीला कमालीचे उंचावते.
तुमच्या WiFi साठी Zero Trust आर्किटेक्चर लागू करणे
WPA3 आणि 802.1X सारखे तंत्रज्ञान एक मजबूत तांत्रिक संरक्षण तयार करत असले तरी, खऱ्या अर्थाने आधुनिक secure wireless networking साठी आपण विश्वासाकडे कशा प्रकारे पाहतो यामध्ये मूलभूत बदल करणे आवश्यक आहे. हाच Zero Trust आर्किटेक्चरचा खरा गाभा आहे. हे तुम्ही खरेदी करू शकाल असे कोणतेही एक हार्डवेअर किंवा सॉफ्टवेअर नाही, तर एका सोप्या नियमाद्वारे मार्गदर्शित तत्त्वज्ञान आहे: कधीही विश्वास ठेवू नका, नेहमी पडताळणी करा.
हा दृष्टिकोन जुन्या सुरक्षा मॉडेलला पूर्णपणे उलथवून टाकतो. अनेक वर्षे आपण "किल्ला आणि खंदक" पद्धतीवर अवलंबून होतो, ज्यामध्ये असे गृहीत धरले जायचे की एकदा कोणी नेटवर्कच्या परिघामध्ये आले की त्यावर विश्वास ठेवला जाऊ शकतो. Zero Trust या अधिक वास्तववादी गृहीतकावर कार्य करते की धोके नेटवर्कच्या बाहेर आणि आत दोन्ही ठिकाणी नेहमीच असू शकतात.
याचा विचार एखाद्या उच्च-सुरक्षा सरकारी इमारतीसारखा करा. एखादा कर्मचारी फक्त एकदाच मुख्य दरवाजावर आपले कार्ड स्वाइप करून आतमध्ये कुठेही मुक्तपणे फिरू शकत नाही. त्यांना प्रत्येक चेकपॉईंटवर त्यांचे क्रेडेंशियल्स सादर करावे लागतात - त्यांच्या विशिष्ट विभागात प्रवेश करण्यासाठी, सुरक्षित रेकॉर्ड रूममध्ये प्रवेश करण्यासाठी आणि कदाचित विशिष्ट उपकरणे वापरण्यासाठी देखील. तुमच्या WiFi नेटवर्कवर Zero Trust ने अगदी याच प्रकारे कार्य केले पाहिजे.
Zero Trust WiFi ची मूळ तत्त्वे
हे तत्त्वज्ञान लागू करण्याचा अर्थ असा आहे की प्रत्येक कनेक्शन विनंती ही अविश्वासू स्त्रोताकडून येत असल्यासारखी मानली जाते, जरी युझर आधीपासूनच नेटवर्कशी जोडलेला असला तरीही. ही सततची पडताळणी तीन स्तंभांवर आधारित आहे जे एक गतिमान आणि अत्यंत सुरक्षित वातावरण तयार करण्यासाठी एकत्रितपणे काम करतात.
- स्पष्टपणे पडताळणी करा: नेहमी सर्व उपलब्ध डेटा पॉईंट्सच्या आधारे प्रमाणीकृत आणि अधिकृत करा. हे केवळ पासवर्डपुरते मर्यादित नाही; यामध्ये वापरकर्त्याची ओळख, डिव्हाइसचे आरोग्य, स्थान आणि ॲक्सेस केली जाणारी विशिष्ट सेवा समाविष्ट आहे.
- किमान-विशेषाधिकार ॲक्सेस वापरा: वापरकर्त्यांना त्यांचे काम करण्यासाठी आवश्यक असलेला किमान पातळीचा ॲक्सेस द्या. मार्केटिंग टीममधील कोणालाही फायनान्स विभागासारख्याच नेटवर्क संसाधनांमध्ये प्रवेश मिळता कामा नये.
- उल्लंघन गृहीत धरा: हल्लेखोर आधीच तुमच्या नेटवर्कमध्ये असू शकतात हे मान्य करा. हे तुम्हाला नेटवर्कचे वर्गीकरण करून, सर्व ट्रॅफिक कूटबद्ध (encrypt) करून आणि संशयास्पद क्रियाकलापांवर सतत देखरेख ठेवून प्रभाव क्षेत्र (blast radius) कमी करण्यास भाग पाडते.
हा मॉडेल स्वीकारून, तुम्ही एका स्थिर, केवळ परिमिती-आधारित संरक्षणाकडून गतिशील आणि ओळखीभोवती तयार केलेल्या संरक्षणाकडे वाटचाल करता. आजच्या विखुरलेल्या कामाच्या आणि असंख्य कनेक्ट केलेल्या उपकरणांच्या जगात डेटा सुरक्षित ठेवण्यासाठी हे अत्यंत आवश्यक आहे.
Zero Trust म्हणजे अभेद्य भिंती बांधणे नव्हे; तर समीकरणामधून आंधळा विश्वास पूर्णपणे काढून टाकणे आहे. प्रत्येक टप्प्यावर प्रत्येक युझर आणि डिव्हाइसची सतत पडताळणी करून, तुम्ही हे सुनिश्चित करता की एखादा धोका आत शिरला तरीही त्याची हालचाल करण्याची आणि नुकसान करण्याची क्षमता गंभीरपणे मर्यादित होते.
Zero Trust प्रत्यक्ष व्यवहारात आणणे
तर, तुम्ही हे सिद्धांत एका व्यावहारिक वायरलेस सुरक्षा धोरणामध्ये कसे रूपांतरित कराल? याची सुरुवात काही ठोस कृतींनी होते आणि त्यातील सर्वात महत्त्वाची म्हणजे नेटवर्क सेगमेंटेशन. यामध्ये तुमच्या नेटवर्कचे छोट्या, वेगळ्या झोनमध्ये विभाजन केले जाते.
उदाहरणार्थ, आपण नेहमी वेगवेगळ्या वापरकर्ता गटांसाठी स्वतंत्र आभासी नेटवर्क तयार केले पाहिजेत:
- अतिथी ट्रॅफिक (Guest Traffic): सार्वजनिक वापरकर्त्यांना तुमच्या अंतर्गत व्यावसायिक कामकाजापासून पूर्णपणे वेगळे ठेवते.
- कर्मचारी ट्रॅफिक (Staff Traffic): कर्मचाऱ्यांसाठी सुरक्षित, ओळख-आधारित प्रवेश प्रदान करते.
- IoT आणि हेडलेस उपकरणे: प्रिंटर, स्मार्ट थर्मोस्टॅट्स आणि सुरक्षा कॅमेरे यांसारख्या गोष्टींना त्यांच्या स्वतःच्या सँडबॉक्स केलेल्या वातावरणात मर्यादित ठेवते.
हे सेगमेंटेशन हे सुनिश्चित करते की एका क्षेत्रातील सुरक्षेचे उल्लंघन - जसे की IoT नेटवर्कवरील तडजोड झालेला स्मार्ट लाइटबल्ब - तुमच्या महत्त्वपूर्ण पॉइंट-ऑफ-सेल सिस्टीम किंवा कर्मचाऱ्यांच्या लॅपटॉपला संक्रमित करण्यासाठी इतरत्र पसरू शकत नाही.
पुढची पायरी म्हणजे तुमच्या आयडेंटिटी प्रोव्हाइडरसोबत समाकलित (integrate) करून ॲक्सेस कंट्रोल स्वयंचलित करणे. Microsoft Entra ID (पूर्वीचे Azure AD) किंवा Google Workspace सारखे प्लॅटफॉर्म तुमच्या सर्व युझर आयडेंटिटीसाठी विश्वासाचा एकमेव स्रोत म्हणून काम करतात. जेव्हा तुम्ही तुमची WiFi सिस्टम या डिरेक्टरीजशी जोडता, तेव्हा तुम्ही शक्तिशाली ऑटोमेशन अनलॉक करता.
उदाहरणार्थ, जेव्हा एखादा नवीन कर्मचारी कंपनीत रुजू होतो आणि त्याला Microsoft Entra ID मध्ये जोडले जाते, तेव्हा त्यांना स्टाफ WiFi मध्ये प्रवेश करण्यासाठी क्रेडेंशियल्स स्वयंचलितपणे प्रदान केले जाऊ शकतात. सर्वात महत्त्वाचे म्हणजे, जेव्हा तो कर्मचारी कंपनी सोडतो आणि त्याचे खाते निष्क्रिय केले जाते, तेव्हा त्याचा WiFi प्रवेश त्वरित आणि स्वयंचलितपणे रद्द केला जातो. हे आयटी टीमच्या कोणत्याही मॅन्युअल कामाशिवाय एक सामान्य आणि धोकादायक सुरक्षा त्रुटी बंद करते, ज्यामुळे आपले नेटवर्क अधिक सुरक्षित आणि आपले ऑपरेशन्स अधिक कार्यक्षम बनतात.
सार्वजनिक ठिकाणे आणि मल्टि-टेनंट स्पेसमध्ये WiFi सुरक्षित करणे
आम्ही कव्हर केलेली सुरक्षा तत्त्वे सार्वत्रिक आहेत, परंतु हॉटेल्स, विमानतळ आणि बहु-भाडेकरू इमारतींसारख्या सार्वजनिक ठिकाणांना विशिष्ट प्रकारच्या अडचणींचा सामना करावा लागतो. जेव्हा हजारो अविश्वासू युझर्स आणि उपकरणे दररोज येतात आणि जातात, तेव्हा तुम्ही सुरक्षित, अगदी घरासारखा अनुभव कसा प्रदान करता?
संपूर्ण इमारतीसाठी भिंतीवर एकच, सामायिक केलेला पासवर्ड लावून ठेवणे हे सुरक्षेच्या दृष्टीने अत्यंत धोकादायक आहे. हे शून्य वापरकर्ता अलगाव (user isolation) प्रदान करते, ज्याचा अर्थ असा की एका पाहुण्याचा डिव्हाइस दुसऱ्या पाहुण्याच्या डिव्हाइसवर सहजपणे पाळत ठेवू शकतो. आधुनिक secure wireless networking साठी हे अजिबात स्वीकारार्ह नाही आणि यामुळे गोपनीयतेचे मोठे धोके निर्माण होतात, विशेषतः हॉटेल किंवा निवासी संकुलासारख्या ठिकाणी जिथे लोक गोपनीयतेची अपेक्षा करतात.
iPSK सह होम नेटवर्कचा अनुभव पुन्हा तयार करणे
आदर्श उपाय म्हणजे प्रत्येक युझरला, किंवा प्रत्येक कुटुंबाला, त्यांच्या नेटवर्कचा स्वतःचा खाजगी हिस्सा देणे - अगदी त्यांच्या घरी असतो तसाच. इथेच Individual Pre-Shared Key (iPSK) टेक्नॉलॉजी आपली उपयुक्तता सिद्ध करते. प्रत्येकासाठी एकाच पासवर्डऐवजी, iPSK तुम्हाला प्रत्येक भाडेकरू, पाहुणा किंवा अगदी प्रत्येक वैयक्तिक डिव्हाइससाठी एक युनिक की जनरेट करू देते.
जेव्हा एखादा वापरकर्ता त्यांच्या युनिक iPSK सह कनेक्ट होतो, तेव्हा त्यांना त्वरित एका सुरक्षित नेटवर्क बबलमध्ये ठेवले जाते. ट्रॅफिक इमारतीतील इतर सर्वांपासून पूर्णपणे वेगळे केले जाते. हे उच्च-स्तरीय सुरक्षा आणि सुलभ साधेपणा यांचे एक परिपूर्ण मिश्रण आहे.
मालमत्ता व्यवस्थापक नवीन रहिवाशांना एक अद्वितीय iPSK जारी करू शकतात जो केवळ त्यांच्या भाडेपट्ट्याच्या कालावधीसाठी वैध असेल, ज्यामुळे त्यांना त्यांच्या स्मार्ट टीव्ही, लॅपटॉप आणि फोनसाठी वैयक्तिक नेटवर्क मिळेल. जेव्हा ते घर सोडतात, तेव्हा ती की सहजपणे निष्क्रिय केली जाते. हे घरगुती साधेपणासह एंटरप्राइझ-ग्रेड अलगाव आहे.
सार्वजनिक WiFi प्रमाणीकरणाची समस्या
कॉफी शॉप्स, स्टेडियम्स किंवा रिटेल सेंटर्स सारख्या ठिकाणी तात्पुरत्या येणाऱ्या पाहुण्यांसाठी, लॉग इन करण्याची किचकट प्रक्रिया हा एक मोठा अडथळा असतो. आपण सर्वांनी याचा अनुभव घेतला आहे - "इव्हिल ट्विन" स्कॅम चालवणाऱ्या हॅकर्सद्वारे सहज स्पूफ केल्या जाऊ शकणाऱ्या आणि संथ चालणाऱ्या कठीण Captive Portal सोबत झगडणे. हे खराब युझर एक्सपिरियन्स आणि मोठा सुरक्षा धोका निर्माण करतात.
हा ऑथेंटिकेशन अडथळा ठिकाणे आणि अभ्यागत दोघांसाठीही एक सामान्य डोकेदुखी आहे. गोंधळात टाकणाऱ्या लॉगिन फॉर्ममुळे ग्राहक त्रस्त होतात आणि संपूर्ण प्रक्रिया अत्यंत त्रासदायक असल्याने व्यवसाय त्यांच्याशी संपर्क साधण्याची संधी गमावतात.
सर्वोत्तम सुरक्षा तीच जी अदृश्य असते. सार्वजनिक ठिकाणी, पाहुण्यांना गोंधळात टाकणाऱ्या लॉगिन पेजेसवर न पाठवता किंवा नेटवर्कच्या वैधतेबद्दल शंका न घेता, त्यांना जलद आणि सुरक्षितपणे ऑनलाइन आणणे हेच ध्येय असते.
या आव्हानाने उद्योगाला एक जागतिक मानक विकसित करण्यास प्रवृत्त केले ज्यामुळे सार्वजनिक WiFi प्रवेश सुलभ आणि अत्यंत सुरक्षित दोन्ही बनते.
OpenRoaming एक जागतिक WiFi पासपोर्ट म्हणून
या समस्येचे कायमचे निराकरण करण्यासाठी एकत्रितपणे काम करणाऱ्या दोन तंत्रज्ञानाचा परिचय द्या: OpenRoaming आणि Passpoint. OpenRoaming ला तुमच्या फोनसाठी जागतिक WiFi पासपोर्ट समजा. युझर त्यांच्या डिव्हाइसची विश्वासू ओळख प्रदात्यासह (जसे की Purple) फक्त एकदाच पडताळणी करतो.
त्या क्षणापासून, त्यांचा स्मार्टफोन जगातील कोठेही, कोणत्याही OpenRoaming सक्षम नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होईल. यापुढे कोणतेही Captive Portal नाही. पासवर्ड टाईप करण्याची गरज नाही. आणि "Free_Venue_WiFi" हे खरे नेटवर्क आहे की एखादा सापळा, असा संभ्रमही राहणार नाही. पहिले पॅकेट ट्रान्सफर झाल्यापासूनच कनेक्शन एन्क्रिप्टेड असते.
- अतिथींसाठी: हे "फक्त काम करते" असा सहज अनुभव देते. ते तुमच्या ठिकाणी येतात आणि लगेच ऑनलाइन होतात.
- ठिकाणांसाठी: तुम्ही एक प्रीमियम, सुरक्षित कनेक्शन प्रदान करता जे अतिथीचा अनुभव सुधारते आणि त्याच वेळी खुल्या नेटवर्कचे सुरक्षा धोके पूर्णपणे काढून टाकते.
हा स्वयंचलित, एनक्रिप्टेड हँडशेक एका मोठ्या सुरक्षा आव्हानाला अखंड वापरकर्ता फायद्यामध्ये बदलतो. यामुळे मालमत्ता व्यवस्थापक आणि हॉटेल ऑपरेटर्सना अशा पातळीची सुरक्षित कनेक्टिव्हिटी ऑफर करणे शक्य होते जी पूर्वी मोठ्या प्रमाणातील सार्वजनिक वातावरणात आवाक्याबाहेर होती.
विविध कनेक्टिव्हिटी आवश्यकता असलेल्या प्रॉपर्टीचे व्यवस्थापन करत आहात? आपण मल्टी-टेनंट WiFi साठी समर्पित solutions for multi-tenant WiFi सह उत्कृष्ट डिजिटल अनुभव देण्याबद्दल अधिक जाणून घेऊ शकता. रहिवाशांसाठी iPSK आणि अभ्यागतांसाठी OpenRoaming एकत्र आणणारे प्लॅटफॉर्म एक संपूर्ण, आधुनिक समाधान देतात.
भविष्य पासवर्डशिवाय आणि ओळख-आधारित आहे
आम्ही आधुनिक WiFi सुरक्षेच्या प्रवासातून म्हणजेच मूलभूत कूटबद्धीकरणापासून ते Zero Trust आर्किटेक्चरपर्यंत आलो आहोत, प्रत्येक दिशादर्शक एकाच, सशक्त निष्कर्षाकडे निर्देश करतो. सुरक्षित वायरलेस नेटवर्किंगचे भविष्य अधिकाधिक गुंतागुंतीचे पासवर्ड तयार करण्याबद्दल नाही; तर ते पूर्णपणे काढून टाकण्याबद्दल आहे. हे ओळखीभोवती (identity) यंत्रणा तयार करण्याबद्दल आहे.
हा विचारांमधील एक मूलभूत बदल आहे. आपण अनामित, सामायिक प्रवेशाकडून एका अशा मॉडेलकडे जात आहोत जिथे प्रत्येक सिंगल कनेक्शन हे एका पडताळणी केलेल्या वापरकर्त्याशी किंवा उपकरणाशी जोडलेले असते. हा असा बदल आहे जो WiFi ला एका साध्या सुविधेवरून एका शक्तिशाली धोरणात्मक मालमत्तेमध्ये रूपांतरित करतो, ज्यामुळे अत्यंत सुरक्षित आणि व्यवस्थापित करण्यास कमालीचे सोपे वातावरण तयार होते.
या संपूर्ण धोरणाला चालना देणारे इंजिन म्हणजे एक केंद्रीकृत ओळख प्लॅटफॉर्म आहे. हे या प्रक्रियेचे मेंदू म्हणून काम करते, तुमच्या नेटवर्कशी कनेक्ट होणे आवश्यक असलेल्या प्रत्येक व्यक्तीसाठी आणि प्रत्येक डिव्हाइससाठी योग्य प्रमाणीकरण पद्धत अखंडपणे समन्वयित करते. अशा प्रकारे तुम्ही उत्कृष्ट दर्जाची सुरक्षा आणि कार्यक्षमतेतील श्रेष्ठता दोन्ही साध्य करू शकता.
प्रत्येक कनेक्शनसाठी एक एकीकृत दृष्टीकोन
एका अशा सिंगल प्लॅटफॉर्मची कल्पना करा जो प्रत्येक व्यक्ती आणि प्रत्येक गोष्टीसाठीचा प्रवेश हुशारीने हाताळतो. ही काही दूरची संकल्पना नाही; हे आजचे व्यावहारिक वास्तव आहे.
- पाहुणे आणि अभ्यागतांसाठी: OpenRoaming कोणत्याही अडचणीशिवाय त्वरित, एन्क्रिप्टेड ॲक्सेस प्रदान करते. त्यांची डिव्हाइसेस मोबाईल नेटवर्कप्रमाणेच स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होतात, ज्यामुळे खरोखरच एक प्रीमियम अनुभव मिळतो.
- कर्मचाऱ्यांसाठी: Entra ID किंवा Google Workspace सारख्या डिरेक्टरी सेवांशी समाकलित करून, तुम्ही SSO द्वारे सुरक्षित, प्रमाणपत्र-आधारित ॲक्सेस सक्षम करू शकता. याचा अर्थ स्वयंचलित ऑनबोर्डिंग आणि तितकेच महत्त्वाचे म्हणजे त्वरित ऑफबोर्डिंग - जुन्या क्रेडेंशियल्समुळे निर्माण होणारी सुरक्षेतील त्रुटी पूर्णपणे बंद करणे.
- लेगसी आणि IoT डिव्हाइसेससाठी: प्रिंटर, स्मार्ट टीव्ही किंवा बिल्डिंग सेन्सर्स यांसारख्या आधुनिक प्रमाणीकरण हाताळू न शकणाऱ्या डिव्हाइसेस सुरक्षित करण्यासाठी वैयक्तिक iPSK (Individual Pre-Shared Keys) चा वापर केला जातो. प्रत्येक डिव्हाइसला स्वतःचा वेगळा पासवर्ड मिळतो आणि ते प्रभावीपणे स्वतःच्या सुरक्षित बबलमध्ये वेगळे केले जाते. या महत्त्वपूर्ण तंत्रज्ञानाची सखोल माहिती मिळवण्यासाठी, आमचे iPSK काय आहे आणि ते ओळख-आधारित WiFi सुरक्षेला कसे सक्षम करते यावरील संपूर्ण मार्गदर्शक पहा.
हा युनिफाइड दृष्टिकोन पूर्वीच्या वेगळ्या, गुंतागुंतीच्या सुरक्षा समस्या एकत्र करतो आणि त्यांना एकाच, व्यवस्थापित करण्यायोग्य प्रणालीमध्ये सुसंगत करतो.
अंतिम ध्येय म्हणजे सुरक्षित प्रवेश अदृश्य करणे होय. अंतिम वापरकर्त्यासाठी, कनेक्शन "फक्त काम करते." आयटी प्रशासकासाठी, सुरक्षा स्वयंचलित, ओळख-आधारित आणि मध्यवर्ती नियंत्रित असते.
हे मॉडेल मूलभूतपणे तुमच्या WiFi ला खर्चाच्या स्त्रोताऐवजी एका मौल्यवान व्यावसायिक साधनामध्ये रूपांतरित करते. ओळखीद्वारे प्रत्येक कनेक्शन सुरक्षित करून, तुम्ही केवळ तुमच्या संस्थेला धोक्यांपासून वाचवत नाही, तर मौल्यवान फर्स्ट-पार्टी डेटा देखील मिळवता. वापरकर्त्याच्या गोपनीयतेचा आदर ठेवून, तुमच्या नेटवर्कचा वापर कोण करत आहे, ते किती वेळा भेट देतात आणि ते तुमच्या जागेत कसे वावरतात याबद्दल तुम्हाला सखोल माहिती मिळते.
तुमच्या सध्याच्या WiFi धोरणाचा काळजीपूर्वक विचार करण्याची वेळ आली आहे. तुम्ही अजूनही जुने सामायिक केलेले पासवर्ड आणि क्लिष्ट लॉगिन पोर्टल्स व्यवस्थापित करण्यात अडकले आहात? की तुम्ही पासवर्डशिवाय, ओळख-आधारित आणि सहजपणे सुरक्षित अशा भविष्याचा स्वीकार करण्यास तयार आहात? हा बदल करणे म्हणजे तुमच्या नेटवर्कला सुरक्षा, सुलभता आणि बिझनेस इंटेलिजन्सच्या इंजिनमध्ये बदलण्याच्या दिशेने टाकलेले एक निश्चित पाऊल आहे.
सुरक्षित वायरलेस नेटवर्किंगबद्दल वारंवार विचारले जाणारे प्रश्न
जेव्हा तुम्ही तुमच्या ठिकाणासाठी वायरलेस उपयोजनाचे नियोजन करत असता, तेव्हा काही विशिष्ट प्रश्न उपस्थित होणे स्वाभाविक आहे. आयटी व्यवस्थापक, मार्केटर्स आणि ऑपरेटर्स यांच्याकडून आम्ही वारंवार ऐकत असलेल्या प्रश्नांची काही थेट उत्तरे येथे दिली आहेत.
माझा व्यवसाय WiFi सुरक्षित करण्यासाठी WPA3 पुरेसा आहे का?
WPA3 ही WPA2 च्या तुलनेत एक मोठी प्रगती असली, जी तुम्हाला अधिक मजबूत कूटबद्धीकरण आणि विशिष्ट हल्ल्यांपासून संरक्षण प्रदान करते, तरीही तुम्ही याकडे संपूर्ण सुरक्षा यंत्रणा म्हणून न पाहता एक मूलभूत स्तर म्हणून पाहिले पाहिजे. हे तुमच्या मुख्य दरवाजाला एक अत्यंत मजबूत, न उघडता येणारे कुलूप लावण्यासारखे आहे. ते कुलूप आवश्यक आहे, पण तरीही चावी कोणाकडे असावी हे नियंत्रित करण्याचा मार्ग तुम्हाला हवाच असतो.
कोणत्याही व्यवसायासाठी, विशेषतः आदरातिथ्य (hospitality) किंवा किरकोळ (retail) विक्रीमध्ये, WPA3 ला नेहमी 802.1X सारख्या ओळख-आधारित प्रमाणीकरण पद्धतीसोबत जोडले पाहिजे. हे सुनिश्चित करते की प्रत्येक कनेक्शन हे एका पडताळणी केलेल्या वापरकर्त्याशी किंवा उपकरणाशी जोडलेले आहे, केवळ अनेकांमध्ये सामायिक केलेल्या अज्ञात पासवर्डशी नाही. हाच स्तरांचा दृष्टिकोन खरोखर सुरक्षित वायरलेस नेटवर्किंग प्रदान करतो.
Captive Portal आणि OpenRoaming मधील फरक काय आहे?
Captive Portal हे असे वेब पेज आहे ज्याचा सामना तुम्हाला सार्वजनिक WiFi शी कनेक्ट करताना करावा लागतो. हे तेच पेज आहे जे ईमेल पत्ता विचारते किंवा अटींशी सहमत असल्याचा बॉक्स टिक करण्यास सांगते. ही संपूर्ण प्रक्रिया संथ असू शकते, वापरकर्त्यांसाठी त्रासदायक ठरू शकते आणि गुन्हेगार डेटा चोरी करण्यासाठी लॉगइन पेजची हुबेहूब नक्कल करतात अशा "evil twin" हल्ल्यांसाठी अत्यंत असुरक्षित म्हणून ओळखली जाते.
याच्या उलट, OpenRoaming मूलभूतपणे भिन्न आणि अधिक चांगला अनुभव देते. हे युझरला एखाद्या विश्वासू प्रदात्यासह फक्त एकदाच प्रमाणीकरण करण्याची परवानगी देते.
OpenRoaming सह, अतिथीचे डिव्हाइस जगभरातील कोणत्याही सहभागी नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होते, अगदी तुमच्या मोबाईल फोनप्रमाणे जेव्हा तुम्ही परदेशात असता तेव्हा भागीदार नेटवर्कशी कनेक्ट होतो. कोणताही फॉर्म भरायचा नसतो आणि कोणताही पासवर्ड प्रविष्ट करायचा नसतो; पहिले पॅकेट ट्रान्सफर झाल्यापासूनच कनेक्शन अखंड आणि एन्क्रिप्टेड असते.
802.1X चे समर्थन न करणाऱ्या जुन्या उपकरणांना मी कसे सुरक्षित करू शकतो?
आयटी टीम्ससाठी हे एक अतिशय वास्तविक आव्हान आहे. तुमच्याकडे प्रिंटर, पेमेंट टर्मिनल किंवा स्मार्ट टीव्ही यांसारखी डिव्हाइसेस आहेत ज्यांना ऑनलाइन असणे आवश्यक आहे परंतु त्यांच्याकडे आधुनिक प्रमाणीकरण क्षमता नाहीत. यासाठी सर्वोत्तम पद्धत म्हणजे Individual Pre-Shared Key (iPSK) नावाचे तंत्रज्ञान वापरणे होय.
या सर्व "headless" उपकरणांसाठी एकच, धोकादायक पासवर्ड वापरण्याऐवजी, iPSK तुम्हाला प्रत्येकासाठी एक युनिक की तयार करण्याची अनुमती देते. ही की उपकरणाला तुमच्या नेटवर्कच्या केवळ एका विशिष्ट, विभक्त भागामध्ये प्रवेश देते, ज्यामुळे ते गंभीर सिस्टम्सपासून पूर्णपणे वेगळे होते. जर एक की कधी धोक्यात आली, तर तुम्ही ती फक्त रद्द करू शकता आणि तुमची उर्वरित उपकरणे आणि तुमचे मुख्य नेटवर्क सुरक्षित राहतील. हे एकाच शेअर केलेल्या पासवर्डमुळे निर्माण होणारा मोठा धोका प्रभावीपणे दूर करते.
जुने पासवर्ड बदलून सुरक्षित, ओळख-आधारित नेटवर्किंग प्लॅटफॉर्म वापरण्यास तयार आहात? Purple अतिथी, कर्मचारी आणि उपकरणांसाठी विना-पासवर्ड प्रवेश देणे सोपे करते. Purple आपल्या ठिकाणाचे WiFi कसे बदलू शकते ते जाणून घ्या.



