
यहाँ एक सीधी सच्चाई है: एक असुरक्षित WiFi नेटवर्क आपके व्यवसाय के मुख्य दरवाजे को खुला छोड़ने जैसा है। एक उचित secure wireless networking रणनीति बुनियादी पासवर्ड से कहीं आगे जाती है। यह एक सुरक्षित वातावरण बनाने के बारे में है जो हर एक उपयोगकर्ता और डिवाइस को सत्यापित करता है, अनधिकृत पहुंच को रोकता है और आपके संवेदनशील डेटा की रक्षा करता है।
सुरक्षित वायरलेस नेटवर्किंग अब वैकल्पिक क्यों नहीं रह गई है
सुरक्षा अनदेखी के वास्तविक दुनिया के जोखिमों के बारे में कुछ पलों के लिए सोचें। किसी होटल के लिए, यह डेटा ब्रीच हो सकता है जिससे मेहमानों के भुगतान का विवरण लीक हो जाए। किसी दुकान में, इसका मतलब ग्राहकों की वफादारी की जानकारी से समझौता होना हो सकता है, जिससे वह विश्वास टूट जाता है जिसे बनाने के लिए आपने इतनी कड़ी मेहनत की है और आपके ब्रांड को स्थायी नुकसान पहुँचता है।
ये कोई दूर की कौड़ी या काल्पनिक बातें नहीं हैं; ये वायरलेस एक्सेस की पेशकश करने वाले किसी भी व्यवसाय के लिए व्यावहारिक, रोजमर्रा के खतरे हैं।
एक चॉकबोर्ड या टेंट कार्ड पर एक एकल, साझा WiFi पासवर्ड लिखने के दिन अब पूरी तरह से खत्म हो चुके हैं। यह पुराना तरीका एक बहुत बड़ा सुरक्षा छेद पैदा करता है। उस पासवर्ड वाला कोई भी व्यक्ति - पूर्व कर्मचारियों और पिछले ग्राहकों से लेकर कार पार्क में बैठे किसी व्यक्ति तक - आपके नेटवर्क पर आ सकता है। यह आपको शून्य दृश्यता, शून्य नियंत्रण और दुर्भावनापूर्ण गतिविधि को उसके स्रोत तक ट्रैक करने का कोई तरीका नहीं देता है।
पहचान-आधारित सुरक्षा की ओर बदलाव
यही कारण है कि इन अज्ञात, साझा प्रणालियों से हटकर आधुनिक, पहचान-संचालित सुरक्षा की ओर बढ़ना महत्वपूर्ण है। यह दृष्टिकोण अनिवार्य रूप से नेटवर्क एक्सेस को एक डिजिटल आईडी कार्ड की तरह मानता है, जहां प्रत्येक कनेक्शन एक विशिष्ट, सत्यापित उपयोगकर्ता या डिवाइस से जुड़ा होता है।
`लेकिन यह केवल बचाव करने के बारे में नहीं है; यह आपके व्यवसाय को संचालित करने का एक अधिक स्मार्ट, अधिक कुशल तरीका बनाने के बारे में है। जरा इन लाभों पर विचार करें:
- बेहतर सुरक्षा: प्रत्येक उपयोगकर्ता को सत्यापित करके, आप अनधिकृत पहुंच को पूरी तरह से रोक देते हैं। आप इसके बारे में भी अविश्वसनीय रूप से सटीक हो सकते हैं कि कौन आपके नेटवर्क के किन हिस्सों से जुड़ सकता है।
- सरलीकृत संचालन: कर्मचारियों के लिए उनके मौजूदा कार्य क्रेडेंशियल्स का उपयोग करके नेटवर्क एक्सेस को स्वचालित करने की कल्पना करें। यह आपकी IT टीमों के लिए मैन्युअल पासवर्ड प्रबंधन के सिरदर्द को पूरी तरह से समाप्त कर देता है।
- बेहतर उपयोगकर्ता अनुभव: मेहमानों और कर्मचारियों को बिना किसी जटिल लॉगिन पेजों या साझा कीज (keys) को याद रखने की कोशिश किए बिना एक सहज और सुरक्षित कनेक्शन मिलता है।
यह रणनीतिक कदम बाजार के रुझानों में स्पष्ट रूप से दिखाई देता है। अकेले यूके में, वायरलेस नेटवर्क सुरक्षा बाजार ने 2023 में 1,436.9 मिलियन अमेरिकी डॉलर का राजस्व उत्पन्न किया और यह 2030 तक 2,921.6 मिलियन अमेरिकी डॉलर तक पहुंचने की राह पर है। यह विस्फोटक वृद्धि दर्शाती है कि व्यवसाय खतरों के बढ़ते खतरे के खिलाफ अपने वायरलेस बुनियादी ढांचे को मजबूत करने के लिए कितनी तत्परता से आगे बढ़ रहे हैं।
एक सुरक्षित वायरलेस नेटवर्क आधुनिक व्यावसायिक संचालन की नींव है। यह एक अदृश्य ढांचा है जो सुरक्षित लेनदेन का समर्थन करता है, ग्राहक डेटा की रक्षा करता है, और कर्मचारियों की उत्पादकता को सक्षम बनाता है। एक कनेक्टेड अर्थव्यवस्था में इसे अनदेखा करना कोई विकल्प नहीं है।
अंततः, मजबूत सुरक्षा लागू करना एक आवश्यक एहतियात को एक वास्तविक रणनीतिक लाभ में बदल देता है। डिजिटल सुरक्षा के व्यापक संदर्भ को समझने के लिए, आप विभिन्न Cyber Security Solutions का पता लगा सकते हैं जो आपके पूरे व्यवसाय की सुरक्षा करने में मदद करते हैं। निम्नलिखित अनुभाग एक ऐसा ढांचा तैयार करने के लिए आपके मार्गदर्शक होंगे जो न केवल आपकी संपत्तियों की रक्षा करता है बल्कि कनेक्ट होने वाले प्रत्येक व्यक्ति के अनुभव को भी बेहतर बनाता है।
आधुनिक WiFi खतरे के परिदृश्य को समझना
एक वास्तव में सुरक्षित वायरलेस नेटवर्क बनाने के लिए, आपको सबसे पहले इस बात की स्पष्ट समझ होनी चाहिए कि आपका सामना किससे है। साइबर खतरे केवल अमूर्त शब्द नहीं हैं; वे वास्तविक दुनिया के जोखिम हैं जिनके आपके व्यवसाय, आपके डेटा और आपकी प्रतिष्ठा पर बहुत वास्तविक परिणाम होते हैं। उन्हें बेअसर करने का पहला कदम उनके बारे में सरल, प्रासंगिक शब्दों में सोचना है।
कल्पना कीजिए कि आपके व्यवसाय का WiFi एक सार्वजनिक चौक की तरह है जहाँ निजी बातचीत हो रही है। उचित सुरक्षा के बिना, किसी के लिए भी पास के बेंच पर बैठना और हर बात को सुनना बेहद आसान है। यह कई वायरलेस हमलों का सार है - वे रेडियो तरंगों की खुली, प्रसारण प्रकृति का फायदा उठाते हैं।
सरल उपमाओं के साथ सामान्य खतरों की व्याख्या
आइए उन सबसे आम खतरों को समझें जिनका सामना आपका नेटवर्क हर दिन करता है। ये केवल बड़े निगमों तक ही सीमित नहीं हैं; ये सक्रिय रूप से स्थानीय कॉफी शॉप से लेकर बड़े होटल चेन तक, सभी आकार के व्यवसायों के खिलाफ उपयोग किए जा रहे हैं।
Man-in-the-Middle (MitM) Attacks: इसे एक ऐसे डाक कर्मचारी के रूप में समझें जो आपकी डाक खोलता है, उसे पढ़ता है, और आपके पास पहुँचने से पहले लिफाफे को फिर से सील कर देता है। हमलावर गुप्त रूप से दो पक्षों - जैसे कि एक गेस्ट और आपके WiFi नेटवर्क - के बीच खुद को स्थापित कर लेता है, और दोनों पक्षों को पता चले बिना बातचीत को बीच में ही रोक लेता है, पढ़ लेता है और शायद बदल भी देता है।
Evil Twin Attacks: एक-दूसरे के ठीक बगल में स्थित दो एक जैसे दिखने वाले कॉफी शॉप की कल्पना करें। एक वैध है, लेकिन दूसरा नकली है, जिसे अपराधियों द्वारा अनजाने ग्राहकों को लुभाने के लिए स्थापित किया गया है। "evil twin" एक धोखाधड़ी वाला WiFi एक्सेस पॉइंट है जो एक वैध एक्सेस पॉइंट की नकल करता है, जिससे उपयोगकर्ता कनेक्ट करने के लिए धोखा खा जाते हैं। एक बार जब वे कनेक्ट हो जाते हैं, तो हमलावर पासवर्ड, वित्तीय विवरण और अन्य संवेदनशील डेटा चुरा सकता है।
Rogue Access Points: ऐसा तब होता है जब कोई व्यक्ति - चाहे वह नेक इरादे वाला लेकिन गुमराह कर्मचारी हो या कोई दुर्भावनापूर्ण अंदरूनी सूत्र - आपके व्यावसायिक नेटवर्क में एक अनधिकृत राउटर प्लग कर देता है। यह अनधिकृत डिवाइस आपकी सुरक्षा प्रणालियों में सेंध लगाता है, जिससे एक बैकडोर तैयार होता है जो आपके सभी सुरक्षा उपायों को दरकिनार कर देता है और आपके आंतरिक सिस्टम को असुरक्षित छोड़ देता है।
Packet Sniffing: यह हवा में तैरते हुए सभी डेटा को कैप्चर करने के लिए एक हाई-टेक सुनने वाले उपकरण का उपयोग करने जैसा है। एक अनएन्क्रिप्टेड या खराब सुरक्षित नेटवर्क पर, "packet sniffers" अनजाने उपयोगकर्ताओं द्वारा प्लेन टेक्स्ट में भेजे गए यूजरनेम, पासवर्ड और अन्य जानकारी को आसानी से इकट्ठा कर सकते हैं।
असुरक्षित Captive Portals और साझा पासवर्ड का उपयोग करने पर ये खतरे और बढ़ जाते हैं। एक सिंगल समझौता किया गया पासवर्ड हमलावर को पूरे साम्राज्य की चाबियां दे सकता है, जिससे यह पता लगाना असंभव हो जाता है कि आपके नेटवर्क पर कौन क्या कर रहा है।
सामान्य WiFi खतरे और उनका व्यावसायिक प्रभाव
जोखिमों को वास्तव में समझने के लिए, यह देखना मददगार होगा कि ये डिजिटल खतरे वास्तविक व्यावसायिक समस्याओं में कैसे बदलते हैं। किसी होटल, खुदरा विक्रेता या किसी भी सार्वजनिक स्थान के लिए, इसके परिणाम गंभीर हो सकते हैं।
जैसा कि आप देख सकते हैं, जो बात एक तकनीकी संवेदनशीलता के रूप में शुरू होती है, वह बहुत जल्द एक वित्तीय और प्रतिष्ठित संकट में बदल सकती है।
आपके व्यवसाय पर वास्तविक दुनिया का प्रभाव
इन खतरों को समझना इसलिए बहुत महत्वपूर्ण है क्योंकि इनका प्रभाव सीधा और नुकसानदेह होता है। एक सफल हमले से वित्तीय नुकसान, प्रतिष्ठा को गंभीर क्षति और यहाँ तक कि नियामक दंड भी भुगतना पड़ सकता है।
एक असुरक्षित WiFi नेटवर्क केवल एक तकनीकी समस्या नहीं है; यह एक व्यावसायिक देनदारी है। प्रत्येक इंटरसेप्ट किया गया पासवर्ड या चोरी हुआ ग्राहक डेटा सीधे विश्वास को कम करता है और संगठन को महत्वपूर्ण जोखिम में डालता है।
सौभाग्य से, अच्छी खबर है। बढ़ती जागरूकता और सक्रिय सुरक्षा उपाय स्थिति को बदलने लगे हैं। यूके में हालिया डेटा एक सकारात्मक प्रवृत्ति दिखाता है, जिसमें पहचाने गए साइबर उल्लंघन की घटनाओं में गिरावट आई है। उदाहरण के लिए, 74% बड़े व्यवसायों ने एक हमले की पहचान की, जो पिछले वर्ष के 75% से थोड़ी गिरावट है, जबकि छोटे व्यवसायों में 49% से 42% तक की अधिक महत्वपूर्ण गिरावट देखी गई।
यह सुधार सीधे तौर पर साइबर स्वच्छता पर बढ़ते जोर से जुड़ा हुआ है। आज, 72% व्यवसाय बोर्ड स्तर पर साइबर सुरक्षा को प्राथमिकता दे रहे हैं और अपने नेटवर्क सुरक्षा को सक्रिय रूप से आधुनिक बना रहे हैं - जो कि सुरक्षित वायरलेस नेटवर्किंग के लिए एक महत्वपूर्ण कदम है। आप इन UK साइबर सुरक्षा प्रवृत्तियों और बाजार के लिए उनके अर्थ पर अधिक जानकारी तलाश सकते हैं। जिन समाधानों पर हम आगे चर्चा करेंगे, वे इस गिरावट की प्रवृत्ति को जारी रखने और वास्तव में एक लचीला सुरक्षा कवच बनाने के लिए केंद्रीय हैं।
सुरक्षित वायरलेस नेटवर्किंग की मुख्य प्रौद्योगिकियां
अब जब हमने खतरों को देख लिया है, तो हम उन तकनीकों की ओर रुख कर सकते हैं जो एक आधुनिक, सुरक्षित वायरलेस नेटवर्क की रीढ़ बनती हैं। एक कमजोर साझा पासवर्ड से आगे बढ़ने के लिए एक बहुस्तरीय सुरक्षा की आवश्यकता होती है। ये मुख्य घटक मिलकर काम करते हैं ताकि यह सुनिश्चित हो सके कि प्रत्येक कनेक्शन न केवल एन्क्रिप्टेड है, बल्कि ठीक से प्रमाणित और अधिकृत भी है।
इसकी तुलना अपनी बिल्डिंग की सुरक्षा को एक साधारण, आसानी से कॉपी होने वाली चाबी से बदलकर एक उन्नत एक्सेस कंट्रोल सिस्टम में अपग्रेड करने से करें, जिसमें एक फ्रंट-डेस्क गार्ड हर किसी की ID की जांच करता है। आधुनिक WiFi सुरक्षा प्रोटोकॉल आपके नेटवर्क के लिए ठीक यही काम करते हैं।
एन्क्रिप्शन में नया मानक: WPA3
वर्षों तक, WiFi को सुरक्षित करने के लिए WPA2 को सबसे बेहतर माना जाता था। लेकिन जैसे-जैसे हमलावर अधिक चालाक होते गए, इसकी कमजोरियां सामने आने लगीं। इसके कारण WPA3 का विकास हुआ, जो अब सभी नए WiFi डिवाइसों के लिए अनिवार्य सुरक्षा प्रमाणन है। यह कई महत्वपूर्ण अपग्रेड लाता है जो सीधे तौर पर आम हमलों का मुकाबला करते हैं।
इसकी सबसे बड़ी जीतों में से एक ऑफ़लाइन डिक्शनरी हमलों से सुरक्षा है। पुराने प्रोटोकॉल के साथ, एक हमलावर आपके नेटवर्क ट्रैफ़िक का एक हिस्सा कैप्चर कर सकता था और फिर पूरी तरह से ऑफ़लाइन रहकर आपके पासवर्ड का बार-बार अनुमान लगाने के लिए शक्तिशाली कंप्यूटरों का उपयोग कर सकता था। WPA3 का उन्नत हैंडशेक प्रोटोकॉल इस तकनीक को व्यावहारिक रूप से असंभव बना देता है, जिसका अर्थ है कि हमलावर आपके नेटवर्क पर जबरन प्रवेश नहीं कर सकते।
WPA3 वायरलेस एन्क्रिप्शन की बुनियाद को मजबूत करता है। यह महत्वपूर्ण सुरक्षा खामियों को बंद करके उद्योग को आगे बढ़ाता है, जिससे सामान्य और गंभीर हमलावरों दोनों के लिए आपके नेटवर्क से समझौता करना बहुत कठिन हो जाता है।
हालांकि, मजबूत एन्क्रिप्शन केवल आधी लड़ाई है। आपको अभी भी यह सत्यापित करने के तरीके की आवश्यकता है कि कौन कनेक्ट हो रहा है। यहीं पर सुरक्षा की अगली परत काम आती है।
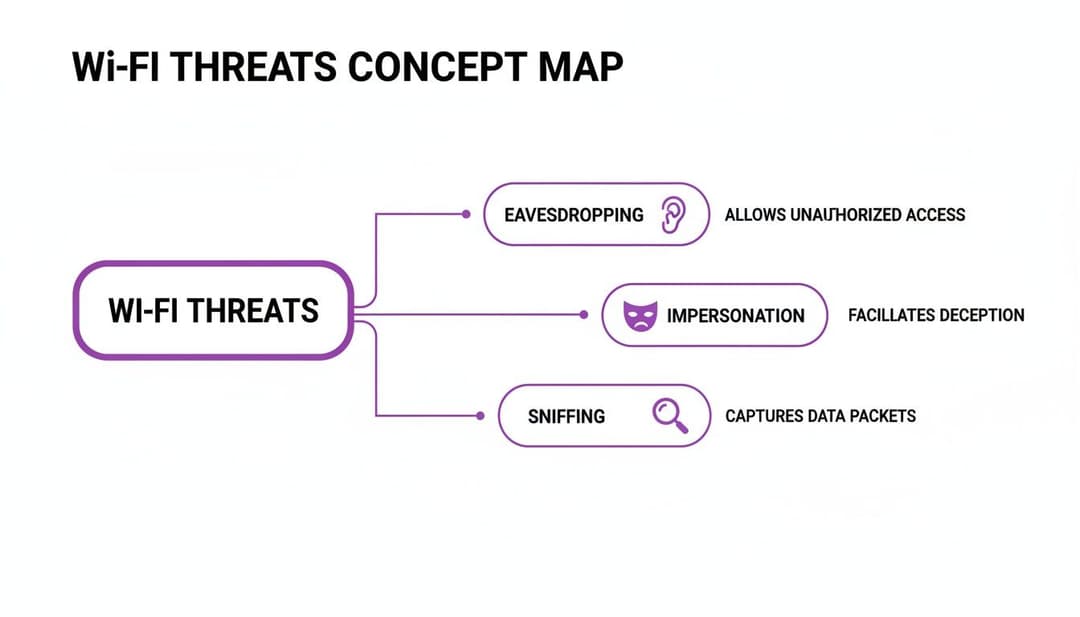
यह कॉन्सेप्ट मैप कुछ सबसे सामान्य खतरों को रेखांकित करता है जिन्हें रोकने के लिए आधुनिक सुरक्षा तकनीकों को डिज़ाइन किया गया है।
पेश है 802.1X: आपका डिजिटल बाउंसर
यदि WPA3 आपके दरवाजे पर लगा मजबूत, अटूट ताला है, तो 802.1X सुरक्षा पर तैनात एक डिजिटल बाउंसर है। सभी उपयोगकर्ताओं के बीच साझा किए जाने वाले एक ही पासवर्ड पर भरोसा करने के बजाय, 802.1X एक ऐसा ढांचा है जो प्रत्येक डिवाइस को नेटवर्क पर अनुमति मिलने से पहले अपनी विशिष्ट क्रेडेंशियल प्रस्तुत करने के लिए मजबूर करता है।
यह कैसे काम करता है, इसका एक सरल विवरण यहाँ दिया गया है:
- एक उपयोगकर्ता WiFi नेटवर्क से कनेक्ट करने का प्रयास करता है।
- एक्सेस पॉइंट (यानी "बाउंसर") उन्हें रोकता है और क्रेडेंशियल्स मांगता है।
- इन क्रेडेंशियल्स की जांच स्वयं एक्सेस पॉइंट द्वारा नहीं की जाती है, बल्कि इन्हें एक केंद्रीय प्रमाणीकरण सर्वर पर भेजा जाता है।
- यह सर्वर, जो अक्सर RADIUS नामक प्रोटोकॉल का उपयोग करता है, क्रेडेंशियल्स की जांच एक विश्वसनीय निर्देशिका (जैसे स्वीकृत कर्मचारियों की सूची) से करता है।
- सर्वर द्वारा हरी झंडी दिए जाने के बाद ही उपयोगकर्ता को एक्सेस प्रदान किया जाता है।
यह दृष्टिकोण एक बड़ा सुरक्षा लाभ प्रदान करता है। चूंकि प्रत्येक उपयोगकर्ता के पास एक विशिष्ट लॉगिन होता है, इसलिए आप किसी अन्य को प्रभावित किए बिना व्यक्तिगत रूप से पहुंच प्रदान कर सकते हैं या रद्द कर सकते हैं। यदि कोई कर्मचारी कंपनी छोड़ता है, तो आप बस उनके खाते को निष्क्रिय कर देते हैं, और उनका नेटवर्क एक्सेस तुरंत बंद हो जाता है। आधुनिक प्लेटफॉर्म सुरक्षा को कैसे संभालते हैं, इस बारे में अधिक जानकारी के लिए, आप हमारा पूरा डेटा और सुरक्षा अवलोकन पढ़ सकते हैं।
निर्बाध सुरक्षा के लिए प्रमाणपत्र और SSO
हालांकि 802.1X के साथ उपयोगकर्ता नाम और पासवर्ड लॉगिन सुरक्षित हैं, फिर भी वे उपयोगकर्ताओं के लिए थोड़े कठिन हो सकते हैं। एक अधिक उन्नत और उपयोगकर्ता के अनुकूल विधि में डिजिटल प्रमाणपत्र का उपयोग करना शामिल है। एक प्रमाणपत्र को कर्मचारी के लैपटॉप या स्मार्टफोन पर इंस्टॉल किए गए एक गैर-जालसाजी योग्य डिजिटल पहचान पत्र के रूप में सोचें।
जब डिवाइस कनेक्ट होता है, तो यह स्वचालित रूप से इस सर्टिफिकेट को नेटवर्क के सामने प्रस्तुत करता है। ऑथेंटिकेशन सर्वर यह सत्यापित करता है कि सर्टिफिकेट वैध है और इसे किसी विश्वसनीय प्राधिकारी द्वारा जारी किया गया था, और फिर एक्सेस प्रदान करता है - वह भी उपयोगकर्ता द्वारा कुछ भी टाइप किए बिना। यह बिल्कुल आसानी से काम करता है।
यह प्रक्रिया अक्सर Single Sign-On (SSO) के साथ संयुक्त होती है। कर्मचारी अपने डिवाइस को सर्टिफिकेट के साथ कॉन्फ़िगर करने के लिए अपने प्राथमिक कंपनी लॉगिन (जैसे उनके Microsoft Entra ID या Google Workspace खाते) का उपयोग करते हैं। उस बिंदु के बाद से, उनका WiFi एक्सेस पूरी तरह से स्वचालित और सुरक्षित हो जाता है। यह IT सपोर्ट टिकटों को कम करता है और कर्मचारियों के लिए एक घर्षण रहित अनुभव बनाता है, साथ ही आपके सुरक्षित वायरलेस नेटवर्किंग की स्थिति को नाटकीय रूप से ऊपर उठाता है।
आपके WiFi के लिए Zero Trust आर्किटेक्चर लागू करना
जबकि WPA3 और 802.1X जैसी तकनीकें एक ठोस तकनीकी सुरक्षा बनाती हैं, वास्तव में आधुनिक secure wireless networking हमारे विश्वास के सोचने के तरीके में एक मौलिक बदलाव की मांग करती है। यही Zero Trust आर्किटेक्चर का वास्तविक सार है। यह कोई एकल हार्डवेयर या सॉफ़्टवेयर नहीं है जिसे आप खरीद सकते हैं, बल्कि एक रणनीतिक दर्शन है जो एक सरल नियम द्वारा निर्देशित होता है: कभी भी विश्वास न करें, हमेशा सत्यापित करें।
यह दृष्टिकोण पुराने सुरक्षा मॉडल को पूरी तरह से उलट देता है। वर्षों तक, हम "कैसल-एंड-मोटे" (किला और खाई) पद्धति पर भरोसा करते थे, जो यह मानती थी कि एक बार जब कोई नेटवर्क परिधि के अंदर आ जाता है, तो उस पर भरोसा किया जा सकता है। Zero Trust अधिक वास्तविक धारणा पर काम करता है कि खतरे हर समय नेटवर्क के बाहर और अंदर दोनों जगह मौजूद हो सकते हैं।
इसे एक उच्च-सुरक्षा वाली सरकारी इमारत की तरह समझें। एक कर्मचारी केवल मुख्य दरवाजे पर एक बार अपना बैज स्वाइप करके स्वतंत्र रूप से नहीं घूम सकता है। उन्हें हर चेकपॉइंट पर अपने क्रेडेंशियल्स प्रस्तुत करने होंगे - अपने विशिष्ट विभाग में प्रवेश करने के लिए, एक सुरक्षित रिकॉर्ड रूम तक पहुँचने के लिए, और शायद कुछ उपकरणों का उपयोग करने के लिए भी। आपके WiFi नेटवर्क पर Zero Trust को ठीक इसी तरह काम करना चाहिए।
Zero Trust WiFi के मुख्य सिद्धांत
इस दर्शन को लागू करने का अर्थ है कि प्रत्येक सिंगल कनेक्शन अनुरोध को ऐसे माना जाता है जैसे कि वह किसी अविश्वसनीय स्रोत से आ रहा हो, भले ही उपयोगकर्ता पहले से ही नेटवर्क से जुड़ा हो। यह निरंतर सत्यापन तीन स्तंभों पर बनाया गया है जो एक गतिशील और अत्यधिक सुरक्षित वातावरण बनाने के लिए मिलकर काम करते हैं।
- स्पष्ट रूप से सत्यापित करें: हमेशा सभी उपलब्ध डेटा बिंदुओं के आधार पर प्रमाणित और अधिकृत करें। यह केवल एक पासवर्ड के बारे में नहीं है - इसमें उपयोगकर्ता की पहचान, डिवाइस की स्थिति, स्थान और एक्सेस की जा रही विशिष्ट सेवा शामिल है।
- न्यूनतम-विशेषाधिकार एक्सेस का उपयोग करें: उपयोगकर्ताओं को केवल वही न्यूनतम स्तर का एक्सेस प्रदान करें जो उन्हें अपना काम करने के लिए आवश्यक है। मार्केटिंग टीम के किसी व्यक्ति को वित्त विभाग के समान नेटवर्क संसाधनों तक पहुँचने में सक्षम नहीं होना चाहिए।
- उल्लंघन मानकर चलें: यह स्वीकार करें कि हमलावर पहले से ही आपके नेटवर्क के अंदर हो सकते हैं। यह आपको नेटवर्क को विभाजित करके, सभी ट्रैफ़िक को एन्क्रिप्ट करके और संदिग्ध गतिविधि की निरंतर निगरानी करके "ब्लास्ट रेडियस" को न्यूनतम करने के लिए मजबूर करता है।
इस मॉडल को अपनाकर, आप एक स्थिर, परिधि-आधारित सुरक्षा से हटकर एक ऐसी सुरक्षा की ओर बढ़ते हैं जो गतिशील है और पहचान के इर्द-गिर्द बनी है। आज की वितरित कार्यप्रणाली और अनगिनत कनेक्टेड उपकरणों की दुनिया में डेटा की सुरक्षा के लिए यह अत्यंत महत्वपूर्ण है।
Zero Trust अभेद्य दीवारें बनाने के बारे में नहीं है; यह समीकरण से अंधविश्वास को पूरी तरह से समाप्त करने के बारे में है। हर कदम पर प्रत्येक उपयोगकर्ता और डिवाइस को लगातार सत्यापित करके, आप यह सुनिश्चित करते हैं कि भले ही कोई खतरा अंदर आ जाए, उसकी गतिविधियों और नुकसान पहुँचाने की क्षमता गंभीर रूप से सीमित हो जाए।
Zero Trust को व्यवहार में लाना
`तो, आप इन सिद्धांतों को एक व्यावहारिक वायरलेस सुरक्षा रणनीति में कैसे बदलते हैं? यह कुछ ठोस कदमों के साथ शुरू होता है, और सबसे महत्वपूर्ण में से एक है नेटवर्क सेगमेंटेशन (network segmentation)। यह आपके नेटवर्क को छोटे, अलग-थलग ज़ोन में विभाजित करने का अभ्यास है।
उदाहरण के लिए, आपको हमेशा अलग-अलग उपयोगकर्ता समूहों के लिए अलग वर्चुअल नेटवर्क बनाने चाहिए:
- Guest Traffic: सार्वजनिक उपयोगकर्ताओं को आपके आंतरिक व्यावसायिक संचालन से पूरी तरह से अलग रखता है।
- Staff Traffic: कर्मचारियों के लिए सुरक्षित, पहचान-आधारित पहुंच प्रदान करता है।
- IoT and Headless Devices: प्रिंटर, स्मार्ट थर्मोस्टैट और सुरक्षा कैमरों जैसी चीज़ों को उनके अपने सैंडबॉक्स किए गए वातावरण में रखता है।
यह विभाजन सुनिश्चित करता है कि एक क्षेत्र में उल्लंघन - जैसे कि IoT नेटवर्क पर एक समझौता किया गया स्मार्ट लाइटबल्ब - आपके महत्वपूर्ण पॉइंट-ऑफ-सेल सिस्टम या कर्मचारियों के लैपटॉप को संक्रमित करने के लिए पार्श्व रूप से नहीं फैल सकता है।
अगला कदम आपके पहचान प्रदाता के साथ एकीकृत करके एक्सेस कंट्रोल को स्वचालित करना है। Microsoft Entra ID (पूर्व में Azure AD) या Google Workspace जैसे प्लेटफॉर्म आपके सभी उपयोगकर्ता पहचानों के लिए सत्य के एकल स्रोत के रूप में कार्य करते हैं। जब आप अपने WiFi सिस्टम को इन निर्देशिकाओं से जोड़ते हैं, तो आप शक्तिशाली स्वचालन को अनलॉक करते हैं।
उदाहरण के लिए, जब कोई नया कर्मचारी कंपनी में शामिल होता है और उसे Entra ID में जोड़ा जाता है, तो उन्हें स्टाफ WiFi तक पहुँचने के लिए क्रेडेंशियल्स स्वचालित रूप से प्रदान किए जा सकते हैं। इससे भी महत्वपूर्ण बात यह है कि जब वह कर्मचारी छोड़ देता है और उसका खाता निष्क्रिय कर दिया जाता है, तो उसका WiFi एक्सेस तुरंत और स्वचालित रूप से निरस्त कर दिया जाता है। यह IT टीम के किसी भी मैन्युअल काम के बिना एक सामान्य और खतरनाक सुरक्षा अंतर को बंद कर देता है, जिससे आपका नेटवर्क अधिक सुरक्षित और आपका संचालन कहीं अधिक कुशल हो जाता है।
सार्वजनिक स्थानों और मल्टी-टेनेंट स्थानों में WiFi को सुरक्षित करना
हमने जिन सुरक्षा सिद्धांतों को कवर किया है वे सार्वभौमिक हैं, लेकिन होटल, हवाई अड्डे और बहु-किरायेदार इमारतों जैसे सार्वजनिक स्थलों को एक बहुत ही विशिष्ट प्रकार की सिरदर्दी का सामना करना पड़ता है। जब हजारों अविश्वसनीय उपयोगकर्ता और डिवाइस हर दिन आ रहे हों और जा रहे हों, तो आप एक सुरक्षित, लगभग घर जैसा अनुभव कैसे प्रदान करते हैं?
पूरी इमारत के लिए दीवार पर एक ही साझा पासवर्ड चिपकाना सुरक्षा के लिहाज से एक बुरा सपना है। यह शून्य उपयोगकर्ता अलगाव प्रदान करता है, जिसका अर्थ है कि एक अतिथि का डिवाइस आसानी से दूसरे के डिवाइस पर जासूसी कर सकता है। यह आधुनिक secure wireless networking के लिए बिल्कुल अस्वीकार्य है और गोपनीयता के भारी जोखिम पैदा करता है, विशेष रूप से वहां जहां लोग गोपनीयता की उम्मीद करते हैं, जैसे कि किसी होटल या आवासीय परिसर में।
iPSK के साथ घरेलू नेटवर्क के अनुभव को फिर से बनाना
इसका सबसे सही समाधान हर उपयोगकर्ता या हर परिवार को उनके नेटवर्क का अपना निजी हिस्सा देना है - ठीक वैसे ही जैसे उनके घर पर होता है। यहीं पर Individual Pre-Shared Key (iPSK) टेक्नोलॉजी खुद को साबित करती है। सभी के लिए एक ही पासवर्ड के बजाय, iPSK आपको प्रत्येक किरायेदार, मेहमान या प्रत्येक व्यक्तिगत डिवाइस के लिए एक विशिष्ट की (key) जनरेट करने की अनुमति देता है।
जब कोई उपयोगकर्ता अपने विशिष्ट iPSK के साथ कनेक्ट होता है, तो वे तुरंत एक सुरक्षित नेटवर्क बबल में आ जाते हैं। उनका सारा ट्रैफ़िक इमारत में मौजूद अन्य सभी लोगों से पूरी तरह से अलग हो जाता है। यह उच्च-स्तरीय सुरक्षा और सहज सरलता का सही मिश्रण है।
एक प्रॉपर्टी मैनेजर एक नए निवासी को एक अद्वितीय iPSK जारी कर सकता है जो केवल उनके पट्टे की अवधि के लिए मान्य होता है, जिससे उन्हें अपने स्मार्ट टीवी, लैपटॉप और फोन के लिए एक व्यक्तिगत नेटवर्क मिलता है। जब वे बाहर जाते हैं, तो की (key) को बस निष्क्रिय कर दिया जाता है। यह घरेलू सरलता के साथ एंटरप्राइज-ग्रेड अलगाव है।
सार्वजनिक WiFi प्रमाणीकरण के साथ समस्या
कॉफ़ी शॉप, स्टेडियम या रिटेल सेंटरों जैसी जगहों पर आने वाले अस्थायी मेहमानों के लिए, लॉग इन करने की जटिल प्रक्रिया एक बहुत बड़ी बाधा है। हम सभी ने इसका अनुभव किया है - खराब और धीमे Captive Portals का उपयोग करना, जिन्हें "evil twin" स्कैम करने वाले हमलावरों द्वारा आसानी से स्पूफ़ किया जा सकता है। ये एक बेहद खराब उपयोगकर्ता अनुभव और एक बड़ा सुरक्षा जोखिम पैदा करते हैं।
यह प्रमाणीकरण बाधा स्थलों और आगंतुकों दोनों के लिए एक समान समस्या है। ग्राहक भ्रमित करने वाले लॉगिन फॉर्म से निराश हो जाते हैं, और व्यवसाय उनके साथ जुड़ने का अवसर खो देते हैं क्योंकि पूरी प्रक्रिया बहुत बोझिल होती है।
सबसे अच्छी सुरक्षा वह है जो दिखाई न दे। एक सार्वजनिक स्थान पर, लक्ष्य मेहमानों को भ्रमित करने वाले लॉगिन पेजों पर जाने या नेटवर्क की वैधता पर सवाल उठाए बिना, जल्दी और सुरक्षित रूप से ऑनलाइन लाना है।
इस चुनौती ने उद्योग को एक वैश्विक मानक विकसित करने के लिए प्रेरित किया जो सार्वजनिक WiFi एक्सेस को निर्बाध और अत्यधिक सुरक्षित दोनों बनाता है।
एक वैश्विक WiFi पासपोर्ट के रूप में OpenRoaming
आइए बात करते हैं OpenRoaming और Passpoint की, ये दो तकनीकें इस समस्या को हमेशा के लिए हल करने के लिए मिलकर काम करती हैं। OpenRoaming को अपने फोन के लिए एक वैश्विक WiFi पासपोर्ट के रूप में सोचें। एक उपयोगकर्ता एक विश्वसनीय पहचान प्रदाता (जैसे Purple) के साथ केवल एक बार अपने डिवाइस को प्रमाणित करता है।
उस बिंदु के बाद से, उनका स्मार्टफोन दुनिया में कहीं भी, किसी भी OpenRoaming-सक्षम नेटवर्क से स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हो जाएगा। अब कोई Captive Portal नहीं। पासवर्ड टाइप करने की कोई आवश्यकता नहीं। और यह सोचने की कोई आवश्यकता नहीं कि क्या "Free_Venue_WiFi" वास्तविक नेटवर्क है या कोई जाल। कनेक्शन पहले पैकेट से ही एन्क्रिप्टेड है।
- अतिथियों के लिए: यह एक "बस काम करता है" अनुभव प्रदान करता है। वे आपके स्थल पर कदम रखते हैं, और तुरंत ऑनलाइन हो जाते हैं।
- स्थलों के लिए: आप एक प्रीमियम, सुरक्षित कनेक्शन प्रदान करते हैं जो अतिथि अनुभव को बेहतर बनाता है और खुले नेटवर्क के सुरक्षा जोखिमों को पूरी तरह से समाप्त करता है।
यह स्वचालित, एन्क्रिप्टेड हैंडशेक एक बड़ी सुरक्षा चुनौती को एक सहज उपयोगकर्ता लाभ में बदल देता है। यह प्रॉपर्टी मैनेजरों और होटल ऑपरेटरों को सुरक्षित कनेक्टिविटी का एक ऐसा स्तर प्रदान करने की अनुमति देता है जो पहले बड़े पैमाने के सार्वजनिक वातावरण में पहुंच से बाहर था।
विविध कनेक्टिविटी आवश्यकताओं वाली संपत्ति का प्रबंधन कर रहे हैं? आप बहु-किरायेदार WiFi के लिए समर्पित solutions for multi-tenant WiFi के साथ एक बेहतर डिजिटल अनुभव प्रदान करने के बारे में अधिक जान सकते हैं। ऐसे प्लेटफॉर्म जो निवासियों के लिए iPSK और आगंतुकों के लिए OpenRoaming को जोड़ते हैं, एक संपूर्ण, आधुनिक समाधान प्रदान करते हैं।
भविष्य पासवर्ड रहित और पहचान-आधारित है
जैसे-जैसे हमने आधुनिक WiFi सुरक्षा का सफर तय किया है, बुनियादी एन्क्रिप्शन से लेकर Zero Trust आर्किटेक्चर तक, हर संकेत एक ही प्रभावशाली निष्कर्ष की ओर इशारा करता है। secure wireless networking का भविष्य और अधिक जटिल पासवर्ड बनाने के बारे में नहीं है; बल्कि उन्हें पूरी तरह से समाप्त करने के बारे में है। यह पहचान (identity) के इर्द-गिर्द एक सिस्टम बनाने के बारे में है।
यह सोच में एक बुनियादी बदलाव है। हम अज्ञात, साझा पहुंच से हटकर एक ऐसे मॉडल की ओर बढ़ रहे हैं जहां हर एक कनेक्शन एक सत्यापित उपयोगकर्ता या डिवाइस से जुड़ा होता है। यह एक ऐसा बदलाव है जो WiFi को एक साधारण सुविधा से एक शक्तिशाली रणनीतिक संपत्ति में बदल देता है, जिससे एक ऐसा वातावरण बनता है जो बेहद सुरक्षित भी है और जिसे प्रबंधित करना भी बेहद आसान है।
इस पूरी रणनीति को चलाने वाला इंजन एक केंद्रीकृत पहचान प्लेटफॉर्म है। यह ऑपरेशन के मस्तिष्क के रूप में कार्य करता है, जो आपके नेटवर्क से कनेक्ट होने वाले प्रत्येक व्यक्ति और प्रत्येक डिवाइस के लिए सही प्रमाणीकरण विधि को सहजता से समन्वित करता है। इसी तरह आप शीर्ष-स्तरीय सुरक्षा और परिचालन उत्कृष्टता दोनों प्राप्त करते हैं।
हर कनेक्शन के लिए एक एकीकृत दृष्टिकोण
एक ऐसे सिंगल प्लेटफॉर्म की कल्पना करें जो हर किसी और हर चीज के लिए बुद्धिमानी से पहुंच को संभालता है। यह कोई दूर की कौड़ी नहीं है; यह आज एक व्यावहारिक वास्तविकता है।
- गेस्ट और विजिटर्स के लिए: OpenRoaming बिना किसी परेशानी के तत्काल, एन्क्रिप्टेड एक्सेस प्रदान करता है। उनके डिवाइस मोबाइल नेटवर्क की तरह ही स्वचालित और सुरक्षित रूप से कनेक्ट होते हैं, जिससे वास्तव में एक प्रीमियम अनुभव मिलता है।
- स्टाफ और कर्मचारियों के लिए: Entra ID या Google Workspace जैसी डायरेक्टरी सेवाओं के साथ एकीकृत करके, आप SSO के माध्यम से सुरक्षित, प्रमाणपत्र-आधारित एक्सेस सक्षम कर सकते हैं। इसका अर्थ है स्वचालित ऑनबोर्डिंग और, उतना ही महत्वपूर्ण, तत्काल ऑफबोर्डिंग - जो पुराने क्रेडेंशियल्स द्वारा छोड़े गए सुरक्षा अंतर को पूरी तरह से बंद कर देता है।
- लीगेसी और IoT डिवाइसेस के लिए: प्रिंटर, स्मार्ट टीवी, या बिल्डिंग सेंसर जैसे आधुनिक प्रमाणीकरण को संभालने में असमर्थ उपकरणों को सुरक्षित करने के लिए Individual Pre-Shared Keys (iPSKs) काम में आते हैं। प्रत्येक डिवाइस को अपना अनूठा पासवर्ड मिलता है और वह अपने स्वयं के सुरक्षित बबल में प्रभावी रूप से अलग हो जाता है। इस महत्वपूर्ण तकनीक की गहरी समझ प्राप्त करने के लिए, हमारी इस विस्तृत गाइड को पढ़ें कि iPSK क्या है और यह पहचान-आधारित WiFi सुरक्षा को कैसे संचालित करता है।
यह एकीकृत दृष्टिकोण उन सुरक्षा समस्याओं को, जो कभी अलग और जटिल थीं, समेकित करके एक एकल, प्रबंधनीय प्रणाली में बदल देता है।
अंतिम लक्ष्य सुरक्षित पहुंच को अदृश्य बनाना है। अंतिम-उपयोगकर्ता के लिए, कनेक्शन "बस काम करता है।" IT प्रशासक के लिए, सुरक्षा स्वचालित, पहचान-संचालित और केंद्रीय रूप से नियंत्रित होती है।
यह मॉडल बुनियादी रूप से आपके WiFi को एक लागत केंद्र से एक मूल्यवान व्यावसायिक उपकरण में बदल देता है। पहचान के माध्यम से हर कनेक्शन को सुरक्षित करके, आप न केवल अपने संगठन को खतरों से बचाते हैं बल्कि समृद्ध, फर्स्ट-पार्टी डेटा का लाभ भी उठाते हैं। आप यह जानकारी प्राप्त करते हैं कि कौन आपके नेटवर्क का उपयोग कर रहा है, वे कितनी बार आते हैं, और वे आपके परिसर में कैसे घूमते हैं - और यह सब उपयोगकर्ता की गोपनीयता का सम्मान करते हुए होता है।
अब आपकी वर्तमान WiFi रणनीति पर गंभीरता से विचार करने का समय आ गया है। क्या आप अभी भी पुराने साझा पासवर्ड और जटिल लॉगिन पोर्टल्स को प्रबंधित करने में फंसे हुए हैं? या क्या आप एक ऐसे भविष्य को अपनाने के लिए तैयार हैं जो पासवर्ड रहित, पहचान-आधारित और सहजता से सुरक्षित है? यह बदलाव करना आपके नेटवर्क को सुरक्षा, सरलता और व्यावसायिक बुद्धिमत्ता के इंजन में बदलने की दिशा में एक निश्चित कदम है।
सुरक्षित वायरलेस नेटवर्किंग के बारे में अक्सर पूछे जाने वाले प्रश्न
जब आप अपने स्थान के लिए वायरलेस परिनियोजन की योजना बना रहे होते हैं, तो विशिष्ट प्रश्न उठना स्वाभाविक है। यहाँ उन प्रश्नों के सीधे उत्तर दिए गए हैं जो हम अक्सर IT प्रबंधकों, विपणनकर्ताओं और ऑपरेटरों से सुनते हैं।
क्या मेरे व्यावसायिक WiFi को सुरक्षित करने के लिए WPA3 पर्याप्त है?
हालांकि WPA3, WPA2 की तुलना में एक बहुत बड़ा कदम है, जो आपको बहुत मजबूत एन्क्रिप्शन और कुछ हमलों के खिलाफ सुरक्षा देता है, आपको इसे एक बुनियादी परत के रूप में सोचना चाहिए, न कि पूरे सुरक्षा सिस्टम के रूप में। यह आपके मुख्य दरवाजे पर एक अविश्वसनीय रूप से मजबूत, बिना चाबी के न खुलने वाले लॉक की तरह है। वह लॉक महत्वपूर्ण है, लेकिन फिर भी आपको यह नियंत्रित करने के लिए एक तरीके की आवश्यकता है कि किसे चाबी मिले।
किसी भी व्यवसाय के लिए, विशेष रूप से हॉस्पिटैलिटी या रिटेल में, WPA3 को हमेशा 802.1X जैसे पहचान-आधारित ऑथेंटिकेशन तरीके के साथ जोड़ा जाना चाहिए। यह सुनिश्चित करता है कि प्रत्येक कनेक्शन एक सत्यापित उपयोगकर्ता या डिवाइस से जुड़ा हो, न कि केवल कई लोगों के बीच साझा किए गए एक अज्ञात पासवर्ड से। यही लेयर्ड दृष्टिकोण वास्तव में secure wireless networking प्रदान करता है।
एक Captive Portal और OpenRoaming के बीच क्या अंतर है?
एक Captive Portal वह वेब पेज है जिसका सामना आपको सार्वजनिक WiFi से कनेक्ट करते समय करना पड़ता है। यह वही है जो ईमेल पता मांगता है या आपसे शर्तों से सहमत होने वाले बॉक्स को टिक करने के लिए कहता है। यह पूरी प्रक्रिया धीमी हो सकती है, उपयोगकर्ताओं के लिए निराशाजनक हो सकती है, और "evil twin" हमलों के प्रति बेहद संवेदनशील होने के लिए जानी जाती है जहां अपराधी डेटा चुराने के लिए लॉगिन पेज की नकल करते हैं।
इसके विपरीत, OpenRoaming एक मौलिक रूप से भिन्न और बेहतर अनुभव प्रदान करता है। यह उपयोगकर्ता को एक विश्वसनीय प्रदाता के साथ केवल एक बार प्रमाणित करने की अनुमति देता है।
OpenRoaming के साथ, किसी अतिथि का डिवाइस दुनिया भर के किसी भी भाग लेने वाले नेटवर्क से स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हो जाता है, ठीक उसी तरह जैसे विदेश में होने पर आपका मोबाइल फोन किसी पार्टनर नेटवर्क से कनेक्ट होता है। कोई फॉर्म भरने की आवश्यकता नहीं है और न ही कोई पासवर्ड दर्ज करना है; कनेक्शन पहले पैकेट से ही निर्बाध और एन्क्रिप्टेड है।
मैं उन पुराने उपकरणों को कैसे सुरक्षित कर सकता हूँ जो 802.1X का समर्थन नहीं करते हैं?
यह IT टीमों के लिए एक बहुत ही वास्तविक चुनौती है। आपके पास प्रिंटर, भुगतान टर्मिनल, या स्मार्ट टीवी जैसे डिवाइस हैं जिन्हें ऑनलाइन होना आवश्यक है लेकिन उनमें आधुनिक प्रमाणीकरण क्षमताओं की कमी है। इसके लिए सबसे अच्छा तरीका Individual Pre-Shared Key (iPSK) नामक तकनीक का उपयोग करना है।
इन सभी "headless" डिवाइसों के लिए एक एकल, जोखिम भरे पासवर्ड का उपयोग करने के बजाय, iPSK आपको प्रत्येक के लिए एक अद्वितीय कुंजी उत्पन्न करने की अनुमति देता है। यह कुंजी डिवाइस को केवल आपके नेटवर्क के एक विशिष्ट, खंडित हिस्से तक पहुंच प्रदान करती है, जिससे यह महत्वपूर्ण प्रणालियों से पूरी तरह से अलग हो जाता है। यदि एक कुंजी कभी भी खतरे में पड़ती है, तो आप बस उसे रद्द कर देते हैं, और आपके बाकी डिवाइस और आपका मुख्य नेटवर्क सुरक्षित रहते हैं। यह प्रभावी रूप से एकल साझा पासवर्ड द्वारा उत्पन्न बड़े खतरे को समाप्त करता है।
क्या आप पुराने पासवर्ड को एक सुरक्षित, पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म से बदलने के लिए तैयार हैं? Purple मेहमानों, कर्मचारियों और उपकरणों के लिए पासवर्ड रहित एक्सेस को लागू करना आसान बनाता है। जानें कि Purple आपके वेन्यू के WiFi को कैसे बदल सकता है।



