
Hier ist die einfache Wahrheit: Ein ungesichertes WiFi-Netzwerk ist, als würde man die Haustür Ihres Unternehmens weit offen stehen lassen. Eine solide Strategie für sicheres drahtloses Netzwerk geht weit über einfache Passwörter hinaus. Es geht darum, eine geschützte Umgebung zu schaffen, die jeden einzelnen Nutzer und jedes Gerät verifiziert, unbefugten Zugriff stoppt und Ihre sensiblen Daten schützt.
Warum sicheres drahtloses Networking nicht mehr optional ist
Denken Sie einen Moment lang an die realen Risiken eines Sicherheitsversäumnisses. Für ein Hotel könnte es eine Datenpanne sein, bei der Zahlungsdaten von Gästen durchsickern. In einem Geschäft könnte dies kompromittierte Kundenbindungsdaten bedeuten, was das mühsam aufgebaute Vertrauen zerstört und Ihrer Marke dauerhaften Schaden zufügt.
Dies sind keine weithergeholten hypothetischen Szenarien; es sind praktische, alltägliche Gefahren für jedes Unternehmen, das drahtlosen Zugang anbietet.
Die Zeiten, in denen ein einziges, gemeinsam genutztes WiFi Passwort auf eine Kreidetafel oder Aufsteller gekritzelt wurde, sind endgültig vorbei. Diese veraltete Methode stellt eine massive Sicherheitslücke dar. Jeder, der dieses Passwort besitzt - von ehemaligen Mitarbeitern und früheren Kunden bis hin zu jemandem, der einfach nur auf dem Parkplatz im Auto sitzt - kann sich in Ihr Netzwerk einwählen. Das bietet Ihnen keinerlei Transparenz, keine Kontrolle und keine Möglichkeit, böswillige Aktivitäten bis zur Quelle zurückzuverfolgen.
Der Wandel hin zu identitätsbasierter Sicherheit
Aus diesem Grund ist die Abkehr von diesen anonymen, gemeinsam genutzten Systemen hin zu einer modernen, identitätsbasierten Sicherheit von entscheidender Bedeutung. Dieser Ansatz behandelt den Netzwerkzugriff im Wesentlichen wie einen digitalen Ausweis, bei dem jede Verbindung mit einem bestimmten, verifizierten Nutzer oder Gerät verknüpft ist.
Aber hier geht es nicht nur um Verteidigung; es geht darum, eine intelligentere und effizientere Art der Unternehmensführung aufzubauen. Betrachten Sie nur die Vorteile:
- Verbesserter Schutz: Durch die Verifizierung jedes einzelnen Nutzers stoppen Sie unbefugten Zugriff sofort. Zudem können Sie extrem präzise steuern, wer auf welche Teile Ihres Netzwerks zugreifen darf.
- Vereinfachte Abläufe: Automatisieren Sie den Netzwerkzugriff für Mitarbeiter über deren bestehende Arbeitsanmeldedaten. Dies nimmt Ihren IT-Teams das lästige manuelle Passwortmanagement komplett ab.
- Optimierte Nutzererfahrung: Gäste und Mitarbeiter erhalten eine nahtlose und sichere Verbindung, ohne sich mit unhandlichen Anmeldeseiten herumzuschlagen oder sich gemeinsame Schlüssel merken zu müssen.
Dieser strategische Schritt spiegelt sich auch in den Markttrends wider. Allein im Vereinigten Königreich generierte der Markt für drahtlose Netzwerksicherheit im Jahr 2023 ein Volumen von 1.436,9 Millionen USD und ist auf dem besten Weg, bis 2030 einen Wert von 2.921,6 Millionen USD zu erreichen. Dieses explosive Wachstum zeigt, wie dringend Unternehmen handeln, um ihre drahtlose Infrastruktur gegen eine Flut von Bedrohungen abzusichern.
Ein sicheres drahtloses Netzwerk ist das Fundament moderner Geschäftsabläufe. Es ist das unsichtbare Gerüst, das sichere Transaktionen unterstützt, Kundendaten schützt und die Produktivität der Mitarbeiter ermöglicht. Es zu ignorieren, ist in einer vernetzten Wirtschaft keine Option.
Letztendlich verwandelt die Implementierung robuster Sicherheitsmaßnahmen eine notwendige Vorsichtsmaßnahme in einen echten strategischen Vorteil. Um ein Gefühl für den breiteren Kontext des digitalen Schutzes zu bekommen, können Sie die verschiedenen Cyber Security Solutions erkunden, die zum Schutz Ihres gesamten Unternehmens beitragen. Die folgenden Abschnitte dienen als Leitfaden, um ein Framework zu etablieren, das nicht nur Ihre Assets schützt, sondern auch die Erfahrung für jeden optimiert, der sich verbindet.
Die moderne WiFi-Bedrohungslandschaft verstehen
Um ein wirklich sicheres kabelloses Netzwerk aufzubauen, müssen Sie sich zunächst ein klares Bild davon machen, womit Sie es zu tun haben. Cyberbedrohungen sind nicht nur abstrakte Schlagworte; sie sind reale Risiken mit sehr realen Folgen für Ihr Unternehmen, Ihre Daten und Ihren Ruf. Der erste Schritt zur Neutralisierung besteht darin, sie in einfachen, nachvollziehbaren Begriffen zu betrachten.
Stellen Sie sich vor, Ihr Unternehmens-WiFi ist wie ein öffentlicher Platz, auf dem private Gespräche stattfinden. Ohne die richtige Sicherheit ist es erschreckend einfach für jemanden, sich auf eine Bank in der Nähe zu setzen und jedes Wort mitzuhören. Das ist der Kern vieler drahtloser Angriffe - sie nutzen die offene Natur von Funkwellen aus.
Häufige Bedrohungen mit einfachen Analogien erklärt
Lassen Sie uns einige der häufigsten Bedrohungen aufschlüsseln, denen Ihr Netzwerk täglich ausgesetzt ist. Diese sind nicht nur riesigen Konzernen vorbehalten; sie werden aktiv gegen Unternehmen aller Größen eingesetzt, vom lokalen Café bis hin zu großen Hotelketten.
Man-in-the-Middle (MitM) Attacks: Stellen Sie sich das wie einen Postboten vor, der Ihre Briefe öffnet, liest und den Umschlag wieder versiegelt, bevor er bei Ihnen ankommt. Der Angreifer drängt sich heimlich zwischen zwei Parteien - wie einen Gast und Ihr WiFi Netzwerk - und fängt die Kommunikation ab, liest sie und ändert sie vielleicht sogar, ohne dass eine der beiden Seiten etwas davon weiß.
Evil Twin Attacks: Stellen Sie sich zwei identisch aussehende Cafés direkt nebeneinander vor. Das eine ist legitim, das andere ist eine Fälschung, die von einem Kriminellen eingerichtet wurde, um ahnungslose Kunden anzulocken. Ein "evil twin" ist ein betrügerischer WiFi Access Point, der einen legitimen imitiert und Benutzer dazu verleitet, sich zu verbinden. Sobald sie eingeloggt sind, kann der Angreifer Passwörter, Finanzdaten und andere sensible Daten stehlen.
Rogue Access Points: Dies geschieht, wenn jemand - entweder ein gut meinender, aber schlecht informierter Mitarbeiter oder ein böswilliger Insider - einen unbefugten Router an Ihr Unternehmensnetzwerk anschließt. Dieses nicht autorisierte Gerät reißt eine Lücke in Ihre Verteidigung und schafft eine Hintertür, die all Ihre Sicherheitsmaßnahmen umgeht und Ihre internen Systeme ungeschützt zurücklässt.
Packet Sniffing: Das ist so, als würde man ein High-Tech Abhörgerät verwenden, um alle Daten abzufangen, die durch die Luft fliegen. In einem unverschlüsselten oder schlecht gesicherten Netzwerk können "Packet Sniffer" problemlos Benutzernamen, Passwörter und andere Informationen abgreifen, die von ahnungslosen Benutzern im Klartext gesendet werden.
Diese Gefahren werden durch die Nutzung unsicherer Captive Portals und gemeinsam genutzter Passwörter noch verstärkt. Ein einziges kompromittiertes Passwort kann einem Angreifer die Kontrolle über das gesamte System verschaffen, sodass es unmöglich wird, nachzuvollziehen, wer was in Ihrem Netzwerk tut.
Häufige WiFi-Bedrohungen und ihre geschäftlichen Auswirkungen
Um die Tragweite wirklich zu begreifen, hilft es zu sehen, wie sich diese digitalen Bedrohungen in konkrete geschäftliche Probleme übersetzen. Für ein Hotel, einen Einzelhändler oder jeden öffentlichen Veranstaltungsort können die Folgen schwerwiegend sein.
Wie Sie sehen können, kann sich das, was als technische Schwachstelle beginnt, schnell zu einer finanziellen und reputativen Krise entwickeln.
Die realen Auswirkungen auf Ihr Unternehmen
Das Verständnis dieser Bedrohungen ist deshalb so wichtig, weil ihre Auswirkungen direkt und schädlich sind. Ein erfolgreicher Angriff kann zu finanziellen Verlusten, schweren Reputationsschäden und sogar zu regulatorischen Geldstrafen führen.
Ein unsicheres WiFi Netzwerk ist nicht nur ein technisches Problem, sondern ein geschäftliches Risiko. Jedes abgefangene Passwort oder jeder gestohlene Kundendatensatz untergräbt direkt das Vertrauen und setzt das Unternehmen erheblichen Risiken aus.
Glücklicherweise gibt es gute Nachrichten. Ein wachsendes Bewusstsein und proaktive Sicherheitsmaßnahmen beginnen, das Blatt zu wenden. Jüngste Daten zeigen einen positiven Trend im Vereinigten Königreich mit einem Rückgang der identifizierten Sicherheitsverletzungen. Beispielsweise stellten 74 % der großen Unternehmen einen Angriff fest - ein leichter Rückgang von 75 % im Vorjahr - während kleine Unternehmen einen deutlicheren Rückgang von 49 % auf 42 % verzeichneten.
Diese Verbesserung ist direkt mit einer wachsenden Betonung der Cyber-Hygiene verknüpft. Heute priorisieren 72 % der Unternehmen Cybersicherheit auf Vorstandsebene und modernisieren aktiv ihre Netzwerkabwehr - ein entscheidender Schritt für sicheres Wireless-Networking. Sie können weitere Erkenntnisse über diese UK-Cybersicherheitstrends und deren Bedeutung für den Markt nachlesen. Die Lösungen, die wir als Nächstes besprechen, sind von zentraler Bedeutung, um diesen Abwärtstrend fortzusetzen und eine wirklich widerstandsfähige Abwehr aufzubauen.
Die Kerntechnologien von sicherem drahtlosem Networking
Nachdem wir uns mit den Bedrohungen befasst haben, können wir uns nun den Technologien zuwenden, die das Rückgrat eines modernen, sicheren kabellosen Netzwerks bilden. Um über ein schwaches gemeinsames Passwort hinauszugehen, ist eine mehrschichtige Verteidigung erforderlich. Diese Kernkomponenten arbeiten zusammen, um sicherzustellen, dass jede Verbindung nicht nur verschlüsselt, sondern auch ordnungsgemäß authentifiziert und autorisiert ist.
Stellen Sie sich das so vor, als würden Sie die Sicherheit Ihres Gebäudes von einem einzigen, leicht kopierbaren Schlüssel auf ein hochentwickeltes Zutrittskontrollsystem mit einem Wachmann am Empfang aufrüsten, der den Ausweis aller Personen überprüft. Genau das leisten moderne WiFi-Sicherheitsprotokolle für Ihr Netzwerk.
Der neue Standard in der Verschlüsselung: WPA3
Jahrelang war WPA2 der Goldstandard für die Absicherung von WiFi. Doch als die Angreifer immer raffinierter wurden, zeigten sich die Schwachstellen. Dies führte zur Entwicklung von WPA3, der mittlerweile obligatorischen Sicherheitszertifizierung für alle neuen WiFi-Geräte. Es bringt mehrere entscheidende Upgrades mit sich, die gängigen Angriffen direkt entgegenwirken.
Einer der größten Vorteile ist der Schutz vor Offline-Wörterbuchangriffen. Bei älteren Protokollen konnte ein Angreifer einen Teil Ihres Netzwerkverkehrs abfangen und dann mit leistungsstarken Computern offline versuchen, Ihr Passwort durch wiederholtes Erraten herauszufinden. Das fortschrittliche Handshake-Protokoll von WPA3 macht diese Technik praktisch unmöglich. Das bedeutet, Angreifer können sich nicht einfach per "Brute-Force" Zugang zu Ihrem Netzwerk verschaffen.
WPA3 stärkt das Fundament der drahtlosen Verschlüsselung. Es bringt die Branche voran, indem es kritische Sicherheitslücken schließt und es sowohl Gelegenheitsangreifern als auch zielgerichteten Angreifern erheblich erschwert, Ihr Netzwerk zu kompromittieren.
Eine starke Verschlüsselung ist jedoch nur die halbe Miete. Sie benötigen immer noch eine Möglichkeit zu überprüfen, wer sich verbindet. Hier kommt die nächste Sicherheitsebene ins Spiel.
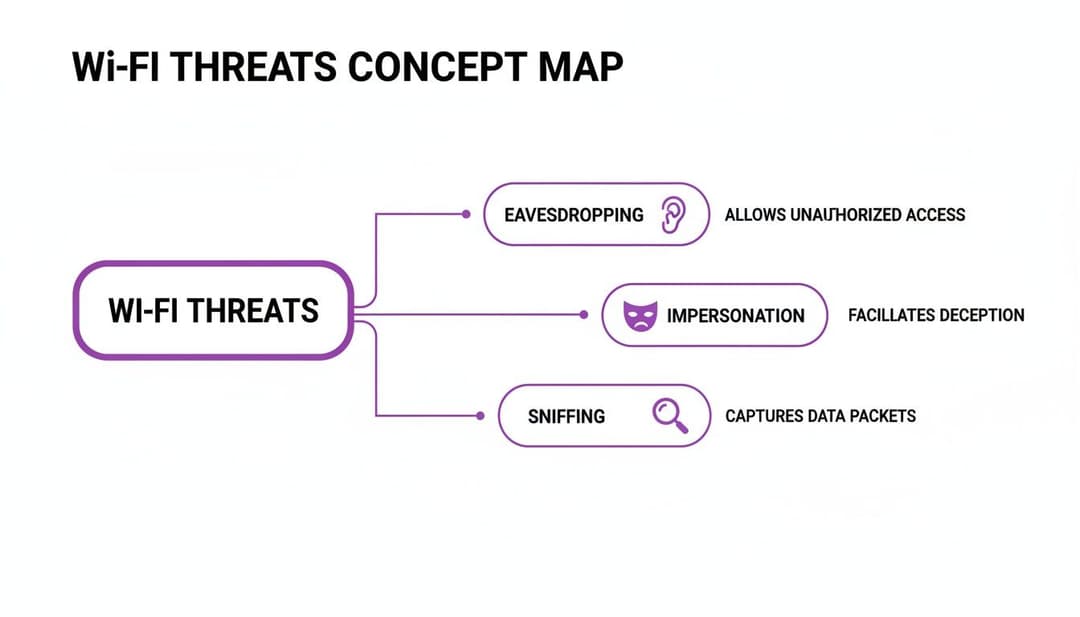
Diese Konzeptkarte zeigt einige der häufigsten Bedrohungen auf, die moderne Sicherheitstechnologien verhindern sollen.
Einführung in 802.1X: Ihr digitaler Türsteher
Wenn WPA3 das verstärkte, unzerbrechliche Schloss an Ihrer Tür ist, dann ist 802.1X der digitale Türsteher, der Wache hält. Anstatt sich auf ein einziges Passwort zu verlassen, das von allen Benutzern gemeinsam genutzt wird, ist 802.1X ein Framework, das jedes Gerät dazu zwingt, seine eigenen, eindeutigen Anmeldedaten vorzulegen, bevor es im Netzwerk zugelassen wird.
Hier ist eine einfache Übersicht, wie es funktioniert:
- Ein Benutzer versucht, eine Verbindung zum WiFi Netzwerk herzustellen.
- Der Access Point (der "Türsteher") stoppt ihn und fragt nach den Zugangsdaten.
- Diese Zugangsdaten werden nicht vom Access Point selbst überprüft, sondern an einen zentralen Authentifizierungsserver weitergeleitet.
- Dieser Server, der häufig ein Protokoll namens RADIUS verwendet, gleicht die Zugangsdaten mit einem vertrauenswürdigen Verzeichnis ab (z. B. einer Liste freigegebener Mitarbeiter).
- Erst nachdem der Server grünes Licht gibt, erhält der Benutzer Zugriff.
Dieser Ansatz bietet einen enormen Sicherheitsvorteil. Da jeder Benutzer über ein einzigartiges Login verfügt, können Sie Berechtigungen für einzelne Personen erteilen oder widerrufen, ohne andere zu beeinträchtigen. Wenn ein Mitarbeiter das Unternehmen verlässt, deaktivieren Sie einfach sein Konto, und sein Netzwerkzugriff wird sofort gesperrt. Weitere Informationen darüber, wie moderne Plattformen mit Sicherheit umgehen, finden Sie in unserer vollständigen Daten- und Sicherheitsübersicht.
Zertifikate und SSO für nahtlose Sicherheit
Während Anmeldungen mit Benutzername und Passwort bei 802.1X zwar sicher sind, können sie für Benutzer immer noch etwas umständlich sein. Eine fortschrittlichere und benutzerfreundlichere Methode ist die Verwendung von digitalen Zertifikaten. Stellen Sie sich ein Zertifikat wie einen fälschungssicheren digitalen Ausweis vor, der auf dem Laptop oder Smartphone eines Mitarbeiters installiert ist.
Wenn sich das Gerät verbindet, legt es dieses Zertifikat automatisch dem Netzwerk vor. Der Authentifizierungsserver überprüft, ob das Zertifikat gültig ist und von einer vertrauenswürdigen Stelle ausgestellt wurde, und gewährt dann den Zugriff - ganz ohne dass der Benutzer etwas eingeben muss. Es funktioniert einfach.
Dieser Prozess wird oft mit Single Sign-On (SSO) kombiniert. Mitarbeiter nutzen ihr primäres Firmen-Login (wie ihr Microsoft 365- oder Google Workspace Konto), um ihr Gerät mit einem Zertifikat zu konfigurieren. Von diesem Zeitpunkt an erfolgt ihr WiFi Zugriff völlig automatisch und sicher. Dies reduziert die Anzahl der IT-Support-Tickets drastisch und sorgt für eine reibungslose Nutzererfahrung der Mitarbeiter, während gleichzeitig die Sicherheit Ihres Wireless-Networkings erheblich verbessert wird.
Implementierung einer Zero Trust-Architektur für Ihr WiFi
Während Technologien wie WPA3 und 802.1X eine solide technische Verteidigung bilden, erfordert eine wirklich moderne secure wireless networking ein grundlegendes Umdenken in Bezug auf Vertrauen. Das ist die Essenz einer Zero Trust Architektur. Es handelt sich dabei nicht um ein einzelnes Hardware- oder Softwareprodukt, das man kaufen kann, sondern um eine strategische Philosophie, die von einer einfachen Regel geleitet wird: Niemals vertrauen, immer überprüfen.
Dieser Ansatz stellt das alte Sicherheitsmodell völlig auf den Kopf. Jahrelang haben wir uns auf die "Burg-und-Graben"-Methode verlassen, die davon ausging, dass jemandem, der sich erst einmal innerhalb des Netzwerkperimeters befindet, vertraut werden kann. Zero Trust arbeitet mit der realistischeren Annahme, dass Bedrohungen jederzeit sowohl außerhalb als auch innerhalb des Netzwerks existieren können.
Stellen Sie sich das wie ein Hochsicherheitsgebäude einer Behörde vor. Ein Mitarbeiter kann nicht einfach nur einmal seinen Ausweis an der Eingangstür durchziehen und sich dann frei bewegen. Er muss seine Zugangsdaten an jedem Kontrollpunkt vorlegen - um seine Abteilung zu betreten, um Zugang zu einem sicheren Archivraum zu erhalten und vielleicht sogar, um bestimmte Geräte zu nutzen. Genau so sollte Zero Trust auf Ihrem WiFi Netzwerk funktionieren.
Die Grundprinzipien von Zero Trust WiFi
Die Anwendung dieser Philosophie bedeutet, dass jede einzelne Verbindungsanfrage so behandelt wird, als käme sie von einer nicht vertrauenswürdigen Quelle - selbst wenn der Benutzer bereits mit dem Netzwerk verbunden ist. Diese kontinuierliche Überprüfung basiert auf drei Säulen, die zusammenwirken, um eine dynamische und hochsichere Umgebung zu schaffen.
- Explizit verifizieren: Authentifizieren und autorisieren Sie immer auf der Grundlage aller verfügbaren Datenpunkte. Hierbei geht es nicht nur um ein Passwort; es umfasst die Benutzeridentität, den Gerätezustand, den Standort und den spezifischen Dienst, auf den zugegriffen wird.
- Zugriff mit geringsten Berechtigungen nutzen: Gewähren Sie Benutzern nur die minimalen Zugriffsberechtigungen, die sie zur Erfüllung ihrer Aufgaben benötigen. Jemand aus dem Marketing-Team sollte nicht auf dieselben Netzwerkressourcen zugreifen können wie die Finanzabteilung.
- Von einer Sicherheitsverletzung ausgehen: Gehen Sie davon aus, dass sich Angreifer bereits in Ihrem Netzwerk befinden. Dies zwingt Sie dazu, den "Schadensradius" zu minimieren, indem Sie das Netzwerk segmentieren, den gesamten Datenverkehr verschlüsseln und kontinuierlich auf verdächtige Aktivitäten überwachen.
Mit diesem Modell verabschieden Sie sich von einer statischen, perimeterbasierten Verteidigung und wechseln zu einer dynamischen, auf Identität ausgerichteten Verteidigung. Dies ist absolut entscheidend für den Schutz von Daten in der heutigen Welt der verteilten Arbeit und der unzähligen vernetzten Geräte.
Bei Zero Trust geht es nicht darum, undurchdringliche Mauern zu errichten - es geht darum, blindes Vertrauen vollständig aus der Gleichung zu streichen. Indem Sie jeden Benutzer und jedes Gerät bei jedem Schritt kontinuierlich überprüfen, stellen Sie sicher, dass die Fähigkeit einer Bedrohung, sich zu bewegen und Schaden anzurichten, selbst dann stark eingeschränkt ist, wenn sie ins Innere gelangt.
Zero Trust in die Praxis umsetzen
Wie setzen Sie diese Prinzipien also in eine praktische drahtlose Sicherheitsstrategie um? Es beginnt mit einigen konkreten Maßnahmen, und eine der wichtigsten ist die Netzwerksegmentierung. Dabei handelt es sich um die Aufteilung Ihres Netzwerks in kleinere, isolierte Zonen.
Beispielsweise sollten Sie immer separate virtuelle Netzwerke für verschiedene Benutzergruppen erstellen:
- Gästeverkehr: Hält öffentliche Nutzer vollständig von Ihren internen Geschäftsabläufen isoliert.
- Mitarbeiterverkehr: Bietet sicheren, identitätsbasierten Zugriff für Mitarbeiter.
- IoT- und Headless-Geräte: Isoliert Geräte wie Drucker, intelligente Thermostate und Sicherheitskameras in einer eigenen Sandbox-Umgebung.
Diese Segmentierung stellt sicher, dass sich eine Sicherheitsverletzung in einem Bereich - wie eine kompromittierte intelligente Glühbirne im IoT-Netzwerk - nicht lateral ausbreiten kann, um Ihre kritischen Kassensysteme oder die Laptops der Mitarbeiter zu infizieren.
Der nächste Schritt besteht darin, die Zugriffskontrolle durch die Integration mit Ihrem Identity Provider zu automatisieren. Plattformen wie Microsoft Entra ID (ehemals Azure AD) oder Google Workspace dienen als zentrale Informationsquelle für alle Ihre Benutzeridentitäten. Wenn Sie Ihr WiFi System mit diesen Verzeichnissen verbinden, schalten Sie eine leistungsstarke Automatisierung frei.
Wenn beispielsweise ein neuer Mitarbeiter in das Unternehmen eintritt und zu Microsoft Entra ID hinzugefügt wird, kann er automatisch mit den Zugangsdaten für das Mitarbeiter-WiFi ausgestattet werden. Noch wichtiger: Wenn dieser Mitarbeiter das Unternehmen verlässt und sein Konto deaktiviert wird, wird sein WiFi Zugriff sofort und automatisch entzogen. Dies schließt eine häufige und gefährliche Sicherheitslücke ohne manuellen Aufwand für das IT-Team, was Ihr Netzwerk sicherer und Ihre Abläufe weitaus effizienter macht.
Sicherung von WiFi an öffentlichen Orten und in mandantenfähigen Umgebungen
Die Sicherheitsprinzipien, die wir behandelt haben, sind universell, aber öffentliche Veranstaltungsorte wie Hotels, Flughäfen und Gebäude mit mehreren Mietern stehen vor ganz spezifischen Herausforderungen. Wie bietet man ein sicheres, fast heimisches Erlebnis, wenn täglich Tausende von nicht vertrauenswürdigen Benutzern und Geräten ein- und ausgehen?
Ein einziges, gemeinsam genutztes Passwort für ein ganzes Gebäude an die Wand zu hängen, ist ein Albtraum für die Sicherheit. Es bietet keinerlei Benutzerisolierung, was bedeutet, dass das Gerät eines Gastes problemlos die Daten eines anderen ausspionieren kann. Für eine moderne secure wireless networking ist dies schlichtweg inakzeptabel und birgt enorme Datenschutzrisiken - insbesondere dort, wo Menschen Privatsphäre erwarten, wie in einem Hotel oder Wohnkomplex.
Das Heimnetzwerk-Erlebnis mit iPSK nachbilden
Die ideale Lösung besteht darin, jedem Benutzer oder jeder Familie ein eigenes, privates Segment des Netzwerks zur Verfügung zu stellen - genau wie zu Hause. Hier zeigt die Technologie der Individual Pre-Shared Key (iPSK) ihren Wert. Anstelle eines einzigen Passworts für alle ermöglicht es iPSK, einen eindeutigen Schlüssel für jeden Mieter, Gast oder sogar für jedes einzelne Gerät zu generieren.
Wenn sich ein Benutzer mit seinem eindeutigen iPSK verbindet, befindet er sich sofort in einer sicheren Netzwerkblase. Sein gesamter Datenverkehr ist vollständig von allen anderen im Gebäude isoliert. Es ist die perfekte Mischung aus erstklassiger Sicherheit und müheloser Einfachheit.
Ein Immobilienverwalter kann einem neuen Bewohner einen eindeutigen iPSK ausstellen, der nur für die Dauer seines Mietvertrags gültig ist. Dies bietet ihm ein persönliches Netzwerk für seinen Smart-TV, Laptops und Telefone. Wenn er auszieht, wird der Schlüssel einfach deaktiviert. Das ist Isolierung der Enterprise-Klasse mit wohnungsähnlicher Einfachheit.
Das Problem mit der Authentifizierung bei öffentlichem WiFi
Für kurzzeitige Gäste an Orten wie Cafés, Stadien oder Einkaufszentren ist bereits die bloße Anmeldung eine enorme Hürde. Wir alle kennen das - das Herumschlagen mit unhandlichen, langsamen Captive Portals, die von Angreifern mit „Evil Twin“-Szenarien leicht manipuliert werden können. Sie sorgen für eine schlechte Benutzererfahrung und ein erhebliches Sicherheitsrisiko.
Diese Authentifizierungsbarriere ist ein häufiger Schwachpunkt für Standorte und Besucher gleichermaßen. Kunden sind frustriert über unübersichtliche Anmeldeformulare, und Unternehmen verpassen die Chance, mit ihnen in Kontakt zu treten, weil der gesamte Prozess zu umständlich ist.
Die beste Sicherheit ist unsichtbar. An einem öffentlichen Veranstaltungsort ist es das Ziel, Gäste schnell und sicher online zu bringen, ohne sie durch verwirrende Anmeldeseiten zu lotsen oder sie die Legitimität des Netzwerks infrage stellen zu lassen.
Diese Herausforderung hat die Branche dazu veranlasst, einen globalen Standard zu entwickeln, der den öffentlichen WiFi-Zugang sowohl nahtlos als auch hochsicher macht.
OpenRoaming als globaler WiFi-Pass
Hier kommen OpenRoaming und Passpoint ins Spiel - zwei Technologien, die harmonisch zusammenwirken, um dieses Problem endgültig zu lösen. Stellen Sie sich OpenRoaming wie einen globalen WiFi-Reisepass für Ihr Telefon vor. Ein Benutzer authentifiziert sein Gerät nur ein einziges Mal bei einem vertrauenswürdigen Identitätsanbieter (wie Purple).
Von diesem Zeitpunkt an verbindet sich ihr Smartphone automatisch und sicher mit jedem OpenRoaming-fähigen Netzwerk, überall auf der Welt. Keine Captive Portals mehr. Kein Eintippen von Passwörtern mehr. Und kein Rätselraten mehr, ob "Free_Venue_WiFi" das echte Netzwerk oder eine Falle ist. Die Verbindung ist vom allerersten Paket an verschlüsselt.
- Für Gäste: Es bietet eine Erfahrung, die "einfach funktioniert". Sie betreten Ihren Standort und sind sofort online.
- Für Standorte: Sie bieten eine erstklassige, sichere Verbindung, die das Gasterlebnis verbessert und gleichzeitig die Sicherheitsrisiken offener Netzwerke vollständig eliminiert.
Dieser automatische, verschlüsselte Handshake verwandelt eine enorme Sicherheitsherausforderung in einen nahtlosen Benutzervorteil. Er ermöglicht es Immobilienverwaltern und Hotelbetreibern, ein Niveau an sicherer Konnektivität anzubieten, das in großen öffentlichen Umgebungen bisher unerreichbar war.
Sie verwalten eine Immobilie mit unterschiedlichen Konnektivitätsanforderungen? Erfahren Sie mehr darüber, wie Sie mit speziellen Lösungen für Multi-Tenant WiFi ein erstklassiges digitales Erlebnis bieten können. Plattformen, die iPSK für Bewohner und OpenRoaming für Besucher kombinieren, bieten eine vollständige, moderne Lösung.
Die Zukunft ist passwortlos und identitätsbasiert
Auf unserer Reise durch die moderne WiFi-Sicherheit, von der grundlegenden Verschlüsselung bis zur Zero Trust-Architektur, weist jeder Wegweiser auf eine einzige, unmissverständliche Schlussfolgerung hin. Die Zukunft des sicheren drahtlosen Netzwerks besteht nicht darin, immer komplexere Passwörter zu erfinden; es geht darum, sie komplett abzuschaffen. Es geht darum, ein System aufzubauen, das auf Identität basiert.
Dies ist ein grundlegender Wandel im Denken. Wir bewegen uns weg vom anonymen, geteilten Zugriff hin zu einem Modell, bei dem jede einzelne Verbindung an einen verifizierten Nutzer oder ein verifiziertes Gerät gebunden ist. Es ist eine Veränderung, die WiFi von einem einfachen Hilfsmittel in ein leistungsstarkes, strategisches Asset verwandelt und eine Umgebung schafft, die sowohl zutiefst sicher als auch bemerkenswert einfach zu verwalten ist.
Der Motor, der diese gesamte Strategie antreibt, ist eine zentralisierte Identitätsplattform. Sie fungiert als Gehirn des Betriebs und koordiniert nahtlos die richtige Authentifizierungsmethode für jede Person und jedes Gerät, das eine Verbindung zu Ihrem Netzwerk herstellen muss. So erreichen Sie sowohl erstklassige Sicherheit als auch operative Exzellenz.
Ein einheitlicher Ansatz für jede Verbindung
Stellen Sie sich eine einzige Plattform vor, die den Zugriff für jeden und alles intelligent verwaltet. Das ist kein Zukunftskonzept, sondern heute bereits gelebte Praxis.
- Für Gäste und Besucher: OpenRoaming bietet sofortigen, verschlüsselten Zugang ohne jegliche Reibung. Ihre Geräte verbinden sich automatisch und sicher, ähnlich wie bei einem Mobilfunknetz, und sorgen für ein echtes Premium Erlebnis.
- Für Mitarbeiter: Durch die Integration in Verzeichnisdienste wie Entra ID oder Google Workspace können Sie einen sicheren, zertifikatsbasierten Zugriff via SSO ermöglichen. Dies bedeutet automatisches Onboarding und - ebenso wichtig - sofortiges Offboarding, wodurch die Sicherheitslücke, die durch verbleibende Zugangsdaten entsteht, vollständig geschlossen wird.
- Für Legacy- und IoT-Geräte: Individual Pre-Shared Keys (iPSKs) kommen ins Spiel, um Geräte zu sichern, die keine moderne Authentifizierung unterstützen, wie Drucker, Smart-TVs oder Gebäudesensoren. Jedes Gerät erhält sein eigenes, eindeutiges Passwort und wird effektiv in seiner eigenen Sicherheitsblase isoliert. Um ein tieferes Verständnis dieser entscheidenden Technologie zu erlangen, lesen Sie unseren vollständigen Leitfaden darüber, was iPSK ist und wie es die identitätsbasierte WiFi Sicherheit unterstützt.
Dieser vereinheitlichte Ansatz nimmt die ehemals getrennten, komplexen Sicherheitsherausforderungen und konsolidiert sie in einem einzigen, einfach zu verwaltenden System.
Das ultimative Ziel ist es, den sicheren Zugang unsichtbar zu machen. Für den Endnutzer funktioniert die Verbindung einfach. Für den IT-Administrator ist die Sicherheit automatisiert, identitätsbasiert und zentral gesteuert.
Dieses Modell verwandelt Ihr WiFi von einem Kostenfaktor in ein wertvolles Geschäftsinstrument. Indem Sie jede Verbindung über die Identität sichern, schützen Sie Ihr Unternehmen nicht nur vor Bedrohungen, sondern gewinnen auch wertvolle First-Party-Daten. Sie erhalten Einblicke darüber, wer Ihr Netzwerk nutzt, wie oft sie wiederkehren und wie sie sich durch Ihre Räumlichkeiten bewegen - und das alles unter Wahrung der Privatsphäre der Nutzer.
Es ist an der Zeit, Ihre aktuelle WiFi Strategie kritisch zu überprüfen. Stecken Sie immer noch bei der Verwaltung veralteter, gemeinsam genutzter Passwörter und klobiger Login-Portale fest? Oder sind Sie bereit für eine Zukunft, die passwortlos, identitätsbasiert und mühelos sicher ist? Dieser Wechsel ist der entscheidende Schritt, um Ihr Netzwerk in einen Motor für Sicherheit, Einfachheit und Business Intelligence zu verwandeln.
Häufig gestellte Fragen zu sicheren drahtlosen Netzwerken
Wenn Sie eine drahtlose Bereitstellung für Ihren Standort planen, tauchen naturgemäß bestimmte Fragen auf. Hier sind einige klare Antworten auf die Fragen, die wir von IT-Managern, Marketingexperten und Betreibern am häufigsten hören.
Reicht WPA3 aus, um mein geschäftliches WiFi zu sichern?
Obwohl WPA3 ein riesiger Sprung nach vorn im Vergleich zu WPA2 ist und Ihnen eine weitaus stärkere Verschlüsselung und Schutz vor bestimmten Angriffen bietet, sollten Sie es als Basisschicht und nicht als das gesamte Sicherheitssystem betrachten. Es ist wie ein unglaublich starkes, unknackbares Schloss an Ihrer Haustür. Dieses Schloss ist lebenswichtig, aber Sie brauchen dennoch eine Möglichkeit zu kontrollieren, wer einen Schlüssel erhält.
Für jedes Unternehmen, insbesondere im Gastgewerbe oder im Einzelhandel, sollte WPA3 immer mit einer identitätsbasierten Authentifizierungsmethode wie 802.1X kombiniert werden. Dies stellt sicher, dass jede Verbindung an einen verifizierten Nutzer oder ein verifiziertes Gerät gebunden ist und nicht nur an ein anonymes Passwort, das von vielen geteilt wird. Erst dieser mehrschichtige Ansatz sorgt für ein wirklich sicheres drahtloses Netzwerk.
Was ist der Unterschied zwischen einem Captive Portal und OpenRoaming?
Ein Captive Portal ist die Webseite, mit der Sie sich beim Verbinden mit einem öffentlichen WiFi auseinandersetzen müssen. Es ist die Seite, die nach einer E-Mail-Adresse fragt oder von Ihnen verlangt, ein Kontrollkästchen zur Zustimmung der Nutzungsbedingungen zu aktivieren. Der gesamte Prozess kann langsam und frustrierend für Nutzer sein und ist notorisch anfällig für "Evil Twin"-Angriffe, bei denen Kriminelle die Anmeldeseite fälschen, um Daten zu stehlen.
Im Gegensatz dazu bietet OpenRoaming ein grundlegend anderes und besseres Erlebnis. Es ermöglicht einem Benutzer, sich nur ein einziges Mal bei einem vertrauenswürdigen Anbieter zu authentifizieren.
Mit OpenRoaming verbindet sich das Gerät eines Gastes automatisch und sicher mit jedem teilnehmenden Netzwerk weltweit, ähnlich wie sich Ihr Mobiltelefon im Ausland mit einem Partnernetzwerk verbindet. Es müssen keine Formulare ausgefüllt und keine Passwörter eingegeben werden; die Verbindung ist vom allerersten Paket an nahtlos und verschlüsselt.
Wie kann ich ältere Geräte sichern, die kein 802.1X unterstützen?
Dies ist eine sehr reale Herausforderung für IT-Teams. Sie haben Geräte wie Drucker, Zahlungsterminals oder Smart-TVs, die online sein müssen, aber keine modernen Authentifizierungsfunktionen besitzen. Die bewährte Methode hierfür ist der Einsatz einer Technologie namens Individual Pre-Shared Key (iPSK).
Anstatt ein einziges, riskantes Passwort für all diese "headless" Geräte zu verwenden, können Sie mit iPSK für jedes Gerät einen eindeutigen Schlüssel generieren. Dieser Schlüssel gewährt dem Gerät nur Zugriff auf einen bestimmten, segmentierten Teil Ihres Netzwerks und isoliert es vollständig von kritischen Systemen. Wenn ein Schlüssel jemals kompromittiert wird, widerrufen Sie ihn einfach, während die restlichen Geräte und Ihr Hauptnetzwerk sicher bleiben. Dadurch wird die enorme Gefahr, die von einem einzigen gemeinsam genutzten Passwort ausgeht, effektiv eliminiert.
Sind Sie bereit, veraltete Passwörter durch eine sichere, identitätsbasierte Netzwerkplattform zu ersetzen? Purple macht es einfach, passwortlosen Zugriff für Gäste, Mitarbeiter und Geräte bereitzustellen. Erfahren Sie, wie Purple das WiFi Ihres Standorts transformieren kann.



