
一個簡單的事實是:未經安全防護的 WiFi 網路就像是讓您企業的大門敞開。一個妥善的安全無線網路策略遠不止於基本密碼。它是關於建立一個受保護的環境,驗證每一個使用者和設備,阻止未經授權的存取並保護您的敏感數據。
為什麼安全的無線網路已不再是可有可無的選項
請花點時間思考一下安全性疏漏在現實世界中所帶來的風險。對於飯店而言,這可能是洩露房客付款資料的資料外洩事件。在商店中,這可能意味著客戶會員資料遭到侵害,從而粉碎您辛辛苦苦建立的信任,並對您的品牌造成持久的傷害。
這些並非遙不可及的假設;對於任何提供無線網路存取的企業來說,這都是實際且日常面臨的危險。
在黑板或桌卡上隨手寫下單一、共享的 WiFi 密碼的時代已經徹底結束了。這種過時的方法會造成巨大的安全漏洞。任何擁有該密碼的人 - 從前員工、過去的客戶,到只是坐在停車場裡的人 - 都能進入您的網路。這會讓您完全失去可視性、控制力,且無法將惡意活動追溯到其源頭。
轉向基於身分的安全防護
這就是為什麼必須要做出關鍵轉變,擺脫這些匿名的共享系統,轉向現代化、以身分為驅動的安全防護。這種方法本質上將網路存取視為數位識別證,每個連線都與特定的、經過驗證的使用者或裝置綁定。
但這不僅僅是防守,而是建立一種更智慧、更高效的業務營運方式。光是看看這些好處:
- 增強保護:透過驗證每位使用者,您可以徹底阻絕未授權的存取。您還可以極其精確地控管誰可以連接到網路的哪些部分。
- 簡化營運:想像一下,使用員工現有的工作憑證自動執行其網路存取。這完全消除了 IT 團隊手動管理密碼的煩惱。
- 改善使用者體驗:訪客和員工可以獲得無縫且安全的連線,無需在繁瑣的登入頁面上忙亂,也不用費心記住共享金鑰。
這一策略舉措清楚反映在市場趨勢中。光是在英國,無線網路安全市場在 2023 年就創造了 14.369 億美元的產值,並預計在 2030 年達到 29.216 億美元。這種爆發性的成長,顯示出企業正多麼迫切地行動,以強化其無線基礎設施來抵禦日益增加的威脅。
安全的無線網路是現代業務營運的基石。它是支持安全交易、保護客戶數據並提高員工生產力的隱形架構。在互聯的經濟中,忽視它是不可行的選項。
歸根究底,實施強大的安全防護能將必要的預防措施轉化為真正的戰略優勢。為了更全面地了解數位防護的背景,您可以探索各種有助於保護您整個企業的 Cyber Security Solutions。以下章節將引導您建立一個框架,該框架不僅能保護您的資產,還能提升每位連線使用者的體驗。
了解現代 WiFi 威脅態勢
要建立一個真正安全的無線網絡,您首先需要清楚了解您所面臨的威脅。網絡威脅不僅僅是抽象的流行詞彙;它們是真實存在的風險,會對您的業務、數據和聲譽帶來非常真實的後果。消除這些威脅的第一步,就是以簡單、易懂的方式來思考它們。
想像一下,您的企業 WiFi 就像一個正在進行私人對話的公共廣場。如果沒有適當的安全防護,其他人極其容易坐在附近的長椅上,偷聽您說的每一個字。這就是許多無線攻擊的本質 - 它們利用了無線電波的開放與廣播特性。
用簡單比喻解釋常見威脅
讓我們來分析一下您的網路每天面臨的一些最常見威脅。這些威脅不僅僅是針對跨國巨頭;它們也正活躍地用於攻擊各種規模的企業,從當地的咖啡店到大型連鎖飯店都無法倖免。
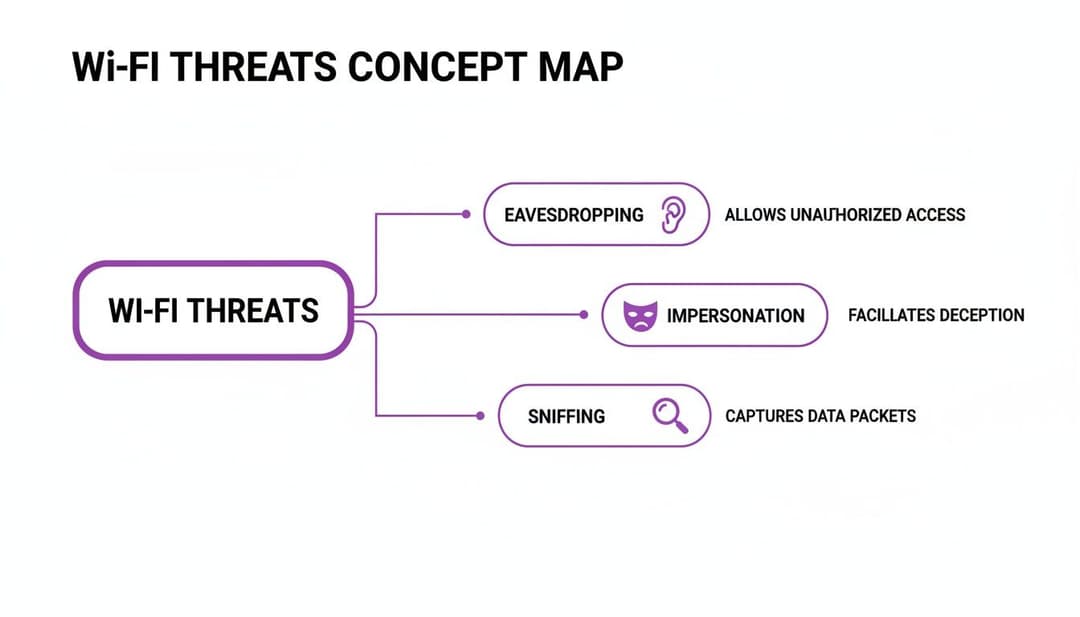
中間人 (MitM) 攻擊:這就像是郵政人員打開您的信件、閱讀內容,然後在信件寄達您手中之前重新封好信封。攻擊者偷偷將自己置於雙方之間 - 例如訪客與您的 WiFi 網路 - 在雙方都毫不知情的情況下攔截、讀取甚至篡改通訊內容。
邪惡雙生 (Evil Twin) 攻擊:想像兩家外觀一模一樣的咖啡店並排而立。一家是合法經營的,另一家則是騙子開設的偽裝店,旨在誘騙毫無防備的顧客。「邪惡雙生」就是一個偽裝成合法存取點的欺詐性 WiFi 存取點,誘騙使用者進行連線。一旦使用者連線,攻擊者就可以竊取密碼、財務詳細資訊和其他敏感資料。
rogue 存取點 (Rogue Access Points):當有人 - 無論是出於好意但被誤導的員工,還是懷有惡意的內部人員 - 將未經授權的路由器插入您的企業網路時,就會發生這種情況。這個未經授權的裝置會在您的防禦系統中打穿一個漏洞,建立一個繞過您所有安全措施的後門,使您的內部系統暴露在外。
封包監聽 (Packet Sniffing):這就像使用高科技監聽裝置來捕獲在空氣中傳輸的所有資料。在未加密或安全防護很差的網路中,「封包監聽器」可以輕鬆地吸取毫無防備的使用者以純文字傳送的使用者名稱、密碼和其他資訊。
當使用不安全的 Captive Portal 和共享密碼時,這些危險只會成倍放大。單一洩露的密碼就可能給攻擊者打開通往整個系統的大門,使您無法追蹤是誰在您的網路上進行了哪些操作。
常見的 WiFi 威脅及其對企業的影響
為了真正掌握其中的風險,了解這些數位威脅如何轉化為具體的業務問題會有所幫助。對於飯店、零售商或任何公共場所而言,後果都可能非常嚴重。
如您所見,起初只是一個技術漏洞,很快就會演變成財務和聲譽的危機。
對您企業的實際影響
了解這些威脅之所以如此重要,是因為它們帶來的影響是直接且具破壞性的。一次成功的攻擊可能會導致財務損失、嚴重的商譽受損,甚至面臨法規罰款。
不安全的 WiFi 網路不僅是技術問題,更是一種業務風險。每一次被截獲的密碼或被盜取的客戶數據,都會直接損害信任度,並讓企業面臨重大風險。
幸運的是,有好消息。安全意識的提升和主動的安全措施已開始扭轉局面。最近的數據顯示英國呈現積極的趨勢,已識別的網路漏洞事件有所下降。例如,74% 的大型企業識別出了攻擊,比前一年的 75% 略有下降,而小型企業的下降幅度更為顯著,從 49% 降至 42%。
這項進步與日益受到重視的網路安全維護直接相關。如今,72% 的企業在董事會層面優先考慮網路安全,並正在積極現代化其網路防禦,這是實現安全無線網路連接的關鍵步驟。您可以深入探索更多 關於英國網路安全趨勢的深入見解 及其對市場的意義。我們接下來要討論的解決方案,對於延續這種下降趨勢並建立真正具備彈性的防禦系統至關重要。
安全無線網路的核心技術
既然我們已經了解了威脅,現在可以轉向構成現代、安全無線網絡骨幹的技術。要超越脆弱的共享密碼,需要分層防禦。這些核心組件協同工作,確保每次連線不僅經過加密,而且還經過適當的驗證和授權。
這就像將您大樓的安全防護,從一把容易被複製的單一鑰匙,升級為配有前台警衛來檢查每個人身分證件的高階門禁系統。這正是現代 WiFi 安全協定為您的網路所做的事。
加密新標準:WPA3
多年來,WPA2 一直是保障 WiFi 安全的黃金標準。但隨著攻擊者變得更加老練,其弱點也開始顯露。這促成了 WPA3 的開發,它現在已是所有新 WiFi 裝置強制執行的安全認證。它帶來了數項關鍵的升級,能直接反制常見的攻擊。
其最大的優勢之一是防範離線字典攻擊。在使用較舊的協定時,攻擊者可以擷取您網路流量的片段,然後使用功能強大的電腦不斷猜測您的密碼,而這完全是在離線狀態下進行的。WPA3 的進階交握協定使這種技術幾乎變得不可能,這意味著攻擊者無法僅憑「暴力破解」闖入您的網路。
WPA3 強化了無線加密的最底層基礎。它彌補了關鍵的安全漏洞,推動了整個行業的進步,使隨機攻擊者和蓄意攻擊者都更難入侵您的網路。
然而,強大的加密只是成功的一半。您仍然需要一種方法來驗證 是誰 正在連線。這就是下一層安全發揮作用的地方。
這張概念圖概述了現代安全技術旨在預防的一些最常見威脅。
介紹 802.1X:您的數位保全
如果 WPA3 是您門上經過強化、堅不可摧的鎖,那麼 802.1X 就是把守在門口的數位保全。802.1X 不是依賴所有使用者共用的單一密碼,而是一個強制每台裝置在獲准進入網路之前,必須出示其專屬唯一憑證的框架。
以下是其運作方式的簡單分解說明:
- 使用者嘗試連接到 WiFi 網路。
- 無線基地台(即「守門人」)會阻止他們並要求提供憑證。
- 這些憑證並非由基地台本身進行驗證,而是傳遞給中央驗證伺服器。
- 該伺服器通常使用名為 RADIUS 的協定,對照信任的目錄(例如核准的員工名單)來檢查憑證。
- 只有在伺服器給予許可後,使用者才會獲得存取權限。
這種方法提供了極大的安全優勢。由於每位使用者都有專屬的登入帳號,您可以授予或撤銷個人的存取權限,而不會影響其他任何人。如果員工離職,您只需停用其帳戶,其網路存取權限就會立即被切斷。有關現代平台如何處理安全性的更多資訊,您可以閱讀我們完整的 數據與安全概述。
實現無縫安全的憑證與 SSO
雖然使用 802.1X 的使用者名稱與密碼登入很安全,但對使用者而言仍可能有些繁瑣。更進階且更易於使用的方法是使用數位憑證。將憑證想像成安裝在員工筆記型電腦或智慧型手機上、無法偽造的數位識別證。
當裝置連線時,它會自動向網路出示此憑證。驗證伺服器會確認該憑證是否有效且由受信任的機構所核發,然後授予存取權限,這一切完全不需要使用者輸入任何內容。它就是能順暢運作。
此程序通常會與單一登入 (SSO) 結合使用。員工使用他們的主要公司登入帳號(例如其 Microsoft 365 或 Google Workspace 帳戶)來為其裝置配置憑證。從那時起,他們的 WiFi 連接就是完全自動且安全的。這能大幅減少 IT 支援工單,並為員工創造無縫的體驗,同時顯著提升您的安全無線網路防禦能力。
為您的 WiFi 實施零信任架構
雖然像 WPA3 與 802.1X 這樣的技術建立了穩固的技術防禦,但真正現代化的安全無線網路 (secure wireless networking) 需要我們在對「信任」的思考方式上做出根本性的轉變。這正是零信任 (Zero Trust) 架構的核心本質。它不是您可以購買的單一硬體或軟體,而是一種由一個簡單規則所指引的策略哲學:從不信任,始終驗證。
這種方法完全顛覆了舊有的安全模型。多年來,我們一直依賴「護城河與城堡」方法,該方法假設一旦有人進入網絡邊界,他們就是可信的。Zero Trust 則建立在更符合現實的假設上,即威脅可能同時存在於網絡外部和內部。
這就像一棟高安全層級的政府大樓。員工不能只在前門刷一次識別證,然後就自由通行。他們必須在每個檢查哨出示憑證 - 進入其特定部門、存取安全檔案室,甚至可能在使用某些設備時。這正是 Zero Trust 在您的 WiFi 網路上應該運作的方式。
零信任 WiFi 的核心原則
應用此哲學意味著,每一個連線請求都會被視為來自不信任的來源,即使使用者已經連線到網路也是如此。這種持續驗證建立在三個支柱之上,這些支柱協同工作,共同創造出一個動態且高度安全的環境。
- 明確驗證:始終根據所有可用的數據點進行身分驗證和授權。這不僅僅關係到密碼,還包括使用者身分、裝置健康狀況、位置以及正在存取的特定服務。
- 使用最小權限存取:僅授予使用者執行工作所需的最低存取權限。行銷團隊的人員不應該存取與財務部門相同的網路資源。
- 假定已遭入侵:承認攻擊者可能已經進入您的網路內部。這會迫使您透過網路細分、加密所有流量以及持續監控可疑活動,來將 "爆炸半徑" 降到最低。
透過採用這種模型,您的防禦方式將從靜態的、基於周邊的防禦,轉變為圍繞身分識別構建的動態防禦。在當今分散式工作和無數聯網設備的世界中,這對於保護數據絕對至關重要。
Zero Trust 並非要建造無法穿透的圍牆,而是要將盲目信任完全從公式中消除。藉由在每個步驟持續驗證每位使用者與每台裝置,您可以確保即使威脅進入內部,其移動和造成損害的能力也會受到嚴格限制。
將零信任付諸實踐
那麼,您要如何將這些原則轉化為實用的無線安全策略?這始於幾個具體的行動,而其中最重要的行動之一就是網路分割。這是一種將您的網路劃分為更小、更隔離區域的做法。
例如,您應該始終為不同的使用者群組建立獨立的虛擬網路:
- 訪客流量:將公共使用者與您的內部業務營運完全隔離。
- 員工流量:為員工提供安全、基於身分識別的存取。
- IoT 與無螢幕設備:將印表機、智慧恆溫器和安全監控相機等設備限制在各自的沙盒環境中。
這種區段劃分可確保某個區域的漏洞 - 例如 IoT 網路上受駭的智慧燈泡 - 絕不會向側向傳播,進而感染您關鍵的端點銷售系統或員工筆記型電腦。
下一步是透過與您的身分識別提供者整合來自動化存取控制。像 Microsoft Entra ID(前身為 Azure AD)或 Google Workspace 這樣的平台,可作為您所有使用者身分的單一事實來源。當您將 WiFi 系統連接到這些目錄時,即可解鎖強大的自動化功能。
例如,當新員工加入公司並被新增至 Entra ID 時,系統會自動為其配置存取員工 WiFi 的憑證。更重要的是,當該員工離職且其帳戶被停用時,其 WiFi 存取權限會立即且自動被撤銷。這在不需要 IT 團隊進行任何手動操作的情況下,堵住了常見且危險的安全漏洞,使您的網路更加安全,營運也更加高效。
保護公共場所與多租戶空間的 WiFi 安全
我們所涵蓋的安全原則是通用的,但像飯店、機場和多租戶大樓這樣的公共場所面臨著非常特殊的棘手問題。當每天有數以千計不信任的使用者和裝置來來往往時,您要如何提供安全、近乎家一般的使用體驗?
在整棟建築物牆上貼上單一且共用的密碼是個安全惡夢。它提供零使用者隔離,這意味著一位訪客的裝置可以輕易窺探另一位訪客的裝置。這在現代化的安全無線網路 (secure wireless networking) 中是完全無法接受的,並會帶來巨大的隱私風險,特別是在人們期望保有隱私的場所,例如飯店或住宅大樓。
利用 iPSK 重建家庭網路體驗
理想的解決方案是為每位使用者或每個家庭提供專屬於他們自己的私有網路區段,就像他們在家中一樣。這正是 Individual Pre-Shared Key (iPSK) 技術展現價值的所在。iPSK 不再是所有人共用一個密碼,而是能讓您為每位租戶、訪客、甚至是每台獨立裝置生成唯一的金鑰。
當使用者使用其專屬的 iPSK 連線時,他們會立即被置於一個安全的網路泡泡中。他們所有的流量都與大樓內的其他所有人完全隔離。這是高規格安全性與極致簡便性的完美結合。
物業經理可以向新住戶發放一個僅在租約期限內有效的專屬 iPSK,為其智慧電視、筆記型電腦和手機提供個人網路。當他們搬走時,只需停用該金鑰即可。這是具有家用般簡易性的企業級隔離。
公共 WiFi 驗證的問題
對於咖啡廳、體育場或零售中心等場所中更具流動性的訪客而言,登入時繁瑣的流程是一個巨大的障礙。我們都曾遇過這種情況,必須在笨重且緩慢的 Captive Portal 中摸索,而這些 Portal 很容易被執行「邪惡雙胞胎」詐騙的攻擊者所偽造。它們不僅造成糟糕的使用者體驗,更帶來了重大的安全風險。
這種驗證障礙對於場所和訪客來說都是常見的痛點。顧客會對複雜的登入表單感到沮喪,而企業則因為整個過程過於繁瑣而失去了與他們建立聯繫的機會。
最好的安全是隱形的。在公共場所,目標是讓訪客快速且安全地上網,而不需要強迫他們瀏覽混亂的登入頁面,或質疑網路的合法性。
這項挑戰推動了整個產業開發出一套全球標準,使公共 WiFi 存取既無縫又高度安全。
OpenRoaming 作為全球 WiFi 通行證
這時輪到 OpenRoaming 與 Passpoint 登場了,這兩項技術和諧運作,徹底解決了這個問題。將 OpenRoaming 想像成您手機的全球 WiFi 護照。使用者只需向信任的身分識別提供者(例如 Purple)驗證其裝置一次即可。
從那時起,他們的智慧型手機將自動且安全地連接到世界上任何啟用 OpenRoaming 的網絡。不再需要 Captive Portal。不再需要輸入密碼。也不再需要猜疑 "Free_Venue_WiFi" 是真實的網絡還是陷阱。連線從第一個封包開始就已加密。
- 對於訪客:它提供了「即裝即用」的體驗。他們一走進您的場所,就能立即上網。
- 對於場所:您提供優質、安全的連線,在提升訪客體驗的同時,完全消除開放網絡的安全風險。
這種自動且加密的交握過程,將巨大的安全挑戰轉化為流暢的使用者效益。它使物業經理和飯店營運商能夠在大型公共環境中,提供以前無法實現的安全連線等級。
正在管理具有多元連線需求的物業嗎?您可以透過專為 多租戶 WiFi 解決方案 深入了解如何提供卓越的數位體驗。將 iPSK(適用於住戶)與 OpenRoaming(適用於訪客)相結合的平台,能提供完整且現代化的解決方案。
未來是無密碼與基於身分的驗證
在我們深入探討現代 WiFi 安全的過程中(從基礎加密到零信任架構),每個指標都指向同一個強而有力的結論:安全無線網路的未來不在於發明越來越複雜的密碼,而在於徹底消除密碼。這是關於圍繞著身分識別來建立系統。
這是思維上的根本轉變。我們正在從匿名、共享的存取模式,轉向每個連線都與已驗證的使用者或設備綁定的模式。這一轉變將 WiFi 從簡單的工具變成了強大的策略資產,創造出一個既極度安全又非常易於管理的環境。
驅動這整個策略的引擎是一個集中式的身分識別平台。它扮演著維運大腦的角色,為每個需要連線至您網路的人員與裝置,無縫協調最適當的驗證方法。這就是您如何同時實現頂級安全性與卓越維運的方式。
適用於每種連線的統一方法
想像一個能智慧處理所有人與所有設備存取的單一平台。這並非遙不可及的概念,而是如今實實在在的現實。
- 針對訪客與臨時訪客:OpenRoaming 提供即時、加密且零摩擦的存取。他們的裝置會自動且安全地連線,非常類似行動網路,提供真正尊榮的體驗。
- 針對員工與工作人員:透過與 Entra ID 或 Google Workspace 等目錄服務整合,您可以透過 SSO 啟用安全的憑證架構存取。這意味著自動上線,同樣重要的是,還能即時下線 - 徹底消除因殘留憑證而留下的安全漏洞。
- 針對舊型與 IoT 裝置:個人預先共用金鑰 (iPSK) 可用於保護無法處理現代驗證的裝置,例如印表機、智慧電視或建築感測器。每個裝置都會獲得自己獨特的密碼,並有效地隔離在自己專屬的安全氣泡中。若要更深入地瞭解這項關鍵技術,請參閱我們的完整指南:什麼是 iPSK 以及它如何驅動以身分為基礎的 WiFi 安全性。
這種統一的方法將以往分散、複雜的安全難題整合到一個單一、易於管理的系統中。
終極目標是讓安全存取變得隱形。對於終端用戶來說,連線「就是能用」。對於 IT 管理員來說,安全是自動化的、身分驅動的,且集中控制的。
這種模式從根本上將您的 WiFi 從成本中心轉變為有價值的商業工具。透過身分識別來保護每一次連接,您不僅能保護組織免受威脅,還能解鎖豐富的第一方數據。您將獲得關於誰在使用您的網路、他們造訪的頻率以及他們如何在您的空間中移動的深入見解 - 同時完全尊重使用者隱私。
是時候認真審視您目前的 WiFi 策略了。您是否仍受困於管理過時的共用密碼與笨拙的登入入口網站?還是您已準備好迎接一個無密碼、基於身分識別且輕鬆安全的未來?做出這一轉變,是將您的網路轉變為兼具安全性、簡單性與商業智慧引擎的決定性步驟。
關於安全無線網路的常見問題
當您為您的場所規劃無線部署時,很自然會出現一些特定的問題。以下是我們經常聽到 IT 經理、行銷人員和營運商提出的一些直接解答。
WPA3 足以保護我的企業 WiFi 安全嗎?
雖然 WPA3 是相較於 WPA2 的巨大飛躍,為您提供更強大的加密以及防範特定攻擊的保護,但您應該將其視為基礎層,而非整個安全系統。這就像是在您的大門上裝了一把非常強固、無法被撬開的鎖。這把鎖至關重要,但您仍然需要一種方法來控制誰能拿到鑰匙。
對於任何企業,特別是餐飲旅宿業或零售業,WPA3 應始終與基於身分識別的驗證方法(如 802.1X)搭配使用。這能確保每個連線都與已驗證的使用者或設備綁定,而不僅僅是多人共用的匿名密碼。正是這種分層方法才能提供真正安全的無線網路。
Captive Portal 與 OpenRoaming 有何區別?
Captive Portal 是您在連線到公共 WiFi 時必須處理的網頁。就是那個要求輸入電子郵件地址或勾選同意條款的頁面。整個過程可能很慢、讓使用者感到沮喪,且極易受到 "邪惡雙胞胎"(evil twin)攻擊 - 犯罪分子會偽造登入頁面以竊取數據。
相較之下,OpenRoaming 提供了截然不同且更優質的體驗。它允許使用者只需向信任的提供者驗證一次即可。
Object}透過 OpenRoaming,訪客的裝置會自動且安全地連接到全球任何參與計劃的網絡,就像您的行動電話在國外時會自動連接到合作夥伴網絡一樣。無需填寫任何表單,也無需輸入任何密碼;從第一個封包開始,連線就是無縫且加密的。
我該如何保護不支援 802.1X 的舊型裝置?
這對於 IT 團隊來說是一個非常真實的挑戰。您有一些像印表機、付款終端機或智慧電視這類的裝置需要上線,但卻缺乏現代的身分驗證功能。這裡的最佳做法是使用一種稱為個人預先共用金鑰 (iPSK) 的技術。
limitations```of_the_above_rules_applied_strictly_and_fairly._No_text_outside_the_block._Enjoy!_EOF_}_JSON_only_valid._{與其為所有這些「無螢幕」裝置使用單一且高風險的密碼,iPSK 可讓您為每個裝置生成一個專屬的金鑰。此金鑰僅授予該裝置存取網路中特定、隔離部分的權限,將其與關鍵系統完全隔離。如果某個金鑰遭到破解,您只需將其撤銷,其他裝置和您的主網路依然安全。它有效地消消除單一共享密碼所帶來的巨大危險。
準備好用安全、基於身分識別的網路平台取代過時的密碼了嗎?Purple 讓您可以輕鬆為訪客、員工和設備部署無密碼存取。了解 Purple 如何改變您場域的 WiFi。



