
সহজ সত্যটি হলো: একটি অরক্ষিত WiFi নেটওয়ার্ক আপনার ব্যবসার সদর দরজা খোলা রাখার মতোই। একটি সঠিক secure wireless networking কৌশল সাধারণ পাসওয়ার্ডের চেয়ে অনেক বেশি কার্যকর। এটি এমন একটি সুরক্ষিত পরিবেশ তৈরি করার বিষয় যা প্রতিটি ব্যবহারকারী এবং ডিভাইসকে যাচাই করে, অননুমোদিত অ্যাক্সেস রোধ করে এবং আপনার সংবেদনশীল ডেটা রক্ষা করে।
কেন সুরক্ষিত ওয়্যারলেস নেটওয়ার্কিং এখন আর ঐচ্ছিক নয়
নিরাপত্তা ত্রুটির বাস্তব ঝুঁকিগুলো নিয়ে একবার ভাবুন। একটি হোটেলের জন্য এটি একটি ডেটা ব্রিচ হতে পারে যা অতিথিদের পেমেন্টের বিবরণ ফাঁস করে দেয়। একটি দোকানের ক্ষেত্রে এর অর্থ হতে পারে গ্রাহকের লয়ালটি তথ্যের সাথে আপস করা, যা আপনার অনেক কষ্টের তৈরি করা বিশ্বাসকে ভেঙে দেয় এবং ব্র্যান্ডের স্থায়ী ক্ষতি করে।
এগুলি কোনো দূরকল্পনা নয়; ওয়্যারলেস অ্যাক্সেস অফার করা যেকোনো ব্যবসার জন্য এগুলি বাস্তব ও দৈনন্দিন বিপদ।
একটি চকবোর্ড বা টেন্ট কার্ডে একটি মাত্র, শেয়ার করা WiFi পাসওয়ার্ড লিখে রাখার দিন এখন পুরোপুরি শেষ। এই সেকেলে পদ্ধতিটি একটি বিশাল নিরাপত্তা ঝুঁকি তৈরি করে। প্রাক্তন কর্মচারী এবং অতীত গ্রাহক থেকে শুরু করে গাড়ির পার্কিংয়ে বসে থাকা যেকোনো ব্যক্তি - যার কাছেই সেই পাসওয়ার্ড থাকবে - সে আপনার নেটওয়ার্কে প্রবেশ করতে পারবে। এটি আপনাকে কোনো ভিজিবিলিটি দেয় না, কোনো নিয়ন্ত্রণ দেয় না এবং কোনো ক্ষতিকারক কার্যকলাপের উৎস খুঁজে বের করার কোনো উপায় রাখে না।
আইডেন্টিটি-ভিত্তিক নিরাপত্তার দিকে রূপান্তর
এই কারণেই এই বেনামী, শেয়ারড সিস্টেমগুলো থেকে সরে এসে আধুনিক, আইডেন্টিটি-চালিত নিরাপত্তার দিকে ধাবিত হওয়া অত্যন্ত গুরুত্বপূর্ণ। এই পদ্ধতিটি মূলত নেটওয়ার্ক অ্যাক্সেসকে একটি ডিজিটাল আইডি কার্ডের মতো বিবেচনা করে, যেখানে প্রতিটি সংযোগ একটি নির্দিষ্ট, যাচাইকৃত ব্যবহারকারী বা ডিভাইসের সাথে যুক্ত থাকে।
তবে এটি কেবল আত্মরক্ষার বিষয় নয়; এটি আপনার ব্যবসা পরিচালনা করার আরও স্মার্ট এবং আরও দক্ষ উপায় তৈরি করার বিষয়। সুবিধাগুলো বিবেচনা করে দেখুন:
- উন্নত সুরক্ষা: প্রতিটি ব্যবহারকারীকে যাচাই করার মাধ্যমে, আপনি অননুমোদিত অ্যাক্সেস সম্পূর্ণরূপে বন্ধ করতে পারেন। আপনার নেটওয়ার্কের কোন অংশে কে সংযুক্ত হতে পারবে, তা আপনি অত্যন্ত সুনির্দিষ্টভাবে নির্ধারণ করতে পারেন।
- সহজতর অপারেশন: কর্মীদের বিদ্যমান কাজের ক্রেডেনশিয়াল ব্যবহার করে তাদের জন্য নেটওয়ার্ক অ্যাক্সেস অটোমেট করার কথা ভাবুন। এটি আপনার IT টিমের জন্য ম্যানুয়াল পাসওয়ার্ড ম্যানেজমেন্টের ঝামেলা সম্পূর্ণভাবে দূর করে।
- উন্নত ব্যবহারকারীর অভিজ্ঞতা: অতিথি এবং কর্মীরা কোনো জটিল লগইন পেজ বা শেয়ারড কী মনে রাখার ঝামেলা ছাড়াই একটি মসৃণ এবং নিরাপদ WiFi সংযোগ পান।
এই কৌশলগত পদক্ষেপটি বাজারের ট্রেন্ডে স্পষ্টভাবে প্রতিফলিত হয়েছে। শুধুমাত্র যুক্তরাজ্যেই, ওয়্যারলেস নেটওয়ার্ক সিকিউরিটি মার্কেট ২০২৩ সালে ১,৪৩৬.৯ মিলিয়ন মার্কিন ডলার আয় করেছে এবং এটি ২০৩০ সালের মধ্যে ২,৯২১.৬ মিলিয়ন মার্কিন ডলারে পৌঁছানোর পথে রয়েছে। এই বিস্ফোরক প্রবৃদ্ধি দেখায় যে ব্যবসায়িক প্রতিষ্ঠানগুলো ক্রমবর্ধমান হুমকির বিরুদ্ধে তাদের ওয়্যারলেস পরিকাঠামোকে শক্তিশালী করতে কতটা জরুরিভাবে পদক্ষেপ নিচ্ছে।
একটি নিরাপদ ওয়্যারলেস নেটওয়ার্ক আধুনিক ব্যবসায়িক কার্যক্রমের জন্য অত্যন্ত মৌলিক। এটি এমন একটি অদৃশ্য কাঠামো যা নিরাপদ লেনদেন সমর্থন করে, গ্রাহকের ডেটা সুরক্ষিত রাখে এবং কর্মীদের উৎপাদনশীলতা সক্ষম করে। একটি সংযুক্ত অর্থনীতিতে এটিকে উপেক্ষা করার কোনো সুযোগ নেই।
পরিশেষে, একটি শক্তিশালী নিরাপত্তা ব্যবস্থা প্রয়োগ করা একটি প্রয়োজনীয় সতর্কতা অবলম্বনকে একটি প্রকৃত কৌশলগত সুবিধায় পরিণত করে। ডিজিটাল সুরক্ষার বৃহত্তর প্রেক্ষাপট বুঝতে, আপনি বিভিন্ন Cyber Security Solutions অন্বেষণ করতে পারেন যা আপনার সম্পূর্ণ ব্যবসাকে সুরক্ষিত রাখতে সাহায্য করে। নিচের বিভাগগুলো আপনাকে এমন একটি ফ্রেমওয়ার্ক তৈরি করতে গাইড করবে যা কেবল আপনার সম্পদকেই রক্ষা করবে না, বরং যারা সংযুক্ত হবেন তাদের সকলের অভিজ্ঞতাও উন্নত করবে।
আধুনিক WiFi হুমকির চিত্র বোঝা
একটি সত্যিকারের সুরক্ষিত ওয়্যারলেস নেটওয়ার্ক তৈরি করতে, আপনাকে প্রথমে আপনি কীসের বিরুদ্ধে লড়াই করছেন তার একটি স্পষ্ট ধারণা পেতে হবে। সাইবার হুমকিগুলো কেবল তাত্ত্বিক শব্দ নয়; এগুলো আপনার ব্যবসা, আপনার ডেটা এবং আপনার সুনামের জন্য বাস্তব জীবনের ঝুঁকি যা বাস্তব পরিণতি বয়ে আনে। এগুলোকে নিষ্ক্রিয় করার প্রথম ধাপ হলো সহজ ও বোধগম্য উপায়ে এগুলি নিয়ে চিন্তা করা।
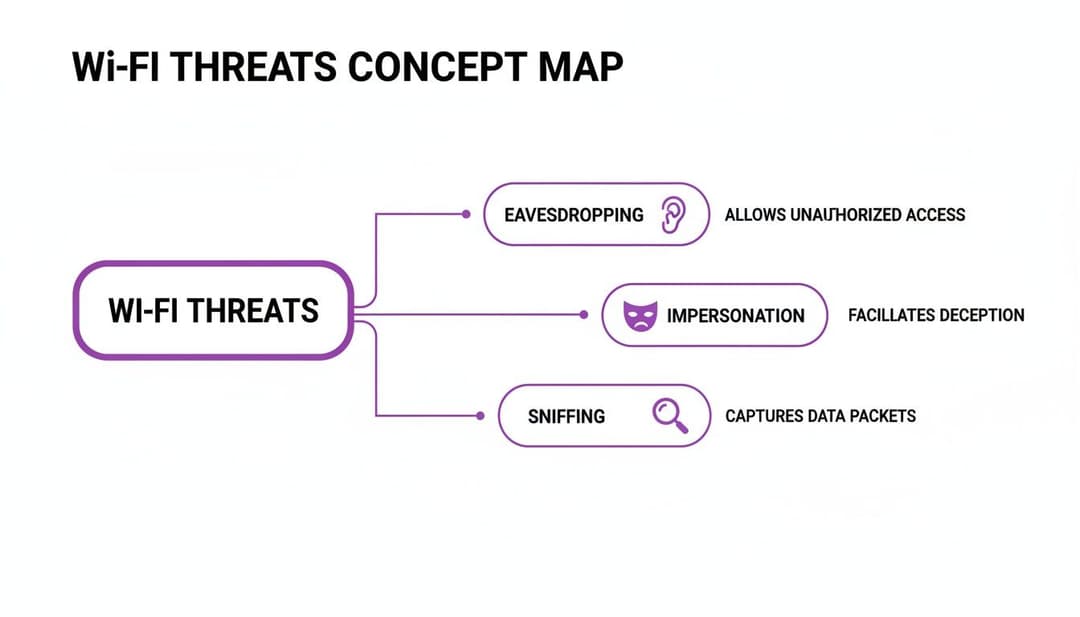
কল্পনা করুন যে আপনার ব্যবসায়িক WiFi একটি পাবলিক স্কয়ারের মতো যেখানে ব্যক্তিগত কথোপকথন চলছে। সঠিক নিরাপত্তা না থাকলে, যে কারও পক্ষে কাছাকাছি একটি বেঞ্চে বসে প্রতিটি কথা শুনে নেওয়া ভীতিজনকভাবে সহজ। এটিই অনেক ওয়্যারলেস আক্রমণের মূল বিষয় - তারা রেডিও তরঙ্গের উন্মুক্ত, সম্প্রচারিত প্রকৃতির সুযোগ নেয়।
সহজ উপমার সাহায্যে সাধারণ হুমকিগুলির ব্যাখ্যা
আসুন আপনার নেটওয়ার্ক প্রতিদিন যে সাধারণ হুমকির মুখোমুখি হয় তার কয়েকটি বিশদভাবে জেনে নিই। এগুলো শুধুমাত্র বিশাল কর্পোরেশনের জন্যই সীমাবদ্ধ নয়; এগুলো স্থানীয় কফি শপ থেকে শুরু করে বড় হোটেল চেইনের মতো সব আকারের ব্যবসার বিরুদ্ধে সক্রিয়ভাবে ব্যবহার করা হচ্ছে।
Man-in-the-Middle (MitM) Attacks: এটিকে একজন ডাক পিয়নের আপনার চিঠি খোলা, সেটি পড়া এবং তারপরে আপনার কাছে পৌঁছানোর আগে খামটি আবার সিল করার মতো ভাবুন। আক্রমণকারী গোপনে দুটি পক্ষের মধ্যে নিজেকে ঢুকিয়ে দেয় - যেমন একজন অতিথি এবং আপনার WiFi নেটওয়ার্ক - এবং কোনো পক্ষই না জেনে যোগাযোগটি আটকে দেয়, পড়ে এবং সম্ভবত পরিবর্তনও করে ফেলে।
Evil Twin Attacks: পাশাপাশি দুটি হুবহু একই রকম দেখতে কফি শপের কথা কল্পনা করুন। একটি বৈধ, কিন্তু অন্যটি নকল, যা কোনো অপরাধী অসচেতন গ্রাহকদের প্রলুব্ধ করার জন্য তৈরি করেছে। একটি "evil twin" হল একটি প্রতারণামূলক WiFi অ্যাক্সেস পয়েন্ট যা একটি বৈধ পয়েন্টকে অনুকরণ করে, ব্যবহারকারীদের সংযোগ করতে প্ররোচিত করে। একবার তারা যুক্ত হয়ে গেলে, আক্রমণকারী পাসওয়ার্ড, আর্থিক বিবরণী এবং অন্যান্য সংবেদনশীল ডেটা চুরি করতে পারে।
Rogue Access Points: এটি ঘটে যখন কেউ - হয় একজন ভালো উদ্দেশ্যে কিন্তু ভুল পথে পরিচালিত কর্মচারী অথবা একজন ক্ষতিকারক অভ্যন্তরীণ ব্যক্তি - আপনার ব্যবসায়িক নেটওয়ার্কের সাথে একটি অননুমোদিত রাউটার প্লাগ ইন করে। এই অননুমোদিত ডিভাইসটি আপনার প্রতিরক্ষায় একটি ছিদ্র তৈরি করে, এমন একটি ব্যাকডোর তৈরি করে যা আপনার সমস্ত নিরাপত্তা ব্যবস্থাকে বাইপাস করে এবং আপনার অভ্যন্তরীণ সিস্টেমগুলোকে উন্মুক্ত করে দেয়।
Packet Sniffing: এটি বাতাসে উড়ে যাওয়া সমস্ত ডেটা ক্যাপচার করার জন্য একটি হাই-টেক শোনার ডিভাইস ব্যবহার করার মতো। একটি এনক্রিপ্ট না করা বা দুর্বল সুরক্ষিত নেটওয়ার্কে, "packet sniffers" সহজেই অসচেতন ব্যবহারকারীদের দ্বারা প্লেইন টেক্সটে পাঠানো ব্যবহারকারীর নাম, পাসওয়ার্ড এবং অন্যান্য তথ্য সংগ্রহ করতে পারে।
অনিরাপদ Captive Portal এবং শেয়ার করা পাসওয়ার্ড ব্যবহার করার সময় এই বিপদগুলো আরও বহুগুণ বেড়ে যায়। একটিমাত্র আপসকৃত পাসওয়ার্ড একজন আক্রমণকারীকে সমগ্র নেটওয়ার্কের নিয়ন্ত্রণ দিয়ে দিতে পারে, যার ফলে আপনার নেটওয়ার্কে কে কী করছে তা ট্র্যাক করা অসম্ভব হয়ে পড়ে।
সাধারণ WiFi হুমকি এবং তাদের ব্যবসায়িক প্রভাব
ঝুঁকিগুলো সঠিকভাবে বুঝতে, এই ডিজিটাল হুমকিগুলো কীভাবে বাস্তব ব্যবসায়িক সমস্যায় পরিণত হয় তা দেখা প্রয়োজন। একটি হোটেল, রিটেইলার বা যেকোনো পাবলিক ভেন্যুর জন্য এর পরিণতি মারাত্মক হতে পারে।
আপনি দেখতেই পাচ্ছেন, যা একটি প্রযুক্তিগত দুর্বলতা হিসেবে শুরু হয় তা দ্রুত একটি আর্থিক এবং সুনামগত সংকটে পরিণত হতে পারে।
আপনার ব্যবসার উপর বাস্তব-জগতের প্রভাব
এই হুমকিগুলো বোঝা অত্যন্ত গুরুত্বপূর্ণ কারণ এগুলোর প্রভাব সরাসরি এবং অত্যন্ত ক্ষতিকর। একটি সফল আক্রমণ আর্থিক ক্ষতি, মারাত্মক সুনামহানি এবং এমনকি নিয়ন্ত্রক জরিমানার কারণ হতে পারে।
একটি অসুরক্ষিত WiFi নেটওয়ার্ক কেবল একটি প্রযুক্তিগত সমস্যা নয়; এটি একটি ব্যবসায়িক দায়বদ্ধতা। প্রতিটি ইন্টারসেপ্ট করা পাসওয়ার্ড বা চুরি হওয়া গ্রাহকের ডেটা সরাসরি বিশ্বাসযোগ্যতা নষ্ট করে এবং প্রতিষ্ঠানটিকে উল্লেখযোগ্য ঝুঁকির মুখে ফেলে দেয়।
সৌভাগ্যবশত, একটি ভালো খবর আছে। ক্রমবর্ধমান সচেতনতা এবং সক্রিয় সিকিউরিটি ব্যবস্থা পরিস্থিতি পরিবর্তন করতে শুরু করেছে। সাম্প্রতিক ডেটা যুক্তরাজ্যে একটি ইতিবাচক প্রবণতা দেখায়, যেখানে চিহ্নিত সাইবার নিরাপত্তা লঙ্ঘনের ঘটনা হ্রাস পেয়েছে। উদাহরণস্বরূপ, ৭৪% বড় ব্যবসা একটি আক্রমণ শনাক্ত করেছে, যা আগের বছরের ৭৫% থেকে সামান্য কম, যেখানে ছোট ব্যবসার ক্ষেত্রে এই হার ৪৯% থেকে ৪২%-এ নেমে এসেছে।
এই উন্নতি সরাসরি সাইবার হাইজিনের ওপর ক্রমবর্ধমান গুরুত্ব দেওয়ার সাথে সম্পর্কিত। বর্তমানে, ৭২% ব্যবসা বোর্ড স্তরে সাইবার নিরাপত্তাকে অগ্রাধিকার দিচ্ছে এবং তাদের নেটওয়ার্ক প্রতিরক্ষা সক্রিয়ভাবে আধুনিকীকরণ করছে - যা একটি নিরাপদ ওয়্যারলেস নেটওয়ার্কিংয়ের জন্য অত্যন্ত গুরুত্বপূর্ণ পদক্ষেপ। আপনি যুক্তরাজ্যের এই সাইবার নিরাপত্তা প্রবণতাগুলি এবং বাজারের জন্য এগুলির অর্থ কী সে সম্পর্কে আরও বিস্তারিত জানতে পারেন। আমরা পরবর্তীতে যে সমাধানগুলি নিয়ে আলোচনা করব, তা এই নিম্নমুখী প্রবণতা বজায় রাখতে এবং একটি সত্যিকারের স্থিতিস্থাপক প্রতিরক্ষা গড়ে তোলার জন্য অত্যন্ত গুরুত্বপূর্ণ।
সুরক্ষিত ওয়্যারলেস নেটওয়ার্কিংয়ের মূল প্রযুক্তিসমূহ
এখন যেহেতু আমরা হুমকিগুলো দেখেছি, আমরা সেই প্রযুক্তিগুলোর দিকে তাকাতে পারি যা একটি আধুনিক, সুরক্ষিত ওয়্যারলেস নেটওয়ার্কের মূল ভিত্তি গঠন করে। একটি দুর্বল শেয়ার করা পাসওয়ার্ডের বাইরে গিয়ে কাজ করার জন্য একটি বহুস্তর বিশিষ্ট প্রতিরক্ষার প্রয়োজন। এই মূল উপাদানগুলো একসাথে কাজ করে যাতে প্রতিটি সংযোগ কেবল এনক্রিপ্ট করা না থাকে, বরং সঠিকভাবে প্রমাণীকৃত এবং অনুমোদিতও হয়।
এটিকে আপনার ভবনের নিরাপত্তাকে একটিমাত্র সহজে কপি করা যায় এমন চাবি থেকে একটি পরিশীলিত অ্যাক্সেস কন্ট্রোল সিস্টেমে আপগ্রেড করার মতো মনে করুন, যেখানে একজন ফ্রন্ট-ডেস্ক গার্ড সবার আইডি চেক করে। আধুনিক WiFi নিরাপত্তা প্রোটোকলগুলো আপনার নেটওয়ার্কের জন্য ঠিক এই কাজটিই করে।
এনক্রিপশনের নতুন স্ট্যান্ডার্ড: WPA3
বছরের পর বছর ধরে, WiFi সুরক্ষিত করার জন্য WPA2 ছিল গোল্ড স্ট্যান্ডার্ড। কিন্তু আক্রমণকারীরা আরও পরিশীলিত হওয়ার সাথে সাথে এর দুর্বলতাগুলো প্রকাশ পেতে শুরু করে। এটি WPA3 এর বিকাশের দিকে পরিচালিত করে, যা এখন সমস্ত নতুন WiFi ডিভাইসের জন্য বাধ্যতামূলক নিরাপত্তা শংসাপত্র। এটি বেশ কয়েকটি গুরুত্বপূর্ণ আপগ্রেড নিয়ে আসে যা সরাসরি সাধারণ আক্রমণগুলোর মোকাবিলা করে।
এর অন্যতম বড় সুবিধা হলো অফলাইন ডিকশনারি অ্যাটাকের বিরুদ্ধে সুরক্ষা। পুরানো প্রোটোকলগুলির মাধ্যমে, একজন আক্রমণকারী আপনার নেটওয়ার্ক ট্রাফিকের একটি অংশ ক্যাপচার করতে পারত এবং তারপরে আপনার পাসওয়ার্ড বারবার অনুমান করতে শক্তিশালী কম্পিউটার ব্যবহার করতে পারত, যা সম্পূর্ণ অফলাইনে করা সম্ভব ছিল। WPA3-এর উন্নত হ্যান্ডশেক প্রোটোকল এই কৌশলটিকে কার্যত অসম্ভব করে তোলে, যার অর্থ আক্রমণকারীরা কেবল জোরপূর্বক বা "ব্রুট ফোর্স" প্রয়োগ করে আপনার নেটওয়ার্কে প্রবেশ করতে পারবে না।
WPA3 ওয়্যারলেস এনক্রিপশনের মূল ভিত্তিকেই শক্তিশালী করে। এটি গুরুত্বপূর্ণ নিরাপত্তা ত্রুটিগুলো দূর করে এই শিল্পকে সামনের দিকে নিয়ে যায়, যার ফলে সাধারণ এবং সুপরিকল্পিত আক্রমণকারী উভয়ের পক্ষেই আপনার নেটওয়ার্কের নিরাপত্তা লঙ্ঘন করা অনেক কঠিন হয়ে পড়ে।
তবে শক্তিশালী এনক্রিপশনই যুদ্ধের অর্ধেক জয় মাত্র। কে সংযুক্ত হচ্ছে তা যাচাই করার একটি উপায় এখনও আপনার প্রয়োজন। এখানেই নিরাপত্তার পরবর্তী স্তরটি কাজ শুরু করে।
এই কনসেপ্ট ম্যাপটি এমন কিছু সাধারণ হুমকির রূপরেখা দেয় যা প্রতিরোধ করার জন্য আধুনিক নিরাপত্তা প্রযুক্তিগুলি ডিজাইন করা হয়েছে।
উপস্থাপন করা হচ্ছে 802.1X: আপনার ডিজিটাল বাউন্সার
WPA3 যদি আপনার দরজায় লাগানো মজবুত ও অভেদ্য লক হয়, তবে 802.1X হলো দরজায় পাহারারত ডিজিটাল বাউন্সার। সমস্ত ব্যবহারকারীর মধ্যে শেয়ার করা একটি মাত্র পাসওয়ার্ডের ওপর নির্ভর করার পরিবর্তে, 802.1X হলো এমন একটি ফ্রেমওয়ার্ক যা প্রতিটি ডিভাইসকে নেটওয়ার্কে প্রবেশের অনুমতি পাওয়ার আগে নিজস্ব অনন্য ক্রেডেনশিয়াল দেখাতে বাধ্য করে।
এটি কীভাবে কাজ করে তার একটি সহজ বিবরণ নিচে দেওয়া হলো:
- একজন ব্যবহারকারী WiFi নেটওয়ার্কে সংযোগ করার চেষ্টা করেন।
- অ্যাক্সেস পয়েন্ট (বা "বাউন্সার") তাদের থামায় এবং ক্রেডেন্সিয়াল জিজ্ঞাসা করে।
- এই ক্রেডেন্সিয়ালগুলি অ্যাক্সেস পয়েন্ট দ্বারা নিজে যাচাই করা হয় না, বরং একটি কেন্দ্রীয় অথেনটিকেশন সার্ভারে পাঠানো হয়।
- এই সার্ভারটি, যা প্রায়শই RADIUS নামক একটি প্রোটোকল ব্যবহার করে, একটি বিশ্বস্ত ডিরেক্টরি (যেমন অনুমোদিত কর্মচারীদের একটি তালিকা) এর সাথে ক্রেডেন্সিয়ালগুলি যাচাই করে।
- সার্ভারটি সবুজ সংকেত দেওয়ার পরেই কেবল ব্যবহারকারীকে অ্যাক্সেস দেওয়া হয়।
এই পদ্ধতিটি একটি বিশাল সিকিউরিটি সুবিধা প্রদান করে। যেহেতু প্রত্যেক ব্যবহারকারীর একটি অনন্য লগইন থাকে, তাই আপনি অন্য কাউকে প্রভাবিত না করেই নির্দিষ্ট ব্যক্তির অ্যাক্সেস দিতে বা বাতিল করতে পারেন। কোনো কর্মী যদি কোম্পানি ছেড়ে চলে যান, আপনি কেবল তার অ্যাকাউন্টটি নিষ্ক্রিয় করে দেবেন এবং তার নেটওয়ার্ক অ্যাক্সেস সাথে সাথে বন্ধ হয়ে যাবে। আধুনিক প্ল্যাটফর্মগুলি কীভাবে নিরাপত্তা পরিচালনা করে সে সম্পর্কে আরও জানতে, আপনি আমাদের সম্পূর্ণ ডেটা এবং সিকিউরিটি ওভারভিউ পড়তে পারেন।
নিরবচ্ছিন্ন সুরক্ষার জন্য সার্টিফিকেট এবং SSO
যদিও 802.1X-এর ইউজারনেম এবং পাসওয়ার্ড লগইন নিরাপদ, তবুও ব্যবহারকারীদের জন্য এটি কিছুটা ঝামেলার হতে পারে। আরও উন্নত এবং ব্যবহারকারী-বান্ধব একটি পদ্ধতির মধ্যে রয়েছে ডিজিটাল সার্টিফিকেট ব্যবহার করা। একটি সার্টিফিকেটকে কর্মচারীর ল্যাপটপ বা স্মার্টফোনে ইনস্টল করা একটি নকল-অযোগ্য ডিজিটাল আইডি কার্ড হিসেবে বিবেচনা করুন।
যখন ডিভাইসটি সংযুক্ত হয়, এটি স্বয়ংক্রিয়ভাবে এই শংসাপত্রটি নেটওয়ার্কের কাছে উপস্থাপন করে। অথেন্টিকেশন সার্ভার যাচাই করে যে শংসাপত্রটি বৈধ এবং একটি বিশ্বস্ত কর্তৃপক্ষ দ্বারা জারি করা হয়েছে, তারপর অ্যাক্সেস মঞ্জুর করে - ব্যবহারকারীকে কোনো কিছু টাইপ করার প্রয়োজন ছাড়াই। এটি খুব সহজেই কাজ করে।
এই প্রক্রিয়াটি প্রায়শই Single Sign-On (SSO) এর সাথে যুক্ত করা হয়। কর্মচারীরা তাদের ডিভাইসে একটি সার্টিফিকেট কনফিগার করার জন্য তাদের প্রাথমিক কোম্পানির লগইন (যেমন তাদের Microsoft Entra ID বা Google Workspace অ্যাকাউন্ট) ব্যবহার করেন। সেই সময় থেকে, তাদের WiFi অ্যাক্সেস সম্পূর্ণ স্বয়ংক্রিয় এবং নিরাপদ হয়ে যায়। এটি IT সাপোর্ট টিকিটের সংখ্যা কমিয়ে দেয় এবং কর্মীদের জন্য একটি মসৃণ অভিজ্ঞতা তৈরি করে, পাশাপাশি আপনার নিরাপদ ওয়্যারলেস নেটওয়ার্কিংয়ের অবস্থাকে নাটকীয়ভাবে উন্নত করে।
আপনার WiFi-এর জন্য একটি Zero Trust আর্কিটেকচার বাস্তবায়ন করা
WPA3 এবং 802.1X এর মতো প্রযুক্তিগুলো যখন একটি শক্তিশালী প্রযুক্তিগত প্রতিরোধ গড়ে তোলে, তখন সত্যিকারের আধুনিক secure wireless networking-এর জন্য আমরা বিশ্বাসকে কীভাবে দেখি সেই চিন্তাভাবনায় একটি মৌলিক পরিবর্তনের প্রয়োজন হয়। এটিই হলো একটি জিরো ট্রাস্ট আর্কিটেকচারের আসল সারকথা। এটি এমন কোনো একক হার্ডওয়্যার বা সফটওয়্যার নয় যা আপনি কিনতে পারেন, বরং এটি একটি সাধারণ নিয়ম দ্বারা পরিচালিত একটি কৌশলগত দর্শন: কখনও বিশ্বাস করবেন না, সর্বদা যাচাই করুন।
এই পদ্ধতিটি পুরনো নিরাপত্তা মডেলকে সম্পূর্ণ উল্টো করে দেয়। বছরের পর বছর ধরে, আমরা "ক্যাসেল-অ্যান্ড-মোট" পদ্ধতির ওপর নির্ভর করেছি, যা ধরে নিত যে কেউ একবার নেটওয়ার্কের সীমানার ভেতরে ঢুকলে তাকে বিশ্বাস করা যায়। Zero Trust আরও বাস্তবসম্মত ধারণার ওপর কাজ করে যে হুমকি সবসময় নেটওয়ার্কের বাইরে এবং ভেতরে উভয় স্থানেই থাকতে পারে।
এটিকে একটি উচ্চ-নিরাপত্তাসম্পন্ন সরকারি ভবনের মতো ভাবুন। একজন কর্মী কেবল সদর দরজায় একবার তার ব্যাজ সোয়াইপ করেই অবাধে ঘুরে বেড়াতে পারেন না। তাদের প্রতিটি চেকপয়েন্টে তাদের পরিচয়পত্র দেখাতে হয় - তাদের নির্দিষ্ট বিভাগে প্রবেশ করতে, একটি নিরাপদ রেকর্ড রুমে অ্যাক্সেস করতে এবং এমনকি নির্দিষ্ট কিছু সরঞ্জাম ব্যবহার করতেও। আপনার WiFi নেটওয়ার্কে Zero Trust ঠিক এভাবেই কাজ করা উচিত।
Zero Trust WiFi-এর মূল নীতিসমূহ
এই দর্শন প্রয়োগ করার অর্থ হলো প্রতিটি সংযোগের অনুরোধকে এমনভাবে বিবেচনা করা হয় যেন এটি কোনো বিশ্বস্ত নয় এমন উৎস থেকে আসছে, এমনকি ব্যবহারকারী ইতিমধ্যে নেটওয়ার্কের সাথে সংযুক্ত থাকলেও। এই ক্রমাগত যাচাইকরণ তিনটি স্তম্ভের ওপর ভিত্তি করে তৈরি যা একটি গতিশীল এবং অত্যন্ত নিরাপদ পরিবেশ তৈরি করতে একসঙ্গে কাজ করে।
- স্পষ্টভাবে যাচাই করুন: সমস্ত উপলব্ধ ডেটা পয়েন্টের ওপর ভিত্তি করে সর্বদা প্রমাণীকরণ ও অনুমোদন করুন। এটি কেবল একটি পাসওয়ার্ডের বিষয় নয়; এর মধ্যে ব্যবহারকারীর পরিচয়, ডিভাইসের স্বাস্থ্য, অবস্থান এবং অ্যাক্সেস করা নির্দিষ্ট পরিষেবা অন্তর্ভুক্ত রয়েছে।
- ন্যূনতম-সুবিধাপ্রাপ্ত অ্যাক্সেস ব্যবহার করুন: ব্যবহারকারীদের তাদের কাজ করার জন্য প্রয়োজনীয় শুধুমাত্র ন্যূনতম স্তরের অ্যাক্সেস দিন। মার্কেটিং টিমের কেউ যাতে ফিন্যান্স ডিপার্টমেন্টের মতো একই নেটওয়ার্ক রিসোর্স অ্যাক্সেস করতে না পারেন।
- লঙ্ঘন ধরে নিন: এটি স্বীকার করে নিন যে আক্রমণকারীরা ইতিমধ্যেই আপনার নেটওয়ার্কের ভেতরে থাকতে পারে। এটি আপনাকে নেটওয়ার্ক সেগমেন্ট করে, সমস্ত ট্রাফিক এনক্রিপ্ট করে এবং সন্দেহজনক কার্যকলাপের ওপর ক্রমাগত নজরদারি চালিয়ে এর সম্ভাব্য ক্ষতিকর প্রভাবের পরিধি বা "blast radius" কমাতে বাধ্য করে।
এই মডেলটি গ্রহণ করার মাধ্যমে, আপনি একটি স্ট্যাটিক, পেরিমিটার-ভিত্তিক প্রতিরক্ষা থেকে সরে এসে একটি গতিশীল এবং আইডেন্টিটি-ভিত্তিক প্রতিরক্ষার দিকে এগিয়ে যান। আজকের ডিস্ট্রিবিউটেড কাজের পরিবেশ এবং অসংখ্য সংযুক্ত ডিভাইসের বিশ্বে ডেটা সুরক্ষার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ।
Zero Trust মানে অভেদ্য দেওয়াল তৈরি করা নয়; এটি সমীকরণ থেকে অন্ধ বিশ্বাসকে সম্পূর্ণভাবে দূর করার বিষয়। প্রতিটি ধাপে প্রতিটি ব্যবহারকারী এবং ডিভাইসকে ক্রমাগত যাচাই করার মাধ্যমে আপনি নিশ্চিত করতে পারেন যে, কোনো হুমকি ভেতরে প্রবেশ করলেও তার নড়াচড়া করার এবং ক্ষতি করার ক্ষমতা মারাত্মকভাবে সীমিত হয়ে যায়।
Zero Trust বাস্তবে প্রয়োগ করা
তাহলে, কীভাবে আপনি এই নীতিগুলিকে একটি ব্যবহারিক ওয়্যারলেস নিরাপত্তা কৌশলে রূপান্তর করবেন? এটি কয়েকটি সুনির্দিষ্ট পদক্ষেপের মাধ্যমে শুরু হয় এবং এর মধ্যে সবচেয়ে গুরুত্বপূর্ণ একটি হলো নেটওয়ার্ক সেগমেন্টেশন। এটি হলো আপনার নেটওয়ার্ককে ছোট, বিচ্ছিন্ন জোনে বিভক্ত করার প্রক্রিয়া।
উদাহরণস্বরূপ, বিভিন্ন ব্যবহারকারী গ্রুপের জন্য আপনার সর্বদা আলাদা ভার্চুয়াল নেটওয়ার্ক তৈরি করা উচিত:
- Guest Traffic: পাবলিক ব্যবহারকারীদের আপনার অভ্যন্তরীণ ব্যবসায়িক ক্রিয়াকলাপ থেকে সম্পূর্ণ আলাদা রাখে।
- Staff Traffic: কর্মীদের জন্য নিরাপদ, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস প্রদান করে।
- IoT and Headless Devices: প্রিন্টার, স্মার্ট থার্মোস্ট্যাট এবং সিকিউরিটি ক্যামেরার মতো ডিভাইসগুলোকে তাদের নিজস্ব স্যান্ডবক্সড পরিবেশে সীমাবদ্ধ রাখে।
এই সেগমেন্টেশন নিশ্চিত করে যে একটি ক্ষেত্রে ঘটে যাওয়া নিরাপত্তা লঙ্ঘন - যেমন IoT নেটওয়ার্কে একটি আপসকৃত স্মার্ট লাইটবাল্ব - আপনার গুরুত্বপূর্ণ পয়েন্ট-অফ-সেল সিস্টেম বা কর্মচারীদের ল্যাপটপকে সংক্রমিত করতে পার্শ্ববর্তীভাবে ছড়িয়ে পড়তে পারে না।
পরবর্তী ধাপ হলো আপনার আইডেন্টিটি প্রোভাইডারের সাথে ইন্টিগ্রেট করে অ্যাক্সেস কন্ট্রোল স্বয়ংক্রিয় করা। Microsoft Entra ID (পূর্বে Azure AD) বা Google Workspace-এর মতো প্ল্যাটফর্মগুলি আপনার সমস্ত ব্যবহারকারীর আইডেন্টিটির জন্য একটি বিশ্বস্ত একক উৎস হিসেবে কাজ করে। যখন আপনি আপনার WiFi সিস্টেমকে এই ডিরেক্টরিগুলির সাথে সংযুক্ত করেন, তখন আপনি একটি শক্তিশালী অটোমেশন উন্মুক্ত করেন।
উদাহরণস্বরূপ, যখন একজন নতুন কর্মী কোম্পানিতে যোগ দেন এবং তাকে Microsoft Entra ID-তে যুক্ত করা হয়, তখন স্টাফ WiFi অ্যাক্সেস করার ক্রেডেনশিয়াল সহ তাকে স্বয়ংক্রিয়ভাবে প্রোভিশন করা যেতে পারে। আরও গুরুত্বপূর্ণ বিষয় হলো, যখন সেই কর্মী চলে যান এবং তার অ্যাকাউন্ট নিষ্ক্রিয় করা হয়, তখন তার WiFi অ্যাক্সেস তাত্ক্ষণিকভাবে এবং স্বয়ংক্রিয়ভাবে বাতিল হয়ে যায়। এটি IT টিমের কোনো ম্যানুয়াল কাজ ছাড়াই একটি সাধারণ এবং বিপজ্জনক নিরাপত্তা ঘাটতি বন্ধ করে দেয়, যা আপনার নেটওয়ার্ককে আরও সুরক্ষিত এবং আপনার অপারেশনকে আরও অনেক বেশি দক্ষ করে তোলে।
পাবলিক ভেন্যু এবং মাল্টি-ট্যানেন্ট স্পেসে WiFi সুরক্ষিত করা
আমরা যে সিকিউরিটি নীতিগুলি আলোচনা করেছি সেগুলি সার্বজনীন, তবে হোটেল, বিমানবন্দর এবং বহু-ভাড়াটিয়া ভবনের মতো পাবলিক ভেন্যুগুলি একটি নির্দিষ্ট ধরণের সমস্যার মুখোমুখি হয়। প্রতিদিন যখন হাজার হাজার বিশ্বস্ত নয় এমন ব্যবহারকারী এবং ডিভাইস আসছে এবং যাচ্ছে, তখন আপনি কীভাবে একটি নিরাপদ এবং প্রায় বাড়ির মতো অভিজ্ঞতা প্রদান করবেন?
পুরো বিল্ডিংয়ের জন্য দেওয়ালে একটি একক, শেয়ার করা পাসওয়ার্ড সেঁটে দেওয়া একটি নিরাপত্তা দুঃস্বপ্ন। এটি জিরো ইউজার আইসোলেশন অফার করে, যার অর্থ একজন অতিথির ডিভাইস সহজেই অন্য অতিথির ডিভাইসে নজরদারি করতে পারে। আধুনিক secure wireless networking-এর জন্য এটি একেবারেই অগ্রহণযোগ্য এবং গোপনীয়তার বিশাল ঝুঁকি তৈরি করে, বিশেষ করে যেখানে মানুষ গোপনীয়তা আশা করে, যেমন কোনো হোটেল বা আবাসিক কমপ্লেক্সে।
iPSK-এর মাধ্যমে হোম নেটওয়ার্কের অভিজ্ঞতা পুনর্নির্মাণ করা
আদর্শ সমাধান হলো প্রতিটি ব্যবহারকারীকে বা প্রতিটি পরিবারকে তাদের নিজস্ব প্রাইভেট নেটওয়ার্কের অংশ দেওয়া - ঠিক যেমনটা তাদের বাড়িতে থাকে। এখানেই Individual Pre-Shared Key (iPSK) প্রযুক্তি তার কার্যকারিতা প্রমাণ করে। সবার জন্য একটি পাসওয়ার্ডের পরিবর্তে, iPSK আপনাকে প্রতিটি ভাড়াটিয়া, অতিথি বা এমনকি প্রতিটি পৃথক ডিভাইসের জন্য একটি অনন্য কী তৈরি করতে দেয়।
যখন একজন ব্যবহারকারী তাদের অনন্য iPSK দিয়ে সংযুক্ত হন, তখন তারা তাৎক্ষণিকভাবে একটি নিরাপদ নেটওয়ার্ক বাবলের মধ্যে চলে যান। তাদের সমস্ত ট্র্যাফিক বিল্ডিংয়ের অন্য সবার থেকে সম্পূর্ণ আলাদা বা বিচ্ছিন্ন থাকে। এটি উচ্চ-স্তরের নিরাপত্তা এবং সহজ সরলতার একটি নিখুঁত মিশ্রণ।
একজন প্রোপার্টি ম্যানেজার নতুন বাসিন্দার জন্য একটি ইউনিক iPSK ইস্যু করতে পারেন যা কেবল তাদের লিজের সময়কাল পর্যন্ত বৈধ থাকবে, যা তাদের স্মার্ট টিভি, ল্যাপটপ এবং ফোনের জন্য একটি ব্যক্তিগত নেটওয়ার্ক প্রদান করে। তারা চলে গেলে চাবিটি সহজভাবে নিষ্ক্রিয় করে দেওয়া হয়। এটি বাড়ির মতো সহজ ব্যবহারের সুবিধাসহ একটি এন্টারপ্রাইজ-গ্রেড আইসোলেশন।
পাবলিক WiFi অথেন্টিকেশনের সমস্যা
কফি শপ, স্টেডিয়াম বা রিটেল সেন্টারের মতো জায়গায় অস্থায়ী অতিথিদের জন্য লগ ইন করার ঝক্কি একটি বিশাল বাধা। আমরা সবাই এই পরিস্থিতির মুখোমুখি হয়েছি - অ্যানিমেশনের মতো ধীরগতির Captive Portal-এর সাথে লড়াই করা যা সহজেই "evil twin" স্ক্যাম চালানো আক্রমণকারীদের দ্বারা স্পুফ করা হতে পারে। এগুলো একটি খারাপ ব্যবহারকারীর অভিজ্ঞতা এবং একটি বড় নিরাপত্তা ঝুঁকি তৈরি করে।
এই প্রমাণীকরণ বাধাটি ভেন্যু এবং দর্শক উভয়ের জন্যই একটি সাধারণ উদ্বেগের বিষয়। গ্রাহকরা বিভ্রান্তিকর লগইন ফর্মের কারণে বিরক্ত হন এবং পুরো প্রক্রিয়াটি অত্যন্ত ঝামেলার হওয়ার কারণে ব্যবসাগুলো তাদের সাথে সংযুক্ত হওয়ার সুযোগ হারায়।
সেরা নিরাপত্তা হলো অদৃশ্য নিরাপত্তা। একটি পাবলিক ভেন্যুতে লক্ষ্য হলো অতিথিদের বিভ্রান্তিকর লগইন পৃষ্ঠাগুলোর মুখোমুখি না করে বা নেটওয়ার্কের বৈধতা নিয়ে কোনো প্রশ্ন না জাগিয়ে দ্রুত এবং নিরাপদে অনলাইনে যুক্ত করা।
এই চ্যালেঞ্জটি ইন্ডাস্ট্রিকে একটি গ্লোবাল স্ট্যান্ডার্ড তৈরি করতে অনুপ্রাণিত করেছে যা পাবলিক WiFi অ্যাক্সেসকে একই সাথে নিরবচ্ছিন্ন এবং অত্যন্ত সুরক্ষিত করে তোলে।
একটি গ্লোবাল WiFi পাসপোর্ট হিসেবে OpenRoaming
এখানেই আসে OpenRoaming এবং Passpoint, দুটি প্রযুক্তি যা এই সমস্যার স্থায়ী সমাধানের জন্য একযোগে কাজ করে। OpenRoaming-কে আপনার ফোনের জন্য একটি গ্লোবাল WiFi পাসপোর্ট হিসেবে ভাবুন। একজন ব্যবহারকারী একটি বিশ্বস্ত আইডেন্টিটি প্রোভাইডারের (যেমন Purple) সাথে কেবল একবার তাদের ডিভাইস অথেন্টিকেট করেন।
সেই মুহূর্ত থেকে, তাদের স্মার্টফোনটি বিশ্বের যেকোনো স্থানে যেকোনো OpenRoaming-সক্ষম নেটওয়ার্কের সাথে স্বয়ংক্রিয়ভাবে এবং সুরক্ষিতভাবে সংযুক্ত হবে। আর কোনো Captive Portal নয়। আর কোনো পাসওয়ার্ড টাইপ করা নয়। এবং "Free_Venue_WiFi" আসল নেটওয়ার্ক নাকি কোনো ফাঁদ, তা নিয়ে আর দ্বিতীয়বার ভাবতে হবে না। সংযোগটি একদম প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা থাকে।
- অতিথিদের জন্য: এটি একটি "সহজেই কাজ করে" এমন অভিজ্ঞতা প্রদান করে। তারা আপনার ভেন্যুতে প্রবেশ করে এবং সাথে সাথে অনলাইন হয়ে যায়।
- ভেন্যুগুলোর জন্য: আপনি একটি প্রিমিয়াম, সুরক্ষিত সংযোগ প্রদান করেন যা অতিথি অভিজ্ঞতা উন্নত করে এবং একই সাথে ওপেন নেটওয়ার্কের নিরাপত্তা ঝুঁকিগুলো সম্পূর্ণভাবে দূর করে।
এই স্বয়ংক্রিয়, এনক্রিপ্ট করা হ্যান্ডশেক একটি বিশাল নিরাপত্তা চ্যালেঞ্জকে একটি নিরবচ্ছিন্ন ব্যবহারকারী সুবিধায় পরিণত করে। এটি প্রোপার্টি ম্যানেজার এবং হোটেল অপারেটরদের এমন এক স্তরের নিরাপদ সংযোগ প্রদান করতে দেয় যা আগে বড় আকারের পাবলিক পরিবেশে নাগালের বাইরে ছিল।
বিভিন্ন ধরনের কানেক্টিভিটির প্রয়োজনীয়তা রয়েছে এমন কোনো প্রোপার্টি পরিচালনা করছেন? আপনি multi-tenant WiFi এর জন্য ডেডিকেটেড সমাধান সহ একটি দুর্দান্ত ডিজিটাল অভিজ্ঞতা প্রদান সম্পর্কে আরও জানতে পারেন। যেসব প্ল্যাটফর্ম বাসিন্দাদের জন্য iPSK এবং দর্শকদের জন্য OpenRoaming একত্রিত করে, সেগুলি একটি সম্পূর্ণ এবং আধুনিক সমাধান অফার করে।
ভবিষ্যৎ হলো পাসওয়ার্ডহীন এবং আইডেন্টিটি-ভিত্তিক
আমরা যখন আধুনিক WiFi সুরক্ষার মধ্য দিয়ে এগিয়েছি, মৌলিক এনক্রিপশন থেকে শুরু করে Zero Trust আর্কিটেকচার পর্যন্ত, প্রতিটি নির্দেশক একটি একক, শক্তিশালী সিদ্ধান্তের দিকেই ইঙ্গিত করে। secure wireless networking-এর ভবিষ্যৎ কোনো জটিল পাসওয়ার্ড আবিষ্কার করার বিষয় নয়; এটি হলো সেগুলোকে সম্পূর্ণরূপে বাতিল করা। এটি হলো আইডেন্টিটিকে কেন্দ্র করে একটি সিস্টেম তৈরি করা।
এটি চিন্তাভাবনার একটি মৌলিক পরিবর্তন। আমরা বেনামী, শেয়ার করা অ্যাক্সেস থেকে এমন একটি মডেলের দিকে এগিয়ে যাচ্ছি যেখানে প্রতিটি একক সংযোগ একটি যাচাইকৃত ব্যবহারকারী বা ডিভাইসের সাথে যুক্ত থাকে। এটি এমন একটি পরিবর্তন যা WiFi-কে একটি সাধারণ পরিষেবা থেকে একটি শক্তিশালী কৌশলগত সম্পদে পরিণত করে, এমন একটি পরিবেশ তৈরি করে যা অত্যন্ত নিরাপদ এবং পরিচালনা করাও চমৎকারভাবে সহজ।
এই সম্পূর্ণ কৌশলটি পরিচালনা করার ইঞ্জিন হলো একটি সেন্ট্রালাইজড আইডেন্টিটি প্ল্যাটফর্ম। এটি পুরো প্রক্রিয়ার মস্তিষ্ক হিসেবে কাজ করে, আপনার নেটওয়ার্কে সংযোগ করার প্রয়োজন এমন প্রতিটি ব্যক্তি এবং ডিভাইসের জন্য সঠিক অথেন্টিকেশন পদ্ধতি নির্বিঘ্নে সমন্বয় করে। এভাবেই আপনি শীর্ষ স্তরের নিরাপত্তা এবং চমৎকার কর্মক্ষমতা উভয়ই অর্জন করতে পারেন।
প্রতিটি কানেকশনের জন্য একটি ইউনিফাইড পদ্ধতি
কল্পনা করুন এমন একটি প্ল্যাটফর্ম যা বুদ্ধিমানভাবে সবার এবং সবকিছুর অ্যাক্সেস পরিচালনা করে। এটি কোনো দূরবর্তী কল্পনা নয়; এটি আজকের দিনের একটি বাস্তব সমাধান।
- অতিথি এবং দর্শকদের জন্য: OpenRoaming কোনো ঝামেলা ছাড়াই তাৎক্ষণিক, এনক্রিপ্ট করা অ্যাক্সেস প্রদান করে। তাদের ডিভাইসগুলো একটি মোবাইল নেটওয়ার্কের মতো স্বয়ংক্রিয়ভাবে এবং নিরাপদে সংযুক্ত হয়, যা একটি সত্যিকারের প্রিমিয়াম অভিজ্ঞতা প্রদান করে।
- কর্মী এবং কর্মচারীদের জন্য: Entra ID বা Google Workspace এর মতো ডিরেক্টরি পরিষেবাগুলোর সাথে একীভূত করার মাধ্যমে, আপনি SSO এর মাধ্যমে নিরাপদ, শংসাপত্র-ভিত্তিক অ্যাক্সেস সক্ষম করতে পারেন। এর অর্থ হল স্বয়ংক্রিয় অনবোর্ডিং এবং ঠিক ততটাই গুরুত্বপূর্ণভাবে, তাৎক্ষণিক অফবোর্ডিং - যা পুরনো শংসাপত্রের মাধ্যমে তৈরি হওয়া নিরাপত্তা ব্যবধান সম্পূর্ণরূপে বন্ধ করে দেয়।
- লেগেসি এবং IoT ডিভাইসের জন্য: প্রিন্টার, স্মার্ট টিভি বা বিল্ডিং সেন্সরের মতো আধুনিক প্রমাণীকরণ পরিচালনা করতে পারে না এমন ডিভাইসগুলো সুরক্ষিত করার জন্য Individual Pre-Shared Keys (iPSK) কার্যকর হয়। প্রতিটি ডিভাইস নিজস্ব অনন্য পাসওয়ার্ড পায় এবং কার্যকরভাবে তার নিজস্ব নিরাপদ বুদবুদে বিচ্ছিন্ন থাকে। এই অত্যন্ত গুরুত্বপূর্ণ প্রযুক্তিটি আরও গভীরভাবে বোঝার জন্য, iPSK কী এবং এটি কীভাবে পরিচয়-ভিত্তিক WiFi সিকিউরিটিকে চালিত করে সে সম্পর্কে আমাদের সম্পূর্ণ গাইডটি অন্বেষণ করুন।
এই সমন্বিত দৃষ্টিভঙ্গি এক সময়ের আলাদা এবং জটিল নিরাপত্তার মাথাব্যথাগুলোকে দূর করে সেগুলোকে একটি একক এবং সহজে পরিচালনাযোগ্য সিস্টেমে একত্রিত করে।
চূড়ান্ত লক্ষ্য হলো নিরাপদ অ্যাক্সেসকে অদৃশ্য করে তোলা। এন্ড-ইউজারের জন্য সংযোগটি "স্বয়ংক্রিয়ভাবে কাজ করে।" আর আইটি প্রশাসকের জন্য নিরাপত্তা স্বয়ংক্রিয়, পরিচয়-ভিত্তিক এবং কেন্দ্রীয়ভাবে নিয়ন্ত্রিত হয়।
এই মডেলটি আপনার WiFi-কে একটি খরচের খাত থেকে একটি মূল্যবান ব্যবসায়িক হাতিয়ারে রূপান্তর করে। পরিচয়ের মাধ্যমে প্রতিটি সংযোগ সুরক্ষিত করার মাধ্যমে, আপনি কেবল আপনার প্রতিষ্ঠানকে হুমকি থেকে রক্ষাই করেন না, বরং সমৃদ্ধ ফার্স্ট-পার্টি ডেটাও আনলক করেন। ব্যবহারকারীর গোপনীয়তা বজায় রেখেই আপনি জানতে পারেন কে আপনার নেটওয়ার্ক ব্যবহার করছে, তারা কতবার আসছে এবং কীভাবে আপনার ক্যাম্পাসে চলাচল করছে।
আপনার বর্তমান WiFi কৌশলটি গভীরভাবে খতিয়ে দেখার সময় এসেছে। আপনি কি এখনও সেকেলে শেয়ার করা পাসওয়ার্ড এবং জটিল লগইন পোর্টাল পরিচালনাতেই আটকে আছেন? নাকি আপনি এমন একটি ভবিষ্যৎকে আলিঙ্গন করতে প্রস্তুত যা পাসওয়ার্ডহীন, আইডেন্টিটি-ভিত্তিক এবং অনায়াসে সুরক্ষিত? এই পরিবর্তনটি আপনার নেটওয়ার্ককে নিরাপত্তা, সরলতা এবং ব্যবসায়িক বুদ্ধিমত্তার ইঞ্জিনে পরিণত করার একটি নিশ্চিত পদক্ষেপ।
নিরাপদ ওয়্যারলেস নেটওয়ার্কিং সম্পর্কিত প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আপনি যখন আপনার ভেন্যুর জন্য একটি ওয়্যারলেস ডিপ্লয়মেন্টের পরিকল্পনা করছেন, তখন নির্দিষ্ট কিছু প্রশ্ন মনে আসা স্বাভাবিক। আইটি ম্যানেজার, মার্কেটার এবং অপারেটরদের কাছ থেকে আমরা প্রায়শই যে প্রশ্নগুলো শুনি, সেগুলোর সহজ উত্তর নিচে দেওয়া হলো।
আমার ব্যবসার WiFi সুরক্ষিত করার জন্য কি WPA3 যথেষ্ট?
যদিও WPA2 থেকে WPA3 একটি বিশাল অগ্রগতি, যা আপনাকে অনেক শক্তিশালী এনক্রিপশন এবং নির্দিষ্ট কিছু আক্রমণের বিরুদ্ধে সুরক্ষা দেয়, তবুও আপনার এটিকে একটি মৌলিক স্তর হিসেবে ভাবা উচিত, সম্পূর্ণ নিরাপত্তা ব্যবস্থা হিসেবে নয়। এটি আপনার সদর দরজায় একটি অবিশ্বাস্যভাবে শক্তিশালী, খোলা অসম্ভব এমন তালার মতো। সেই তালাটি অত্যন্ত গুরুত্বপূর্ণ, কিন্তু তবুও আপনার চাবি কার কাছে থাকবে তা নিয়ন্ত্রণ করার একটি উপায় প্রয়োজন।
যেকোনো ব্যবসার জন্য, বিশেষ করে হসপিটালিটি বা রিটেইল সেক্টরে, WPA3-কে সর্বদা 802.1X-এর মতো একটি আইডেন্টিটি-ভিত্তিক অথেন্টিকেশন পদ্ধতির সাথে যুক্ত করা উচিত। এটি নিশ্চিত করে যে প্রতিটি সংযোগ একটি যাচাইকৃত ব্যবহারকারী বা ডিভাইসের সাথে যুক্ত, শুধু অনেকের মধ্যে শেয়ার করা কোনো বেনামী পাসওয়ার্ড নয়। এই লেয়ারড পদ্ধতিই প্রকৃত secure wireless networking প্রদান করে।
একটি Captive Portal এবং OpenRoaming এর মধ্যে পার্থক্য কী?
একটি Captive Portal হলো সেই ওয়েব পেজ যা পাবলিক WiFi-তে সংযোগ করার সময় আপনাকে ব্যবহার করতে হয়। এটি সেই পেজ যা একটি ইমেল ঠিকানা চায় অথবা আপনাকে শর্তাবলীতে সম্মত হয়ে একটি বক্সে টিক চিহ্ন দিতে বলে। পুরো প্রক্রিয়াটি ধীরগতির এবং ব্যবহারকারীদের জন্য হতাশাজনক হতে পারে, এবং এটি "evil twin" আক্রমণের জন্য কুখ্যাতভাবে ঝুঁকিপূর্ণ যেখানে অপরাধীরা ডেটা চুরি করার জন্য লগইন পেজ নকল করে।
বিপরীতে, OpenRoaming সম্পূর্ণ ভিন্ন এবং উন্নত অভিজ্ঞতা প্রদান করে। এটি একজন ব্যবহারকারীকে একটি বিশ্বস্ত প্রোভাইডারের সাথে কেবল একবার অথেন্টিকেট করার সুযোগ দেয়।
OpenRoaming এর মাধ্যমে, একজন অতিথির ডিভাইস বিশ্বব্যাপী যেকোনো অংশগ্রহণকারী নেটওয়ার্কের সাথে স্বয়ংক্রিয়ভাবে এবং সুরক্ষিতভাবে সংযুক্ত হয়, ঠিক যেমন আপনি বিদেশে থাকলে আপনার মোবাইল ফোন একটি পার্টনার নেটওয়ার্কের সাথে যুক্ত হয়। এখানে কোনো ফর্ম পূরণ করতে হয় না এবং কোনো পাসওয়ার্ড দিতে হয় না; সংযোগটি একদম প্রথম প্যাকেট থেকেই নির্বিঘ্ন এবং এনক্রিপ্ট করা থাকে।
আমি কীভাবে এমন লেগ্যাসি ডিভাইসগুলি সুরক্ষিত করতে পারি যা 802.1X সমর্থন করে না?
আইটি টিমের জন্য এটি একটি অত্যন্ত বাস্তব চ্যালেঞ্জ। প্রিন্টার, পেমেন্ট টার্মিনাল বা স্মার্ট টিভির মতো ডিভাইসগুলো অনলাইন থাকা প্রয়োজন, কিন্তু সেগুলোতে আধুনিক প্রমাণীকরণ বা অথেন্টিকেশন ক্ষমতার অভাব রয়েছে। এখানে সেরা অনুশীলন হলো Individual Pre-Shared Key (iPSK) নামক প্রযুক্তি ব্যবহার করা।
এই সমস্ত "হেডলেস" ডিভাইসের জন্য একটি একক, ঝুঁকিপূর্ণ পাসওয়ার্ড ব্যবহার করার পরিবর্তে, iPSK আপনাকে প্রতিটির জন্য একটি অনন্য কী তৈরি করতে দেয়। এই কীটি ডিভাইসটিকে আপনার নেটওয়ার্কের শুধুমাত্র একটি নির্দিষ্ট, সেগমেন্টেড অংশে অ্যাক্সেস দেয়, যা এটিকে আপনার গুরুত্বপূর্ণ সিস্টেম থেকে সম্পূর্ণ আলাদা করে রাখে। যদি কোনো একটি কী কখনো আপস বা হ্যাক হয়, আপনি কেবল সেটি বাতিল করে দেবেন এবং আপনার বাকি ডিভাইস ও মূল নেটওয়ার্ক সুরক্ষিত থাকবে। এটি একটি একক শেয়ার্ড পাসওয়ার্ডের কারণে তৈরি হওয়া বিশাল বিপদকে কার্যকরভাবে দূর করে।
সেকেলে পাসওয়ার্ড পরিবর্তন করে একটি নিরাপদ, আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং প্ল্যাটফর্ম ব্যবহার করতে প্রস্তুত? Purple অতিথি, কর্মী এবং ডিভাইসগুলির জন্য পাসওয়ার্ডহীন অ্যাক্সেস স্থাপন করা সহজ করে তোলে। জানুন কীভাবে Purple আপনার ভেন্যুর WiFi কে রূপান্তরিত করতে পারে।



