
सामान्य Access Point प्लॅटफॉर्मवर (Cisco, Aruba, Ubiquiti) WPA2-Enterprise कसे कॉन्फिगर करावे
हे तांत्रिक संदर्भ मार्गदर्शक वरिष्ठ IT प्रोफेशनल आणि नेटवर्क आर्किटेक्ट्सना Cisco, Aruba, आणि Ubiquiti प्लॅटफॉर्मवर WPA2-Enterprise डिप्लॉय करण्यासाठी निश्चित, वेंडर-विशिष्ट माहिती प्रदान करते. हे एंटरप्राइझ आणि वेन्यू वातावरणातील आर्किटेक्चर, RADIUS इंटिग्रेशन, अनुपालन आवश्यकता आणि वास्तविक डिप्लॉयमेंटच्या परिस्थितीचे तपशील देते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: The Enterprise WiFi Security Guide →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Executive Summary
WPA2-Enterprise उपयोजित करणे हा आता केवळ एक पर्यायी सुरक्षा पर्याय राहिलेला नाही - कोणत्याही एंटरप्राइझ-ग्रेड वायरलेस नेटवर्कसाठी हा एक आवश्यक पाया आहे. हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात काम करणाऱ्या IT व्यवस्थापकांसाठी आणि नेटवर्क आर्किटेक्ट्ससाठी, Pre-Shared Keys कडून 802.1X ऑथेंटिकेशनकडे जाणे हे PCI-DSS आणि GDPR सह कडक अनुपालन नियमांमुळे अत्यंत आवश्यक बनले आहे. हे तांत्रिक संदर्भ मार्गदर्शक तीन आघाडीच्या ॲक्सेस पॉईंट विक्रेत्यांसाठी ठोस, कृतीयोग्य आणि प्लॅटफॉर्म-विशिष्ट कॉन्फिगरेशन पायऱ्या प्रदान करते: Cisco, Aruba आणि Ubiquiti.
WPA2-Enterprise कडे स्थलांतरित होऊन, एंटरप्राइझ संस्था शेअर केलेल्या क्रेडेंशियलशी संबंधित धोके दूर करू शकतात, सविस्तर प्रति-सत्र ऑडिट ट्रेल मिळवू शकतात आणि डायनॅमिक नेटवर्क सेगमेंटेशन सक्षम करू शकतात. योग्यरित्या लागू केल्यास, हे आर्किटेक्चर केवळ कॉर्पोरेट परिमिती सुरक्षित करत नाही तर सर्वसमावेशक Guest WiFi प्लॅटफॉर्मद्वारे व्यवस्थापित केलेल्या अभ्यागत नेटवर्कसह अखंडपणे समाकलित होते. खालील विभाग यशस्वी रोलआउटसाठी आवश्यक तांत्रिक आर्किटेक्चर, उपयोजन पायऱ्या आणि जोखीम कमी करण्याच्या धोरणांचे सविस्तर वर्णन करतात.
Technical Deep-Dive
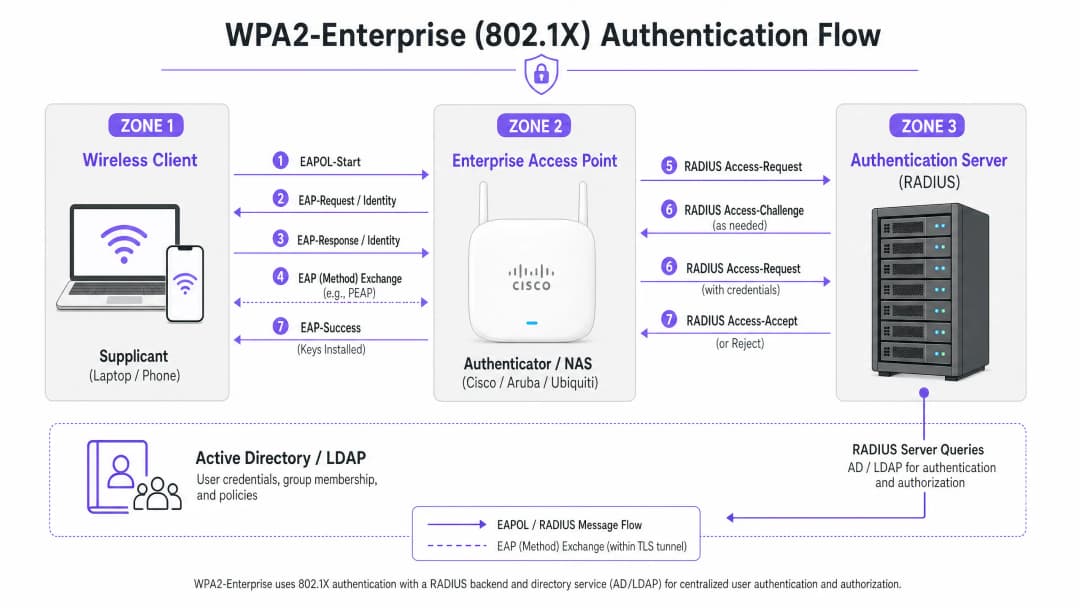
WPA2-Enterprise पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रण प्रदान करण्यासाठी IEEE 802.1X मानकांवर अवलंबून असते. WPA2-Personal च्या उलट, जे स्टॅटिक Pre-Shared Key चा वापर करते, WPA2-Enterprise साठी नेटवर्कमध्ये प्रवेश मिळण्यापूर्वी प्रत्येक सप्लिकंट (क्लायंट डिव्हाइस) ने बाह्य ऑथेंटिकेशन सर्व्हर - सामान्यत: RADIUS सर्व्हर - च्या विरुद्ध वैयक्तिकरित्या ऑथेंटिकेट करणे आवश्यक असते.
या आर्किटेक्चरमध्ये तीन मुख्य घटक असतात:
- सप्लिकंट (The Supplicant): नेटवर्कशी कनेक्ट करण्याचा प्रयत्न करणारे क्लायंट डिव्हाइस.
- ऑथेंटिकेटर (The Authenticator): ऑथेंटिकेशन प्रक्रियेस सुलभ करणारे एंटरप्राइझ-ग्रेड ॲक्सेस पॉईंट किंवा वायरलेस LAN कंट्रोलर (उदा. Cisco WLC किंवा Aruba Mobility Controller).
- ऑथेंटिकेशन सर्व्हर (The Authentication Server): बॅक-एंड RADIUS सर्व्हर (उदा. Cisco ISE, Aruba ClearPass किंवा Windows NPS), जे Active Directory किंवा LDAP सारख्या निर्देशिका सेवेच्या विरुद्ध क्रेडेंशियल्स प्रमाणित करते.
EAP एक्स्चेंज प्रक्रिया
ऑथेंटिकेशन प्रक्रिया LAN वर एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAPOL) चा वापर करते. सुरुवातीच्या टप्प्यात, ऑथेंटिकेटर पूर्णपणे पारदर्शक प्रॉक्सी म्हणून काम करतो. एकदा RADIUS सर्व्हरने क्रेडेंशियल्स प्रमाणित केल्यावर, ते ऑथेंटिकेटरला Access-Accept संदेश परत पाठवते, जे नंतर वायरलेस सत्र सुरक्षित करण्यासाठी आवश्यक असणाऱ्या एन्क्रिप्शन की मिळवते.
EAP पद्धतीची निवड अत्यंत महत्त्वाची आहे. PEAP-MSCHAPv2 ही सर्वात जास्त वापरली जाणारी पद्धत आहे कारण ती पारंपारिक Active Directory पासवर्ड प्रमाणीकरणाला समर्थन देते आणि त्याच वेळी सर्व्हर प्रमाणपत्राद्वारे स्थापित केलेल्या TLS टनेलमध्ये देवाणघेवाणीचे संरक्षण करते. तथापि, कमाल सुरक्षिततेसाठी EAP-TLS ची शिफारस केली जाते. EAP-TLS ला परस्पर प्रमाणपत्र प्रमाणीकरण आवश्यक असते (सर्व्हर आणि क्लायंट दोघांनीही वैध प्रमाणपत्रे सादर करणे आवश्यक आहे), जे क्रेडेंशियल चोरीपासून संरक्षण करते परंतु प्रमाणपत्र वितरणासाठी मजबूत Public Key Infrastructure (PKI) किंवा Mobile Device Management (MDM) सोल्यूशनची मागणी करते.
अंमलबजावणी मार्गदर्शक
WPA2-Enterprise कॉन्फिगर करण्याचे मूलभूत नियम सर्व विक्रेत्यांमध्ये सारखेच आहेत, परंतु व्यवस्थापन इंटरफेस आणि इकोसिस्टमनुसार त्याची अंमलबजावणी बदलते.

Cisco (Catalyst आणि Meraki)
Cisco वातावरणाची व्याप्ती सामान्यतः कॅम्पस उपयोजनांपासून ते वितरित एंटरप्राइझ नेटवर्कपर्यंत असते.
Cisco Catalyst (WLC/DNA Center):
- RADIUS सर्व्हर परिभाषित करा: "Security" टॅबवर जा, "AAA" निवडा आणि प्राथमिक आणि दुय्यम RADIUS प्रमाणीकरण आणि अकाउंटिंग सर्व्हर कॉन्फिगर करा. शेअर्ड सिक्रेट RADIUS सर्व्हर कॉन्फिगरेशनशी जुळत असल्याची खात्री करा.
- WLAN प्रोफाइल तयार करा: "WLANs" टॅब अंतर्गत, एक नवीन प्रोफाइल तयार करा.
- सुरक्षा धोरण कॉन्फिगर करा: Layer 2 Security ला WPA+WPA2 वर सेट करा आणि 802.1X ला Authentication Key Management (AKM) पद्धत म्हणून सक्षम करा.
- AAA सर्व्हर बाइंड करा: आधी परिभाषित केलेले RADIUS सर्व्हर WLAN प्रोफाइलशी मॅप करा. डायनॅमिक VLAN असाइनमेंट आवश्यक असल्यास, "AAA Override" सक्षम करा.
Cisco Meraki:
- SSID कॉन्फिगरेशन: Meraki डॅशबोर्डमध्ये, Wireless > SSIDs वर जा आणि लक्ष्यित नेटवर्क निवडा.
- प्रवेश नियंत्रण: असोसिएशनची आवश्यकता "WPA2-Enterprise with my RADIUS server" वर सेट करा.
- RADIUS सेटिंग्ज: तुमच्या RADIUS इन्फ्रास्ट्रक्चरचा IP पत्ता, प्रमाणीकरण पोर्ट (सामान्यतः 1812), अकाउंटिंग पोर्ट (1813) आणि शेअर्ड सिक्रेट प्रविष्ट करा. Meraki डॅशबोर्डमध्ये उपयोजनापूर्वी RADIUS कनेक्टिव्हिटी तपासण्यासाठी अंगभूत चाचणी साधन समाविष्ट आहे.
Aruba Networks
Aruba हे Hospitality आणि उच्च शिक्षणामध्ये आघाडीचे प्लॅटफॉर्म आहे, जे प्रगत प्रवेश नियंत्रणासाठी त्याच्या ClearPass Policy Manager चा मोठ्या प्रमाणावर वापर करते.
- AAA प्रोफाइल परिभाषित करा: Aruba Central किंवा Mobility Controller UI मध्ये, नवीन AAA प्रोफाइल तयार करा. हे प्रोफाइल प्रमाणीकरण कसे हाताळले जाते हे निर्धारित करते.
- RADIUS सर्व्हर गट कॉन्फिगर करा: फेलओव्हर नियम आणि टाइमआउट मूल्ये निर्दिष्ट करून, सर्व्हर गटामध्ये तुमचे RADIUS सर्व्हर जोडा. हा गट AAA प्रोफाइलशी संलग्न करा.3. Virtual AP कॉन्फिगरेशन: Virtual AP (SSID) प्रोफाइल तयार करा किंवा त्यात बदल करा. सुरक्षा प्रकार WPA2-Enterprise वर सेट करा.
- प्रोफाइल्स बाइंड करा: AAA प्रोफाइलला Virtual AP प्रोफाइलशी बाइंड करा. ClearPass वापरत असल्यास, डायनॅमिक पॉलिसी अंमलबजावणी सक्षम करण्यासाठी RADIUS CoA (Change of Authorization) पोर्ट (3799) कोणत्याही इंटरमीडिएट फायरवॉलमधून जाण्यास परवानगी असल्याची खात्री करा.
Ubiquiti (UniFi)
Ubiquiti, UniFi Network Controller च्या माध्यमातून, Retail आणि SMB वातावरणासाठी किफायतशीर उपाय प्रदान करते.
- RADIUS प्रोफाइल तयार करा: Settings > Profiles > RADIUS वर जा. तुमच्या बाह्य RADIUS सर्व्हरचा IP पत्ता, पोर्ट्स (1812/1813) आणि सामायिक सिक्रेट वापरून नवीन प्रोफाइल तयार करा.
- SSID कॉन्फिगरेशन: Settings > WiFi वर जा आणि नवीन वायरलेस नेटवर्क तयार करा.
- सुरक्षा सेटिंग्ज: सुरक्षा प्रोटोकॉल म्हणून "WPA2 Enterprise" निवडा आणि नवीन तयार केलेले RADIUS प्रोफाइल बाइंड करा.
- RADIUS आर्किटेक्चर विचार: स्थानिक पातळीवर टिकून राहणारा RADIUS ऑफर करू शकणाऱ्या एंटरप्राइझ-ग्रेड कंट्रोलर्सच्या विपरीत, UniFi मुख्यत्वे बाह्य सर्व्हरवर (उदा. FreeRADIUS किंवा Windows NPS) अवलंबून असते. UniFi APs आणि RADIUS बॅक-एंड दरम्यान विश्वसनीय कनेक्टिव्हिटी सुनिश्चित करा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
उपयोजन लवचिक आणि सुरक्षित दोन्ही राहील याची खात्री करण्यासाठी, नेटवर्क आर्किटेक्ट्सनी अनेक महत्त्वपूर्ण सर्वोत्तम पद्धतींचे पालन करणे आवश्यक आहे:
- प्रमाणपत्र प्रमाणीकरण लागू करा: क्लायंट डिव्हाइसेसना एका विश्वसनीय प्रमाणपत्र प्राधिकरणाविरुद्ध (CA) RADIUS सर्व्हरचे प्रमाणपत्र प्रमाणित करण्यासाठी स्पष्टपणे कॉन्फिगर केले जाणे आवश्यक आहे. असे न केल्यास नेटवर्क "Evil Twin" हल्ल्यांना बळी पडू शकते, ज्यामुळे फसव्या ॲक्सेस पॉइंटला युझर क्रेडेंशियल गोळा करण्याची परवानगी मिळते.
- RADIUS रिडंडन्सी लागू करा: नेटवर्क ऍक्सेससाठी RADIUS सर्व्हर हा अत्यंत महत्त्वाचा मार्ग आहे. नेहमी प्राथमिक आणि दुय्यम RADIUS सर्व्हर कॉन्फिगर करा. वितरित वातावरणात, उच्च उपलब्धतेसाठी क्लाउड-होस्ट केलेल्या RADIUS सोल्यूशनचा विचार करा.
- डायनॅमिक VLAN असाइनमेंटचा लाभ घ्या: वापरकर्त्यांना त्यांच्या Active Directory ग्रुप सदस्यत्वाच्या आधारे विशिष्ट VLAN मध्ये डायनॅमिकरित्या नियुक्त करण्यासाठी RADIUS ॲट्रिब्युट्स (जसे की
Tunnel-Pvt-Group-ID) वापरा. हे एकाधिक SSIDs प्रसारित न करता नेटवर्क विभागीकरण लागू करते. - RADIUS Accounting सक्षम करा: केवळ ऑथेंटिकेशन कॉन्फिगर करू नका. अनुपालन फ्रेमवर्कद्वारे आवश्यक ऑडिट ट्रेल्स तयार करण्यासाठी RADIUS Accounting (पोर्ट 1813) अनिवार्य आहे.
- नेटवर्क एज सुरक्षित करा: आमच्या Protecting Your Network with Robust DNS and Security या मार्गदर्शकामध्ये तुमच्या पायाभूत सुविधांचे संरक्षण करण्याबद्दल अधिक वाचा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
काळजीपूर्वक नियोजन करूनही, उपयोजनात समस्या येऊ शकतात. सामान्य अपयशाच्या प्रकारांमध्ये खालील गोष्टींचा समावेश होतो:
- सामायिक सिक्रेट न जुळणे: RADIUS सामायिक सिक्रेटमधील साध्या स्पेलिंगच्या चुकीमुळे शांतपणे ऑथेंटिकेशन अपयशी ठरते. ऑथेंटिकेटर आणि RADIUS सर्व्हर या दोन्हीवर सिक्रेट तपासा.
- वेळ सिंक्रोनाइझेशन त्रुटी: प्रमाणपत्र प्रमाणीकरणासाठी अचूक टाइमस्टॅम्प आवश्यक आहेत. सर्व APs, कंट्रोलर्स आणि RADIUS सर्व्हर एका विश्वसनीय NTP स्रोताद्वारे सिंक्रोनाइझ केलेले असल्याची खात्री करा.
- RADIUS ट्रॅफिक ब्लॉक करणारे फायरवॉल्स: APs/कंट्रोलर्स आणि RADIUS सर्व्हर्स दरम्यान UDP पोर्ट्स 1812 (ऑथेंटिकेशन) आणि 1813 (अकाउंटिंग) उघडे असल्याची खात्री करा. CoA वापरत असल्यास, UDP 3799 उघडे असल्याची खात्री करा.
- क्लायंटचे चुकीचे कॉन्फिगरेशन: सर्वात सामान्य समस्या म्हणजे क्लायंट डिव्हाइसेस RADIUS सर्व्हरचे सर्टिफिकेट जारी करणाऱ्या CA वर विश्वास ठेवण्यासाठी कॉन्फिगर केलेले नसतात. कॉर्पोरेट डिव्हाइसेसवर योग्य वायरलेस प्रोफाइल पाठवण्यासाठी MDM किंवा ग्रुप पॉलिसी वापरा.
ऑथेंटिकेशन प्रोटोकॉल सविस्तर समजून घेण्यासाठी, How to Configure 802.1X WiFi Authentication: A Step-by-Step Guide पहा.
ROI आणि व्यावसायिक परिणाम
प्रत्यक्ष सुरक्षा सुधारण्यापलीकडे, WPA2-Enterprise वर स्थलांतरित केल्याने महत्त्वपूर्ण व्यावसायिक मूल्य मिळते.
- धोका कमी करणे: सामायिक केलेले पासवर्ड काढून टाकल्याने हल्ल्याची शक्यता आणि डेटा लीक होण्याचा धोका मोठ्या प्रमाणात कमी होतो, ज्याचे गंभीर आर्थिक आणि प्रतिष्ठेचे परिणाम होऊ शकतात.
- कार्यात्मक कार्यक्षमता: तुमच्या विद्यमान आयडेंटिटी प्रोव्हाइडरसह (जसे की Active Directory) WiFi ऑथेंटिकेशन समाकलित केल्याने कर्मचाऱ्यांचे ऑनबोर्डिंग आणि ऑफबोर्डिंग स्वयंचलित होते. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा त्यांचे AD खाते निष्क्रिय केल्याने त्यांचा WiFi प्रवेश त्वरित रद्द होतो.
- अनुपालन सुसंगतता: PCI-DSS आणि ISO 27001 अनुपालनासाठी तपशीलवार ऑडिट ट्रेल आणि प्रति-वापरकर्ता ऑथेंटिकेशन या पूर्वअटी आहेत.
- एकत्रित पायाभूत सुविधा: डायनॅमिक VLAN असाइनमेंट वापरून, व्यावसायिक ठिकाणे अतिथी प्रवेशासाठी वापरल्या जाणाऱ्या त्याच फिजिकल हार्डवेअरवर कॉर्पोरेट, बॅक-ऑफ-हाउस आणि IoT ट्रॅफिक सुरक्षितपणे चालवू शकतात. त्यानंतर हार्डवेअर गुंतवणुकीवर जास्तीत जास्त परतावा मिळवण्यासाठी एका समर्पित WiFi Analytics सोल्यूशनचा वापर करून अतिथी नेटवर्कचे मुद्रीकरण आणि विश्लेषण केले जाऊ शकते. What Is a Leased Line? Dedicated Business Internet समजून घेऊन तुमच्याकडे पुरेशी बँडविड्थ असल्याची खात्री करा.
महत्वाच्या व्याख्या
WPA2-Enterprise
वायरलेस नेटवर्क्ससाठी एक सिक्युरिटी प्रोटोकॉल जो एका सामायिक पासवर्ड ऐवजी बाह्य सर्व्हरद्वारे प्रति-युझर ऑथेंटिकेशन प्रदान करण्यासाठी 802.1X चा वापर करतो.
एंटरप्राइझ वातावरणात कॉर्पोरेट आणि ऑपरेशनल WiFi नेटवर्क्स सुरक्षित ठेवण्यासाठीचे अनिवार्य मानक.
802.1X
पोर्ट-आधारित नेटवर्क ऍक्सेस कंट्रोलसाठी एक IEEE मानक जे LAN किंवा WLAN शी कनेक्ट होऊ इच्छिणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन मेकॅनिझम प्रदान करते.
WPA2-Enterprise कार्यक्षम बनवणारी मूळ फ्रेमवर्क संरचना.
RADIUS
Remote Authentication Dial-In User Service; एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत Authentication, Authorisation, आणि Accounting (AAA) व्यवस्थापन प्रदान करतो.
Active Directory सारख्या डेटाबेसच्या साहाय्याने युझर क्रेडेंशियल्सची पडताळणी करणारा सर्व्हर घटक.
Supplicant
डिव्हाइसवरील (लॅपटॉप, स्मार्टफोन) सॉफ्टवेअर क्लायंट जो नेटवर्क ऍक्सेसची विनंती करण्यासाठी ऑथेंटिकेटरशी संवाद साधतो.
योग्य EAP सेटिंग्स आणि सर्टिफिकेट ट्रस्टसह कॉन्फिगर केले जाणे आवश्यक असलेला एंडपॉइंट.
Authenticator
नेटवर्क डिव्हाइस (ऍक्सेस पॉईंट किंवा स्विच) जे सप्लिकंट आणि ऑथेंटिकेशन सर्व्हर दरम्यान मेसेजेस पाठवून ऑथेंटिकेशन प्रक्रियेला सुलभ करते.
IT टीमद्वारे व्यवस्थापित केले जाणारे Cisco, Aruba, किंवा Ubiquiti हार्डवेअर.
EAP (Extensible Authentication Protocol)
एक ऑथेंटिकेशन फ्रेमवर्क जे सहसा वायरलेस नेटवर्क्स आणि पॉइंट-टू-पॉइंट कनेक्शन्समध्ये वापरले जाते, जे मल्टिपल ऑथेंटिकेशन पद्धतींना सपोर्ट करते.
क्रेडेंशियल एक्स्चेंज एन्कॅप्स्युलेट करण्यासाठी वापरला जाणारा प्रोटोकॉल.
PEAP-MSCHAPv2
एक EAP पद्धत जी सर्व्हरच्या प्रमाणपत्राद्वारे स्थापित केलेल्या सुरक्षित TLS टनेलमध्ये MSCHAPv2 पासवर्ड एक्सचेंज सुरक्षितपणे कव्हर करते.
सर्वात सामान्य डिप्लॉयमेंट पद्धत कारण ती सुरक्षितता आणि मानक AD पासवर्ड वापरण्याच्या सुविधेचा योग्य समतोल राखते.
Dynamic VLAN Assignment
अशी प्रक्रिया ज्यामध्ये RADIUS सर्व्हर ॲक्सेस पॉईंटला प्रमाणित वापरकर्त्याला त्यांच्या ओळख किंवा ग्रुप मेंबरशिपच्या आधारे विशिष्ट VLAN वर ठेवण्याची सूचना देतो.
नेटवर्क विभाजनासाठी अत्यंत महत्त्वपूर्ण, ज्यामुळे वेगवेगळ्या वापरकर्त्यांच्या प्रकारांना समान भौतिक APs सुरक्षितपणे शेअर करणे शक्य होते.
सोडवलेली उदाहरणे
एका २०० खोल्यांच्या हॉटेलला त्यांच्या बॅक-ऑफ-हाउस कर्मचाऱ्यांसाठी (हाउसकीपिंग, व्यवस्थापन) सध्याचे Aruba ऍक्सेस पॉईंट्स वापरून सुरक्षित WiFi डिप्लॉय करायचे आहे, तसेच कर्मचाऱ्यांच्या ट्रॅफिकला पाहुण्यांच्या (गेस्ट) नेटवर्कपासून पूर्णपणे वेगळे ठेवायचे आहे.
IT टीम WPA2-Enterprise वापरून एकच 'Hotel_Staff' SSID कॉन्फिगर करते. ते Aruba ClearPass ला हॉटेलच्या Active Directory सोबत इंटिग्रेट करतात. ClearPass मध्ये, ते एन्फोर्समेंट पॉलिसी कॉन्फिगर करतात: जर युझर 'Management' AD ग्रुपमध्ये असेल, तर ClearPass त्यांना VLAN 10 (मॅनेजमेंट नेटवर्क) वर नियुक्त करणारा RADIUS ॲट्रिब्यूट पाठवते. जर युझर 'Housekeeping' ग्रुपमध्ये असेल, तर त्यांना VLAN 20 (ऑपरेशन्स नेटवर्क) वर नियुक्त केले जाते. हे डायनॅमिक VLAN असाइनमेंट लागू करण्यासाठी APs कॉन्फिगर केले जातात.
५० ठिकाणी कार्यरत असलेली एक राष्ट्रीय रिटेल चेन Cisco Meraki वापरते. PCI DSS अनुपालन पूर्ण करण्यासाठी त्यांच्या पॉइंट-ऑफ-सेल (POS) टर्मिनल्सना WiFi वर सुरक्षित करणे आवश्यक आहे, जेणेकरून त्यांची जुनी WPA2-Personal सिस्टीम बदलता येईल.
प्रत्येक स्टोअरवर स्थानिक सर्व्हर डिप्लॉय करणे टाळण्यासाठी नेटवर्क आर्किटेक्ट क्लाउड-होस्टेड RADIUS सर्व्हिस डिप्लॉय करतो. Meraki डॅशबोर्डमध्ये, ते 'Retail_POS' SSID ला WPA2-Enterprise साठी कॉन्फिगर करतात आणि त्याला क्लाउड RADIUS IPs वर निर्देशित करतात. ते त्यांच्या MDM प्लॅटफॉर्मद्वारे प्रत्येक POS टर्मिनलसाठी युनिक क्लायंट सर्टिफिकेट्स तयार करतात आणि EAP-TLS आवश्यक करण्यासाठी RADIUS सर्व्हर कॉन्फिगर करतात. Meraki APs हे क्लाउड सर्व्हिसकडे RADIUS Authentication आणि Accounting या दोन्हीचा डेटा पाठवण्यासाठी कॉन्फिगर केले जातात.
सराव प्रश्न
Q1. तुमची संस्था Ubiquiti UniFi ॲक्सेस पॉईंट्स वापरून WPA2-Enterprise उपयोजित करत आहे. चाचणी दरम्यान, क्लायंट यशस्वीरित्या कनेक्ट होऊ शकतात, परंतु अनुपालन टीमच्या लक्षात आले आहे की केंद्रीय लॉगिंग सिस्टममध्ये वापरकर्ता सत्र कालावधी किंवा डेटा वापराचे कोणतेही लॉग्स नाहीत. कॉन्फिगरेशनमध्ये कोणती सर्वात संभाव्य त्रुटी राहिली आहे?
टीप: प्रमाणीकरण (Authentication) प्रवेश मंजूर करते, परंतु दुसरी प्रक्रिया वापराचा मागोवा घेते.
नमुना उत्तर पहा
RADIUS Accounting पोर्ट (1813) कॉन्फिगर केले गेलेले नाही किंवा फायरवॉलद्वारे ब्लॉक केले जात आहे. Authentication (पोर्ट 1812) कार्यरत असताना, सत्राचे ऑडिट ट्रॅक तयार करण्यासाठी Accounting स्पष्टपणे सक्षम करणे आवश्यक आहे.
Q2. एक वापरकर्ता तक्रार करतो की ते कॉर्पोरेट WPA2-Enterprise नेटवर्कशी कनेक्ट होऊ शकत नाहीत. तुम्ही Cisco WLC लॉग्स तपासता आणि तुम्हाला दिसते की AP हा EAP-Request पुढे पाठवत आहे, परंतु RADIUS सर्व्हर लॉग्स 'Unknown CA' मुळे 'Access-Reject' दर्शवतात. यामध्ये काय दुरुस्त करणे आवश्यक आहे?
टीप: TLS टनेल सेटअप दरम्यान स्थापित झालेल्या विश्वासाच्या संबंधाचा विचार करा.
नमुना उत्तर पहा
क्लायंट डिव्हाइसचा सप्लीकंट (supplicant) हा RADIUS सर्व्हरचे प्रमाणपत्र जारी करणाऱ्या Certificate Authority (CA) वर विश्वास ठेवण्यासाठी कॉन्फिगर केलेला नाही. संभाव्य Evil Twin हल्ला रोखण्यासाठी क्लायंट कनेक्शन थांबवत आहे. CA प्रमाणपत्र क्लायंट डिव्हाइसवर पुश केले जाणे आवश्यक आहे.
Q3. तुम्ही एका स्टेडियमसाठी नेटवर्क डिझाइन करत आहात. तुम्हाला कॉर्पोरेट कर्मचारी, तिकीट टर्मिनल्स आणि अतिथी WiFi (guest WiFi) ला सपोर्ट देणे आवश्यक आहे. सुरक्षा राखून RF हस्तक्षेप कमी करण्यासाठी तुम्ही SSIDs ची रचना कशी कराल?
टीप: प्रत्येक वापरासाठी स्वतंत्र SSID ब्रॉडकास्ट करणे टाळा.
नमुना उत्तर पहा
जास्तीत जास्त दोन SSIDs तैनात करा. Captive Portal (उदा. Purple) वापरणाऱ्या अतिथींसाठी एक SSID. WPA2-Enterprise वापरून सर्व कॉर्पोरेट ऑपरेशन्ससाठी दुसरा SSID. कॉर्पोरेट कर्मचाऱ्यांना एका VLAN वर आणि तिकीट टर्मिनल्सना त्यांच्या प्रमाणीकरण क्रेडेंशियल्सच्या आधारे दुसऱ्या VLAN वर विभाजित करण्यासाठी RADIUS सर्व्हरद्वारे Dynamic VLAN Assignment वापरा.
वारंवार विचारले जाणारे प्रश्न
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
या मालिकेमध्ये पुढे वाचा
Portnox पर्याय: पूर्ण NAC शिवाय Cloud RADIUS
तुम्ही तीन-प्रश्नांच्या चाचणीचा वापर करून हे ठरवू शकाल की तुमच्या मालमत्तेला पूर्ण NAC ची आवश्यकता आहे की केवळ WiFi साठी cloud RADIUS ची. त्यानंतर तुम्ही Portnox, Purple, SecureW2 आणि JumpCloud ची वायर्ड अंमलबजावणी, पॉश्चर तपासणी, प्रमाणपत्रे, अतिथी प्रवेश आणि तीन वर्षांच्या चालण्याच्या खर्चावर तुलना करू शकता आणि साइट-बाय-साइट पायलटचे नियोजन करू शकता.
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.