
NAC वर MAC रँडमायझेशनचा होणारा परिणाम आणि त्यावर मात कशी करावी
हे मार्गदर्शक Network Access Control (NAC) सिस्टम्स आणि गेस्ट WiFi आर्किटेक्चरवरील MAC ॲड्रेस रँडमायझेशनच्या प्रभावाविषयी सखोल तांत्रिक संदर्भ प्रदान करते. हे iOS, Android, आणि Windows मधील प्रति-नेटवर्क आणि नियतकालिक MAC रोटेशनची यंत्रणा स्पष्ट करते आणि यामुळे उद्भवणारे कॅस्केडिंग अपयश - जसे की Captive Portal चा त्रास आणि DHCP संपुष्टात येण्यापासून ते पॉलिसी अंमलबजावणीतील त्रुटी आणि चुकीच्या ॲनालिटिक्सपर्यंत - तपशीलवार सांगते. IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना IEEE 802.1X, Passpoint (Hotspot 2.0), आणि OpenRoaming चा वापर करून डिव्हाइस-केंद्रित वरून ओळख-केंद्रित ऑथेंटिकेशनवर स्थलांतरित होण्यासाठी, आणि हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासाठी ठोस अंमलबजावणी मार्गदर्शनासह कृतीयोग्य, व्हेंडर-तटस्थ धोरणे मिळतील.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
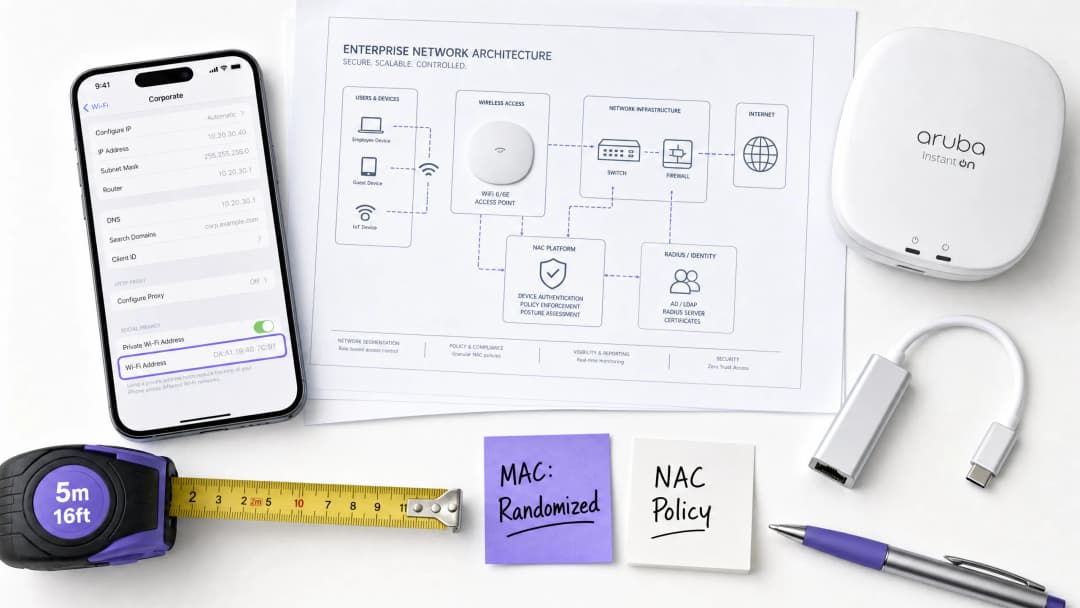
कार्यकारी सारांश (Executive Summary)
MAC ॲड्रेस रँडमायझेशन - जे आता iOS 14+, Android 10+ आणि Windows 11 वर डीफॉल्ट वर्तन आहे - याने दोन दशकांपासून एंटरप्राइझ NAC प्रणाली ज्या डिव्हाइस-केंद्रित ऑथेंटिकेशन मॉडेलवर अवलंबून होत्या, ते पूर्णपणे मोडीत काढले आहे. जेव्हा एखादे डिव्हाइस त्याचा MAC ॲड्रेस रोटेट (बदलते) करते, तेव्हा नेटवर्क त्याला पूर्णपणे नवीन क्लायंट म्हणून मानते. याचे परिणाम त्वरित आणि कार्यात्मक स्वरूपाचे असतात: Captive Portals परत येणाऱ्या पाहुण्यांना पुन्हा ऑथेंटिकेट करण्यास भाग पाडतात, हाय-डेन्सिटी वातावरणात DHCP स्कोप्स संपून जातात, NAC पॉलिसी लागू होण्यास अपयशी ठरतात आणि ॲनालिटिक्स प्लॅटफॉर्म्स अत्यंत फुगवलेली अभ्यागतांची संख्या दर्शवतात.
Hospitality प्रॉपर्टीज, Retail इस्टेट्स, Healthcare कॅम्पसेस किंवा Transport हब्सचे व्यवस्थापन करणाऱ्या IT नेत्यांसाठी, हा केवळ एक सैद्धांतिक धोका नाही - तर ही पाहुण्यांचे समाधान, सुरक्षा स्थिती आणि मार्केटिंग डेटाच्या गुणवत्तेवर परिणाम करणारी एक सक्रिय कार्यात्मक समस्या आहे.
यावरील उपाय आर्किटेक्चरल स्वरूपाचा आहे, केवळ वरवरचा नाही. नेटवर्कने हार्डवेअर आयडेंटिफायर्स (MAC ॲड्रेसेस) ऑथेंटिकेट करण्यापासून पुढे जाऊन, IEEE 802.1X, Passpoint (Hotspot 2.0) आणि OpenRoaming द्वारे व्हेरिफाय केलेल्या युझर आयडेंटिटीला ऑथेंटिकेट करण्याकडे स्थलांतरित झाले पाहिजे. हे मार्गदर्शक त्या संक्रमणासाठी आवश्यक सखोल तांत्रिक माहिती आणि अंमलबजावणीचा रोडमॅप प्रदान करते.
तांत्रिक सखोल विश्लेषण: MAC रँडमायझेशन कसे कार्य करते
MAC रँडमायझेशन हे काही एकच ठराविक मानक नाही. वेगवेगळ्या डिव्हाइस इकोसिस्टममध्ये याची अंमलबजावणी लक्षणीयरीत्या भिन्न असते, ज्यामुळे नेटवर्क इंजिनिअर्ससाठी अनपेक्षित आणि बहुस्तरीय आव्हाने निर्माण होतात.
ऑपरेटिंग सिस्टीम्स रँडमायझेशन कसे हाताळतात
आधुनिक ऑपरेटिंग सिस्टीम्स दोन वेगळ्या मोड्समध्ये MAC रँडमायझेशन लागू करतात, जे दोन्ही जुन्या NAC आर्किटेक्चर्समध्ये व्यत्यय आणतात:
प्रति-नेटवर्क रँडमायझेशन (डीफॉल्ट वर्तन): डिव्हाइस कनेक्ट करत असलेल्या प्रत्येक SSID साठी एक युनिक, स्थानिक पातळीवर प्रशासित केलेला MAC ॲड्रेस तयार करते. हा ॲड्रेस SSID आणि डिव्हाइस-विशिष्ट सीडच्या हॅशमधून घेतला जातो, याचा अर्थ तो त्या विशिष्ट नेटवर्कसाठी स्थिर राहतो परंतु हार्डवेअर MAC पेक्षा पूर्णपणे वेगळा असतो. iOS 14+, Android 10+ आणि Windows 11 वर हे डीफॉल्ट असते.
नियतकालिक रोटेशन (वर्धित प्रायव्हसी मोड): ऍपलचा 'Private WiFi Address' (iOS 15+) आणि अँड्रॉइडचा वर्धित ट्रॅकिंग संरक्षणासह 'Use randomised MAC' यांसारखी वैशिष्ट्ये दिलेल्या SSID साठी रँडमायझ्ड MAC ॲड्रेस दररोज किंवा साप्ताहिक वेळापत्रकानुसार, किंवा निष्क्रियतेच्या एका निश्चित कालावधीनंतर रोटेट करतील. एंटरप्राइझ वातावरणासाठी हा अधिक व्यत्यय आणणारा मोड आहे.
याव्यतिरिक्त, डिव्हाइसेस कोणत्याही असोसिएशनच्या आधी - सक्रिय स्कॅनिंग (प्रोब रिक्वेस्ट्स) दरम्यान रँडमायझ्ड MACs वापरतात. याचा अर्थ प्रोब रिक्वेस्ट्स ट्रॅक करणारे पॅसिव्ह ॲनालिटिक्स इंजिन्स देखील युनिक डिव्हाइसेसची अचूक गणना करू शकत नाहीत.
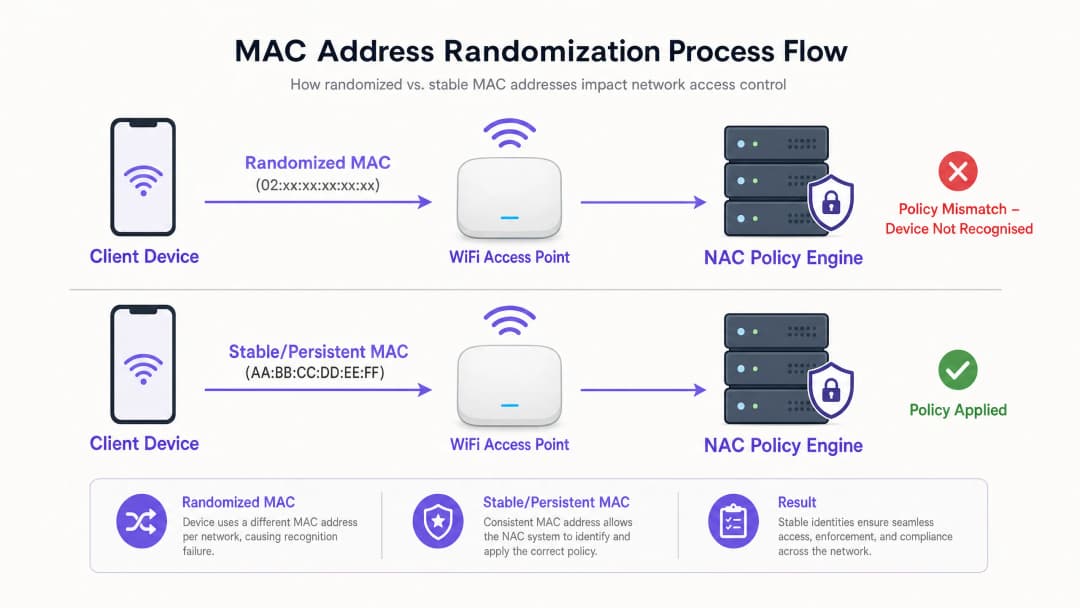
नेटवर्क इन्फ्रास्ट्रक्चरवरील अपयशांची साखळी
जेव्हा एखादे डिव्हाइस त्याचा MAC पत्ता बदलते, तेव्हा नेटवर्क त्यास पूर्णपणे नवीन क्लायंट म्हणून गृहीत धरते. ही एकच घटना अनेक नेटवर्क लेयर्समध्ये आर्किटेक्चरल अपयशांची साखळी सुरू करते:
| अपयशाचा प्रकार | तांत्रिक कारण | व्यावसायिक परिणाम |
|---|---|---|
| Captive Portal ची अडचण | MAC वर आधारित NAC सेशन कॅशे; रोटेशनमुळे कॅशे एंट्री अवैध ठरते | परत येणाऱ्या पाहुण्यांना पुन्हा ऑथेंटिकेशन करण्यास भाग पाडले जाते; सपोर्ट तिकिटांमध्ये वाढ होते |
| DHCP व्याप्ती संपणे | प्रत्येक नवीन MAC नवीन IP लीज घेते; TTL संपल्याशिवाय जुने लीजेस रिलीज होत नाहीत | नवीन डिव्हाइसेस IP पत्ते मिळवण्यास असमर्थ ठरतात; अतिथींसाठी नेटवर्क खंडित होते |
| NAC पॉलिसी विसंगती | पॉलिसी (VLAN, रेट मर्यादा, ACLs) MAC शी जोडलेल्या असतात; नवीन MAC कडे कोणतीही पॉलिसी नसते | सुरक्षा नियंत्रणांचे उल्लंघन होते; अतिथी चुकीच्या VLAN मध्ये प्रवेश करू शकतात |
| अनालिटिक्सची फुगलेली आकडेवारी | लेयर २ MAC वर आधारित अनालिटिक्स; एक डिव्हाइस एकापेक्षा जास्त युनिक व्हिजिटर्स म्हणून दिसते | चुकीचा फूटफॉल डेटा; खोट्या मेट्रिक्सवर आधारित मार्केटिंगचे निर्णय |
| सेशन सातत्य गमावणे | AP रोमिंग आणि लोड बॅलन्सिंग सेशन हँडऑफसाठी MAC वर अवलंबून असतात | ढासळलेला रोमिंग अनुभव; हालचालीदरम्यान सेशन्स बंद होतात |
IEEE मानक संदर्भ
लोकल प्रशासकीय ॲड्रेस बिट (पहिल्या ऑक्टेटचा दुसरा सर्वात कमी महत्त्वाचा बिट) रँडमाइज्ड MAC मध्ये 1 वर सेट केला जातो, ज्यामुळे ते जागतिक स्तरावर युनिक असलेल्या हार्डवेअर पत्त्यांपेक्षा वेगळे ठरतात. पहिल्या ऑक्टेटमध्ये 02:, 06:, 0A:, किंवा 0E: ने सुरू होणारा MAC हा निश्चितपणे लोकल प्रशासकीय (संभाव्यतः रँडमाइज्ड) पत्ता असतो. नेटवर्क इंजिनियर्स याचा वापर RADIUS किंवा DHCP सर्व्हर स्तरावर रँडमाइज्ड क्लायंट शोधण्यासाठी करू शकतात, जरी केवळ शोध लावल्याने ऑथेंटिकेशनची समस्या सुटत नाही.
ही डिव्हाइसेस ज्या RF वातावरणात काम करतात त्याबद्दल अधिक माहितीसाठी, WiFi Frequencies: A Guide to WiFi Frequencies in 2026 वरील आमचे मार्गदर्शक पहा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: आयडेंटिटी-सेंट्रिक आर्किटेक्चरवर स्थलांतर करणे
MAC रँडमायझेशनचा एकमेव कायमस्वरूपी उपाय म्हणजे ऑथेंटिकेशन आणि पॉलिसीची अंमलबजावणी हार्डवेअर आयडेंटिफायर्सपासून पूर्णपणे वेगळी करणे. खालील तीन-टप्प्यांचे अंमलबजावणीचे धोरण आयडेंटिटी-सेंट्रिक नेटवर्कसाठी विक्रेता-तटस्थ मार्ग प्रदान करते.
टप्पा १: तात्काळ उपाययोजना (आठवडे १-२)
पूर्ण आर्किटेक्चरल स्थलांतर सुरू करण्यापूर्वी, वातावरण स्थिर करण्यासाठी या धोरणात्मक उपाययोजना अंमलात आणा:
- DHCP लीजची वेळ कमी करा: अतिथी VLANs वर, लीजचा कालावधी नेहमीच्या २४ तासांवरून १ ते ४ तासांपर्यंत कमी करा. हे तात्पुरत्या डिव्हाइसेसकडून जलद गतीने IP पत्ते परत मिळवते आणि व्याप्ती संपण्यापासून रोखते. गर्दीच्या स्टेडियम किंवा कन्व्हेन्शन सेंटर्समध्ये, ३० मिनिटांइतकी कमी लीज वेळ ठेवण्याचा विचार करा.
- DHCP पूल आकार वाढवा: फिरत्या MAC मुळे वाढलेल्या मागणीला सामावून घेण्यासाठी तात्पुरता बफर म्हणून गेस्ट DHCP स्कोप वाढवा.
- हेल्पडेस्क स्क्रिप्ट्स अपडेट करा: गेस्ट कनेक्शन समस्यांचे निवारण करताना, सपोर्ट स्टाफला सामान्य डिव्हाइस सेटिंग्जमधील हार्डवेअर MAC ऐवजी त्या विशिष्ट SSID साठी डिव्हाइसचा सध्याचा रँडमाइज्ड MAC (जो WiFi नेटवर्क तपशीलांमध्ये आढळतो) विचारण्यास सांगा.
पायरी 2: ओळखीच्या युजर्ससाठी IEEE 802.1X तैनात करा (महिने 1-3)
IEEE 802.1X हा ओळख-केंद्रित नेटवर्क ऍक्सेसचा पाया आहे. MAC द्वारे डिव्हाइसचे प्रमाणीकरण करण्याऐवजी, नेटवर्क RADIUS सर्व्हरसह EAP (Extensible Authentication Protocol) देवाणघेवाणीद्वारे क्रेडेंशियल, सर्टिफिकेट्स किंवा टोकनयुक्त ओळखीद्वारे युजरचे प्रमाणीकरण करते.
महत्त्वाच्या कॉन्फिगरेशन पायऱ्या:
- तुमच्या आयडेंटिटी डिरेक्टरीशी (Active Directory, LDAP, किंवा क्लाउड IdP) समाकलित केलेला RADIUS सर्व्हर (उदा. FreeRADIUS, Cisco ISE, Aruba ClearPass) तैनात करा.
- ओळखीच्या युजर्ससाठी (स्टाफ, नोंदणीकृत गेस्ट, लॉयल्टी मेंबर्स) एक समर्पित WPA3-Enterprise SSID तयार करा.
- कॉर्पोरेट डिव्हाइसेससाठी Mobile Device Management (MDM) सोल्यूशनद्वारे किंवा BYOD आणि नोंदणीकृत गेस्टसाठी सेल्फ-सर्व्हिस ऑनबोर्डिंग पोर्टलद्वारे 802.1X क्रेडेंशियल प्रदान करा.
- MAC पत्त्यांऐवजी RADIUS ॲट्रिब्युट्सवर (उदा. VLAN असाइनमेंटसाठी
Tunnel-Private-Group-ID) आधारित VLAN असाइनमेंट, ACLs आणि रेट लिमिट्स लागू करण्यासाठी NAC पॉलिसी अपडेट करा.
पायरी 3: ट्रान्झिएंट गेस्टसाठी Passpoint आणि OpenRoaming लागू करा (महिने 3-6)
ट्रान्झिएंट गेस्टसाठी - हॉटेलचे अभ्यागत, रिटेल खरेदीदार, स्टेडियमचे प्रेक्षक - वैयक्तिक 802.1X क्रेडेंशियल्स व्यवस्थापित करणे अव्यवहार्य आहे. Passpoint (Hotspot 2.0 / IEEE 802.11u) हे Captive Portal शिवाय अखंड, स्वयंचलित आणि एनक्रिप्टेड प्रमाणीकरण सक्षम करून याचे निवारण करते.
Passpoint एखाद्या डिव्हाइसला स्वयंचलितपणे सुसंगत नेटवर्क शोधण्याची आणि विश्वसनीय आयडेंटिटी प्रोव्हाइडर (IdP) द्वारे प्रदान केलेल्या क्रेडेंशियल्सचा वापर करून प्रमाणीकरण करण्याची अनुमती देते. युजरला कधीही लॉगिन पेज दिसत नाही.
आयडेंटिटी प्रोव्हाइडर म्हणून Purple ची भूमिका: Purple's Guest WiFi प्लॅटफॉर्म Connect लायसन्स अंतर्गत OpenRoaming सारख्या सेवांसाठी विनामूल्य आयडेंटिटी प्रोव्हाइडर म्हणून काम करतो. एकदा गेस्टने एका ठिकाणी Purple-powered Captive Portal किंवा लॉयल्टी ॲपद्वारे प्रमाणीकरण केले की, Purple त्यांना Passpoint क्रेडेंशियल्स प्रदान करते. फेडरेशनमधील कोणत्याही OpenRoaming-सक्षम ठिकाणी पुढील भेटींवर, डिव्हाइस स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होते - युजरच्या ओळखीची पडताळणी Layer 7 वर केली जाते, त्यांच्या MAC पत्त्याचा विचार न करता.
हे आर्किटेक्चर थेट WiFi Analytics प्लॅटफॉर्मला देखील फीड करते, जिथे अभ्यागतांची संख्या, ड्वेल टाइम आणि रिटर्न व्हिजिट रेट्सची गणना तात्पुरत्या MAC पत्त्यांऐवजी सत्यापित ओळखींवरून केली जाते.

Enterprise Deployment साठी सर्वोत्तम पद्धती (Best Practices)
खालील सर्व व्हेंडर-न्यूट्रल सर्वोत्तम पद्धती सर्व प्रकारच्या लहान-मोठ्या डिप्लॉयमेंट स्केलवर लागू होतात:
पॉलिसीला MAC ॲड्रेसपासून वेगळे करा: तुमच्या नेटवर्कमधील प्रत्येक NAC पॉलिसीचे ऑडिट करा. विशिष्ट MAC ॲड्रेस किंवा MAC-आधारित डिव्हाइस ग्रुपचा संदर्भ देणारी कोणतीही पॉलिसी युजर आयडेंटिटी ॲट्रिब्युट्सचा (RADIUS युझरनेम, Active Directory ग्रुप, सर्टिफिकेट CN) संदर्भ देण्यासाठी स्थलांतरित करणे आवश्यक आहे. MAC-रँडमायझेशन-प्रतिरोधक नेटवर्कसाठी ही एक अनिवार्य पूर्वअट आहे.
IoT डिव्हाइसेस स्वतंत्रपणे वेगळे करा: बहुतांश enterprise IoT डिव्हाइसेस (ॲक्सेस कंट्रोल रीडर्स, HVAC कंट्रोलर्स, डिजिटल साईनएज) MAC रँडमायझेशन वापरत नाहीत. तरीही, त्यांना MAC Authentication Bypass (MAB) ऐवजी MPSK किंवा सर्टिफिकेट-आधारित ऑथेंटिकेशन वापरून समर्पित VLAN वर स्वतंत्र केले पाहिजे, कारण MAB अजूनही स्पूफिंगसाठी असुरक्षित आहे. या विषयाच्या तपशीलवार माहितीसाठी, आमचे Managing IoT Device Security with NAC and MPSK हे मार्गदर्शक पहा (स्पॅनिशमध्ये देखील उपलब्ध: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
WPA3 ला बेसलाईन म्हणून स्वीकारा: WPA3-Personal (SAE) आणि WPA3-Enterprise हे WPA2 पेक्षा लक्षणीयरीत्या अधिक मजबूत सुरक्षा प्रदान करतात आणि Passpoint R3 डिप्लॉयमेंटसाठी आवश्यक आहेत. पायरी ३ सुरू करण्यापूर्वी तुमचे ॲक्सेस पॉइंट फर्मवेअर आणि क्लायंट सप्लिकंट्स WPA3 ला सपोर्ट करत असल्याची खात्री करा.
कॉम्प्लायन्स लॉगिंग सत्यापित करा: GDPR आणि PCI-DSS अंतर्गत, तुम्हाला नेटवर्क ॲक्टिव्हिटी विशिष्ट युजर किंवा डिव्हाइसशी जोडता आली पाहिजे. MAC-आधारित लॉगिंग सिस्टीम्स आता पुरेशा राहिलेल्या नाहीत. तुमची SIEM आणि लॉगिंग इन्फ्रास्ट्रक्चर केवळ DHCP लॉग्समधील MAC ॲड्रेसेसऐवजी RADIUS अकाउंटिंग रेकॉर्ड्समधून ऑथेंटिकेट केलेल्या युजर आयडेंटिटीज कॅप्चर करत असल्याची खात्री करा.
संबंधित enterprise नेटवर्किंग निर्णयांच्या संदर्भासाठी, आमचे SD-WAN vs MPLS: The 2026 Enterprise Network Guide हे मार्गदर्शक आणि BLE Low Energy Explained for Enterprise वरील आमची प्राथमिक माहिती पहा.
ट्रबलशूटिंग आणि जोखीम निवारण
सामान्य बिघाड आणि त्यांचे उपाय
लक्षण: गर्दीच्या वेळेत सामान्य पादचारी संख्या असतानाही DHCP पूल संपणे. निदान: एकाच फिजिकल डिव्हाइसला नियुक्त केलेल्या मल्टिपल लीजेससाठी DHCP लीज लॉग्स तपासा (AP असोसिएशन लॉग्ससह सहसंबंध जोडून ओळखता येण्याजोगे). जर एका डिव्हाइसने २४ तासांत ३+ लीजेस वापरल्या असतील, तर MAC रोटेशनची पुष्टी होते. उपाय: लीजची वेळ त्वरित कमी करा. हाय-फ्रिक्वेन्सी युजर्सची ओळख स्थिर करण्यासाठी पायरी २ (802.1X) लागू करा.
लक्षण: परत येणारे पाहुणे (guests) वारंवार Captive Portal वर रिडायरेक्ट होणे. निदान: NAC सेशन कॅशे हा MAC वर आधारित आहे. पाहुण्यांचा सध्याचा MAC त्यांच्या मागील सेशनच्या कॅशे केलेल्या MAC शी जुळतो की नाही हे तपासून पुष्टी करा. उपाय: लॉयल्टी ॲप किंवा प्रोफाइल प्रोव्हिजनिंगद्वारे परत येणाऱ्या पाहुण्यांसाठी Passpoint लागू करा. हाच एकमेव कायमस्वरूपी उपाय आहे.
लक्षण: ॲनालिटिक्स रिपोर्टमध्ये अपेक्षित असलेल्या संख्येपेक्षा ३ पटीने जास्त युनिक व्हिजिटर्सची नोंद होणे. निदान: अॅनालिटिक्स प्लॅटफॉर्म युनिक ऑथेंटिकेटेड सेशन्स ऐवजी युनिक MAC अॅड्रेस मोजत आहे. निराकरण: Captive Portal ऑथेंटिकेशन लॉग किंवा RADIUS अकाउंटिंगमधील लेयर 7 आयडेंटिटी डेटावर अवलंबून राहण्यासाठी अॅनालिटिक्स स्थलांतरित करा. MAC-आधारित व्हिजिटर मोजणी पूर्णपणे बंद करा.
लक्षण: पुन्हा कनेक्ट झाल्यानंतर IoT डिव्हाइसचे VLAN असाइनमेंट नाहीसे होते. निदान: IoT डिव्हाइस फर्मवेअर MAC रँडमायझेशन लागू करते की नाही याची खात्री करा (हे दुर्मिळ आहे परंतु एंटरप्राइझ वातावरणात तैनात असलेल्या काही ग्राहक-दर्जाच्या IoT डिव्हाइसेसमध्ये आढळते). निराकरण: IoT ऑथेंटिकेशन MPSK किंवा सर्टिफिकेट-आधारित 802.1X वर स्थलांतरित करा. रँडमायझेशन लागू करणाऱ्या कोणत्याही डिव्हाइससाठी MAB वर अवलंबून राहू नका.
ROI आणि व्यावसायिक प्रभाव
MAC रँडमायझेशनच्या समस्येचे निराकरण करणे हा खर्च वाढवणारा घटक नाही - तर हा महसूल आणि अनुपालन सक्षम करणारा घटक आहे.
ऑपरेशन्स खर्चामध्ये कपात: Captive Portals शी संबंधित सपोर्ट तिकिटे काढून टाकल्याने त्वरित बचत होते. २०० प्रॉपर्टीज असलेल्या मोठ्या हॉटेल साखळीसाठी, अतिथींच्या WiFi सपोर्ट कॉल्समध्ये अगदी ३०% घट केल्यास वार्षिक हेल्पडेस्क खर्चात हजारो पौंडांची कपात होऊ शकते.
मार्केटिंग डेटा गुणवत्ता: अचूक, ओळख-आधारित व्हिजिटर अॅनालिटिक्स थेट मार्केटिंग मोहिमांचा ROI सुधारते. जेव्हा फूटफॉल डेटा फिरत्या MAC ऐवजी सत्यापित ओळखींवर आधारित असतो, तेव्हा कन्व्हर्जन रेटची गणना, ड्वेल-टाइम विश्लेषण आणि रिटर्न-व्हिजिट अॅट्रिब्युशन हे व्यावसायिक निर्णयांसाठी विश्वसनीय इनपुट बनतात.
अनुपालनाची हमी: GDPR नुसार डेटा प्रोसेसिंग योग्य संमतीसह ओळखता येण्याजोग्या व्यक्तींशी जोडलेले असणे आवश्यक आहे. MAC-आधारित सिस्टम नेटवर्क क्रियाकलाप विशिष्ट व्यक्तीशी विश्वसनीयपणे जोडू शकत नाही. सत्यापित ऑथेंटिकेशन असलेली आयडेंटिटी-केंद्रित सिस्टम GDPR अनुपालन आणि PCI-DSS नेटवर्क सेगमेंटेशन लॉगिंगसाठी आवश्यक असलेले ऑडिट ट्रेल प्रदान करते.
अतिथी अनुभव आणि महसूल: आदरातिथ्य क्षेत्रात, एक विना-अडथळा, स्वयंचलित WiFi कनेक्शन (Passpoint द्वारे) वेगाने एक स्पर्धात्मक फरक ठरत आहे. जे हॉटेल्स आणि ठिकाणे परत येणाऱ्या अतिथींसाठी Captive Portals काढून टाकतात, ते अतिथींच्या समाधान स्कोअरमध्ये लक्षणीय वाढ आणि जास्त ड्वेल-टाइम नोंदवतात - हे दोन्ही प्रति भेट जास्त पूरक महसुलाशी संबंधित आहेत.
महत्वाच्या व्याख्या
MAC Address Randomization
आधुनिक ऑपरेटिंग सिस्टीम्समधील (iOS 14+, Android 10+, Windows 11) एक प्रायव्हसी फीचर, जिथे डिव्हाइस WiFi नेटवर्कशी कनेक्ट करताना किंवा स्कॅन करताना त्याचा मूळ हार्डवेअर ॲड्रेस वापरण्याऐवजी स्थानिक पातळीवर प्रशासित, तात्पुरता MAC ॲड्रेस तयार करते. हा रँडममायझ्ड ॲड्रेस प्रति-नेटवर्क (विशिष्ट SSID साठी स्थिर) असू शकतो किंवा वेळोवेळी रोटेट केला जाऊ शकतो.
जेव्हा डिव्हाइसेस पुन्हा भेट देताना Captive Portal बायपास करण्यात अयशस्वी ठरतात, जेव्हा ॲनालिटिक्स प्लॅटफॉर्म्स युनिक व्हिजिटर्सची संख्या वाढवून दाखवतात, किंवा हाय-डेन्सिटी वातावरणात अचानक DHCP स्कोप संपून जातात, तेव्हा IT टीम्सना याचा सामना करावा लागतो.
Network Access Control (NAC)
एक सिक्युरिटी फ्रेमवर्क आणि संबंधित तंत्रज्ञान जे नेटवर्कमध्ये प्रवेश करू पाहणाऱ्या डिव्हाइसेसवर पॉलिसी लागू करते, तसेच डिव्हाइसची ओळख, स्थिती (कॉम्प्लायन्स स्टेट) आणि वापरकर्त्याच्या क्रेडेंशियल्सवर आधारित प्रवेशाची पातळी निश्चित करते. सामान्य NAC प्लॅटफॉर्म्समध्ये Cisco ISE, Aruba ClearPass आणि Forescout यांचा समावेश होतो.
पारंपारिकपणे NAC सिस्टीम्स डिव्हाइस प्रोफाइलिंग, पॉलिसी अंमलबजावणी आणि सेशन ट्रॅकिंगसाठी MAC ॲड्रेसेसवर अवलंबून असत - हा असा दृष्टिकोन आहे ज्याला MAC रँडममायझेशनने पूर्णपणे निष्प्रभ केले आहे.
Captive Portal
एक वेब पेज जे वापरकर्त्याच्या HTTP ट्रॅफिकला अडवते आणि नेटवर्क प्रवेश मंजूर करण्यापूर्वी परस्परसंवाद (लॉगिन, अटींची स्वीकृती किंवा पेमेंट) आवश्यक करते. परतणाऱ्या वापरकर्त्यांना ओळखण्यासाठी आणि पुन्हा-ऑथेंटिकेशन बायपास करण्यासाठी Captive Portal सहसा MAC ॲड्रेस कॅशिंगचा वापर करतात.
MAC रँडममायझेशन Captive Portal च्या 'Remember Me' फंक्शनॅलिटीला खंडित करते, कारण पुन्हा परतणारे डिव्हाइस नवीन MAC ॲड्रेस सादर करते जो कॅश केलेल्या सेशनशी जुळत नाही.
IEEE 802.1X
पोर्ट-आधारित Network Access Control साठी एक IEEE मानकीकरण जे LAN किंवा WLAN शी कनेक्ट होणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते. RADIUS सर्व्हरवर वापरकर्त्यांचे किंवा डिव्हाइसेसचे ऑथेंटिकेशन करण्यासाठी हे Extensible Authentication Protocol (EAP) चा वापर करते, ज्यामुळे नेटवर्क प्रवेश हार्डवेअर ॲड्रेसऐवजी एका सत्यापित ओळखीशी जोडला जातो.
802.1X हा एंटरप्राइझ वातावरणासाठी MAC रँडममायझेशनवरील प्राथमिक आर्किटेक्चरल तोडगा आहे, जो ऑथेंटिकेशनला डिव्हाइस लेयरवरून आयडेंटिटी लेयरवर स्थलांतरित करतो.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Wi-Fi Alliance चे एक सर्टिफिकेशन प्रोग्राम आणि संबंधित IEEE मानक जे उपकरणांना कोणत्याही वापरकर्त्याच्या हस्तक्षेपाशिवाय किंवा Captive Portal रीडायरेक्शनशिवाय, एका विश्वासू Identity Provider द्वारे प्रदान केलेल्या क्रेडेंशियल्सचा वापर करून स्वयंचलितपणे WiFi नेटवर्क शोधणे, निवडणे आणि त्यावर ऑथेंटिकेट करणे शक्य करते.
हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक ठिकाणांमधील तात्पुरत्या अतिथी वर्गासाठी MAC-अवलंबित Captive Portal काढून टाकण्यासाठी Passpoint हा शिफारस केलेला उपाय आहे।
OpenRoaming
Wireless Broadband Alliance (WBA) चे WiFi नेटवर्क आणि आयडेंटिटी प्रोव्हाइडरचे एक फेडरेशन जे उपकरणांना त्यांच्या विद्यमान सेल्युलर, एंटरप्राइझ किंवा सोशल क्रेडेंशियल्सचा वापर करून जागतिक स्तरावर सहभागी नेटवर्कशी अखंडपणे आणि सुरक्षितपणे कनेक्ट होण्यास सक्षम करते.
Purple हे Connect परवान्याअंतर्गत OpenRoaming साठी आयडेंटिटी प्रोव्हाइडर म्हणून काम करते, ज्यामुळे वेन्यूना त्यांच्या ॲनालिटिक्स आणि अनुपालनासाठी आयडेंटिटी व्हिजिबिलिटी राखत स्वयंचलित, सुरक्षित अतिथी WiFi ॲक्सेस ऑफर करणे शक्य होते.
DHCP Scope Exhaustion
एक नेटवर्क स्थिती जिथे DHCP सर्व्हरने त्याच्या कॉन्फिगर केलेल्या पूल मधील सर्व उपलब्ध IP ॲड्रेस दिले आहेत आणि तो नवीन DHCP विनंत्यांना सेवा देऊ शकत नाही, ज्यामुळे नवीन क्लायंटना नेटवर्क कनेक्टिव्हिटी मिळवण्यात अपयश येते.
उच्च-घनता (high-density) असलेल्या वातावरणात MAC रँडमायझेशनचे थेट ऑपरेशनल लक्षण. त्याचा MAC ॲड्रेस रोटेट करणाऱ्या एकाच फिजिकल डिव्हाइसमुळे एकाधिक IP लीज वापरल्या जाऊ शकतात, ज्यामुळे उपलब्ध पूल वेगाने संपतो.
Layer 7 Identity Binding
MAC ॲड्रेस (Layer 2) किंवा IP ॲड्रेस (Layer 3) सारख्या नेटवर्क-लेयर आयडेंटिफायर्सवर अवलंबून राहण्याऐवजी, ॲप्लिकेशन लेयरवर (OSI मॉडेलचा Layer 7) एका विशिष्ट ऑथेंटिकेट झालेल्या वापरकर्त्याच्या ओळखीसह नेटवर्क ॲक्टिव्हिटी, सेशन डेटा आणि ॲनालिटिक्स असोसिएट करण्याची प्रक्रिया.
पोस्ट-MAC रँडमायझेशन नेटवर्क आर्किटेक्चरमध्ये अचूक WiFi ॲनालिटिक्स, GDPR-अनुपालक सेशन लॉगिंग आणि विश्वसनीय NAC पॉलिसी अंमलबजावणीसाठी अत्यंत आवश्यक आहे.
Locally Administered Address (LAA)
असा MAC ॲड्रेस ज्यामध्ये पहिल्या ऑक्टेटचा दुसरा-सगळ्यात-कमी-महत्त्वाचा बिट ('U/L' बिट) 1 वर सेट केला असतो, जे दर्शवते की हा ॲड्रेस हार्डवेअर निर्मात्याऐवजी सॉफ्टवेअरद्वारे नियुक्त केला गेला आहे. रँडमाइज्ड MAC ॲड्रेसेस हे नेहमीच locally administered addresses असतात.
नेटवर्क इंजिनिअर्स RADIUS किंवा DHCP सर्व्हरवर LAA बिट तपासून रँडमाइज्ड क्लायंट शोधू शकतात. पहिल्या ऑक्टेटमधील 02, 06, 0A, किंवा 0E हेlocally administered address दर्शवतात.
सोडवलेली उदाहरणे
एका ५०० स्टोअर्स असलेल्या रिटेल साखळीला वीकेंडच्या पीक ट्रेडिंग तासांमध्ये DHCP पूल संपुष्टात येण्याचा अनुभव येत आहे. नेटवर्क टीमने पादचाऱ्यांची संख्या वाढवलेली नाही, परंतु DHCP लॉग दर्शवतात की शनिवारी दुपारपर्यंत गेस्ट VLAN स्कोप सातत्याने संपत चालला आहे. सध्याचा लीज कालावधी २४ तास आहे.
पायरी १ - मूळ कारण निश्चित करा: DHCP लीज लॉग काढा आणि AP असोसिएशन लॉगशी क्रॉस-रेफरन्स करा. २४ तासांच्या विंडोमध्ये एकाच फिजिकल डिव्हाइसला दिलेले एकापेक्षा जास्त लीज शोधा. जर एखादे डिव्हाइस एकाच दिवसात ३ पेक्षा जास्त वेगवेगळ्या MAC ॲड्रेसेससह दिसत असेल, तर MAC रोटेशन हे प्राथमिक कारण असल्याचे निश्चित होते.
पायरी २ - त्वरित उपाययोजना: गेस्ट VLAN वरील DHCP लीज वेळ २४ तासांवरून २ तासांपर्यंत कमी करा. हे फिरते ग्राहक आणि रोटेट होणाऱ्या MACs कडून IP ॲड्रेसेस वेगाने परत मिळवते. तसेच बफर म्हणून DHCP पूलचा आकार वाढवा.
पायरी ३ - मध्यम-मुदतीचा तोडगा: ब्रँडच्या लॉयल्टी ॲपद्वारे Passpoint प्रोव्हिजनिंग लागू करा. ॲप इंस्टॉल करणारे नियमित ग्राहक Passpoint प्रोफाईल मिळवतात जे त्यांना 802.1X वर स्वयंचलितपणे ऑथेंटिकेट करते आणि MAC-आधारित Captive Portal ला बायपास करते. त्यांचे सेशन आता त्यांच्या लॉयल्टी ओळखीशी जोडलेले आहे, त्यांच्या MAC शी नाही.
पायरी ४ - NAC पॉलिसी अपडेट करा: VLAN असाइनमेंट आणि रेट लिमिटिंग पॉलिसीज MAC ॲड्रेस ऐवजी RADIUS युझरनेम ॲट्रिब्यूटचा संदर्भ घेतात याची खात्री करा. हे MAC रोटेशन असूनही सातत्यपूर्ण पॉलिसी अंमलबजावणी सुनिश्चित करते.
एका ४०० खोल्यांच्या हॉटेल समूहाला गेस्टकडून तक्रारी येत आहेत की त्यांना त्यांच्या मुक्कामाच्या प्रत्येक दिवशी हॉटेल WiFi वर लॉग इन करावे लागते, जरी Captive Portal वर 'हे डिव्हाइस ७ दिवसांसाठी लक्षात ठेवा' पर्याय दिसत असला तरीही. हॉटेलच्या IT टीमने पुष्टी केली आहे की NAC ७ दिवसांच्या सेशन कॅशसह योग्यरित्या कॉन्फिगर केले आहे.
पायरी १ - MAC रोटेशनचे निदान करा: हॉटेलच्या विशिष्ट SSID साठी अतिथीला त्यांचे iPhone किंवा Android सेटिंग्ज तपासण्यास सांगा. iOS वर, Settings > WiFi > [हॉटेल SSID] वर जा आणि 'Private WiFi Address' हे 'Rotating' वर सेट केले आहे का ते तपासा. हे सुरू असल्यास, डिव्हाइस दररोज त्याचा MAC रोटेट करते, ज्यामुळे दर २४ तासांनी ७ दिवसांची सेशन कॅशे अवैध ठरते.
पायरी २ - तात्पुरता अतिथी संवाद: हॉटेलच्या WiFi वेलकम स्क्रीन आणि रूममधील साहित्यामध्ये अपडेट करा, जेणेकरून अतिथींना हॉटेल SSID साठी त्यांचे Private WiFi Address हे 'Fixed' वर कसे सेट करावे याबद्दल सूचना मिळतील. हा केवळ एक तात्पुरता उपाय आहे.
पायरी ३ - कायमस्वरूपी आर्किटेक्चरल तोडगा: हॉटेलच्या ॲक्सेस पॉइंट्सवर Passpoint R2 कॉन्फिगरेशन उपयोगात आणा. Identity Provider म्हणून Purple च्या Guest WiFi प्लॅटफॉर्मसोबत इंटिग्रेट करा. पहिल्या दिवशी Captive Portal द्वारे एकदाच ऑथेंटिकेट करणाऱ्या अतिथींना Passpoint प्रोफाइल प्रदान केले जाते. त्यांच्या उर्वरित वास्तव्यासाठी - आणि पुढील भेटींदरम्यान - त्यांचे डिव्हाइस कोणत्याही पोर्टल परस्परसंवादाशिवाय स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होते.
पायरी ४ - RADIUS अकाऊंटिंगसह पडताळणी करा: GDPR सुसंगत सेशन लॉगिंग सुनिश्चित करण्यासाठी, RADIUS अकाऊंटिंग लॉग केवळ MAC ॲड्रेसऐवजी अतिथीची ऑथेंटिकेट केलेली ओळख (ईमेल किंवा लॉयल्टी ID) कॅप्चर करत असल्याची खात्री करा.
सराव प्रश्न
Q1. एका स्टेडियमच्या IT संचालकांच्या निदर्शनास आले की त्यांचा अतिथी WiFi ॲनालिटिक्स प्लॅटफॉर्म सामन्यादरम्यान 58,000 युनिक व्हिजिटर्सची नोंद करत आहे, परंतु स्टेडियमची प्रमाणित क्षमता 32,000 आहे. ॲनालिटिक्स व्हेंडर पुष्टी करतो की प्लॅटफॉर्म युनिक MAC ॲड्रेसेस मोजतो. याचे बहुधा संभाव्य कारण काय आहे आणि अचूक व्हिजिटर संख्या मिळवण्यासाठी कोणत्या आर्किटेक्चरल बदलाची आवश्यकता आहे?
टीप: 3 तासांच्या इव्हेंट दरम्यान एकाच डिव्हाइसचा MAC ॲड्रेस किती वेळा रोटेट होऊ शकतो आणि ॲनालिटिक्स प्लॅटफॉर्म नेटवर्क स्टॅकच्या कोणत्या लेयरवरून डेटा रीड करत आहे याचा विचार करा.
नमुना उत्तर पहा
ॲनालिटिक्स प्लॅटफॉर्म Layer 2 वर युनिक MAC ॲड्रेसेस मोजत आहे आणि MAC रँडमायझेशनमुळे प्रत्येक फिजिकल डिव्हाइस इव्हेंट दरम्यान त्याचा ॲड्रेस रोटेट करत असल्याने ते एकाधिक युनिक व्हिजिटर्स म्हणून दिसत आहे. 58,000 ची संख्या प्रत्यक्ष व्यक्तींऐवजी MAC रोटेशन इव्हेंट्स दर्शवते. यावरील आर्किटेक्चरल तोडगा म्हणजे ॲनालिटिक्स प्लॅटफॉर्मला Layer 7 वरील युनिक ऑथेंटिकेट झालेल्या ओळखी - विशेषतः युनिक Captive Portal ऑथेंटिकेशन सेशन्स किंवा RADIUS अकाउंटिंग रेकॉर्ड्स मोजण्यासाठी स्थलांतरित करणे. प्रत्येक ऑथेंटिकेट झालेले सेशन एका प्रमाणित ओळखीशी (ईमेल, फोन नंबर किंवा सोशल लॉगिन) जोडलेले असते, जे MAC रोटेट झाल्यावर बदलत नाही. यामुळे अचूक आणि GDPR-अनुपालक व्हिजिटर संख्या मिळेल.
Q2. तुम्ही नवीन NAC सोल्यूशन तैनात करणाऱ्या मोठ्या NHS ट्रस्टसाठी नेटवर्क आर्किटेक्ट आहात. तुम्हाला हे सुनिश्चित करणे आवश्यक आहे की वैद्यकीय IoT उपकरणे (इनफ्युजन पंप, रुग्ण मॉनिटरिंग सिस्टम) क्लिनिकल VLAN ला सुरक्षितपणे कनेक्ट राहतील, तर अतिथी उपकरणे (रुग्ण आणि अभ्यागत) केवळ-इंटरनेट असलेल्या VLAN वर आयसोलेट राहतील. ट्रस्टच्या CISO ने नमूद केले आहे की क्लिनिकल उपकरणांच्या सुरक्षेसाठी MAC Authentication Bypass (MAB) अपुरे आहे. तुम्ही प्रत्येक डिव्हाइस क्लाससाठी ऑथेंटिकेशन आर्किटेक्चर कसे डिझाइन कराल?
टीप: हेडलेस मेडिकल IoT उपकरणांच्या आणि ग्राहकांच्या स्मार्टफोनच्या ऑथेंटिकेशन क्षमतेमधील फरक ओळखा. कोणती उपकरणे 802.1X प्रमाणपत्रांना सपोर्ट करू शकतात आणि कोणती करू शकत नाहीत याचा विचार करा.
नमुना उत्तर पहा
वैद्यकीय IoT उपकरणांसाठी: जे उपकरणे यास सपोर्ट करतात त्यांच्यासाठी EAP-TLS (प्रमाणपत्र - आधारित प्रमाणीकरण) सह 802.1X तैनात करा. जे जुने उपकरणे 802.1X ला सपोर्ट करू शकत नाहीत, त्यांच्यासाठी प्रति उपकरण अद्वितीय PSK सह MPSK (मल्टी प्री - शेअर्ड की) वापरा, ज्यामुळे एखादा PSK तडजोड झाला तरी प्रत्येक उपकरण सुरक्षितपणे वेगळे राहील. उपकरणांची कठोर यादी ठेवा आणि MDM/उपकरण व्यवस्थापन प्रणालीद्वारे प्रमाणपत्रे किंवा PSKs प्रदान करा. यशस्वी प्रमाणीकरण झाल्यावर RADIUS गुणधर्मांद्वारे क्लिनिकल VLAN नियुक्त करा.
पाहुण्यांच्या उपकरणांसाठी (रुग्ण आणि अभ्यागत): असे गृहीत धरा की सर्व MACs यादृच्छिक (randomised) आहेत. सुरुवातीच्या प्रमाणीकरणासाठी (GDPR संमतीसाठी ईमेल/SMS पडताळणी) captive portal तैनात करा. परत येणाऱ्या पाहुण्यांसाठी, त्यानंतरच्या भेटींवर स्वयंचलित रीकनेक्शन सक्षम करण्यासाठी Purple च्या Passpoint/OpenRoaming सह समाकलित करा. सर्व पाहुण्यांच्या ट्रॅफिकला फक्त - इंटरनेट असणाऱ्या VLAN वर नियुक्त करा ज्याला क्लिनिकल नेटवर्कवर कोणताही प्रवेश नसेल, हे MAC पत्त्याद्वारे नव्हे तर वापरकर्ता गटानुसार RADIUS स्तरावर लागू केले जाईल.
Q3. एका लक्झरी रिटेल ब्रँडला एक 'अडथळा विरहित' WiFi अनुभव लागू करायचा आहे, जिथे VIP लॉयल्टी सदस्य जागतिक स्तरावर ब्रँडच्या कोणत्याही ८० फ्लॅगशिप स्टोअरमध्ये प्रवेश करतात तेव्हा कोणत्याही पोर्टल परस्परसंवादाशिवाय स्वयंचलितपणे कनेक्ट होतील. MAC यादृच्छिकीकरणामुळे MAC - आधारित सेशन कॅशिंग अविश्वसनीय बनते, हे लक्षात घेता सर्वात मजबूत आर्किटेक्चरल दृष्टीकोन कोणता आहे आणि परिणामी ब्रँडला कोणता डेटा मिळतो?
टीप: MAC कॅशिंग हा 'अडथळा विरहित' परत येणाऱ्या भेटींसाठी योग्य पर्याय नाही. त्याऐवजी कोणता कायमस्वरूपी, न फिरणारा अभिज्ञापक वापरता येईल आणि तो उपकरणाला कसा प्रदान केला जातो, याचा विचार करा.
नमुना उत्तर पहा
सर्वात मजबूत दृष्टीकोन म्हणजे ब्रँडच्या लॉयल्टी ॲपद्वारे प्रदान केलेले Passpoint (Hotspot 2.0). जेव्हा एखादा VIP सदस्य पहिल्यांदा प्रमाणीकरण करतो (ॲपद्वारे किंवा एक - वेळच्या captive portal द्वारे), तेव्हा Purple Guest WiFi प्लॅटफॉर्म सदस्याच्या लॉयल्टी ओळखीशी जोडलेले 802.1X क्रेडेन्शियल्स असलेले Passpoint प्रोफाइल प्रदान करतो. हे प्रोफाइल उपकरणावर स्थापित केले जाते आणि सुरक्षितपणे संग्रहित केले जाते. ८० स्टोअरपैकी कोणत्याही स्टोअरच्या त्यानंतरच्या भेटींवर, उपकरण स्वयंचलितपणे Passpoint - सक्षम SSID शोधते आणि संग्रहित क्रेडेन्शियल्सचा वापर करून बॅकग्राउंडमध्ये प्रमाणीकरण करते - कोणतेही पोर्टल नाही, कोणताही परस्परसंवाद नाही, कोणतीही MAC अवलंबित्व नाही.
ब्रँडला खालील गोष्टी मिळतात: (१) प्रत्येक स्टोअर भेटीसाठी अचूक, ओळखीशी जोडलेले कनेक्शन इव्हेंट्स, ज्यामुळे विशिष्ट लॉयल्टी सदस्यांचे अचूक फूटफॉल वर्गीकरण करणे शक्य होते; (२) CRM समृद्ध करण्यासाठी सत्यापित ओळखींशी जोडलेला ड्वेल टाइम आणि भेट वारंवारता डेटा; (३) सुरुवातीच्या ऑनबोर्डिंग दरम्यान घेतलेल्या स्पष्ट संमतीशी नेटवर्क प्रवेश जोडणारा GDPR - सुसंगत ऑडिट ट्रेल; आणि (४) WiFi Analytics प्लॅटफॉर्मचा वापर करून, इन - स्टोअर उपस्थितीवर आधारित रिअल - टाइम वैयक्तिकृत विपणन संदेश पाठवण्याची क्षमता.
या मालिकेमध्ये पुढे वाचा
PPSK WPA3: वैशिष्ट्ये आणि उपयोजन मॉडेल्सची तुलना
हे तांत्रिक संदर्भ मार्गदर्शक PPSK आणि WPA3-SAE ची तुलना करते, मल्टी-टेनंट वातावरणासाठी त्यांचे आर्किटेक्चरल फरक आणि उपयोजन मॉडेल्स स्पष्ट करते. हे IT व्यवस्थापक आणि मालमत्ता विकासकांसाठी Purple च्या ओळख-आधारित उपायांचा वापर करून सुरक्षित, स्वतंत्र WiFi नेटवर्क मिळवण्याबाबत व्यावहारिक मार्गदर्शन प्रदान करते.
कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करणे: शेपिंग, QoS आणि ट्रॅफिक कमी करणे
हे मार्गदर्शक व्यावसायिक ठिकाणी कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करण्याच्या व्यावहारिक पद्धतींचे तपशील देते. यामध्ये ट्रॅफिक शेपिंग, QoS अंमलबजावणी आणि पायाभूत सुविधांमध्ये सुधारणा न करता Purple Shield तैनात केल्याने नेटवर्क लोड कसा कमी होतो याचा समावेश आहे.
Per-Device PSK (iPSK, DPSK, MPSK) चा वापर करून WiFi SSID ची संख्या कशी कमी करावी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करतो की IT टीम्स प्रति-डिव्हाइस PSK (xPSK) चा वापर करून एकाच SSID मध्ये एकाधिक विशिष्ट उद्देशांसाठी तयार केलेले नेटवर्क्स एकत्र करून SSID बीकन ओव्हरहेडमुळे होणारी WiFi परफॉर्मन्सची घसरण कशी दूर करू शकतात. यामध्ये Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, आणि Ubiquiti UniFi PPSK मधील व्हेंडर लँडस्केपचा समावेश आहे, ज्यामध्ये डायनॅमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग आणि PCI DSS अनुपालनावर व्यावहारिक अंमलबजावणीचे मार्गदर्शन आहे. हॉस्पिटॅलिटी, रिटेल, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील वेन्यू ऑपरेटर्सना यामध्ये कृतीयोग्य आर्किटेक्चर मार्गदर्शन आणि वास्तविक जगातील व्यावहारिक उदाहरणे मिळतील.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.