
802.1X सह iOS आणि macOS वर Enterprise WiFi कसे सेट करावे
हे अधिकृत मार्गदर्शक वरिष्ठ IT नेत्यांना iOS आणि macOS डिव्हाइसेसवर 802.1X enterprise WiFi तैनात करण्यासाठी महत्त्वपूर्ण पावले प्रदान करते. यामध्ये BYOD उपक्रमांना समर्थन देताना कॉर्पोरेट नेटवर्क्स सुरक्षित करण्यासाठी सर्टिफिकेट-आधारित ऑथेंटिकेशन (EAP-TLS), MDM कॉन्फिगरेशन प्रोफाइल आणि आर्किटेक्चर इंटिग्रेशन समाविष्ट आहे.
Video overview
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
Apple enterprise WiFi & 802.1X profile architect
Model your iOS, iPadOS, and macOS wireless deployment. Evaluate EAP-TLS certificate security, generate Apple .mobileconfig XML profiles, and eliminate Private WiFi MAC address authentication drops.
Mutual certificate-based EAP-TLS with device-bound private keys and no password to capture.
Recommended Apple Deployment Milestones
- Activate Purple Cloud RADIUS and federate with Microsoft Entra ID or Okta directory
- Configure a Microsoft Intune SCEP or Cloud PKI certificate profile for the Apple device group
- Deploy Root and Intermediate CA certificates via MDM Trusted Certificate payload
- Deploy com.apple.wifi.managed payload referencing client identity UUID and pinning radius.purple.ai
- Enforce DisableAssociationMACRandomization=true to retain consistent hardware MAC for switch port telemetry
Deploy zero-touch Apple WiFi with Purple Cloud RADIUS
Purple Cloud RADIUS connects Microsoft Entra ID and Okta to your Apple MDM fleet. Automate EAP-TLS certificate distribution, eliminate password prompts, and isolate corporate MacBooks from guest traffic.
कार्यकारी सारांश
हॉस्पिटॅलिटी, रिटेल ते ट्रान्सपोर्ट हब - अशा मोठ्या ठिकाणांचे व्यवस्थापन करणाऱ्या CTOs आणि नेटवर्क आर्किटेक्ट्ससाठी, एंटरप्राइझ वायरलेस एज सुरक्षित करणे सर्वात महत्त्वाचे आहे. कर्मचारी आणि कॉर्पोरेट डिव्हाइस ऍक्सेससाठी Pre-Shared Keys (PSK) किंवा जुन्या Captive Portals वर अवलंबून राहिल्याने नेटवर्क क्रिडेंशियल चोरी आणि कम्प्लायन्स फेल्युअरच्या धोक्यात येते.
हे तांत्रिक संदर्भ Apple डिव्हाइसेस (iOS आणि macOS) साठी EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) वापरून 802.1X च्या अंमलबजावणीचा तपशील देते. सर्टिफिकेट-आधारित ऑथेंटिकेशन लागू करून, एंटरप्राइजेस पासवर्ड-संबंधित सुरक्षा त्रुटी दूर करू शकतात, Jamf आणि Intune सारख्या MDM प्लॅटफॉर्मद्वारे डिव्हाइस ऑनबोर्डिंग सुलभ करू शकतात आणि मजबूत नेटवर्क विलगता सुनिश्चित करू शकतात. जेव्हा Guest WiFi सोल्यूशन्स सार्वजनिक ऍक्सेस आणि डेटा कॅप्चर हाताळतात, तेव्हा एक चांगला डिझाइन केलेला 802.1X डिप्लॉयमेंट अंतर्गत संसाधनांचे रक्षण करतो, ज्यायोगे PCI-DSS आणि GDPR आवश्यकतांचे पालन सुनिश्चित होते.
आर्किटेक्चर आणि सामान्य त्रुटींच्या द्रुत विहंगावलोकनासाठी खालील १० मिनिटांचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका.
सखोल तांत्रिक माहिती
802.1X आर्किटेक्चर
IEEE 802.1X मानक पोर्ट-बेस्ड नेटवर्क ऍक्सेस कंट्रोल (PNAC) परिभाषित करते. वायरलेस संदर्भात, जोपर्यंत RADIUS सर्व्हर (ऑथेंटिकेशन सर्व्हर) क्लायंटची (सप्लिकंट) ओळख पडताळून पाहत नाही तोपर्यंत ते क्लायंटला वायरलेस ऍक्सेस पॉइंट (ऑथेंटिकेटर) द्वारे ट्रॅफिक पास करण्यापासून ब्लॉक करते.
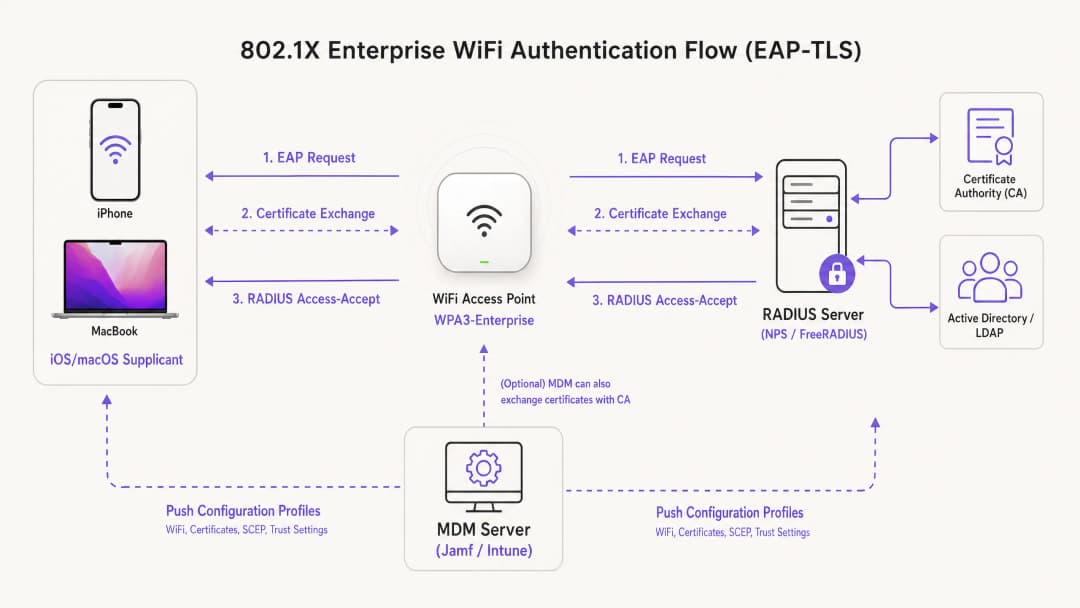
Apple इकोसिस्टममधील डिप्लॉयमेंटसाठी, EAP-TLS हे इंडस्ट्री मानक आहे. PEAP किंवा TTLS च्या विपरीत, जे युझर क्रिडेंशियल्सवर अवलंबून असतात जे सुरक्षा धोक्यांना बळी पडू शकतात, EAP-TLS ला RADIUS सर्व्हर आणि क्लायंट डिव्हाइस दोन्हीने डिजिटल सर्टिफिकेट सादर करणे आवश्यक असते. ही परस्पर ऑथेंटिकेशन प्रक्रिया डिव्हाइस अधिकृत असल्याची आणि ते कनेक्ट होत असलेले नेटवर्क वैध असल्याची खात्री करते, ज्यामुळे बोगस AP हल्ल्यांपासून संरक्षण मिळते.
Apple कॉन्फिगरेशन प्रोफाइल्स
Apple डिव्हाइसेस बाह्य व्यवस्थापनाशिवाय ऑटोमेटेड सर्टिफिकेट एनरोलमेंटला नेटिव्हली सपोर्ट करत नाहीत. मोठ्या प्रमाणावर EAP-TLS डिप्लॉय करण्यासाठी, IT टीम्सनी कॉन्फिगरेशन प्रोफाइल्स (.mobileconfig फाइल्स) वापरणे आवश्यक आहे. या XML फाइल्समध्ये विशिष्ट पेलोड्स असतात:
- WiFi पेलोड: SSID, सुरक्षा प्रकार (WPA3-Enterprise) आणि सपोर्टेड EAP प्रकार परिभाषित करतो.
- Certificate payload: RADIUS server वर विश्वास ठेवण्यासाठी आवश्यक असलेले रूट CA आणि कोणतेही इंटरमीडिएट CAs प्रदान करते.
- SCEP/ACME payload: Certificate Authority (CA) कडून युनिक क्लायंट सर्टिफिकेटची विनंती करण्यासाठी वापरले जाणारे प्रोटोकॉल कॉन्फिगर करते.
तुमचे AP इन्फ्रास्ट्रक्चर सुरक्षित करण्याबद्दल अधिक सखोल माहितीसाठी, आमचे मार्गदर्शक पहा: Access Point Security: Your 2026 Enterprise Guide.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
Implementation Guide
Step 1: PKI and RADIUS Preparation
MDM कॉन्फिगरेशन सुरू करण्यापूर्वी, सर्टिफिकेट्स जारी करण्यासाठी आणि प्रमाणित करण्यासाठी तुमचे Public Key Infrastructure (PKI) आणि RADIUS server (जसे की Cisco ISE, Aruba ClearPass किंवा FreeRADIUS) सेट केलेले असणे आवश्यक आहे. तुमच्या RADIUS server चे सर्टिफिकेट हे एका विश्वसनीय अंतर्गत किंवा सार्वजनिक CA द्वारे साइन केलेले असल्याची आणि Subject Alternative Name (SAN) हे सर्व्हरच्या FQDN शी जुळत असल्याची खात्री करा.
Step 2: MDM Payload Configuration (Jamf / Intune)
स्केलेबल एंटरप्राइझ डिप्लॉयमेंटसाठी, MDM-आधारित डिप्लॉयमेंट अनिवार्य आहे.
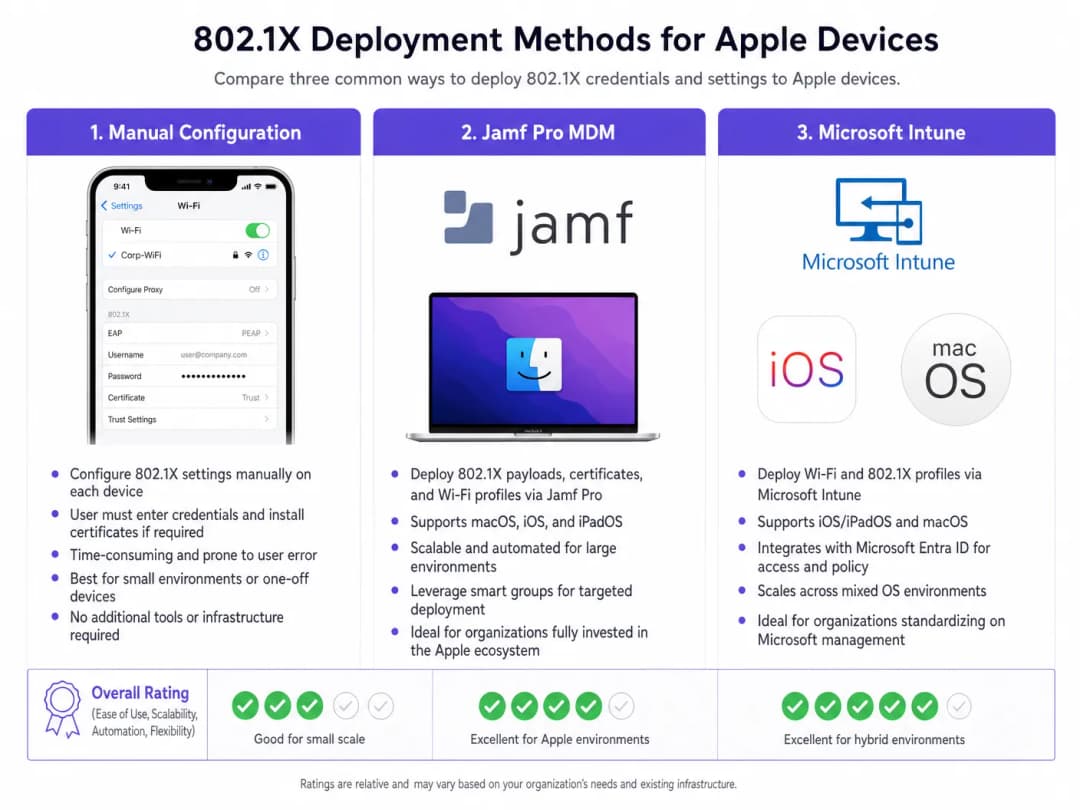
प्रोफाइल तयार करणे:
- Trust settings: ही पायरी अत्यंत महत्त्वाची आहे. WiFi पेलोडमध्ये, तुम्ही RADIUS server साठी ट्रस्ट अँकर म्हणून रूट CA सर्टिफिकेट (त्याच प्रोफाईलमध्ये स्वतंत्र पेलोड म्हणून डिप्लॉय केलेले) स्पष्टपणे निवडले पाहिजे. याव्यतिरिक्त, "Trusted Server Certificate Names" फील्डमध्ये RADIUS server चे अचूक Common Name (CN) किंवा SAN निर्दिष्ट करा. असे न केल्यास iOS/macOS वापरकर्त्याला सर्टिफिकेटवर मॅन्युअली विश्वास ठेवण्यास सांगेल, ज्यामुळे झिरो-टच डिप्लॉयमेंट मॉडेल विस्कळीत होईल.
- Identity certificate: WiFi पेलोडला SCEP किंवा ACME पेलोडशी लिंक करा जेणेकरून डिव्हाइसला समजेल की EAP-TLS हँडशेक दरम्यान कोणते सर्टिफिकेट सादर करायचे आहे.
Step 3: Network Segregation
802.1X द्वारे ऑथेंटिकेट केलेली कॉर्पोरेट डिव्हाइसेस ही डेडिकेटेड VLANs वर ठेवली पाहिजेत, जी सार्वजनिक ॲक्सेस नेटवर्कपासून पूर्णपणे वेगळी असतील. Purple चे WiFi Analytics वापरणाऱ्या ठिकाणांसाठी, गेस्ट SSID समांतरपणे चालते, ज्यामुळे कॉर्पोरेट ट्रॅफिक आणि गेस्ट ॲनालिटिक्स डेटा कधीही एकमेकांत मिसळणार नाही याची खात्री होते.
मिश्र डिव्हाइस ताफा असलेल्या वातावरणासाठी, तुम्ही How to Set Up Enterprise WiFi on Android Devices with EAP-TLS चा सल्ला देखील घेऊ शकता.
Best Practices
- Enforce WPA3-Enterprise: 192-बिट क्रिप्टोग्राफिक क्षमतेचा लाभ घेण्यासाठी सर्व नवीन डिप्लॉयमेंटसाठी WPA3 अनिवार्य करा. केवळ व्यावसायिक कामकाजासाठी अत्यंत आवश्यक असेल तिथेच जुन्या उपकरणांच्या सुसंगततेची खात्री करा.
- सर्टिफिकेट नूतनीकरण स्वयंचलित करा: एक्सपायरीच्या किमान 14 दिवस आधी क्लायंट सर्टिफिकेट्स स्वयंचलितपणे नूतनीकरण करण्यासाठी SCEP पेलोड कॉन्फिगर करा.
- MAC randomisation निष्क्रिय करा: MDM द्वारे पुश केलेल्या कॉर्पोरेट SSIDs साठी, नेटवर्क व्यवस्थापन टूल्समध्ये सुसंगत ट्रॅकिंग आणि पॉलिसी अंमलबजावणी सुनिश्चित करण्यासाठी "Private WiFi Address" (iOS) निष्क्रिय करा.* DNS सुरक्षेचा वापर करा: तडजोड केलेली कॉर्पोरेट उपकरणे कमांड अँड कंट्रोल सर्व्हरशी कनेक्ट होण्यापासून रोखण्यासाठी 802.1X ला मजबूत DNS फिल्टरिंगसह एकत्र करा. अंमलबजावणीच्या तपशीलांसाठी, मजबूत DNS आणि सुरक्षेद्वारे तुमच्या नेटवर्कचे संरक्षण करणे पहा.
त्रुटी निवारण आणि जोखीम कमी करणे
"सायलेंट फेल्युअर" (Silent Failure) परिस्थिती
iOS/macOS 802.1X उपयोजनांमधील सर्वात सामान्य समस्या म्हणजे सायलेंट फेल्युअर, जिथे डिव्हाइस वापरकर्त्याला कोणतीही सूचना न देता कनेक्ट होण्यास नकार देते. हे सहसा ट्रस्ट चेन समस्येकडे निर्देश करते. जर RADIUS सर्व्हरच्या प्रमाणपत्राचे नूतनीकरण केले गेले असेल आणि नवीन रूट/इंटरमीडिएट प्रमाणपत्र प्राधिकरण (CA) स्विचओव्हरच्या आधी उपकरणांवर पुश केले गेले नसेल, तर Apple उपकरणे मॅन-इन-द-मिडल हल्ल्यांपासून संरक्षण करण्यासाठी EAP हँडशेक रद्द करतील.
जोखीम कमी करणे: RADIUS प्रमाणपत्रांसाठी कठोर बदल व्यवस्थापन प्रक्रिया लागू करा. RADIUS सर्व्हर अपडेट करण्यापूर्वी किमान एक आठवडा आधी MDM द्वारे नवीन CA चेन नेहमी उपयोजित करा.
SCEP नोंदणी टाईमआउट्स
उपकरणांना त्यांचे क्लायंट प्रमाणपत्रे मिळण्यात अपयशी ठरल्यास, SCEP चॅलेंज पासवर्डची पडताळणी करा आणि MDM सर्व्हर आवश्यक पोर्ट्सवर NDES/CA सर्व्हरशी संवाद साधू शकत असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
EAP-TLS सह 802.1X उपयोजित करण्यासाठी PKI आणि MDM आर्किटेक्चरमध्ये आगाऊ गुंतवणुकीची आवश्यकता असते, परंतु याचा ROI जोखीम कमी करून आणि ऑपरेशनल कार्यक्षमतेद्वारे प्राप्त होतो. पासवर्ड रीसेटची गरज दूर करून आणि डिव्हाइस ऑनबोर्डिंग स्वयंचलित करून, WiFi प्रवेशाशी संबंधित IT हेल्प-डेस्क तिकिटे सहसा 60-80% पर्यंत कमी होतात. शिवाय, सायबर सुरक्षा विमा पॉलिसी आणि PCI DSS अनुपालनासाठी कठोर नेटवर्क विभाजन साध्य करणे ही वारंवार एक अनिवार्य आवश्यकता असते, जी सुरक्षेच्या उल्लंघनामुळे होणाऱ्या गंभीर आर्थिक दंडापासून संस्थेचे संरक्षण करते.
महत्वाच्या व्याख्या
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. एक ऑथेंटिकेशन फ्रेमवर्क ज्यामध्ये क्लायंट आणि ऑथेंटिकेशन सर्व्हर दोन्हीवर डिजिटल सर्टिफिकेट्स असणे आवश्यक आहे.
हा सर्वात सुरक्षित 802.1X मार्ग मानला जातो, जो पासवर्डची आवश्यकता काढून टाकतो आणि क्रेडेंशियल चोरीपासून संरक्षण करतो.
Supplicant
नेटवर्कमध्ये प्रवेशाची विनंती करणारे एंड-युझर डिव्हाइस (उदा. iPhone, MacBook).
802.1X हँडशेक दरम्यान योग्य सर्टिफिकेट सादर करण्यासाठी आणि योग्य सर्व्हरवर विश्वास ठेवण्यासाठी MDM द्वारे Supplicant कॉन्फिगर करणे आवश्यक आहे.
Authenticator
नेटवर्क डिव्हाइस, सामान्यतः WiFi ऍक्सेस पॉईंट किंवा स्विच, जे Supplicant ऑथेंटिकेट होईपर्यंत ट्रॅफिक ब्लॉक करते.
AP हा मध्यस्थ म्हणून काम करतो, जो Supplicant आणि RADIUS सर्व्हर दरम्यान EAP मेसेज पाठवतो.
RADIUS Server
Remote Authentication Dial-In User Service. तो सर्व्हर जो Supplicant चे क्रेडेंशियल्स (सर्टिफिकेट्स) सत्यापित करतो आणि ऍक्सेस अधिकृत करतो.
एंटरप्राइझ नेटवर्क ऍक्सेससाठी मुख्य निर्णय घेणारे इंजिन, जे सहसा Active Directory आणि PKI सह एकत्रित केले जाते.
MDM Configuration Profile
एक XML फाइल (.mobileconfig) जी ॲपल डिव्हाइसेसवर सेटिंग्स लागू करण्यासाठी, सर्टिफिकेट्स तैनात करण्यासाठी आणि नेटवर्क ऍक्सेस कॉन्फिगर करण्यासाठी पुश केली जाते.
iOS आणि macOS वर झिरो-टच 802.1X तैनाती साध्य करण्यासाठी आवश्यक डिलिव्हरी यंत्रणा.
SCEP
Simple Certificate Enrolment Protocol. डिव्हाइसेसवर स्वयंचलितपणे सर्टिफिकेट्सची विनंती आणि इन्स्टॉलेशन करण्यासाठी MDM सिस्टम्सद्वारे वापरला जाणारा प्रोटोकॉल.
EAP-TLS साठी आवश्यक असलेल्या क्लायंट सर्टिफिकेट्सचे लाइफसायकल ऑटोमेट करण्यासाठी अत्यंत महत्त्वाचे.
SAN (Subject Alternative Name)
X.509 प्रमाणपत्राचा विस्तार जो प्रमाणपत्राशी एकाधिक मूल्ये (जसे की FQDNs किंवा IP पत्ते) संबद्ध करण्याची परवानगी देतो.
Apple डिव्हाइसेस त्यांच्या कॉन्फिगरेशन प्रोफाइलमध्ये परिभाषित केलेल्या विश्वसनीय नावांच्या विरूद्ध RADIUS सर्व्हर प्रमाणपत्राचे SAN काटेकोरपणे तपासतात.
WPA3-Enterprise
नवीनतम WiFi सुरक्षा प्रमाणपत्र ज्यासाठी 192-बिट क्रिप्टोग्राफिक सामर्थ्य आणि अनिवार्य Protected Management Frames (PMF) आवश्यक आहेत.
नवीन एंटरप्राइझ उपयोजनांसाठी शिफारस केलेले सुरक्षा मानक, जे इव्हसड्रॉपिंग (गुप्तपणे ऐकणे) विरुद्ध महत्त्वपूर्ण संरक्षण प्रदान करते.
सोडवलेली उदाहरणे
एक जागतिक रिटेल चेन ५०० स्टोअर मॅनेजर्सना कॉर्पोरेट iPads तैनात करत आहे. ते सध्या PSK सह लपविलेले SSID वापरत आहेत, जे लीक झाले आहे. मॅनेजर्सना मॅन्युअली क्रेडेंशियल प्रविष्ट करण्याची आवश्यकता न पडता त्यांना Microsoft Intune चा वापर करून नेटवर्क सुरक्षित करायचे आहे.
१. Enterprise CA तैनात करा आणि Intune सह NDES/SCEP इंटिग्रेशन कॉन्फिगर करा. २. RADIUS सर्व्हरसाठी Root CA असलेले एक Trusted Certificate प्रोफाइल Intune मध्ये तयार करा. ३. युनिक क्लायंट सर्टिफिकेट्स जारी करण्यासाठी iPads ला लक्ष्य करून SCEP Certificate प्रोफाइल तयार करा. ४. Intune मध्ये एक WiFi प्रोफाइल तयार करा. सुरक्षा प्रकार WPA2/WPA3-Enterprise वर आणि EAP प्रकार EAP-TLS वर सेट करा. क्लायंट सर्टिफिकेट म्हणून SCEP प्रोफाइल आणि सर्व्हर व्हॅलिडेशनसाठी Trusted Certificate प्रोफाइल लिंक करा. RADIUS सर्व्हरची नावे निर्दिष्ट करा. ५. हे प्रोफाइल्स एका चाचणी ग्रुपवर पुश करा, कनेक्टिव्हिटी सत्यापित करा आणि नंतर सर्व ५०० डिव्हाइसेसवर रोल आउट करा.
एक युनिव्हर्सिटी तिची नेटवर्क इन्फ्रास्ट्रक्चर अपडेट करत आहे आणि Jamf Pro द्वारे व्यवस्थापित केलेल्या फॅकल्टी MacBooks नवीन RADIUS सर्व्हर क्लस्टरवर अखंडपणे ट्रान्सफर होतील याची खात्री करणे आवश्यक आहे.
१. नवीन RADIUS सर्व्हर क्लस्टरचे Root आणि Intermediate सर्टिफिकेट्स एक्सपोर्ट करा. २. Jamf Pro मध्ये, जुन्या सर्टिफिकेट्ससोबत नवीन CA सर्टिफिकेट्स समाविष्ट करण्यासाठी सध्याचे कॉन्फिगरेशन प्रोफाइल अपडेट करा (किंवा एक ट्रान्झिशन प्रोफाइल तयार करा). ३. नवीन RADIUS सर्व्हरचे FQDNs समाविष्ट करण्यासाठी WiFi पेलोडमधील "Trusted Server Certificate Names" अपडेट करा. ४. अपडेट केलेले प्रोफाइल सर्व MacBooks वर पुश करा. ५. प्रोफाइल सर्व डिव्हाइसेसवर इन्स्टॉल झाल्याची खात्री झाल्यावर, नेटवर्क इन्फ्रास्ट्रक्चर नवीन RADIUS सर्व्हर्सवर स्विच करा.
सराव प्रश्न
Q1. तुमची संस्था सर्व कॉर्पोरेट MacBooks वर WPA3-Enterprise रोल आउट करत आहे. चाचणी दरम्यान, युजर्स तक्रार करतात की Jamf द्वारे प्रोफाइल पुश केले गेले असले तरीही, त्यांचे डिव्हाइस त्यांना RADIUS सर्व्हरसाठी 'Verify Certificate' करण्यासाठी वारंवार सूचित करत आहेत. सर्वात संभाव्य कॉन्फिगरेशन त्रुटी कोणती आहे?
टीप: सर्व्हरवर शांतपणे विश्वास ठेवण्यासाठी Apple डिव्हाइसला कोणती विशिष्ट माहिती आवश्यक आहे याचा विचार करा.
नमुना उत्तर पहा
कॉन्फिगरेशन प्रोफाइलमध्ये स्पष्ट ट्रस्ट मॅपिंगची कमतरता आहे. डिव्हाइसवर Root CA स्थापित केलेला असला तरीही, WiFi पेलोडमध्ये 'Trusted Server Certificate Names' फील्डमध्ये RADIUS सर्व्हरचे FQDN स्पष्टपणे सूचीबद्ध केले पाहिजे आणि त्या विशिष्ट WiFi नेटवर्कसाठी Root CA विश्वसनीय अँकर म्हणून निवडलेला असावा. याशिवाय, macOS युजरला मॅन्युअली प्रमाणपत्र सत्यापित आणि त्यावर विश्वास ठेवण्यास सूचित करेल.
Q2. एका हॉटेल साखळीला कॅप्टिव्ह पोर्टलद्वारे सार्वजनिक प्रवेश देणे सुरू ठेवून, 802.1X वापरून त्यांच्या बॅक-ऑफ-हाऊस ऑपरेशन्स (कर्मचारी iPads) सुरक्षित करायचे आहेत. या दोन्ही आवश्यकता सुरक्षितपणे पूर्ण करण्यासाठी नेटवर्क आर्किटेक्चर कसे डिझाइन केले पाहिजे?
टीप: ऍक्सेस पॉईंट आणि स्विच पातळीवर लॉजिकल पृथक्करणाचा विचार करा.
नमुना उत्तर पहा
या आर्किटेक्चरने एकाच ऍक्सेस पॉईंट्सवरून प्रसारित होणारे दोन स्वतंत्र SSIDs वापरले पाहिजेत. बॅक-ऑफ-हाऊस SSID हे WPA3-Enterprise (802.1X) साठी कॉन्फिगर केले जाईल, जे EAP-TLS द्वारे कर्मचारी iPads प्रमाणित करेल आणि त्यांना सुरक्षित, अंतर्गत VLAN वर ठेवेल. सार्वजनिक SSID हे खुले असेल, जे युजर्सना Purple Guest WiFi कॅप्टिव्ह पोर्टलवर रिडायरेक्ट करेल आणि प्रमाणित पाहुण्यांना अत्यंत प्रतिबंधित, केवळ-इंटरनेट VLAN वर सोडेल. हे कॉर्पोरेट आणि अतिथी ट्रॅफिकचे संपूर्ण पृथक्करण सुनिश्चित करते.
Q3. तुम्ही तुमची RADIUS पायाभूत सुविधा ऑन-प्रिमाइसेस Cisco ISE उपयोजनावरून क्लाउड-आधारित RADIUS प्रदात्याकडे स्थलांतरित करत आहात. नवीन प्रदाता वेगळी सार्वजनिक Certificate Authority वापरतो. ऍक्सेस पॉईंट्सवर RADIUS कॉन्फिगरेशन बदलण्यापूर्वीचे महत्त्वपूर्ण पहिले पाऊल कोणते आहे?
टीप: क्लायंट डिव्हाइसेससाठी कनेक्टिव्हिटी पूर्णपणे गमावणे टाळण्यासाठी ऑपरेशन्सच्या क्रमाचा विचार करा.
नमुना उत्तर पहा
सर्व Apple डिव्हाइसेसवर अपडेट केलेले MDM कॉन्फिगरेशन प्रोफाइल पुश करणे हे महत्त्वपूर्ण पहिले पाऊल आहे, ज्यामध्ये क्लाउड RADIUS प्रदात्याद्वारे वापरल्या जाणाऱ्या नवीन सार्वजनिक CA चे Root आणि Intermediate प्रमाणपत्र समाविष्ट असेल. APs नवीन RADIUS सर्व्हरवर कट ओव्हर करण्यापूर्वी सप्लिकंट्सवर ही ट्रस्ट चेन स्थापित करणे आवश्यक आहे; अन्यथा, डिव्हाइसेस नवीन सर्व्हर प्रमाणपत्रे नाकारतील आणि कनेक्ट करण्यात अयशस्वी ठरतील.
वारंवार विचारले जाणारे प्रश्न
Which 802.1X authentication protocol is recommended for Apple enterprise fleets?
EAP-TLS (RFC 5216) is the gold standard authentication protocol for enterprise Apple fleets running iOS, iPadOS, and macOS. EAP-TLS replaces vulnerable usernames and passwords with mutual X.509 digital certificate authentication. Private keys are generated on-device and locked inside the Apple Secure Enclave or macOS Keychain, making client credentials physically impossible to export and immune to rogue access point (Evil Twin) harvesting.
How does Apple Private Wi-Fi MAC address randomization affect 802.1X corporate networks?
Starting in iOS 14 and macOS 14 Sonoma, Apple devices enable Private Wi-Fi Addresses by default, rotating or randomizing MAC addresses to prevent tracking. In enterprise networks relying on MAC filtering or switch port security, this causes IP address churn and DHCP pool exhaustion. IT administrators resolve this by pushing an MDM configuration profile with DisableAssociationMACRandomization set to true for corporate SSIDs, or by transitioning access policies to validate cryptographic certificate identities rather than hardware MACs.
How do Microsoft Intune and Jamf Pro silently deploy 802.1X profiles to Apple devices?
Microsoft Intune and Jamf Pro deliver 802.1X settings using Apple configuration profiles (.mobileconfig) containing com.apple.wifi.managed payloads. The MDM deploys the Root CA certificate anchor, initiates SCEP or ACME enrollment to issue a client identity certificate into the hardware keychain, and references that certificate via PayloadCertificateUUID. The profile also defines TLSTrustedServerNames to ensure Apple devices only negotiate with verified RADIUS servers.
Why does an iOS or macOS device fail 802.1X authentication with a certificate trust alert?
Certificate trust alerts or silent connection drops occur when the Apple device cannot establish a complete, unbroken trust chain to the RADIUS server certificate. Common root causes include missing intermediate CA certificates in the RADIUS server TLS handshake, a mismatch between the RADIUS server certificate Common Name (CN)/SAN and the TLSTrustedServerNames array in the MDM profile, or client clock skew exceeding certificate validity windows.
What is the difference between a System profile and a User profile on macOS?
On macOS, 802.1X profiles can be scoped at the System level or the User level. System-level profiles install in the system keychain and authenticate before user login, enabling FileVault network unlock, Active Directory domain binding, and remote management over WiFi. User-level profiles authenticate only after a specific user logs into the desktop, causing WiFi to disconnect when logging out or switching accounts.
How does Purple Cloud RADIUS simplify Apple fleet WiFi onboarding?
Purple Cloud RADIUS provides zero-touch cloud AAA that federates with Microsoft Entra ID, Okta, and Google Workspace without requiring on-premises NPS servers or Active Directory domain controllers. Purple integrates directly with Jamf Pro, Microsoft Intune, and Kandji to automate SCEP certificate issuance, enforce dynamic VLAN network segmentation, and revoke wireless access instantly when employees leave the organisation.
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.