
如何在 iOS 和 macOS 上使用 802.1X 设置企业级 WiFi
本权威指南为高级 IT 领导者提供了在 iOS 和 macOS 设备上部署 802.1X 企业级 WiFi 的可行步骤。内容涵盖基于证书的身份验证 (EAP-TLS)、MDM 配置描述文件以及架构集成,旨在保障企业网络安全,同时支持 BYOD 计划。
Video overview
核心系列的一部分:企业级 WiFi 安全指南 →
Apple enterprise WiFi & 802.1X profile architect
Model your iOS, iPadOS, and macOS wireless deployment. Evaluate EAP-TLS certificate security, generate Apple .mobileconfig XML profiles, and eliminate Private WiFi MAC address authentication drops.
Mutual certificate-based EAP-TLS with device-bound private keys and no password to capture.
Recommended Apple Deployment Milestones
- Activate Purple Cloud RADIUS and federate with Microsoft Entra ID or Okta directory
- Configure a Microsoft Intune SCEP or Cloud PKI certificate profile for the Apple device group
- Deploy Root and Intermediate CA certificates via MDM Trusted Certificate payload
- Deploy com.apple.wifi.managed payload referencing client identity UUID and pinning radius.purple.ai
- Enforce DisableAssociationMACRandomization=true to retain consistent hardware MAC for switch port telemetry
Deploy zero-touch Apple WiFi with Purple Cloud RADIUS
Purple Cloud RADIUS connects Microsoft Entra ID and Okta to your Apple MDM fleet. Automate EAP-TLS certificate distribution, eliminate password prompts, and isolate corporate MacBooks from guest traffic.
执行摘要
对于管理大型场所 - 从 酒店 和 零售 到 交通 枢纽 - 的首席技术官和网络架构师而言,确保企业无线边缘的安全至关重要。依赖预共享密钥(PSK)或传统 Captive Portals 进行员工和公司设备访问会让网络面临凭据被盗和合规失败的风险。
本技术参考详细介绍了针对 Apple 设备(iOS 和 macOS)使用 EAP-TLS(可扩展身份验证协议 - 传输层安全)实施 802.1X 的过程。通过强制执行基于证书的身份验证,企业可以消除与密码相关的安全漏洞,通过 Jamf 和 Intune 等移动设备管理(MDM)平台简化设备上线流程,并确保强大的网络隔离。虽然 Guest WiFi 解决方案负责处理公共访问和数据捕获,但架构合理的 802.1X 部署可以保护内部资源,确保符合 PCI-DSS 和 GDPR 的要求。
请收听下方 10 分钟的技术简报播客,快速了解该架构及常见陷阱。
技术深度剖析
802.1X 架构
IEEE 802.1X 标准定义了基于端口的网络访问控制(PNAC)。在无线环境中,它会阻止客户端(请求方)通过无线接入点(验证方)发送流量,直到 RADIUS 服务器(身份验证服务器)验证了其身份。
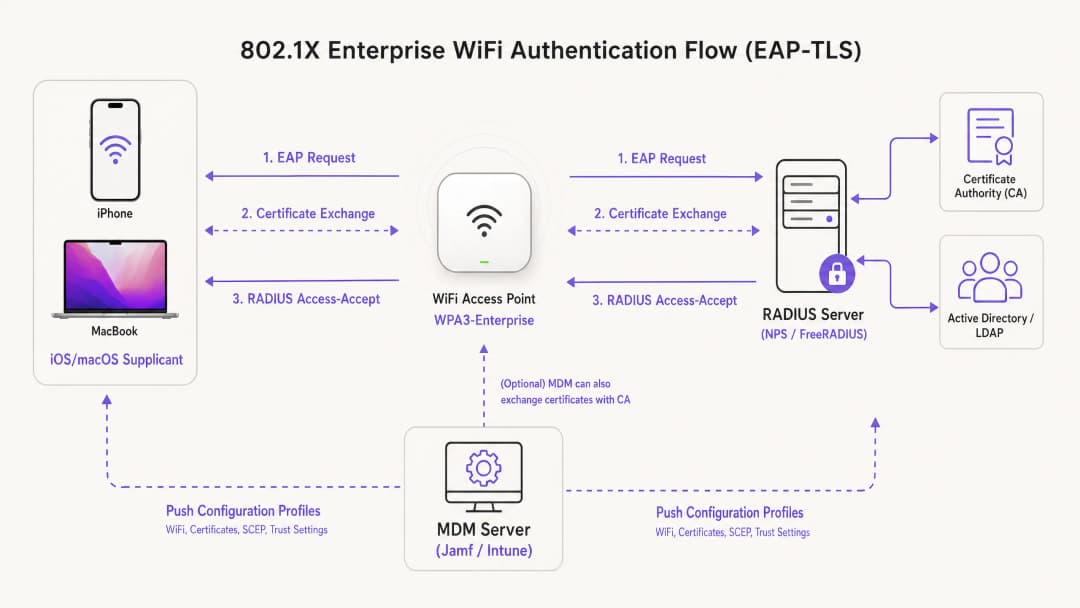
对于 Apple 生态系统内的部署,EAP-TLS 是行业标准。与依赖易受安全威胁的用户凭据的 PEAP 或 TTLS 不同,EAP-TLS 要求 RADIUS 服务器和客户端设备都出示数字证书。这种双向身份验证过程可确保设备获得授权,并且其连接的网络是合法的,从而防止流氓 AP 攻击。
Apple 配置描述文件
如果没有外部管理,Apple 设备本身不支持自动证书注册。为了大规模部署 EAP-TLS,IT 团队必须使用配置描述文件(.mobileconfig 文件)。这些 XML 文件包含特定的有效负载:
- WiFi 有效负载:定义 SSID、安全类型(WPA3 企业级)和支持的 EAP 类型。
- 证书载荷:提供信任 RADIUS 服务器所需的根 CA 和任何中间 CA。
- SCEP/ACME 载荷:配置用于从证书颁发机构 (CA) 请求唯一客户端证书的协议。
如需深入了解如何保障您的 AP 基础设施安全,请参阅我们的指南:Access Point Security: Your 2026 Enterprise Guide。
实施指南
第 1 步:PKI 和 RADIUS 准备工作
在开始 MDM 配置之前,必须先设置好您的公钥基础设施 (PKI) 和 RADIUS 服务器(例如 Cisco ISE、Aruba ClearPass 或 FreeRADIUS),以便颁发和验证证书。确保您的 RADIUS 服务器证书由受信任的内部或公共 CA 签名,并且使用者可选名称 (SAN) 与服务器的 FQDN 相匹配。
第 2 步:MDM 载荷配置 (Jamf / Intune)
对于可扩展的企业部署,基于 MDM 的部署是强制性的。
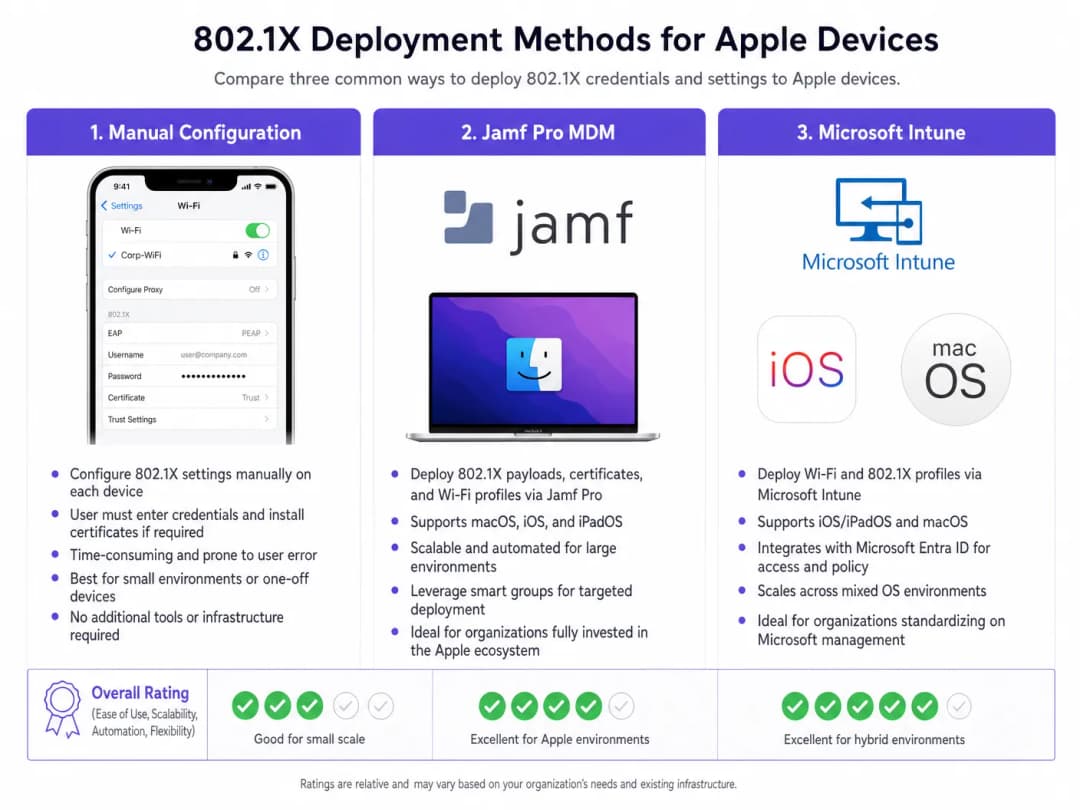
创建配置文件:
- 信任设置:这一步至关重要。在 WiFi 载荷中,您必须明确选择根 CA 证书(作为同一配置文件中的独立载荷进行部署)作为 RADIUS 服务器的信任锚点。此外,在“受信任的服务器证书名称”字段中指定 RADIUS 服务器的确切通用名称 (CN) 或 SAN。如果未执行此操作,iOS/macOS 将提示用户手动信任该证书,从而破坏零接触部署模式。
- 身份证书:将 WiFi 载荷链接到 SCEP 或 ACME 载荷,以便设备知道在 EAP-TLS 握手期间出示哪个证书。
第 3 步:网络隔离
通过 802.1X 认证的企业设备必须放置在专用的 VLAN 上,与公共访问网络完全隔离。对于使用 Purple 的 WiFi Analytics 的场所,访客 SSID 并行运行,确保企业流量和访客分析数据互不干扰。
对于混合设备群的环境,您可能还需要参考“如何在 Android 设备上使用 EAP-TLS 设置企业 WiFi”。
最佳实践
- 强制执行 WPA3-Enterprise:在所有新部署中强制使用 WPA3,以利用 192 位加密强度。仅在业务运营绝对必要时确保旧版设备兼容性。
- 自动进行证书更新:配置 SCEP 载荷以在到期前至少 14 天自动更新客户端证书。
- 禁用 MAC 随机化:对于通过 MDM 推送的企业 SSID,禁用“私有 WiFi 地址” (iOS),以确保在网络管理工具中进行一致的跟踪和策略执行。* 利用 DNS 安全:将 802.1X 与强大的 DNS 过滤相结合,防止受损的企业设备连接到命令与控制服务器。有关实施详情,请参阅 通过强大的 DNS 和安全保护您的网络。
故障排除与风险缓解
“无声失败”场景
iOS/macOS 802.1X 部署中最常见的问题是无声失败,即设备在不提示用户的情况下拒绝连接。这几乎总是指向信任链问题。如果 RADIUS 服务器的证书已更新,而新的根/中间证书颁发机构(CA)在切换之前没有推送到设备,Apple 设备将中止 EAP 握手,以防止中间人攻击。
缓解措施:为 RADIUS 证书实施严格的变更管理流程。务必在更新 RADIUS 服务器之前至少提前一周通过 MDM 部署新的 CA 链。
SCEP 注册超时
如果设备未能接收到其客户端证书,请验证 SCEP 挑战密码,并确保 MDM 服务器可以通过所需端口与 NDES/CA 服务器进行通信。
ROI 与业务影响
部署带有 EAP-TLS 的 802.1X 需要在 PKI 和 MDM 架构上进行前期投资,但 ROI 是通过风险缓解和运营效率来实现的。通过消除密码重置和自动化设备入网,与 WiFi 接入相关的 IT 服务台工单通常会减少 60% 到 80%。此外,实现严格的网络分段通常是网络安全保险政策和 PCI-DSS 合规性的强制性要求,从而保护组织免受因安全漏洞导致的灾难性经济处罚。
关键定义
EAP-TLS
可扩展身份验证协议 - 传输层安全。一种需要在客户端和身份验证服务器上均具备数字证书的身份验证框架。
被认为是最安全的 802.1X 方法,无需密码,可防止凭证窃取。
Supplicant(申请者)
请求访问网络的终端用户设备(例如 iPhone、MacBook)。
必须通过 MDM 配置申请者,以便在 802.1X 握手期间出示正确的证书并信任正确的服务器。
Authenticator(认证者)
网络设备(通常为 WiFi 接入点或交换机),在申请者通过身份验证之前阻止其流量。
AP 充当中介,在申请者和 RADIUS 服务器之间传递 EAP 消息。
RADIUS 服务器
远程用户拨号认证服务。负责验证申请者凭证(证书)并授权访问的服务器。
企业网络准入的核心决策引擎,通常与 Active Directory 和 PKI 集成。
MDM 配置描述文件
推送到 Apple 设备的 XML 文件 (.mobileconfig),用于强制执行设置、部署证书和配置网络访问。
在 iOS 和 macOS 上实现零接触 802.1X 部署的核心交付机制。
SCEP
简单证书注册协议。MDM 系统用于在设备上自动请求和安装证书的协议。
对于自动管理 EAP-TLS 所需客户端证书的生命周期至关重要。
SAN (Subject Alternative Name)
X.509 证书的扩展属性,允许将多个值(如 FQDN 或 IP 地址)与该证书关联。
Apple 设备会严格根据其配置描述文件中定义的受信任名称来检查 RADIUS 服务器证书的 SAN。
WPA3-Enterprise
最新的 WiFi 安全认证,要求 192 位加密强度并强制执行受保护的管理帧 (PMF)。
推荐用于新企业部署的安全标准,可针对窃听提供强大的保护。
应用实例
一家全球零售连锁店正在向 500 名门店经理分发企业级 iPad。他们目前使用隐藏的 SSID 和 PSK,但该密钥已被泄露。他们需要使用 Microsoft Intune 来确保网络安全,且无需经理们手动输入凭证。
- 部署企业 CA 并配置 NDES/SCEP 与 Intune 的集成。
- 在 Intune 中创建一个受信任证书描述文件,其中包含 RADIUS 服务器的根 CA。
- 创建一个针对 iPad 的 SCEP 证书描述文件,以颁发唯一的客户端证书。
- 在 Intune 中创建一个 WiFi 描述文件。将安全类型设置为 WPA2/WPA3-Enterprise,EAP 类型设置为 EAP-TLS。将 SCEP 描述文件关联为客户端证书,并将受信任证书描述文件用于服务器验证。指定 RADIUS 服务器名称。
- 将描述文件推送至测试组,验证连接性,然后推广部署至所有 500 台设备。
某所大学正在更新其网络基础设施,需要确保由 Jamf Pro 管理的教职工 MacBook 能够无缝迁移到新的 RADIUS 服务器集群。
- 导出新 RADIUS 服务器集群的根证书和中间证书。
- 在 Jamf Pro 中,更新现有的配置描述文件(或创建一个过渡描述文件),将新的 CA 证书与旧证书一同包含在内。
- 更新 WiFi 载荷中的“受信任服务器证书名称”,以包含新 RADIUS 服务器的 FQDN。
- 将更新后的描述文件推送至所有 MacBook。
- 确认整批设备均已安装该描述文件后,将网络基础设施切换至新的 RADIUS 服务器。
练习题
Q1. 您的组织正在向所有公司 MacBook 推广 WPA3-Enterprise。在测试期间,用户报告称,尽管已通过 Jamf 推送了描述文件,但他们的设备仍反复提示需要为 RADIUS 服务器“验证证书”。最可能的配置错误是什么?
提示:考虑 Apple 设备静默信任服务器需要哪些特定信息。
查看标准答案
配置描述文件中缺少明确的信任映射。虽然设备上可能已安装了根 CA,但 WiFi 载荷必须在“受信任服务器证书名称”字段中明确列出 RADIUS 服务器的 FQDN,并且必须选择该根 CA 作为该特定 WiFi 网络的信任锚。否则,macOS 将提示用户手动验证并信任该证书。
Q2. 某连锁酒店希望使用 802.1X 来保障其后台运营(员工 iPad)的安全,同时继续通过 Captive Portal 提供公共访问。应如何设计网络架构以安全地支持这两项需求?
提示:思考接入点和交换机层面的逻辑隔离。
查看标准答案
该架构应利用从相同接入点广播的两个不同 SSID。后台 SSID 将配置为 WPA3-Enterprise (802.1X),通过 EAP-TLS 对员工 iPad 进行身份验证,并将其置于安全的内部 VLAN 中。公共 SSID 将保持开放,将用户重定向到 Purple Guest WiFi Captive Portal,并将已通过身份验证的访客置于受到严格限制、仅限互联网访问的 VLAN 中。这确保了企业流量与访客流量的完全隔离。
Q3. 您正在将 RADIUS 基础设施从本地 Cisco ISE 部署迁移到云端 RADIUS 提供商。新提供商使用不同的公共证书颁发机构。在更改接入点上的 RADIUS 配置之前,关键的第一步是什么?
提示:考虑操作顺序,以防止客户端设备完全失去连接。
查看标准答案
关键的第一步是向所有 Apple 设备推送更新的 MDM 配置描述文件,其中包含云端 RADIUS 提供商所使用的“新”公共 CA 的根证书和中间证书。在 AP 切换到新 RADIUS 服务器之前,必须在申请者上建立此信任链 - 否则,设备将拒绝新的服务器证书并导致连接失败。
常见问题
Which 802.1X authentication protocol is recommended for Apple enterprise fleets?
EAP-TLS (RFC 5216) is the gold standard authentication protocol for enterprise Apple fleets running iOS, iPadOS, and macOS. EAP-TLS replaces vulnerable usernames and passwords with mutual X.509 digital certificate authentication. Private keys are generated on-device and locked inside the Apple Secure Enclave or macOS Keychain, making client credentials physically impossible to export and immune to rogue access point (Evil Twin) harvesting.
How does Apple Private Wi-Fi MAC address randomization affect 802.1X corporate networks?
Starting in iOS 14 and macOS 14 Sonoma, Apple devices enable Private Wi-Fi Addresses by default, rotating or randomizing MAC addresses to prevent tracking. In enterprise networks relying on MAC filtering or switch port security, this causes IP address churn and DHCP pool exhaustion. IT administrators resolve this by pushing an MDM configuration profile with DisableAssociationMACRandomization set to true for corporate SSIDs, or by transitioning access policies to validate cryptographic certificate identities rather than hardware MACs.
How do Microsoft Intune and Jamf Pro silently deploy 802.1X profiles to Apple devices?
Microsoft Intune and Jamf Pro deliver 802.1X settings using Apple configuration profiles (.mobileconfig) containing com.apple.wifi.managed payloads. The MDM deploys the Root CA certificate anchor, initiates SCEP or ACME enrollment to issue a client identity certificate into the hardware keychain, and references that certificate via PayloadCertificateUUID. The profile also defines TLSTrustedServerNames to ensure Apple devices only negotiate with verified RADIUS servers.
Why does an iOS or macOS device fail 802.1X authentication with a certificate trust alert?
Certificate trust alerts or silent connection drops occur when the Apple device cannot establish a complete, unbroken trust chain to the RADIUS server certificate. Common root causes include missing intermediate CA certificates in the RADIUS server TLS handshake, a mismatch between the RADIUS server certificate Common Name (CN)/SAN and the TLSTrustedServerNames array in the MDM profile, or client clock skew exceeding certificate validity windows.
What is the difference between a System profile and a User profile on macOS?
On macOS, 802.1X profiles can be scoped at the System level or the User level. System-level profiles install in the system keychain and authenticate before user login, enabling FileVault network unlock, Active Directory domain binding, and remote management over WiFi. User-level profiles authenticate only after a specific user logs into the desktop, causing WiFi to disconnect when logging out or switching accounts.
How does Purple Cloud RADIUS simplify Apple fleet WiFi onboarding?
Purple Cloud RADIUS provides zero-touch cloud AAA that federates with Microsoft Entra ID, Okta, and Google Workspace without requiring on-premises NPS servers or Active Directory domain controllers. Purple integrates directly with Jamf Pro, Microsoft Intune, and Kandji to automate SCEP certificate issuance, enforce dynamic VLAN network segmentation, and revoke wireless access instantly when employees leave the organisation.
继续阅读本系列
网络管理员配置访客 WiFi RADIUS 认证指南
面向网络管理员的全面技术参考,介绍如何为访客 WiFi 部署 RADIUS 认证。内容涵盖架构、不限厂商的配置步骤、安全最佳实践以及常见部署故障排查。
在高等教育机构中为安全的 BYOD 和 802.1X WiFi 部署 SCEP
本技术指南详细介绍了高等教育 IT 团队如何使用 SCEP 为数万台 BYOD 设备自动进行 802.1X 证书注册。内容涵盖架构设计、安全优势以及将手动入网替换为安全、零接触网络准入模型的实际部署步骤。
为访客和员工 WiFi 网络配置 RADIUS 认证
本技术参考指南概述了企业访客和员工 WiFi 网络的 RADIUS 认证架构、配置和部署。它为网络架构师和 IT 经理提供了构建安全、可扩展的无线访问控制系统所需的准确协议、安全标准和故障排除方法。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。