
तांत्रिक मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
63 guides in Security

EU AI Act आणि Guest WiFi: मार्केटर्सना काय माहित असणे आवश्यक आहे
EU AI Act (नियमन 2024/1689) एक जोखीम-आधारित आराखडा सादर करतो जो व्हेन्यू ऑपरेटर AI-चालित WiFi मार्केटिंग, Captive Portal आणि अतिथी विश्लेषणे (guest analytics) कसे तैनात करतात यावर थेट परिणाम करतो. हे मार्गदर्शक कायद्याच्या चार जोखीम स्तरांना वास्तविक-जगातील Guest WiFi युज केसेसशी मॅप करते, भावना अनुमान आणि सोशल स्कोअरिंगसह प्रतिबंधित पद्धती ओळखते, आणि हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक-क्षेत्रातील वातावरणात कार्यरत असलेल्या IT टीम्स आणि मार्केटिंग डायरेक्टर्ससाठी कृती करण्यायोग्य अनुपालन पायऱ्या प्रदान करते. जोखीम स्पेक्ट्रमवर तुमची डिप्लॉयमेंट कुठे आहे हे समजून घेणे - आणि AI चॅटबॉट्स आणि संवादात्मक पोर्टल्ससाठी कलम 50 पारदर्शकता बंधने लागू करणे - आता ऐच्छिक राहिलेले नाही: प्रतिबंधित पद्धतींची अंमलबजावणी फेब्रुवारी 2025 मध्ये सुरू झाली आहे.

कॅनडामध्ये अतिथी WiFi साठी PIPEDA अनुपालन
हा मार्गदर्शक PIPEDA अंतर्गत अतिथी WiFi तैनात करणाऱ्या कॅनेडियन वेन्यू ऑपरेटर्ससाठी एक निश्चित तांत्रिक आणि ऑपरेशनल संदर्भ प्रदान करतो. यामध्ये OPC ची अर्थपूर्ण संमती फ्रेमवर्क, जबाबदारीचे तत्व (accountability principle), Tim Hortons आणि Google WiFi तपासांमधील अंमलबजावणीचे दाखले आणि विधेयक C-27 अंतर्गत येणाऱ्या ग्राहक गोपनीयता संरक्षण कायदा (CPPA) ची पूर्तता करण्यासाठी आवश्यक असलेले आर्किटेक्चरल बदल समाविष्ट आहेत. IT व्यवस्थापक आणि अनुपालन प्रमुखांना यामध्ये कृतीयोग्य Captive Portal डिझाइन तपशील, डेटा मिनिमायझेशन आवश्यकता आणि GDPR-स्तरीय दंडांपासून भविष्यात सुरक्षित राहण्यासाठी स्पष्ट रोडमॅप मिळेल.

सुपरमार्केट WiFi सुरक्षित आहे का? ग्राहकांसाठी मार्गदर्शक
हे अधिकृत मार्गदर्शक सुपरमार्केट WiFi सुरक्षिततेच्या तांत्रिक वास्तवाचे परीक्षण करते, रिटेल क्षेत्रातील IT नेत्यांसाठी ॲक्शनेबल आर्किटेक्चर आणि सुरक्षा धोरणे प्रदान करते. हे धोक्याच्या लँडस्केपचा तपशील देते — एव्हिल ट्विन APs पासून ते मॅन-इन-द-मिडल हल्ल्यांपर्यंत — सोबतच ग्राहक आणि एंटरप्राइझ ऑपरेशन्सचे संरक्षण करण्यासाठी आवश्यक असलेल्या मिटिगेशन स्टॅकची माहिती देते. रिटेलर्स आणि व्हेन्यू ऑपरेटर्सना VLAN सेगमेंटेशन, क्लायंट आयसोलेशन, WPA3, PCI DSS कंप्लायन्स आणि Purple सारख्या प्लॅटफॉर्मद्वारे GDPR-कंप्लायंट गेस्ट ऑनबोर्डिंग कव्हर करणारे ठोस अंमलबजावणी मार्गदर्शन मिळेल.

युनिव्हर्सिटी WiFi सुरक्षित आहे का? विद्यार्थ्यांसाठी एक मार्गदर्शिका
युनिव्हर्सिटी WiFi (eduroam/802.1X) च्या सुरक्षा आर्किटेक्चरवर IT मॅनेजर्स आणि व्हेन्यू ऑपरेटर्ससाठी एक व्यापक तांत्रिक संदर्भ. हे मार्गदर्शक एंटरप्राइझ-ग्रेड ऑथेंटिकेशन कसे कार्य करते, त्यातील अंमलबजावणीच्या त्रुटी आणि हे सिद्धांत हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील डिप्लॉयमेंट्सना कसे लागू होतात हे स्पष्ट करते.

ट्रेन WiFi सुरक्षित आहे का? रेल्वे प्रवाशांना काय माहित असणे आवश्यक आहे
हे मार्गदर्शक पॅकेट स्निफिंग आणि Evil Twin हल्ल्यांपासून ते Man-in-the-Middle कारवायांपर्यंतच्या धोक्यांचे विश्लेषण करून प्रवासी रेल्वे WiFi नेटवर्कच्या सुरक्षा संरचनेचे परीक्षण करते. हे ऑपरेटर्स आणि कॉर्पोरेट IT टीम्ससाठी क्लायंट आयसोलेशन, Captive Portal ऑथेंटिकेशन, DNS फिल्टरिंग आणि Hotspot 2.0 च्या प्रवासाचा समावेश असणारे प्रत्यक्ष अंमलबजावणी मार्गदर्शन प्रदान करते - ज्यामध्ये Purple च्या Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मसाठी थेट इंटिग्रेशन पॉईंट्स समाविष्ट आहेत.

हॉस्पिटल WiFi सुरक्षित आहे का? रुग्ण आणि अभ्यागतांना काय माहित असले पाहिजे
हे सर्वसमावेशक तांत्रिक संदर्भ मार्गदर्शक हॉस्पिटल गेस्ट WiFi नेटवर्क्सच्या सुरक्षा आर्किटेक्चरचे परीक्षण करते. हे IT मॅनेजर्स आणि व्हेन्यू ऑपरेटर्सना कृती करण्यायोग्य अंमलबजावणी धोरणे प्रदान करते, जे नेटवर्क सेगमेंटेशन, एन्क्रिप्शन मानके आणि क्लिनिकल ऑपरेशन्सशी तडजोड न करता रुग्णांचा डेटा संरक्षित राहील याची खात्री करण्यासाठी अनुपालन फ्रेमवर्कवर लक्ष केंद्रित करते.

कॅफे आणि कॉफी शॉप WiFi सुरक्षित आहे का?
हे अधिकृत तांत्रिक मार्गदर्शक ग्राहक आणि ठिकाण ऑपरेटर दोघांसाठीही कॅफे आणि कॉफी शॉप WiFi च्या वास्तविक सुरक्षा धोक्यांचे परीक्षण करते, ज्यामध्ये इव्हिल ट्विन हल्ले, पॅकेट स्निफिंग आणि क्लायंट-टू-क्लायंट एक्सप्लॉइट्ससह अटॅक वेक्टर्स समाविष्ट आहेत. हे आयटी मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना एक व्यावहारिक, मानकांवर आधारित डिप्लॉयमेंट फ्रेमवर्क प्रदान करते — VLAN सेगमेंटेशन आणि WPA3 मायग्रेशनपासून ते Captive Portal अंमलबजावणी आणि GDPR-सुसंगत ॲनालिटिक्सपर्यंत. Purple चे Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक-क्षेत्रातील वातावरणात एक ठोस उपाय म्हणून स्थापित केले आहे.

विमानतळावरील WiFi सुरक्षित आहे का? प्रवाशांसाठी सुरक्षा मार्गदर्शिका
हे मार्गदर्शक IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्ससाठी विमानतळावरील WiFi च्या सुरक्षा जोखमींवर आणि त्यांचे निवारण कसे करावे यावर एक अधिकृत तांत्रिक संदर्भ प्रदान करते. यामध्ये Evil Twin ॲक्सेस पॉइंट्सपासून ते रोग (rogue) DHCP सर्व्हर्सपर्यंतच्या संपूर्ण धोक्यांचा समावेश आहे — आणि IEEE 802.1X, WPA3 आणि नेटवर्क सेगमेंटेशनचा वापर करून एक व्यावहारिक, मानकांवर आधारित उपयोजन फ्रेमवर्क प्रदान करते. हे प्रत्येक जोखीम घटकाशी Purple चे Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म देखील जोडते, जे सुरक्षित, GDPR-सुसंगत आणि व्यावसायिकदृष्ट्या व्यवहार्य सार्वजनिक WiFi तैनात करू इच्छिणाऱ्या ऑपरेटर्ससाठी ठोस एकत्रीकरण बिंदू प्रदान करते.

हॉटेल WiFi सुरक्षित आहे का? प्रत्येक प्रवाशाला काय माहित असणे आवश्यक आहे
हे सर्वसमावेशक तांत्रिक मार्गदर्शक हॉटेल WiFi नेटवर्क्समधील रोग (rogue) APs आणि MITM हल्ल्यांसह विशिष्ट सुरक्षा धोक्यांचा तपशील देते. हे IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना त्यांचे वायरलेस इन्फ्रास्ट्रक्चर सुरक्षित करण्यासाठी आणि मॅनेज्ड गेस्ट WiFi प्लॅटफॉर्मचा लाभ घेण्यासाठी कृती करण्यायोग्य, व्हेंडर-न्यूट्रल अंमलबजावणीच्या पायऱ्या प्रदान करते.

सार्वजनिक WiFi सुरक्षित आहे का? अंतिम मार्गदर्शक
हे अंतिम मार्गदर्शक एंटरप्राइझ IT लीडर्सना सुरक्षित सार्वजनिक WiFi नेटवर्क्स तयार करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये MITM हल्ले आणि रोग (rogue) ॲक्सेस पॉइंट्स यांसारख्या प्राथमिक धोक्यांचे तांत्रिक निवारण तपशीलवार दिले आहे, तसेच अनुपालन सुनिश्चित करण्यासाठी, कॉर्पोरेट पायाभूत सुविधांचे संरक्षण करण्यासाठी आणि अतिथींच्या कनेक्टिव्हिटीचे सुरक्षितपणे कमाई करण्यासाठी Purple सारख्या प्लॅटफॉर्मचा कसा वापर करावा याची रूपरेषा दिली आहे.

HIPAA-Compliant WiFi: आरोग्य सेवा संस्थांसाठी एक मार्गदर्शिका
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ आणि अतिथी WiFi तैनात करणाऱ्या आरोग्य सेवा IT टीमसाठी व्यावहारिक अनुपालन धोरणे प्रदान करते. यामध्ये नेटवर्क सेगमेंटेशन, 802.1X ऑथेंटिकेशन, ऑडिट लॉगिंग आणि Purple च्या प्लॅटफॉर्मचा वापर करून सुरक्षित, स्वतंत्र वायरलेस प्रवेश कसा लागू करावा याचा समावेश आहे.

WiFi नेटवर्क ट्रॅफिकचे निरीक्षण कसे करावे: IT टीम्ससाठी एक मार्गदर्शिका
ही तांत्रिक मार्गदर्शिका आर्किटेक्चर, सुरक्षा आणि परफॉर्मन्सवर लक्ष केंद्रित करून, एंटरप्राइझ WiFi ट्रॅफिकचे निरीक्षण करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. हे हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील IT टीम्सना स्केलेबल, सुरक्षित नेटवर्क मॉनिटरिंग सोल्यूशन्स तैनात करण्यासाठी आवश्यक असलेल्या फ्रेमवर्कसह सुसज्ज करते.

BYOD WiFi सुरक्षा: तुमच्या नेटवर्कवर वैयक्तिक डिव्हाइसेस सुरक्षितपणे कसे वापरू द्यावेत
BYOD WiFi ऍक्सेस सुरक्षित करण्याबाबत IT लीडर्ससाठी एक व्यावहारिक, वेंडर-तटस्थ मार्गदर्शक. यामध्ये कॉर्पोरेट मालमत्तेचे संरक्षण करताना वैयक्तिक डिव्हाइसेस सक्षम करण्यासाठी 802.1X ऑथेंटिकेशन, MDM इंटिग्रेशन आणि कडक नेटवर्क सेगमेंटेशनच्या अंमलबजावणीचा समावेश आहे.

WiFi ऑथेंटिकेशनची सर्वात सुरक्षित पद्धत: एक तुलना
हे तांत्रिक संदर्भ मार्गदर्शक WiFi ऑथेंटिकेशन पद्धतींची एक निश्चित श्रेणीबद्ध तुलना प्रदान करते - जुन्या झालेल्या WEP मानकांपासून ते EAP-TLS प्रमाणपत्र आधारित ऑथेंटिकेशनपर्यंत - जे एंटरप्राइझ ठिकाणांवरील IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि CTOs ना माहितीपूर्ण, अनुपालन सुसंगत सुरक्षा निर्णय घेण्यास मदत करते. यामध्ये प्रत्येक प्रोटोकॉलचे तांत्रिक आर्किटेक्चर, आदरातिथ्य (hospitality) आणि किरकोळ (retail) क्षेत्रातील वास्तविक उपयोजन परिस्थिती आणि PCI DSS आणि GDPR दायित्वांतर्गत कार्यरत असलेल्या संस्थांसाठी व्यावहारिक अंमलबजावणीचे मार्गदर्शन समाविष्ट आहे. ठिकाण चालक आणि IT टीम्ससाठी, हे मार्गदर्शक जटिल क्रिप्टोग्राफिक मानकांना मोजता येण्याजोग्या व्यावसायिक परिणामांसह कृती करण्यायोग्य उपयोजन निर्णयांमध्ये रूपांतरित करते.

WPA-PSK चे स्पष्टीकरण: हे काय आहे, हे कसे कार्य करते आणि त्याचे सुरक्षा धोके
हा अधिकृत तांत्रिक संदर्भ WPA-PSK ची यंत्रणा - त्याचा 4-वे हँडशेक, क्रिप्टोग्राफिक आर्किटेक्चर आणि अंगभूत सुरक्षा त्रुटींचे वर्गीकरण करतो - आणि एंटरप्राइझ नेटवर्कने मजबूत 802.1X किंवा व्यवस्थापित captive portal आर्किटेक्चरवर का स्थलांतरित केले पाहिजे हे तंतोतंत स्पष्ट करतो. हे हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील संस्थांमधील गुंतागुंतीच्या ठिकाणच्या वातावरणाचे व्यवस्थापन करणाऱ्या IT नेत्यांसाठी कृतीयोग्य उपयोजन मार्गदर्शन प्रदान करते.

WiFi सुरक्षा म्हणजे काय? वायरलेस नेटवर्क सुरक्षेसाठी एक संपूर्ण मार्गदर्शक
एंटरप्राइझ वायरलेस नेटवर्क सुरक्षित करण्यासाठी आयटी नेत्यांसाठी एक सर्वसमावेशक तांत्रिक संदर्भ. या मार्गदर्शकामध्ये एन्क्रिप्शन प्रोटोकॉलची उत्क्रांती, सेगमेंटेशनसाठी सर्वोत्तम आर्किटेक्चरल पद्धती आणि सामान्य WiFi धोक्यांविरूद्ध संरक्षण धोरणे समाविष्ट आहेत.

सुरक्षित गेस्ट WiFi नेटवर्क कसे सेट करावे: टप्प्याटप्प्याने मार्गदर्शक
हे मार्गदर्शक IT टीम्ससाठी सुरुवातीपासून सुरक्षित गेस्ट WiFi नेटवर्क डिझाइन आणि तैनात करण्याबाबत सर्वसमावेशक तांत्रिक माहिती प्रदान करते. यामध्ये हॉस्पिटॅलिटी आणि रिटेल वातावरणातील वास्तविक-जगातील अंमलबजावणी परिस्थितींसह VLAN सेगमेंटेशन, फायरवॉल नियम डिझाइन, Captive Portal इंटिग्रेशन आणि बँडविड्थ व्यवस्थापन समाविष्ट आहे. व्हेन्यू ऑपरेटर्स आणि नेटवर्क आर्किटेक्ट्सना कृतीयोग्य, व्हेंडर-न्यूट्रल मार्गदर्शन मिळेल जे सुरक्षा आणि अनुपालन या दोन्ही आवश्यकता पूर्ण करते.

RadSec: TLS सह RADIUS ऑथेंटिकेशन ट्रॅफिक सुरक्षित करणे
हे सर्वसमावेशक मार्गदर्शक RadSec (TLS वरील RADIUS) एक्सप्लोर करते, जे आधुनिक क्लाउड आणि मल्टी-साइट डिप्लॉयमेंटसाठी नेटवर्क ऑथेंटिकेशन ट्रॅफिक कसे सुरक्षित करते हे तपशीलवार सांगते. हे नेटवर्क आर्किटेक्ट्सना लेगसी UDP RADIUS बदलण्यासाठी व्यावहारिक अंमलबजावणीच्या पायऱ्या, सर्टिफिकेट मॅनेजमेंट धोरणे आणि ट्रबलशूटिंग तंत्रे प्रदान करते.

रिटेल WiFi नेटवर्कसाठी PCI DSS अनुपालन
हे तांत्रिक संदर्भ मार्गदर्शक विशेषतः रिटेल WiFi नेटवर्कला लागू होणाऱ्या PCI DSS v4.0 आवश्यकतांचे तपशील देते, ज्यामध्ये नेटवर्क सेगमेंटेशन आर्किटेक्चर, एन्क्रिप्शन मानके, ऑथेंटिकेशन नियंत्रणे आणि ऑडिट ट्रेल आवश्यकता समाविष्ट आहेत. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी कृती करण्यायोग्य अंमलबजावणी मार्गदर्शन प्रदान करते ज्यांना स्वतंत्र अतिथी आणि कॉर्पोरेट वायरलेस ऍक्सेसला सुरक्षितपणे समर्थन देताना पेमेंट डेटा सुरक्षित करणे आवश्यक आहे.

हेल्थकेअर प्रोव्हायडर्ससाठी HIPAA-सुसंगत गेस्ट WiFi
हे तांत्रिक संदर्भ मार्गदर्शक गेस्ट WiFi तैनात करणाऱ्या हेल्थकेअर IT टीम्ससाठी कृतीयोग्य कंप्लायन्स स्ट्रॅटेजीज प्रदान करते. HIPAA स्टँडर्ड्सशी तडजोड न करता अखंड अभ्यागत अनुभव सुनिश्चित करण्यासाठी यात नेटवर्क सेगमेंटेशन, डेटा हँडलिंग आणि BAA आवश्यकतांचा समावेश आहे.

CCPA विरुद्ध GDPR: गेस्ट WiFi डेटासाठी जागतिक गोपनीयता अनुपालन
हे मार्गदर्शक गेस्ट WiFi डिप्लॉयमेंट्ससाठी CCPA आणि GDPR आवश्यकतांची सर्वसमावेशक तांत्रिक तुलना प्रदान करते. हे IT लीडर्स आणि नेटवर्क आर्किटेक्ट्ससाठी एक युनिफाइड, ड्युअल-कंप्लायंट कन्सेंट फ्रेमवर्क तयार करण्यासाठी कृती करण्यायोग्य धोरणे प्रदान करते जे फर्स्ट-पार्टी डेटाचे व्यावसायिक मूल्य जतन करताना नियामक जोखीम कमी करते.
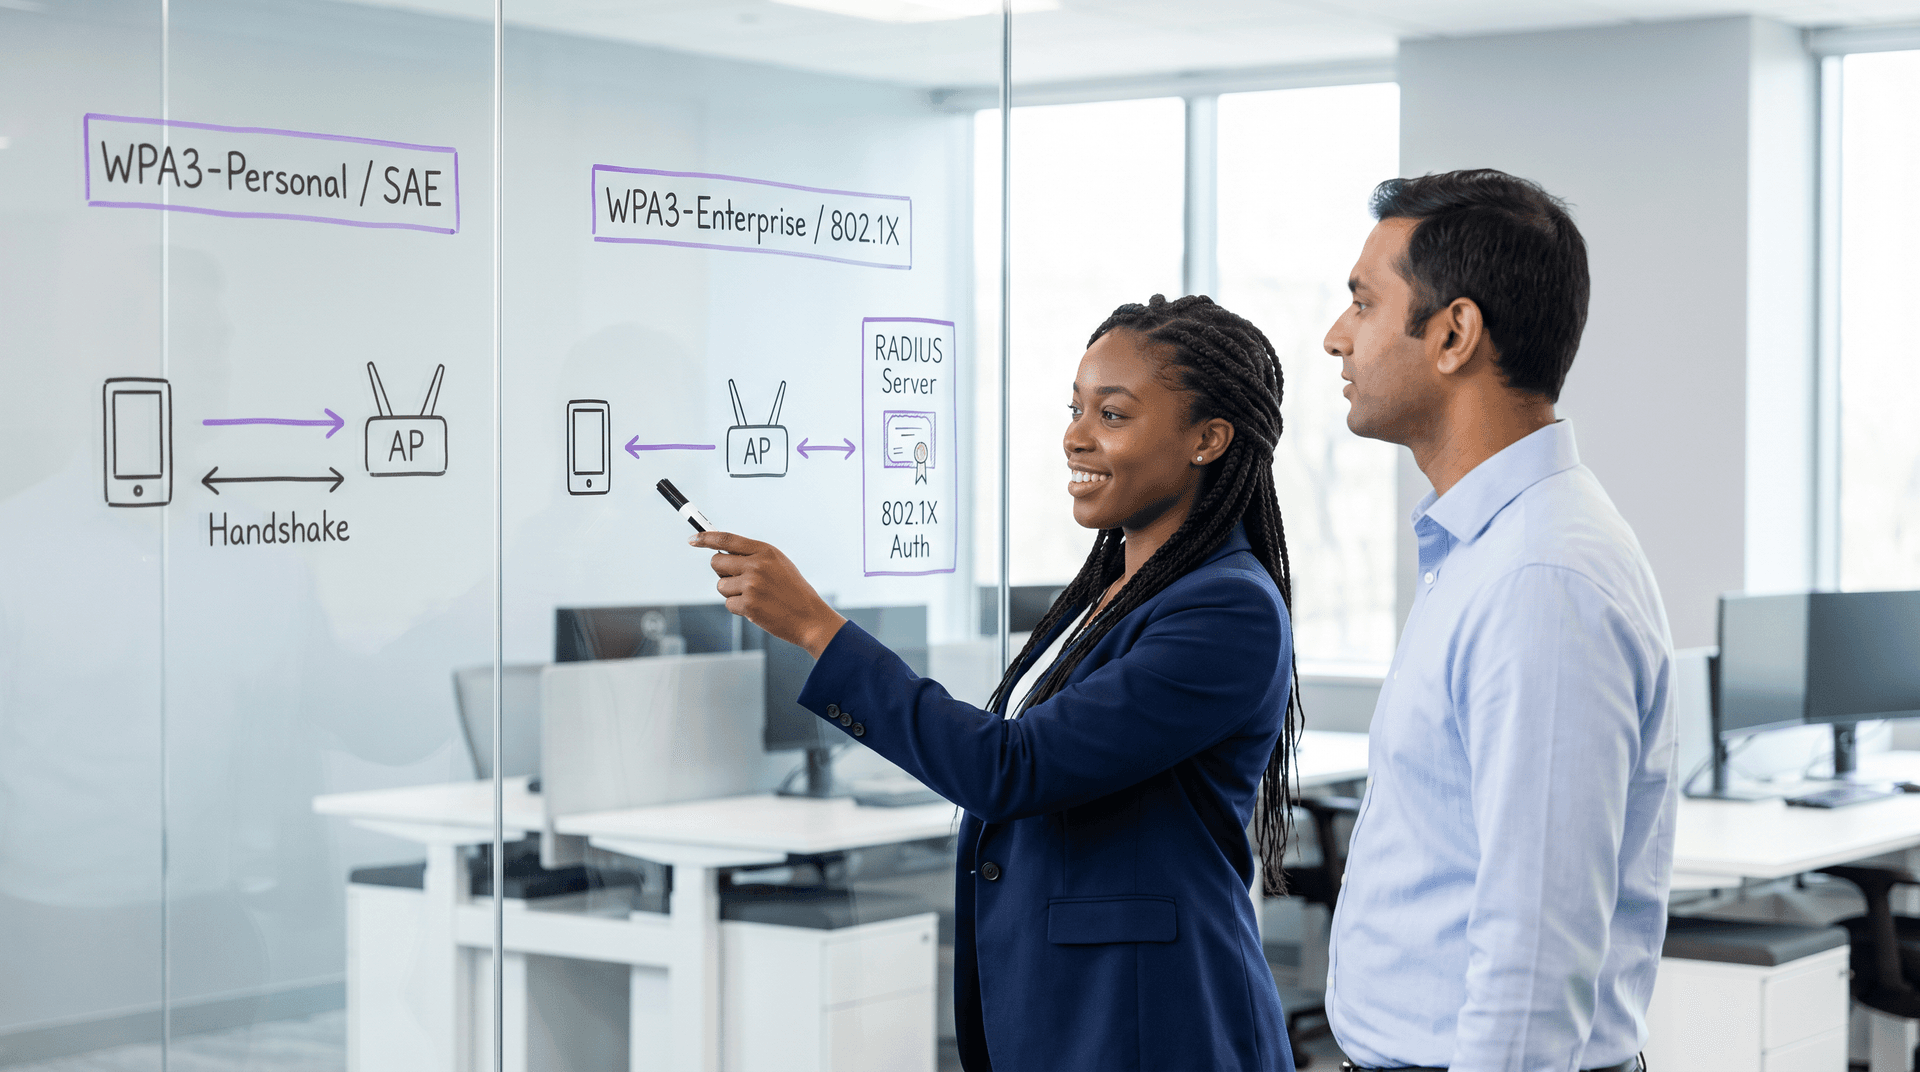
WPA3 Personal vs Enterprise: WiFi सुरक्षिततेची तुलना
WPA3 Personal (SAE) आणि WPA3 Enterprise (802.1X) ची तांत्रिक तुलना. एन्क्रिप्शनमधील फरक, RADIUS ऑथेंटिकेशन आणि एंटरप्राइज डिप्लॉयमेंटच्या पायऱ्या जाणून घ्या.
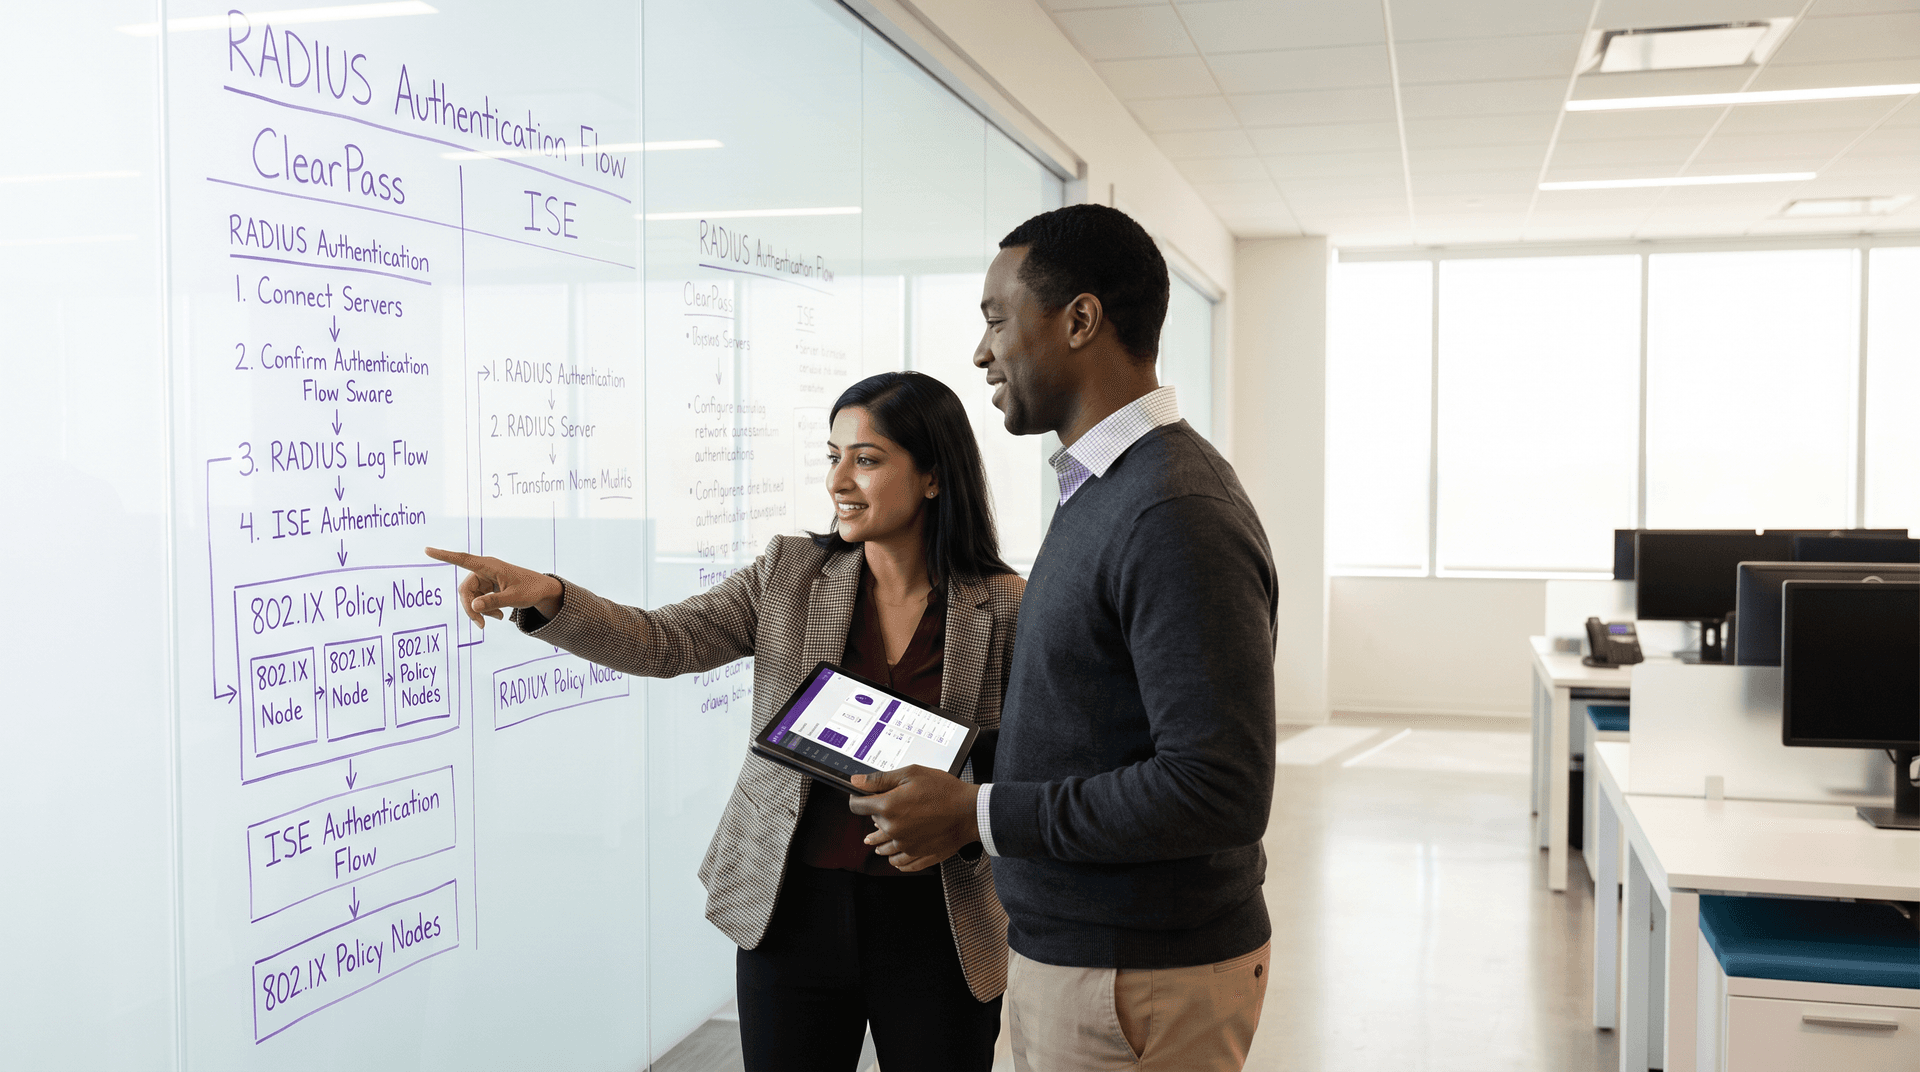
Aruba ClearPass विरुद्ध Cisco ISE: एंटरप्राइझ NAC प्लॅटफॉर्म तुलना
Aruba ClearPass Policy Manager आणि Cisco ISE ची तुलना करा. मल्टि-व्हेंडर RADIUS AAA, 802.1X पॉलिसी इंजिन, लायसन्सिंग खर्च आणि guest WiFi इंटिग्रेशनचे मूल्यमापन करा.
रोग AP डिटेक्शन: इम्पर्सोनेशन हल्ल्यांपासून ठिकाणच्या WiFi चे संरक्षण करणे
हे मार्गदर्शक आयटी मॅनेजर, नेटवर्क आर्किटेक्ट आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्ससाठी रोग अॅक्सेस पॉइंट्स आणि इव्हिल ट्विन हल्ल्यांना शोधून काढण्यासाठी आणि निष्प्रभ करण्यासाठी वायरलेस इंट्रूजन प्रिव्हेन्शन सिस्टीम्स (WIPS) तैनात करण्यावर एक सर्वसमावेशक तांत्रिक संदर्भ प्रदान करते. यात डिटेक्शन पद्धती, कायदेशीर उपाय, अनुपालन आवश्यकता आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणातील वास्तविक-जगातील अंमलबजावणी परिस्थिती समाविष्ट आहे. येथे वर्णन केलेल्या धोरणांची अंमलबजावणी करणाऱ्या संस्था त्यांची वायरलेस सुरक्षा स्थिती मजबूत करतील, अनुपालन जोखीम कमी करतील आणि त्यांच्या इन्फ्रास्ट्रक्चर आणि वापरकर्त्यांचे WiFi इम्पर्सोनेशन धोक्यांपासून संरक्षण करतील.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
