
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
46 guides in Authentication
WiFi साठी Microsoft Cloud PKI: Intune आणि Microsoft Entra ID सोबत EAP-TLS सर्टिफिकेट उपयोजन
तुम्ही Microsoft Cloud PKI, Cloud PKI रूट किंवा तुमचे स्वतःचे CA (BYOCA) तुमच्या मालमत्तेसाठी योग्य आहे की नाही हे ठरवू शकाल. त्यानंतर तुम्ही NDES शिवाय Intune-व्यवस्थापित उपकरणांवर EAP-TLS WiFi सर्टिफिकेट्स उपयोजित करू शकता. या मार्गदर्शकामध्ये RADIUS ला साखळीवर विश्वास ठेवायला लावणे, CRL द्वारे सर्टिफिकेट्स रद्द करणे आणि आठ सर्वात सामान्य त्रुटींचे निवारण करणे समाविष्ट आहे.
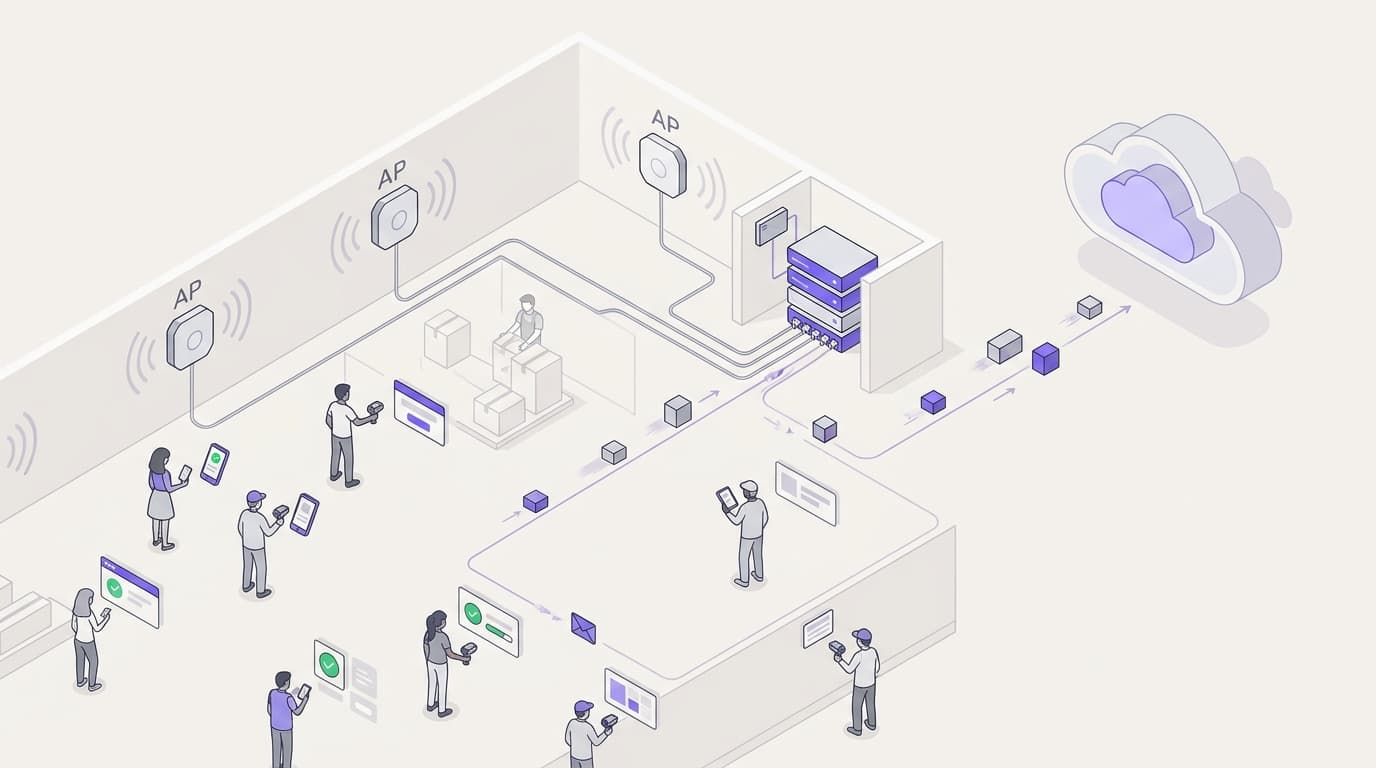
cloud RADIUS सह Juniper Mist वर 802.1X कॉन्फिगर करणे
तुम्ही Juniper Mist वर WPA2 किंवा WPA3-Enterprise WLAN कॉन्फिगर करू शकाल जे cloud RADIUS सह ऑथेंटिकेट करते, UDP RADIUS, RadSec आणि Mist Edge प्रॉक्सी यापैकी योग्य पर्याय निवडू शकाल आणि RADIUS ॲट्रिब्यूट्स् डायनॅमिक VLANs शी मॅप करू शकाल. ऑथेंटिकेशन कुठे अयशस्वी झाले हे Mist च्या क्लायंट इनसाइट्स टाइमलाइन आणि Marvis मध्ये नेमके कुठे दिसते हे देखील तुम्हाला समजेल.
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
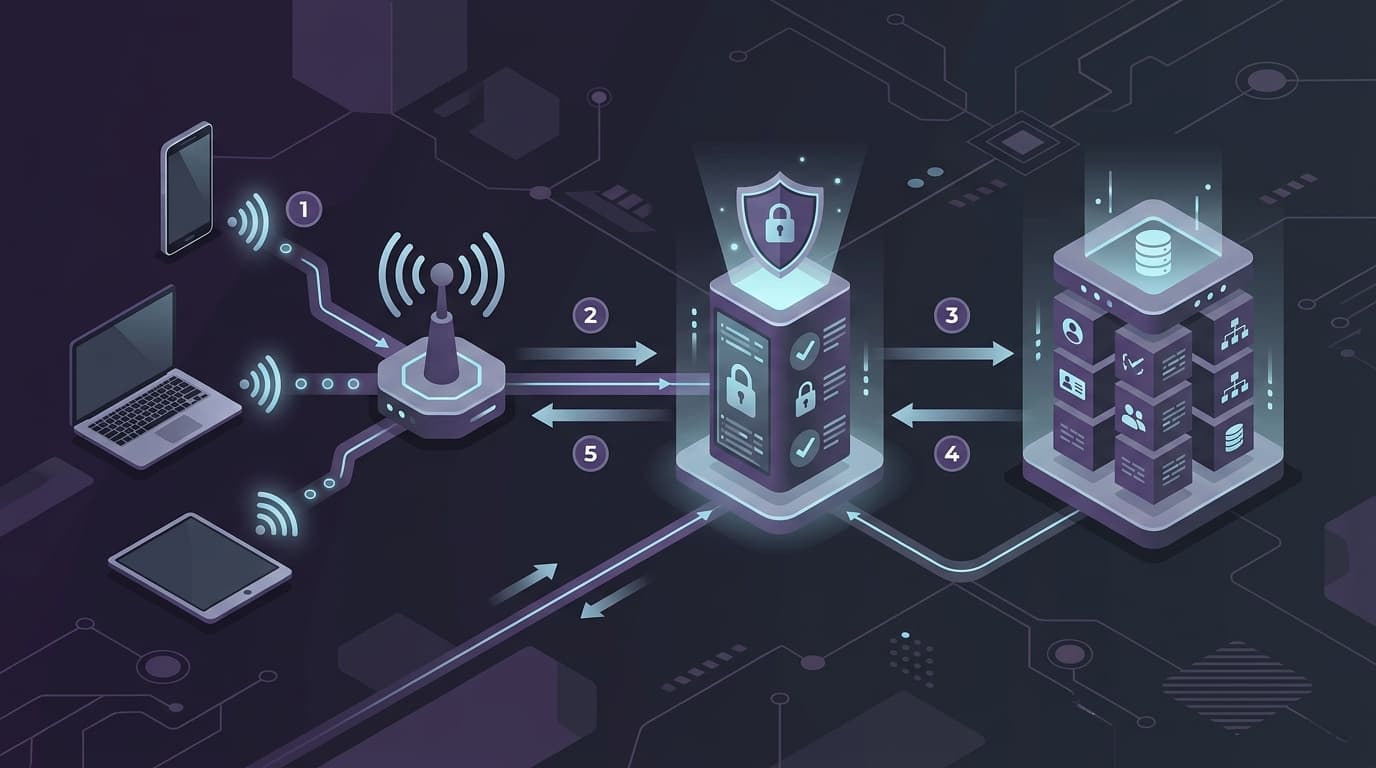
Guest आणि Staff WiFi नेटवर्क्ससाठी RADIUS Authentication कॉन्फिगर करणे
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ guest आणि staff WiFi नेटवर्क्ससाठी RADIUS authentication च्या आर्किटेक्चर, कॉन्फिगरेशन आणि डिप्लॉयमेंटची रूपरेषा स्पष्ट करते. हे नेटवर्क आर्किटेक्ट्स आणि IT मॅनेजर्सना सुरक्षित, स्केलेबल वायरलेस ॲक्सेस कंट्रोल सिस्टम्स तयार करण्यासाठी आवश्यक असलेले अचूक प्रोटोकॉल्स, सुरक्षा मानके आणि ट्रबलशूटिंग पद्धती प्रदान करते.
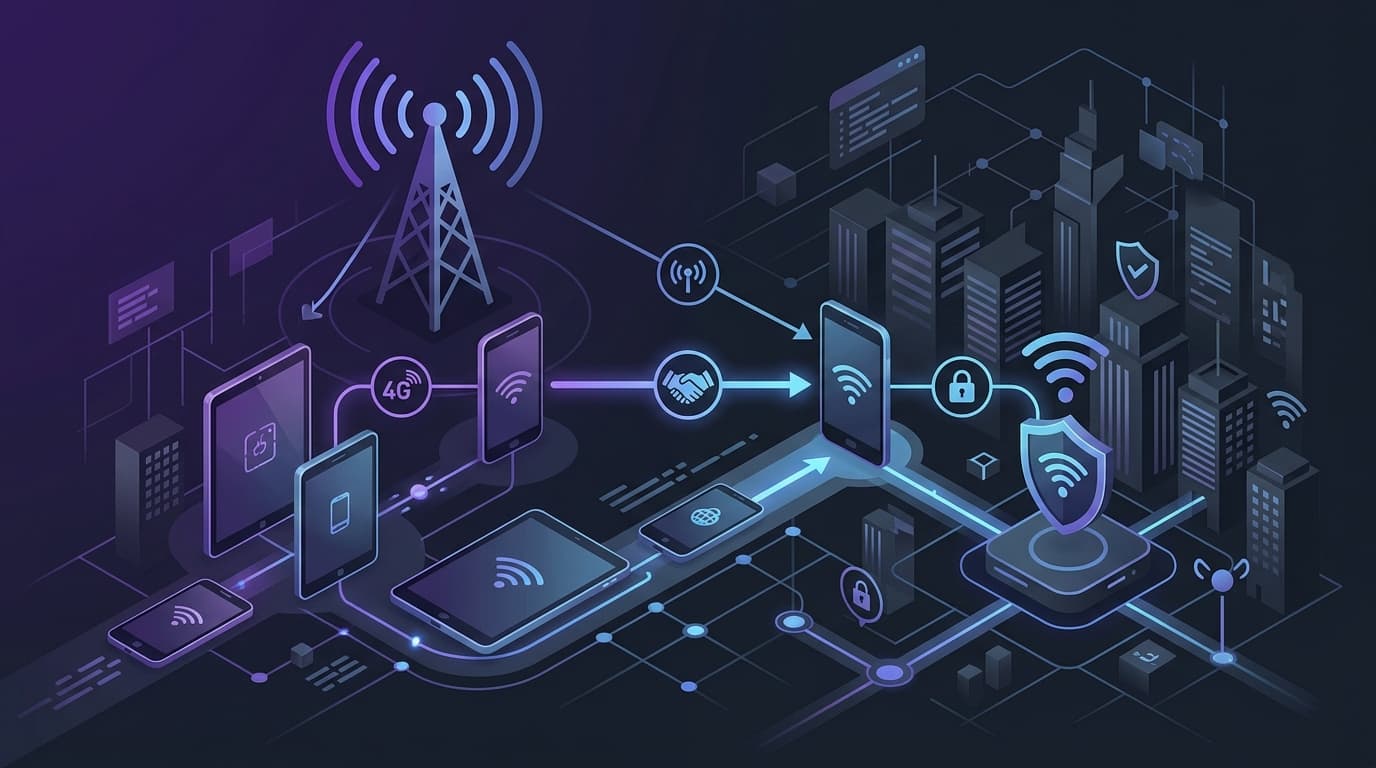
Passpoint आणि OpenRoaming: संपूर्ण मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi नेटवर्कमधील Passpoint (Hotspot 2.0) आणि WBA OpenRoaming फ्रेमवर्कचे सर्वसमावेशक विश्लेषण प्रदान करते. हे सुरक्षित, विनाव्यत्यय अतिथी कनेक्टिव्हिटी स्थापित करण्यासाठी आवश्यक असणारे मूलभूत ऑथेंटिकेशन प्रोटोकॉल, आर्किटेक्चरल घटक आणि डिप्लॉयमेंट धोरणांचे सविस्तर वर्णन करते. नेटवर्क आर्किटेक्ट्स आणि IT लीडर्स एंटरप्राइझ-दर्जाची सुरक्षा राखून मॅन्युअल लॉगिनचे अडथळे दूर करण्यासाठी या मानकांची रचना, अंमलबजावणी आणि ट्रबलशूटिंग कसे करावे हे शिकतील.
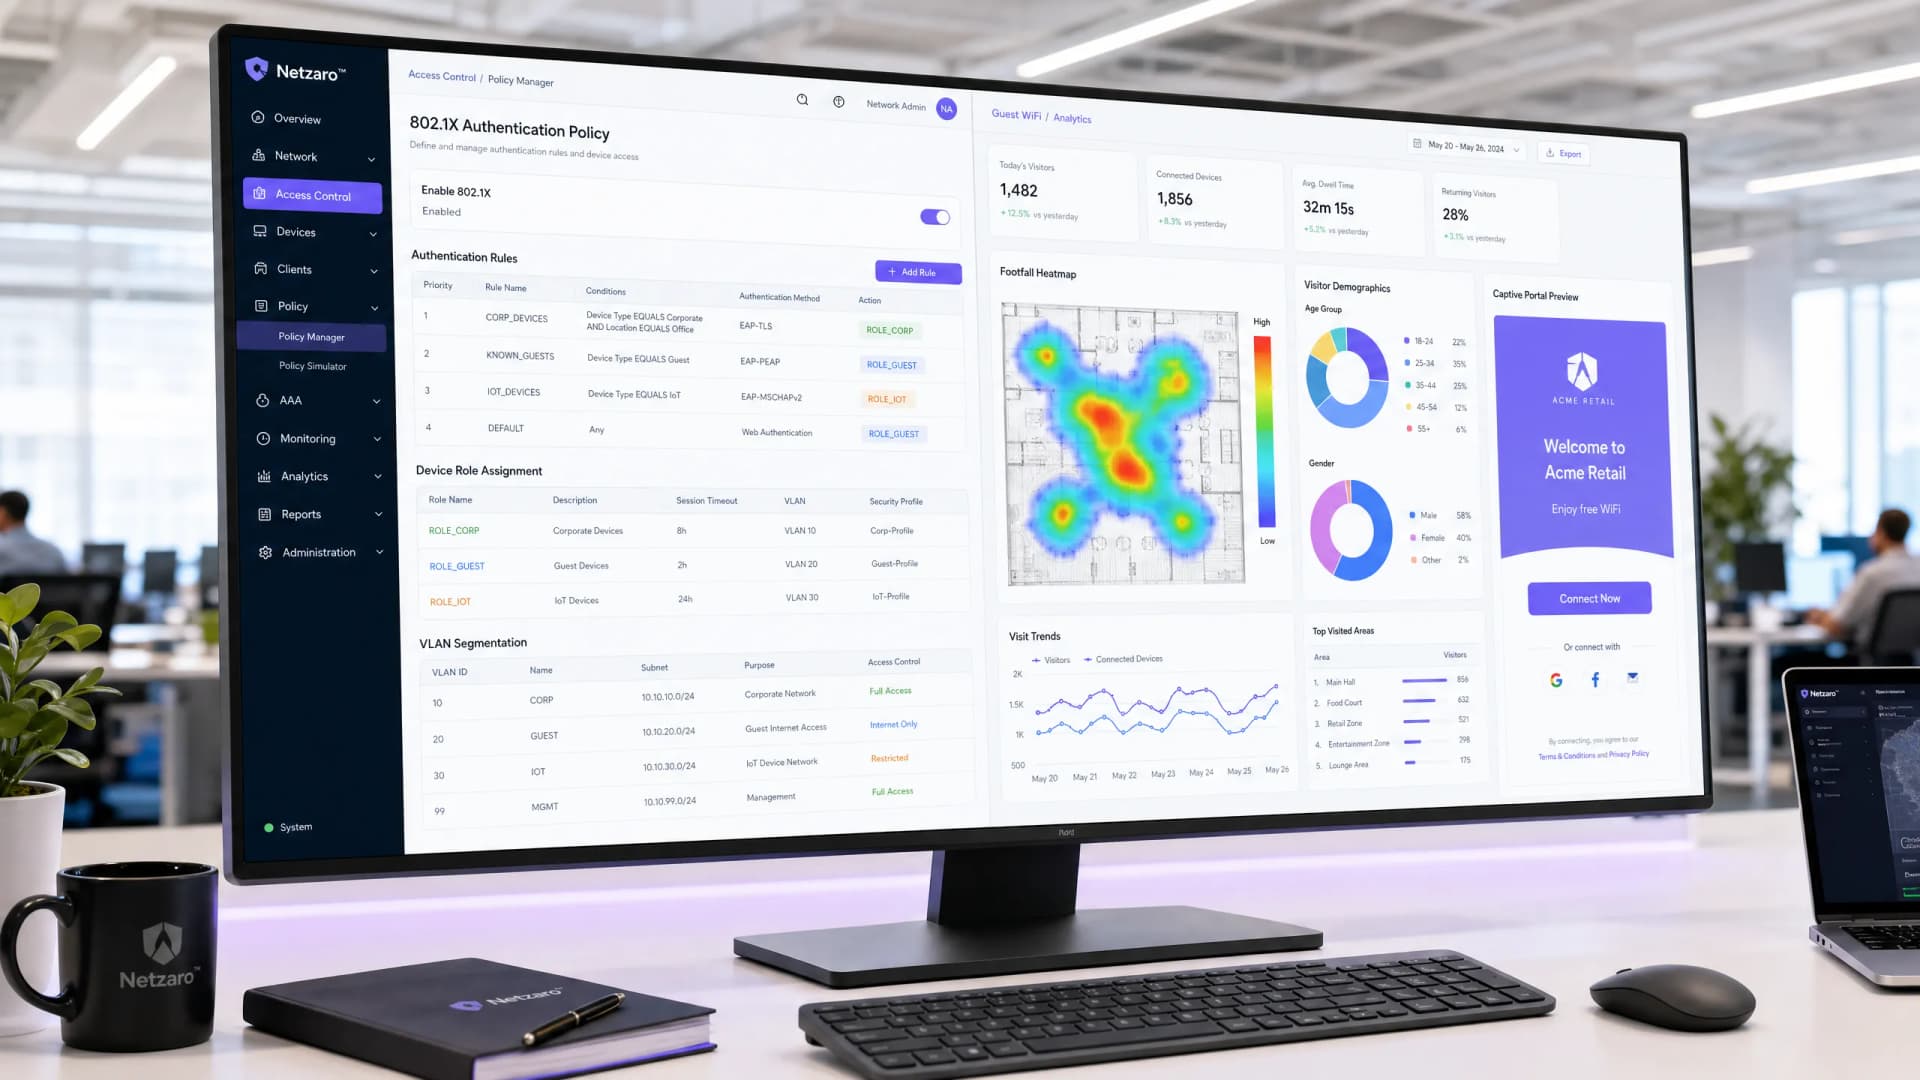
Aruba ClearPass विरुद्ध Purple WiFi: वैशिष्ट्यांची तुलना आणि सह-तैनाती
Aruba ClearPass आणि Purple WiFi च्या सह-तैनाती आर्किटेक्चरचे तपशील देणारे एक व्यापक तांत्रिक मार्गदर्शक. यामध्ये RADIUS प्रॉक्सी कॉन्फिगरेशन, डायनॅमिक VLAN असाइनमेंट आणि एंटरप्राइझ NAC सोबत सुरक्षित, विश्लेषण-चालित अतिथी नेटवर्क प्रदान करण्यासाठी सर्वोत्तम पद्धतींचा समावेश आहे.
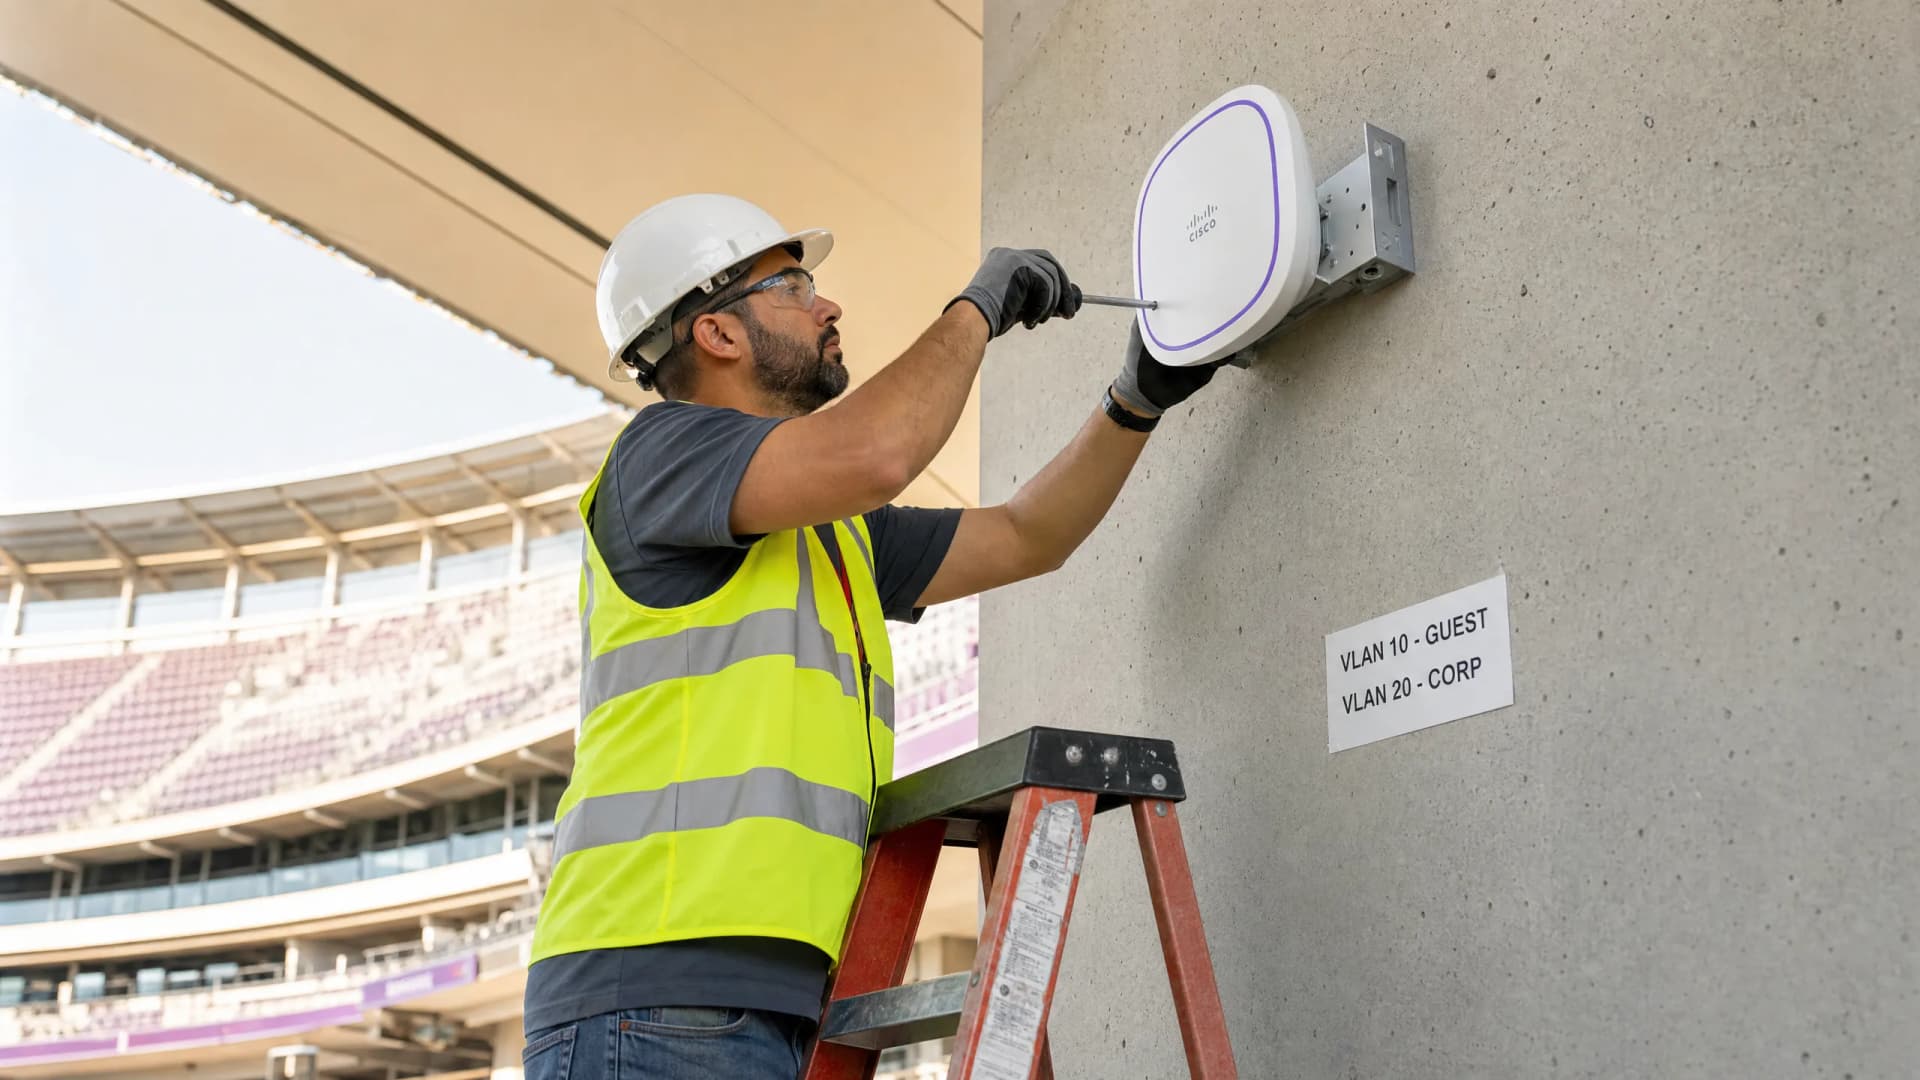
Cisco ISE vs. Purple WiFi: ते कसे तुलनात्मक आहेत आणि एकत्र कसे काम करतात
हे मार्गदर्शक स्पष्ट करते की Cisco ISE आणि Purple WiFi एंटरप्राइझ नेटवर्कमध्ये कशा प्रकारे स्वतंत्र परंतु पूरक भूमिका बजावतात. सुरक्षित 802.1X कॉर्पोरेट प्रवेशासाठी Cisco ISE चा वापर कसा करावा आणि त्याच वेळी GDPR सुसंगत अतिथी WiFi, विपणन विश्लेषण आणि CRM एकत्रीकरणासाठी Purple चा कसा लाभ घ्यावा, याचे तपशील यात दिले आहेत.
EAP-TLS विरुद्ध EAP-TTLS: आपण कोणते सर्टिफिकेट-आधारित WiFi प्रोटोकॉल निवडले पाहिजे?
डिव्हाइस कोणाच्या मालकीचे आहे यावर आधारित, तुम्ही तुमच्या मालमत्तेतील प्रत्येक डिव्हाइस ग्रुपला EAP-TLS, EAP-TTLS किंवा iPSK वर मॅप करण्यास सक्षम असाल. प्रत्येक पद्धतीचा क्रेडेंशियल चोरी, सोडणाऱ्या कर्मचाऱ्यांना हटवणे, PCI DSS पुरावे आणि चालू खर्चावर कसा परिणाम होतो हे देखील तुम्हाला दिसेल. मार्गदर्शकाचा शेवट कॉन्फिगरेशन नियमांसह होतो जे तुम्ही कोणतीही पद्धत निवडली तरी लागू होतात.
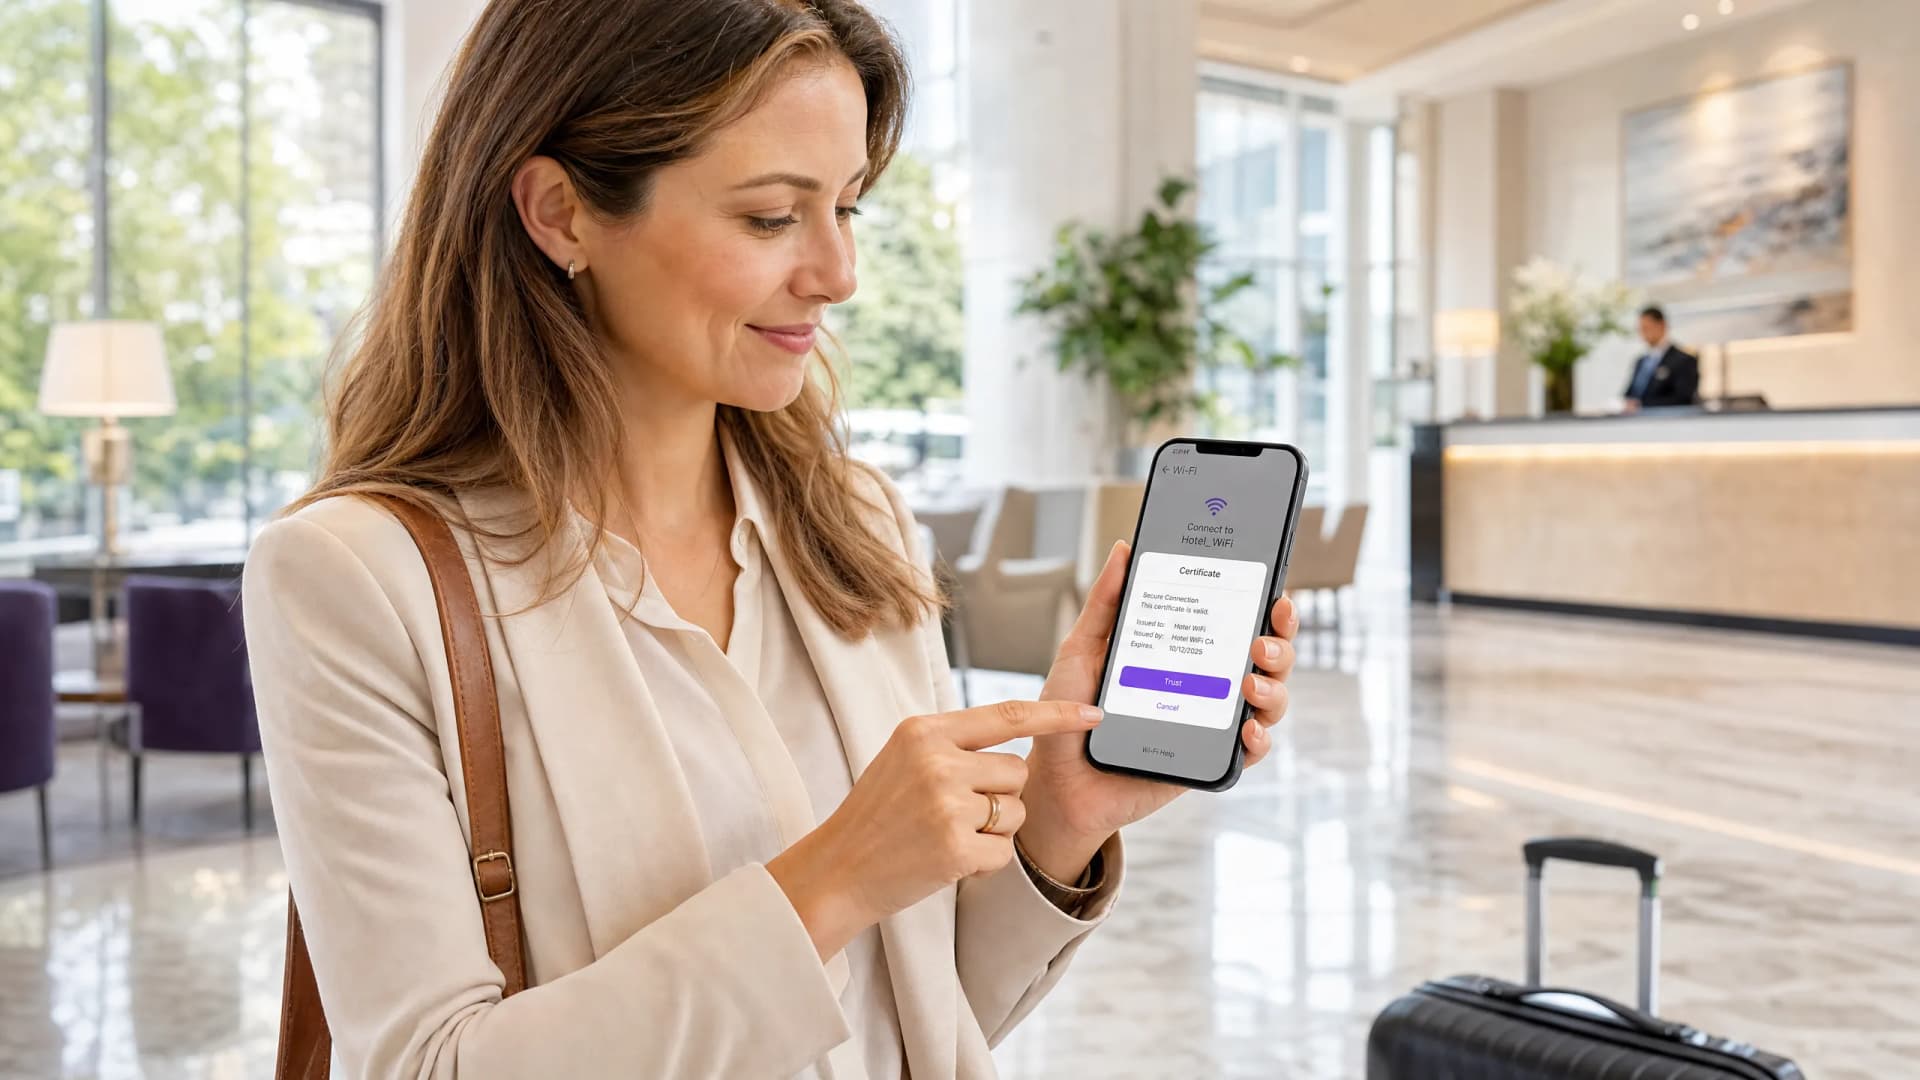
802.1X Supplicant म्हणजे काय? क्लायंटचे प्रकार आणि डिव्हाइस कॉन्फिगरेशन
हे मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनमध्ये 802.1X supplicant च्या भूमिकेबद्दल स्पष्टीकरण देते. यामध्ये तांत्रिक आर्किटेक्चर समाविष्ट आहे, नेटिव्ह OS supplicants ची थर्ड-पार्टी क्लायंट्सशी तुलना केली आहे आणि EAP-TLS आणि PEAP उपयोजित करणाऱ्या IT टीम्ससाठी व्यावहारिक कॉन्फिगरेशन मार्गदर्शन दिले आहे.
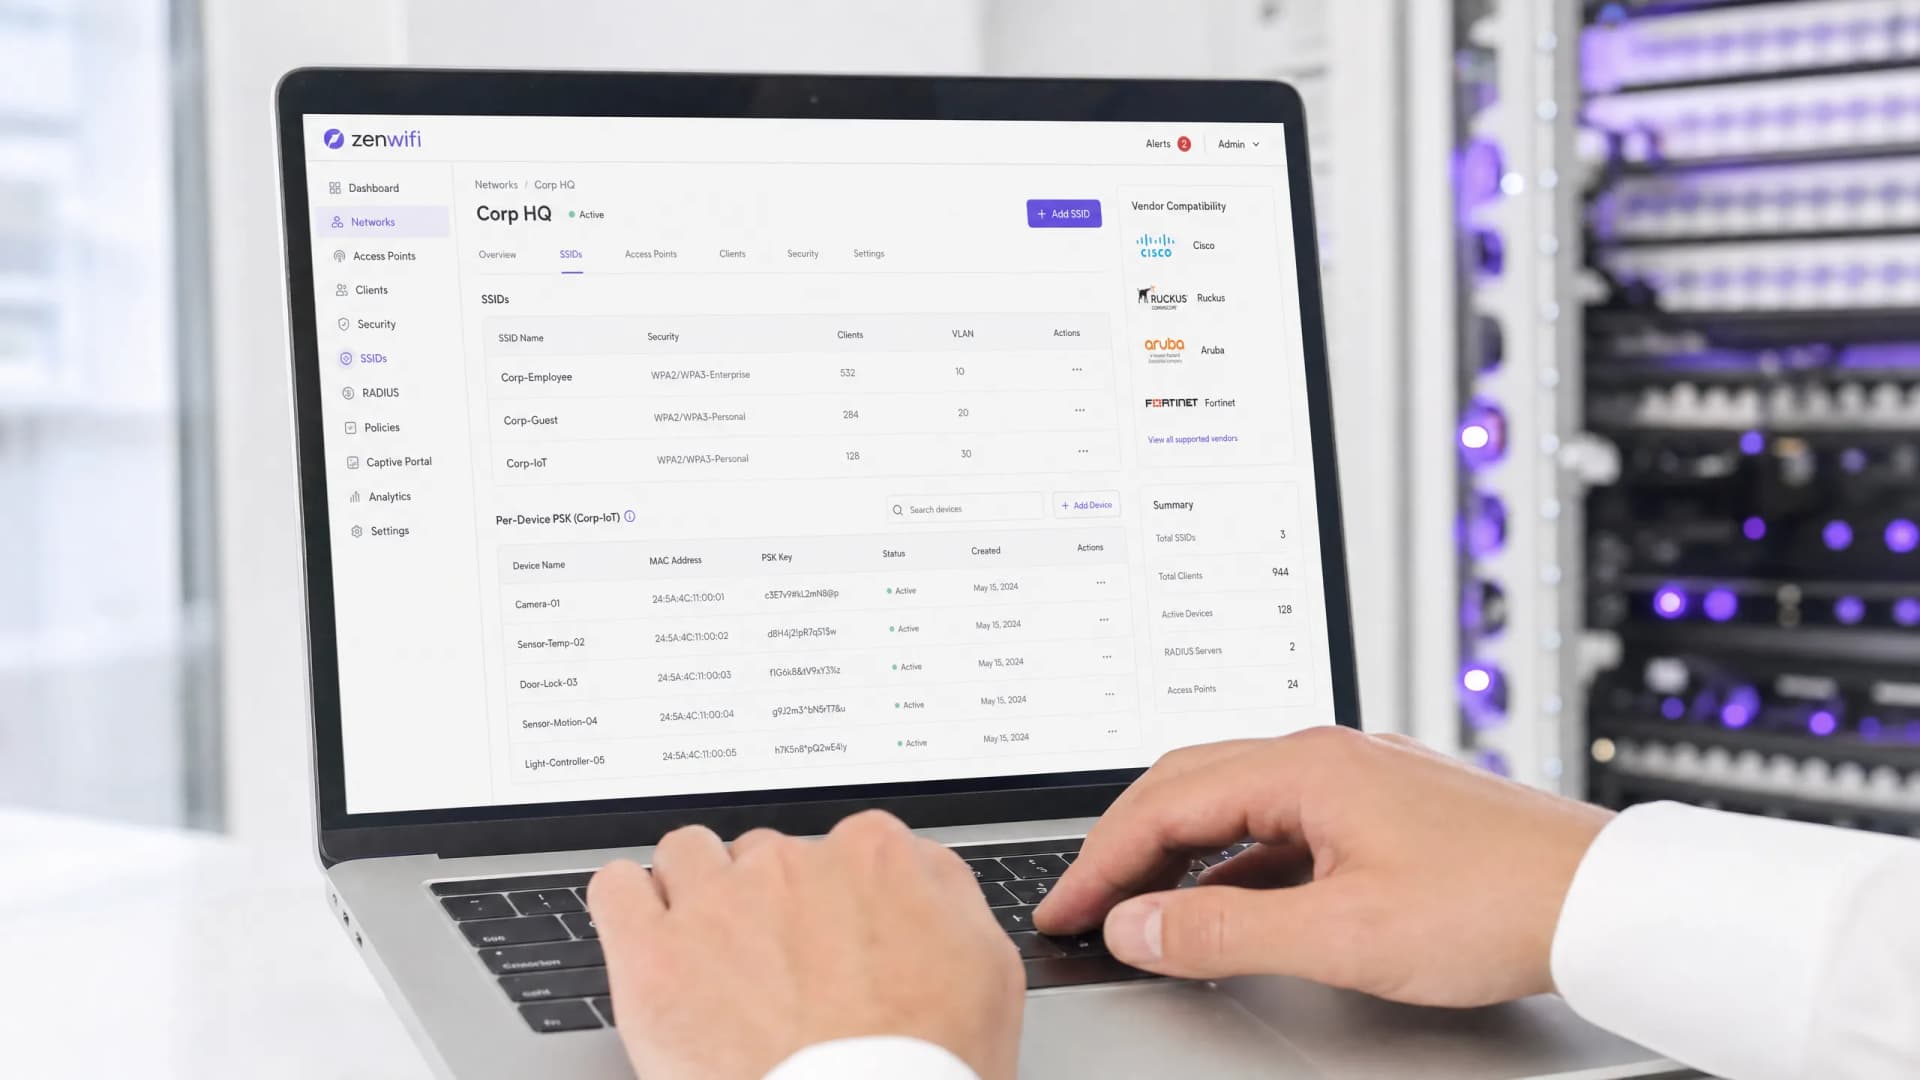
विक्रेत्यानुसार प्रति-डिव्हाइस PSK: iPSK, DPSK, MPSK आणि PPSK यांची तुलना (आणि WPA3 सपोर्ट)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet आणि Ubiquiti UniFi मधील प्रति-डिव्हाइस PSK अंमलबजावणीची सर्वसमावेशक तुलना. जाणून घ्या की WPA3-SAE प्रति-डिव्हाइस की धोरणांवर कसा परिणाम करते आणि ट्रान्झिशन मोड्स कधी तैनात करावेत विरुद्ध 802.1X वर कधी स्थलांतरित व्हावे.
Captive Portal ऑथेंटिकेशन पद्धतींची तुलना
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक पाच मुख्य Captive Portal ऑथेंटिकेशन पद्धतींच्या आर्किटेक्चरल, ऑपरेशनल आणि अनुपालन तडजोडींचे मूल्यमापन करते. हे नेटवर्क आर्किटेक्ट्स, IT डायरेक्टर्स आणि मार्केटिंग मॅनेजर्सना एंटरप्राइझ ठिकाणी डेटा संकलन आवश्यकतांसह गेस्ट ऑनबोर्डिंग घर्षण संतुलित करण्यासाठी आवश्यक डेटा आणि निर्णय फ्रेमवर्क प्रदान करते.
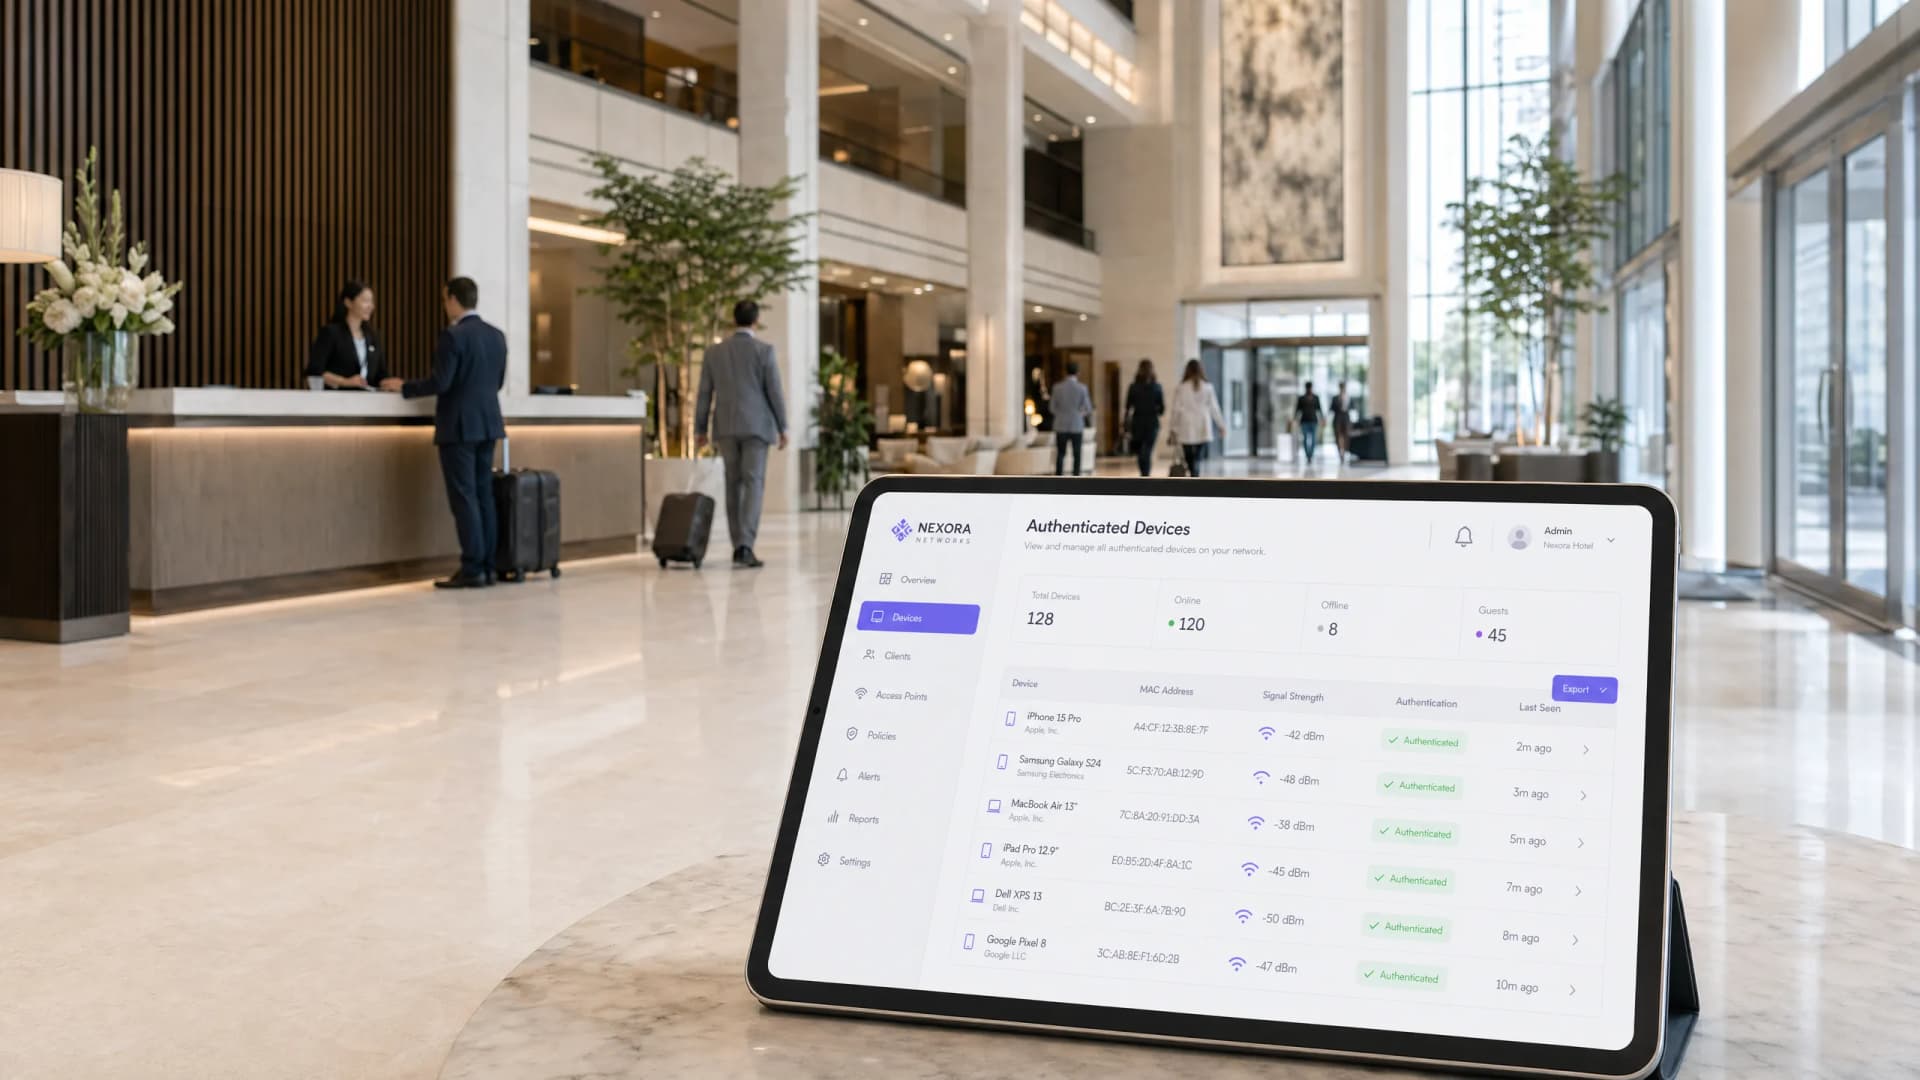
MAC Address Authentication म्हणजे काय? ते केव्हा वापरावे आणि केव्हा टाळावे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi वातावरणातील MAC address authentication बद्दल माहिती देते - Layer 2 वर RADIUS-आधारित MAC authentication कसे कार्य करते, त्याच्या अंगभूत सुरक्षा असुरक्षितता (ज्यामध्ये MAC spoofing आणि OS-स्तर MAC randomisation चा प्रभाव समाविष्ट आहे), आणि अचूक कार्यात्मक संदर्भ जेथे ते IoT आणि हेडलेस उपकरणांचे व्यवस्थापन करण्यासाठी एक वैध साधन राहिले आहे. हे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक क्षेत्रातील ठिकाणांच्या IT व्यवस्थापकांसाठी आणि नेटवर्क आर्किटेक्टसाठी व्यावहारिक उपयोजन मार्गदर्शन प्रदान करते, ज्यामध्ये वास्तविक जगातील उदाहरणे, निर्णय फ्रेमवर्क आणि Purple चे guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मसाठी एकत्रीकरण संदर्भ समाविष्ट आहेत.
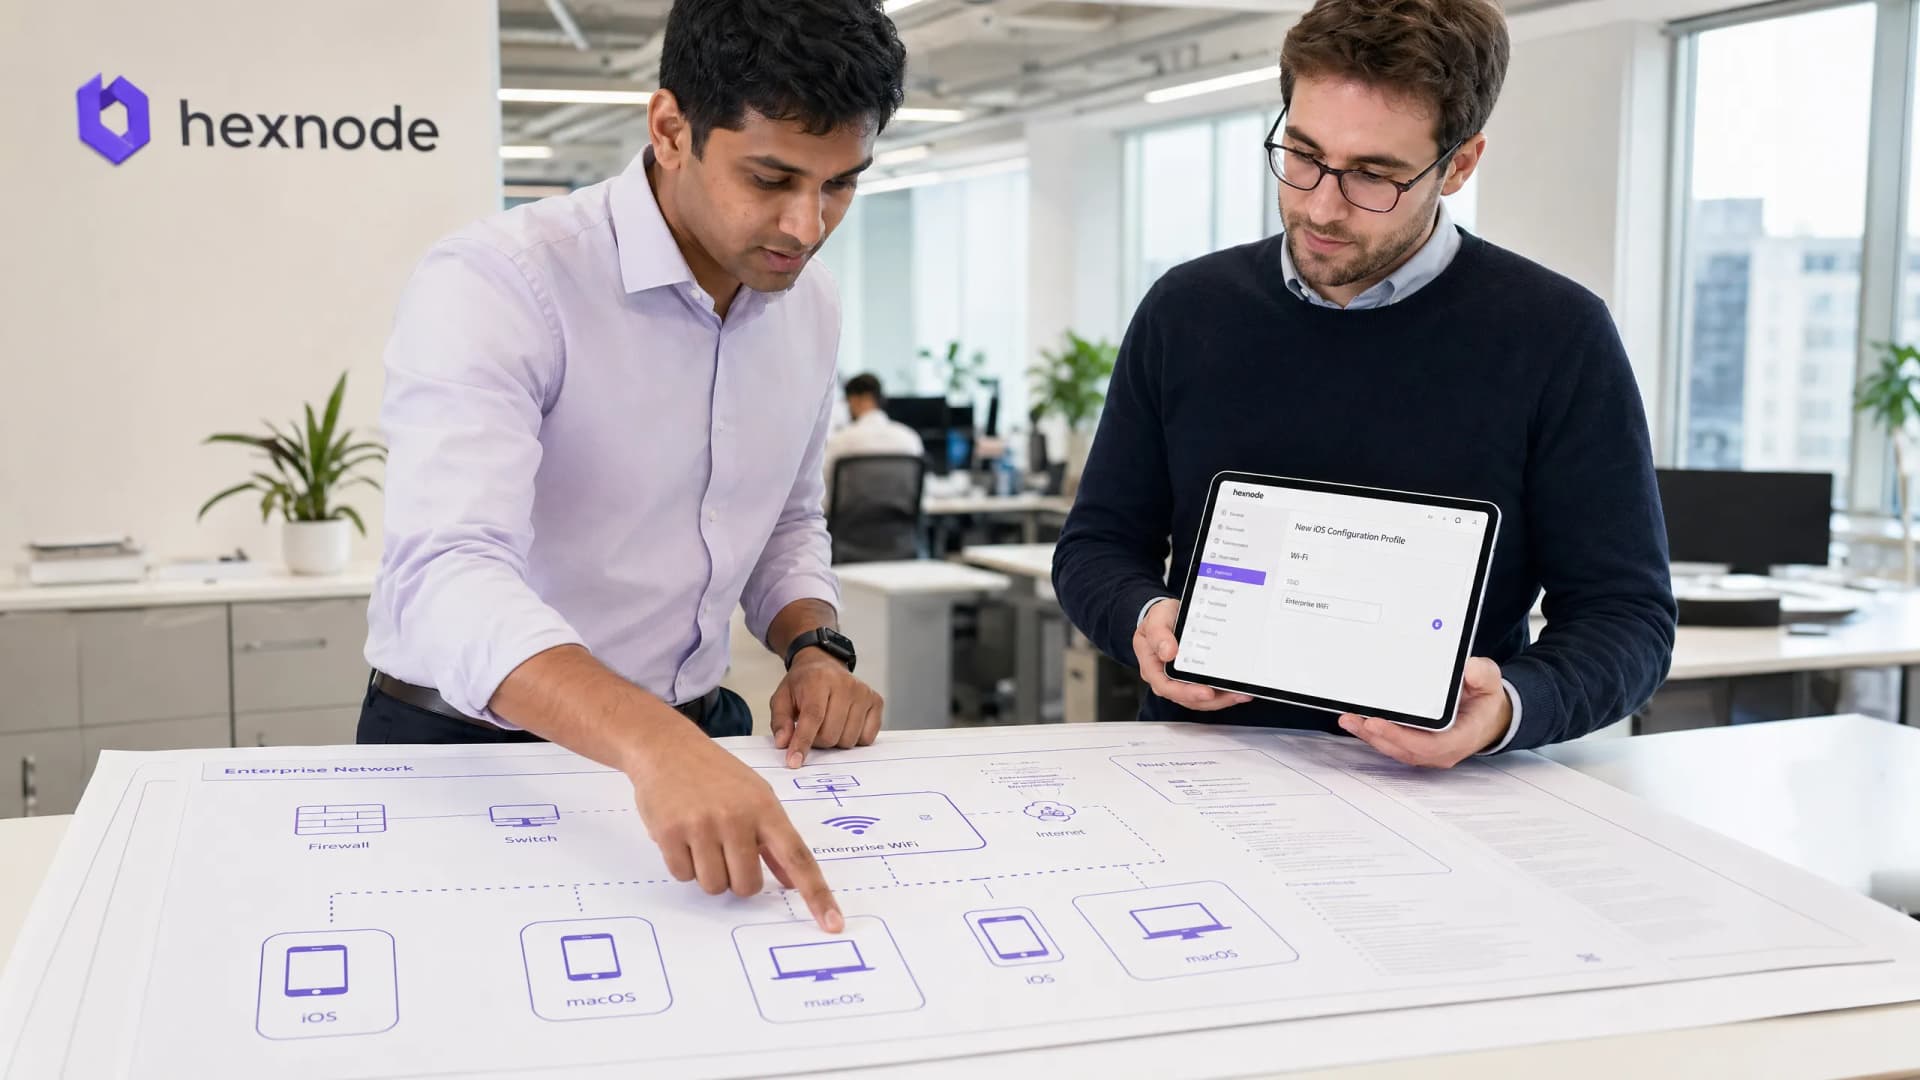
802.1X सह iOS आणि macOS वर Enterprise WiFi कसे सेट करायचे
तुम्ही तीन-पेलोड कॉन्फिगरेशन प्रोफाइल तयार करू शकाल जे iPhone, iPad आणि Mac ला EAP-TLS सह WPA2 किंवा WPA3-Enterprise वर जोडते. त्यानंतर तुम्ही डिलिव्हरीसाठी मॅन्युअल सेटअप, Jamf Pro आणि Microsoft Intune यांपैकी निवड करू शकता. तुम्ही कर्मचाऱ्यांना Guest WiFi पासून वेगळे करू शकाल, सर्टिफिकेट लाइफसायकल तपासू शकाल आणि सामान्य त्रुटी तुमच्या उपकरणांपर्यंत पोहोचण्यापूर्वीच त्या दुरुस्त करू शकाल.
EAP-TLS सह Android डिव्हाइसेसवर Enterprise WiFi कसे सेट अप करावे
तुम्ही पायलटसाठी मॅन्युअली किंवा संपूर्ण ताफ्यासाठी MDM-पुश केलेल्या Android Enterprise प्रोफाइल्सद्वारे, EAP-TLS enterprise WiFi साठी Android डिव्हाइसेस कॉन्फिगर करण्यास सक्षम व्हाल. ऑथेंटिकेशन कसे सत्यापित करायचे, सामान्य प्रमाणपत्र आणि प्रोफाइल त्रुटी कशा दुरुस्त करायच्या आणि EAP-TLS, आयडेंटिटी-बेस्ड नेटवर्क आणि गेस्ट WiFi हे प्रत्येकी कुठे लागू होतात हे देखील तुम्हाला समजेल.
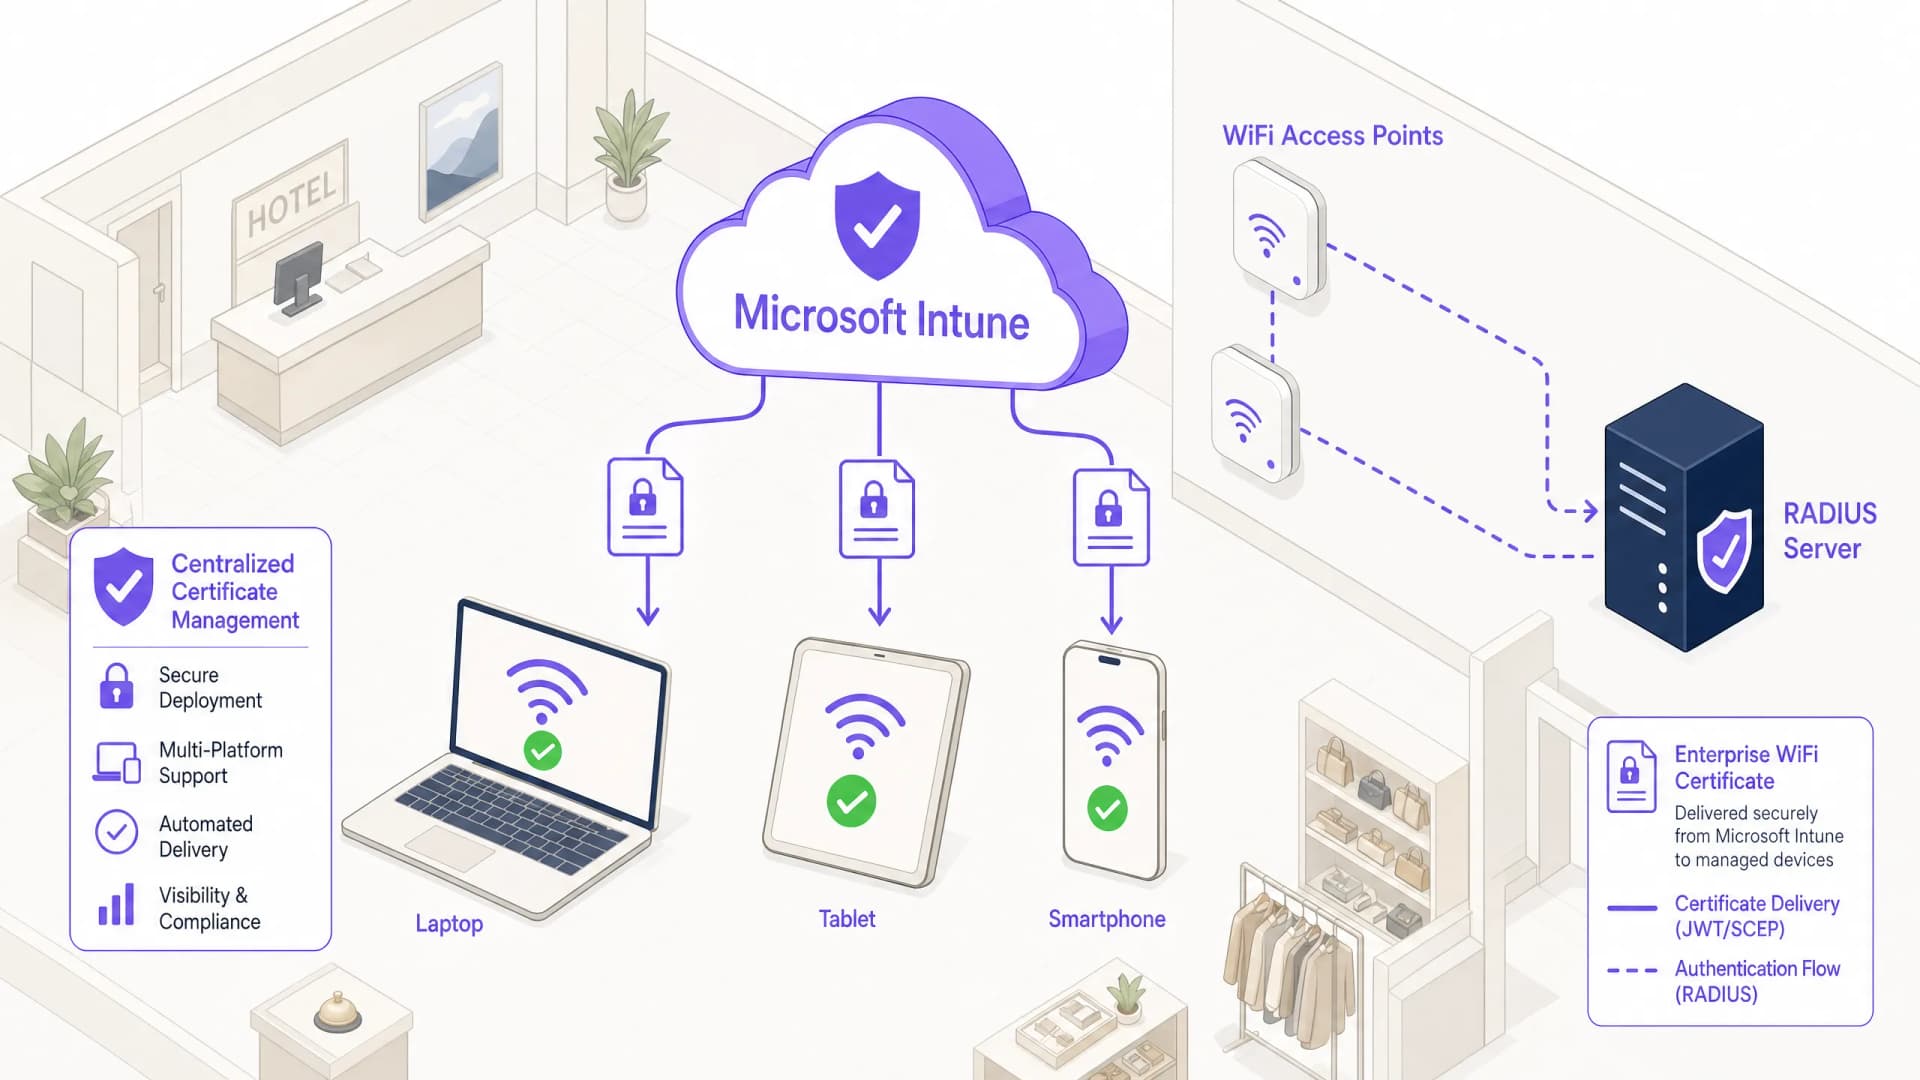
डिव्हाइसेसवर WiFi डिजिटल प्रमाणपत्रे पाठवण्यासाठी Microsoft Intune कसे वापरावे
तुम्ही Microsoft Intune मधून योग्य क्रमाने WiFi प्रमाणपत्रे पाठवण्यास सक्षम असाल: ट्रस्टेड रूट, SCEP किंवा PKCS क्लायंट प्रमाणपत्र, नंतर एक EAP-TLS WiFi प्रोफाईल. तुम्ही प्रमाणपत्र प्राधिकरण आणि RADIUS सर्व्हर निवडू शकता, प्रत्येक लेयरची पडताळणी करू शकता, सामान्य त्रुटींचे निवारण करू शकता आणि डाऊनटाईमशिवाय सामायिक केलेले WiFi की बंद करू शकता.
WiFi ऑथेंटिकेशनसाठी Azure Entra ID (Azure AD) कसे सेट करावे
हा अधिकृत मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनसाठी Azure Entra ID ला 802.1X सोबत समाकलित करण्याचे आर्किटेक्चर, अंमलबजावणीचे टप्पे आणि व्यावसायिक प्रभावाचा तपशील देतो. हा नेटवर्क आर्किटेक्ट आणि IT व्यवस्थापकांना व्यावहारिक उपयोजन धोरणे प्रदान करतो, जे वारसा प्राप्त PSK ला झिरो-ट्रस्ट, प्रमाणपत्र-आधारित नेटवर्क प्रवेशासह पुनर्स्थित करते.
सामान्य Access Point प्लॅटफॉर्मवर (Cisco, Aruba, Ubiquiti) WPA2-Enterprise कसे कॉन्फिगर करावे
हे तांत्रिक संदर्भ मार्गदर्शक वरिष्ठ IT प्रोफेशनल आणि नेटवर्क आर्किटेक्ट्सना Cisco, Aruba, आणि Ubiquiti प्लॅटफॉर्मवर WPA2-Enterprise डिप्लॉय करण्यासाठी निश्चित, वेंडर-विशिष्ट माहिती प्रदान करते. हे एंटरप्राइझ आणि वेन्यू वातावरणातील आर्किटेक्चर, RADIUS इंटिग्रेशन, अनुपालन आवश्यकता आणि वास्तविक डिप्लॉयमेंटच्या परिस्थितीचे तपशील देते.
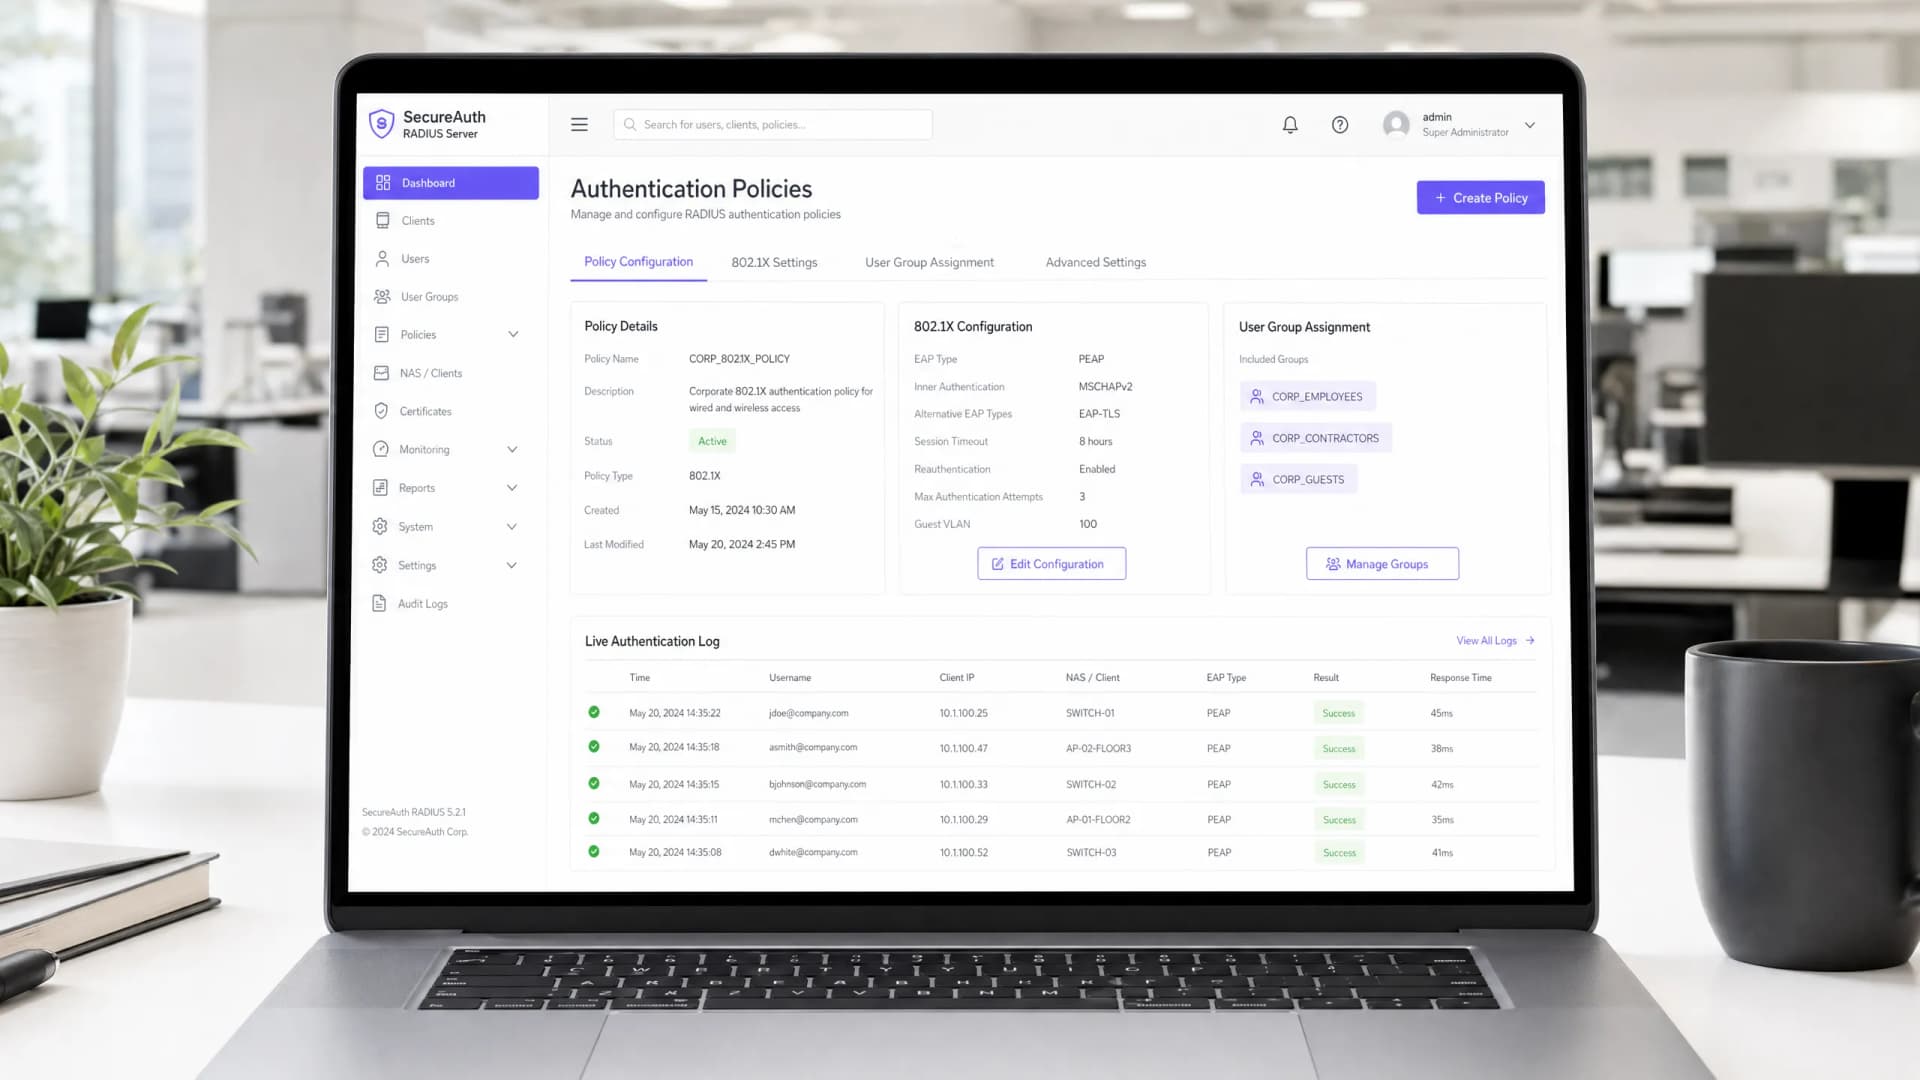
WiFi ऑथेंटिकेशनसाठी RADIUS सर्व्हर कसा सेट करावा: पायरी-दर-पायरी 802.1X मार्गदर्शक
एंटरप्राइझ 802.1X WiFi ऑथेंटिकेशनसाठी FreeRADIUS, Windows Server NPS आणि Cloud RADIUS कॉन्फिगर करा. शेअर्ड सिक्रेट्स, EAP-TLS सर्टिफिकेट्स, डायनॅमिक VLAN असाइनमेंट आणि Microsoft Entra ID इंटिग्रेशन समाविष्ट करणारे पायरी-दर-पायरी मार्गदर्शक.
802.1X WiFi ऑथेंटिकेशन कसे कॉन्फिगर करावे: स्टेप बाय स्टेप मार्गदर्शिका
ही तांत्रिक मार्गदर्शिका 802.1X एंटरप्राइझ WiFi ऑथेंटिकेशन कॉन्फिगर करण्यासाठी स्टेप बाय स्टेप माहिती प्रदान करते. यामध्ये जास्त गर्दीच्या ठिकाणांवरील IT लीडर्ससाठी RADIUS सर्व्हर सेटअप, सर्टिफिकेट डिप्लॉयमेंट आणि प्रॅक्टिकल डिप्लॉयमेंट धोरणे समाविष्ट आहेत.
Eduroam आणि 802.1X: उच्च शिक्षणासाठी सुरक्षित WiFi ऑथेंटिकेशन | Purple
उच्च शिक्षणामध्ये eduroam 802.1X WiFi ची रचना आणि सुरक्षितता सुधारा. EAP-TLS विरुद्ध PEAP ची तुलना करा, RADIUS फेडरेशन आणि RadSec कॉन्फिगर करा, आणि अतिथी नेटवर्क्स वेगळे करा.

PKI म्हणजे काय? पब्लिक की इन्फ्रास्ट्रक्चर WiFi सिक्युरिटी कशी सक्षम करते
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक पब्लिक की इन्फ्रास्ट्रक्चर (PKI) आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील ठिकाणांवर एंटरप्राइझ WiFi नेटवर्क्स सुरक्षित करण्यात त्याची महत्त्वपूर्ण भूमिका स्पष्ट करते. आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs साठी डिझाइन केलेले, हे सर्टिफिकेट-आधारित ऑथेंटिकेशन, EAP-TLS सह IEEE 802.1X डिप्लॉयमेंट आणि Purple चे प्लॅटफॉर्म स्केलेबल, कंप्लायंट कनेक्टिव्हिटीसाठी या मानकांचा कसा फायदा घेते यावर कृती करण्यायोग्य मार्गदर्शन प्रदान करते. वाचकांना एक ठोस डिप्लॉयमेंट रोडमॅप, वास्तविक-जगातील केस स्टडीज आणि PKI शेअर्ड-सिक्रेट WiFi च्या असुरक्षा कशा दूर करते याची स्पष्ट समज मिळेल.
सुरक्षित नेटवर्क ॲक्सेससाठी युझर ऑनबोर्डिंग सुलभ करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्स यांच्यासाठी सुरक्षित नेटवर्क ॲक्सेससाठी युझर ऑनबोर्डिंग कसे सुलभ करावे याबद्दल सर्वसमावेशक तांत्रिक संदर्भ प्रदान करते. यात संपूर्ण ऑथेंटिकेशन स्टॅक समाविष्ट आहे - सेल्फ-सर्व्हिस Captive Portal आणि आयडेंटिटी फेडरेशनपासून ते IEEE 802.1X, WPA3, RADIUS आणि OpenRoaming पर्यंत - हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणासाठी व्यावहारिक उपयोजन मार्गदर्शनासह. हे मार्गदर्शक GDPR आणि PCI-DSS अनुपालन आवश्यकता, रोल-बेस्ड ॲक्सेस कंट्रोल आणि MAC कॅशिंग धोरणांना संबोधित करते, ज्यामुळे टीम्सना सुरक्षिततेशी तडजोड न करता ऑनबोर्डिंगमधील अडचणी आणि प्रशासकीय काम कमी करण्यास मदत होते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
