
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
82 guides in Network Design
प्रति-युनिट VLAN आणि PSK आर्किटेक्चर: MDU नेटवर्कसाठी डिझाइन मार्गदर्शक
वायर केलेले पोर्ट्स, चर्न, सेगमेंट काउंट आणि हार्डवेअर सपोर्ट या चार घटकांचा वापर करून तुम्ही प्रत्येक अपार्टमेंटसाठी स्वतंत्र VLAN किंवा प्रत्येक रहिवाशाच्या युनिक कीद्वारे लागू होणाऱ्या पॉलिसी यांपैकी निवड करू शकाल. त्यानंतर तुम्ही DHCP स्कोपचा आकार ठरवू शकता, तुमच्या वास्तविक प्लॅटफॉर्म मर्यादांशी जुळणारे सेगमेंट मोजू शकता आणि BTR, PBSA आणि अपार्टमेंट-हॉटेल साइट्ससाठी रनिंग कॉस्टचा अंदाज लावू शकता.
Retrofit vs new build: MDU WiFi केबलिंग आणि ॲक्सेस पॉइंट प्लेसमेंटचे नियोजन
ॲपार्टमेंटच्या इमारतीला कॉरिडोअर की इन-युनिट ॲक्सेस पॉइंट्सची गरज आहे ते ठरवा आणि प्रत्येक मार्गासाठी आवश्यक असलेले केबलिंग, रायझर्स, फायर-स्टॉपिंग आणि PoE बजेटचे नियोजन करा. तुम्ही प्रवेश मर्यादांच्या आसपास व्यापलेल्या इमारतीचे नूतनीकरण (retrofit) करू शकाल, किंवा नेटवर्क डिझाइन नवीन बांधकामामध्ये (new build) RIBA Stage 3 पर्यंत समाविष्ट करू शकाल जेणेकरून प्रत्येक AP 90-मीटरच्या पर्मनंट लिंकमध्ये राहील.
व्यवस्थापित WiFi प्रति डोअर खर्च: MDU ऑपरेटर्ससाठी एक मॉडेल
तुम्ही MDU योजनेसाठी केबलिंग, ॲक्सेस पॉईंट्स, स्विचिंग, लायसन्सिंग आणि सपोर्ट यादरम्यान ओळ-बाय-ओळ प्रति डोअर एक संरक्षणात्मक व्यवस्थापित WiFi खर्च तयार करू शकाल. त्यानंतर तुम्ही मॅनेज्ड सर्व्हिस बिड्स सामान्य करू शकता, स्केल आणि ॲसेट लाईव्ह्स या आकड्याला कसे बदलतात याचे परीक्षण करू शकता आणि किरकोळ ब्रॉडबँड बेंचमार्कसह पूर्णपणे लोडेड मासिक खर्चाची तुलना करू शकता.
Cisco Meraki, HPE Aruba आणि Ruckus वर iPSK कसे उपयोजित करावे
हे प्रत्यक्ष संदर्भ मार्गदर्शक Cisco Meraki वर iPSK, HPE Aruba Central वर MPSK आणि Ruckus SmartZone वर DPSK कसे उपयोजित करावे हे दर्शवते, सोबत एक लहान UniFi PPSK परिशिष्ट समाविष्ट आहे. हे मुख्यत्वे की जारी करणे, VLAN किंवा पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह आणि रिव्होकेशन चाचण्यांवर लक्ष केंद्रित करते जे थेट ठिकाणी उपयोजन कार्य करत असल्याचे सिद्ध करतात.
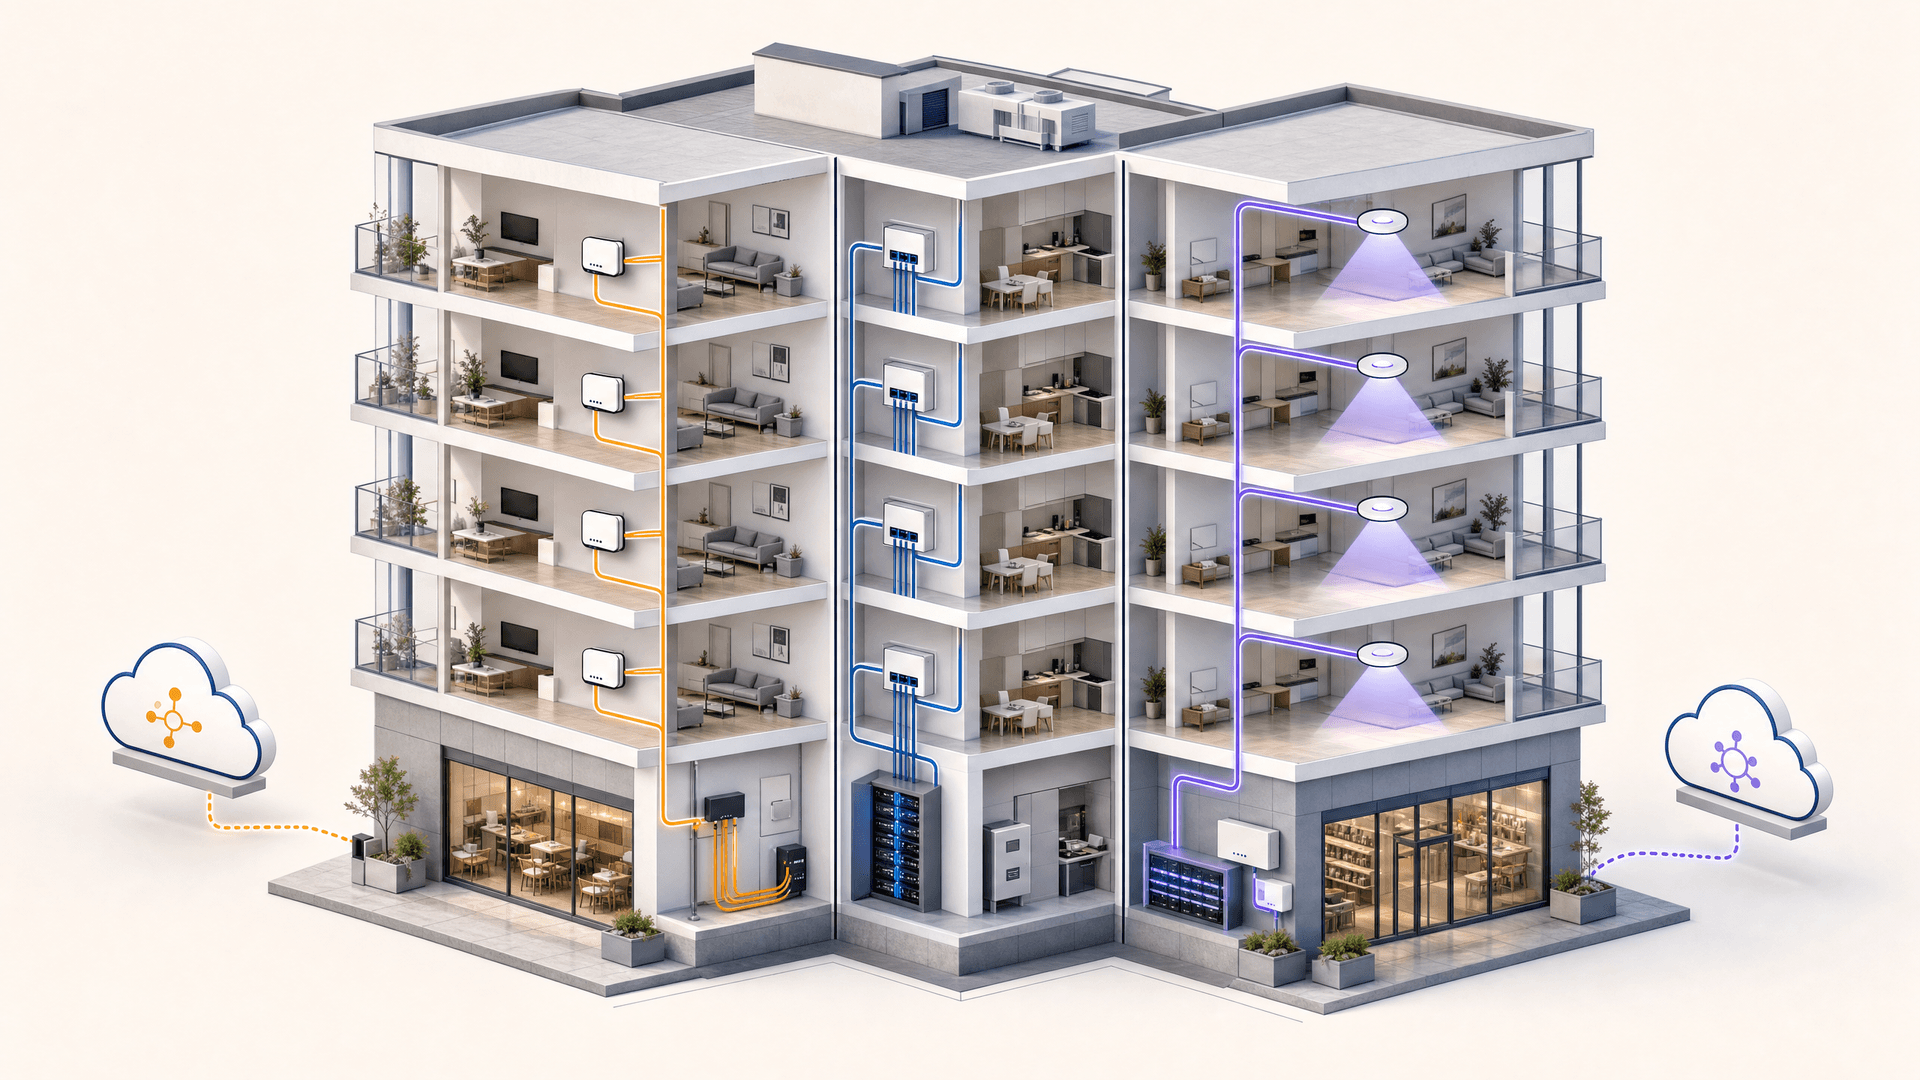
Bulk internet agreement विरुद्ध managed WiFi: तुमच्या इमारतीसाठी कोणते मॉडेल योग्य आहे
मालमत्ता, IT आणि ऑपरेशन्स लीडर्ससाठी एक व्यावहारिक खरेदी संदर्भ जो रहिवासी-सशुल्क रिटेल ब्रॉडबँड, bulk internet agreement आणि managed WiFi यांची तुलना करतो. हे US bulk-internet फ्रेमिंग आणि UK समतुल्य वापरून मालकी हक्क, रहिवाशांचे स्थलांतर (move-in), सुरक्षा, खर्चाची व्याप्ती आणि करारातून बाहेर पडणे स्पष्ट करते.
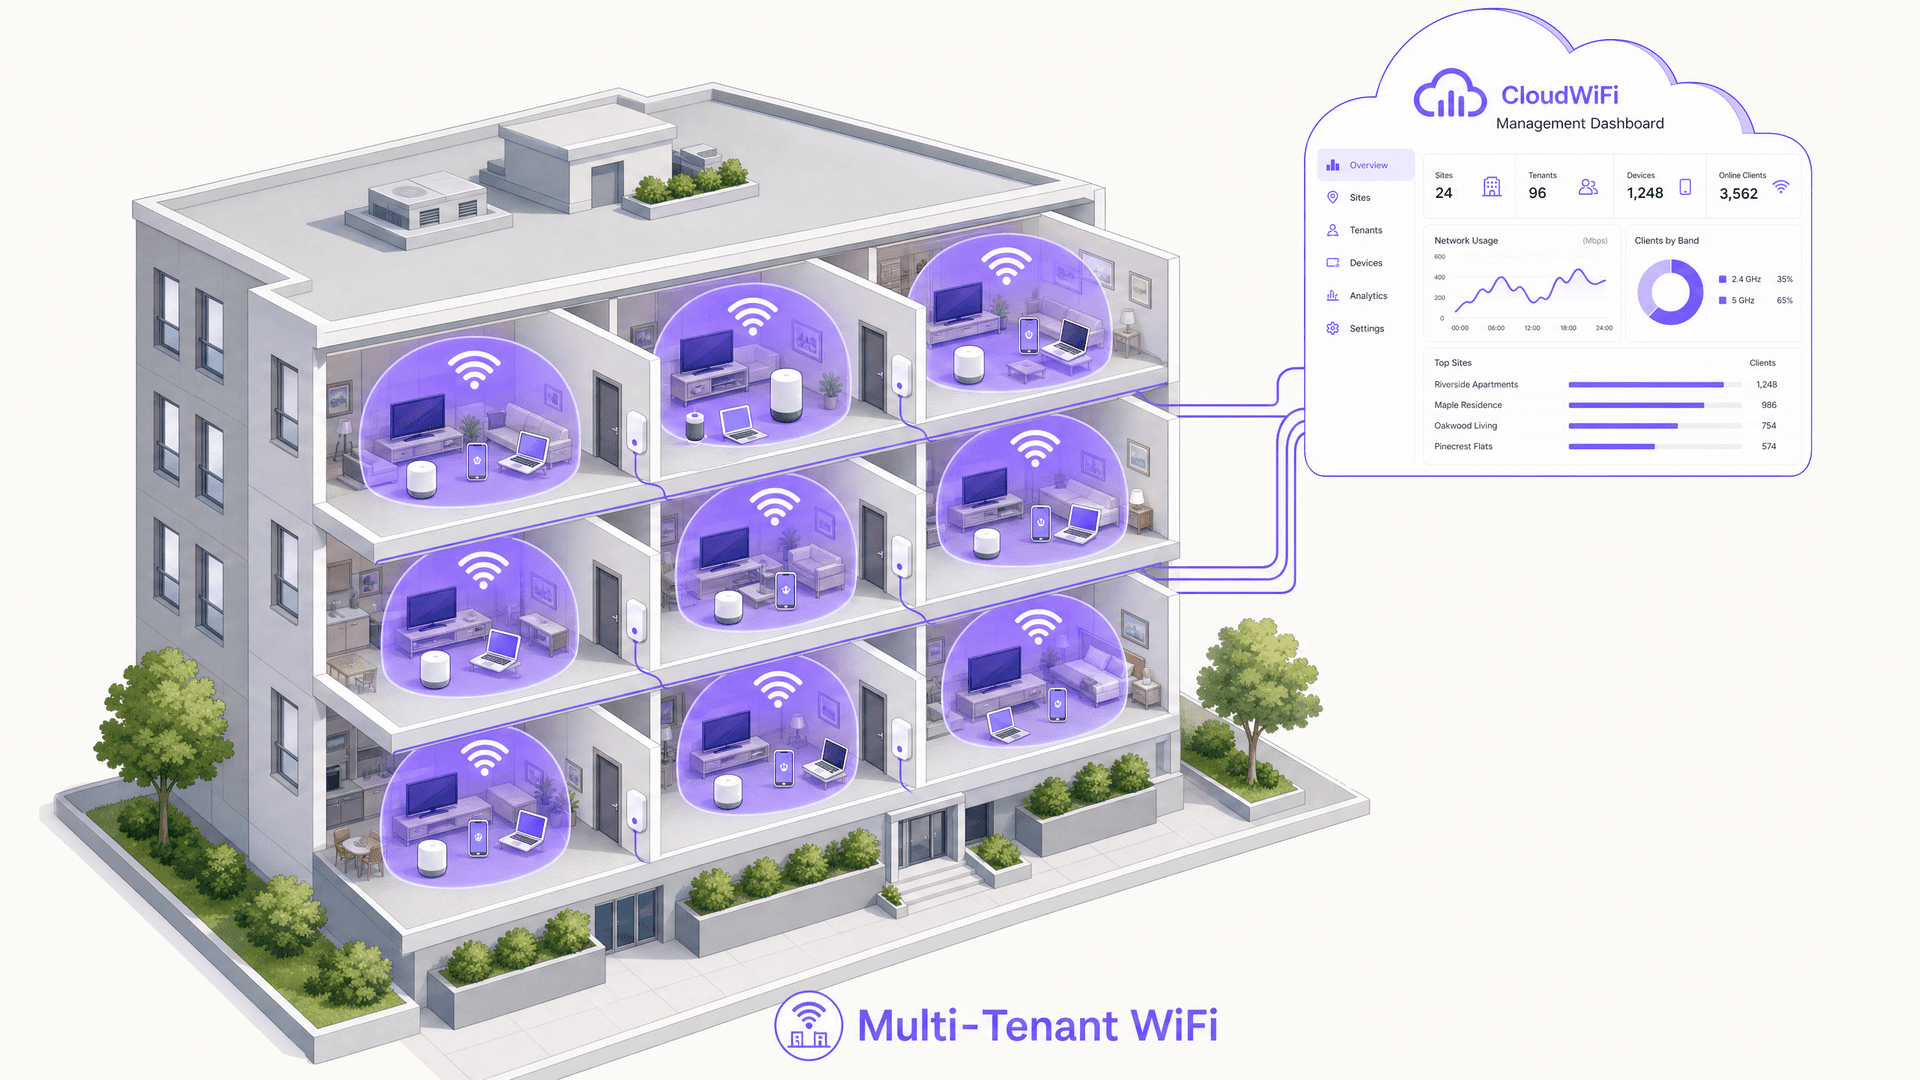
अपार्टमेंट WiFi सोल्यूशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे मार्गदर्शक Build to Rent आणि multi-dwelling unit प्रॉपर्टीजमधील अपार्टमेंट WiFi सोल्यूशन्ससाठी आर्किटेक्चर, डिप्लॉयमेंट आणि बिझनेस केस कव्हर करते. हे स्पष्ट करते की कशा प्रकारे Identity Pre-Shared Key (iPSK) तंत्रज्ञान स्मार्ट डिव्हाइसेस आणि IoT ला सपोर्ट करत प्रत्येक रहिवाशासाठी सुरक्षित, वेगळे नेटवर्क बबल्स तयार करते. प्रॉपर्टी डेव्हलपर्स, घरमालक आणि BTR ऑपरेटर्सना यामध्ये प्रत्यक्ष अंमलबजावणीसाठी डिप्लॉयमेंट मार्गदर्शन, ROI डेटा आणि सविस्तर अंमलबजावणीच्या परिस्थिती मिळतील.
Cox business managed WiFi: व्यवसायांसाठी एक सर्वसमावेशक मार्गदर्शिका
हे मार्गदर्शक मालमत्ता विकासक आणि BTR ऑपरेटर Cox Business व्यवस्थापित WiFi चा वापर करून स्केलेबल, सुरक्षित नेटवर्क कसे उपयोजित करू शकतात याचा तपशील देते. यामध्ये नेटवर्क आर्किटेक्चर, वेंडर-तटस्थ हार्डवेअर उपयोजन आणि कनेक्टिव्हिटीला एका ऑपरेशनल डोकेदुखीवरून विश्वसनीय पायाभूत सुविधांमध्ये रूपांतरित करण्याचा व्यावसायिक प्रभाव समाविष्ट आहे.
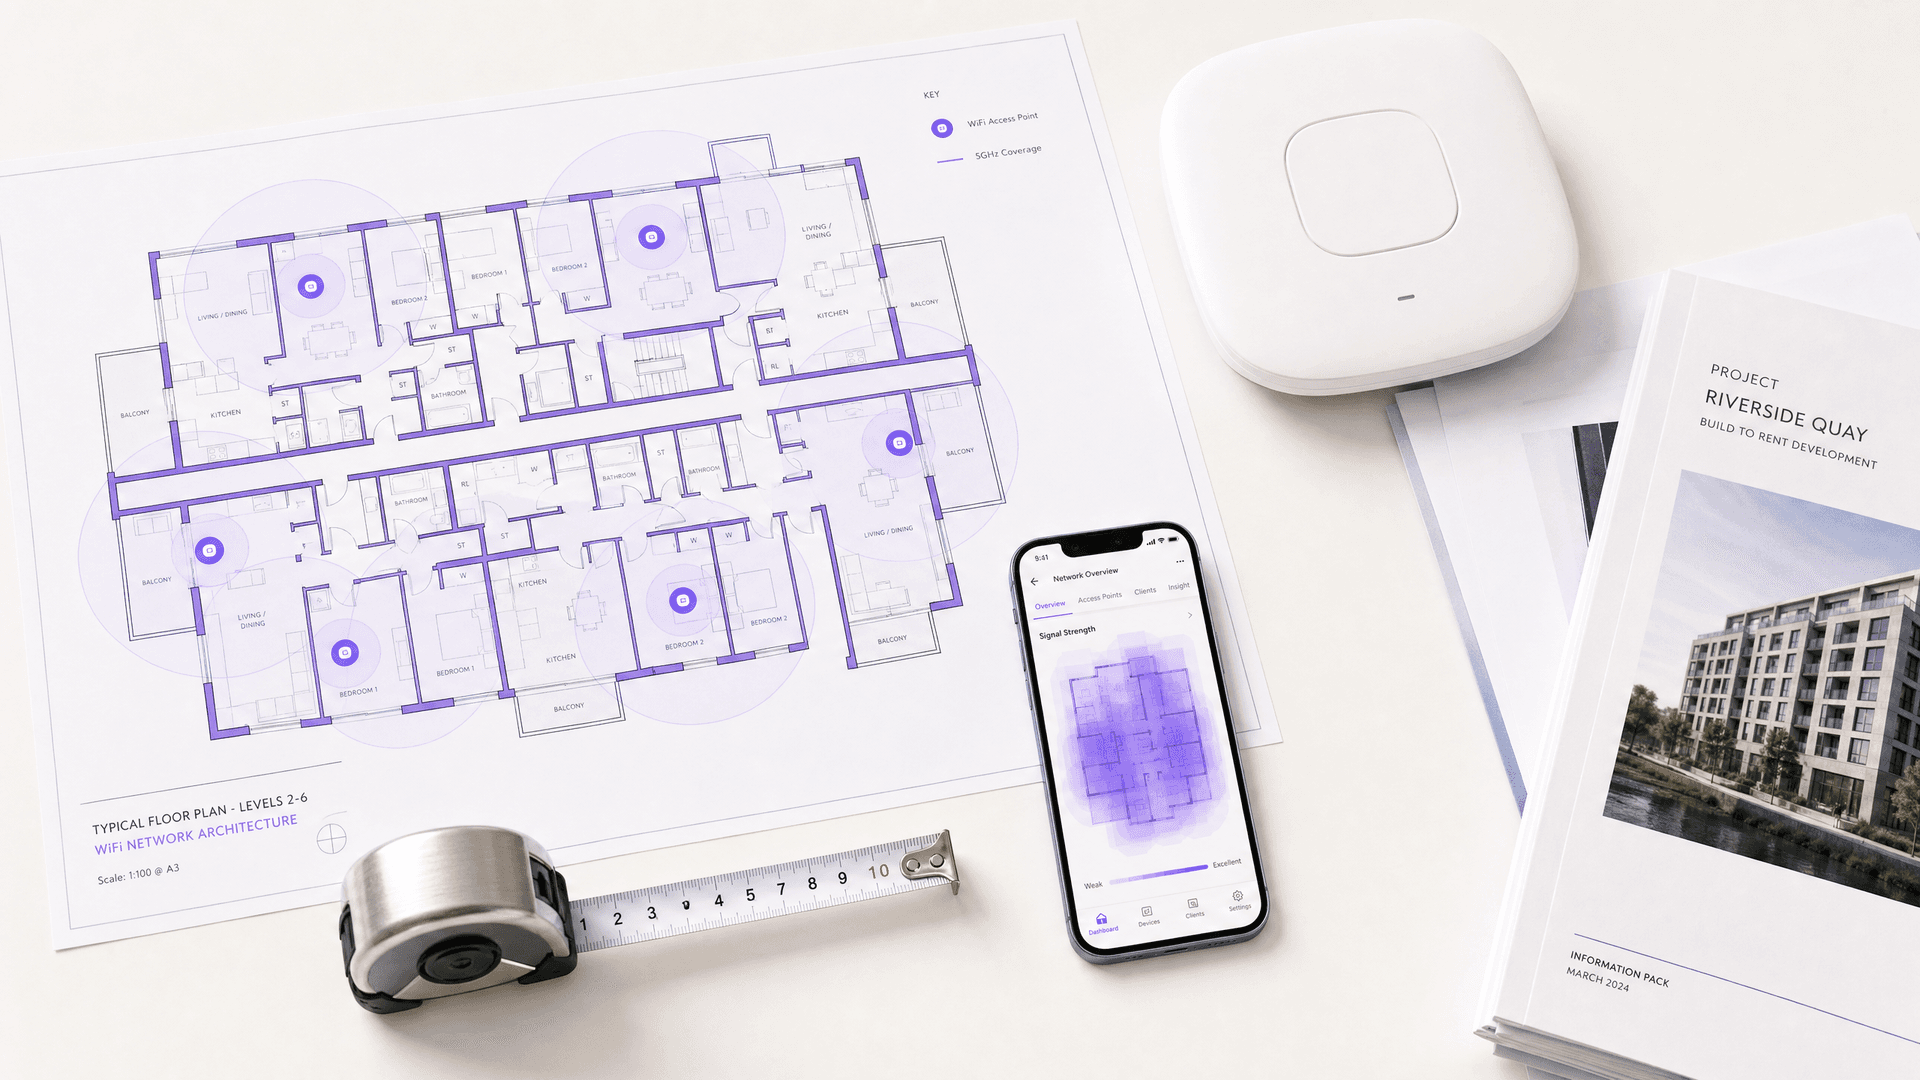
Spectrum व्यवस्थापित WiFi ग्राहक सेवा: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे सर्वसमावेशक मार्गदर्शक तपशीलवार सांगते की कशा प्रकारे BTR ऑपरेटर आणि मालमत्ता विकासक रहिवाशांसाठी सुरक्षित, वेगळे नेटवर्क अनुभव प्रदान करण्यासाठी Spectrum व्यवस्थापित WiFi तैनात करू शकतात. यामध्ये क्लाउड RADIUS चे तांत्रिक आर्किटेक्चर, VLAN आयसोलेशन आणि iPSK, तसेच सपोर्टचा अतिरिक्त भार कमी करण्यासाठी व्यावहारिक अंमलबजावणी धोरणे समाविष्ट आहेत.
दुबईमध्ये मॅनेज्ड WiFi सेवा: व्यवसायांसाठी एक व्यापक मार्गदर्शिका
ही मार्गदर्शिका आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि प्रॉपर्टी डेव्हलपर्सना दुबईमध्ये मॅनेज्ड WiFi सेवा उपयोजित करण्यासाठी एक व्यावहारिक फ्रेमवर्क प्रदान करते. यामध्ये iPSK चा वापर करून मल्टी-टेनंट आयसोलेशन, VLAN सेगमेंटेशन आर्किटेक्चर, TDRA आणि UAE PDPL अनुपालन, आणि हॉस्पिटॅलिटी, रिटेल आणि BTR वातावरणात कनेक्टिव्हिटीला मॅनेज्ड सुविधा म्हणून हाताळण्याच्या व्यावसायिक प्रकरणांचा समावेश आहे.
dubai मधील Managed WiFi सोल्युशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे मार्गदर्शक Dubai मधील IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि प्रॉपर्टी डेव्हलपर्सना मल्टी-टेनंट वातावरणात managed WiFi सोल्युशन्स तैनात करण्यासाठी एक व्यावहारिक आराखडा प्रदान करते. यामध्ये VLAN विभागणी, iPSK आणि 802.1X ऑथेंटिकेशनचे तांत्रिक आर्किटेक्चर, तसेच TDRA अनुपालन आवश्यकता आणि कनेक्टिव्हिटीला managed सुविधा म्हणून मानण्यामागील व्यावसायिक पैलूंचा समावेश आहे. तुम्ही Build to Rent डेव्हलपमेंट, लक्झरी हॉटेल किंवा रिटेल मॉल चालवत असाल, हे मार्गदर्शक तुम्हाला मोठ्या प्रमाणावर एंटरप्राइज-ग्रेड WiFi तैनात आणि व्यवस्थापित करण्यासाठी निर्णय घेण्याची चौकट आणि अंमलबजावणीच्या पायऱ्या देते.
क्लाउड-मॅनेज्ड WiFi सोल्युशन्स: बिझनेस डिप्लॉयमेंट मार्गदर्शिका | Purple
मल्टी-टेनंट आणि व्यावसायिक इमारतींमध्ये क्लाउड-व्यवस्थापित WiFi तैनात करा. आर्किटेक्चरची तुलना करा, iPSK आणि VLAN अलगाव कॉन्फिगर करा आणि TCO आणि अॅमेनिटी ROI चे मॉडेल तयार करा.
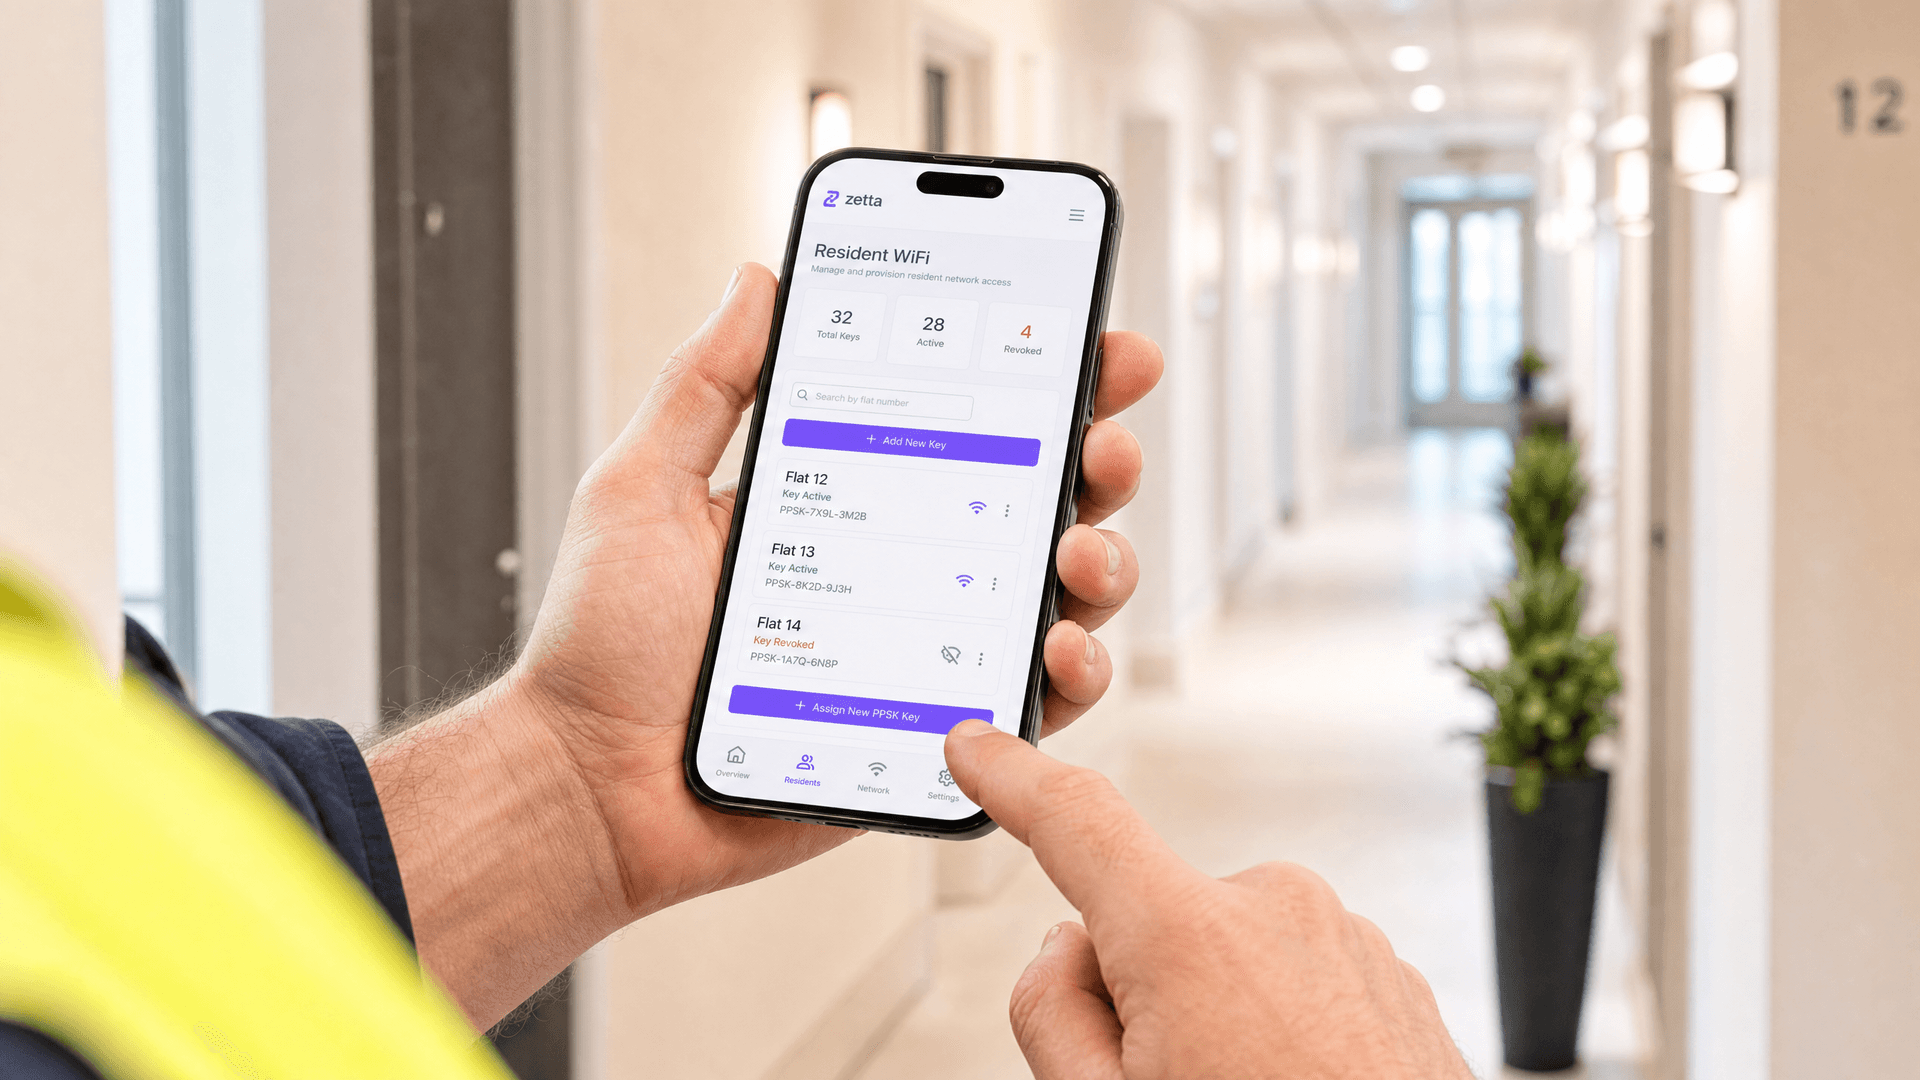
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना
Private Pre-Shared Key (PPSK) आणि Identity PSK (iPSK) आर्किटेक्चरसाठीचे तांत्रिक मार्गदर्शक: dynamic VLAN steering, mDNS आयसोलेशन, IoT ऑनबोर्डिंग आणि MDUs व विद्यार्थी वसतिगृहांमधील एअरटाईम रिकव्हरी.
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.
Per-Device PSK (iPSK, DPSK, MPSK) चा वापर करून WiFi SSID ची संख्या कशी कमी करावी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करतो की IT टीम्स प्रति-डिव्हाइस PSK (xPSK) चा वापर करून एकाच SSID मध्ये एकाधिक विशिष्ट उद्देशांसाठी तयार केलेले नेटवर्क्स एकत्र करून SSID बीकन ओव्हरहेडमुळे होणारी WiFi परफॉर्मन्सची घसरण कशी दूर करू शकतात. यामध्ये Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, आणि Ubiquiti UniFi PPSK मधील व्हेंडर लँडस्केपचा समावेश आहे, ज्यामध्ये डायनॅमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग आणि PCI DSS अनुपालनावर व्यावहारिक अंमलबजावणीचे मार्गदर्शन आहे. हॉस्पिटॅलिटी, रिटेल, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील वेन्यू ऑपरेटर्सना यामध्ये कृतीयोग्य आर्किटेक्चर मार्गदर्शन आणि वास्तविक जगातील व्यावहारिक उदाहरणे मिळतील.
Probe Request म्हणजे काय? डिव्हाइसेस नेटवर्कचा शोध कसा घेतात हे समजून घेणे
हे तांत्रिक संदर्भ मार्गदर्शक IEEE 802.11 probe requests, ऍक्टिव्ह विरुद्ध पॅसिव्ह स्कॅनिंग आणि ठिकाणच्या ॲनालिटिक्सवर MAC randomisation च्या प्रभावाचा सखोल अभ्यास प्रदान करते. हे नेटवर्क आर्किटेक्ट्सना उच्च - घनतेच्या तैनाती ऑप्टिमाइझ करण्यासाठी, probe storms कमी करण्यासाठी आणि ऑथेंटिकेटेड आयडेंटिटी लेयर्सचा वापर करून अचूक, GDPR - सुसंगत डेटा संकलन सुनिश्चित करण्यासाठी ठोस अंमलबजावणी धोरणे देते.
तुमचा इंटरनेट प्लॅन अपग्रेड न करता स्लो WiFi ची समस्या कशी सोडवायची
ISP बँडविड्थ न वाढवता एंटरप्राइज WiFi परफॉर्मन्स ऑप्टिमाइझ करण्याबाबत IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी एक सर्वसमावेशक तांत्रिक संदर्भ मार्गदर्शक. यामध्ये RF ट्यूनिंग, क्लायंट डेन्सिटी मॅनेजमेंट, QoS इम्प्लीमेंटेशन आणि अडथळे शोधण्यासाठी व ते दूर करण्यासाठी WiFi अॅनालिटिक्सचा वापर कसा करावा याचा समावेश आहे.
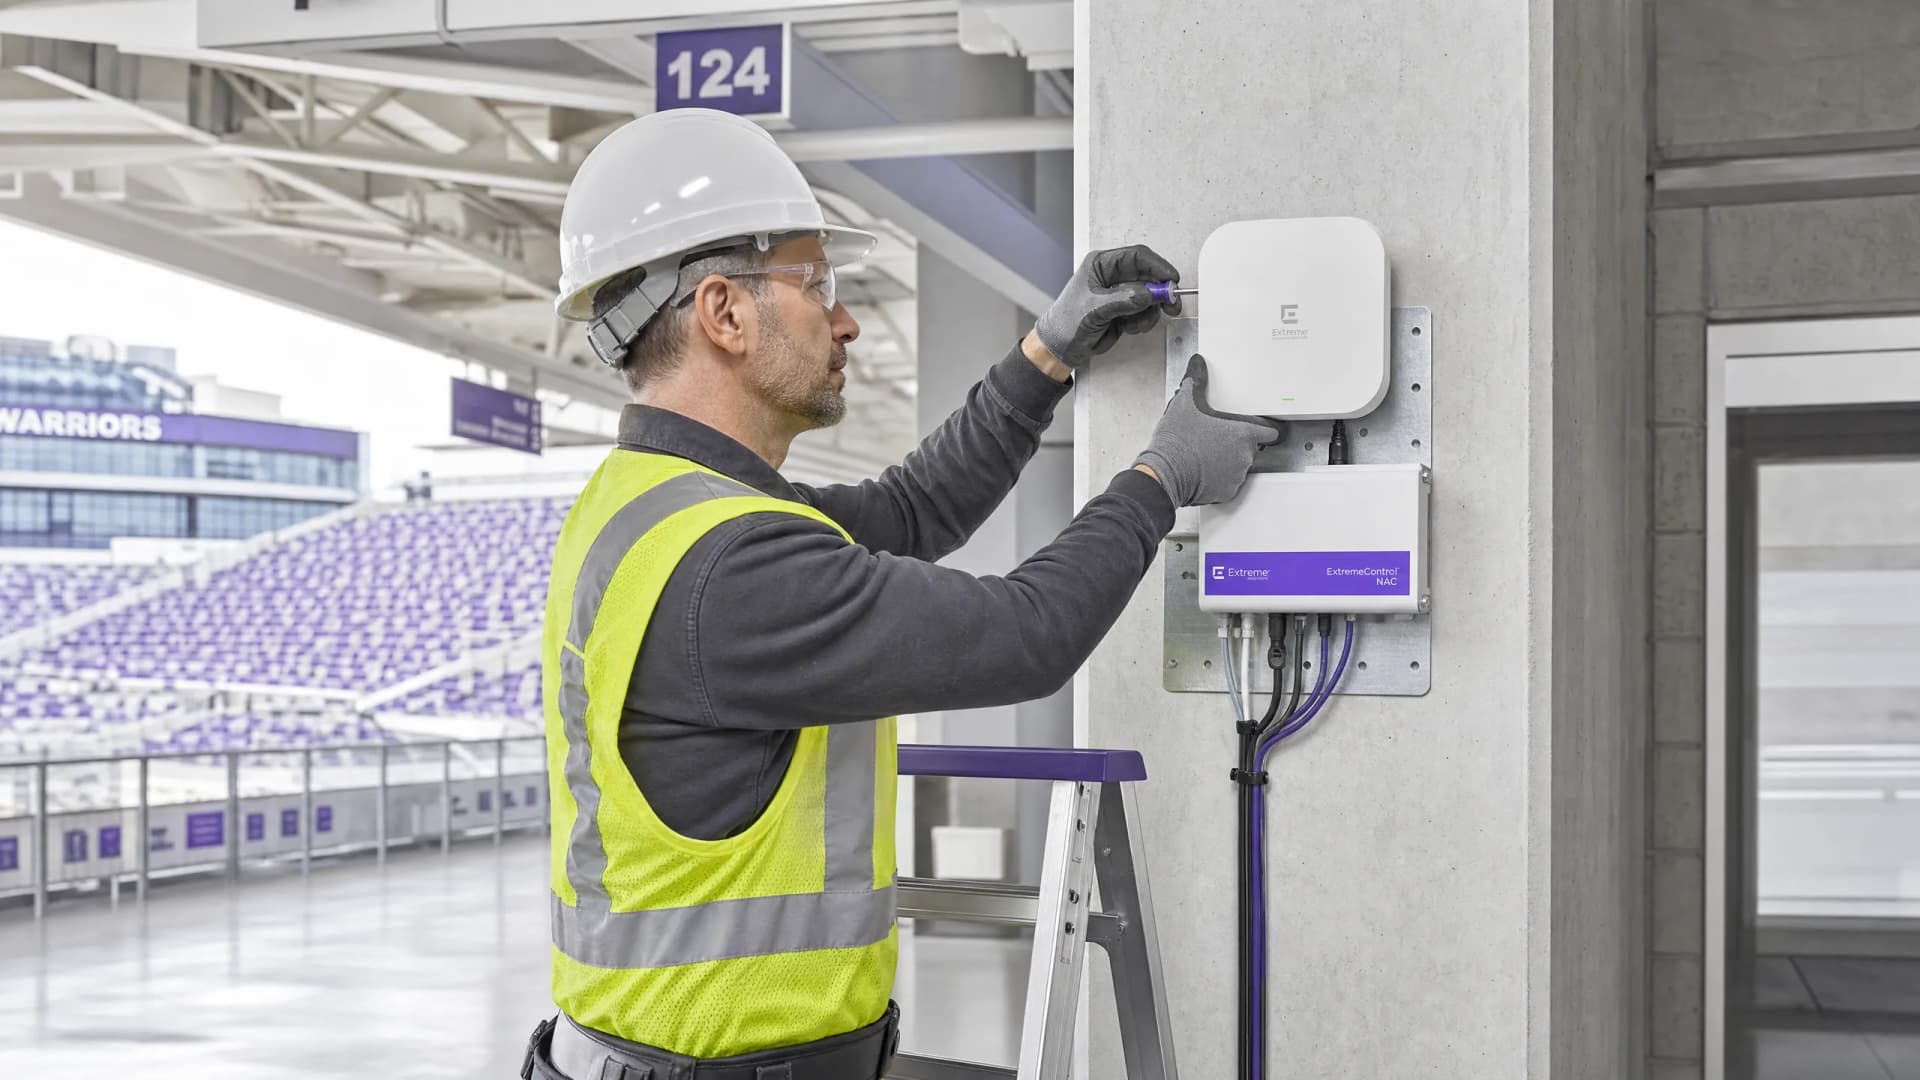
निरंतर ट्रस्ट मॉनिटरिंगसाठी पोस्ट-ॲडमिशन NAC कसे लागू करावे
हे मार्गदर्शक हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासह कॉर्पोरेट ठिकाणांवर निरंतर ट्रस्ट मॉनिटरिंगसह पोस्ट-ॲडमिशन नेटवर्क ॲक्सेस कंट्रोल (NAC) लागू करण्यासाठी एक अधिकृत तांत्रिक आराखडा प्रदान करते. यामध्ये RADIUS CoA, बिहेवियरल बेसलाइनिंग आणि टेलिमेट्री इंटिग्रेशनचा वापर करून स्टॅटिक प्री-ॲडमिशन तपासण्यांपासून डायनॅमिक, सेशन-अवेअर अंमलबजावणीपर्यंतच्या आर्किटेक्चरल बदलाचे तपशील दिले आहेत. IT आर्किटेक्ट आणि नेटवर्क ऑपरेशन्स टीम्सना यामध्ये प्रत्यक्ष उपयोजन मार्गदर्शन, रिअल-वर्ल्ड केस स्टडीज, कंप्लायन्स अलाइनमेंट नोट्स आणि मोजता येण्याजोगे ROI फ्रेम्स मिळतील.
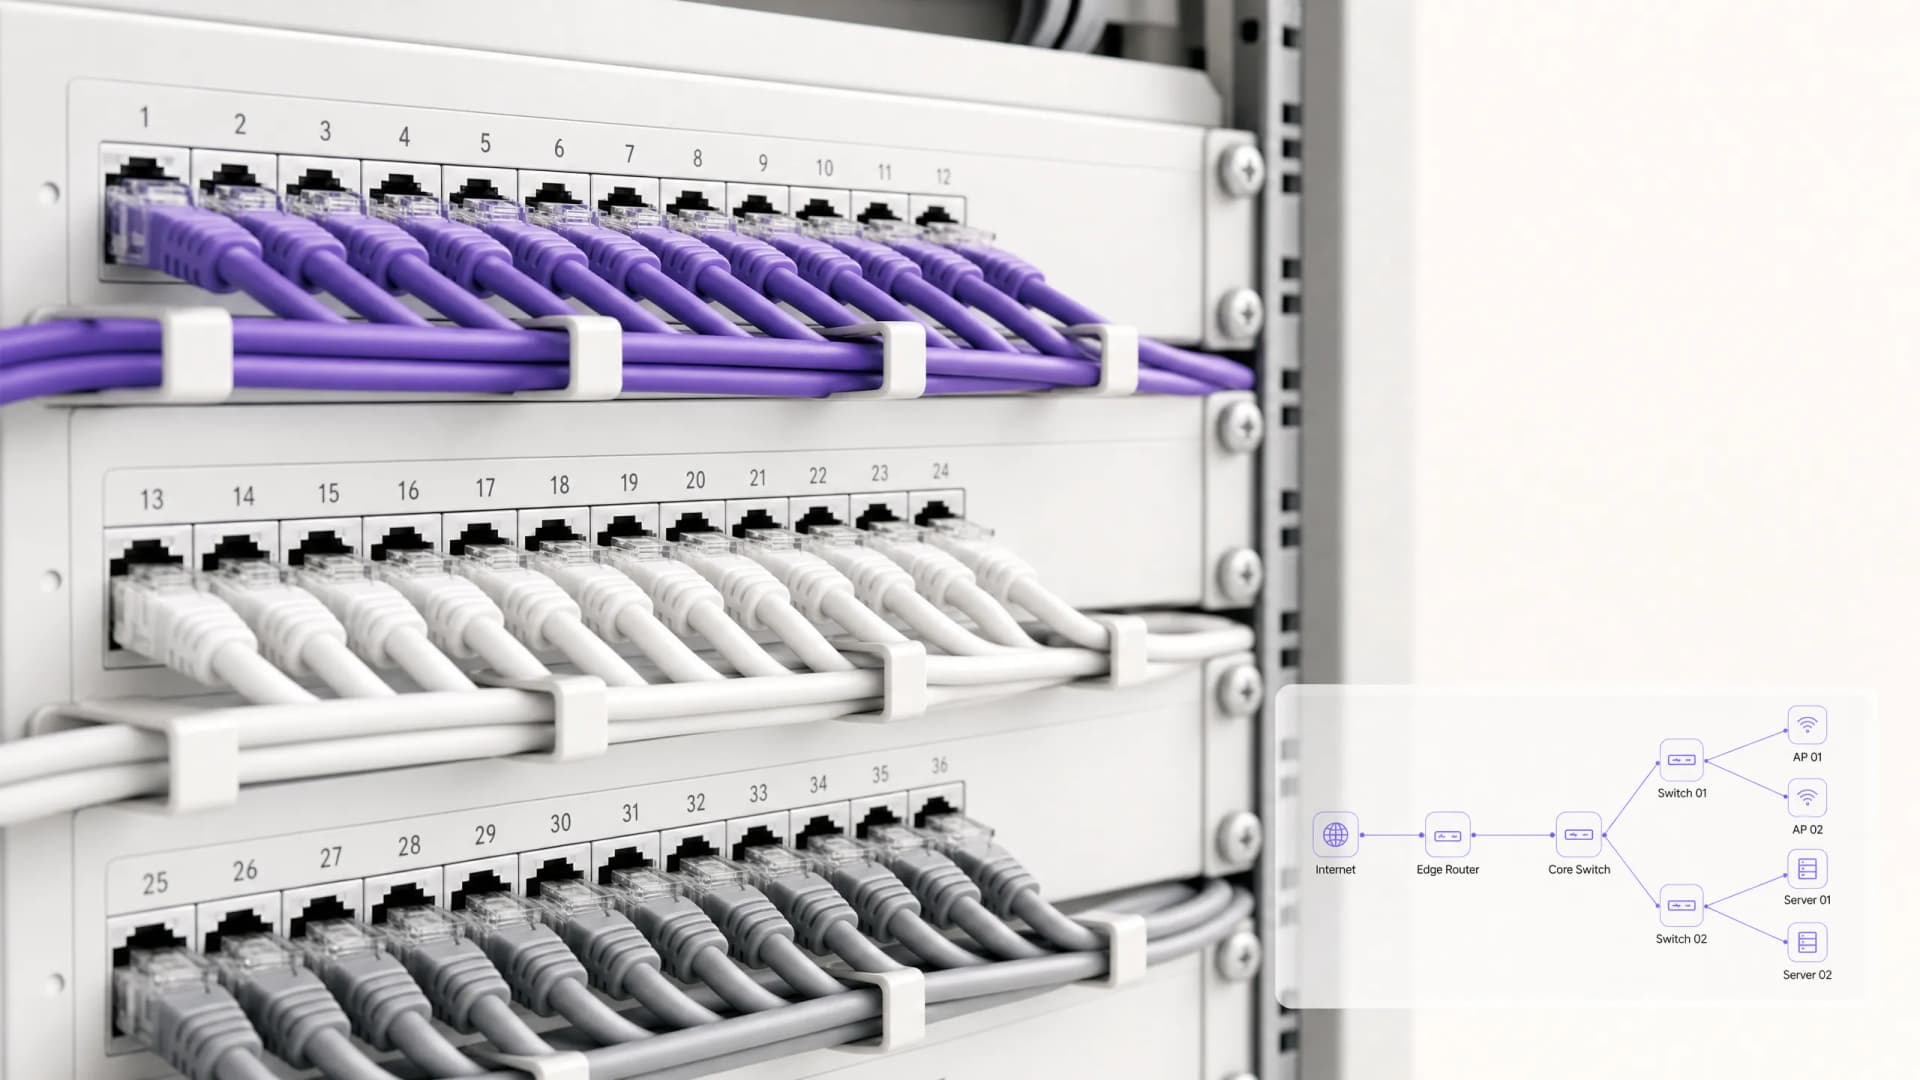
हायब्रिड कामाची सुरक्षा: अखंड ॲक्सेससाठी NAC आणि ZTNA चे एकत्रीकरण
हे अधिकृत तांत्रिक मार्गदर्शक कॉर्पोरेट, रिटेल, हॉस्पिटॅलिटी आणि सार्वजनिक क्षेत्रातील ठिकाणांवर हायब्रिड कामाचे वातावरण सुरक्षित करण्यासाठी नेटवर्क ॲक्सेस कंट्रोल (NAC) आणि Zero Trust Network Access (ZTNA) च्या आर्किटेक्चरल अभिसरणावर प्रकाश टाकते. हे IT आर्किटेक्ट्स आणि CTOs साठी टप्प्याटप्प्याने उपयोजन आराखडा, वास्तविक जगातील केस स्टडीज आणि अनुपालन मार्गदर्शन प्रदान करते ज्यांना आयसोलेटेड ऑन-प्रिमायसेस आणि क्लाउड ॲक्सेस डोमेन्समुळे निर्माण झालेल्या सुरक्षा त्रुटी दूर करायच्या आहेत.
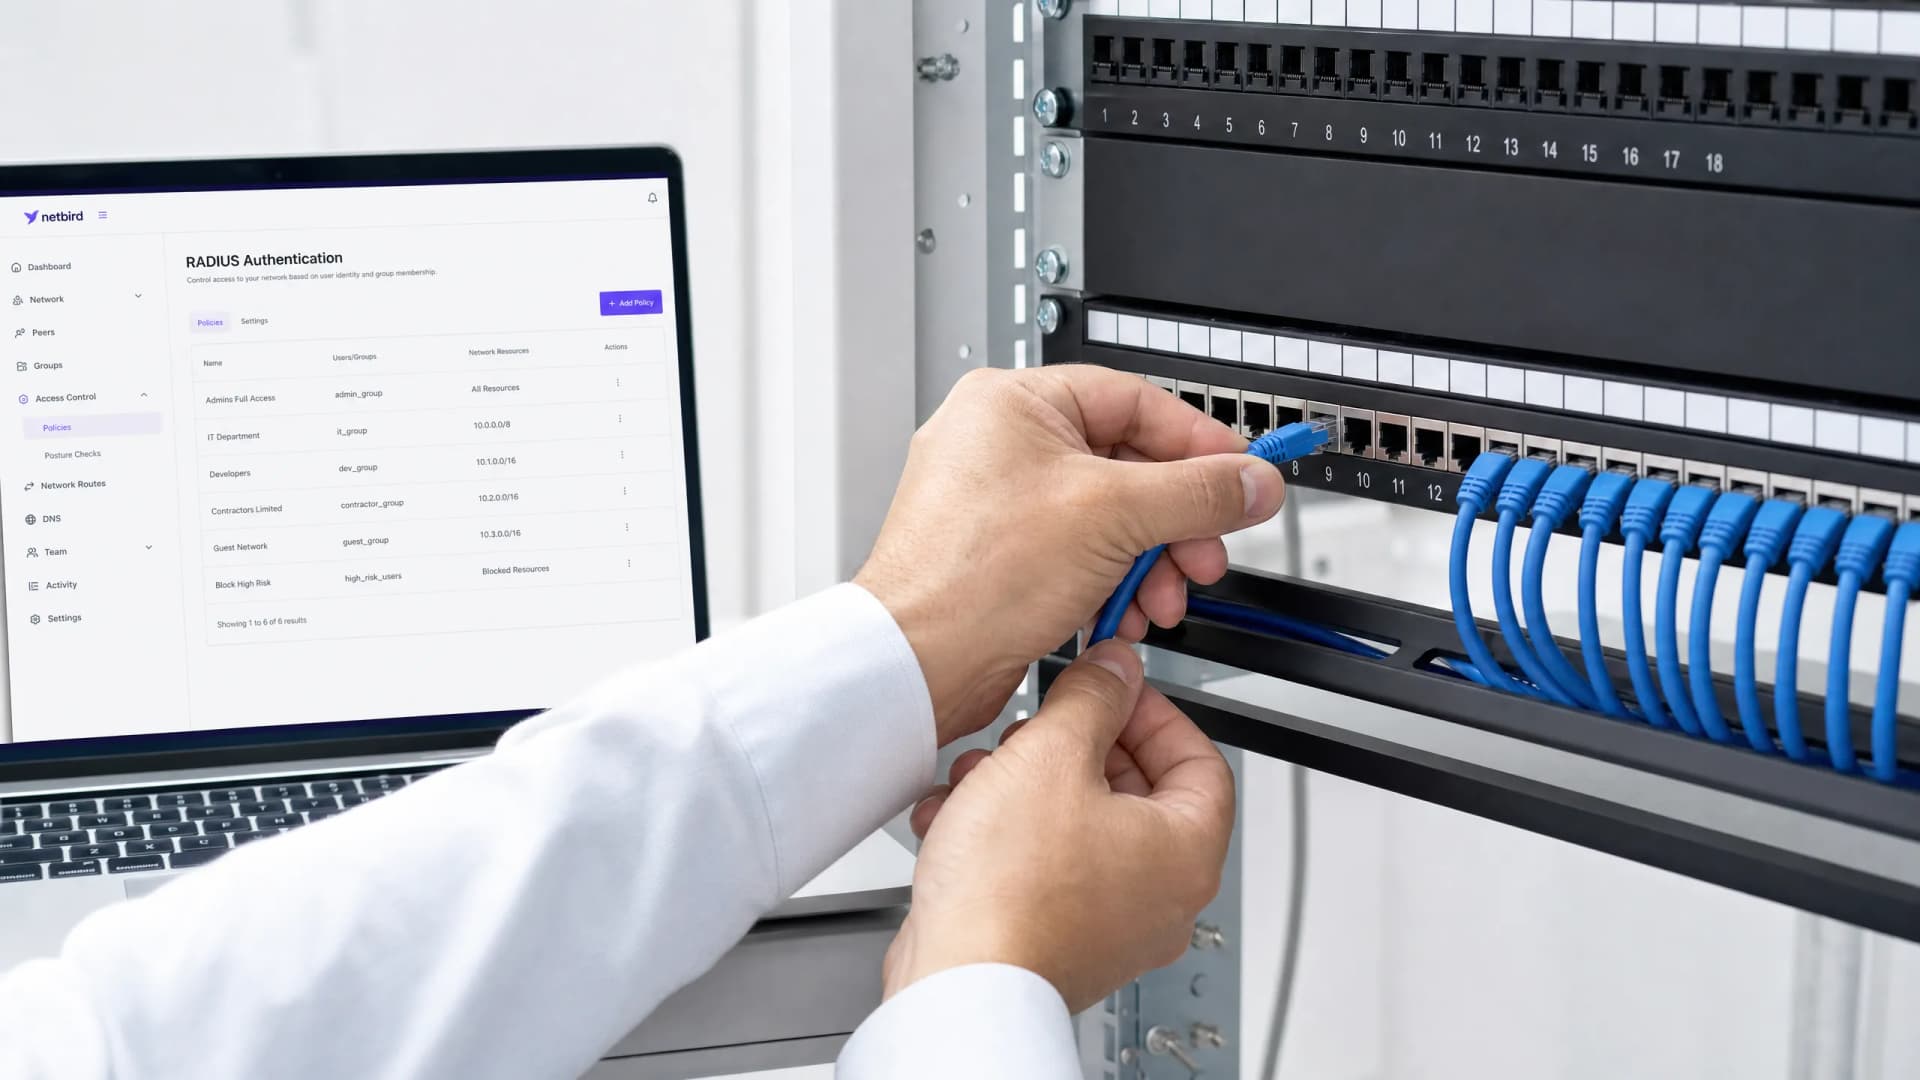
बारीक स्तरावर नेटवर्क ऍक्सेस नियंत्रणासाठी RADIUS पॉलिसी कॉन्फिगर करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना बारीक स्तरावर नेटवर्क ऍक्सेस नियंत्रण मिळवण्यासाठी RADIUS पॉलिसी कॉन्फिगर करण्यासाठी संपूर्ण तांत्रिक आराखडा प्रदान करते. यामध्ये 802.1X आर्किटेक्चर, डायनॅमिक VLAN असाइनमेंट, EAP पद्धत निवड आणि टप्प्याटप्प्याने उपयोजन धोरणे समाविष्ट आहेत. हॉस्पिटॅलिटी आणि रिटेल क्षेत्रातील प्रत्यक्ष अंमलबजावणीचे प्रसंग हे तंत्र कसे मोजण्यायोग्य अनुपालन, सुरक्षा आणि ऑपरेशनल ROI प्रदान करतात हे दर्शवतात.
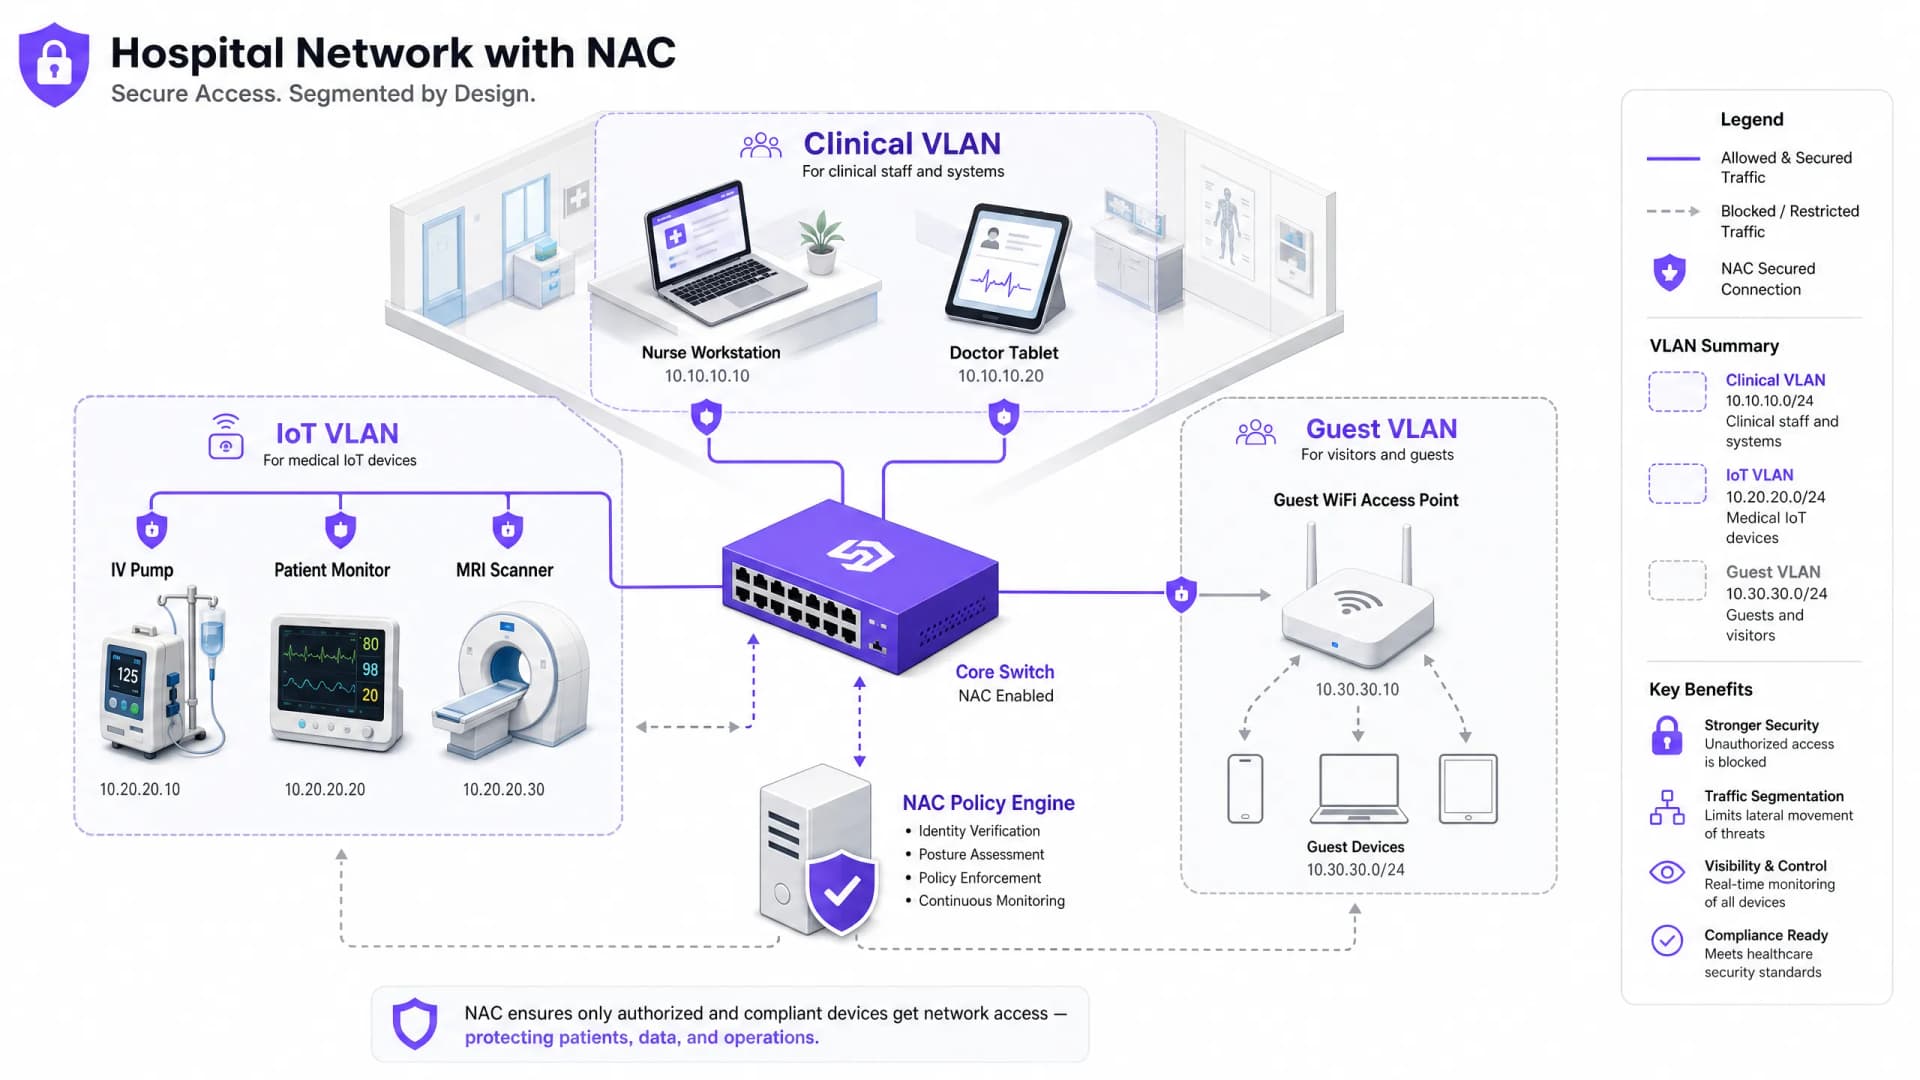
हेल्थकेअरसाठी NAC: वैद्यकीय उपकरणे आणि रुग्णांचा डेटा सुरक्षित करणे
हे मार्गदर्शक हेल्थकेअर वातावरणात Network Access Control (NAC) तैनात करण्यासाठी एक व्यापक तांत्रिक संदर्भ प्रदान करते, ज्यामध्ये वैद्यकीय IoT, क्लिनिकल सिस्टम आणि अतिथी प्रवेशासाठी आर्किटेक्चर डिझाइन, ऑथेंटिकेशन यंत्रणा, डिव्हाइस प्रोफाइलिंग आणि VLAN सेगमेंटेशन समाविष्ट आहे. हे HIPAA, NHS DSP Toolkit, ISO 27001, आणि GDPR मधील अनुपालन आवश्यकता पूर्ण करते, ज्यामध्ये ठोस अंमलबजावणीचे सिनॅरिओ आणि वेंडर-न्यूट्रल सर्वोत्तम पद्धती आहेत. हेल्थकेअरमधील IT संचालक आणि CTOs साठी, क्लिनिकल वर्कफ्लोमध्ये व्यत्यय न आणता वैद्यकीय उपकरणे आणि रुग्णांचा डेटा सुरक्षित करण्यासाठी ही एक ऑपरेशनल ब्लूप्रिंट आहे.
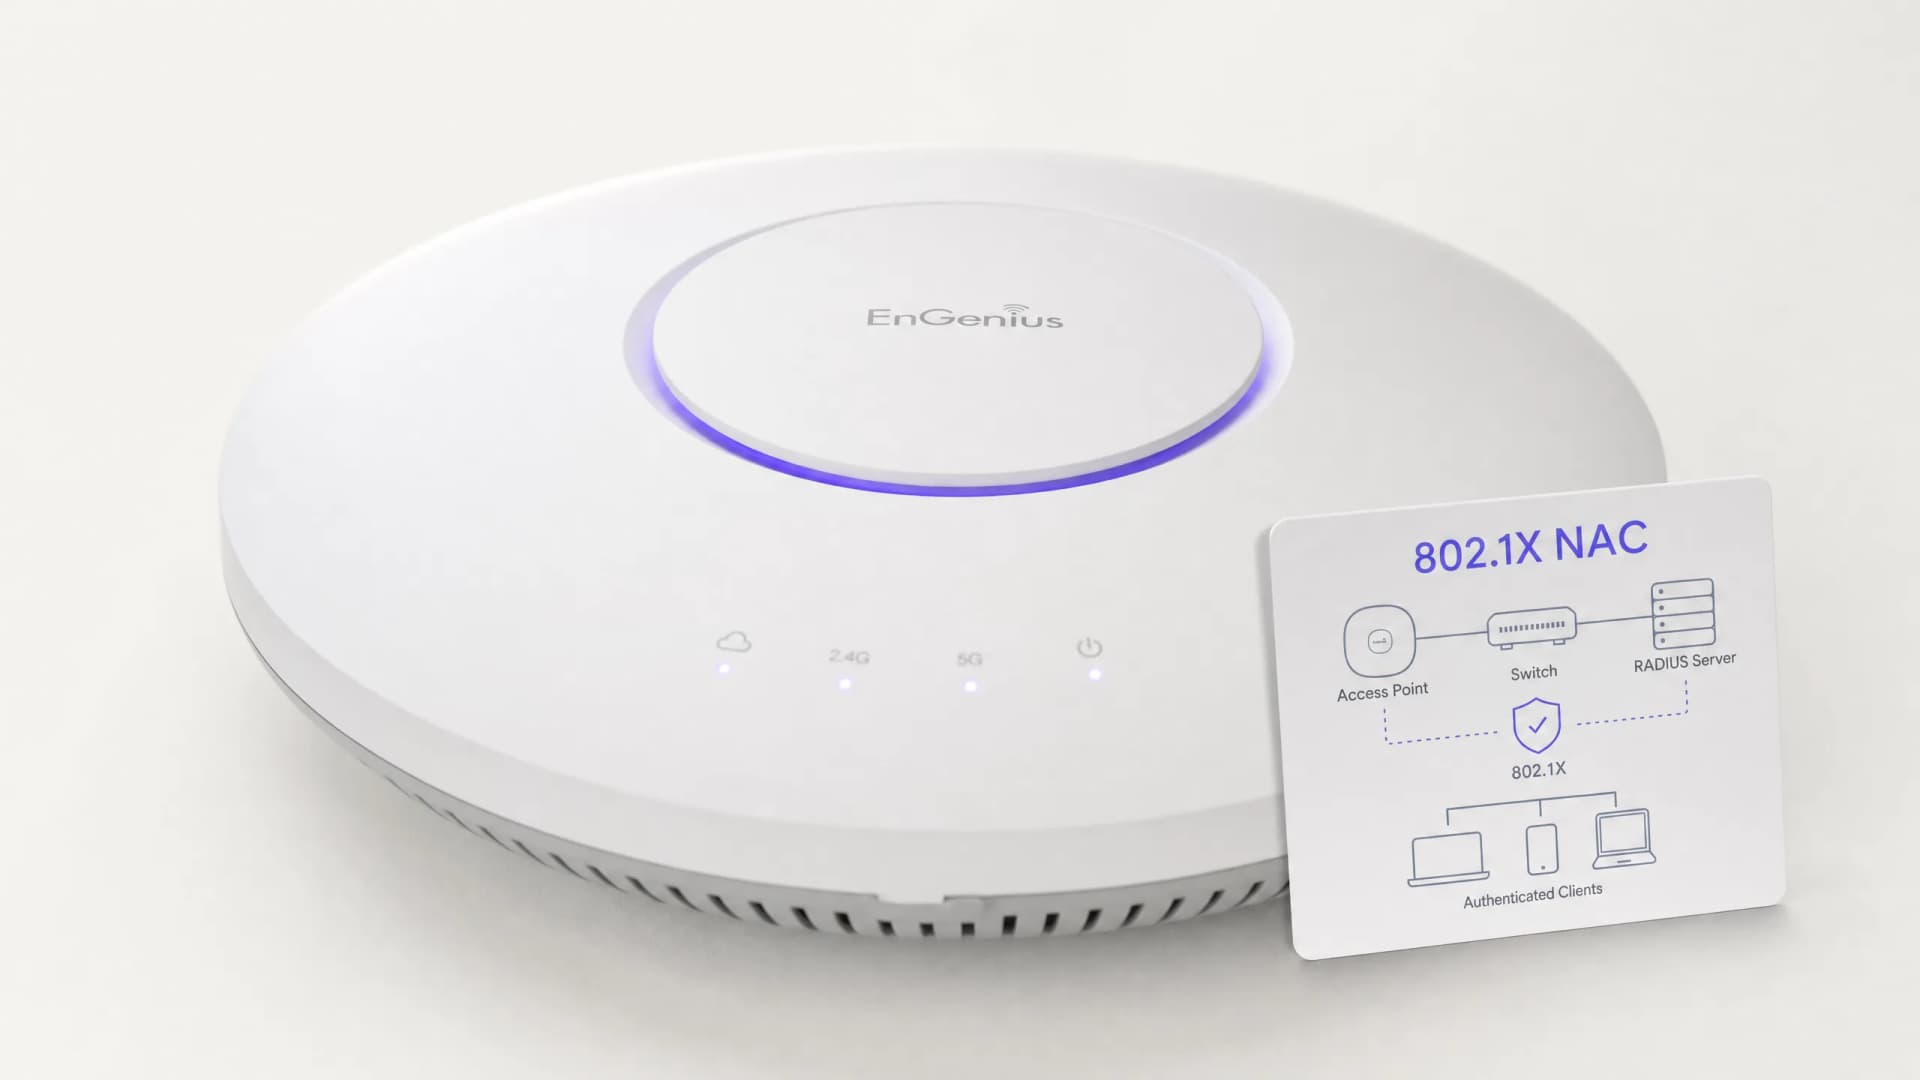
NAC च्या सहाय्याने K-12 शाळांचे नेटवर्क सुरक्षित ठेवण्यासाठी सर्वोत्कृष्ट पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक IT लीडर्ससाठी K-12 शाळांच्या वातावरणात Network Access Control (NAC) चे आर्किटेक्चर तयार करण्यासाठी, ते तैनात करण्यासाठी आणि व्यवस्थापित करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये 802.1X ऑथेंटिकेशन आणि VLAN सेगमेंटेशनपासून ते MAB आणि MPSK द्वारे IoT डिव्हाइसेस हाताळण्यापर्यंतच्या आवश्यक विषयांचा समावेश आहे, ज्यामुळे मजबूत सुरक्षा आणि नियमांचे पालन सुनिश्चित होते.
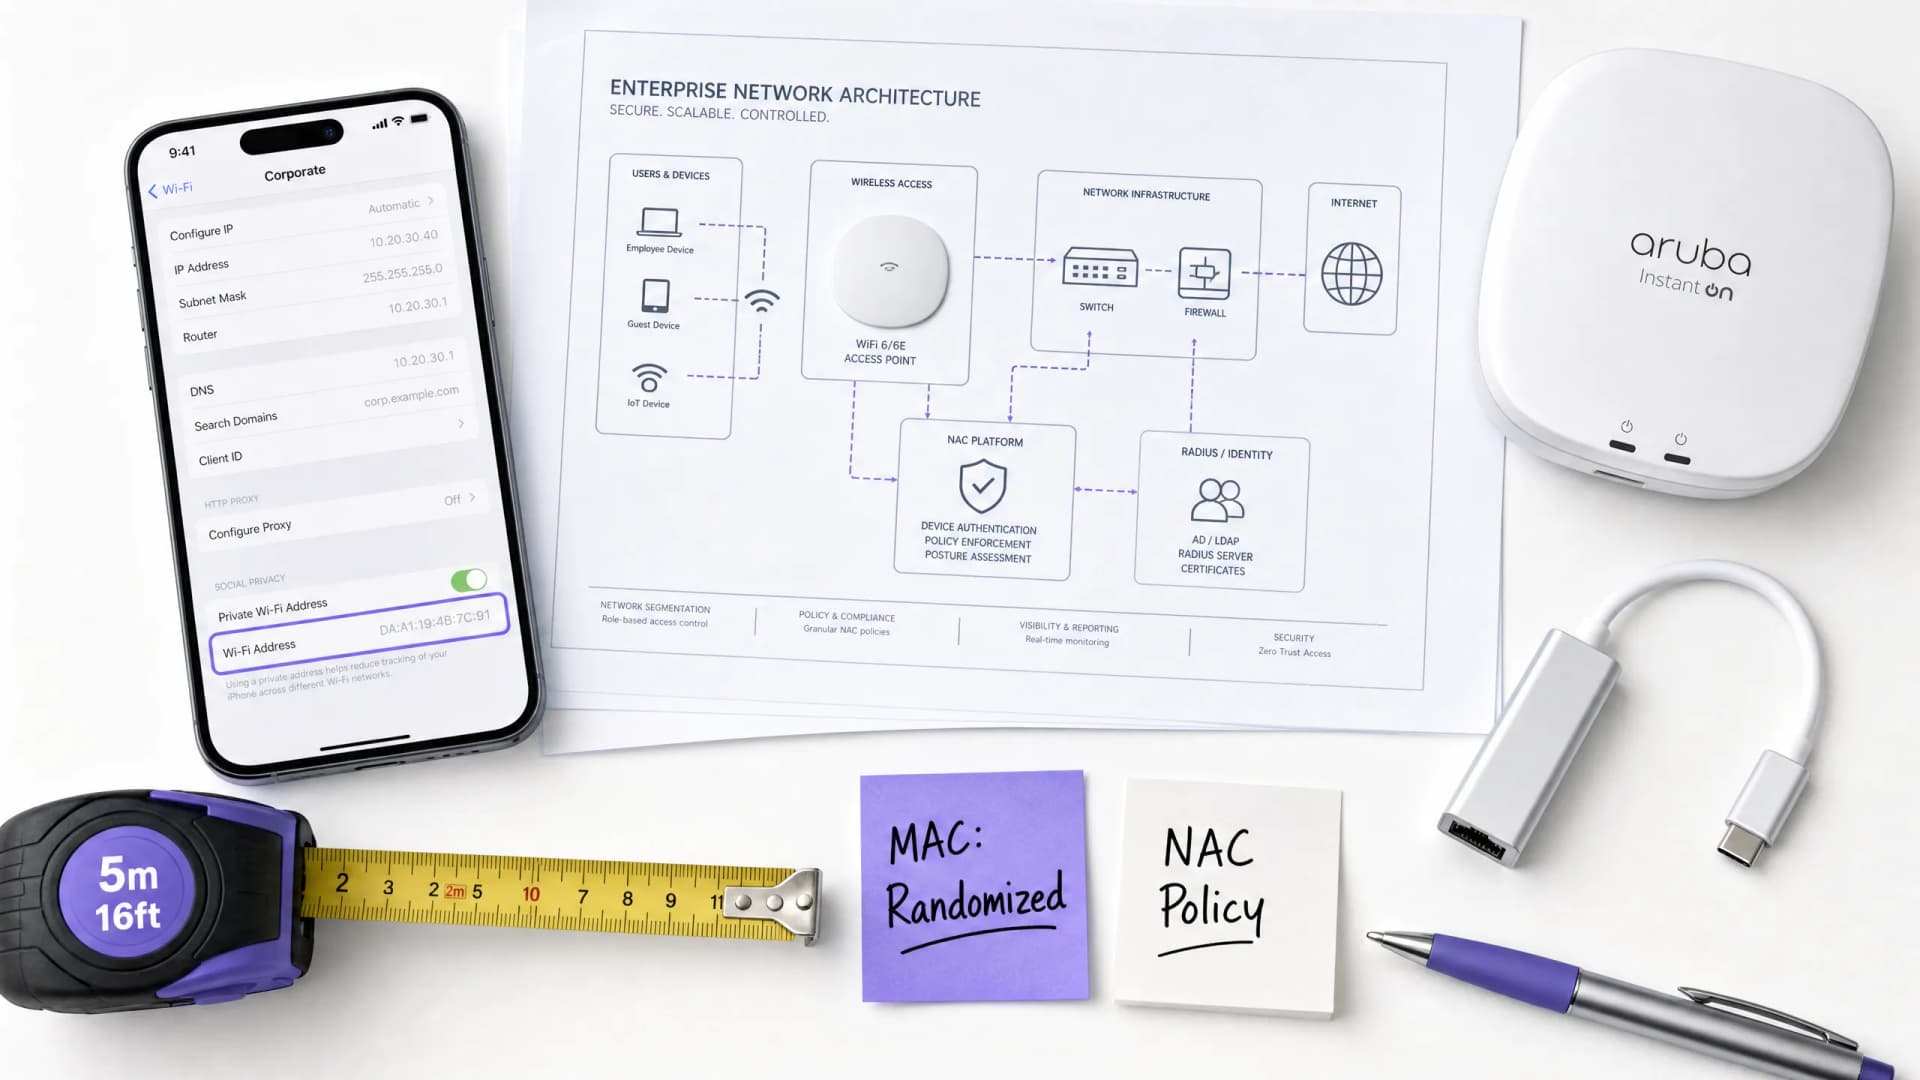
NAC वर MAC रँडमायझेशनचा होणारा परिणाम आणि त्यावर मात कशी करावी
हे मार्गदर्शक Network Access Control (NAC) सिस्टम्स आणि गेस्ट WiFi आर्किटेक्चरवरील MAC ॲड्रेस रँडमायझेशनच्या प्रभावाविषयी सखोल तांत्रिक संदर्भ प्रदान करते. हे iOS, Android, आणि Windows मधील प्रति-नेटवर्क आणि नियतकालिक MAC रोटेशनची यंत्रणा स्पष्ट करते आणि यामुळे उद्भवणारे कॅस्केडिंग अपयश - जसे की Captive Portal चा त्रास आणि DHCP संपुष्टात येण्यापासून ते पॉलिसी अंमलबजावणीतील त्रुटी आणि चुकीच्या ॲनालिटिक्सपर्यंत - तपशीलवार सांगते. IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना IEEE 802.1X, Passpoint (Hotspot 2.0), आणि OpenRoaming चा वापर करून डिव्हाइस-केंद्रित वरून ओळख-केंद्रित ऑथेंटिकेशनवर स्थलांतरित होण्यासाठी, आणि हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासाठी ठोस अंमलबजावणी मार्गदर्शनासह कृतीयोग्य, व्हेंडर-तटस्थ धोरणे मिळतील.
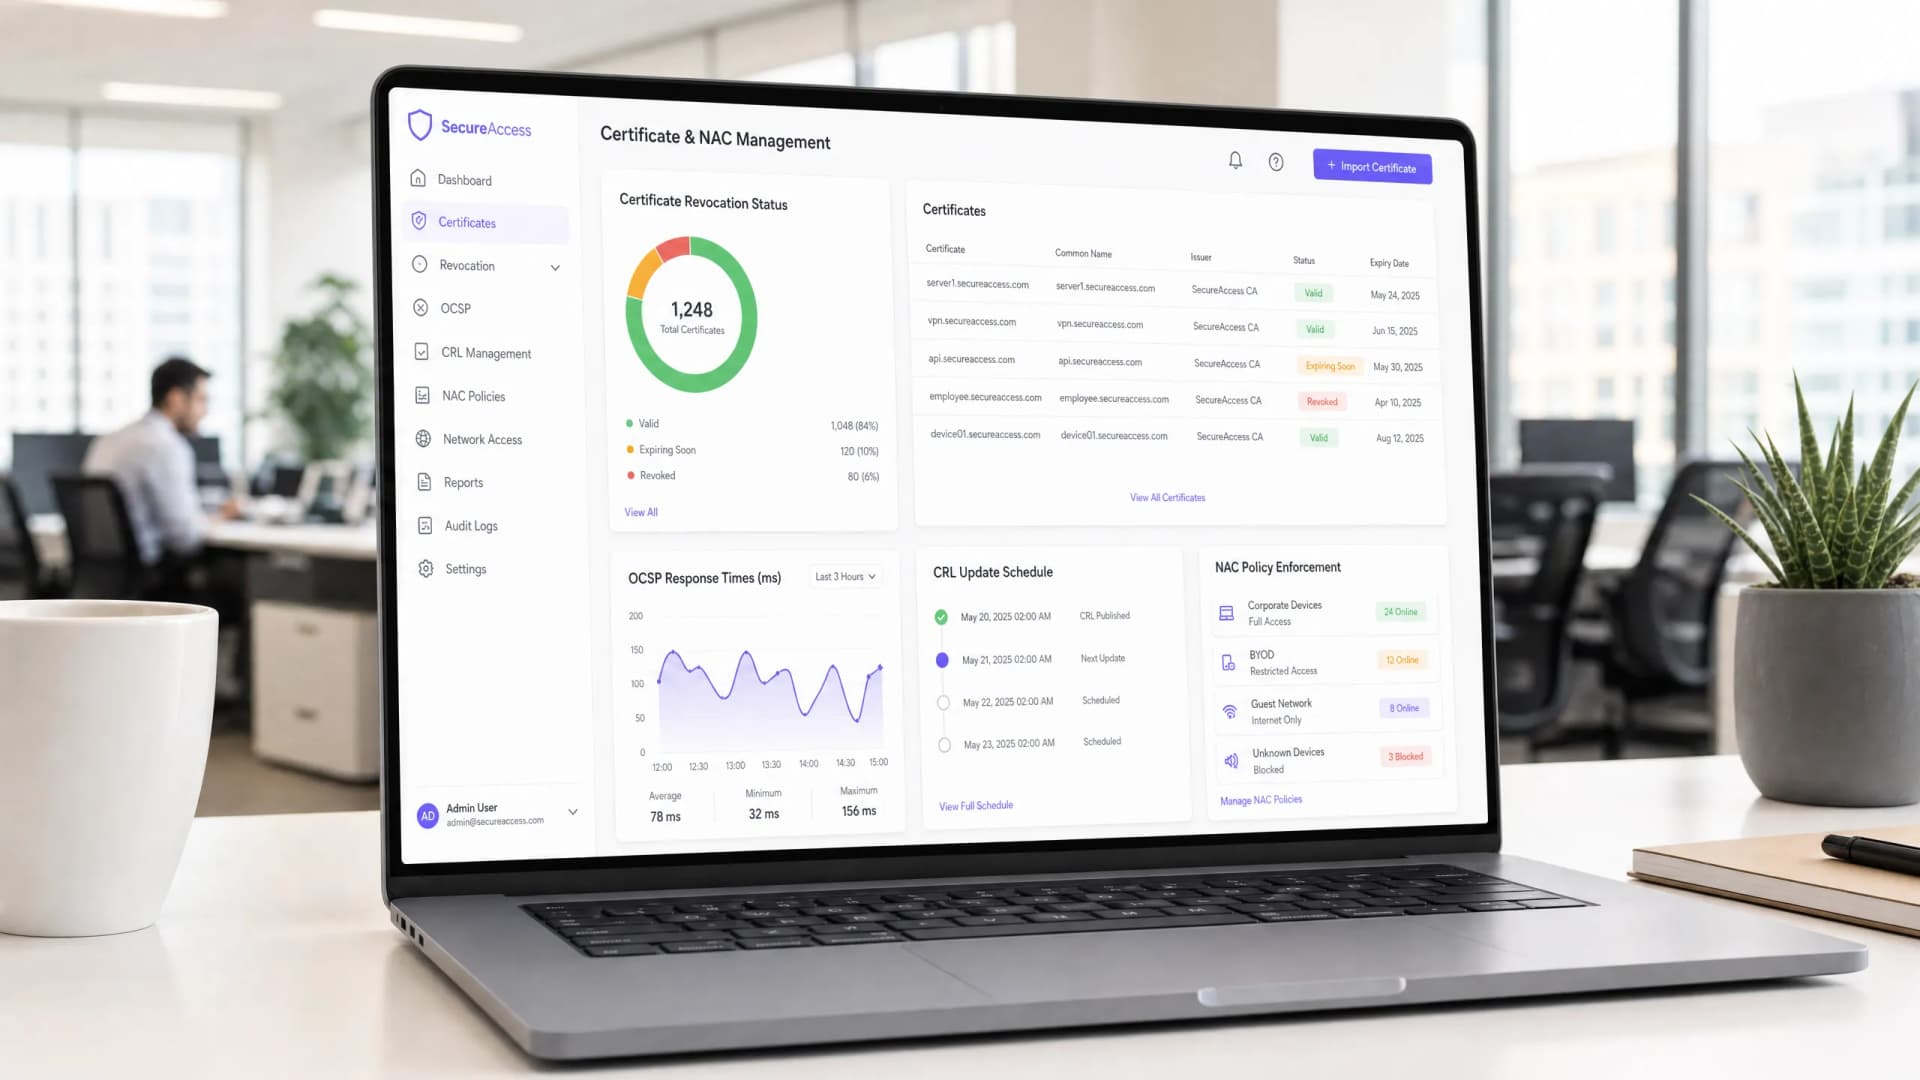
NAC वातावरणात OCSP आणि CRL सह सर्टिफिकेट रिव्होकेशन ऑटोमेट करणे
हे तांत्रिक संदर्भ मार्गदर्शक IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना Network Access Control (NAC) वातावरणात सर्टिफिकेट रिव्होकेशन ऑटोमेट करण्याविषयी सविस्तर माहिती पुरवते. यामध्ये OCSP आणि CRL मधील आर्किटेक्चरल तडजोडींचा शोध घेतला आहे, वेंडर-तटस्थ अंमलबजावणी मार्गदर्शन दिले आहे आणि रिअल-टाइम पॉलिसी अंमलबजावणीच्या व्यावसायिक प्रभावाचा आराखडा मांडला आहे.
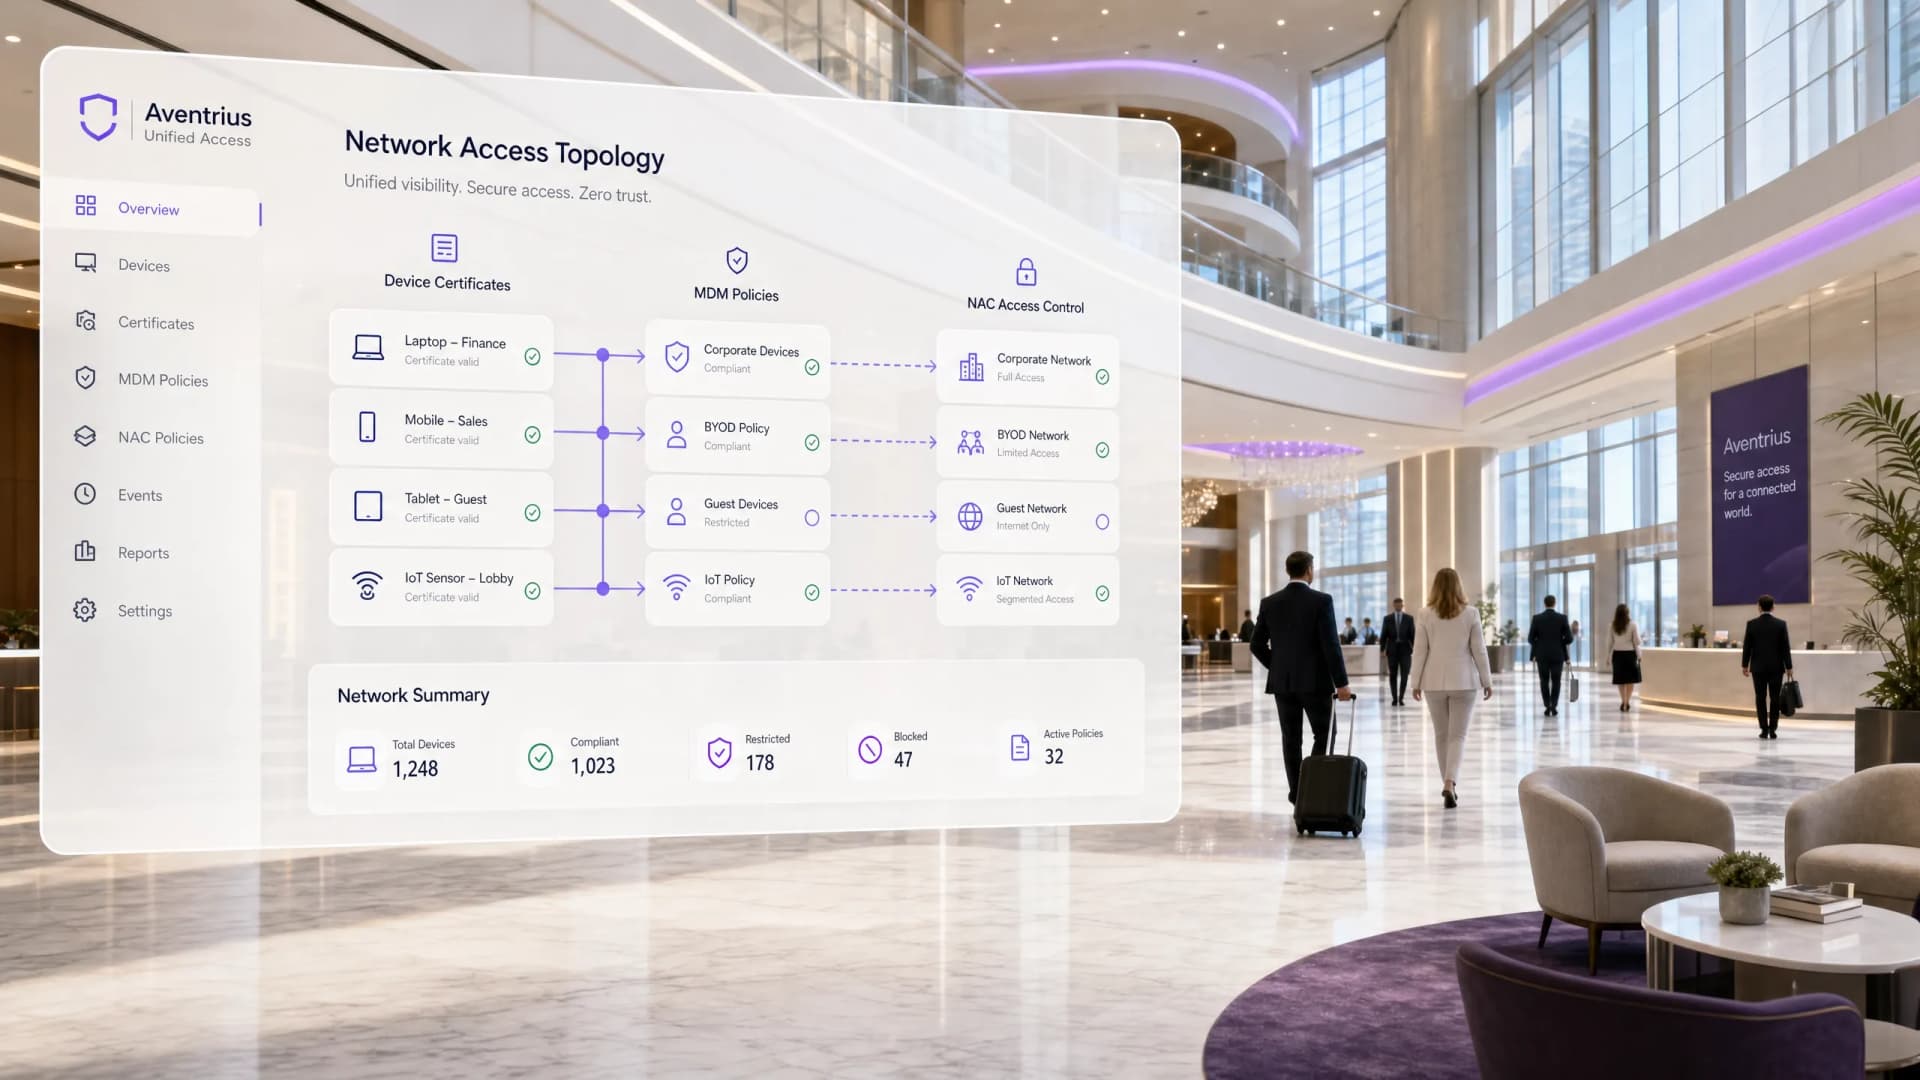
आधुनिक MDM इन्फ्रास्ट्रक्चरमध्ये SCEP आणि NAC ची भूमिका
हे मार्गदर्शक SCEP आणि NAC एंटरप्राइझ स्तरावर सुरक्षित, झिरो-टच नेटवर्क ऍक्सेस देण्यासाठी MDM प्लॅटफॉर्मसह कसे समाकलित होतात याचे सर्वसमावेशक तांत्रिक विश्लेषण प्रदान करते. यामध्ये हॉस्पिटॅलिटी आणि रिटेल क्षेत्रातील प्रत्यक्ष अंमलबजावणीच्या उदाहरणांसह, प्रमाणपत्र जारी करण्यापासून ते 802.1X अंमलबजावणीपर्यंतच्या संपूर्ण आर्किटेक्चरचा समावेश आहे. हे मोठ्या ठिकाणांवरील IT प्रमुखांसाठी डिझाइन केले आहे ज्यांना या तिमाहीत पासवर्डच्या त्रुटी दूर करणे, डिव्हाइस प्रोव्हिजनिंग स्वयंचलित करणे आणि अनुपालन आवश्यकता पूर्ण करणे आवश्यक आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
