
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
54 guides in Security
शाळेची WiFi खरेदी: एकाच स्पेसिफिकेशनमध्ये कर्मचारी 802.1X, विद्यार्थ्यांची उपकरणे, अभ्यागत आणि फिल्टरिंग
तुम्ही कर्मचारी, व्यवस्थापित विद्यार्थी उपकरणे, अभ्यागत आणि इमारतीमधील उपकरणांचा समावेश असलेले एकाच शाळेचे WiFi स्पेसिफिकेशन लिहू शकाल, ज्या प्रत्येकाचे स्वतःचे प्रमाणीकरण, VLAN आणि फिल्टरिंग धोरण असेल. त्यानंतर तुम्ही लाइव्ह प्रात्यक्षिकांवर बोली लावणाऱ्यांचे मूल्यांकन करू शकता, DfE फिल्टरिंग आणि मॉनिटरिंग मानकांवर नेटवर्कची चाचणी घेऊ शकता आणि ओळीनुसार किमतींची तुलना करू शकता.
गेस्ट WiFi, RADIUS आणि DNS फिल्टरिंगच्या स्वतंत्र वेंडर्सची जागा घेणे: मल्टी-साइट संस्थांसाठी एकत्रीकरणाची (consolidation) आवश्यकता
तुम्ही गेस्ट WiFi, कर्मचारी RADIUS आणि DNS फिल्टरिंग एकाच प्लॅटफॉर्मवर एकत्रित करायचे, एकाच स्पेशलिस्टकडे ठेवायचे की नूतनीकरणाची वाट पाहायची हे ठरवू शकाल. तुम्ही तुमच्या स्वतःच्या तिकीट डेटाच्या आधारे पुरवठादारांमधील हँड-ऑफचा खर्च काढू शकता, तुम्ही काढून टाकू शकता अशा ऑडिट पुराव्यांची मोजणी करू शकता आणि तुमच्या विद्यमान ॲक्सेस पॉइंट्सवर टप्प्याटप्प्याने स्थलांतराचे नियोजन करू शकता.
KCSIE आणि शाळांचे WiFi: सुरक्षित एक्सेस आणि कन्टेन्ट फिल्टरिंगचे एकत्रीकरण
स्टाफ, विद्यार्थी आणि गेस्ट WiFi वर DfE फिल्टरिंग आणि मॉनिटरिंग मानकांची पूर्तता कशी करावी हे तुम्ही ठरवू शकाल. प्रति-व्यक्ति ऑथेंटिकेशन आणि DNS फिल्टरिंग एकत्र कसे काम करतात ते तुम्हाला दिसेल, ज्यामुळे प्रत्येक लॉग एका व्यक्तीचे नाव दर्शवतो. तुम्हाला एक अनुक्रमित योजना, विचारात घ्यावयाच्या मर्यादा आणि तुमच्या फिल्टरिंग प्रदात्याला विचारण्यासाठीचे प्रश्न देखील मिळतील.
CIPA compliance: venue operators साठी compliance checklist
तुमचे WiFi CIPA च्या बंधनात येते की नाही हे तुम्ही ठरवू शकाल, त्यानंतर नेटवर्कचे वर्गीकरण करू शकाल, Purple Shield द्वारे DNS रूट करू शकाल आणि बायपास मार्ग बंद करू शकाल. Form 486 किंवा Form 479 प्रमाणपत्रासाठी कोणते पुरावे ठेवावे हे देखील तुम्हाला समजेल. ही checklist प्रत्येक आवश्यकतेला एक मालक नियुक्त करते, जेणेकरून तुमच्या पुढील फंडिंग वर्षाच्या प्रमाणपत्रात काहीही सुटणार नाही.
WPA3 transition mode कनेक्शन बिघाड: Cisco Meraki, HPE Aruba आणि Ruckus साठी एक उपयोजन चेकलिस्ट
डिव्हाइसेस WPA3 SAE transition mode SSID वर का अयशस्वी होत आहेत याचे निदान करण्यासाठी आणि ते Cisco Meraki, HPE Aruba किंवा Ruckus वर दुरुस्त करण्यासाठी या चेकलिस्टचा वापर करा. तुम्ही 802.11 स्टेटस कोडचे त्यांच्या कारणांशी मिलान कराल, PMF, 802.11r आणि 6GHz च्या समस्या वेगळ्या कराल आणि फक्त WPA3-only SSID वर कधी स्थलांतरित व्हायचे ते ठरवाल.
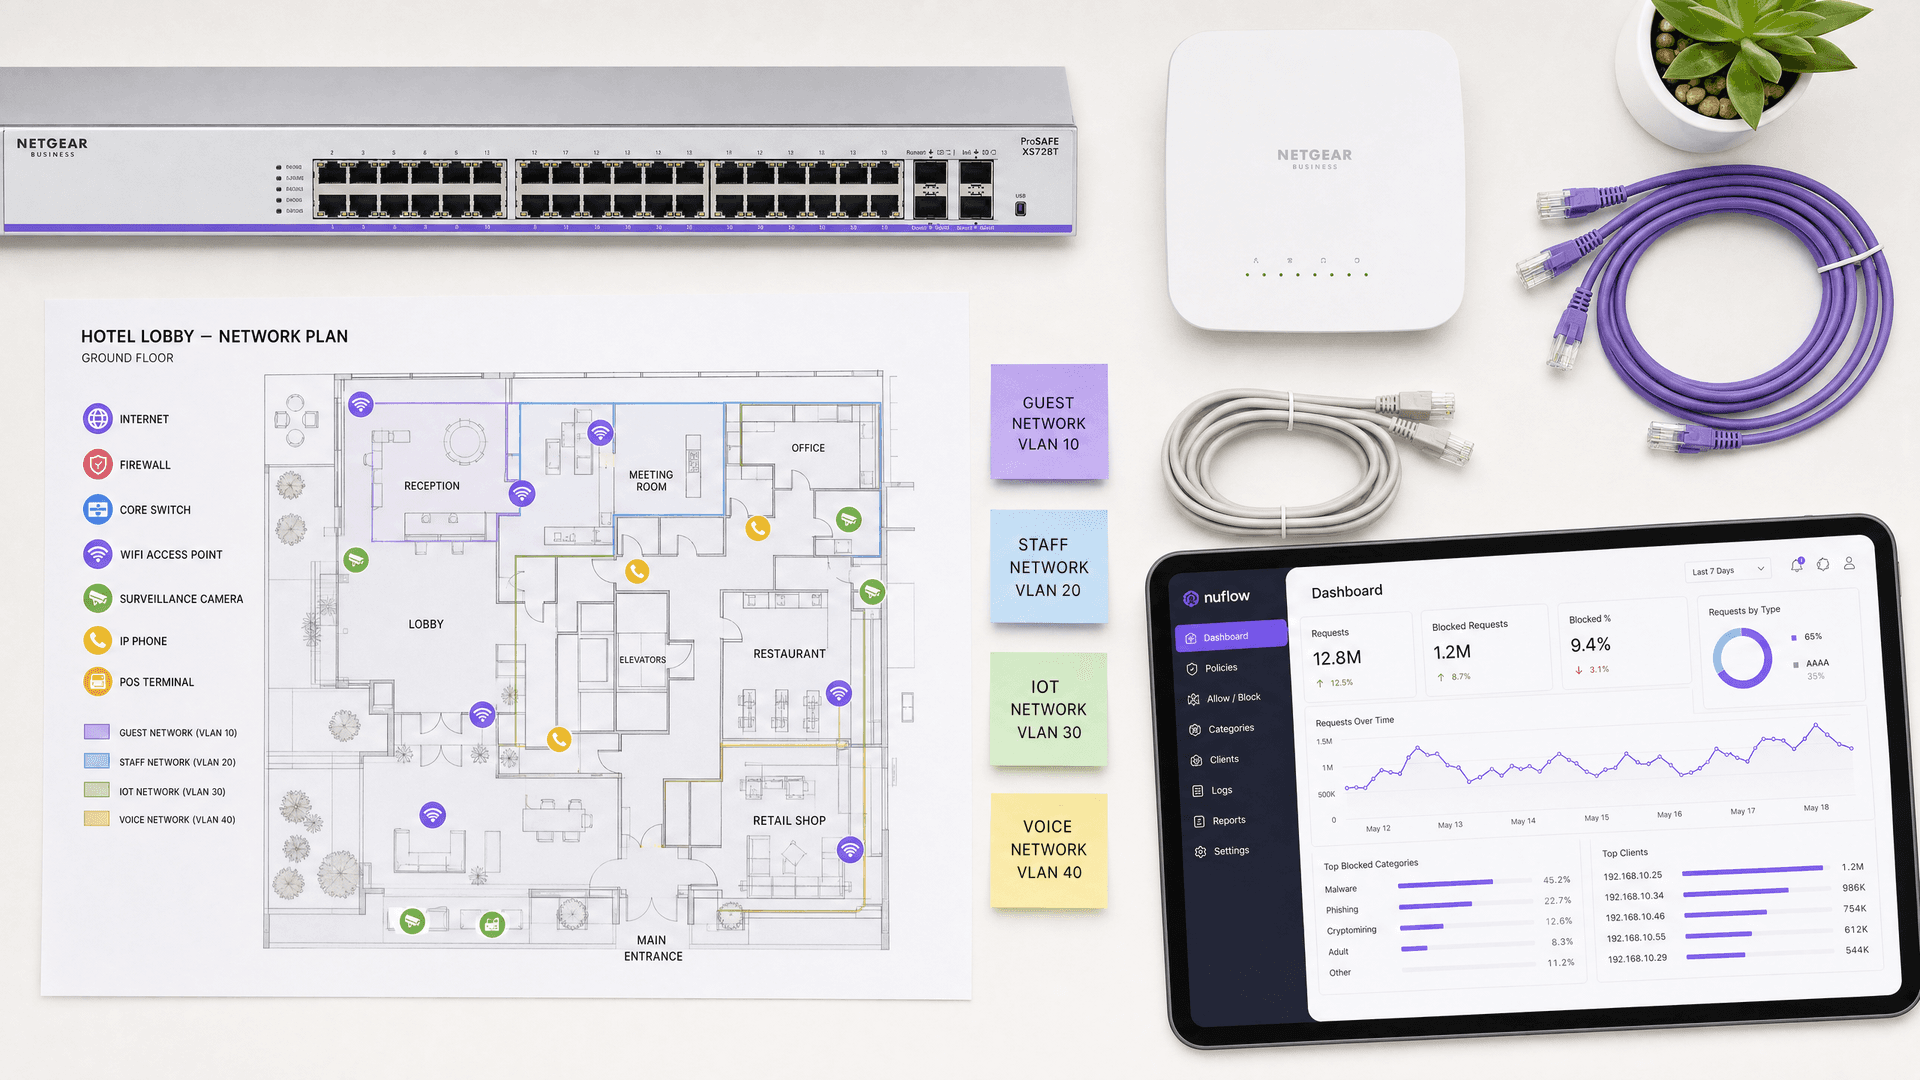
सर्वोत्तम DNS filtering: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे एंटरप्राइझ DNS filtering हे कनेक्शन स्थापित होण्यापूर्वीच, रेझोल्युशन लेयरवर दुर्भावनापूर्ण डोमेन्स ब्लॉक करून सार्वजनिक नेटवर्क सुरक्षित करते. हे IT संचालक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स टीम्सना डेप्युलॉयमेंट आर्किटेक्चर, फायरवॉल कॉन्फिगरेशन आणि आवश्यक कंप्लायन्स संदर्भ प्रदान करते जे त्यांना हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात Guest WiFi सुरक्षित करण्यासाठी आवश्यक आहेत. Purple Shield हे 80,000 पेक्षा जास्त लाईव्ह वेन्यूजमध्ये DNS स्तरावर मालवेअर, बॉटनेट्स आणि अयोग्य कंटेंट ब्लॉक करते.
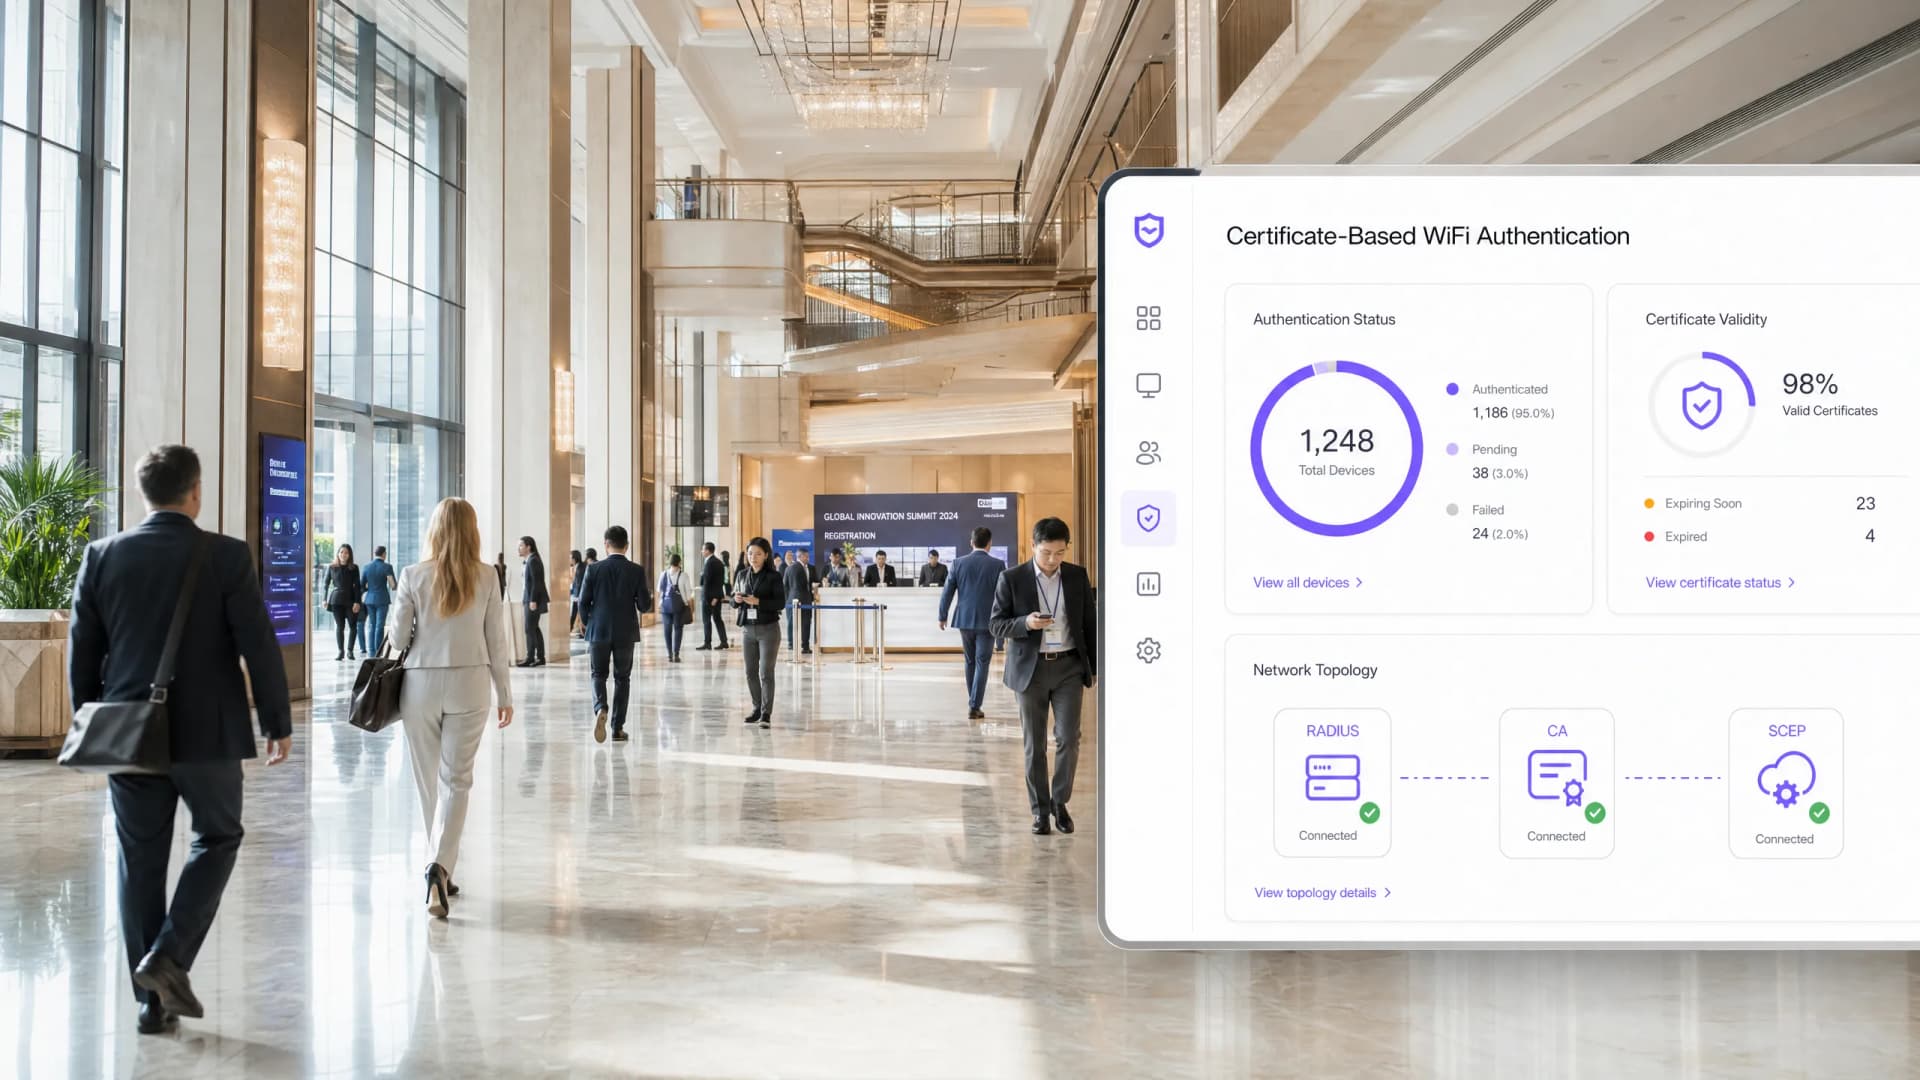
SCEP चे एंटरप्राइझ मार्गदर्शक: स्वयंचलित कॅम्पस WiFi सुरक्षेसाठी Simple Certificate Enrollment Protocol उपयोजित करणे
हे तांत्रिक संदर्भ मार्गदर्शक SCEP चा वापर करून एंटरप्राइझ WiFi प्रमाणपत्र उपयोजनासाठी एक निश्चित आर्किटेक्चरल ब्लूप्रिंट आणि टप्प्याटप्प्याने अंमलबजावणी करण्याची रणनीती प्रदान करते. यामध्ये SCEP आणि PKCS मधील महत्त्वपूर्ण फरक, यशासाठी आवश्यक असलेला अचूक उपयोजन क्रम आणि IT नेत्यांसाठी प्रत्यक्ष व्यवहारातील जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
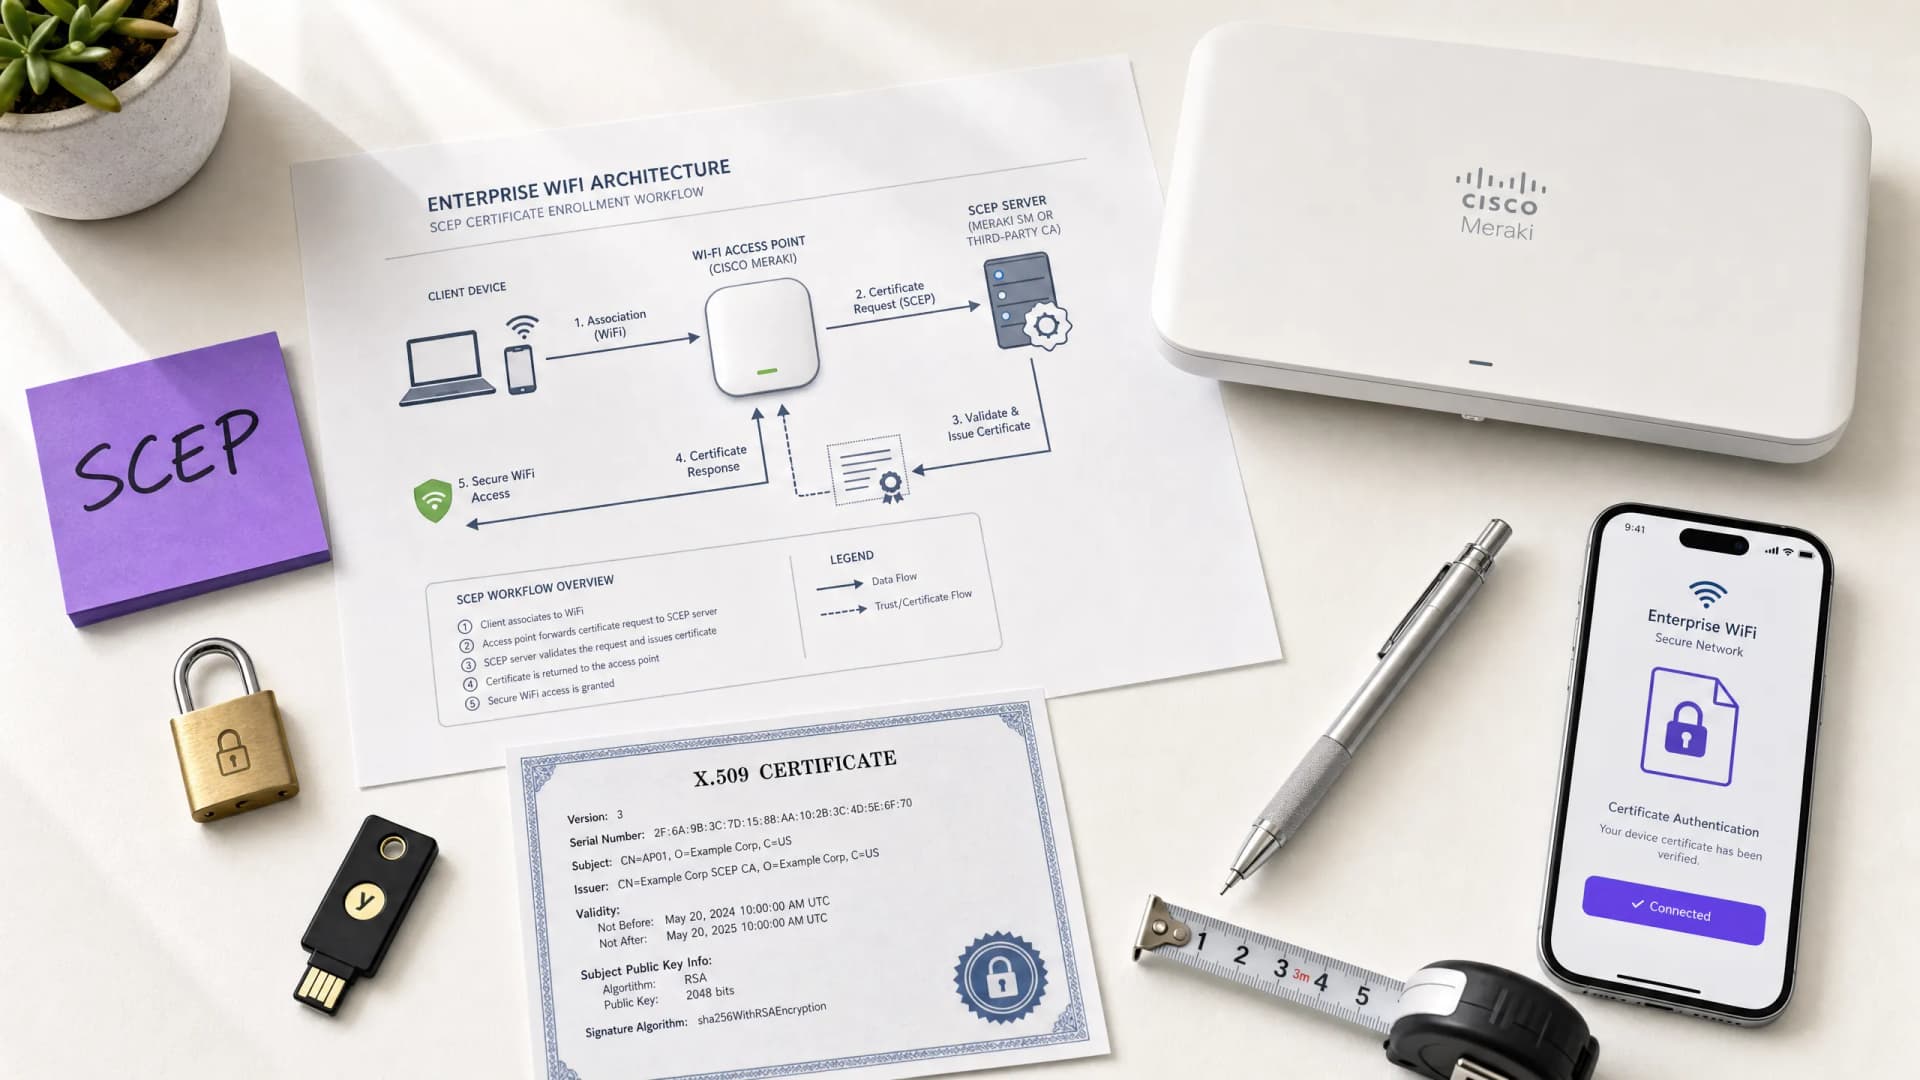
स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP कसे लागू करावे
हे मार्गदर्शक एंटरप्राइझ ठिकाणी स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP (Simple Certificate Enrollment Protocol) कसे लागू करावे हे स्पष्ट करते. यामध्ये PKI डिझाइन आणि MDM एकत्रीकरणापासून ते अनिवार्य तीन-चरण उपयोजन क्रमापर्यंतच्या संपूर्ण आर्किटेक्चरल ब्ल्यूप्रिंटचा समावेश आहे - आणि IT व्यवस्थापक व नेटवर्क आर्किटेक्ट्सना शेअर केलेले क्रेडेंशियल्स कसे काढून टाकावे, प्रमाणपत्र जीवनचक्र व्यवस्थापन स्वयंचलित कसे करावे आणि मोठ्या प्रमाणावर PCI-DSS व GDPR आवश्यकता कशा पूर्ण कराव्यात हे दाखवते.
Cisco SUDI समजून घेणे: नेटवर्क ॲक्सेस कंट्रोलमधील हार्डवेअर-आधारित डिव्हाइस ओळख
हे मार्गदर्शक Cisco SUDI च्या तांत्रिक आर्किटेक्चरचे तपशील देते, तसेच हार्डवेअर-अँकर केलेली ओळख नेटवर्क ॲक्सेस कंट्रोल कसे सुरक्षित करते हे स्पष्ट करते. हे IT लीडर्सना एंटरप्राइझ ठिकाणी 802.1X EAP-TLS ऑथेंटिकेशन उपयोजित करण्यासाठी आणि Zero Touch Provisioning स्वयंचलित करण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
सुरक्षित BYOD आणि 802.1X नेटवर्क ऑथेंटिकेशनसाठी SCEP कसे कॉन्फिगर करावे
हे मार्गदर्शक सर्टिफिकेट-आधारित 802.1X नेटवर्क ऑथेंटिकेशन उपयोजित करण्यासाठी SCEP कॉन्फिगर करण्याचा एक व्यापक तांत्रिक संदर्भ प्रदान करते. यामध्ये शेअर केलेल्या पासवर्ड्सकडून EAP-TLS कडे होणारे आर्किटेक्चरल संक्रमण, मोबाईल डिव्हाइस मॅनेजमेंट इंटिग्रेशन आणि सुरक्षित BYOD ॲक्सेससाठी कठोर नेटवर्क सेगमेंटेशनचा समावेश आहे.
कर्मचारी WiFi अटी आणि शर्ती: कायदेशीर आणि अनुपालन आवश्यकता
हा मार्गदर्शक एंटरप्राइझ आउटलेट्ससाठी कर्मचारी WiFi अटी आणि शर्तींचा मसुदा तयार करण्याच्या आणि लागू करण्याच्या कायदेशीर आणि तांत्रिक आवश्यक बाबींचा समावेश करतो. यामध्ये स्वीकार्य वापर धोरणामध्ये (AUP) काय समाविष्ट करावे, GDPR आणि PCI DSS आवश्यकता कशा पूर्ण कराव्यात आणि कॉर्पोरेट मालमत्तेचे रक्षण करण्यासाठी ओळख-आधारित प्रमाणीकरण आणि नेटवर्क विभाजन कसे तैनात करावे याचा तपशील दिला आहे. हॉटेल्स, retail साखळी, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT व्यवस्थापक, HR संघ आणि ऑपरेशन्स डायरेक्टर्सना यामध्ये या तिमाहीत लागू करता येईल असे व्यावहारिक मार्गदर्शन मिळेल.
Enterprise SCEP सेटअप मार्गदर्शक: उच्च शिक्षण आणि मोठ्या नेटवर्क्ससाठी प्रमाणपत्र-आधारित WiFi प्रमाणीकरण
हे मार्गदर्शक SCEP वापरून प्रमाणपत्र-आधारित WiFi प्रमाणीकरण तैनात करण्यासाठी एक व्यापक तांत्रिक आराखडा प्रदान करते. यामध्ये प्री-शेअर्ड की वरून EAP-TLS मध्ये आर्किटेक्चरल संक्रमण, MDM प्लॅटफॉर्मवर अंमलबजावणीचे क्रम आणि मोठ्या प्रमाणावरील नेटवर्क्ससाठी महत्त्वपूर्ण जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
WiFi सुरक्षेचे भविष्य: AI-चालित NAC आणि थ्रेट डिटेक्टशन
हे अधिकृत मार्गदर्शक जुन्या WPA2 पासून AI-चालित Network Access Control (NAC) आणि थ्रेट डिटेक्टशनपर्यंत एंटरप्राइझ WiFi सुरक्षेच्या उत्क्रांतीचा वेध घेते. IT प्रमुखांसाठी डिझाइन केलेले, हे Purple च्या ओळख-आधारित नेटवर्क्सचा वापर करून रिटेल, हॉस्पिटॅलिटी आणि स्टेडियम यांसारख्या उच्च-घनतेच्या वातावरणास सुरक्षित करण्यासाठी कृतीयोग्य उपयोजन धोरणे प्रदान करते.
RadSec: TLS वरील RADIUS मुळे WiFi ऑथेंटिकेशन सुरक्षा कशी सुधारते
हा अधिकृत तांत्रिक संदर्भ पारंपारिक RADIUS ट्रॅफिकला TLS एन्क्रिप्शनमध्ये वेढून RadSec (RFC 6614) एंटरप्राइझ WiFi ऑथेंटिकेशन कसे सुरक्षित करते हे स्पष्ट करतो. IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी डिझाइन केलेल्या या संदर्भामध्ये आर्किटेक्चर, डिप्लोयमेंट स्ट्रॅटेजीज आणि कॉर्पोरेट आणि गेस्ट नेटवर्क्सवरील अनएन्क्रिप्टेड UDP RADIUS ट्रॅफिकच्या जोखमी कमी करण्यासाठी व्यावहारिक पायऱ्यांचा समावेश आहे.
Airport WiFi Security: Public Networks वर प्रवाशांचे संरक्षण कसे करावे
हे तांत्रिक संदर्भ मार्गदर्शक विमानतळ WiFi च्या विशिष्ट थ्रेट लँडस्केपचे तपशीलवार वर्णन करते, ज्यामध्ये Evil Twin ॲक्सेस पॉइंट्स, रोग हार्डवेअर आणि मॅन-इन-द-मिडल (Man-in-the-Middle) हल्ल्यांचा समावेश आहे. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डिरेक्टर्सना व्यावहारिक आर्किटेक्चरल रणनीती प्रदान करते - ज्यामध्ये प्रवाशांचे आणि एंटरप्राइझ इन्फ्रास्ट्रक्चरचे मोठ्या प्रमाणावर संरक्षण करण्यासाठी WPA3 अंमलबजावणी, VLAN विभागणी, WIPS डिप्लॉयमेंट आणि GDPR सुसंगत captive portal डिझाइन समाविष्ट आहे. Purple चे गेस्ट WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म संपूर्णपणे प्रत्येक समस्या क्षेत्राशी ठोसपणे जोडलेले आहे.
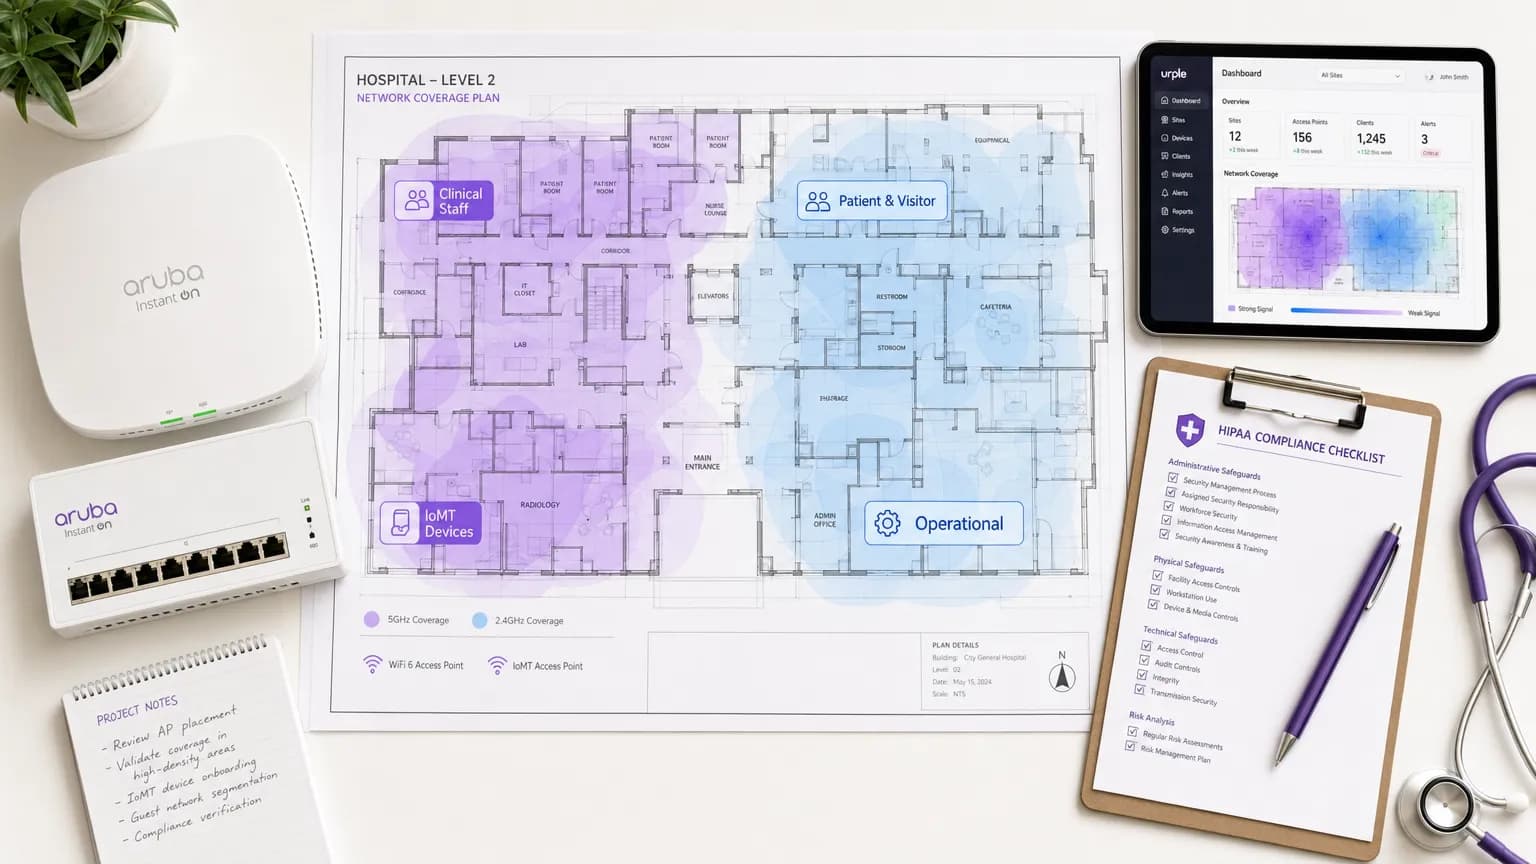
Healthcare WiFi: HIPAA, DSPT आणि WiFi अनुपालन स्पष्टीकरण
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि आरोग्य सेवा वातावरणात वायरलेस नेटवर्क तैनात करणाऱ्या अनुपालन अधिकाऱ्यांसाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. हे HIPAA (US) आणि NHS डेटा सिक्युरिटी अँड प्रोटेक्शन टूलकिट (DSPT, UK) च्या विशिष्ट आवश्यकतांचा थेट संबंध नेटवर्क आर्किटेक्चरच्या निर्णयाशी जोडते - ज्यामध्ये सेगमेंटेशन, ओळख-आधारित प्रवेश, एन्क्रिप्शन मानके आणि IoMT डिव्हाइस हाताळणी समाविष्ट आहे. नियंत्रित वायरलेस इस्टेटमध्ये रुग्ण आणि अभ्यागतांच्या कनेक्टिव्हिटीचे व्यवस्थापन करण्यासाठी Purple चे गेस्ट WiFi आणि विश्लेषण प्लॅटफॉर्म हे संपूर्ण मार्गदर्शकामध्ये एक अनुपालनक्षम, एंटरप्राइझ-ग्रेड सोल्यूशन म्हणून सादर केले गेले आहे.
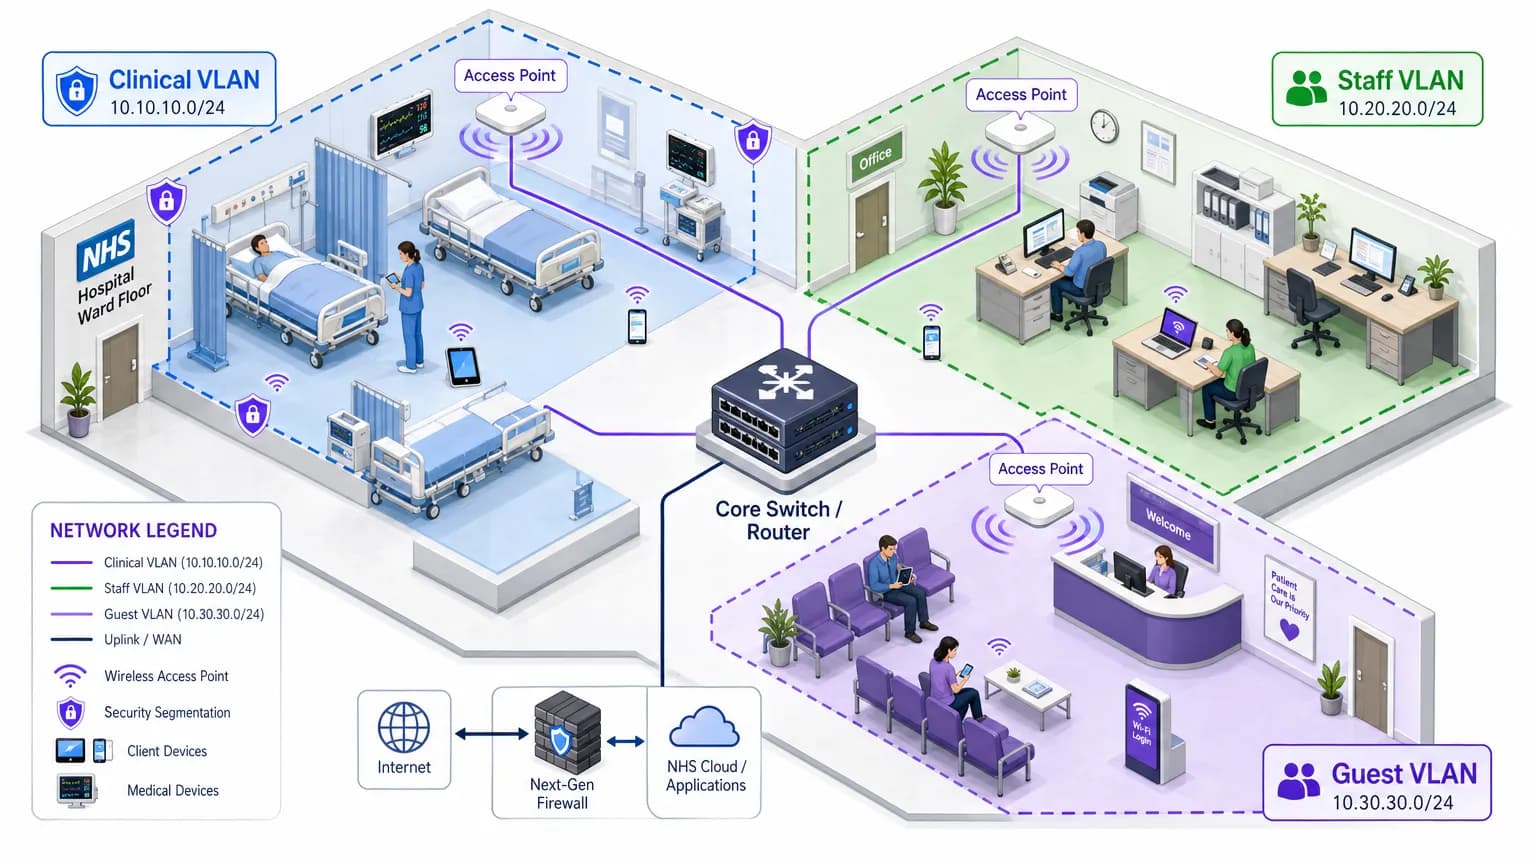
NHS स्टाफ WiFi: हेल्थकेअरमध्ये सुरक्षित वायरलेस नेटवर्क कसे तैनात करावे
हे तांत्रिक संदर्भ मार्गदर्शक NHS स्टाफ WiFi साठी आर्किटेक्चर, सुरक्षा प्रोटोकॉल आणि तैनाती धोरणांचे तपशील देते, ज्यामध्ये 802.1X प्रमाणीकरण, VLAN विभाजन, BYOD पॉलिसी आणि DSP Toolkit अनुपालनाचा समावेश आहे. हे IT लीडर्सना सुरक्षिततेशी तडजोड न करता सामायिक भौतिक पायाभूत सुविधांवर क्लिनिकल, प्रशासकीय आणि अतिथी युजर्सना सेवा देणारे एंटरप्राइझ-ग्रेड वायरलेस नेटवर्क तैनात करण्याबद्दल ठोस मार्गदर्शन प्रदान करते. तुम्ही नवीन तैनातीचे नियोजन करत असाल किंवा विद्यमान मालमत्ता अधिक मजबूत करत असाल, हे मार्गदर्शक या तिमाहीत कारवाई करण्यासाठी आवश्यक निर्णय फ्रेमवर्क आणि अंमलबजावणीच्या पायऱ्या प्रदान करते.
Hotel WiFi Security: आपल्या पाहुण्यांचे आणि आपल्या प्रतिष्ठेचे संरक्षण कसे करावे
हे अधिकृत मार्गदर्शक IT व्यवस्थापक आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना hotel WiFi नेटवर्क सुरक्षित करण्यासाठी एक सर्वसमावेशक फ्रेमवर्क प्रदान करते. यामध्ये पाहुण्यांच्या डेटाचे संरक्षण करण्यासाठी आणि वेन्यूच्या प्रतिष्ठेचे रक्षण करण्यासाठी नेटवर्कचे विभाजन (segmentation), मजबूत ऑथेंटिकेशन प्रोटोकॉल आणि अनुपालन-चालित Captive Portal यासह आवश्यक तांत्रिक अंमलबजावणीचा समावेश आहे.

India DPDP Act: भारतीय ठिकाणांसाठी Guest WiFi अनुपालन
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक guest WiFi चालवणाऱ्या भारतीय ठिकाणांसाठी Digital Personal Data Protection (DPDP) Act 2023 उलगडून दाखवते. हे कृती करण्यायोग्य अनुपालन धोरणे, Captive Portals साठी आर्किटेक्चरल विचार आणि डेटा धारणा आणि क्रॉस-बॉर्डर ट्रान्सफरसाठी व्यावहारिक फ्रेमवर्क प्रदान करते.

ब्राझील LGPD आणि Guest WiFi: एक अनुपालन मार्गदर्शिका
हे तांत्रिक संदर्भ मार्गदर्शक ब्राझीलचा LGPD एंटरप्राइझ गेस्ट WiFi तैनातीला कसा लागू होतो याचे तपशील देते, ज्यामध्ये कॅप्टिव्ह पोर्टल अनुपालन, प्रक्रियेसाठी कायदेशीर आधार आणि Marco Civil da Internet च्या परस्परसंबंधांवर लक्ष केंद्रित केले आहे. हे IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना नेटवर्क उपयुक्तता राखताना नियामक जोखीम कमी करण्यासाठी व्यावहारिक अंमलबजावणी मार्गदर्शन प्रदान करते.

EU AI Act आणि Guest WiFi: मार्केटर्सना काय माहित असणे आवश्यक आहे
EU AI Act (नियमन 2024/1689) एक जोखीम-आधारित आराखडा सादर करतो जो व्हेन्यू ऑपरेटर AI-चालित WiFi मार्केटिंग, Captive Portal आणि अतिथी विश्लेषणे (guest analytics) कसे तैनात करतात यावर थेट परिणाम करतो. हे मार्गदर्शक कायद्याच्या चार जोखीम स्तरांना वास्तविक-जगातील Guest WiFi युज केसेसशी मॅप करते, भावना अनुमान आणि सोशल स्कोअरिंगसह प्रतिबंधित पद्धती ओळखते, आणि हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक-क्षेत्रातील वातावरणात कार्यरत असलेल्या IT टीम्स आणि मार्केटिंग डायरेक्टर्ससाठी कृती करण्यायोग्य अनुपालन पायऱ्या प्रदान करते. जोखीम स्पेक्ट्रमवर तुमची डिप्लॉयमेंट कुठे आहे हे समजून घेणे - आणि AI चॅटबॉट्स आणि संवादात्मक पोर्टल्ससाठी कलम 50 पारदर्शकता बंधने लागू करणे - आता ऐच्छिक राहिलेले नाही: प्रतिबंधित पद्धतींची अंमलबजावणी फेब्रुवारी 2025 मध्ये सुरू झाली आहे.

कॅनडामध्ये अतिथी WiFi साठी PIPEDA अनुपालन
हा मार्गदर्शक PIPEDA अंतर्गत अतिथी WiFi तैनात करणाऱ्या कॅनेडियन वेन्यू ऑपरेटर्ससाठी एक निश्चित तांत्रिक आणि ऑपरेशनल संदर्भ प्रदान करतो. यामध्ये OPC ची अर्थपूर्ण संमती फ्रेमवर्क, जबाबदारीचे तत्व (accountability principle), Tim Hortons आणि Google WiFi तपासांमधील अंमलबजावणीचे दाखले आणि विधेयक C-27 अंतर्गत येणाऱ्या ग्राहक गोपनीयता संरक्षण कायदा (CPPA) ची पूर्तता करण्यासाठी आवश्यक असलेले आर्किटेक्चरल बदल समाविष्ट आहेत. IT व्यवस्थापक आणि अनुपालन प्रमुखांना यामध्ये कृतीयोग्य Captive Portal डिझाइन तपशील, डेटा मिनिमायझेशन आवश्यकता आणि GDPR-स्तरीय दंडांपासून भविष्यात सुरक्षित राहण्यासाठी स्पष्ट रोडमॅप मिळेल.

युनिव्हर्सिटी WiFi सुरक्षित आहे का? विद्यार्थ्यांसाठी एक मार्गदर्शिका
युनिव्हर्सिटी WiFi (eduroam/802.1X) च्या सुरक्षा आर्किटेक्चरवरील IT व्यवस्थापक आणि वेन्यू ऑपरेटर्ससाठी एक व्यापक तांत्रिक संदर्भ. ही मार्गदर्शिका एंटरप्राइझ - ग्रेड ऑथेंटिकेशन कसे कार्य करते, त्याच्या अंमलबजावणीतील त्रुटी आणि ही तत्त्वे हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील उपयोजनांना कशी लागू होतात हे स्पष्ट करते.

ट्रेन WiFi सुरक्षित आहे का? रेल्वे प्रवाशांना काय माहित असणे आवश्यक आहे
हे मार्गदर्शक पॅकेट स्निफिंग आणि Evil Twin हल्ल्यांपासून ते Man-in-the-Middle कारवायांपर्यंतच्या धोक्यांचे विश्लेषण करून प्रवासी रेल्वे WiFi नेटवर्कच्या सुरक्षा संरचनेचे परीक्षण करते. हे ऑपरेटर्स आणि कॉर्पोरेट IT टीम्ससाठी क्लायंट आयसोलेशन, Captive Portal ऑथेंटिकेशन, DNS फिल्टरिंग आणि Hotspot 2.0 च्या प्रवासाचा समावेश असणारे प्रत्यक्ष अंमलबजावणी मार्गदर्शन प्रदान करते - ज्यामध्ये Purple च्या Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मसाठी थेट इंटिग्रेशन पॉईंट्स समाविष्ट आहेत.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
