मुख्य मजकुराकडे जा

तांत्रिक WiFi मार्गदर्शक

गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.

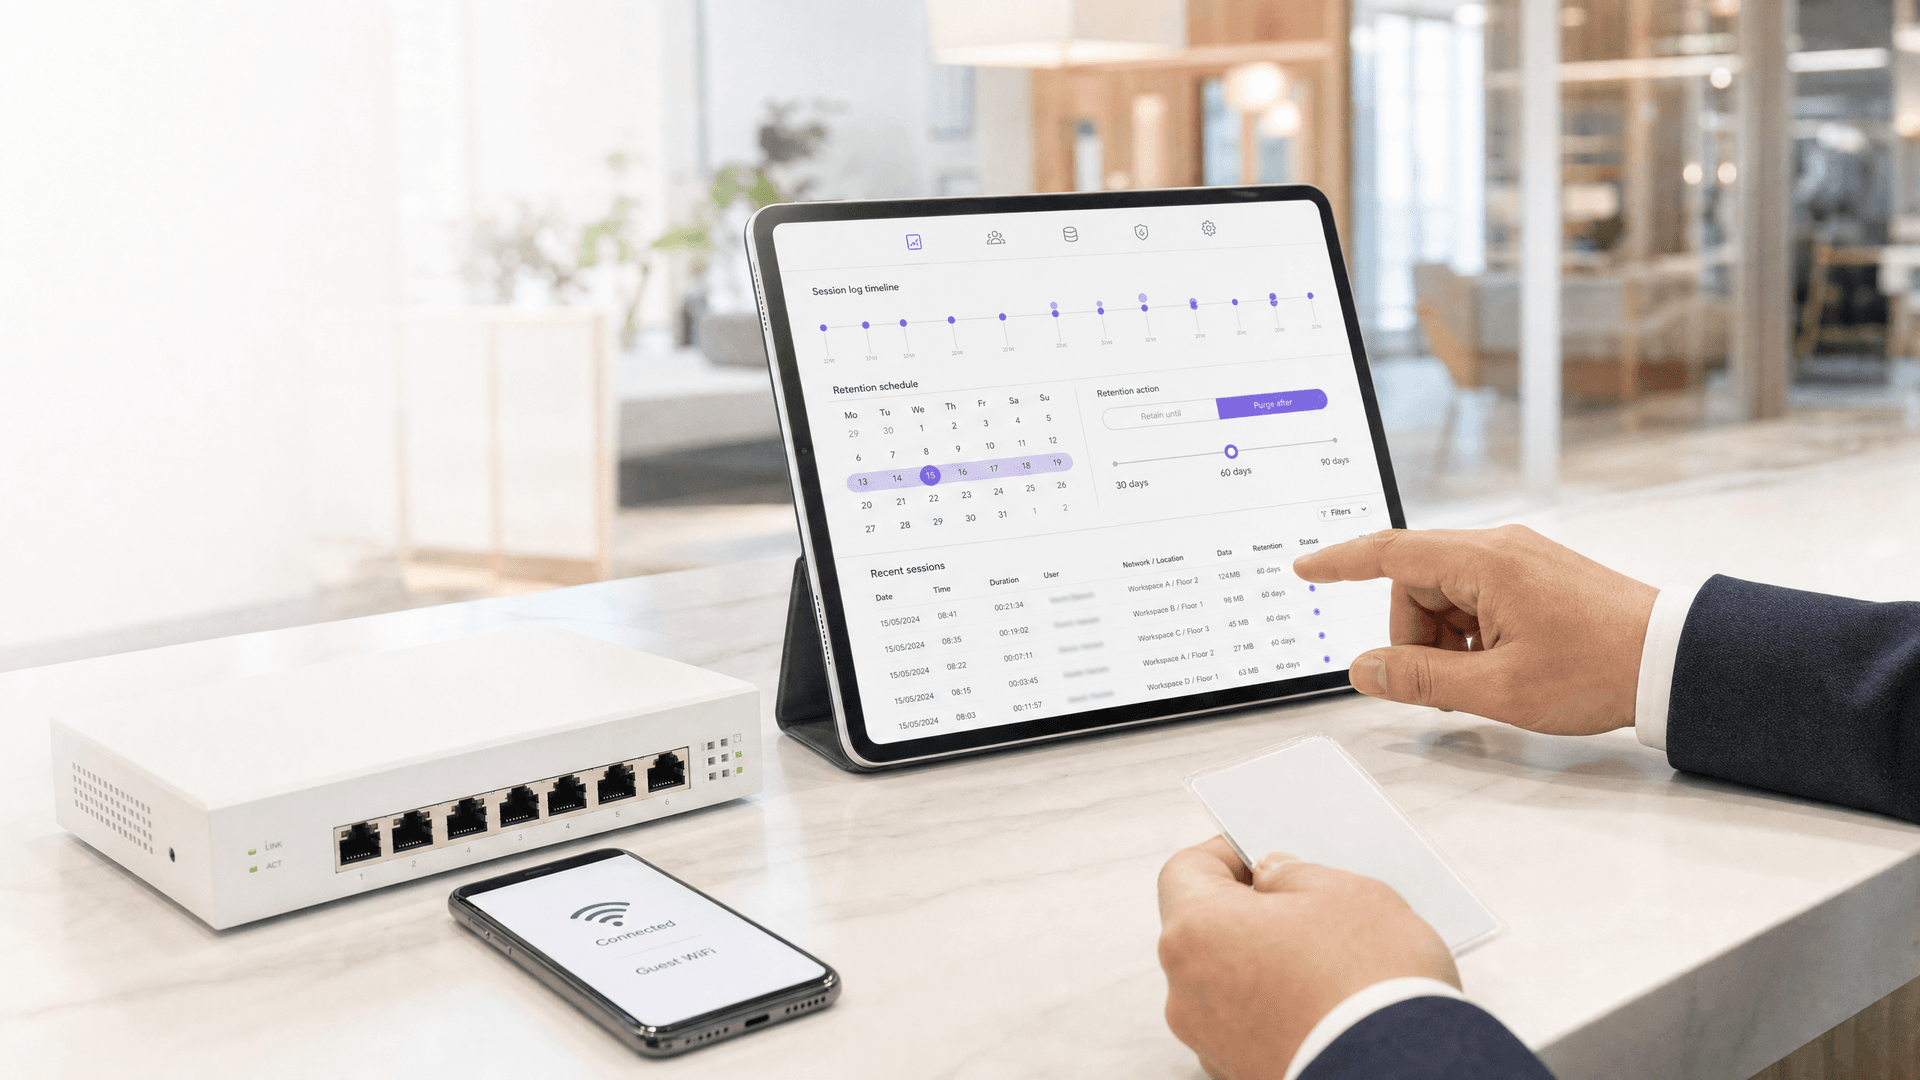
शेअर केलेल्या WiFi ऑपरेटरसाठी GDPR डेटा रिटेंशन: आपण अतिथी लॉगिन डेटा आणि नेटवर्क लॉग किती काळ ठेवू शकता
Security & Compliance

शेअर केलेल्या WiFi ऑपरेटरसाठी GDPR डेटा रिटेंशन: आपण अतिथी लॉगिन डेटा आणि नेटवर्क लॉग किती काळ ठेवू शकता

कनेक्शन मेटाडेटापासून ते RADIUS अकाउंटिंग लॉगपर्यंत, शेअर केलेल्या WiFi डेटाच्या प्रत्येक श्रेणीसाठी एक दस्तऐवजीकृत रिटेंशन कालावधी सेट करा आणि GDPR Article 5(1)(e) अंतर्गत त्याचे समर्थन करा. तुम्ही प्रत्येक भाडेकरूसाठी कंत्राटदार (controller) आहात की प्रक्रियाकार (processor) आहात, आणि Investigatory Powers Act 2016 खरोखरच तुम्हाला 12 महिने रेकॉर्ड ठेवण्यास भाग पाडते की नाही हे देखील तुम्ही ठरवू शकाल.

15 मिनिटे वाचन4k शब्द
रुग्णालय कर्मचाऱ्यांच्या WiFi साठी HIPAA टेक्निकल सेफगार्ड्स: Security Rule ची नेमकी काय आवश्यकता आहे
Security & Compliance

रुग्णालय कर्मचाऱ्यांच्या WiFi साठी HIPAA टेक्निकल सेफगार्ड्स: Security Rule ची नेमकी काय आवश्यकता आहे

तुम्ही 45 CFR 164.312 मधील प्रत्येक पाच HIPAA टेक्निकल सेफगार्ड मानकांना विशिष्ट कर्मचारी WiFi नियंत्रणाशी मॅप करू शकाल. त्यानंतर तुमचे पुढील धोका विश्लेषण (risk analysis) होण्यापूर्वी कोणते SSID कॉन्फिगरेशन OCR ऑडिटमध्ये टिकतात हे तुम्ही ठरवू शकता, सामायिक पासफ्रेजेस निवृत्त करू शकता आणि ऑपरेटरने मागितलेले पुरावे गोळा करू शकता.

14 मिनिटे वाचन3k शब्द
Security & Compliance

कर्मचारी WiFi तुम्हाला ISO/IEC 27001 चे पालन करण्यास कशी मदत करते: तुमच्या वायरलेस नेटवर्कमध्ये Annex A नियंत्रणे मॅप करणे

तुमचे कर्मचारी WiFi हे A.5.15, A.8.5 आणि A.8.22 सह 12 ISO/IEC 27001:2022 Annex A नियंत्रणांचे पुरावे देऊ शकते की नाही हे तुम्ही ठरवू शकाल. तुम्ही सामायिक केलेली WPA2-PSK की बदलून IEEE 802.1X आणि डायनॅमिक VLANs वापरू शकाल. शेवटी, तुम्ही RADIUS लॉग्स, पृथक्करण चाचण्या आणि पुरवठादार रेकॉर्ड्स एकत्र करू शकता जे ऑडिटर्स स्टेज २ मध्ये स्वीकारतात.

14 मिनिटे वाचन3k शब्द
Security & Compliance

Cyber Essentials आणि Staff WiFi: तुमच्या वायरलेस नेटवर्कवरील पाच नियंत्रणे यशस्वीपणे पार पाडणे

तुम्ही Cyber Essentials च्या पाच नियंत्रणांपैकी प्रत्येक नियंत्रण तुमच्या staff WiFi शी जुळवू शकाल आणि मूल्यांकनकर्त्यांना आढळणाऱ्या त्रुटी दूर करू शकाल. त्यानंतर तुम्ही प्रत्येक डिव्हाइस क्लाससाठी 802.1X, iPSK आणि वेगळे केलेले WPA2-PSK नेटवर्क यापैकी योग्य पर्याय निवडू शकता. शेवटी, तुम्हाला Cyber Essentials Plus ऑडिटसाठी ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि BYOD कसे तयार करायचे हे समजेल.

14 मिनिटे वाचन3k शब्द
Security & Compliance

MDU WiFi मध्ये टेनंट सेशन ट्रॅकिंग आणि गैरवापर ॲट्रिब्युशन: Meraki फ्लोजचे Purple iPSK आयडेंटिटीमध्ये मॅपिंग

तुम्ही MDU, BTR किंवा विद्यार्थी नेटवर्कवरील एकाच-पब्लिक-IP च्या गैरवापर नोटिसीचा माग काढून एका विशिष्ट अपार्टमेंटपर्यंत पोहोचू शकाल. तुम्ही Meraki MX फ्लो एक्स्पोर्ट्सना MAC, VLAN आणि वेळेच्या आधारे Purple iPSK आयडेंटिटी आणि RADIUS Accounting रेकॉर्ड्सशी जोडता. कायदेशीर सल्लागारांसाठी ती साखळी डिफेंसिबल ठेवणाऱ्या रिटेंशन, NTP आणि ड्रिल कंट्रोल्सची माहिती देखील तुम्हाला मिळेल.

13 मिनिटे वाचन3k शब्द
हॉटेल WiFi साठी PCI DSS 4.0.1: २०२५ ची अंतिम मुदत तुमच्या अतिथी आणि POS नेटवर्कसाठी काय दर्शवते
Security & Compliance

हॉटेल WiFi साठी PCI DSS 4.0.1: २०२५ ची अंतिम मुदत तुमच्या अतिथी आणि POS नेटवर्कसाठी काय दर्शवते

हे मार्गदर्शक हॉटेल WiFi नेटवर्कसाठी अनिवार्य PCI DSS v4.0.1 आवश्यकतांचे सविस्तर विश्लेषण करते, ज्यामध्ये मार्च २०२५ च्या अंतिम मुदतीवर लक्ष केंद्रित केले आहे. हे IT प्रमुखांना २०२६ च्या मूल्यांकनादरम्यान अनुपालन सुनिश्चित करण्यासाठी नेटवर्क विभाजन, सॉफ्टवेअर पॅचिंग आणि वायरलेस स्कॅनिंगबद्दल व्यावहारिक मार्गदर्शन प्रदान करते.

5 मिनिटे वाचन1k शब्द