
Implementando WPA3-Enterprise para Segurança Avançada de Rede Sem Fio
Este guia de referência técnica fornece um roteiro abrangente e prático para líderes de TI na transição do WPA2 para o WPA3-Enterprise. Ele aborda as mudanças de arquitetura, melhorias de segurança obrigatórias como EAP-TLS e PMF, e estratégias práticas de implantação para proteger redes corporativas em ambientes empresariais complexos.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →

Resumo executivo
Para líderes de TI corporativos, a transição para o WPA3-Enterprise não é mais um item do roadmap futuro; é um requisito operacional atual. O WPA3 é obrigatório para todos os dispositivos Wi-Fi CERTIFIED desde 2020, mas muitas redes corporativas - abrangendo hotéis, varejo e locais do setor público - ainda utilizam o WPA2. Essa lacuna representa uma exposição de risco significativa, especialmente porque estruturas de conformidade como PCI-DSS 4.0 e GDPR exigem cada vez mais controles robustos de segurança de rede de última geração.
Este guia fornece uma análise técnica detalhada do WPA3-Enterprise, concentrando-se em suas melhorias arquitetônicas fundamentais em relação ao WPA2. Detalhamos a mudança obrigatória para uma criptografia mais forte (GCMP-256), a necessidade de Protected Management Frames (PMF) e a implementação crítica de autenticação mútua baseada em certificado via EAP-TLS. Escrito para arquitetos de rede e CTOs, este documento evita a teoria acadêmica em favor de estratégias de implantação práticas, metodologias de solução de problemas e estudos de caso reais para garantir uma infraestrutura sem fio segura, escalável e em conformidade.
Ouça o podcast de briefing técnico que acompanha para obter uma visão geral executiva:
Detalhamento técnico: arquitetura WPA3-Enterprise
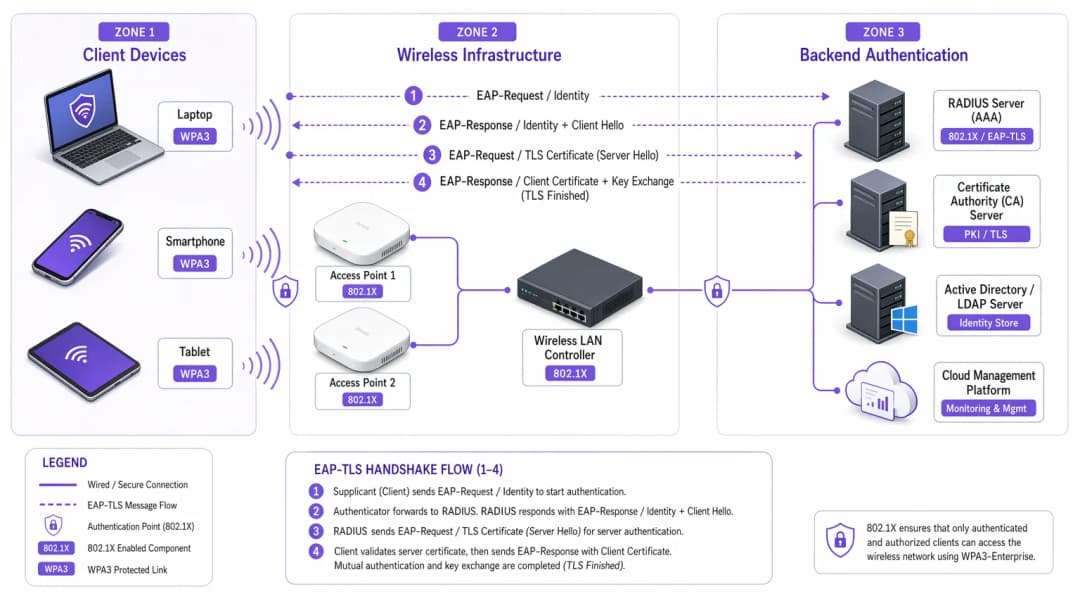
A diferença fundamental entre o WPA2 e o WPA3-Enterprise não reside no framework 802.1X subjacente, que continua sendo o padrão para controle de acesso à rede baseado em portas, mas nos protocolos criptográficos e nas proteções de quadros de gerenciamento construídos em torno dele. O WPA3 aborda vulnerabilidades sistêmicas de seu antecessor, visando especificamente ataques de dicionário offline e manipulação de quadros de gerenciamento.
Autenticação e troca de chaves
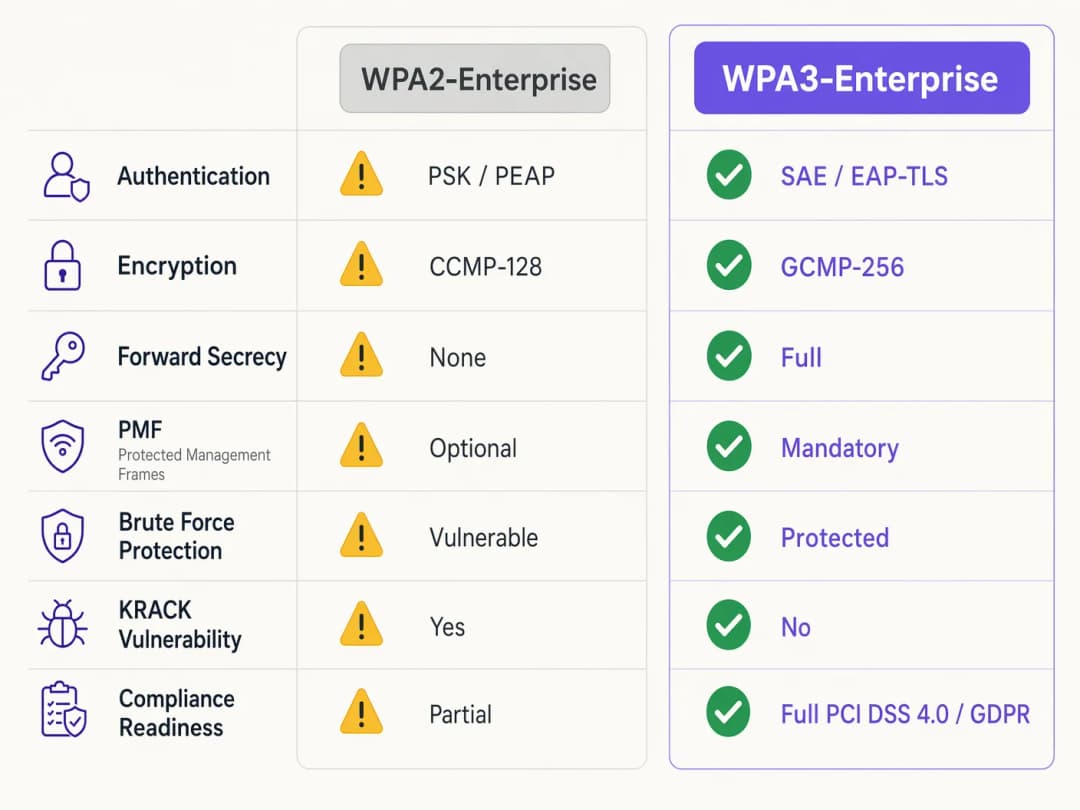
O WPA2-Enterprise depende de um handshake de 4 vias para derivar chaves de sessão, um processo comprovadamente vulnerável a ataques de reinstalação de chave (KRACK) e força bruta de dicionário offline onde credenciais fracas são usadas. O WPA3 mitiga isso implementando a Autenticação Simultânea de Iguais (SAE), um protocolo de troca de chaves baseado em Diffie-Hellman. O SAE garante o sigilo de encaminhamento (forward secrecy); mesmo que um invasor obtenha a chave de longo prazo, ele não poderá descriptografar retroativamente o tráfego capturado, pois cada sessão usa chaves efêmeras e exclusivas.
Para ambientes corporativos, o mecanismo central de autenticação muda decisivamente em direção ao EAP-TLS (Extensible Authentication Protocol-Transport Layer Security). Embora o WPA2 permitisse métodos mais fracos baseados em credenciais, como PEAP ou EAP-TTLS, o WPA3-Enterprise recomenda fortemente - e em seu modo de alta segurança de 192 bits exige - o EAP-TLS. Isso requer autenticação mútua baseada em certificado, eliminando totalmente as senhas e neutralizando o roubo de credenciais como um vetor de ataque.
Melhorias de criptografia
O WPA2 usa CCMP-128 (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol) baseado em AES-128. O WPA3-Enterprise introduz uma suíte de segurança opcional, mas altamente recomendada, de 192 bits, alinhada com a suíte Commercial National Security Algorithm (CNSA). Este modo exige GCMP-256 (Galois/Counter Mode Protocol com chaves de 256 bits) para criptografia robusta, além de criptografia de curva elíptica de 384 bits para estabelecimento e gerenciamento de chaves.
Quadros de Gerenciamento Protegidos (PMF)
Sob a norma IEEE 802.11w, os Quadros de Gerenciamento Protegidos protegem a sinalização de controle que governa a associação, desassociação e autenticação do cliente. No WPA2, o PMF era opcional, deixando as redes expostas a quadros de desautenticação forjados - um precursor comum para ataques de negação de serviço ou man-in-the-middle. O WPA3 exige PMF para todas as conexões, fechando fundamentalmente esse vetor de ataque.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de implementação: implantando WPA3-Enterprise
A transição de uma rede corporativa em centenas de locais de varejo ou em um complexo hoteleiro em expansão exige uma abordagem faseada e metódica. As etapas a seguir descrevem uma estratégia de implantação independente de fornecedor.
Fase 1: auditoria de infraestrutura e preparação de PKI
O pré-requisito para a implementação do WPA3-Enterprise - particularmente com EAP-TLS - é uma Public Key Infrastructure (PKI) robusta.
- Avaliar a capacidade RADIUS: Garanta que seus servidores RADIUS (por exemplo, Cisco ISE, Aruba ClearPass, FreeRADIUS) suportem os parâmetros WPA3 e estejam configurados para EAP-TLS.
- Estabelecer uma Autoridade Certificadora (CA): Implante uma CA interna (como o Microsoft AD CS) ou utilize um serviço de PKI baseado em nuvem.
- Integração com MDM: Use uma plataforma de Gerenciamento de Dispositivos Móveis (MDM) (Intune, Jamf) para automatizar a implantação de certificados de clientes em dispositivos gerenciados. Isso é crítico para a escalabilidade.
Para obter mais informações sobre a implantação de certificados, consulte o guia WiFi Certificate Authentication: How Digital Certificates Secure Wireless Networks.
Fase 2: ativação do Modo de Transição WPA3
Em ambientes corporativos diversos, uma transição abrupta raramente é viável. A maioria dos controladores de rede sem fio corporativos suporta o Modo de Transição WPA3, permitindo que um único SSID aceite clientes WPA2 e WPA3 simultaneamente.
- Configurar o SSID de transição: Ative o Modo de Transição WPA3 no SSID corporativo.
- Monitorar conexões de clientes: Use o seu painel de gerenciamento de rede sem fio para monitorar as conexões dos clientes. Verifique se os dispositivos modernos negociam o WPA3 com sucesso enquanto os dispositivos mais antigos utilizam o WPA2.
- Resolver problemas de compatibilidade: Identifique os dispositivos que falham ao se conectar. Frequentemente, drivers de rede sem fio mais antigos apresentam dificuldades com o requisito obrigatório de PMF do WPA3, mesmo no modo de transição. Atualize os drivers sempre que possível.
Fase 3: segmentação de rede e isolamento de dispositivos legados
Nem todos os dispositivos serão compatíveis com WPA3. Dispositivos IoT legados, sistemas de ponto de venda mais antigos ou equipamentos médicos especializados em ambientes de saúde muitas vezes não possuem as atualizações de hardware ou firmware necessárias.
- Isolar dispositivos legados: Crie uma VLAN dedicada e isolada e um SSID separado exclusivo para WPA2 para esses dispositivos.
- Implementar controles de acesso rigorosos: Aplique regras rígidas de firewall a essa VLAN legada, impedindo o movimento lateral para a rede corporativa segura em WPA3.
Fase 4: aplicação total do WPA3
Assim que a grande maioria dos dispositivos corporativos estiver usando o WPA3 com sucesso e os dispositivos legados tiverem sido segmentados, converta o SSID corporativo principal para aceitar apenas WPA3-Enterprise.
Boas práticas para ambientes corporativos
A implementação da tecnologia é apenas metade do caminho; manter sua integridade exige disciplina operacional contínua.
- Automatize o gerenciamento do ciclo de vida dos certificados: A causa mais comum de falha no EAP-TLS é a expiração de certificados. Implemente processos automatizados de renovação e alertas que sinalizem certificados de servidores RADIUS 90, 60 e 30 dias antes de expirarem.
- Garanta a redundância do RADIUS: Um único servidor RADIUS é um ponto único de falha. Implante servidores RADIUS primários e secundários em locais geograficamente distintos, com failover contínuo configurado nos controladores sem fio.
- Separe as redes de convidados e corporativas: Nunca misture políticas de segurança corporativa com acesso de convidados. A rede corporativa exige WPA3-Enterprise com EAP-TLS. As redes de convidados devem usar uma VLAN isolada, normalmente gerenciada por meio de um Captive Portal. A solução de Guest WiFi da Purple oferece acesso de convidados seguro e em conformidade, ao mesmo tempo em que captura WiFi Analytics valiosos.
- Aproveite o OpenRoaming: Para uma conectividade contínua e segura entre locais, considere a implementação do Passpoint/Hotspot 2.0. A Purple atua como um provedor de identidade gratuito para serviços como o OpenRoaming sob sua licença Connect, facilitando o acesso seguro e sem atritos, sem comprometer os padrões de segurança corporativos.
Solução de problemas e mitigação de riscos
Mesmo com um planejamento meticuloso, as implantações encontram fricções. Abaixo estão os modos de falha comuns e as estratégias de mitigação.
Sintoma: os clientes não conseguem se conectar quando o Modo de Transição está ativado.
Causa raiz: Drivers de clientes mais antigos frequentemente falham quando encontram os PMF (Protected Management Frames) obrigatórios que os pontos de acesso transmitem no modo de transição, mesmo ao tentar uma conexão WPA2. Mitigação: Atualize os drivers da placa de rede sem fio (NIC) do cliente. Se nenhuma atualização estiver disponível, o dispositivo deve ser movido para o SSID isolado apenas para WPA2.
Sintoma: falhas generalizadas de autenticação em todos os dispositivos.
Causa raiz: O certificado do servidor RADIUS expirou ou o certificado da CA raiz foi revogado ou removido dos armazenamentos de confiança do cliente. Mitigação: Renove e implante o certificado do servidor RADIUS imediatamente. Revise seus alertas automatizados de gerenciamento de ciclo de vida para evitar que isso ocorra novamente.
Sintoma: alta latência ao fazer roaming entre pontos de acesso.
Causa raiz: O 802.11r (Fast BSS Transition) está mal configurado ou é incompatível com o método EAP específico em uso. Mitigação: Certifique-se de que o 802.11r esteja explicitamente ativado e seja compatível com o SSID WPA3 tanto pelo controlador WLAN quanto pelos dispositivos clientes. Teste o desempenho do roaming durante uma janela de manutenção.
Retorno sobre o investimento (ROI) e impacto nos negócios
A transição para o WPA3-Enterprise exige investimento em serviços profissionais, possíveis atualizações de hardware e infraestrutura de PKI. O retorno, no entanto, é medido na mitigação de riscos e na conformidade com as normas.
Para uma grande rede de varejo, o custo de uma violação de dados envolvendo informações de cartões de pagamento excede em muito o custo de uma implantação do WPA3. A conformidade com o PCI-DSS 4.0 exige criptografia e autenticação robustas; o WPA3-Enterprise atende diretamente a esses requisitos, simplificando as auditorias de conformidade e evitando possíveis multas.
Além disso, uma infraestrutura de WiFi modernizada fornece uma base estável e de alto desempenho para futuras iniciativas digitais, seja implantando sensores de IoT avançados em hotelaria ou habilitando sistemas de ponto de venda móveis seguros. O impacto comercial é uma arquitetura de rede resiliente, em conformidade e à prova de futuro.
Definições principais
WPA3-Enterprise
O padrão atual para segurança de rede sem fio corporativa, exigindo criptografia mais forte, frames de gerenciamento protegidos e segredo de encaminhamento, normalmente implantado com 802.1X e RADIUS.
Necessário para conformidade (PCI-DSS, GDPR) e proteção de dados corporativos contra ataques criptográficos modernos.
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
Uma estrutura de autenticação que exige que o cliente e o servidor RADIUS apresentem certificados digitais para verificar a identidade um do outro.
O padrão de ouro para autenticação WPA3-Enterprise, eliminando a dependência de senhas de usuário vulneráveis.
PMF (Protected Management Frames)
Um padrão de segurança (802.11w) que criptografa os frames de controle usados para associação e desassociação de clientes.
Obrigatório no WPA3, o PMF impede que invasores forjem pacotes de desautenticação para desconectar usuários da rede ou executar ataques man-in-the-middle.
SAE (Simultaneous Authentication of Equals)
Um protocolo seguro de estabelecimento de chaves usado no WPA3 que substitui o handshake de 4 vias vulnerável do WPA2.
O SAE fornece forward secrecy e protege contra ataques de dicionário offline, garantindo que, mesmo que uma senha seja fraca, o handshake não possa ser forçado por força bruta.
GCMP-256 (Galois/Counter Mode Protocol)
Um protocolo de criptografia altamente seguro e eficiente que utiliza chaves de 256 bits.
Obrigatório para o conjunto de segurança de 192 bits do WPA3-Enterprise, exigido para ambientes que lidam com dados altamente confidenciais, como registros governamentais ou financeiros.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede centralizado que fornece gerenciamento de Autenticação, Autorização e Contabilização (AAA) para usuários que se conectam a um serviço de rede.
O servidor de backend central em uma implantação WPA3-Enterprise que valida os certificados ou credenciais dos clientes antes de conceder acesso à rede.
Forward Secrecy
Um recurso criptográfico que garante que as chaves de sessão sejam efêmeras; o comprometimento de uma chave de longo prazo no futuro não permitirá que um invasor decodifique sessões passadas gravadas.
Uma melhoria crítica no WPA3 fornecida pelo handshake SAE, protegendo dados históricos.
PKI (Public Key Infrastructure)
A estrutura de funções, políticas, hardware, software e procedimentos necessários para criar, gerenciar, distribuir, usar, armazenar e revogar certificados digitais.
A infraestrutura de pré-requisito necessária para implantar a autenticação EAP-TLS em um ambiente WPA3-Enterprise.
Exemplos práticos
Um hotel de luxo de 200 quartos está atualizando sua rede corporativa para o WPA3-Enterprise. Eles têm uma mistura de laptops corporativos modernos, iPads usados pela equipe de concierge e fechaduras de portas antigas habilitadas para WiFi que suportam apenas WPA2. Como o arquiteto de rede deve projetar os SSIDs e as VLANs para garantir a máxima segurança sem interromper a funcionalidade operacional?
O arquiteto deve empregar segmentação de rede.
- Criar um SSID corporativo principal ('HotelCorp_Secure') configurado apenas para WPA3-Enterprise, utilizando EAP-TLS. Implante certificados em todos os laptops corporativos e iPads por meio da solução MDM do hotel. Atribua este SSID à VLAN corporativa principal.
- Criar um SSID secundário e oculto ('Hotel_IoT_Legacy') configurado para WPA2-Personal (PSK) ou WPA2-Enterprise (se suportado pelas fechaduras), utilizando uma senha complexa e rotacionada ou desvio de autenticação MAC (MAB).
- Atribuir o SSID legado a uma VLAN isolada e altamente restrita. Configure regras de firewall para permitir que as fechaduras das portas se comuniquem APENAS com o servidor de gerenciamento de portas específico local ou baseado em nuvem, bloqueando todo o movimento lateral para a VLAN corporativa ou para a internet.
Uma organização do setor público implantou o WPA3-Enterprise com EAP-TLS. Em uma manhã de segunda-feira, nenhum funcionário consegue se conectar à rede sem fio. O controlador sem fio mostra os clientes se associando, mas falhando na autenticação RADIUS. Qual é a causa mais provável e qual é a etapa imediata de remediação?
A causa mais provável é um certificado de servidor RADIUS expirado. Como o EAP-TLS depende de autenticação mútua, se o servidor apresentar um certificado expirado, os clientes rejeitarão imediatamente a conexão e encerrarão o handshake.
Remediação imediata: A equipe de TI deve gerar uma nova Solicitação de Assinatura de Certificado (CSR) a partir do servidor RADIUS, assiná-la pela CA interna e associar o novo certificado à política de autenticação EAP-TLS no servidor RADIUS. Os serviços devem então ser reiniciados.
Questões práticas
Q1. Você é o arquiteto de rede de uma grande rede de varejo que está implantando o WPA3-Enterprise. Durante a fase piloto em três lojas usando o WPA3 Transition Mode, vários leitores de código de barras mais antigos frequentemente desconectam da rede e exigem reinicializações manuais para reconectar. Os tablets modernos se conectam sem problemas. Qual é a resposta arquitetônica mais adequada?
Dica: Considere como os drivers sem fio legados lidam com quadros de gerenciamento desconhecidos transmitidos em Transition Mode.
Ver resposta modelo
Os leitores de código de barras provavelmente estão travando devido aos Protected Management Frames (PMF) obrigatórios transmitidos pelos APs em Transition Mode. A resposta adequada é abandonar o Transition Mode para esses dispositivos. Crie um SSID exclusivo, oculto e apenas WPA2 mapeado para uma VLAN isolada especificamente para os leitores, e configure o SSID corporativo principal para apenas WPA3-Enterprise para os tablets modernos.
Q2. Um CTO exige a implantação do WPA3-Enterprise em todos os escritórios corporativos em até 60 dias para atender aos novos requisitos de conformidade. O ambiente atual usa WPA2-Enterprise com PEAP-MSCHAPv2 (usuário/senha). A organização não possui atualmente uma Autoridade Certificadora (CA) interna ou uma solução de Gerenciamento de Dispositivos Móveis (MDM). Esse cronograma é realista e qual é o caminho crítico?
Dica: Avalie os pré-requisitos para o método de autenticação WPA3 recomendado (EAP-TLS).
Ver resposta modelo
O cronograma de 60 dias é altamente irrealista. Para implementar adequadamente o WPA3-Enterprise, a organização deve migrar para o EAP-TLS para eliminar as vulnerabilidades de credenciais. O caminho crítico exige projetar e implantar uma PKI (Autoridade Certificadora) e implementar uma solução de MDM para distribuir certificados de clientes. Construir essa infraestrutura do zero, testá-la e registrar todos os dispositivos corporativos quase certamente excederá 60 dias. O arquiteto deve comunicar essa dependência ao CTO.
Q3. Durante uma auditoria de segurança, um examinador observa que seus servidores RADIUS estão configurados para EAP-TLS, mas o recurso de 'verificação de Lista de Revogação de Certificados (CRL)' está desativado nos controladores sem fio e servidores RADIUS. Por que essa é uma descoberta de segurança significativa em um ambiente WPA3?
Dica: O que acontece se um laptop corporativo for roubado, mas seu certificado ainda não tiver expirado?
Ver resposta modelo
Sem a verificação de CRL ou OCSP ativada, o servidor RADIUS não tem como saber se um certificado apresentado foi revogado pela CA antes de sua data de expiração natural. Se um dispositivo for perdido ou um funcionário for demitido, seu certificado deve ser revogado. Se a verificação de revogação estiver desativada, esse certificado comprometido ainda poderá ser usado para autenticar com sucesso e acessar a rede WPA3-Enterprise, anulando totalmente o propósito da autenticação mútua.
Continue a ler esta série
Cyber Essentials e WiFi para Funcionários: Passando nos Cinco Controles em Sua Rede Sem Fio
Você será capaz de mapear cada um dos cinco controles do Cyber Essentials para o seu WiFi de funcionários e corrigir as falhas que os avaliadores encontram. Você poderá escolher entre 802.1X, iPSK e uma rede WPA2-PSK segregada para cada classe de dispositivo. Finalmente, você saberá como preparar pontos de acesso, controladores e BYOD para uma auditoria Cyber Essentials Plus.
Alternativas ao Portnox: Cloud RADIUS sem o NAC Completo
Você será capaz de decidir se sua infraestrutura precisa de um NAC completo ou apenas de um cloud RADIUS para WiFi, usando um teste de três perguntas. Você poderá então comparar Portnox, Purple, SecureW2 e JumpCloud em conformidade com redes cabeadas, checagens de postura, certificados, acesso de visitantes e custo de operação em três anos, além de planejar um piloto local por local.
HPE Aruba Central presence analytics: setup, exports and limits
Você poderá habilitar o HPE Aruba Central presence analytics por local, calibrar o limite de RSSI e os limites de permanência em relação a uma contagem real e exportar agregados em nível de local por meio da REST API do Central. Você também saberá onde o presence analytics nativo termina e quando uma camada de plataforma independente de hardware como o Purple se faz necessária em seus pontos de acesso Aruba existentes.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.