
Conformidade com o IWF para Redes WiFi Públicas no Reino Unido
Este guia autoritativo detalha os requisitos técnicos, arquitetura e estratégias de implantação para implementar redes WiFi públicas em conformidade com o IWF em locais no Reino Unido. Ele fornece aos líderes de TI frameworks práticos para mitigar riscos jurídicos enquanto mantêm o acesso à rede de alto desempenho.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
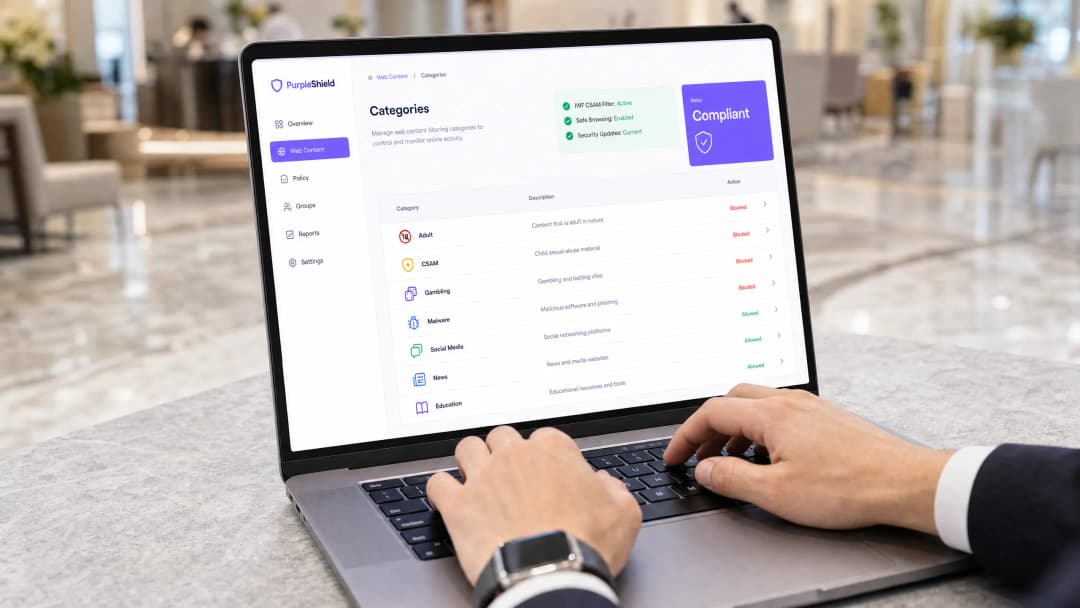
Resumo Executivo
A oferta de WiFi público no Reino Unido não é mais apenas uma conveniência para convidados, mas tornou-se um requisito de conformidade crítico. Para diretores de TI e CTOs que gerenciam ambientes de Varejo, Hospitalidade e setor público, a implantação de redes abertas sem filtragem de conteúdo robusta expõe a organização a riscos jurídicos e de reputação significativos. A Internet Watch Foundation (IWF) mantém a lista de bloqueio definitiva para material de abuso sexual infantil (CSAM). Integrar esta lista na borda da rede não é apenas uma prática recomendada; é um requisito fundamental para a operação responsável do local.
Este guia descreve a arquitetura técnica necessária para alcançar a conformidade com a IWF, detalhando estratégias de implantação nas camadas DNS e HTTP. Ele fornece conselhos práticos e independentes de fornecedor sobre a implementação de filtragem web certificada sem degradar a taxa de transferência da rede ou a experiência do usuário. Desde a segurança do Guest WiFi até a integração com padrões modernos de autenticação, como IEEE 802.1X e OpenRoaming, exploramos como construir uma rede em conformidade e de alto desempenho.
Aprofundamento Técnico: Arquitetura de Conformidade IWF
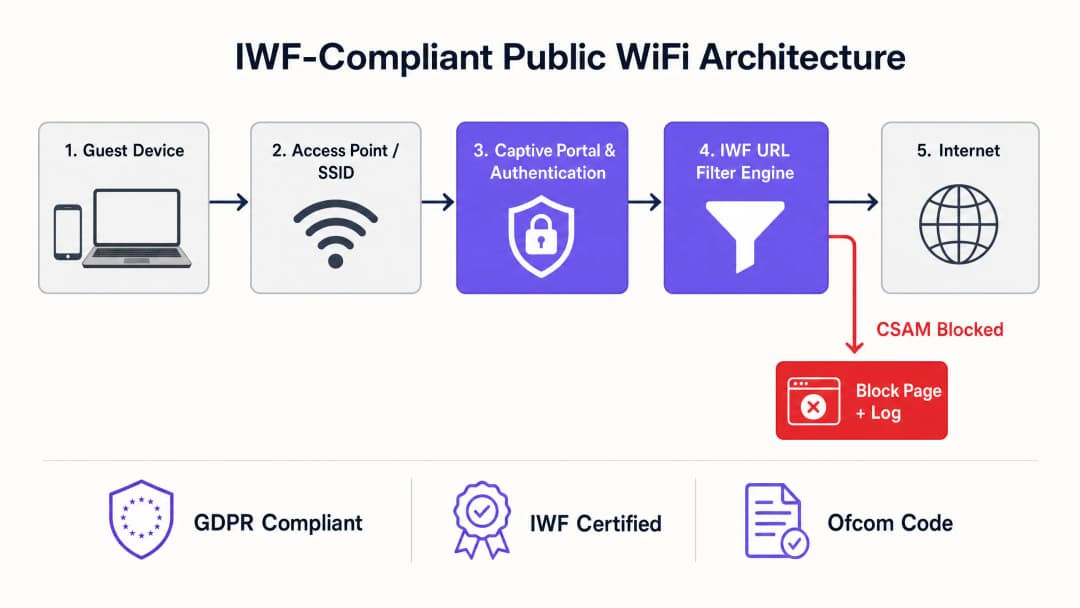
A implementação da conformidade com a IWF exige uma abordagem multifacetada para a segurança da rede. O requisito central é a integração dinâmica da lista de URLs da IWF no mecanismo de filtragem web do local. Esta não pode ser uma lista estática e atualizada manualmente; requer sincronização em tempo real ou quase em tempo real com o banco de dados da IWF.
Camada 1: Filtragem DNS
No nível mais básico, a filtragem DNS intercepta solicitações para domínios de CSAM conhecidos e as resolve para uma página de bloqueio ou uma rota nula. Apesar de ser altamente eficiente e de baixa latência, a filtragem DNS por si só é insuficiente porque opera no nível do domínio, enquanto a lista da IWF frequentemente especifica URLs precisas. Depender exclusivamente do DNS pode levar ao bloqueio excessivo (bloquear um domínio legítimo inteiro devido a uma única URL infratora) ou ao bloqueio insuficiente (falha ao bloquear o acesso baseado em IP).
Camada 2: Inspeção Profunda de Pacotes (DPI) HTTP/HTTPS
Para aplicar com precisão a lista de URLs da IWF, o mecanismo de filtragem deve inspecionar todo o caminho da solicitação HTTP. Para tráfego HTTPS criptografado, isso apresenta um desafio. As abordagens modernas envolvem a inspeção de Indicação de Nome de Servidor (SNI) juntamente com a descriptografia SSL direcionada para categorias específicas de alto risco. No entanto, a implantação da descriptografia SSL em redes públicas levanta sérios problemas de privacidade e de confiança de certificados. Portanto, o modelo de implantação padrão para locais públicos depende de filtragem SNI avançada e categorização de IP dinâmica, que é cruzada com o banco de dados de URLs da IWF.
Integração com Autenticação e Analytics
A conformidade não se limita ao bloqueio; ela exige responsabilidade. Integrar o mecanismo de filtragem com um Captive Portal garante que os usuários aceitem uma Política de Uso Aceitável (AUP) antes de obter acesso. Além disso, vincular o acesso à rede a recursos robustos de WiFi Analytics permite que as equipes de TI monitorem eventos de bloqueio, identifiquem possíveis incidentes de segurança e demonstrem conformidade durante auditorias. Compreender as Frequências WiFi: Um Guia para Frequências WiFi em 2026 também é crucial, pois diferentes bandas exigem configurações de QoS específicas para lidar com a latência mínima introduzida pela inspeção profunda de pacotes.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação: Implantando Filtragem IWF
A implantação de filtragem em conformidade com a IWF em ambientes distribuídos - como um hub nacional de Transport ou uma rede de instalações de Healthcare - exige uma abordagem estruturada.
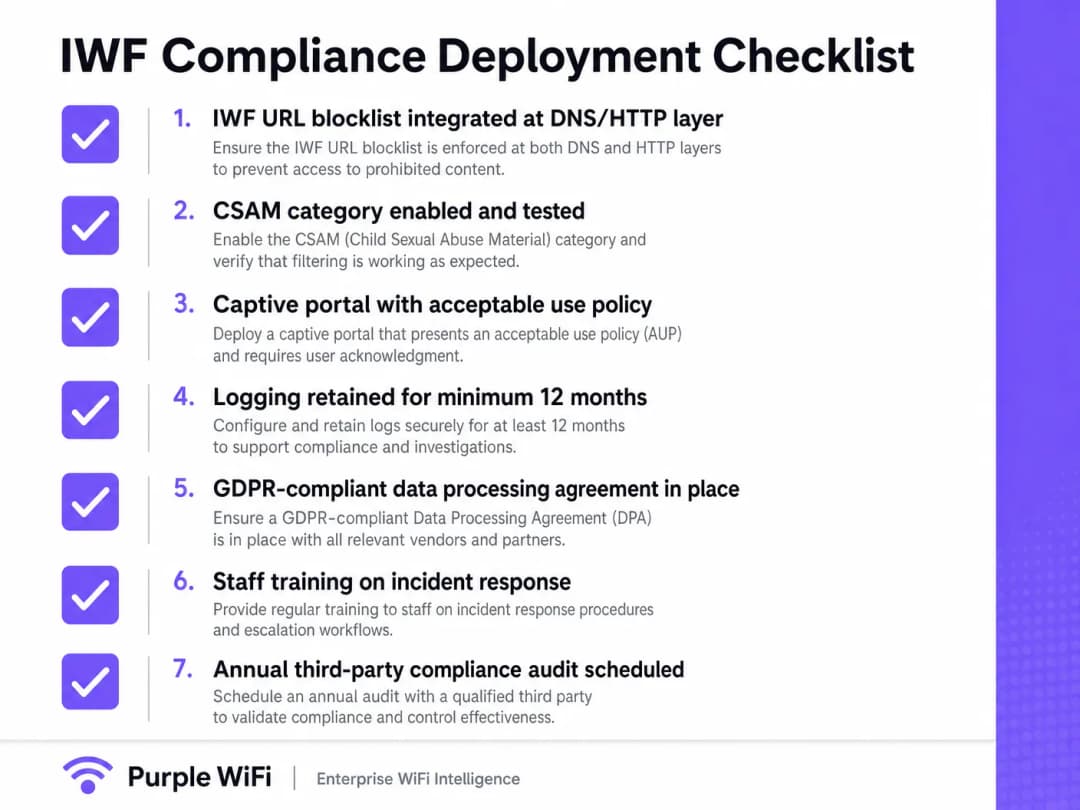
- Selecione um Fornecedor Certificado: Certifique-se de que seu provedor de filtragem web seja um membro oficial da IWF e utilize seu feed dinâmico. Não tente criar integrações personalizadas.
- Configuração da Borda da Rede: Configure os roteadores ou pontos de acesso do local para forçar todo o tráfego de DNS de visitantes para o serviço de filtragem em conformidade. Bloqueie as portas de saída 53 e 853 (DoT) para evitar que os usuários contornem o filtro usando servidores DNS personalizados.
- Alinhamento do Captive Portal: Atualize a AUP do Captive Portal para declarar claramente que a filtragem de conteúdo está ativa e que o acesso a conteúdo ilegal é monitorado e bloqueado.
- Testes e Verificação: Não use URLs reais da IWF para testes. A IWF fornece URLs de teste específicas e seguras para verificar se o mecanismo de filtragem está interceptando e bloqueando corretamente o conteúdo restrito.
- Registro e Retenção: Configure o firewall ou serviço de filtragem para manter logs de tentativas de acesso bloqueadas por pelo menos 12 meses, em alinhamento com a GDPR e os requisitos locais de aplicação da lei.
Melhores Práticas para Locais Públicos
Ao projetar a arquitetura de rede, os líderes de TI devem encontrar um equilíbrio entre segurança e experiência do usuário.
- Evite o Bloqueio Excessivo: Certifique-se de que a política de filtragem seja estritamente direcionada a conteúdo ilegal (CSAM) e categorias altamente maliciosas (malware, phishing). A filtragem excessivamente agressiva (por exemplo, bloquear redes sociais legítimas ou streaming) leva à frustração do usuário e ao aumento de chamados de suporte.
- Lide com DNS Criptografado: Com o aumento do DNS over HTTPS (DoH), os navegadores dos usuários podem tentar contornar os filtros de DNS locais. Implemente políticas de rede para bloquear resolvedores DoH conhecidos (como 8.8.8.8 ou 1.1.1.1) no nível do firewall, forçando o retorno ao DNS seguro do local.
- Autenticação Sem Fio Perfeita: Considere a transição de redes abertas para estruturas de autenticação seguras. Embora o Passpoint e o OpenRoaming sejam o futuro, garantir uma filtragem robusta nessas redes é fundamental. Para obter informações sobre como gerenciar configurações corporativas complexas, consulte Resolving Roaming Issues in Corporate WLANs.
Solução de Problemas e Mitigação de Riscos
O modo de falha mais comum em conformidade de WiFi público é o "desvio". Os usuários, intencionalmente ou não, burlam os controles de filtragem.
- Pontos de Acesso Não Autorizados (Rogue APs): Verificações regulares de APs não autorizados são essenciais. Uma rede cabeada em conformidade é inútil se um funcionário conectar um roteador doméstico não gerenciado e sem filtragem.
- Uso de VPN: Embora o bloqueio de todo o tráfego de VPN seja frequentemente inviável em locais como hotéis, onde viajantes de negócios precisam de acesso corporativo, as equipes de TI devem monitorar túneis criptografados excessivos e contínuos que possam indicar abuso.
- Picos de Latência: Se o mecanismo de filtragem for baseado em nuvem, certifique-se de que os POPs regionais sejam utilizados. O roteamento de tráfego de um hotel em Londres para um servidor de filtragem baseado nos EUA introduzirá uma latência inaceitável. Otimize o roteamento para manter uma experiência perfeita, assim como faria para Office WiFi: Optimise Your Modern Office WiFi Network.
ROI e Impacto nos Negócios
Embora a conformidade seja frequentemente vista como um centro de custo, a filtragem robusta de IWF protege a marca. O dano à reputação de um local por estar associado a downloads ilegais ou distribuição de CSAM supera em muito os custos de implantação. Além disso, uma rede segura e em conformidade é um pré-requisito para aproveitar tecnologias avançadas como BLE Low Energy Explained for Enterprise para serviços baseados em localização, já que os usuários precisam confiar na infraestrutura subjacente antes de optar pelo rastreamento e análise de dados. O sucesso é medido por zero violações de conformidade, o mínimo de chamados de suporte por falsos positivos e um desempenho de rede perfeito.
Definições principais
Internet Watch Foundation (IWF)
Uma organização sediada no Reino Unido que compila uma lista dinâmica de URLs que contêm Material de Abuso Sexual Infantil (CSAM).
A integração com a lista do IWF é o padrão de referência para conformidade de WiFi público no Reino Unido.
Server Name Indication (SNI)
Uma extensão do protocolo TLS que indica qual nome de host o cliente está tentando se conectar no início do processo de handshake.
A inspeção SNI permite que as equipes de TI bloqueiem sites maliciosos específicos em conexões HTTPS sem a necessidade de descriptografar todo o fluxo de tráfego.
DNS over HTTPS (DoH)
Um protocolo para realizar a resolução remota de Sistema de Nomes de Domínio via protocolo HTTPS, criptografando as consultas de DNS.
O DoH pode contornar os filtros web tradicionais baseados em DNS, exigindo que os administradores de rede bloqueiem endpoints DoH conhecidos para garantir a conformidade.
Captive Portal
Uma página web que o usuário de uma rede de acesso público é obrigado a visualizar e interagir antes que o acesso seja concedido.
Crucial para aplicar os Termos de Uso (AUP) e estabelecer a estrutura legal para o uso da rede.
Termos de Uso (AUP)
Um documento que estipula restrições e práticas que um usuário deve aceitar para ter acesso a uma rede corporativa ou à internet.
Fornece a cobertura jurídica para que os operadores dos locais bloqueiem conteúdo e encerrem sessões de usuários não conformes.
Segmentação de VLAN
A prática de dividir uma rede física em múltiplas redes lógicas.
Essencial para separar o tráfego não confiável de convidados (que exige filtragem do IWF) do tráfego corporativo confiável ou de PDV.
Inspeção Profunda de Pacotes (DPI)
Uma forma de filtragem de pacotes de rede de computadores que examina a parte de dados de um pacote conforme ele passa por um ponto de inspeção.
Utilizada para identificar e bloquear aplicativos ou protocolos específicos (como BitTorrent ou VPNs) que poderiam ser usados para contornar filtros padrão.
Falso Positivo
Quando um site legítimo é incorretamente categorizado e bloqueado pelo mecanismo de filtragem.
Altas taxas de falsos positivos geram reclamações de usuários e sobrecarga no suporte de TI; selecionar um fornecedor altamente preciso e certificado pelo IWF minimiza isso.
Exemplos práticos
Um hotel de 200 quartos precisa implementar a filtragem do IWF, mas notou um grande volume de hóspedes utilizando DNS sobre HTTPS (DoH) por meio de navegadores modernos, contornando o filtro atual baseado em DNS.
A equipe de TI deve implementar uma abordagem de camada dupla. Primeiro, configurar o firewall de borda para bloquear o tráfego de saída para provedores de DoH conhecidos (por exemplo, bloqueando IPs de endpoints DoH da Cloudflare, Google e Quad9). Segundo, utilizar a inspeção SNI (Server Name Indication) no firewall para interceptar o handshake TLS inicial e bloquear as URLs listadas pelo IWF antes que a sessão criptografada seja estabelecida.
Uma grande rede de varejo está lançando WiFi gratuito para convidados em 500 lojas e precisa garantir a conformidade ao mesmo tempo em que minimiza a latência no Ponto de Venda (PDV).
O arquiteto de rede segmenta as VLANs. A VLAN de convidados é roteada através de um filtro web certificado pelo IWF baseado em nuvem, utilizando POPs regionais redundantes para minimizar a latência. A VLAN de PDV é estritamente isolada, utilizando uma lista de permissões explícita para gateways de pagamento e sistemas de inventário, ignorando completamente o filtro web para garantir impacto zero de latência nas transações.
Questões práticas
Q1. Você está implantando WiFi de visitantes em um grande centro de convenções. A equipe de marketing deseja usar um SSID genérico e aberto sem Captive Portal para reduzir a "fricção". Como você responde sob a perspectiva de conformidade?
Dica: Considere a exigência legal de consentimento do usuário e responsabilização.
Ver resposta modelo
Eu desaconselharia um SSID aberto e sem fricção. Sem um Captive Portal, os usuários não podem concordar com a Política de Uso Aceitável (AUP). Isso deixa o local exposto legalmente caso ocorram atividades ilegais na rede. O Captive Portal é um portal de controle obrigatório para aplicar os termos de serviço e registrar endereços MAC em relação às sessões aceitas, o que é crítico para a resposta a incidentes.
Q2. Durante uma auditoria de rede, você descobre que 15% do tráfego de visitantes está contornando com sucesso o filtro web usando servidores DNS personalizados configurados em seus dispositivos. Qual é a remediação técnica imediata?
Dica: Observe as configurações de porta do firewall de borda.
Ver resposta modelo
A remediação imediata é configurar o firewall de borda para bloquear o tráfego de saída na porta UDP/TCP 53 e porta TCP 853 (DNS over TLS) da VLAN de visitantes para qualquer endereço IP externo. Todas as solicitações de DNS devem ser forçadas (ou direcionadas via proxy transparente) para os servidores DNS seguros e integrados ao IWF do próprio local.
Q3. Um gerente de TI de hotel sugere o uso de decodificação SSL completa (Inspeção/Terminação SSL) na rede de visitantes para garantir 100% de visibilidade no tráfego HTTPS para conformidade com o IWF. Por que essa é uma abordagem inadequada para WiFi público?
Dica: Considere a confiabilidade do dispositivo e a privacidade do usuário.
Ver resposta modelo
A decodificação SSL completa exige a instalação de um certificado raiz personalizado em cada dispositivo do visitante. Em um cenário de WiFi público, isso é impossível de aplicar, causará erros graves de certificado no navegador de todos os usuários e representa uma violação massiva de privacidade. A abordagem correta é contar com filtragem de DNS combinada com inspeção de SNI (Server Name Indication), o que permite a categorização do tráfego criptografado sem quebrar o túnel TLS.
Continue a ler esta série
DNS Over HTTPS (DoH): Implicações para a Filtragem em WiFi Público
Este guia de referência técnica explica como o DNS over HTTPS (DoH) ignora a filtragem tradicional de conteúdo na porta 53 em redes WiFi públicas. Ele fornece estratégias de mitigação práticas e neutras em relação a fornecedores para que arquitetos de rede e gerentes de TI recuperem a visibilidade, garantam a conformidade e protejam o acesso de convidados em ambientes corporativos.
Responsabilidade em WiFi Público: Por Que o Filtro de Conteúdo é Obrigatório
Este guia de referência técnica descreve os riscos legais e operacionais de fornecer WiFi público sem filtragem, detalhando por que o filtro de conteúdo é um requisito de implantação obrigatório para operadores de locais. Ele fornece estratégias de arquitetura acionáveis, etapas de implementação e táticas de mitigação de riscos para proteger as redes contra atividades ilegais, violação de direitos autorais e descumprimento regulatório. Operadores de locais e CTOs encontrarão estudos de caso concretos, frameworks de decisão e orientações de configuração para implementar um ambiente de Guest WiFi em conformidade e defensável.
Bloqueando Malware e Phishing na Borda da Rede
Este guia de referência técnica descreve a arquitetura, a implantação e o impacto nos negócios da implementação de proteção contra ameaças em nível de rede para proteger dispositivos IoT e de convidados não gerenciados na borda da rede. Ele fornece orientações práticas para que líderes de TI bloqueiem malware e phishing de forma proativa.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.