
Guias Técnicos
Guias técnicos aprofundados e liderados por especialistas sobre WiFi de visitantes, analytics, Captive Portals e tecnologia para locais.
482 guides
Três SSIDs para controlar todos: guia de configuração de WiFi para convidados, Passpoint e IoT
Este guia técnico fornece um modelo definitivo para implementar o design de três SSIDs de WiFi em locais corporativos. Ele detalha a configuração de um Captive Portal de WiFi de convidados aberto, integração automatizada de Passpoint e autenticação xPSK por dispositivo para obter segmentação de VLAN completa e acesso à rede zero-trust.
Server RADIUS: um guia completo para empresas
Este guia fornece a gerentes de TI, arquitetos de rede e CTOs uma referência técnica definitiva sobre autenticação de server RADIUS para WiFi corporativo. Ele aborda a estrutura AAA, arquitetura 802.1X, seleção de método EAP, compensações de implantação em nuvem versus local e atribuição dinâmica de VLAN. Operadores de locais nos setores de hospitalidade, varejo, eventos e setor público encontrarão orientações práticas de implementação, estudos de caso do mundo real e as estruturas de decisão necessárias para migrar de chaves pré-compartilhadas inseguras para uma arquitetura de controle de acesso à rede segura e orientada por identidade.
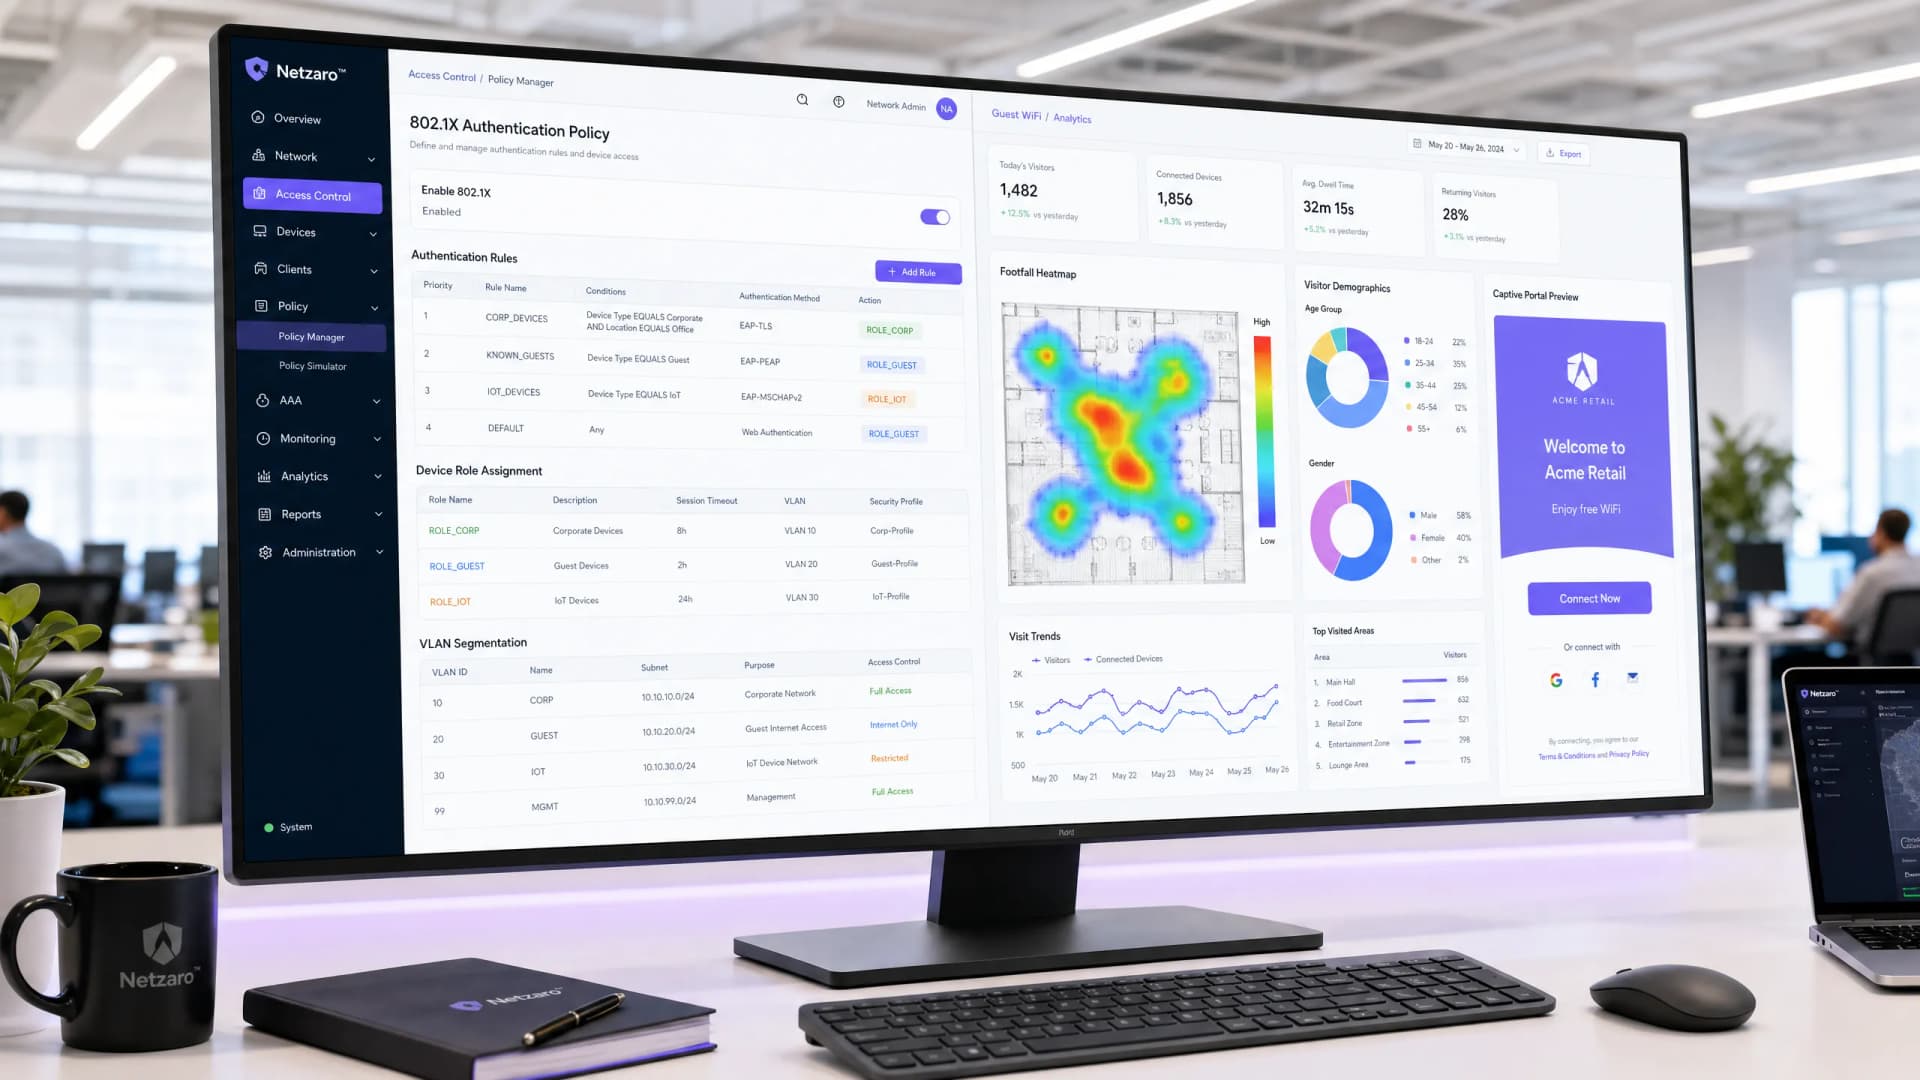
Aruba ClearPass vs. Purple WiFi: Comparando Recursos e Coimplantação
Um guia técnico abrangente detalhando a arquitetura de coimplantação do Aruba ClearPass e Purple WiFi. Ele abrange a configuração de proxy RADIUS, atribuição dinâmica de VLAN e as melhores práticas para fornecer redes de convidados seguras e orientadas por análise de dados junto com o NAC corporativo.
Cisco ISE vs. Purple WiFi: Como Eles se Comparam e Trabalham Juntos
Este guia explica como o Cisco ISE e o Purple WiFi desempenham papéis distintos, porém complementares, em redes corporativas. Ele detalha como usar o Cisco ISE para acesso corporativo seguro 802.1X enquanto aproveita o Purple para WiFi de convidados em conformidade com a GDPR, análise de marketing e integração com CRM.
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificado Você Deve Escolher?
Este guia fornece uma comparação definitiva e direta entre EAP-TLS e EAP-TTLS para autenticação de WiFi corporativa sob o padrão 802.1X. Ele explica a diferença arquitetônica entre a autenticação de certificado mútuo e o tunelamento de certificado apenas no servidor, e oferece aos gerentes de TI, arquitetos de rede e CISOs uma estrutura de decisão clara com base nas capacidades de gerenciamento de dispositivos e requisitos de conformidade. A Purple suporta ambos os caminhos de autenticação EAP-TLS e EAP-TTLS para WiFi de funcionários, e este guia ajuda as organizações a entender as compensações de infraestrutura antes de se comprometerem com qualquer uma das abordagens.
O que é um Supplicant 802.1X? Tipos de Clientes e Configuração de Dispositivos
Este guia explica o papel do supplicant 802.1X na autenticação de WiFi corporativa. Ele aborda a arquitetura técnica, compara supplicants nativos do SO com clientes de terceiros e fornece orientações práticas de configuração para equipes de TI que implantam EAP-TLS e PEAP.
Gerenciando Certificados Digitais para Autenticação WiFi EAP-TLS
Este guia de referência técnica detalha o gerenciamento do ciclo de vida de certificados digitais para autenticação WiFi EAP-TLS. Ele fornece estratégias acionáveis para implantar, renovar e revogar certificados em escala em redes corporativas usando integrações com SCEP e MDM.
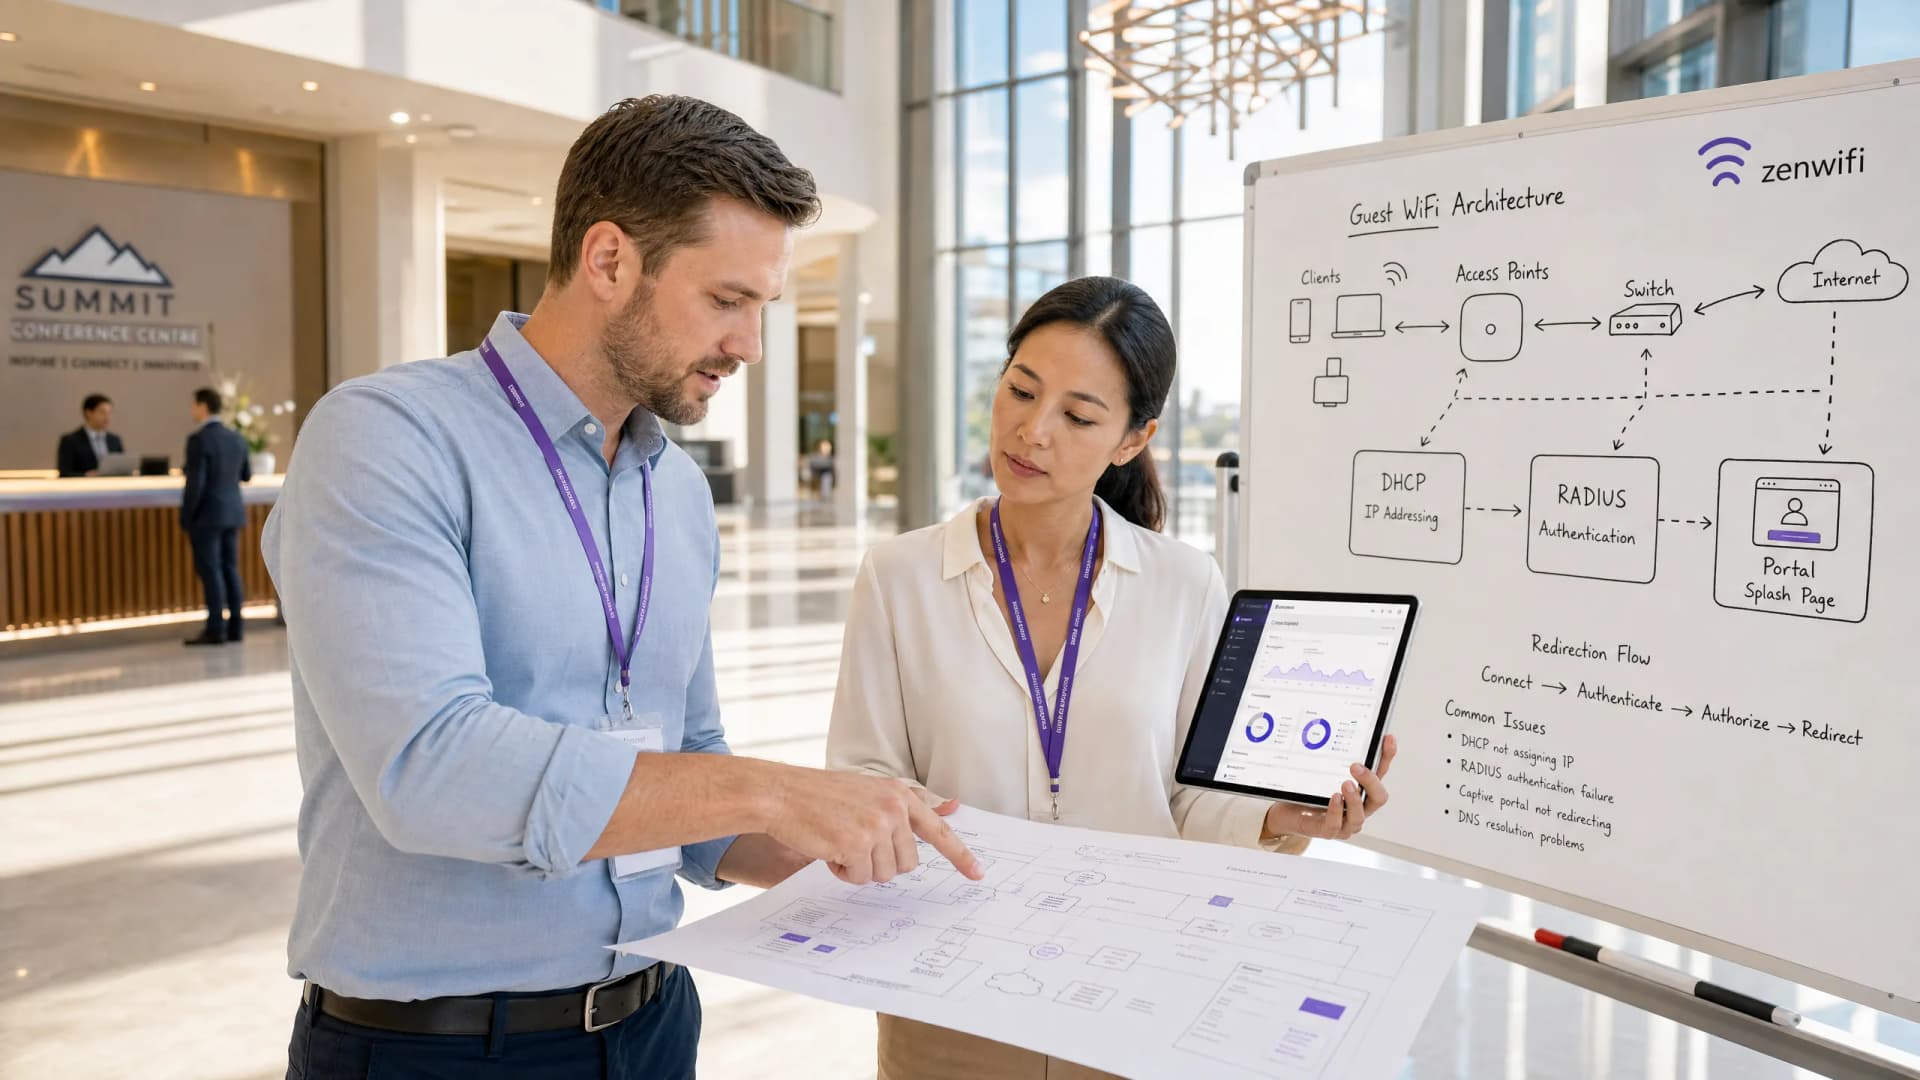
Solucionando Problemas de WiFi Público: Resolvendo Falhas de 'Conectado, Sem Internet' e Redirecionamento de Splash Page
Este guia de referência técnica definitivo explica os mecanismos subjacentes da detecção de Captive Portal e detalha os seis principais modos de falha que impedem a conexão do WiFi de visitantes. Ele fornece a gerentes de TI e arquitetos de rede uma estrutura prática de solução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de MAC.
Arquitetura de Captive Portal: Segurança, Redirecionamento e Melhores Práticas
Uma referência técnica definitiva sobre a arquitetura de captive portal corporativo. Este guia detalha o isolamento de rede, redirecionamento de DNS, autenticação RADIUS e conformidade de segurança para líderes de TI que implantam redes WiFi de visitantes seguras e ricas em dados.
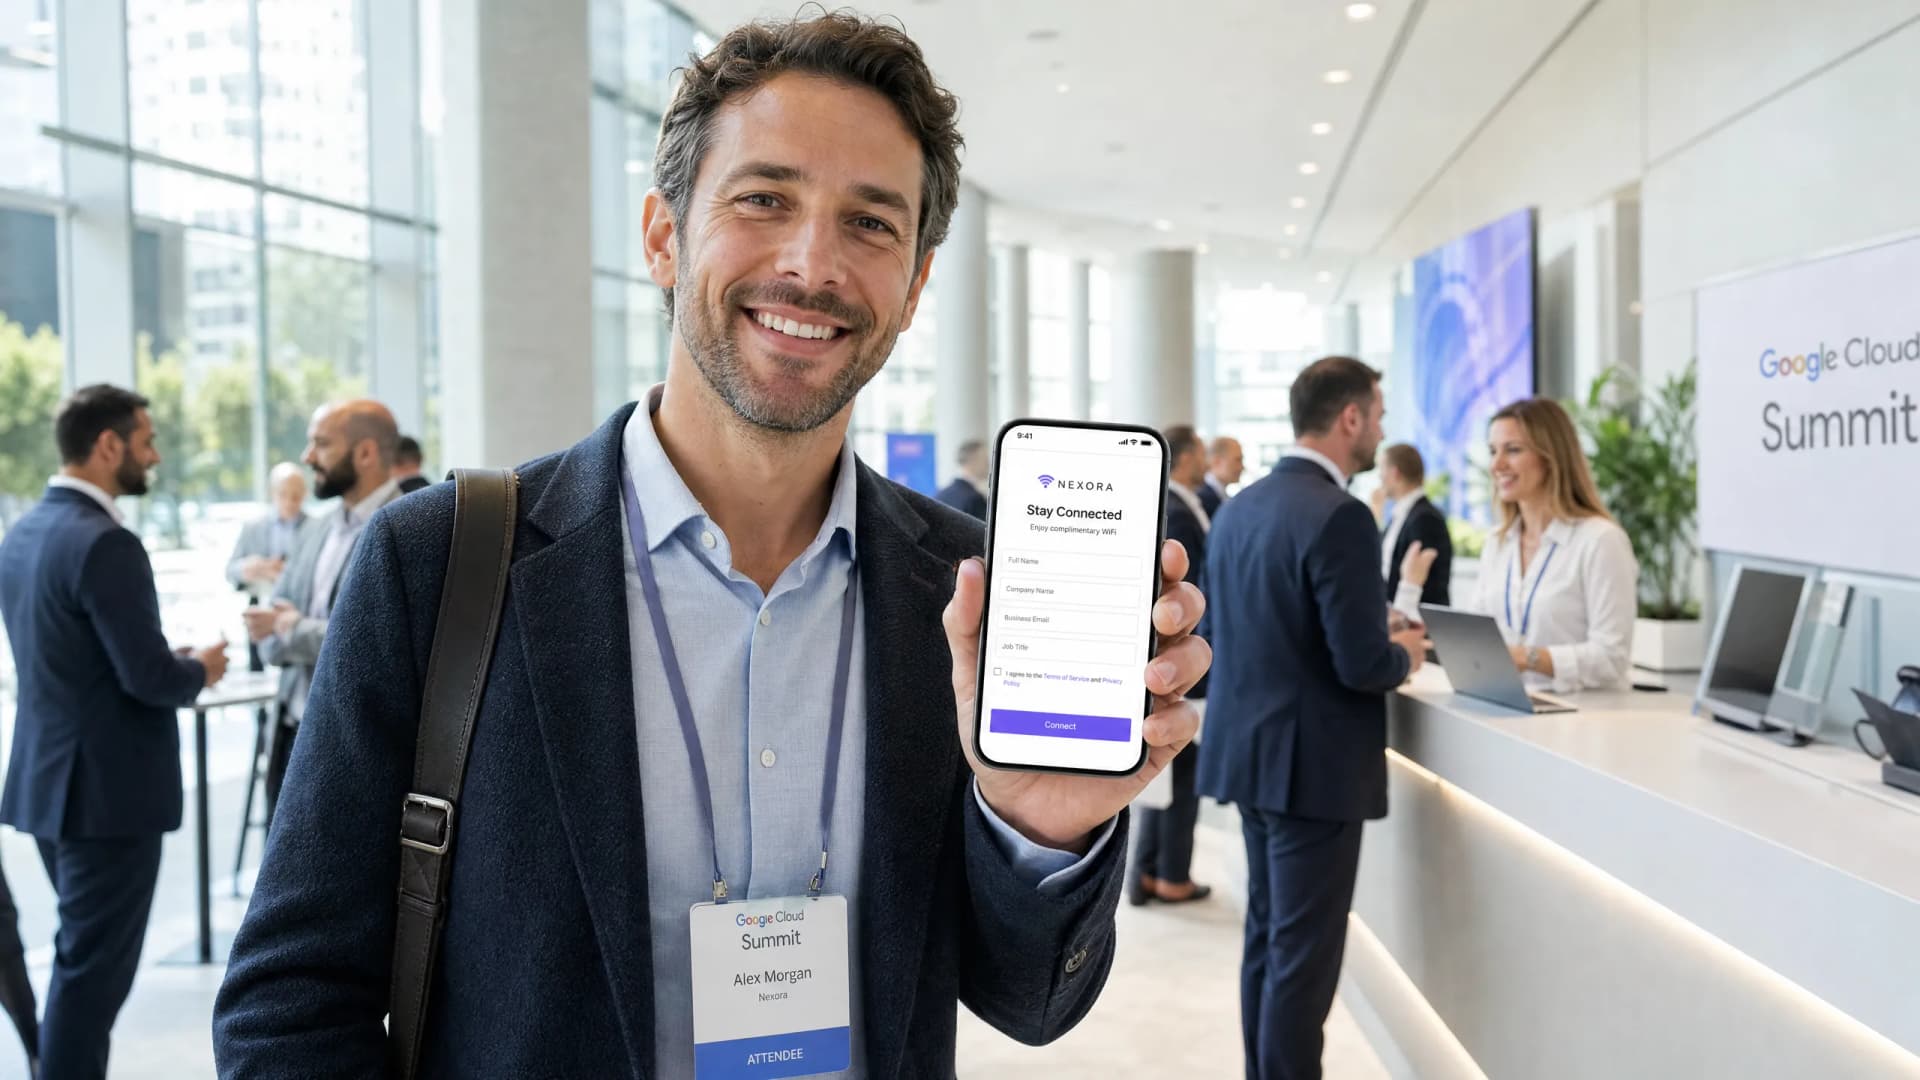
Otimizando Captive Portals B2B: Capturando Nomes de Empresas e Dados Profissionais
Este guia explica como gerentes de TI, arquitetos de rede e diretores de operações de locais podem configurar Captive Portals B2B para capturar dados profissionais - nomes de empresas, cargos e endereços de e-mail corporativos - no momento do login no WiFi. Ele aborda toda a arquitetura técnica, desde o isolamento de VLAN e autenticação RADIUS até a integração de CRM com Salesforce e HubSpot, com conformidade GDPR e CCPA integrada. Os locais que implantam isso de forma correta transformam sua rede WiFi de visitantes em um mecanismo de dados primários e em um sistema automatizado de geração de leads.
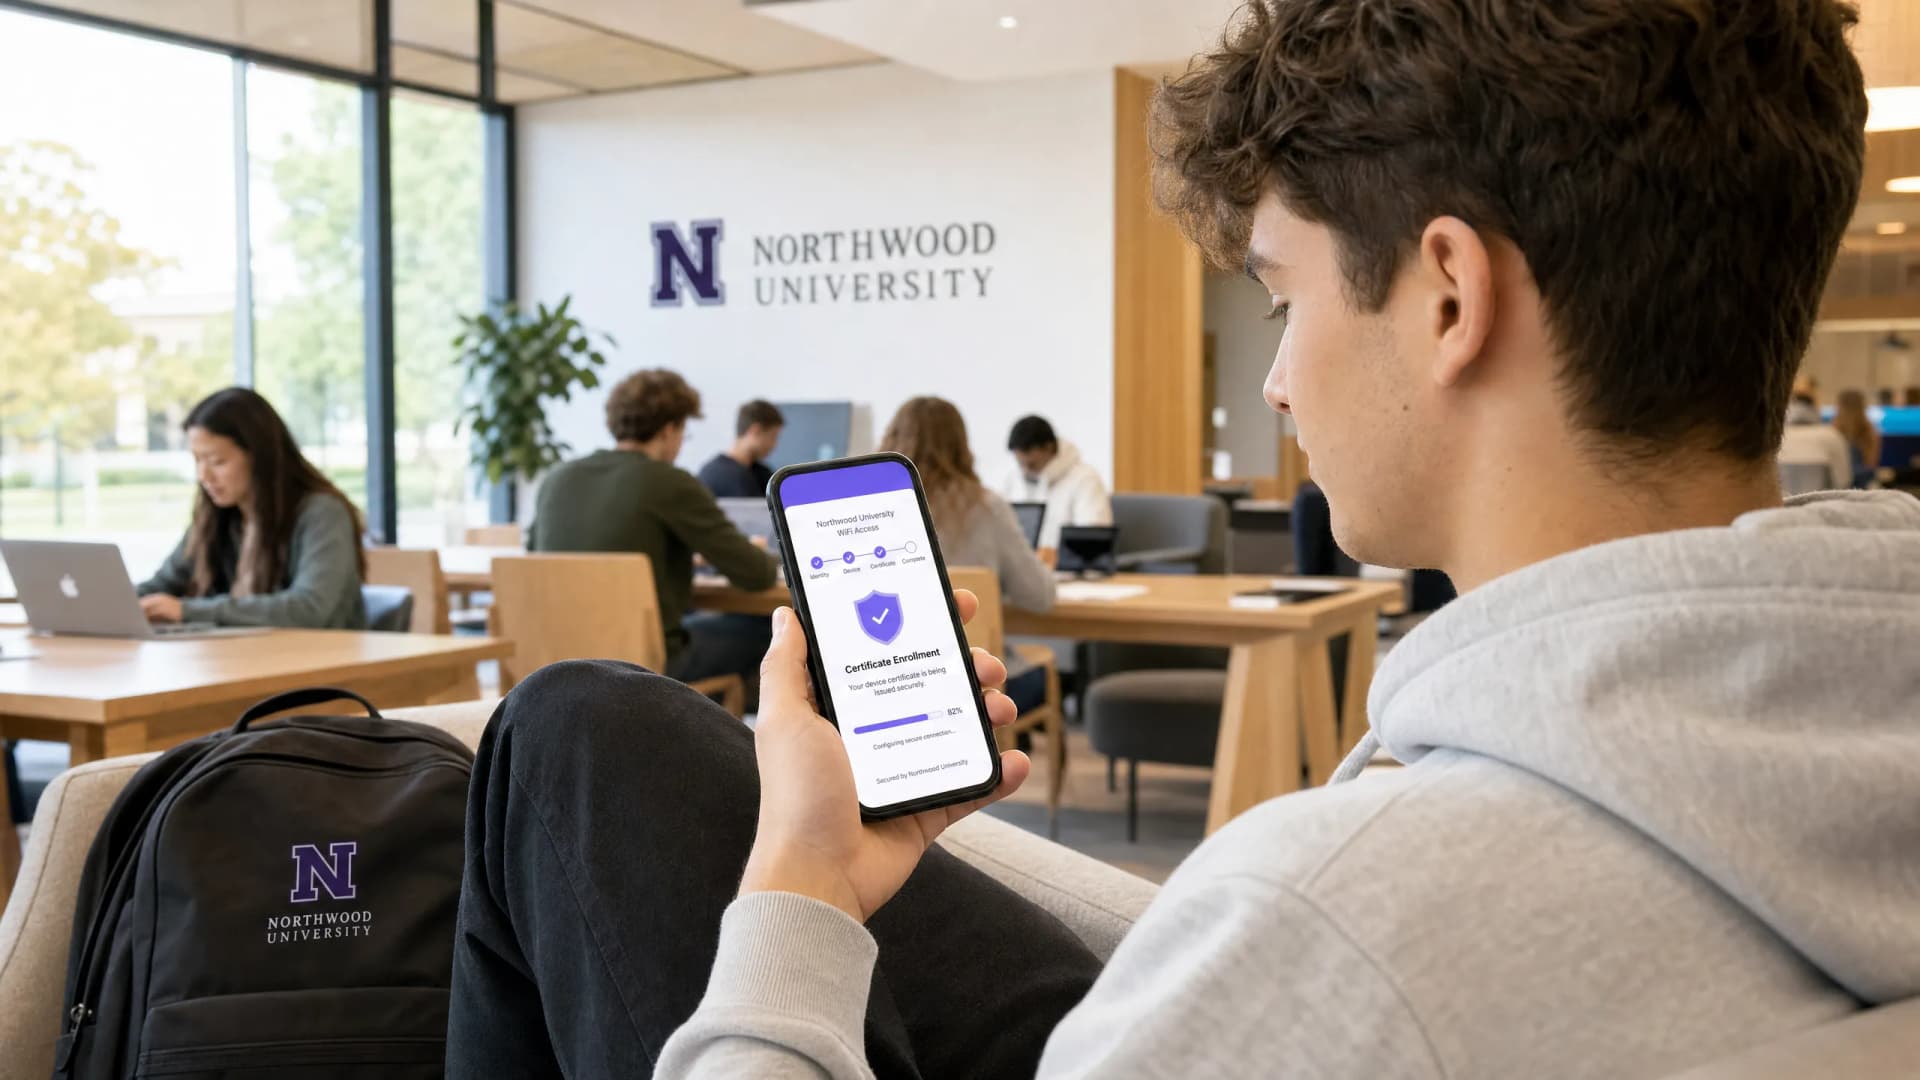
Implantando SCEP para Autenticação WiFi e BYOD Segura no Ensino Superior
Este guia técnico oferece aos arquitetos de rede e gerentes de TI um modelo neutro de fornecedor para implantar o registro de certificados baseado em SCEP para proteger o WiFi no ensino superior. Ele detalha a transição da vulnerável autenticação baseada em senha para o EAP-TLS, concentrando-se na integração escalável de BYOD e MDM.
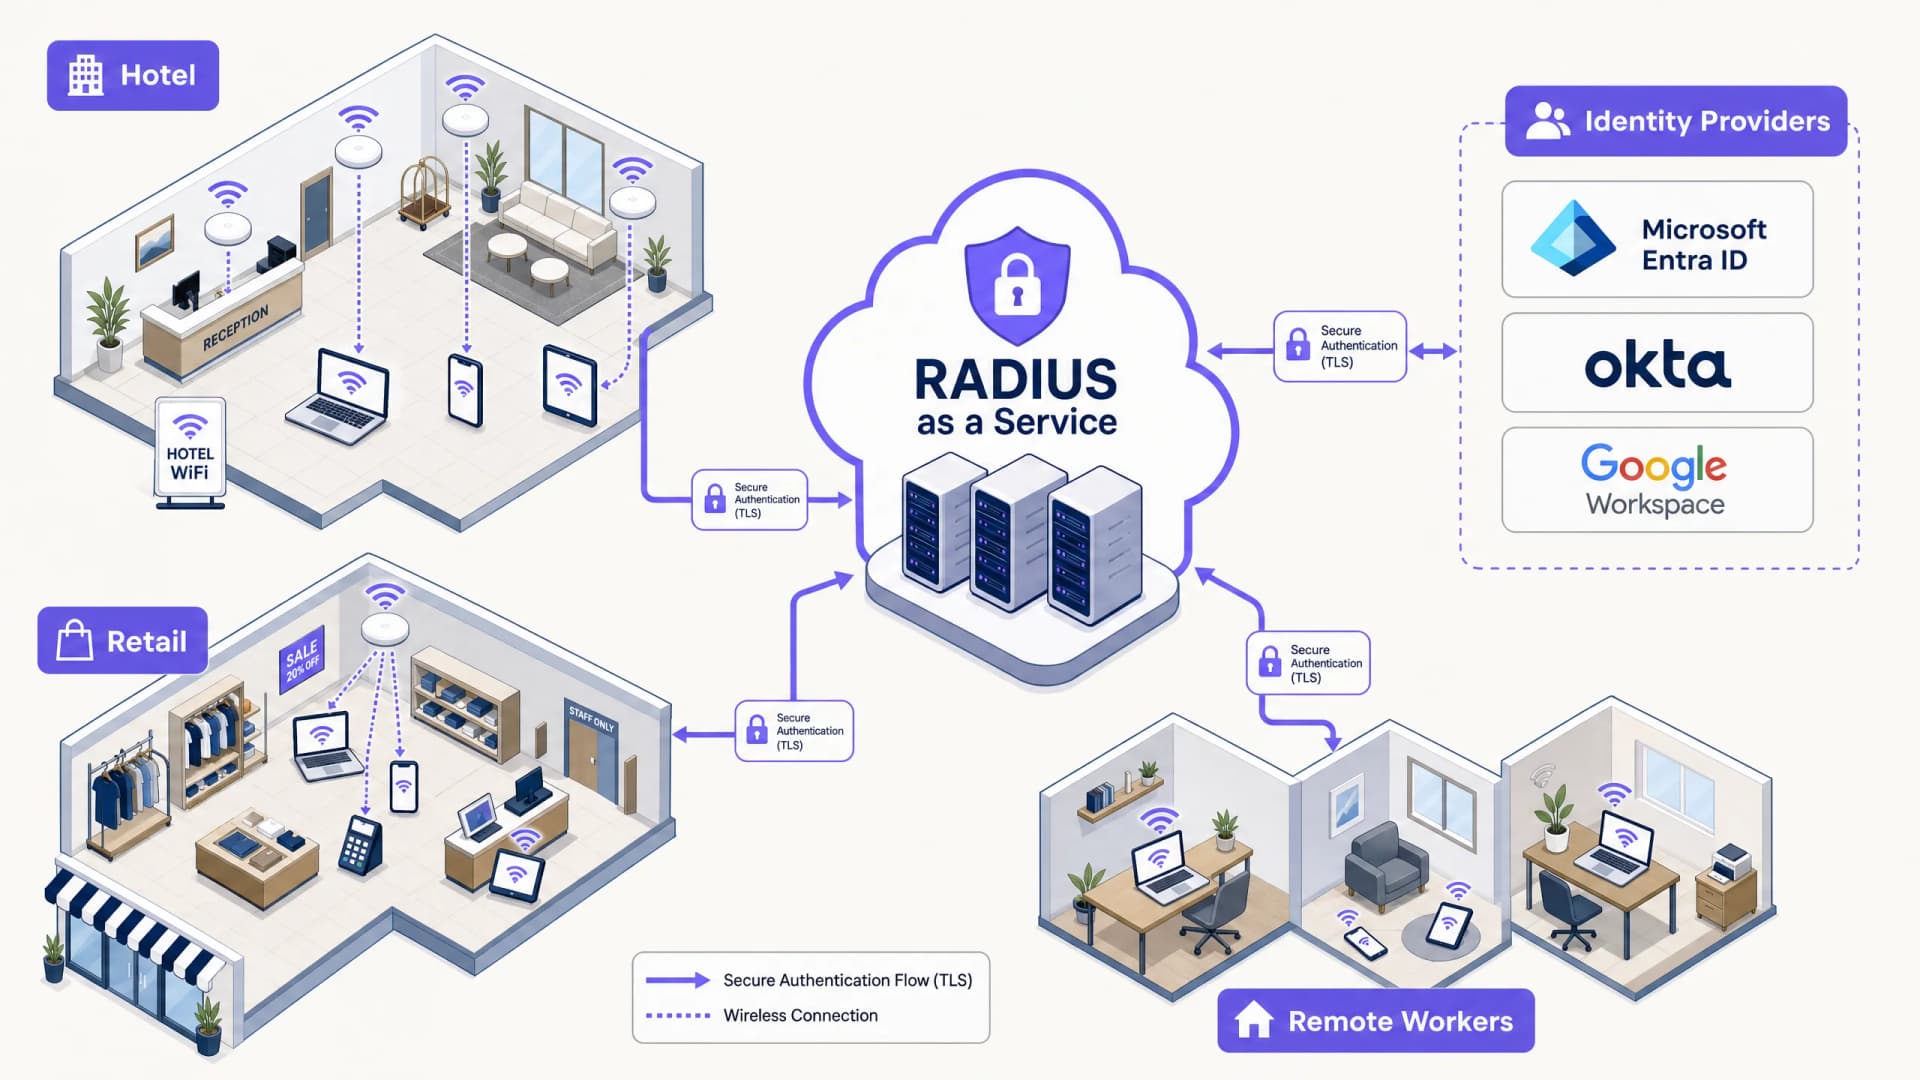
Os Benefícios de Segurança do RADIUS-as-a-Service para Equipes de Trabalho Híbrido
Este guia de referência técnica explica como o RADIUS-as-a-Service protege o acesso à rede para equipes híbridas em locais distribuídos. Ele aborda a arquitetura, os benefícios de segurança e as etapas de implantação para substituir a infraestrutura RADIUS local por um serviço de autenticação gerenciado na nuvem. Para gerentes de TI e arquitetos de rede em hotéis, redes de varejo, estádios e organizações do setor público, este guia fornece as evidências necessárias para avaliar e agir em uma migração para o RADIUS em nuvem neste trimestre.
Integrando RADIUS-as-a-Service com Diretórios em Nuvem (Azure AD e Google Workspace)
Este guia de referência técnica detalha como integrar o RADIUS-as-a-Service com diretórios em nuvem - Microsoft Entra ID e Google Workspace - para autenticação WiFi corporativa. Ele aborda a transição arquitetônica de NPS local para RADIUS nativo em nuvem, a implantação de autenticação EAP-TLS baseada em certificados e as melhores práticas operacionais para proteger o acesso sem fio em ambientes de hotelaria, varejo e setor público. Para gerentes de TI e arquitetos de rede que já investem em identidade em nuvem, este guia preenche a lacuna entre o gerenciamento de diretórios e a segurança da rede física.
Projetando Redes WiFi para Edifícios de Escritórios Multi-inquilinos
Este guia fornece a gerentes de TI, arquitetos de rede e CTOs um modelo neutro de fornecedor para projetar redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilinos. Ele abrange segmentação de VLAN sob IEEE 802.1Q, Atribuição Dinâmica de VLAN via 802.1X e RADIUS, planejamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI DSS. Operadores de locais e administradores de edifícios encontrarão orientações de arquitetura acionáveis, estudos de caso reais e armadilhas de configuração a serem evitadas antes da implantação.
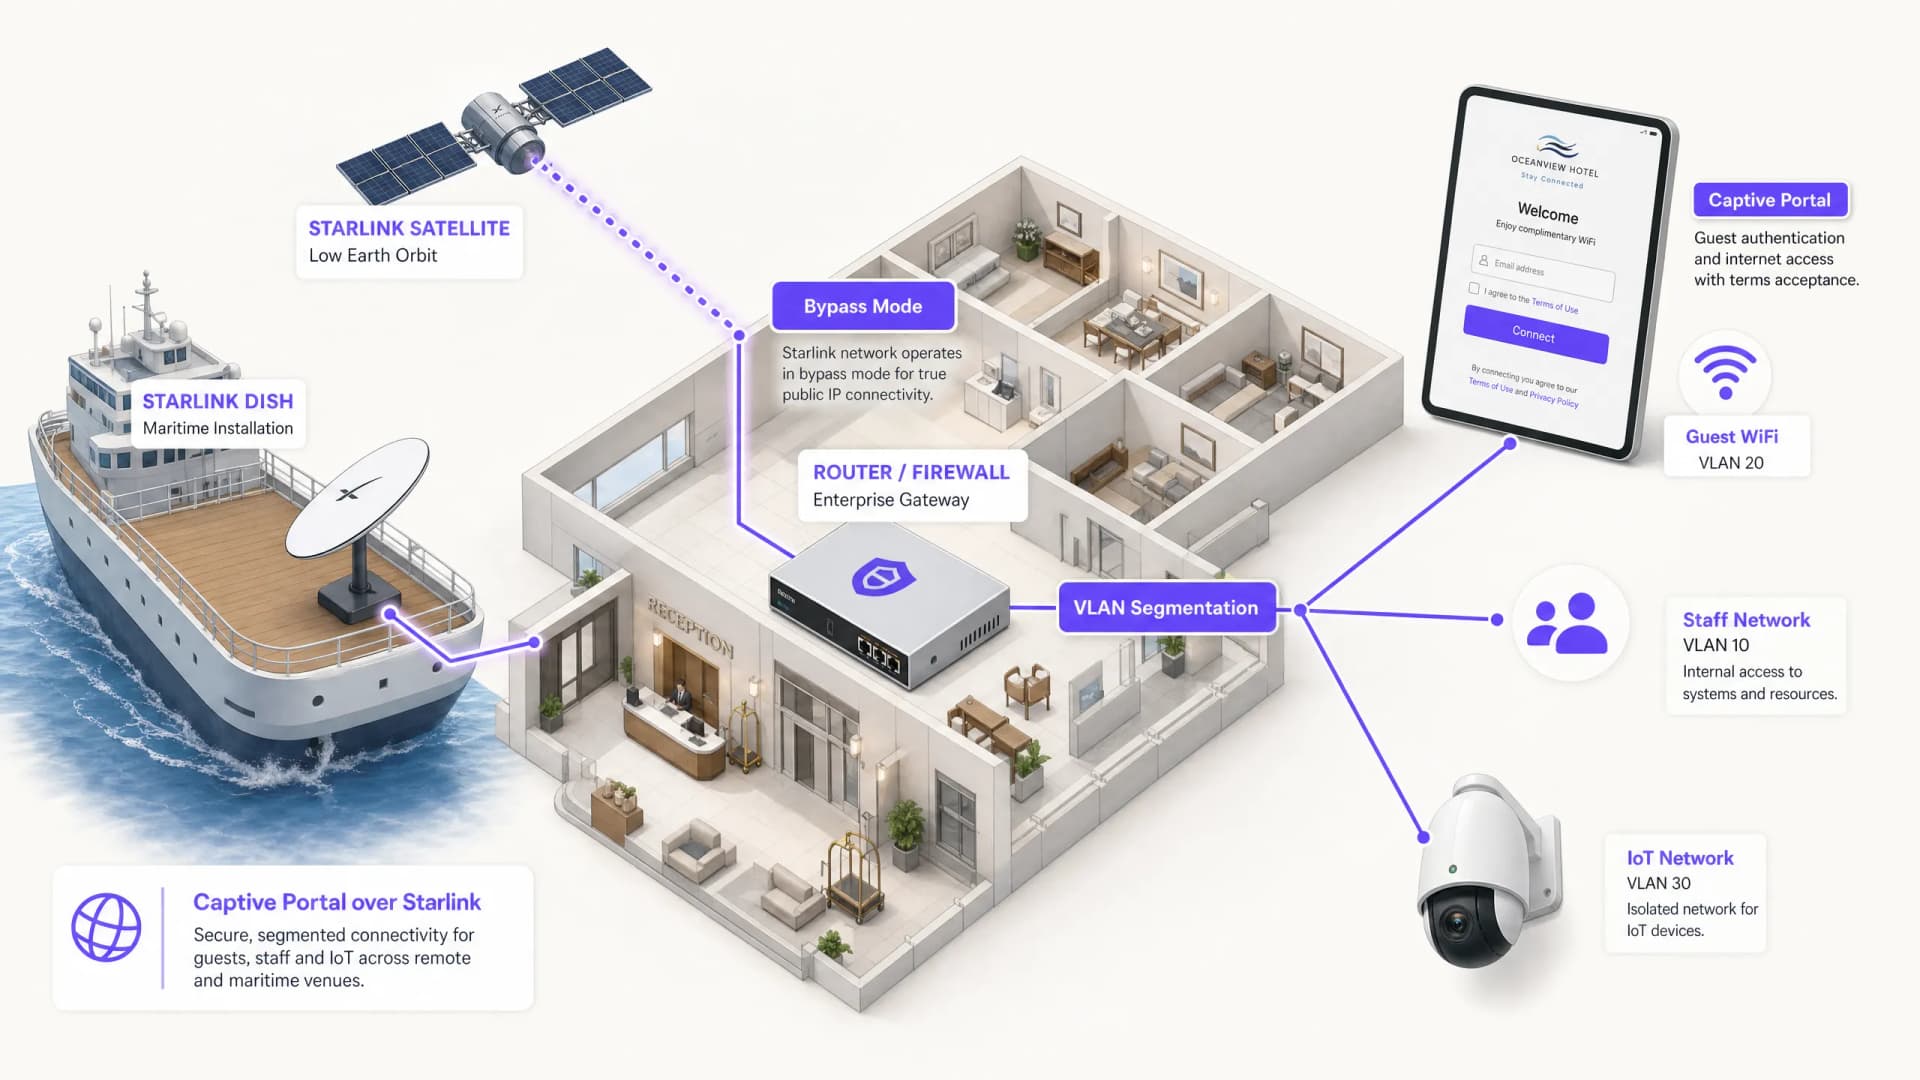
Como Configurar um Captive Portal no Starlink: Um Guia para Locais Remotos e Marítimos
Este guia detalha como contornar o hardware nativo do Starlink e integrar um captive portal gerenciado em nuvem usando equipamentos de roteamento corporativos. Você aprenderá como superar a limitação de CGNAT, aplicar a segmentação de VLAN, gerenciar restrições de largura de banda de satélite e garantir a conformidade regulatória.
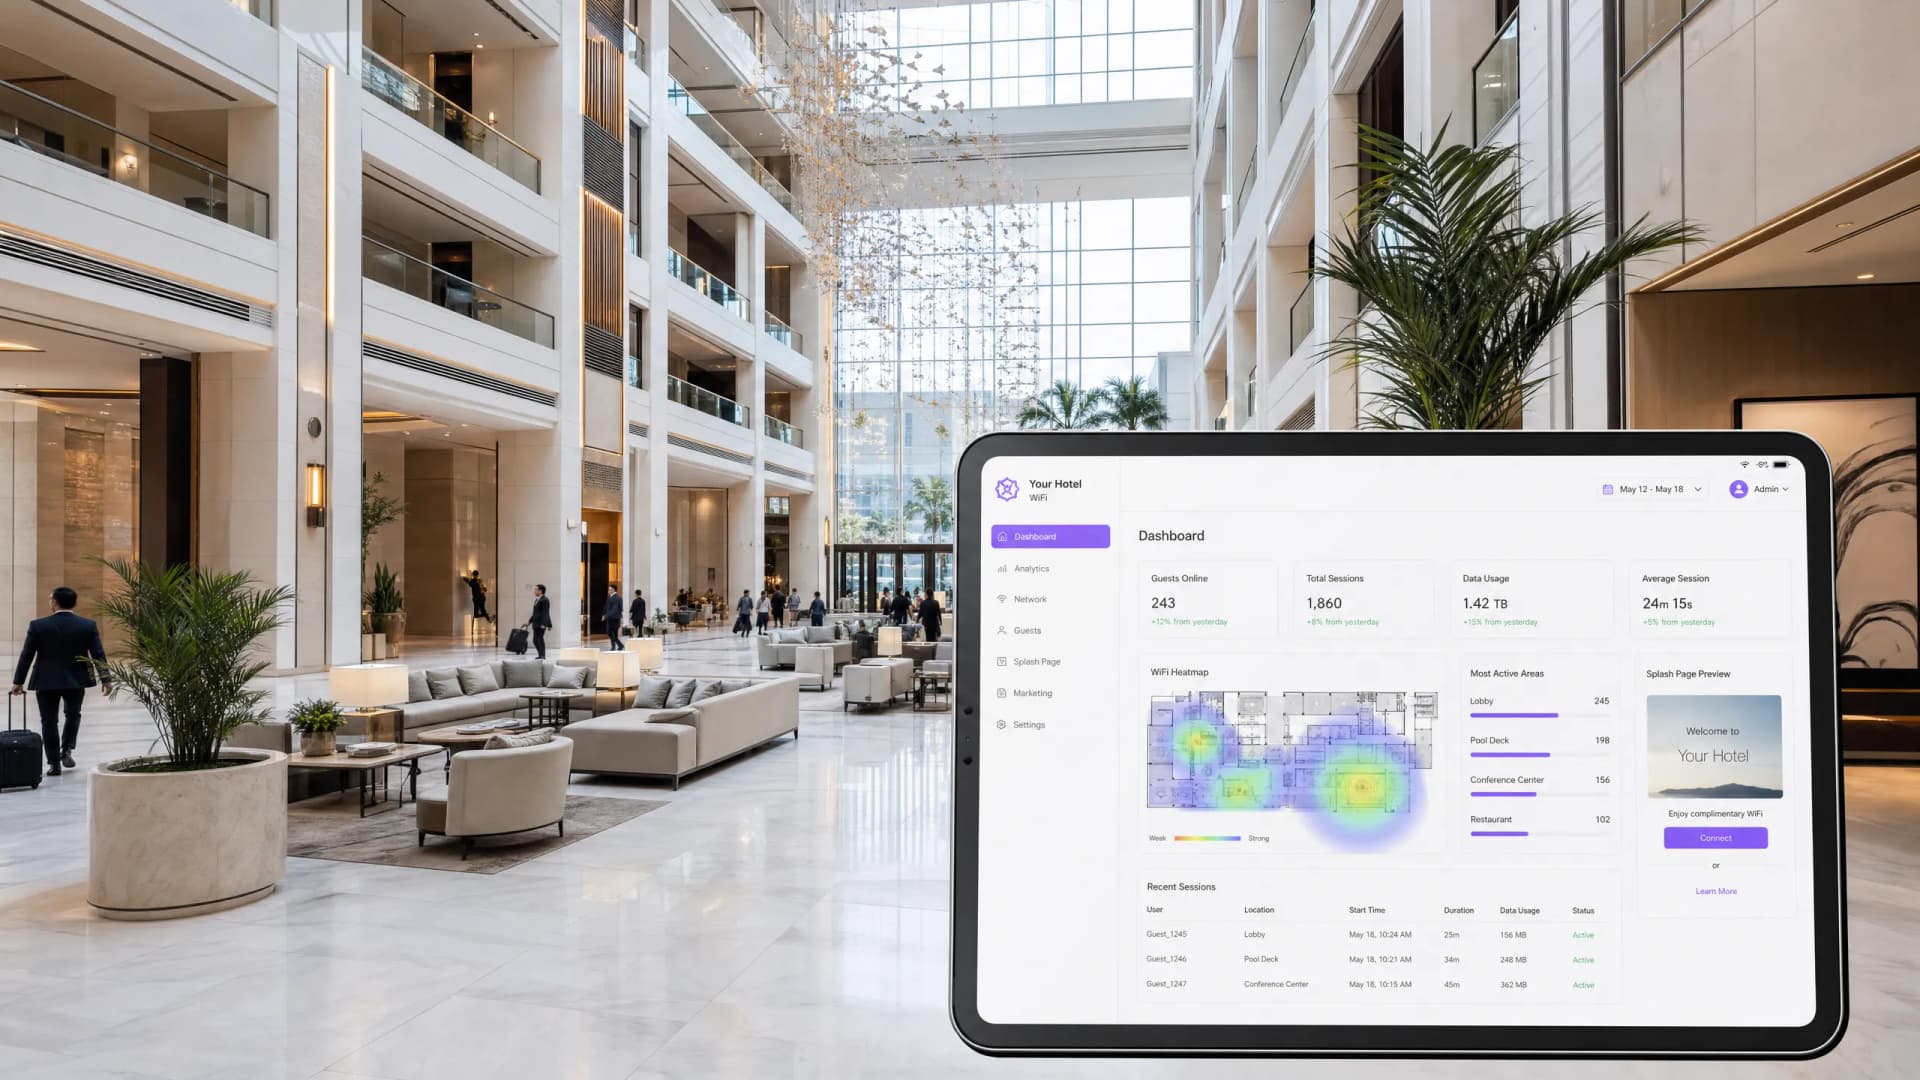
Gerenciamento de WiFi para Hóspedes de Hotel: Integrando PMS, Portais e Padrões de Marca
Este guia técnico detalha como arquitetar redes WiFi corporativas para hotéis, concentrando-se em segmentação de VLAN, integração de PMS para gerenciamento automatizado de sessões e otimização de Captive Portal para captura de dados em conformidade com a GDPR.
Melhores Práticas de Captive Portal: Projetando para Alta Conversão e Conformidade
Este guia técnico oferece a gerentes de TI, arquitetos de rede e diretores de operações de locais um roteiro completo para implantar portais cativos que equilibram a segurança da rede com alta conversão de usuários. Ele cobre toda a arquitetura, desde a segmentação de VLAN e autenticação RADIUS até o design de consentimento em conformidade com a GDPR e a seleção de métodos de autenticação. Extraído da experiência operacional da Purple em mais de 80.000 locais e 440 milhões de logins em 2024, cada recomendação é fundamentada em dados reais de implantação.
Como otimizar Captive Portals para máxima segurança de rede e conversão de usuários
Este guia fornece um modelo técnico completo para otimizar captive portals em locais corporativos, cobrindo arquitetura de segmentação de rede, seleção de métodos de autenticação, design de consentimento em conformidade com o GDPR e otimização de conversão. É escrito para gerentes de TI, arquitetos de rede e CTOs em hotéis, redes de varejo, estádios e organizações do setor público que precisam equilibrar a segurança da rede com a captura de dados primários. A Purple opera infraestrutura de captive portal em mais de 80.000 locais, com 440 milhões de logins em 2024, e as estruturas apresentadas aqui refletem essa experiência operacional.
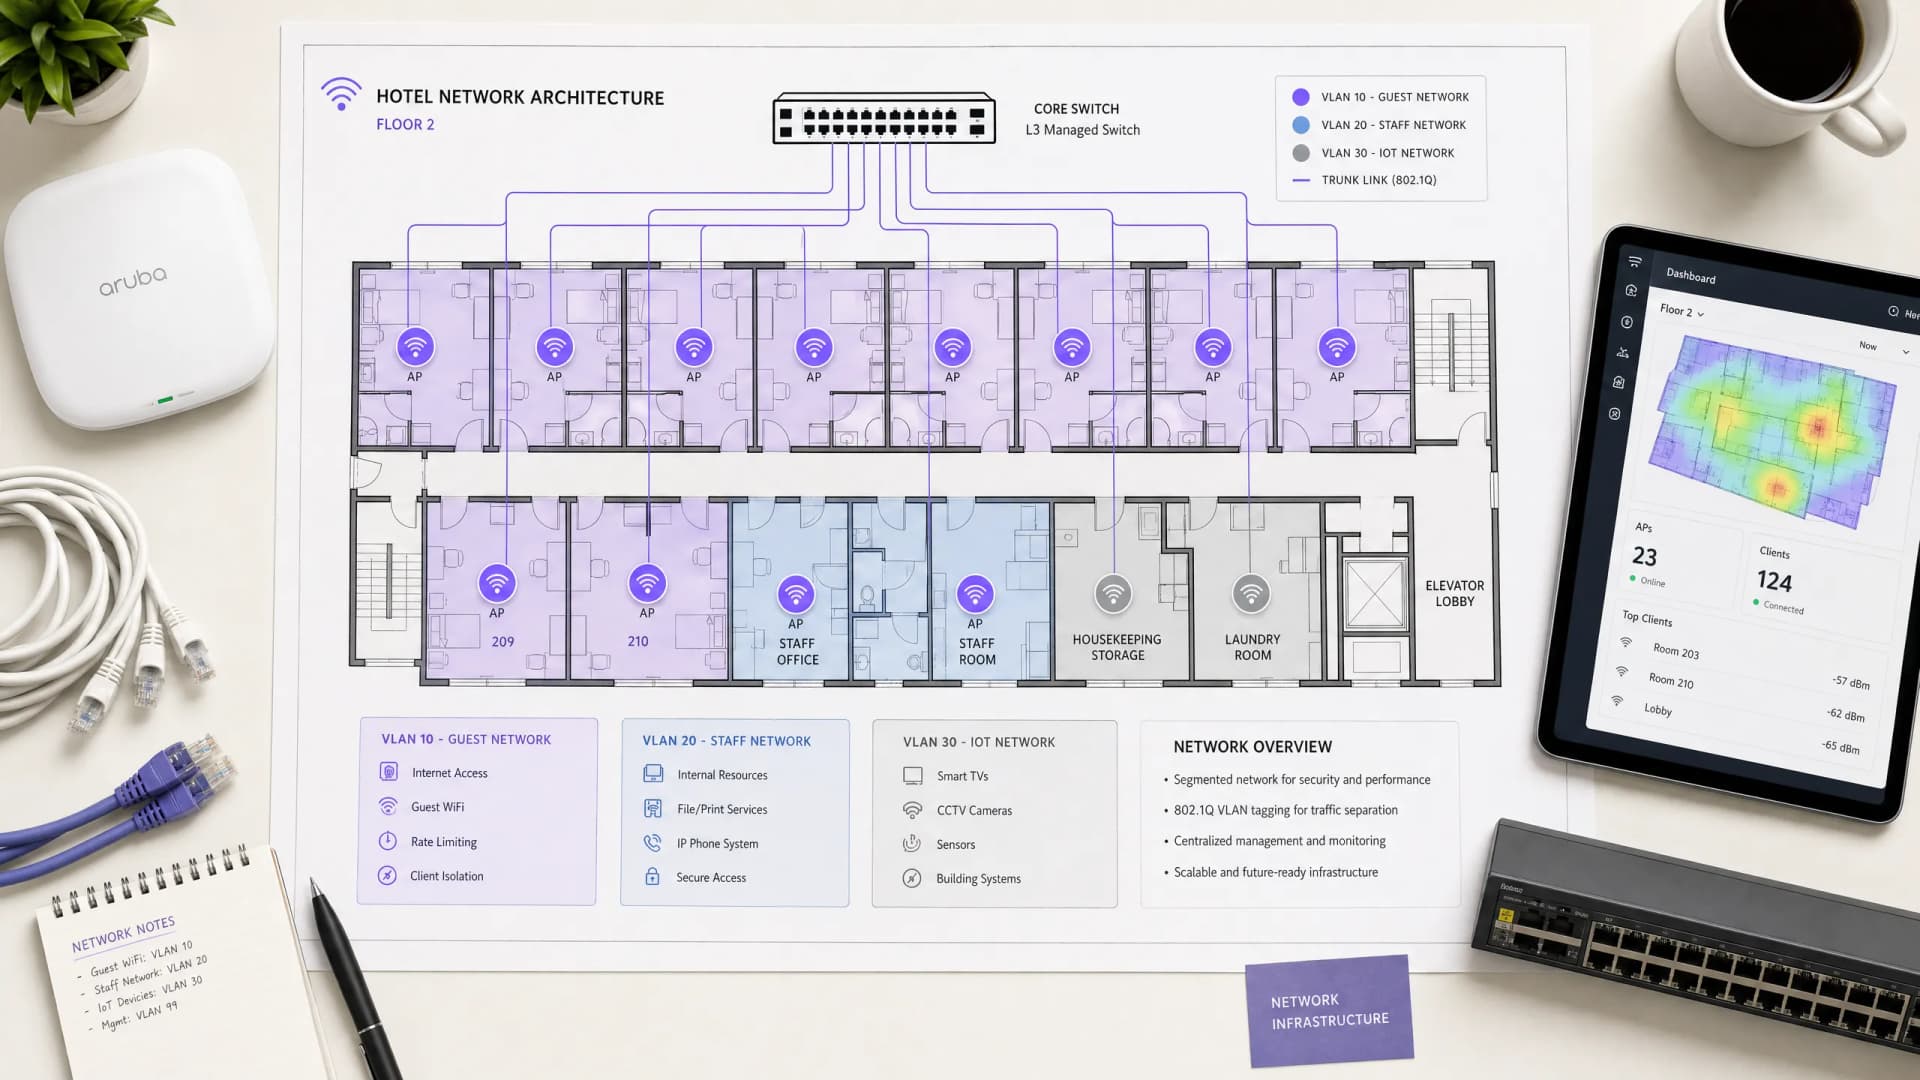
Arquitetura de WiFi para Hóspedes de Hotel: Integração com PMS, Captive Portals e Controle de Largura de Banda
Este guia fornece uma estrutura abrangente para projetar redes WiFi hoteleiras de nível empresarial. Ele detalha os requisitos técnicos para segmentação de VLAN, integração com PMS via FIAS, design de captive portal e controle de largura de banda por cliente para garantir segurança, conformidade e desempenho ideal.
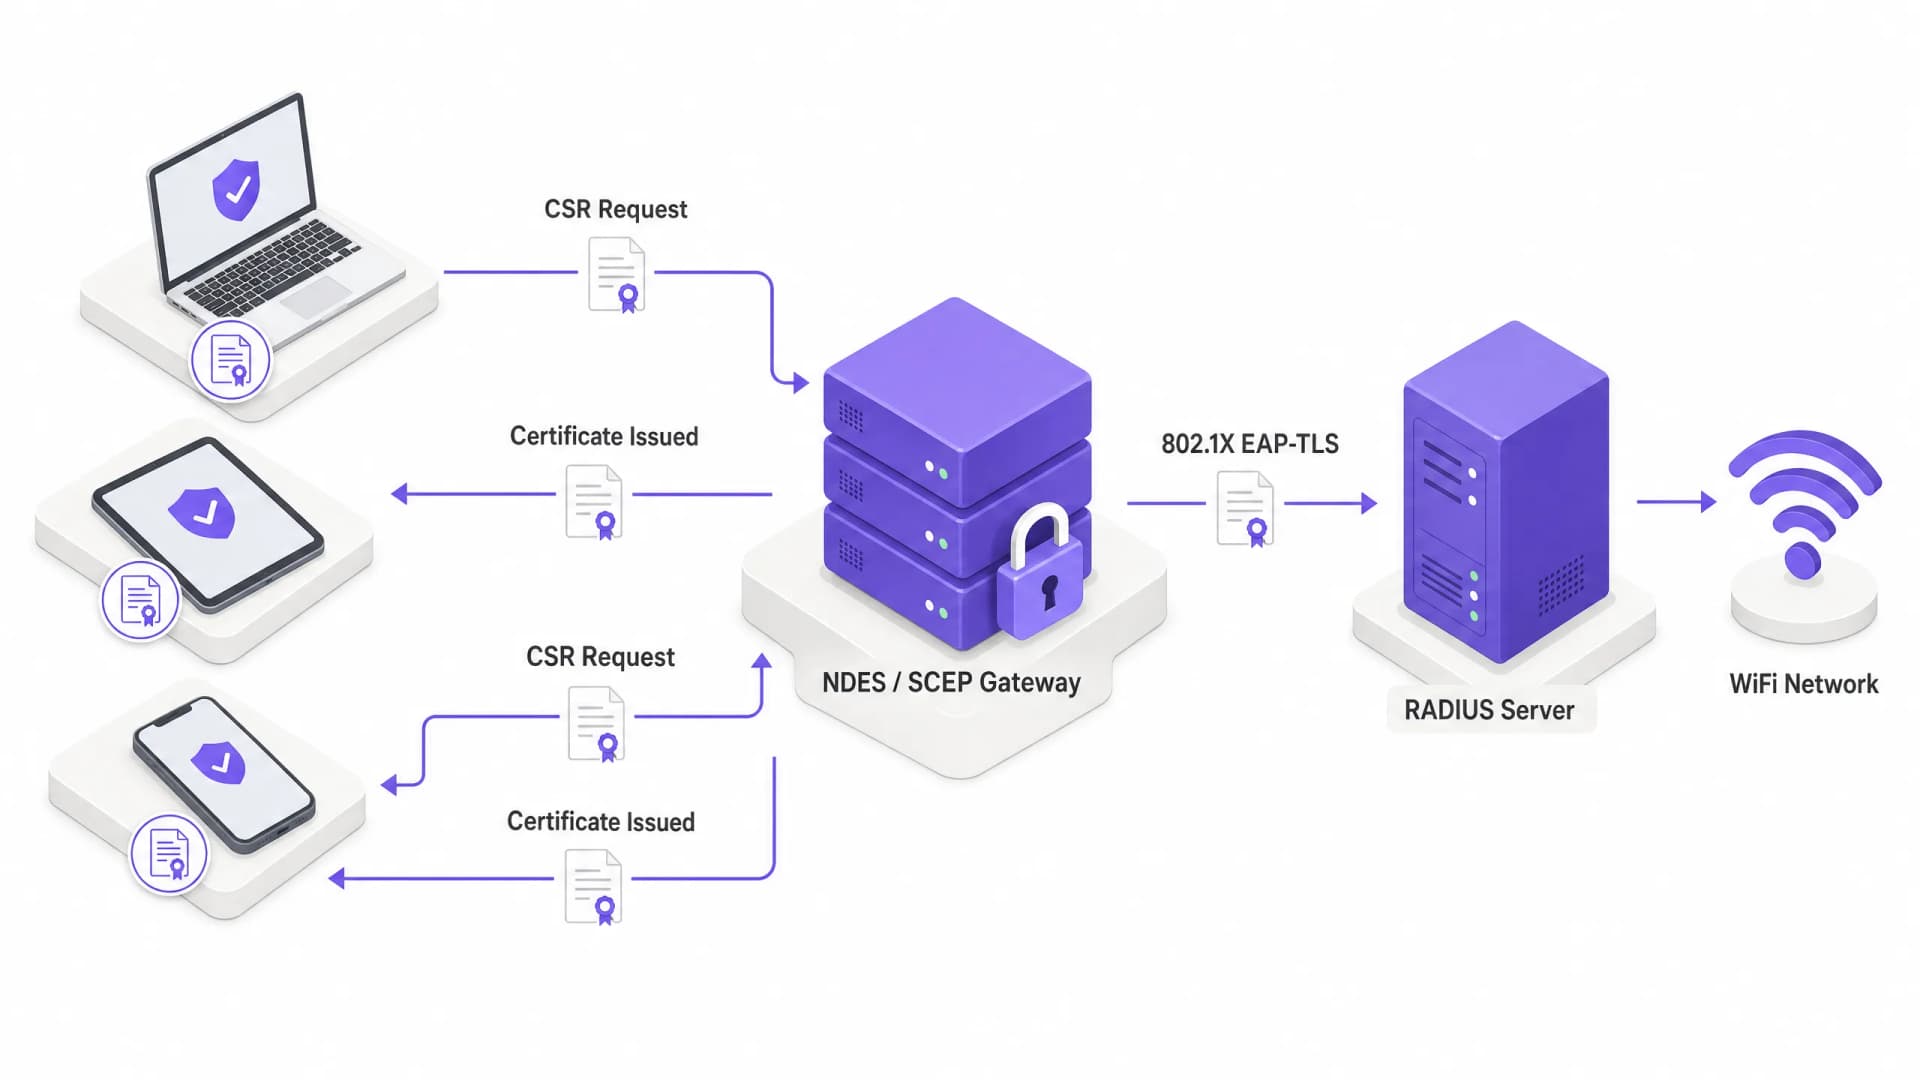
Como Configurar SCEP para Registro Automatizado de Certificados WiFi Corporativos
Este guia explica como configurar o SCEP (Simple Certificate Enrollment Protocol) para o registro automatizado de certificados WiFi corporativos, cobrindo toda a arquitetura desde PKI e NDES até a implantação de perfil MDM e validação RADIUS. É voltado para gerentes de TI, arquitetos de rede e CTOs em hotéis, redes de varejo, estádios, centros de conferências e organizações do setor público que precisam ir além de chaves pré-compartilhadas e implementar autenticação 802.1X EAP-TLS escalável e baseada em identidade. A plataforma de sobreposição em nuvem da Purple, que é agnóstica em relação ao hardware, integra-se diretamente com essa arquitetura, fornecendo a camada de WiFi para convidados e BYOD que opera em conjunto com a rede de funcionários autenticada por certificado.
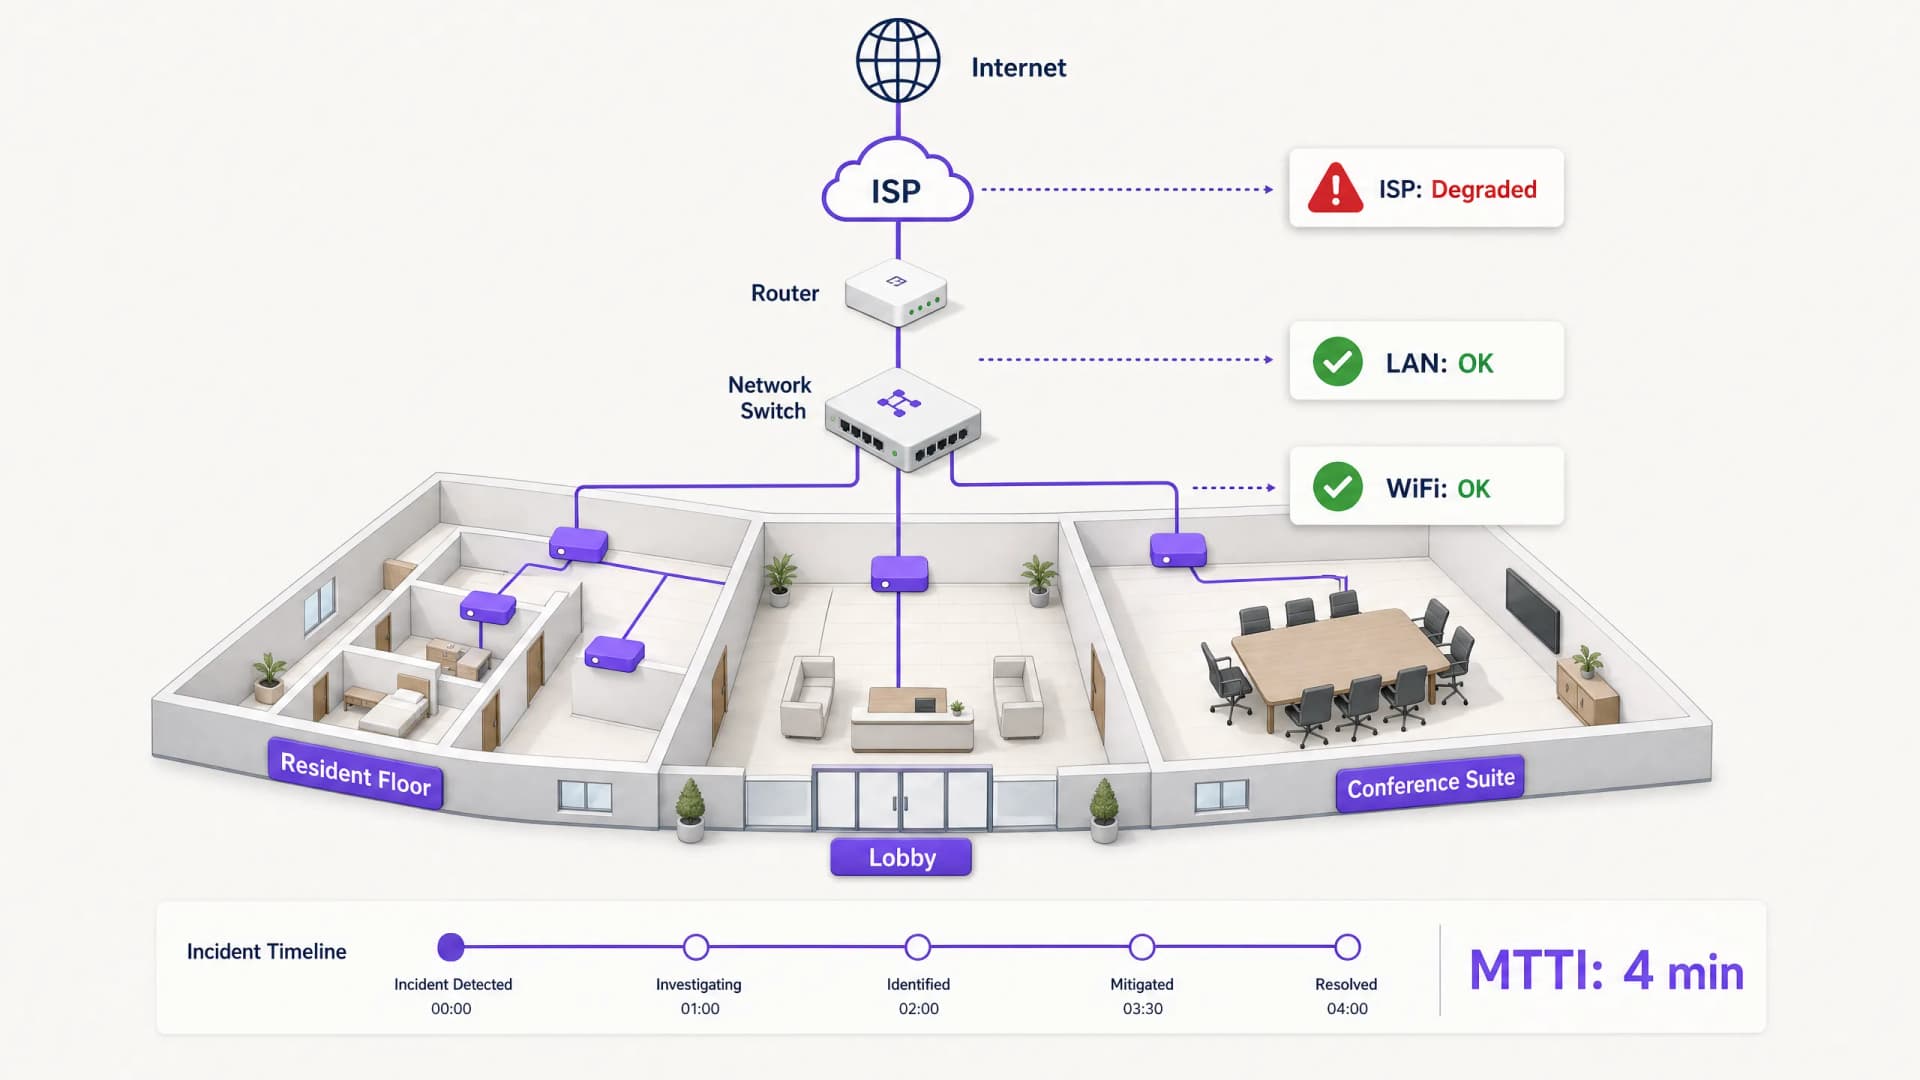
Mean time to innocence: como provar que o problema não é o WiFi
Mean time to innocence (MTTI) é a métrica crítica que define quanto tempo as equipes de TI gastam para provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo de culpas em ambientes multi-tenant, substituindo acusações por evidências compartilhadas para reduzir o mean time to resolution (MTTR).
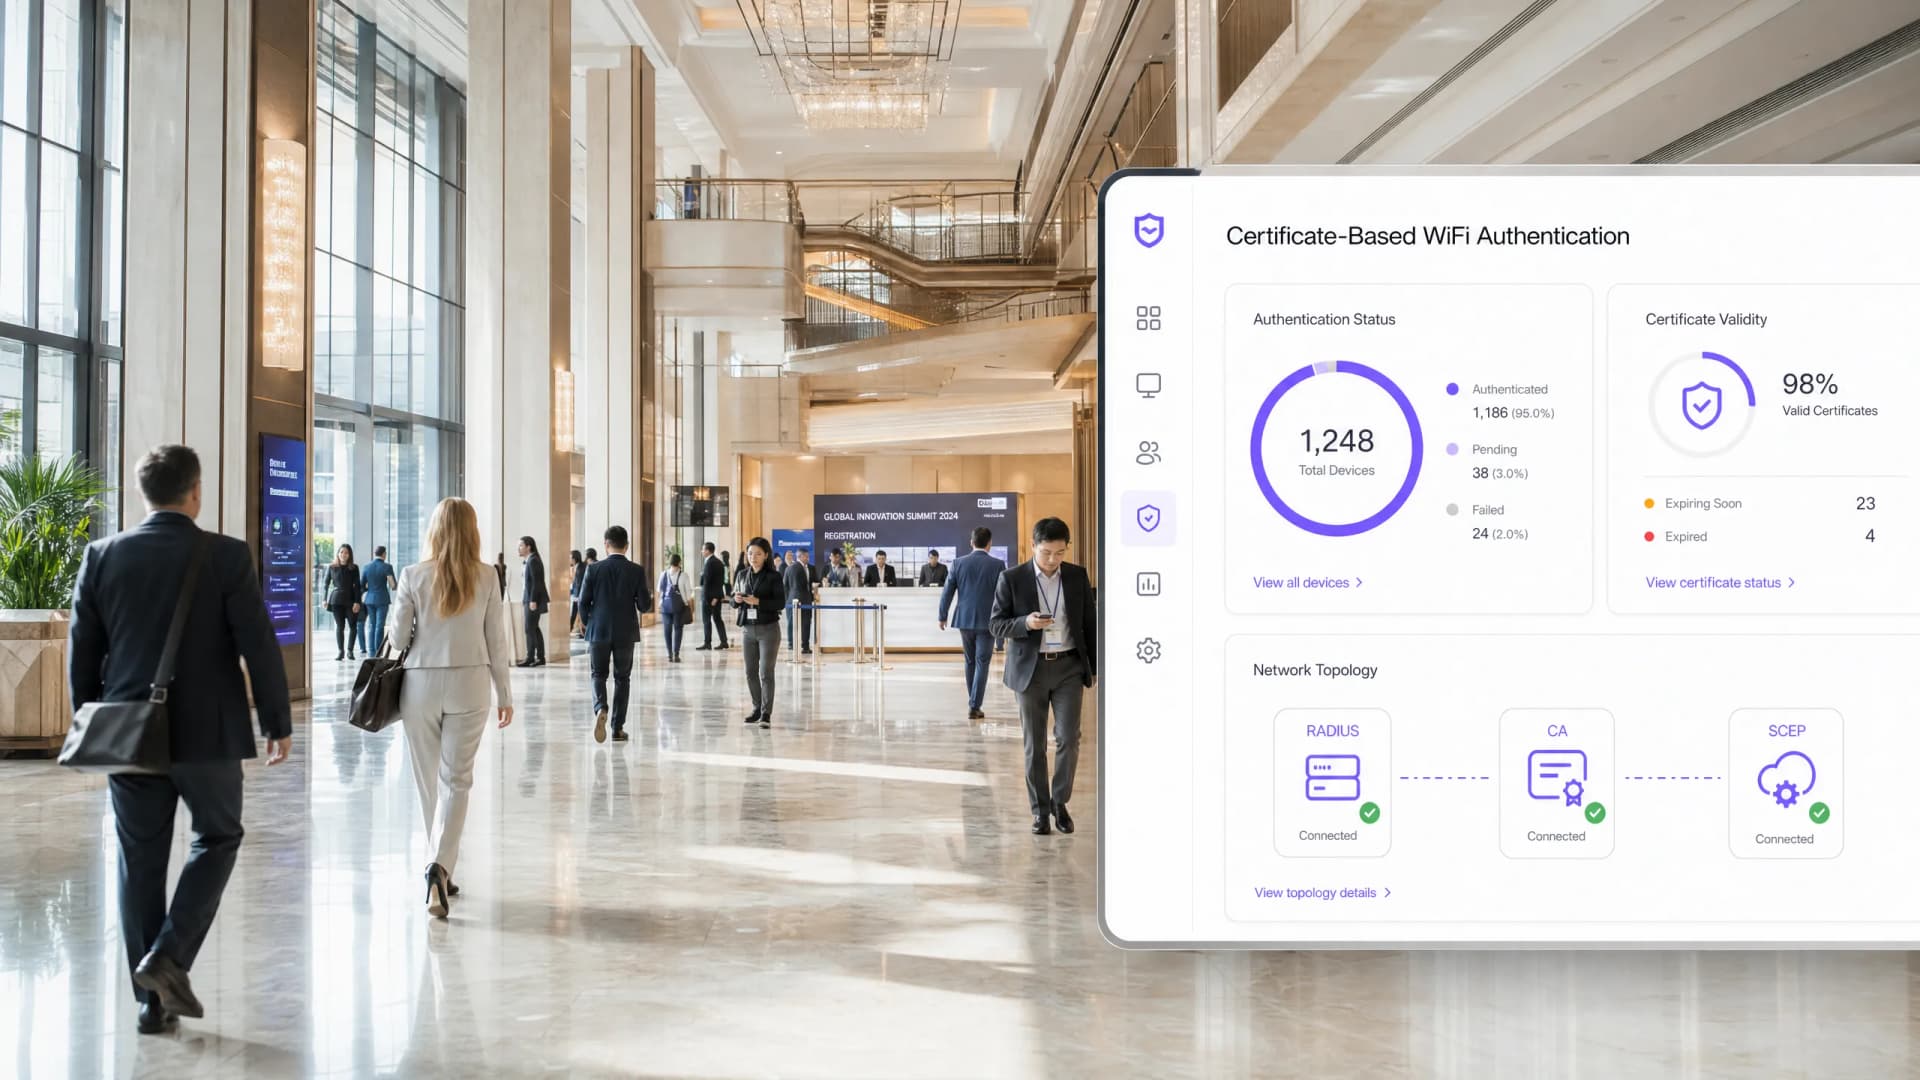
O Guia Corporativo de SCEP: Implantando o Simple Certificate Enrollment Protocol para Segurança Automatizada de WiFi de Campus
Este guia de referência técnica fornece um modelo de arquitetura definitivo e uma estratégia de implementação passo a passo para a implantação de certificados de WiFi corporativos usando SCEP. Ele aborda as diferenças críticas entre SCEP e PKCS, a sequência exata de implantação necessária para o sucesso e estratégias reais de mitigação de riscos para líderes de TI.
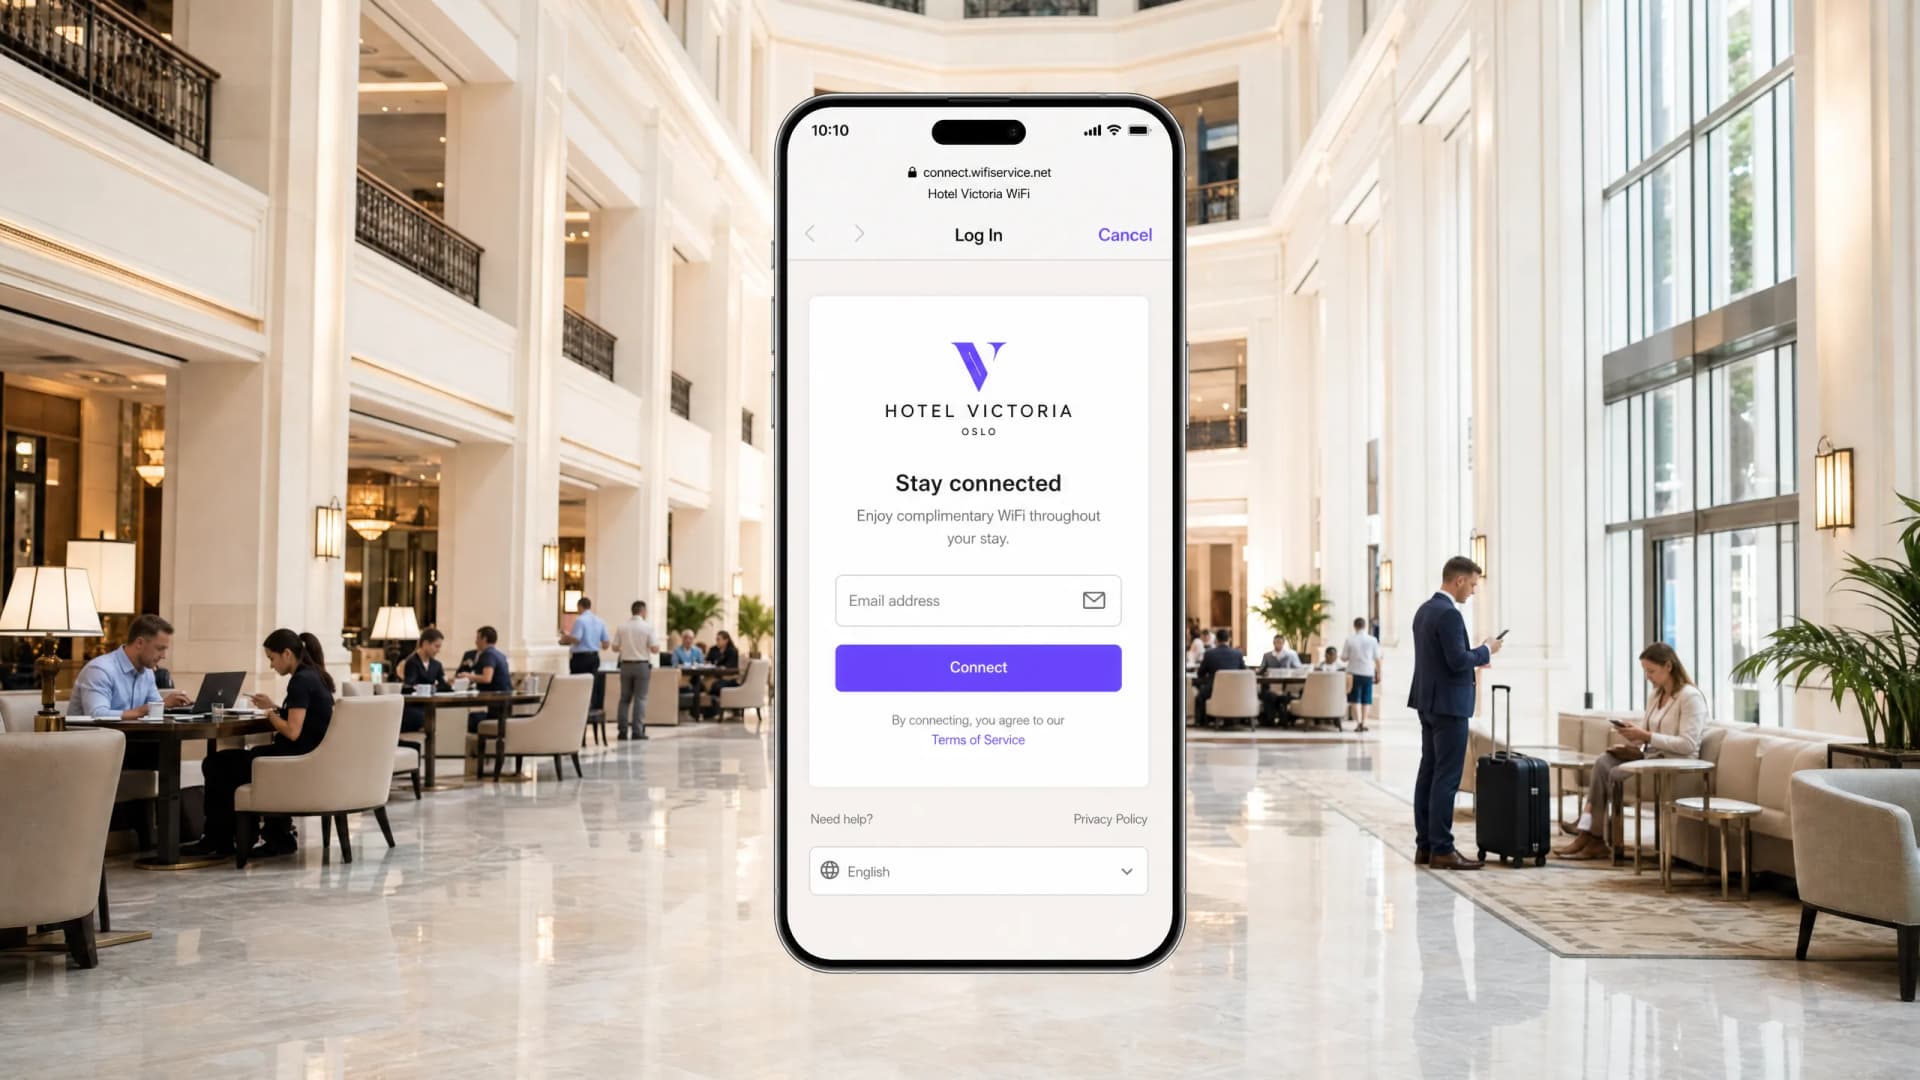
Por que meu WiFi de visitantes não está conectando? Resolução de problemas de Captive Portal
Este guia de referência técnica autoritativo explica os mecanismos subjacentes da detecção de Captive Portal e detalha os seis principais modos de falha que impedem a conexão do WiFi de visitantes. Ele fornece aos gerentes de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de MAC.
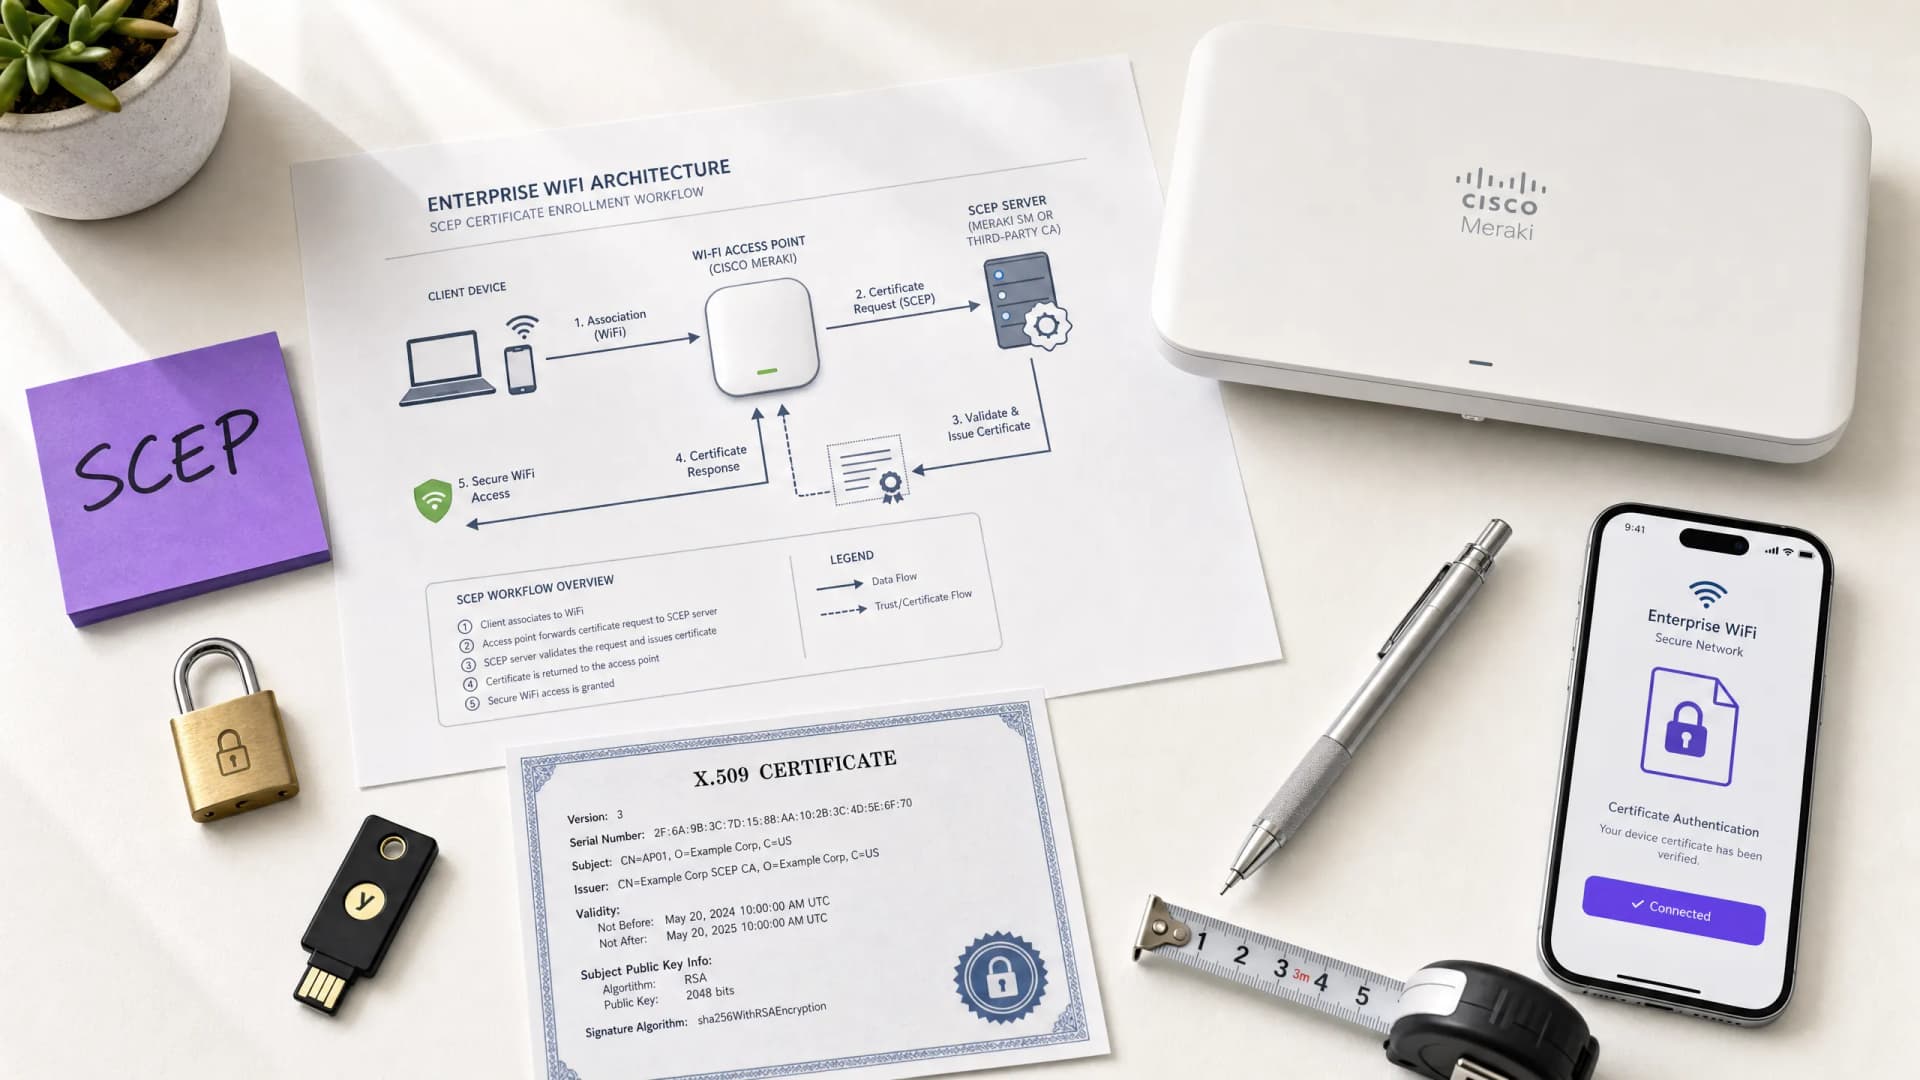
Como implementar SCEP para registro automatizado de certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para registro automatizado de certificados WiFi em locais corporativos. Ele abrange o projeto arquitetônico completo - desde o design de PKI e integração com MDM até a sequência obrigatória de implantação em três etapas - e mostra aos gerentes de TI e arquitetos de rede como eliminar credenciais compartilhadas, automatizar o gerenciamento do ciclo de vida dos certificados e atender aos requisitos do PCI DSS e GDPR em escala.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
