
Gestão de Largura de Banda e Qualidade de Serviço (QoS) em Espaços de Co-working
Um guia de referência técnica de autoridade para gestores de TI, arquitetos de rede e diretores de operações de instalações sobre a implementação de estruturas robustas de Gestão de Largura de Banda e Qualidade de Serviço (QoS) em ambientes de co-working. Este guia detalha a segmentação de rede, a priorização de tráfego, as configurações neutras de fornecedor e as métricas de ROI do mundo real para fornecer conectividade de classe empresarial. Abrange as normas IEEE 802.11e/WMM, o design de VLAN, a limitação de taxa por utilizador e estratégias de resolução de problemas com resultados de negócio mensuráveis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Tenant →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Resumo Executivo
Os espaços de co-working apresentam um ambiente de rede e de RF (radiofrequência) único e volátil. Ao contrário dos escritórios corporativos tradicionais com comportamento de utilizador previsível, ou dos hotspots públicos com baixas expectativas de largura de banda, os espaços de co-working devem suportar implementações multi-tenant de alta densidade onde os utilizadores exigem um rendimento de classe empresarial, baixa latência e fiabilidade excecional. Um único tenant que realize uma grande transferência de dados ou execute uma sincronização de cópia de segurança sem restrições pode degradar a experiência sem fios para todo o espaço, levando à perda de clientes e à perda direta de receitas.
Este guia fornece aos arquitetos de rede e diretores de TI uma estrutura prática e neutra em relação ao fornecedor para implementar políticas de Gestão de Largura de Banda e Qualidade de Serviço (QoS). Ao tirar partido de segmentação de rede avançada com Guest WiFi e VLANs seguras, integrando WiFi Analytics para monitorizar a utilização em tempo real, e impondo normas estritas IEEE 802.11e/WMM, os operadores podem garantir Acordos de Nível de Serviço (SLAs) para tenants de alto valor, mantendo uma experiência de base suave para visitantes ocasionais.
Análise Técnica Detalhada
O Dilema da Rede Multi-Tenant
Num ambiente de co-working multi-tenant, o principal desafio é a imprevisibilidade do tráfego. Num determinado dia, a rede deve suportar simultaneamente comunicações unificadas como um serviço (UCaaS) sensíveis à latência (como o Zoom ou Microsoft Teams), sincronizações de bases de dados na nuvem altamente irregulares, transferências de ficheiros de alto rendimento e transmissão de vídeo recreativa. Sem uma gestão ativa, o agendamento "first-in, first-out" (FIFO) dos switches de rede e pontos de acesso padrão levará inevitavelmente ao bufferbloat - um fenómeno no qual pacotes de alta largura de banda e não em tempo real saturam as filas de buffer, introduzindo jitter e latência que destroem a usabilidade das aplicações em tempo real.
Para mitigar isto, os administradores de rede devem ir além da simples limitação de taxa para uma arquitetura de modelação de tráfego e Qualidade de Serviço (QoS) multi-camadas. Isto começa com um design de rede físico e lógico adequado, tirando partido de hardware de classe empresarial para segmentar e priorizar o tráfego.
Segmentação de Rede e Design de VLAN
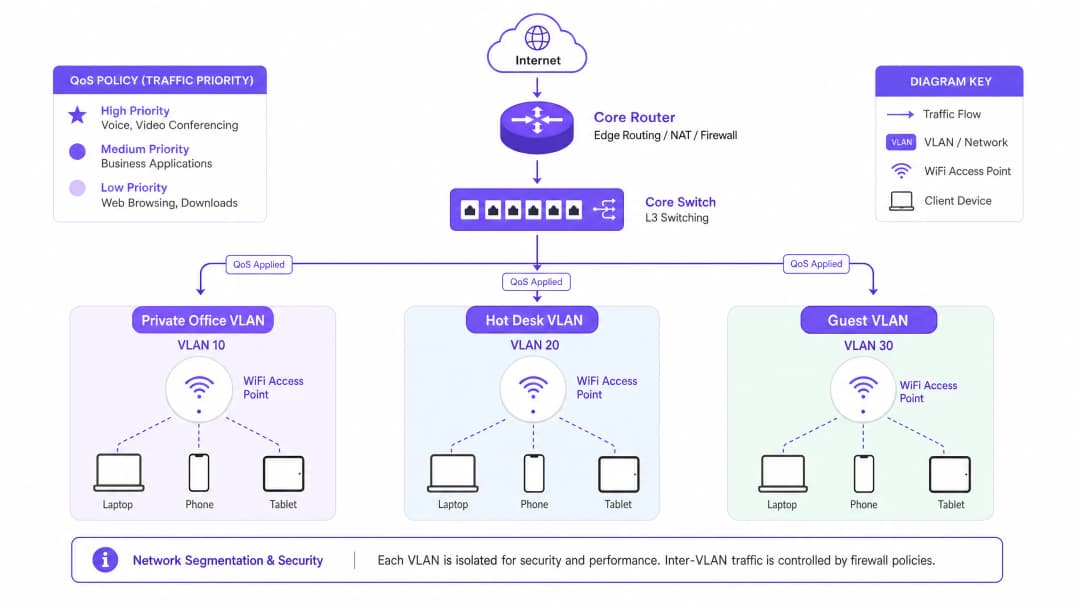
Uma gestão eficaz da largura de banda é impossível sem um isolamento lógico estrito dos grupos de tenants. Recomendamos a implementação de um mínimo de três Redes Locais Virtuais (VLANs) distintas, mapeadas para SSIDs separados utilizando Cisco Wireless APs de classe empresarial ou hardware semelhante:
| VLAN ID | Nome do SSID | Público-Alvo | Mecanismo de Autenticação | Perfil de QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Tenants de escritórios privados | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platinum (Prioridade de Voz/Vídeo) |
| VLAN 20 | CoWork_HotDesk |
Membros hot-desk / flexíveis | WPA3-Enterprise ou WPA3-SAE com Portal | Gold (Aplicações de negócios) |
| VLAN 30 | CoWork_Guest |
Visitantes diários / convidados | Captive Portal via Guest WiFi | Bronze (Melhor esforço / taxa limitada) |
Ao segmentar a rede, os administradores podem aplicar perfis de QoS personalizados no limite da VLAN, garantindo que o tráfego de convidados na VLAN 30 nunca congestione o tráfego crítico para o negócio nas VLANs 10 e 20. A implementação destas políticas de segurança requer a integração com uma solução robusta de Network Access Control (NAC) para atribuir dinamicamente as VLANs com base nas credenciais do utilizador. Para obter orientações detalhadas, consulte o nosso guia completo: How to Implement 802.1X Authentication with Cloud RADIUS.
IEEE 802.11e e WiFi Multimedia (WMM)
Na camada sem fios, o QoS é regulado pela norma IEEE 802.11e, conhecida comercialmente como WiFi Multimedia (WMM). O WMM substitui a antiga Distributed Coordination Function (DCF) pelo Enhanced Distributed Channel Access (EDCA). O EDCA introduz quatro Categorias de Acesso (ACs), correspondentes a diferentes níveis de prioridade no meio:
Voz (WMM-AC_VO) tem a prioridade mais alta e é concebida para VoIP e áudio interativo em tempo real. Utiliza os temporizadores de backoff mais curtos para minimizar a latência. Vídeo (WMM-AC_VI) tem prioridade elevada e é otimizado para videoconferência e streaming de multimédia, equilibrando uma baixa latência com um elevado débito. Best Effort (WMM-AC_BE) é a categoria predefinida para tráfego web normal, email e aplicações gerais. Background (WMM-AC_BK) tem a prioridade mais baixa e está reservada para transferências de dados não urgentes, atualizações de sistema e cópias de segurança em segundo plano.
Para manter a clareza de voz e vídeo em ambientes de alta densidade, o WMM deve estar ativado globalmente em todos os pontos de acesso. Além disso, os mapeamentos DSCP (Differentiated Services Code Point) devem ser configurados para que as categorias WMM sem fios sejam traduzidas para pacotes IP com fios à medida que atravessam switches e routers.
-
Guia de Implementação
Implementação Passo a Passo de Traffic Shaping e QoS
A implementação da gestão de largura de banda num espaço de co-working requer uma abordagem sistemática. Siga estes passos de implementação independentes de fornecedor para estabelecer uma estratégia de traffic shaping de nível empresarial.
Passo 1: Estabelecer o orçamento de largura de banda WAN. Antes de configurar os limites internos, determine o seu débito total de WAN. Para um espaço de co-working típico de 200 pessoas, recomenda-se uma ligação de fibra simétrica de 1 Gbps / 1 Gbps. Reserve uma margem fixa de 10% de buffer de sobrecarga no gateway WAN para evitar a saturação da interface e o bufferbloat. Isto deixa 900 Mbps de largura de banda alocável.
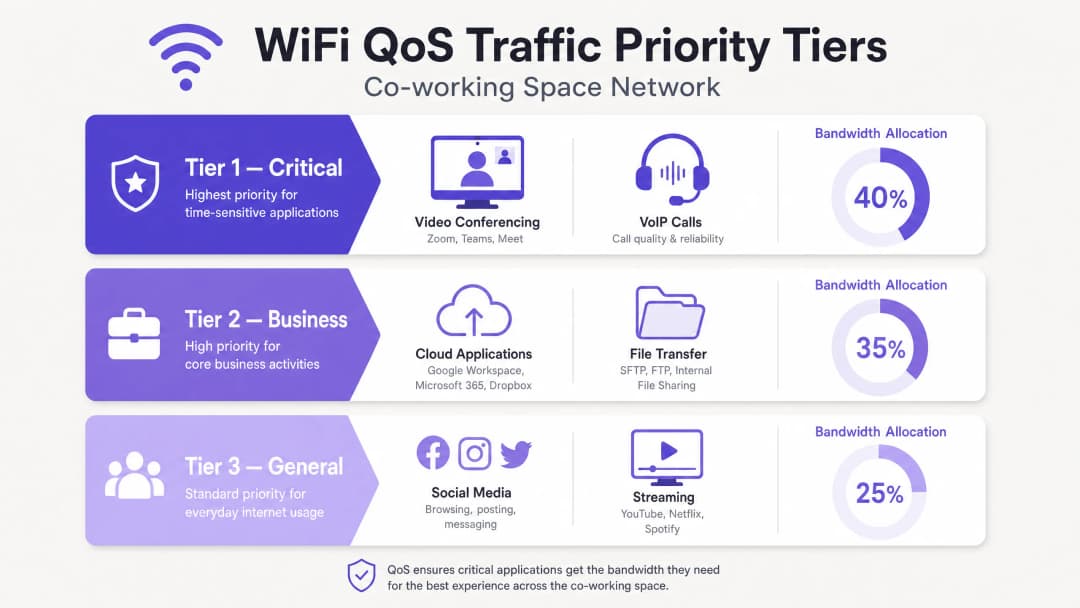
Passo 2: Definir classes de tráfego e filas de prioridade. Configure o Class-Based Weighted Fair Queueing (CBWFQ) ou Low Latency Queueing (LLQ) na sua gateway/firewall principal. Defina três classes primárias com base no VLAN de origem e nas assinaturas de aplicações. O Nível 1 (Crítico) aloca 40% de largura de banda garantida para tráfego VoIP e UCaaS, mapeado para DSCP EF. O Nível 2 (Negócios) aloca 35% para aplicações na nuvem e tráfego web, mapeado para DSCP AF41. O Nível 3 (Geral/Convidado) aloca 25% com um limite agregado estrito, mapeado para DSCP CS1.
Passo 3: Configurar limitação de taxa por utilizador (alocação dinâmica de largura de banda). Para evitar que "monopolizadores de largura de banda" degradem a qualidade da rede, implemente a limitação dinâmica de taxa por utilizador em vez de limites estáticos, sempre que possível. A limitação dinâmica permite que os utilizadores atinjam velocidades mais elevadas quando a rede está inativa, mas reduz a velocidade para uma linha de base garantida durante os períodos de pico. Para o SSID flexível/hot-desk, configure um limite dinâmico de 50 Mbps download / 20 Mbps upload por cliente, com um mínimo garantido de 10 Mbps simétricos durante a utilização de pico. Para o SSID de convidados, aplique um limite estático estrito de 10 Mbps download / 5 Mbps upload por cliente.
Passo 4: Implementar filtragem na camada de aplicação (Camada 7). As firewalls e APs modernos tiram partido da Deep Packet Inspection (DPI) para identificar aplicações independentemente das portas que utilizam. Configure regras de Camada 7 para restringir a partilha de ficheiros peer-to-peer (P2P), downloads de BitTorrent e cópias de segurança pessoais na nuvem a um máximo de 2 Mbps por utilizador. Certifique-se de que os domínios UCaaS conhecidos (ex: *.zoom.us, *.microsoft.com) são automaticamente identificados como DSCP EF ou AF41.
-
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
Planeamento de RF Rigoroso e Reutilização de Canais
Os espaços de co-working de alta densidade sofrem de Interferência de Canal Partilhado (CCI) quando múltiplos pontos de acesso operam no mesmo canal. Num espaço de trabalho moderno, migre os dispositivos legados para as bandas de 5 GHz e 6 GHz. Se o 2.4 GHz tiver de permanecer ativo para IoT, restrinja-o a um número reduzido de APs específicos utilizando canais que não se sobreponham (1, 6, 11) com a potência de transmissão mínima. Implemente Wi-Fi 6E ou Wi-Fi 7 para tirar partido do recém-disponibilizado espetro de 6 GHz, que oferece até 14 canais adicionais de 80 MHz e pode eliminar a CCI por completo. Mantenha-se fiel a uma largura de canal de 40 MHz na banda de 5 GHz para equilibrar o rendimento com a disponibilidade de canais.
Airtime Fairness
Ative o Airtime Fairness (ATF) em todos os APs de classe empresarial. O ATF aloca a todos os clientes um tempo igual de acesso ao canal, em vez de um número igual de pacotes. Isto evita que os clientes legados mais lentos (que operam em 802.11n ou normas mais antigas) monopolizem o meio sem fios e prejudiquem o desempenho dos clientes modernos de alta velocidade Wi-Fi 6/7.
Análise e Monitorização Contínuas
Aproveite a análise de WiFi Analytics de classe empresarial para obter uma visão profunda do comportamento dos inquilinos, densidade de dispositivos e utilização de aplicações. Ao analisar as tendências históricas de tráfego, os gestores de TI podem ajustar proativamente as alocações de largura de banda antes que ocorram gargalos físicos. O mesmo se aplica a ambientes de Hospitality, implementações de Retail e hubs de Transport, onde a densidade sem fios multi-inquilino é um desafio operacional constante.
Resolução de Problemas e Mitigação de Riscos
Mesmo com uma configuração de QoS robusta, as redes de co-working encontrarão anomalias de desempenho. A tabela abaixo fornece uma matriz de diagnóstico para as falhas de largura de banda mais comuns.
| Sintoma | Causa Raiz | Passos de Diagnóstico | Ação de Mitigação |
|---|---|---|---|
| Chamadas de Zoom/Teams com falhas durante as horas de ponta | Bufferbloat no gateway WAN ou erros de mapeamento DSCP | Execute um teste de bufferbloat a partir de um dispositivo cliente; verifique as estatísticas da porta do switch para pacotes de saída descartados | Ative LLQ para tráfego UCaaS no router; ajuste a reserva de overhead WAN de 10% para 15% |
| Latência elevada e perda de pacotes na banda de 5 GHz | Interferência de Co-Canal (CCI) causada por potência de transmissão excessiva do AP ou canais excessivamente largos | Realize um levantamento de RF do local ou reveja o mapa de canais do controlador e as métricas de interferência | Reduza a largura do canal de 80 MHz para 40 MHz; ative a Atribuição Dinâmica de Canal (DCA) |
| Um inquilino específico reporta velocidades lentas dentro de um escritório privado | Obstrução física ou o dispositivo cliente preso a um AP distante (sticky client) | Verifique o RSSI do cliente e a banda ligada no painel do controlador sem fios | Ative o roaming rápido 802.11k/r/v; ajuste a taxa básica mínima para 12 Mbps ou 24 Mbps |
| Picos de utilização na rede de convidados, afetando os inquilinos corporativos | Limites de taxa de convidados a serem contornados, ou tempos limite de sessão do Captive Portal definidos como demasiado longos | Verifique o consumo de largura de banda agregado da VLAN de convidados no painel de controlo da firewall | Aplique limites de taxa estritos por utilizador (10/5 Mbps) no SSID de convidados; encurte o tempo limite de sessão para 4 horas |
ROI e Impacto no Negócio
Retenção de Inquilinos e Redução de Churn
A reclamação número um em espaços de co-working é a má conectividade de rede. Numa indústria com baixos custos de mudança e abundantes alternativas de espaços flexíveis, apenas uma semana de conectividade instável pode levar um inquilino corporativo de alto valor a rescindir o seu contrato de arrendamento. Com uma arquitetura de QoS devidamente implementada, os operadores reportam consistentemente que o churn anual de inquilinos cai da média do setor de 18-22% para menos de 8%, o que representa uma receita de aluguer retida significativa.
Nova Receita Através de Escalões Premium
Ao potenciar um núcleo de rede robusto, os operadores de co-working podem transformar a sua infraestrutura de WiFi de um centro de custos num fluxo de receitas de elevada margem. Os operadores podem fazer o upsell de planos standard para pacotes de rede premium para os membros, oferecendo VLANs dedicadas, SSIDs privados, largura de banda simétrica garantida e endereços IP estáticos mediante uma mensalidade adicional.
| Nível do Plano | Funcionalidades | Preço Indicativo |
|---|---|---|
| Standard | SSID partilhado para hot-desk, 50/20 Mbps, QoS de melhor esforço, início de sessão via Captive Portal | Incluído na subscrição base |
| Premium | VLAN/SSID dedicado, 100/100 Mbps, QoS Platinum (prioridade VoIP), WPA3 | +150 £ por mês |
| Enterprise | SSID privado personalizado, 200 Mbps simétricos, integração Cloud RADIUS, IP estático | +450 £ por mês |
Eficiência Operacional
Ao automatizar a atribuição de largura de banda e a modelação de tráfego, o volume diário de pedidos de suporte de TI relativos a "rede lenta" pode ser reduzido em até 75%. Isto permite que os gestores de comunidade no local se foquem na hospitalidade e nas vendas, em vez de resolverem problemas de rede. Os mesmos princípios aplicam-se a instalações de cuidados de saúde e locais do setor público, onde a fiabilidade da rede é operacionalmente crítica. Para ler mais sobre estratégias de implementação sem fios de alta densidade, consulte o nosso guia: WiFi nas Escolas: O Guia de 2026 para Administradores e TI.
-
Ouça: O Podcast de Briefing Técnico
-
Referências
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
Definições Principais
Bufferbloat
Latência elevada e flutuação (jitter) causadas pela acumulação excessiva de pacotes em buffers nos equipamentos de rede, particularmente na fronteira da WAN. Quando o tráfego de alta largura de banda e não em tempo real satura estes buffers, os pacotes em tempo real (como VoIP e vídeo) sofrem atrasos, causando uma degradação grave do desempenho.
As equipas de TI deparam-se com bufferbloat quando os utilizadores se queixam de chamadas de vídeo tremidas, apesar de terem internet de fibra de alta velocidade. É mitigado ao reservar uma margem de segurança de 10% na largura de banda WAN e ao implementar a gestão ativa de filas (AQM) como o FQ-CoDel.
Qualidade de Serviço (QoS)
Um conjunto de tecnologias e técnicas utilizadas para gerir recursos de rede, priorizando tipos de tráfego específicos. Os mecanismos de QoS permitem que os administradores garantam a largura de banda, minimizem a latência e controlem o jitter para aplicações críticas.
Essencial em espaços de co-working multi-inquilino para garantir que as ferramentas de colaboração em tempo real (Zoom, Teams) tenham precedência sobre as transferências de ficheiros em segundo plano e streaming recreativo.
WiFi Multimedia (WMM)
Uma certificação de interoperabilidade da WiFi Alliance baseada na norma IEEE 802.11e. Fornece funcionalidades de Qualidade de Serviço (QoS) a redes WiFi ao priorizar o tráfego em quatro Categorias de Acesso: Voz, Vídeo, Best Effort (Melhor Esforço) e Segundo Plano.
Deve ser ativado globalmente nos access points de co-working para garantir que os dispositivos sem fios possam priorizar os pacotes de voz e vídeo antes de serem transmitidos pelo ar.
Differentiated Services Code Point (DSCP)
Um campo de 6 bits no cabeçalho de um pacote IP utilizado para classificar e priorizar o tráfego de rede na Camada 3. As marcações padrão incluem EF (Expedited Forwarding para voz) e AF (Assured Forwarding para vídeo e aplicações empresariais).
Utilizado para manter a prioridade de QoS à medida que o tráfego se move do AP sem fios, passa pelos switches cablados e sai através do router gateway WAN. As marcações DSCP devem ser preservadas de ponta a ponta para que a QoS funcione corretamente.
Airtime Fairness (ATF)
Uma funcionalidade sem fios empresarial que aloca o tempo de transmissão de canal (airtime) igualmente entre os clientes ligados, independentemente da sua velocidade de ligação ou padrão sem fios.
Impede que dispositivos antigos ou distantes com fraco sinal consumam tempo excessivo do meio sem fios, protegendo o débito de dispositivos modernizados com WiFi 6/7 em ambientes de co-working de alta densidade.
Dynamic Bandwidth Allocation
Uma técnica de modelação de tráfego que ajusta dinamicamente os limites de largura de banda de um utilizador com base na utilização de rede em tempo real, permitindo velocidades de pico elevadas quando a rede está inativa, enquanto aplica limites estritos durante as horas de ponta.
Permite que os operadores de co-working ofereçam uma experiência de utilizador rápida e de elevada resposta sem arriscar a saturação total da rede durante as horas de ponta.
Co-Channel Interference (CCI)
Interferência que ocorre quando dois ou mais pontos de acesso sem fios em proximidade próxima operam no mesmo canal de frequência, forçando-os a partilhar o tempo de transmissão e reduzindo drasticamente a capacidade sem fios global.
Um problema grave em espaços de co-working de alta densidade. Mitigado através de um planeamento de canais adequado, reduzindo as larguras de canal para 40 MHz e utilizando a banda de 6 GHz em implementações de WiFi 6E/7.
Client Isolation
Uma funcionalidade de segurança e desempenho em pontos de acesso sem fios que impede que os clientes sem fios ligados comuniquem diretamente entre si ou façam a varredura de outros dispositivos na mesma sub-rede.
Obrigatório para redes de convidados e SSIDs de partilha de secretária para proteger a segurança dos inquilinos e eliminar o consumo de tempo de transmissão por tráfego de difusão sem fios desnecessário (como ARP e mDNS).
Exemplos Práticos
Um espaço de co-working de alta densidade que abrange 15 000 pés quadrados distribuídos por dois pisos acomoda 250 membros ativos diários, incluindo 15 inquilinos de escritórios privados. Durante as horas de ponta (das 10:00 às 15:00), os utilizadores sofrem de instabilidade severa (jitter) e perda de pacotes nas chamadas do Microsoft Teams e do Zoom. O local dispõe de uma ligação de fibra simétrica de 500 Mbps. Desenhe uma estratégia de QoS e alocação de largura de banda neutra de fornecedor para resolver este problema.
Para resolver a latência e o jitter das horas de ponta, implemente uma estratégia de QoS de três frentes: enfileiramento ao nível da WAN, modelação de tráfego sem fios e segmentação lógica.
Limitação de Taxa e Enfileiramento ao Nível da WAN: Defina um limite de largura de banda WAN no router gateway para 450 Mbps (90% do circuito de 500 Mbps) para evitar o bufferbloat. Configure o Enfileiramento de Baixa Latência (LLQ) na interface WAN com uma fila de prioridade estrita de 50 Mbps para tráfego de voz e videoconferência (identificado através de assinaturas Layer 7 DPI para Zoom, Teams e Webex), mapeado para DSCP EF. Configure o CBWFQ para os restantes 400 Mbps: a Classe-1 (VLAN de Escritório Privado 10) recebe uma garantia de largura de banda de 50% (200 Mbps), com capacidade de pico até 450 Mbps, mapeada para DSCP AF41; a Classe-2 (VLAN de Hot-Desk 20) recebe uma garantia de 35% (140 Mbps), com capacidade de pico até 300 Mbps, mapeada para DSCP AF21; a Classe-3 (VLAN de Convidados 30) recebe uma garantia de 15% (60 Mbps), estritamente limitada a um agregado de 100 Mbps, mapeada para DSCP CS1.
Configuração da Camada Sem Fios (WMM e Roaming): Ative o WiFi Multimedia (WMM) globalmente em todos os APs, mapeando as filas sem fios de voz e vídeo diretamente para as marcações DSCP EF e AF41 com fios. Force a Airtime Fairness (ATF) em todos os APs. Defina a Taxa Básica Mínima para 24 Mbps na banda de 5 GHz e desative os 2.4 GHz em 80% os APs.
Limitação de Taxa por Utilizador: Aplique uma limitação de taxa por utilizador dinâmica na VLAN 20 (Hot-Desks): 30 Mbps de download / 10 Mbps de upload por cliente, com capacidade de pico até 50 Mbps quando a utilização total da rede for inferior a 60%. Aplique limites estáticos estritos por utilizador na VLAN 30 (Convidados): 10 Mbps de download / 3 Mbps de upload.
Um operador de co-working empresarial pretende fazer um upsell a um inquilino de serviços financeiros de alto valor que necessita de uma rede dedicada e altamente segura para 30 funcionários dentro de uma suite de escritórios privados. Exigem um débito simétrico garantido de 100 Mbps, um SSID dedicado e um isolamento estrito de todos os outros inquilinos para cumprir os regulamentos financeiros. Detalhe o modelo de configuração e implementação passo a passo para fornecer este serviço utilizando uma infraestrutura física partilhada.
Para fornecer este serviço empresarial premium de forma segura e fiável numa infraestrutura partilhada, utilize o direcionamento dinâmico de VLAN, o provisionamento de SSID dedicado e a reserva rigorosa de largura de banda QoS.
Segmentação Lógica de Rede e Segurança: Crie uma VLAN dedicada (VLAN 105) no switch central e no firewall do gateway. Configure um SSID dedicado denominado CoWork_FinSecure transmitido apenas pelos pontos de acesso nas proximidades do escritório privado do cliente. Proteja o SSID utilizando a autenticação WPA3-Enterprise integrada com um servidor Cloud RADIUS. A cada colaborador do cliente são atribuídas credenciais 802.1X exclusivas; após uma autenticação bem-sucedida, o servidor RADIUS devolve um atributo Tunnel-Private-Group-ID de 105, direcionando dinamicamente o dispositivo do utilizador para a VLAN 105. Configure ACLs rigorosas no firewall do gateway para bloquear todo o tráfego inter-VLAN entre a VLAN 105 e quaisquer outras VLANs de clientes.
Reserva de Largura de Banda e Perfil de QoS: No gateway WAN, crie uma classe de tráfego dedicada para a VLAN 105. Configure uma política CBWFQ que garanta uma taxa de transferência WAN simétrica de 100 Mbps exclusivamente para a VLAN 105. Defina um limite rigoroso de modelação de tráfego (traffic-shaping) de 100 Mbps na VLAN 105 para evitar que o cliente exceda o seu SLA. Dentro da VLAN 105, ative a tradução de etiquetas QoS: mapeie as etiquetas DSCP de entrada dos clientes (EF para VoIP, AF41 para vídeo) diretamente para as filas WAN correspondentes.
Otimização ao Nível do Cliente: Ative o isolamento de clientes no SSID CoWork_FinSecure para evitar que os dispositivos dentro da VLAN façam varrimentos ou comuniquem entre si, adicionando uma camada extra de conformidade regulamentar.
Durante uma conferência tecnológica de grande escala realizada no salão de eventos de um espaço de co-working, 150 participantes ligam-se ao Guest WiFi simultaneamente. Em 30 minutos, toda a rede fica paralisada. Os membros em regime de hot-desking noutras partes do edifício não conseguem carregar páginas web básicas e a receção do espaço não consegue processar pagamentos com cartões de crédito. Diagnostique a falha de rede e descreva as medidas imediatas de mitigação de emergência e a solução arquitetural a longo prazo.
Esta é uma falha clássica de tempestade de difusão (broadcast storm) e saturação do meio sem fios, agravada pela falta de isolamento de largura de banda ao nível da WAN.
Análise de Diagnóstico: 150 clientes ativos num único AP de convidados no salão de eventos saturam o meio sem fios. Se os clientes estiverem ligados na banda de 2.4 GHz ou a utilizar canais largos de 80 MHz, a interferência de canal partilhado (CCI) dispara, causando retransmissões maciças de pacotes. Uma inundação de pedidos DHCP e tráfego de difusão (ARP, mDNS) da rede de convidados satura a CPU do router principal. A rede de convidados carece de um limite global de largura de banda, permitindo que os dispositivos dos participantes da conferência consumam todo o circuito WAN.
Mitigação de Emergência Imediata (Resolução em 15 Minutos): Inicie sessão na firewall principal e aplique imediatamente um limite global de largura de banda na VLAN de Convidados (VLAN 30), limitando-a a um total de 50 Mbps. Defina um limite estrito por utilizador de 3 Mbps de download / 1 Mbps de upload no SSID de Convidados. Ative o Isolamento de Clientes (Client Isolation) no SSID de Convidados para bloquear o tráfego sem fios peer-to-peer e impedir que os pacotes de difusão atravessem as ondas de rádio.
Solução Arquitetural de Longo Prazo: Implemente Access Points de alta densidade dedicados (APs WiFi 6E/7 com antenas direcionais) especificamente para o salão de eventos numa VLAN separada e dedicada (VLAN 40 - Espaço de Eventos). Configure a firewall principal para priorizar a VLAN 90 (POS/Operações) com 10 Mbps garantidos (DSCP CS5) e a VLAN 20 (Hot-Desks) com 200 Mbps garantidos. Aplique um limite global rígido e não expansível de 150 Mbps na VLAN de Eventos (VLAN 40).
Perguntas de Prática
Q1. Um operador de co-working nota que a utilização da CPU do seu router de gateway principal dispara para os 95% todas as terças e quintas-feiras à tarde, coincidindo com uma quebra nas velocidades de rede para todos os inquilinos. Não há transferências de ficheiros volumosos ativas nessa altura. Qual é a causa mais provável e como deve o arquiteto de rede resolver o problema?
Dica: Analise as definições de segurança e protocolo nas redes de convidados e de partilha de secretária. Picos na CPU sem um débito elevado apontam frequentemente para taxas elevadas de pacotes por segundo (PPS) decorrentes de tráfego de difusão ou protocolos de deteção de dispositivos.
Ver resposta modelo
A causa mais provável é uma tempestade de difusão ou tráfego multicast excessivo (como os protocolos de deteção mDNS, ARP ou Bonjour) com origem nos SSIDs de Convidados e de Partilha de Secretária. Em ambientes de alta densidade com centenas de dispositivos, os protocolos de deteção em segundo plano podem gerar milhares de pacotes por segundo. Como os pacotes de difusão têm de ser processados por todos os dispositivos e pelo gateway principal, isto satura a CPU do router sem gerar uma utilização significativa de largura de banda.
Para resolver isto: (1) Ative o Client Isolation globalmente nos SSIDs de Convidados e de Partilha de Secretária. Isto bloqueia imediatamente a comunicação sem fios ponto a ponto e impede que os pacotes de difusão/multicast sejam repetidos no meio sem fios. (2) Ative o IGMP Snooping em todos os switches para restringir o tráfego multicast apenas às portas que o solicitem ativamente, reduzindo a carga de CPU do switch e do router. (3) Configure o controlador sem fios para rejeitar tramas ARP e outras tramas de difusão ao nível do AP, convertendo os pedidos ARP em unicast sempre que possível.
Q2. Um gestor de TI pretende implementar QoS num espaço de co-working, mas descobre que os seus switches antigos não suportam o mapeamento DSCP, apenas a marcação básica de Camada 2 CoS (Class of Service) 802.1p. Como deve adaptar o seu desenho de QoS para manter a priorização do tráfego?
Dica: O 802.1p CoS opera na Camada 2 (trama Ethernet), enquanto o DSCP opera na Camada 3 (cabeçalho IP). Quando o mapeamento da Camada 3 não está disponível, a priorização deve ser mantida dentro do domínio de difusão local utilizando valores de CoS.
Ver resposta modelo
Quando o mapeamento DSCP de Layer 3 não é suportado pelos switches de acesso, o gestor de TI deve recorrer à marcação Class of Service (CoS) 802.1p de Layer 2. Configure os Access Points wireless para mapearem as WMM Access Categories directamente para as tags CoS 802.1p de Layer 2 assim que o tráfego entra na rede com fios. Por exemplo: WMM-AC_VO (Voz) mapeia para CoS 6; WMM-AC_VI (Vídeo) mapeia para CoS 5; WMM-AC_BE (Best Effort) mapeia para CoS 0. Nos switches antigos, configure o enfileiramento de saída (egress queuing) com base nos valores CoS usando Weighted Round Robin (WRR) ou Strict Priority queuing nas portas de uplink do switch, atribuindo CoS 6 e 5 às filas de maior prioridade. No router de gateway central (que suporta Layer 3), configure a switchport de entrada para ler as tags CoS de Layer 2 recebidas e remarcá-las para os valores DSCP de Layer 3 correspondentes (ex. CoS 6 para DSCP EF, CoS 5 para DSCP AF41) antes de encaminhar o tráfego pela interface WAN.
Q3. Um espaço de co-working tem uma ligação de fibra simétrica de 1 Gbps. O operador pretende garantir que uma empresa de desenvolvimento de realidade virtual (VR) que ocupa uma suite privada obtenha pelo menos 200 Mbps de débito simétrico com menos de 5ms de latência. No entanto, também quer garantir que, se a empresa de VR não estiver a utilizar a sua largura de banda, os outros inquilinos a possam utilizar. Que configuração específica de enfileiramento e modelação de tráfego (traffic shaping) deve ser aplicada no gateway WAN?
Dica: Considere mecanismos de enfileiramento baseados em classes que suportem tanto um mínimo garantido (committed information rate) como um limite máximo, permitindo o empréstimo de largura de banda não utilizada de um pool principal (parent pool).
Ver resposta modelo
Implemente Class-Based Weighted Fair Queueing (CBWFQ) com Hierarchical Token Bucket (HTB) no gateway WAN. Defina o shaper principal (parent shaper) para 900 Mbps (aplicando a regra de overhead de 10%). Para a classe do inquilino de VR (VLAN 150), configure um Committed Information Rate (CIR) de 200 Mbps (largura de banda garantida) e um Peak Information Rate (PIR) de 500 Mbps (limite máximo de burst), atribuído a uma fila de alta prioridade com características de baixa latência. Para a classe de inquilinos partilhada (VLANs 10, 20, 30), configure um CIR de 700 Mbps com um limite de burst de 900 Mbps. Ative a partilha de largura de banda (empréstimo) sob o agendador HTB para que, quando a utilização da empresa de VR for inferior a 200 Mbps, a capacidade não utilizada seja distribuída automaticamente entre as outras classes de inquilinos com base nos pesos configurados. Assim que a empresa de VR iniciar uma transferência de alto débito, o agendador reclama imediatamente a largura de banda até aos 200 Mbps garantidos, antecipando-se às outras classes de tráfego sem derrubar as ligações ativas.
Perguntas frequentes
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continue a ler esta série
Por que o WiFi de convidados de estilo hoteleiro falha em edifícios residenciais
Será capaz de diagnosticar por que os residentes em blocos BTR, residências de estudantes e MDUs continuam a reportar falhas de WiFi, e escolher o modelo de autenticação que as resolve. A resposta é uma chave iPSK por agregado familiar nos seus pontos de acesso existentes, mantendo uma rede de Captive Portal separada para os visitantes.
Conceção de Redes WiFi para Edifícios de Escritórios Multi-Inquilino
Este guia fornece aos gestores de TI, arquitetos de rede e CTOs um plano neutro em termos de fornecedor para conceber redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilino. Aborda a segmentação de VLAN sob IEEE 802.1Q, a Atribuição Dinâmica de VLAN através de 802.1X e RADIUS, o planeamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI-DSS. Os operadores de espaços e gestores de edifícios encontrarão orientações de arquitetura práticas, estudos de caso do mundo real e erros de configuração a evitar antes da implementação.
Tempo médio para a inocência: como provar que a culpa não é do WiFi
O tempo médio para a inocência (MTTI) é a métrica crítica que define quanto tempo as equipas de TI passam a provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo da culpa em ambientes multi-tenant, substituindo a troca de acusações por provas partilhadas para reduzir o tempo médio de resolução (MTTR).
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.